
Gr??e und Marktanteil des Marktes für Content-Delivery-Network-Sicherheit (CDN)
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
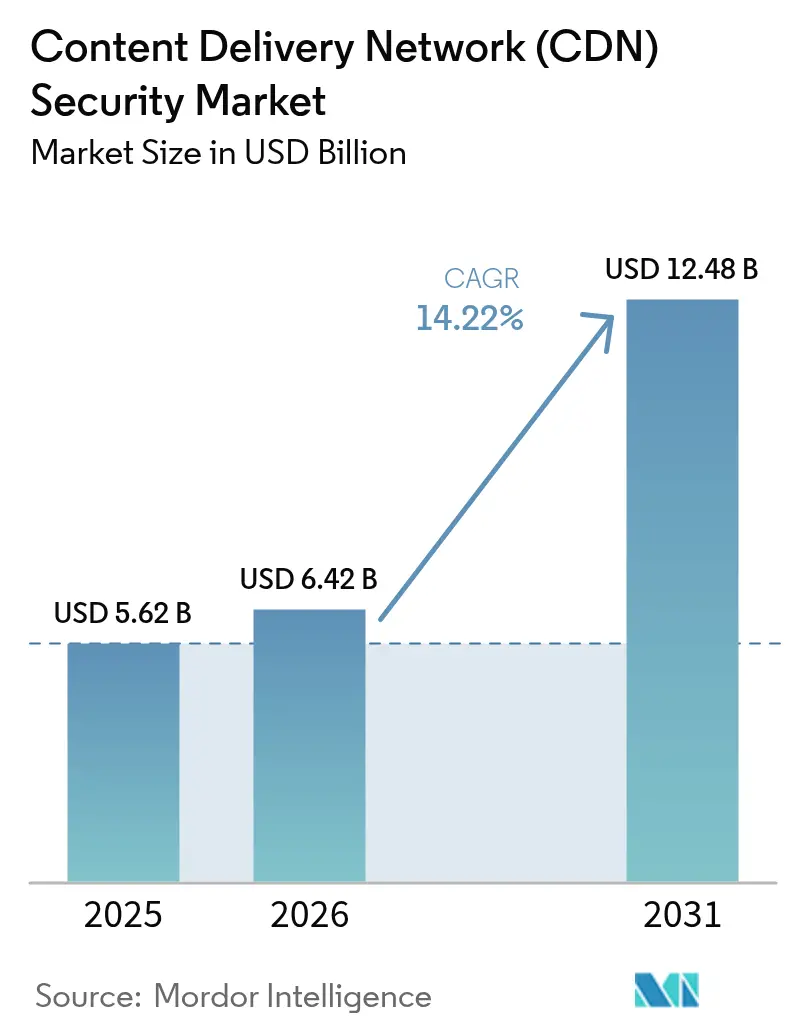
| Marktgr??e (2026) | 6.42 Milliarden US-Dollar |
| Marktgr??e (2031) | 12.48 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 14.22 % |
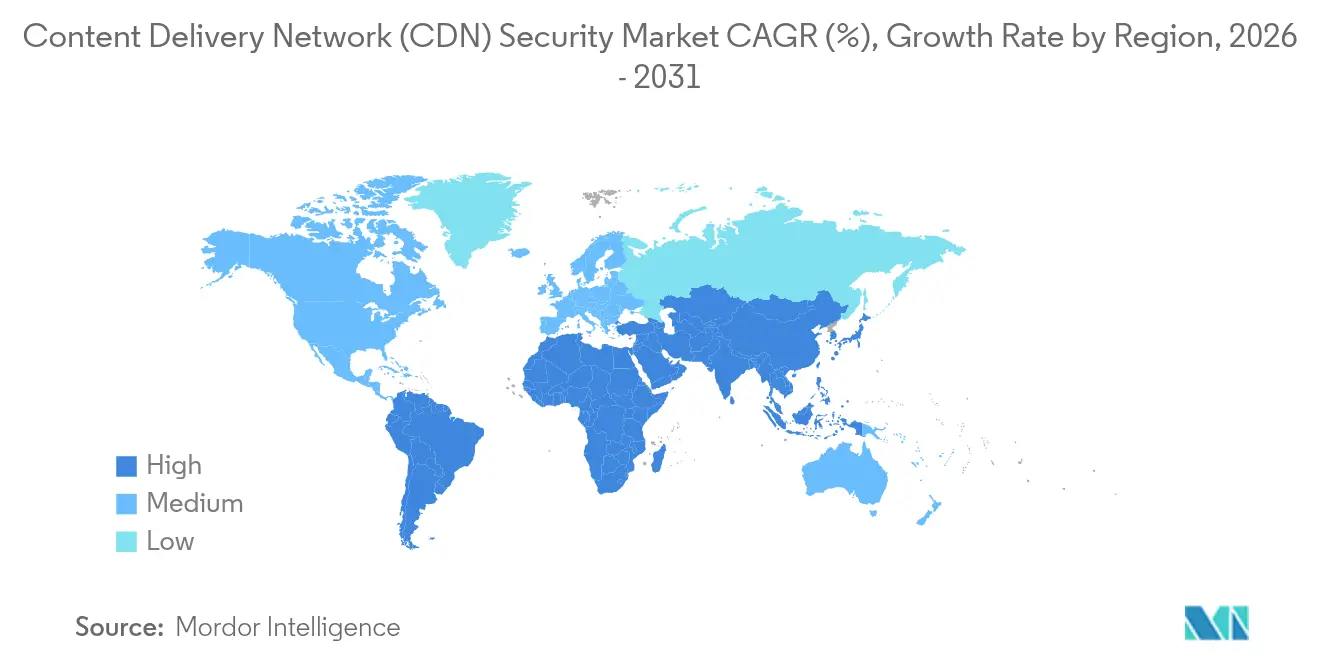
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Marktes für Content-Delivery-Network-Sicherheit (CDN) von 麻豆视频
Die Marktgr??e für CDN-Sicherheit wurde im Jahr 2025 auf 5,62 Milliarden USD gesch?tzt und soll von 6,42 Milliarden USD im Jahr 2026 auf 12,48 Milliarden USD bis 2031 wachsen, bei einer CAGR von 14,22 % w?hrend des Prognosezeitraums (2026–2031). Steigende Angriffsvolumina, aggressive regulatorische Fristen und die Migration von Workloads in Multi-Cloud- und Edge-Umgebungen sind die prim?ren Treiber dieser Expansion. Unternehmen bestehen nun auf einer dauerhaft aktiven, verhaltensbasierten Abwehr, nachdem Cloudflare im ersten Quartal 2025 einen Anstieg der globalen DDoS-Ereignisse um 358 % dokumentiert hat, was 20,5 Millionen blockierten Angriffen entspricht. Vorschriften wie der EU-Digital Operational Resilience Act (DORA) und PCI DSS v4.0 erh?hen das Compliance-Risiko, w?hrend das Wachstum des OTT-Datenverkehrs Content-Anbieter dazu veranlasst, Sicherheit tiefer in Bereitstellungspipelines zu integrieren. Eine parallele Verlagerung hin zur Cloud-Bereitstellung erm?glicht eine schnelle Implementierung, was durch den bereits erreichten Anteil von 65,7 % bei Cloud-Implementierungen verdeutlicht wird. Der Wettbewerbsdruck steigt, da etablierte Anbieter konsolidieren (Akamais ?bernahme von Noname für 450 Millionen USD), w?hrend Spezialisten wie Cloudflare die KI-gestützte Erkennung ausbauen, um weiterentwickelten Bots und Scrapern entgegenzuwirken.
Wichtigste Erkenntnisse des Berichts
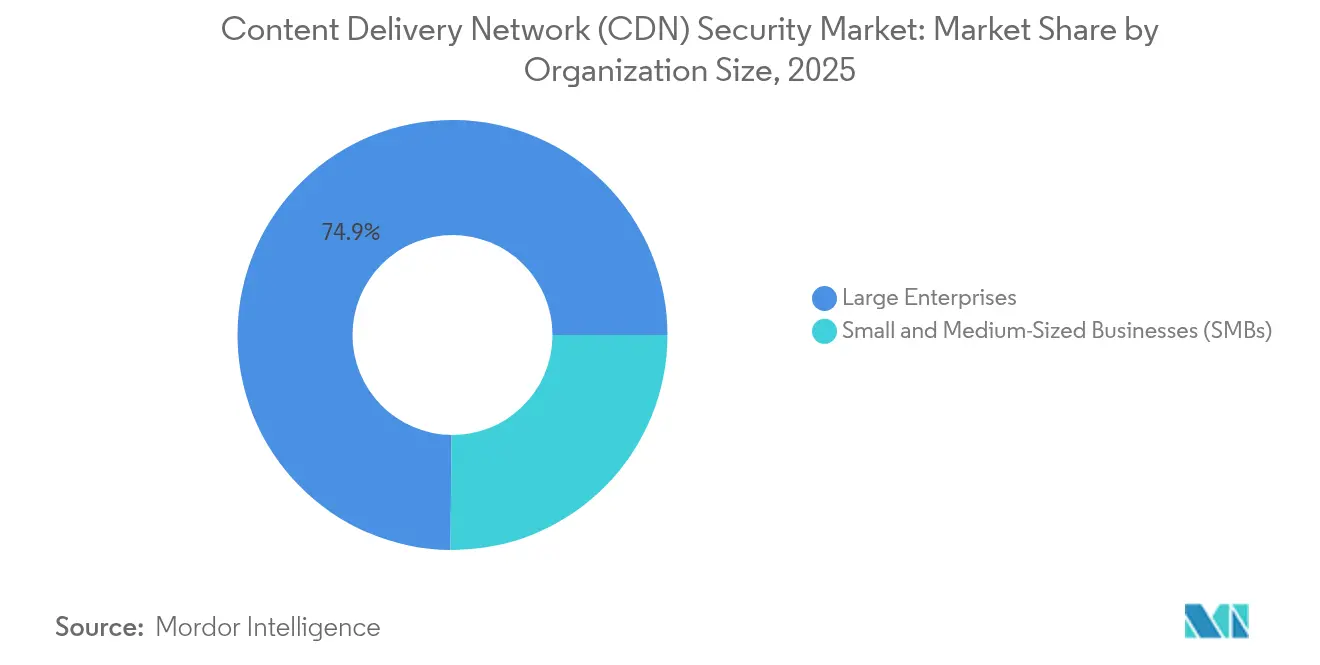
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Marktanteil von 74,85 % am Markt für CDN-Sicherheit; kleine und mittlere Unternehmen werden voraussichtlich bis 2031 die schnellste CAGR von 14,31 % verzeichnen.
- Nach Sicherheitstyp führten Web Application Firewalls im Jahr 2025 mit einem Umsatzanteil von 46,65 %, w?hrend Bot-Abwehr bis 2031 mit einer CAGR von 15,02 % wachsen soll.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 auf das Cloud-Segment ein Anteil von 65,10 % an der Marktgr??e für CDN-Sicherheit, mit einer CAGR von 15,75 % zwischen 2026 und 2031.
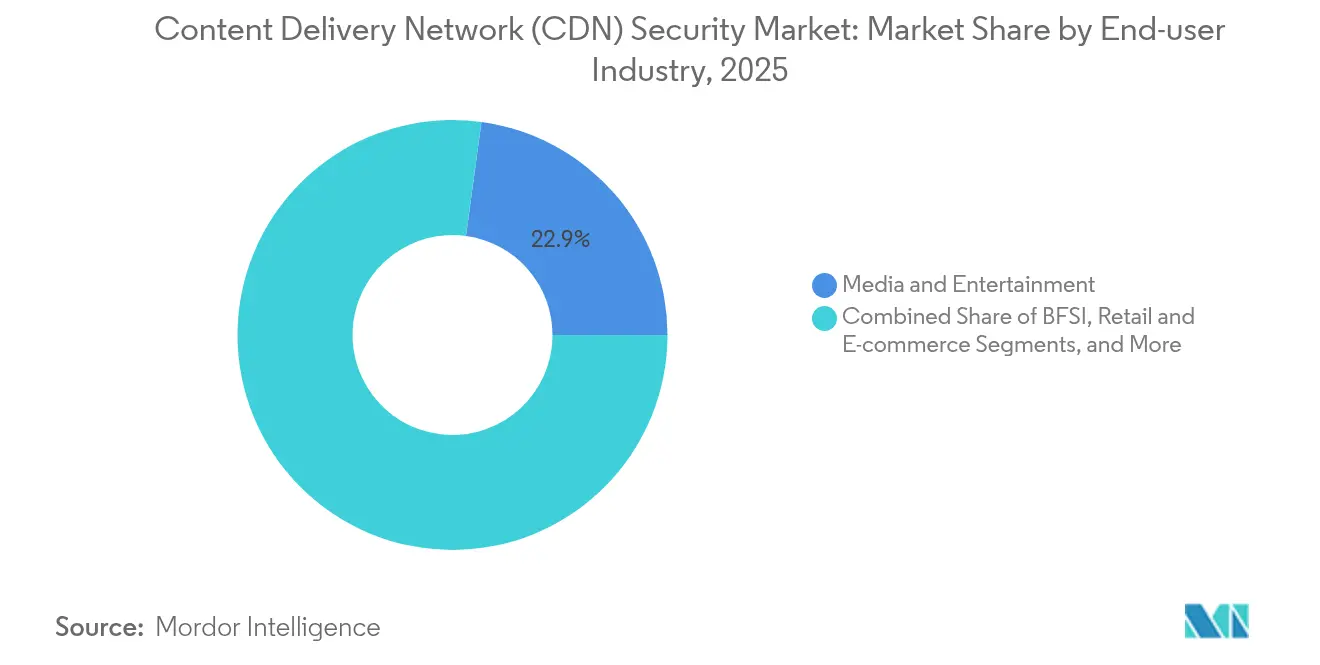
- Nach Endnutzer entfiel im Jahr 2025 auf Medien und Unterhaltung ein Anteil von 22,85 % an der Marktgr??e für CDN-Sicherheit, w?hrend das Gesundheitswesen mit einer CAGR von 14,36 % bis 2031 w?chst.
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Marktanteil von 32,55 %; Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 14,86 %.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit und Raffinesse von DDoS- / L-7-Angriffen | +3.2% | Global, mit h?chster Auswirkung in Asien-Pazifik und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Schnelles Wachstum des OTT-Video- und Echtzeit-Streaming-Datenverkehrs | +2.8% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verlagerung von Unternehmen zu Multi-Cloud- und Edge-Architekturen | +2.5% | Nordamerika und EU führend, Asien-Pazifik folgend | Mittelfristig (2–4 Jahre) |
| Regulatorische Verfügbarkeits- und Datenschutzvorschriften (z. B. DORA, PCI DSS v4) | +2.1% | EU für DORA, global für PCI DSS v4 | Langfristig (≥ 4 Jahre) |
| Konsolidierung von Edge-PoPs zur Erm?glichung eingebetteter Zero-Trust-Kontrollen | +1.9% | Global, mit früher Einführung in entwickelten M?rkten | Langfristig (≥ 4 Jahre) |
| Algorithmische Netzwerkkostensteuerung treibt sicherheitsintegrierte CDNs voran | +1.0% | Global, haupts?chlich Gro?unternehmen betreffend | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Zunehmende H?ufigkeit und Raffinesse von DDoS- / L-7-Angriffen
Die Telemetriedaten von Cloudflare zeigen, dass Angriffe auf Netzwerkebene im ersten Quartal 2025 im Jahresvergleich um 509 % gestiegen sind, w?hrend Terabit-Fluten mittlerweile zur Routine geh?ren. Multi-Vektor-Kampagnen kombinieren SYN-Fluten mit Mirai-Botnets, und Reflexionsmethoden wie CLDAP und ESP sind um 3.488 % bzw. 2.301 % gestiegen.[1]Field Effect Team, ?2025 Globale Bedrohungslandschaft”, Field Effect, fieldeffect.comCarpet-Bombing-Taktiken, die 82,78 % aller beobachteten Angriffe im Jahr 2024 ausmachten, zwingen Organisationen dazu, dauerhaft aktive Abwehrma?nahmen anstelle von Datenverkehrumleitungsans?tzen einzusetzen. Finanzdienstleistungen bleiben das prim?re Ziel, da geopolitische Spannungen den Hacktivismus befeuern; Akamai verzeichnete im Jahr 2023 einen Anstieg sektorbezogener Ereignisse um 154 %. Anbieter von CDN-Sicherheit integrieren nun ML-gestützte Anomaliebewertung an Edge-PoPs, um legitime Mikrobursts von b?sartigen Fluten zu unterscheiden.
Schnelles Wachstum des OTT-Video- und Echtzeit-Streaming-Datenverkehrs
Die Abwanderung von Abonnenten korreliert direkt mit Stream-Pufferung, was Plattformen dazu veranlasst, Multi-CDN-Setups plus DRM-Wasserzeichen einzusetzen. ContentArmor und Limelight haben das forensische Wasserzeichen verbessert, um Piraterie einzud?mmen, und direkt in Bereitstellungsschichten integriert.[2]Content Armor Staff, ?Limelight & ContentArmor Partner für OTT-Wasserzeichen”, Content Armor, contentarmor.net Die Edge-native Infrastruktur von Qwilt reduziert die Latenz beim ersten Bild, aber ihre N?he zu den Zuschauern setzt die Angriffsfl?che für Credential-Stuffing und Token-Diebstahl aus. Sicherheits-Stacks integrieren daher sitzungsbasierte Entropieprüfungen und Token-Bindung, ohne die für Live-Sport entscheidenden Latenzbudgets zu erh?hen.
Verlagerung von Unternehmen zu Multi-Cloud- und Edge-Architekturen
Hybride Workloads untergraben den traditionellen Perimeter. Akamai hebt hervor, dass interne API-Aufrufe nun 53 % des Ost-West-Datenverkehrs ausmachen, was die Sichtbarkeit über VPC-Hops hinweg unerl?sslich macht. Der Bundesstaat Oklahoma konsolidierte mehr als 100 Beh?rden über Zscaler Zero Trust und blockierte dabei 34.000 verschlüsselte Bedrohungen und 17,6 Millionen Richtlinienverst??e. Einheitliche Richtlinien-Engines, die Cloud, On-Premises und Edge-PoPs umspannen, treiben die Nachfrage nach plattformunabh?ngigen L?sungen im Markt für CDN-Sicherheit voran, die identit?tsbewusstes Routing und Mikrosegmentierung durchsetzen.
Regulatorische Verfügbarkeits- und Datenschutzvorschriften
DORA verpflichtet EU-Finanzinstitute zur Durchführung von Resilienztests und zum Drittanbieter-Risikomanagement oder riskiert hohe Bu?gelder. PCI DSS v4.0 erweitert die Skriptüberwachung auf alle Website-Komponenten; die Anforderungen 6.4.3 und 11.6.1 formalisieren die Manipulationserkennung – ein Katalysator für den Einsatz fortschrittlicher WAF. Shawbrook Bank übernahm F5 BIG-IP und Silverline, um Kontrollen über Rechenzentren und ?ffentliche Cloud hinweg einheitlich zu halten, was die compliance-getriebenen Ausgaben von F5 unterstreicht. Plattformen wie das neu von Dynatrace erworbene Runecast automatisieren die Beweiserhebung für Prüfer und reduzieren den manuellen Compliance-Aufwand.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Globaler Mangel an qualifizierten Cybersicherheitsfachleuten | -2.3% | Global, am st?rksten in Entwicklungsm?rkten ausgepr?gt | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten dauerhaft aktiver Abwehr für KMU | -1.8% | Global, insbesondere Schwellenm?rkte betreffend | Mittelfristig (2–4 Jahre) |
| IPv6-Datenverkehr deckt Lücken in veralteten Filterger?ten auf | -1.2% | Global, mit h?herer Auswirkung in Regionen mit schneller IPv6-Einführung | Kurzfristig (≤ 2 Jahre) |
| Steigende Energiekosten an Edge-PoPs verlangsamen die Erweiterung des Netzwerks | -0.9% | Global, mit h?chster Auswirkung in Regionen mit teurer Energie | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Globaler Mangel an qualifizierten Cybersicherheitsfachleuten
Sechsundvierzig Prozent der gemeldeten Datenschutzverletzungen treffen Unternehmen mit weniger als 1.000 Mitarbeitern, und 82 % der Ransomware-Vorf?lle zielen auf dieselbe Gruppe ab. Universit?ten verfügen im Durchschnitt über bis zu 1.580 ?ffentlich zug?ngliche Domains, haben jedoch oft keine Sicherheitsteams, um diese zu schützen. Anbieter liefern nun Konfigurationsvoreinstellungen per Mausklick und KI-Triage, aber eine anhaltende Talentlücke verlangsamt die Einführung im Markt für CDN-Sicherheit bei ressourcenbeschr?nkten K?ufern.
Hohe Gesamtbetriebskosten dauerhaft aktiver Abwehr für KMU
W?hrend algorithmisches Scrubbing Bandbreitenkosten senken kann, scheuen KMU immer noch Premium-Funktionen wie Verhaltensanalyse. Die OECD stellt fest, dass 72 % der kleinen Unternehmen grundlegende Cyberhygiene praktizieren, aber mit Preis- und Know-how-Barrieren zu k?mpfen haben.[3]OECD-Analysten, ?KMU-Digitalisierungshemmnisse”, OECD, oecd.org Abonnementbasierte Sicherheit-als-Dienstleistung-Angebote von Cloudflare und Radware verteilen die Kosten monatlich, doch W?hrungsschwankungen in Schwellenl?ndern machen den ROI weiterhin schwierig und d?mpfen das Gesamtwachstum des Marktes für CDN-Sicherheit.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Unternehmensgr??e:
Gro?e Budgets dominieren, KMU beschleunigenGro?unternehmen kontrollierten im Jahr 2025 74,85 % des Umsatzes dank komplexer Infrastrukturen und umfangreicher Sicherheitsbudgets, die DDoS-, WAF-, Bot- und Zero-Trust-Schichten umfassen. NEC führte Zscaler für 120.000 globale Mitarbeiter ein, um den Internet- und Privatanwendungszugang zu zentralisieren. Umgekehrt zeigen KMU die st?rkste CAGR von 14,31 %, da verwaltete Cloud-Modelle Werkzeuge demokratisieren, die einst Fortune-500-Unternehmen vorbehalten waren. Die Partnerschaft von Cloudflare mit Rakuten Mobile bietet gebündelte Zero-Trust-Dienste für das japanische Kleinunternehmenssegment an. Talentmangel und Kostensensitivit?ten bestehen weiterhin, doch vereinfachte Dashboards und nutzungsbasierte Preisgestaltung erschlie?en die Einführung.


Nach Sicherheitstyp:
WAF dominiert, Bot-Abwehr w?chst starkWeb Application Firewalls hielten im Jahr 2025 einen Anteil von 46,65 %, gestützt durch die Skriptüberwachungsvorschriften von PCI DSS v4.0. Fortinets FortiAppSec Cloud kombiniert WAF mit Leistungsanalysen zur Vereinfachung der Bereitstellung. Bot-Abwehr, die mit einer CAGR von 15,02 % w?chst, adressiert KI-gestütztes Scraping und Credential-Missbrauch. Cloudflares KI-Labyrinth generiert T?uschungsseiten, um illegale Crawler zu fangen, w?hrend HUMAN Security eine Erkennungsgenauigkeit von 99,9 % durch intelligentes Fingerprinting beansprucht. Da Angreifer maschinelles Lernen einsetzen, werden mehrschichtige Abwehrma?nahmen, die WAF, Bot- und API-Schutz verbinden, die Entwicklung des Marktes für CDN-Sicherheit pr?gen.
Nach Endnutzerbranche:
Medien führen, Gesundheitswesen gewinnt an TempoMedien und Unterhaltung trugen im Jahr 2025 22,85 % der Ausgaben bei, da OTT-Plattformen gegen Piraterie und hochkapazitive Fluten k?mpften. Multi-CDN plus DRM-Wasserzeichen bleiben Standard, wobei Limelights gemeinsame Arbeit mit ContentArmor die Rückverfolgbarkeit exfiltrierter Streams verbessert. Das Gesundheitswesen ist der am schnellsten wachsende Bereich mit einer CAGR von 14,36 %; der Datenschutzversto? bei Yale New Haven Health im M?rz 2025, der 5,5 Millionen Datens?tze betraf, erneuerte die Dringlichkeit für mehrschichtige Abwehrma?nahmen. Der Einzelhandel sieht sich ebenfalls stillen Bot-Bedrohungen gegenüber – Chain Store Age gibt an, dass nur 5 % der Luxusmarken vollst?ndig geschützt sind – was die Nachfrage nach adaptiver Filterung antreibt.
Nach Bereitstellungsmodus:
Cloud-?berlegenheitCloud-Implementierungen machen 65,10 % des Marktanteils für CDN-Sicherheit aus und übertreffen On-Premises mit einer Wachstumsrate von 15,75 %. Die Migration von TeN zu Cloudflare senkte die Bereitstellungskosten und erm?glichte gleichzeitig ?Sicherheit als Standard” mit dauerhaft aktivem DDoS- und WAF-Schutz. SB Technology führte Cloudflare-WAF-Dienste ein, um dem 53-prozentigen Anstieg der DDoS-Aktivit?ten in Japan entgegenzuwirken. Hybrid bleibt eine Brücke für regulierte Sektoren; F5's Distributed Cloud erm?glicht es FNZ, einheitliche Richtlinien auf Verm?gensverwaltungsanwendungen auszuweiten.
Geografische Analyse
Nordamerikanischer Markt für Content-Delivery-Network (CDN)-Sicherheit
Nordamerika erwirtschaftete im Jahr 2025 32,55 % des weltweiten Umsatzes. Ausgereifte Compliance-Regelwerke und hohe Pro-Kopf-Ausgaben für Cybersicherheit stützen die Akzeptanz. Oklahomas landesweiter Zscaler-Rollout blockierte 34.000 verschlüsselte Bedrohungen und 17,6 Millionen Richtlinienverst??e und bewies damit die Praxistauglichkeit von Zero-Trust im gro?en Ma?stab.
Asiatisch-pazifischer Markt für Content-Delivery-Network (CDN)-Sicherheit
Der asiatisch-pazifische Raum w?chst mit einer CAGR von 14,86 %. Akamai verzeichnete im Jahr 2024 51 Milliarden Web-App-Angriffe auf Websites in der Region Asien-Pazifik – ein Anstieg von 73 % –, wobei Australien, Indien und Singapur am st?rksten betroffen waren. Die Partnerschaft von Rakuten Mobile mit Cloudflare kommerzialisiert verwaltetes Zero-Trust für lokale KMU, w?hrend der japanische Cyberversicherungsmarkt um nahezu 50 % pro Jahr w?chst.
Markt für Content-Delivery-Network (CDN)-Sicherheit in Europa, Lateinamerika und Afrika
Europa verzeichnet ein stetiges Wachstum, da DORA und DSGVO die betrieblichen Anforderungen und den Datenschutz versch?rfen. Banken rüsten API- und WAF-Kontrollen für Resilienztests nach, und die estnische Informationssystembeh?rde verl?sst sich auf Cloudflare, um staatliche digitale Dienste zu schützen. Lateinamerika und Afrika sind noch in einem frühen Entwicklungsstadium; CDNetworks betreibt inzwischen PoPs in 20 lateinamerikanischen L?ndern, um 600 Millionen Teilnehmer zu erreichen, und legt damit den Grundstein für eine künftige Marktdurchdringung im Bereich CDN-Sicherheit.

Regulatorisches Umfeld
Regulatorische Anforderungen, die Einkaufsentscheidungen im Bereich CDN-Sicherheit beeinflussen, verknüpfen zunehmend Cyberrisikokontrollen für kritische Infrastrukturen mit Verpflichtungen im Zusammenhang mit Web-, DNS- und API-Schutz. In der EU trat die Durchführungsverordnung (EU) 2024/2690 der Kommission im November 2024 in Kraft und legt verbindliche technische und methodische Ma?nahmen fest (unter anderem in Bereichen wie Zugangskontrolle, Kryptografie und Lieferkettensicherheit), wodurch die Grundanforderungen an Edge- und Auslieferungsschicht-Kontrollen für Anbieter digitaler Infrastruktur angehoben werden.
China ver?ffentlichte im Februar 2025 den Standard GB/T 45279.4-2025 (in Kraft seit Juni 2025), der Sicherheitsanforderungen und Prüfmethoden für CDN-Dienste in IPv4/IPv6-Umgebungen definiert. Dies dr?ngt sowohl Anbieter als auch K?ufer zu einer dokumentierten ?berprüfung des Filter- und Sicherheitsverhaltens. Im Jahr 2026 erweiterten sich Aktualisierungen und Leitlinien im Zusammenhang mit operativer Cyberhygiene weiter in CDN-nahe Sicherheitsbereiche, darunter die NIST-Aktualisierungen vom M?rz 2026 für sichere DNS-Infrastruktur (SP 800-81 Rev. 3) und die Leitlinien für cloud-native API-Sicherheit (Aktualisierung von SP 800-228). Die ENISA ver?ffentlichte au?erdem im Mai 2026 einen technischen Hinweis zu sicheren Update-Mechanismen, der die kryptografische Verifizierung von Updates bei Auslieferung über CDNs betont und damit die Integrit?tskontrollen für die Software- und Content-Verteilung st?rkt.
Wettbewerbslandschaft
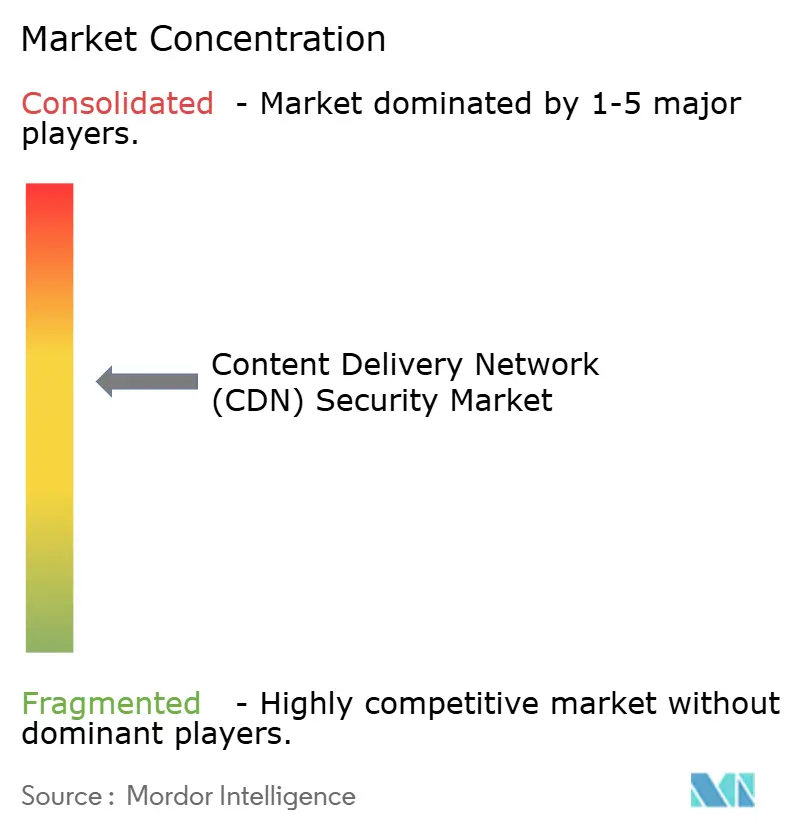
Die Marktkonzentration ist moderat. Akamai, Cloudflare und AWS kombinieren Gr??e, globale Pr?senz und Sicherheitsportfolios, um fast die H?lfte des globalen Umsatzes zu halten. Akamais ?bernahme von Noname für 450 Millionen USD erweiterte seinen API-Schutz, gefolgt von Verm?gensübernahmen von Edgio und einem Cloud-Vertrag im Wert von 100 Millionen USD mit einem gro?en Technologieunternehmen. Cloudflare kontert mit patentiertem CSRF-Schutz und Bot-Abwehr-IP. Fastly integriert KI-gestütztes Bot-Management, w?hrend Hyperscaler Inhaltsbereitstellung und Sicherheit unter einheitlichen SLAs bündeln. Nischeninnovatoren wie Kasada und Corero zielen auf spezifische Schwachstellen ab – von unendlichen Challenge-Schleifen bis hin zu hochpr?zisen DDoS-Filtern – und halten den Wettbewerbsdruck hoch. Patentportfolios, vertikale Spezialisierung und die Skalierung von Edge-Netzwerken definieren nun die Differenzierung im Markt für CDN-Sicherheit.
Marktführer in der Branche für Content-Delivery-Network-Sicherheit (CDN)
Akamai Technologies, Inc.
Amazon Web Services, Inc.
Cloudflare Inc.
Imperva Inc.
Nexusguard Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Content-Delivery-Network (CDN)-Sicherheit
- Akamai Technologies Inc.
- Amazon Web Services Inc. (CloudFront)
- Cloudflare Inc.
- Google LLC (Cloud CDN)
- Microsoft Corp. (Azure Front Door)
- Imperva Inc.
- Fastly Inc.
- Edgio Inc. (Limelight Networks)
- Verizon Media Platform
- Radware Ltd.
- F5 Inc.
- StackPath LLC
- G-Core Labs S.A.
- Alibaba Cloud (Alibaba Group)
- Corero Network Security plc
- Nexusguard Ltd.
- CDNetworks Inc.
- Neustar Security Services
- Akamai (Prolexic)
- NETSCOUT Systems (Arbor)
Lesen Sie die Analyse der content delivery network (cdn) security-Unternehmen

Marktchancen und Zukunftsaussichten
Chancen entstehen rund um die Absicherung gemeinsam genutzter Edge-Infrastrukturen und die Standardisierung von Sicherheitskontrollen, die über Multi-CDN- und Multi-Cloud-Bereitstellungen hinweg funktionieren k?nnen. Die im Mai 2026 bekannt gewordene Schwachstelle ?Underminr“, ein architektonischer Mangel, der die gemeinsam genutzte CDN-Infrastruktur im Internet-Ma?stab betrifft (berichtet als Auswirkung auf rund 88 Millionen Domains), verweist auf einen ungedeckten Bedarf an st?rkerer Mandantenisolierung, verbesserter Missbrauchserkennung auf gemeinsam genutzten Edge-IPs und einer konsistenteren Korrelation zwischen DNS-, TLS- und Anwendungstelemetrie innerhalb von CDN-Sicherheitsstacks.
Eine zweite Chance liegt in konvergiertem Web-, API- und Bot-Schutz, der als einheitlicher Edge-Dienst bereitgestellt wird, beeinflusst durch Ver?nderungen bei Angreifertechniken und durch Plattformkonsolidierung in den Umgebungen der K?ufer. Im Juni 2026 behob AWS die Schwachstelle CVE-2026-13762 in Amazon CloudFront, die eine AWS-WAF-Umgehung über fragmentierte HTTP/2-Anfragen betraf, was die Nachfrage nach protokollbewussten Kontrollen und kontinuierlicher Validierung der Edge-Durchsetzung für modernen Anwendungsverkehr unterstützt. Anbieter reagieren zudem auf die operativen Auswirkungen massenhaften automatisierten Datenverkehrs: Im April 2026 formalisierte Cloudflare Arbeiten an Caching-Strategien zur Steuerung von KI-Crawler-Lasten, die eine differenzierte Bot-Richtlinie, Verkehrsfilterung und Segmentierung der Cache-Ebene erm?glichen, die mit Bot-Abwehr- und WAAP-artigen Funktionen gebündelt werden k?nnen.
Recent Industry Developments in Markt für Content-Delivery-Network (CDN)-Sicherheit
- Juli 2026: Cloudflare stellte Precursor vor, positioniert als ?One-Click“-Verhaltensverteidigung gegen moderne Bots. Die Einführung betont Verhaltenstechniken zur Bek?mpfung von Automatisierung, die traditionelle regelbasierte Erkennung umgeht, und verknüpft die Bot-Abwehr enger mit Edge-Delivery-Workflows. Dies erh?ht auch den Wettbewerbsdruck auf die Tiefe der Bot-Abwehrfunktionen, da K?ufer integrierte CDN-Sicherheitskontrollen anstelle separater Einzell?sungen suchen.
- November 2025: AWS führte Unterstützung für Mutual-TLS-(mTLS)-Authentifizierung für Amazon CloudFront ein, um Client-Identit?ten an Edge-Standorten zu validieren. Dies st?rkt identit?tsbewusste Zugriffsmuster für APIs und sensible Webanwendungen, die über CloudFront ausgeliefert werden, und erg?nzt WAF- und DDoS-Kontrollen durch eine st?rkere Client-Authentifizierung. Die Erweiterung unterstützt strengere Zero-Trust-Richtlinien am CDN-Edge für Organisationen, die auf AWS-Auslieferungs- und Sicherheitsdienste setzen.
- November 2024: AWS führte Amazon CloudFront VPC Origins ein, um CloudFront-Distributionen mit privaten Ressourcen in Amazon VPC zu verbinden, ohne sie dem ?ffentlichen Internet auszusetzen. Dies verringert die Ursprungsexposition und beh?lt die Sicherheitsdurchsetzung am Edge, wodurch die Abstimmung zwischen Auslieferung, Segmentierung und Anwendungsschutz verbessert wird. Es unterstützt au?erdem Architekturen, bei denen regulierte Workloads ihre Ursprünge privat halten und dennoch CDN-Beschleunigung und Sicherheitskontrollen nutzen.


Markt für Content-Delivery-Network (CDN)-Sicherheit Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie wird der Markt für CDN-Sicherheit definiert als Umsatz, der mit Sicherheitsfunktionen erzielt wird, die zusammen mit der Content-Auslieferung bereitgestellt werden, wobei der Dienst zum Schutz von Webanwendungen, APIs und Datenverkehr am Edge genutzt wird.
Abgrenzung des Untersuchungsbereichs: Wir schlie?en allgemeine Unternehmensnetzwerksicherheit aus, die nicht mit CDN-Auslieferungspfaden verknüpft ist, sowie reine Content-Delivery-Dienste ohne Sicherheitsschicht.
?bersicht der Segmentierung
- Nach Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
- Nach Sicherheitstyp
- DDoS-Schutz
- Web Application Firewall (WAF)
- Bot-Abwehr und Schutz vor Screen-Scraping
- Datensicherheit und Inhaltsintegrit?t
- Sonstige
- Nach Endnutzerbranche
- Medien und Unterhaltung
- Einzelhandel und E-Commerce
- BFSI
- IT und Telekommunikation
- Gesundheitswesen und Biowissenschaften
- Regierung und ?ffentlicher Sektor
- Bildung
- Sonstige
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- 厂ü诲辞蝉迟补蝉颈别苍
- ?briges Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- ?gypten
- ?briges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung beginnt mit der Zuordnung, was gesichert wird und wo die Ausgaben typischerweise anfallen, und richtet dies dann an der Art aus, wie Anbieter den über CDN bereitgestellten Schutz beschreiben. Wir stützen uns auf ?ffentliche Quellen wie NIST-Leitlinien, CISA-Warnmeldungen und FCC-Ver?ffentlichungen zu Breitband- und Internetinfrastruktur, zusammen mit OECD-Indikatoren zur digitalen Wirtschaft und Weltbankdaten zu l?nderspezifischen Signalen der digitalen Nutzung.
Um den Markt in ein nutzbares Modell zu übertragen, prüfen wir au?erdem Unternehmensberichte, Produktdokumentationen und Investorenunterlagen, um die Paketierung zu verstehen. Dies umfasst Elemente wie WAF, DDoS, Bot-Abwehr und DNS-Schutz, die als Pakete oder Zusatzoptionen verkauft werden. Ein begrenzter Satz kostenpflichtiger Abonnements für Unternehmensfinanzdaten, Patentdatenbanken sowie Nachrichten und Finanzinformationen wird genutzt, um Zeitlinien, Produktver?nderungen und Preisentwicklungen zu best?tigen. Diese Sekund?rforschungsquellen sind nicht ersch?pfend, und zus?tzliche ?ffentliche Referenzen wurden ebenfalls zur Datenerhebung, Validierung und Kl?rung verwendet.
Prim?rinterviews und Umfragen
Die Prim?rforschung wurde genutzt, um die Nachfragegeschichte und die Preislogik einem Stresstest zu unterziehen, insbesondere dort, wo ?ffentliche Daten zu Edge-Sicherheits-Attach-Raten und Vertragsverl?ngerungen dünn sind. Wir sprachen mit einer Mischung aus Sicherheitsverantwortlichen, CDN- und Edge-Betriebsteams, Vertriebspartnern und Unternehmensk?ufern in APAC, EMEA und Amerika, um Annahmen zu überprüfen und bei Bedarf anzupassen.
Verteilung der Befragten der Prim?rforschung im Feld
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 37 % | CXOs: 12 % | APAC: 42 % |
| Mid-Tier: 49 % | Funktions-/Bereichsleiter: 40 % | EMEA: 34 % |
| Kleinere Marktteilnehmer: 14 % | Manager: 48 % | Amerika: 24 % |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Ansatz, bei dem Wachstum des Edge-Verkehrs, Cloud- und Webanwendungsadoption sowie die Durchdringung von Sicherheitskontrollen genutzt werden, um einen realistischen Nachfragepool nach Region zu rekonstruieren. Diese Summen werden anschlie?end durch selektive Bottom-up-Prüfungen best?tigt, wie Stichproben von Preispunkten nach Sicherheitstyp, Aufteilungen der Kundenmischung nach Unternehmensgr??e und Feedback aus Vertriebskan?len zu typischen Vertragsstrukturen.
Zu den wichtigsten Modelleingaben z?hlen berichtete Volumina von Webangriffen und Trends bei der DDoS-Intensit?t, die Adoption von Unternehmens-WAF und Bot-Abwehr, der Anteil des am Edge im Vergleich zum Ursprung geschützten Datenverkehrs, die durchschnittliche Vertragsdauer und Verl?ngerungsmuster sowie die beobachtete Preisentwicklung, wenn Funktionen von Zusatzoptionen in Standardpakete übergehen. Wo die Bottom-up-Sicht Lücken aufweist, verwenden wir konservative Bandbreiten für Attach-Raten und normalisieren für regionale W?hrungszeitpunkte, bevor die USD-Gesamtsummen finalisiert werden.
Für die Prognose verwenden wir eine Szenarioanalyse, die sich am Expertenkonsens zu zwei Haupttreibern orientiert: dem Tempo der Einführung von API-Schutz und der Rate der Migration von Edge-Workloads. Die Szenarien sind an kurzfristige Signale wie regulatorischen Druck, die Richtung der Sicherheitsbudgets und das Wachstum des Webverkehrs gekoppelt und werden anschlie?end in einen zentralen Fall überführt, der jedes Jahr auf dieselben Variablen zurückführbar bleibt.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden mit unabh?ngigen Signalen abgeglichen, einschlie?lich Indikatoren zur Cloud- und Internetnutzung, berichteten Trends bei Sicherheitsvorf?llen und richtungsweisenden Ver?nderungen bei der Paketierung von Edge-Sicherheitsprodukten. Wenn sich eine Kennzahl in einer Weise ver?ndert, die das Modell nicht erkl?rt, überprüfen wir die Eingaben erneut und veranlassen ein Folgegespr?ch, um zu best?tigen, ob die Ver?nderung real ist oder auf den Zeitpunkt der Daten zurückzuführen ist.
Vor der endgültigen Freigabe durchl?uft das vollst?ndige Modell Abweichungsprüfungen nach Region und Sicherheitstyp, gefolgt von einer mehrstufigen ?berprüfung, um sicherzustellen, dass die Annahmen über alle Abschnitte hinweg konsistent bleiben. Die Berichte werden j?hrlich aktualisiert, und zwischenzeitliche Aktualisierungen erfolgen bei wesentlichen Ereignissen, wie gro?en Preis?nderungen, regulatorischen Fristen oder umfassenden Plattform?nderungen. Unmittelbar vor der Auslieferung führen wir einen erneuten Validierungsdurchlauf durch, damit Kunden die aktuellste Sicht erhalten, gestützt auf die neuesten Signale.
Vergleich der Marktgr??enbestimmung von 麻豆视频 im Bereich CDN-Sicherheit mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Zahlen für CDN-Sicherheit k?nnen weit voneinander abweichen, da Unternehmen nicht immer die gleichen Umsatzstr?me erfassen und au?erdem unterschiedliche Basisjahre und Wachstumszeitr?ume w?hlen. Unterschiede darin, was als CDN-bereitgestellte Sicherheit im Vergleich zu breiterer Cybersicherheit betrachtet wird, sowie Preisannahmen erkl?ren in der Regel den Gro?teil der Abweichung.
Die Benchmark-Tabelle zeigt eine gro?e Lücke, die haupts?chlich auf Entscheidungen bezüglich Umfang und Zeitpunkt zurückzuführen ist, sowie darauf, wie gebündelte Sicherheitsfunktionen innerhalb von Unternehmensvertr?gen bewertet werden. Im Modell von 麻豆视频 wird der Markt anhand von CDN-bereitgestellten Sicherheitstypen wie DDoS-Schutz, WAF, Bot-Abwehr und Schutz vor Screen Scraping, Datensicherheit und DNS-Schutz bemessen, mit Werten von 6,42 Mrd. USD (2026), wobei nicht verwandte Netzwerksicherheitsausgaben, die nicht auf dem CDN-Auslieferungspfad liegen, ausgeschlossen werden.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 6,42 Mrd. USD (2026) | |
| Globaler Forschungsverlag A | 5,73 Mrd. USD (2025) | Verwendet ein anderes Basisjahr und einen l?ngeren Zeithorizont, und die Aufteilung der Komponenten kann Dienstleistungen und L?sungen in einer Weise vermischen, die die Umsatzerfassung über die Jahre hinweg verschiebt und dadurch den aktuellen Marktwert ver?ndert. |
| Branchenforschungsverlag B | 20,34 Mrd. USD (2024) | Wendet wahrscheinlich eine breitere Auslegung an, die angrenzende Cybersicherheitsausgaben über CDN-bereitgestellte Schutzma?nahmen hinaus einbeziehen kann, und stützt die Gr??enbestimmung au?erdem auf ein früheres Jahr, in dem W?hrungszeitpunkte und aggressive Adoptionsannahmen die Gesamtsumme aufbl?hen k?nnen. |
Betrachtet man die Tabelle insgesamt, so besteht die praktische Erkenntnis darin, dass die Jahreswahl und das, was als CDN-spezifische Sicherheit gez?hlt wird, den Gro?teil der Differenz erkl?ren, und nicht eine Uneinigkeit über die Richtung der Nachfrage. Indem der Umfang auf am Edge bereitgestellte Schutzkategorien beschr?nkt bleibt und die Ergebnisse anschlie?end gegen Adoptions- und Preissignale abgeglichen werden, bleibt die Sch?tzung für die Planung transparent und wiederholbar.


Im Bericht beantwortete Schlüsselfragen
Was treibt das schnelle Wachstum des Marktes für CDN-Sicherheit an?
Zunehmende DDoS- und Bot-Angriffe, strengere Vorschriften wie DORA und PCI DSS v4.0 sowie die Migration von Unternehmen zu Multi-Cloud- und Edge-Architekturen treiben den Markt gemeinsam auf eine CAGR von 14,22 % bis 2031 zu.
Welches Segment des Marktes für CDN-Sicherheit w?chst am schnellsten?
Bot-Abwehr soll mit einer CAGR von 15,02 % wachsen, da KI-gestütztes Scraping und Credential-Missbrauch traditionelle Abwehrma?nahmen übertreffen.
Warum setzen kleine und mittlere Unternehmen CDN-Sicherheitsdienste ein?
KMU sehen sich derselben Bedrohungslandschaft wie Gro?unternehmen gegenüber, verfügen jedoch nicht über internes Fachwissen; cloud-basierte, abonnementbasierte Sicherheitsl?sungen senken die Vorabausgaben und vereinfachen das Management, was eine CAGR von 14,31 % für das Segment unterstützt.
Wie beeinflusst das regulatorische Umfeld die Ausgaben für CDN-Sicherheit?
Vorschriften wie DORA und PCI DSS v4.0 erfordern kontinuierliche ?berwachung, Abwehrma?nahmen auf Skriptebene und detaillierte Berichterstattung, was Finanzdienstleistungs- und E-Commerce-Unternehmen dazu zwingt, in fortschrittliche WAF-, DDoS- und Compliance-Dashboards zu investieren.
Welche Regionen bieten die gr??ten Wachstumschancen?
Asien-Pazifik weist mit 14,86 % die h?chste CAGR auf, angetrieben durch die digitale Transformation, die zunehmende Nutzung von Cyberversicherungen und erhebliche Angriffsvolumina, die in Australien, Indien und Singapur gemeldet wurden.
Seite zuletzt aktualisiert am:



