
Gr??e und Marktanteil des britischen Cybersicherheitsmarktes
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Historischer Datenzeitraum | 2020 - 2024 |
| Marktgr??e (2026) | 16.27 Milliarden US-Dollar |
| Marktgr??e (2031) | 25.13 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 9.09 % |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Analyse des britischen Cybersicherheitsmarktes von 麻豆视频
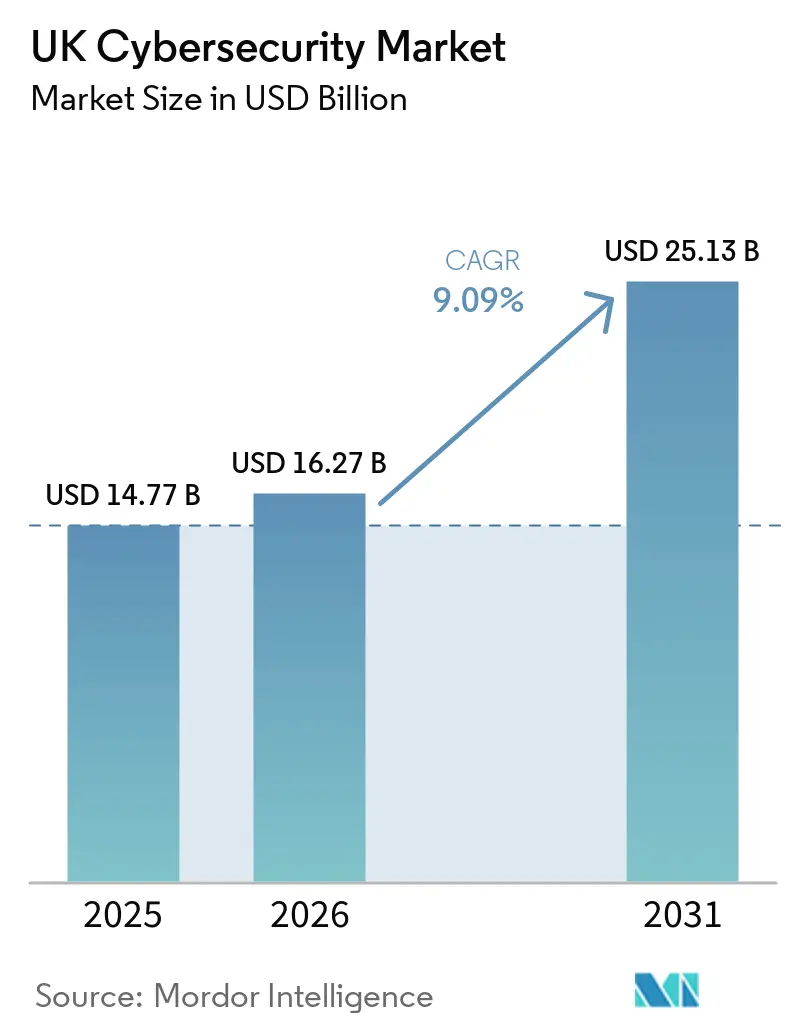
Die Gr??e des UK-Cybersicherheitsmarktes wurde im Jahr 2025 auf 14,77 Milliarden USD gesch?tzt und wird voraussichtlich von 16,27 Milliarden USD im Jahr 2026 auf 25,13 Milliarden USD bis 2031 wachsen, was einem CAGR von 9,09 % w?hrend des Prognosezeitraums (2026–2031) entspricht. Diese Marktgr??enexpansion wird durch die rasche Zunahme von Ransomware-Angriffen auf kritische Infrastrukturen, verbindliche Zero-Trust-Anforderungen in der ?ffentlichen Beschaffung sowie strenge Compliance-Meilensteine im Rahmen des Telecommunications Security Act und des Digital Operational Resilience Act angetrieben. Die Ausgabendynamik ist am st?rksten bei Unternehmen, die zu Cloud-nativen Security Service Edge-Frameworks migrieren, w?hrend Vertr?ge für verwaltete Erkennung und Reaktion florieren, da Vorst?nde akzeptieren, dass eine 24-x-7-Bedrohungsüberwachung nunmehr eine Grundanforderung und kein Premium-Zusatz ist. Der Wettbewerbsdruck sowohl von multinationalen Anbietern als auch von hochspezialisierten lokalen Anbietern f?rdert kontinuierliche Produktinnovationen, insbesondere im Bereich der Analytik auf Basis künstlicher Intelligenz, die die Verweildauer fortgeschrittener persistenter Bedrohungen verkürzt. Beschaffungsteams bevorzugen zudem Plattformen, die Prüfpfade über mehrere Vorschriften hinweg konsolidieren, was die Lieferantenkonsolidierung und mehrj?hrige Servicevertr?ge f?rdert, die planbare Kostenstrukturen sichern.
Wesentliche Berichtserkenntnisse
- Nach Angebotsl?sungen mit einem Umsatzanteil von 62,73 % im UK-Cybersicherheitsmarkt im Jahr 2025, w?hrend Dienstleistungen bis 2031 mit einem CAGR von 12,22 % wachsen.
- Nach Bereitstellungsmodus erfasste die Cloud im Jahr 2025 einen Anteil von 63,84 % an der Gr??e des UK-Cybersicherheitsmarktes und expandiert bis 2031 mit einem CAGR von 12,32 %.
- Nach Endnutzerbranche hielten Banken, Finanzdienstleistungen und Versicherungen (BFSI) im Jahr 2025 einen Anteil von 29,73 % am UK-Cybersicherheitsmarkt, w?hrend die Gesundheits- und Biowissenschaftsbranche bis 2031 mit einem CAGR von 13,67 % wachsen soll.
- Nach Unternehmensgr??e entfielen auf Gro?unternehmen 61,74 % der Ausgaben im Jahr 2025, w?hrend kleine und mittlere Unternehmen bis 2031 mit einem CAGR von 12,46 % wachsen.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Trends und Erkenntnisse des britischen Cybersicherheitsmarktes
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Zunehmende Digitalisierung und hybride Arbeitsangriffsfl?che | +2.3% | National, konzentriert in den Finanz- und Technologiezentren London, Manchester und Edinburgh | Mittelfristig (2–4 Jahre) |
| Anstieg von Ransomware- und nationalstaatlichen Bedrohungen | +2.1% | National, besonders ausgepr?gt in Gesundheitsbeh?rden, Kommunalverwaltungen und Energieversorgungsunternehmen | Kurzfristig (≤ 2 Jahre) |
| Wachsende UK-Compliance-Anforderungen (Telecommunications Security Act, DORA) | +1.9% | National, mit verst?rkter Durchsetzung in den Sektoren BFSI und Telekommunikation | Mittelfristig (2–4 Jahre) |
| Schnelle Einführung KI-gesteuerter Sicherheitsanalytik | +1.7% | National, frühe Gewinne bei Gro?unternehmen und Anbietern verwalteter Dienstleistungen | Langfristig (≥ 4 Jahre) |
| Zero-Trust-Beschaffungsanforderungen der Regierung | +1.4% | ?ffentlicher Sektor, mit Folgewirkungen auf Verteidigungsauftragnehmer und Lieferanten kritischer nationaler Infrastrukturen | Mittelfristig (2–4 Jahre) |
| Druck der Cyberversicherungszeichnung auf die Gestaltung von Kontrollen | +1.2% | National, am ausgepr?gtesten im KMU-Segment und in risikoreichen Branchen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 麻豆视频 | |||
Zunehmende Digitalisierung und hybride Arbeitsangriffsfl?che
Das hybride Arbeiten hat den traditionellen Sicherheitsperimeter aufgel?st, sodass Unternehmen nun Tausende von Endpunkten schützen müssen, die über private Breitbandanschlüsse mit inkonsistenten Patch-Regimen verfügen. Nationale Leitlinien dr?ngen auf die Einführung von Security-Service-Edge-L?sungen, die Firewall, sicheres Web-Gateway und Zero-Trust-Netzwerkzugang in einem einzigen Cloud-Stack zusammenführen und einheitliche Richtlinien unabh?ngig vom Standort des Nutzers erm?glichen. Regulierte Unternehmen müssen zudem kontinuierliche Authentifizierung und Mikrosegmentierung aufrechterhalten, eine Anforderung, die die Cloud-native Einführung in Finanz- und Technologiezentren faktisch vorantreibt. Dreiundsiebzig Prozent der Gro?arbeitgeber beabsichtigen, flexible Arbeitsmuster beizubehalten, was identit?tszentrierte Sicherheit als langfristige Notwendigkeit etabliert. Infolgedessen übertreffen Cloud-Bereitstellungen On-Premise-Alternativen, und Anbieter f?rdern intensiv Policy-Engines, die sowohl Remote- als auch Campus-Netzwerke umspannen.
Anstieg von Ransomware- und nationalstaatlichen Bedrohungen
Das Nationale Cybersicherheitszentrum verzeichnete im Jahr 2025 einen Anstieg der Ransomware-Vorf?lle um 68 % im Jahresvergleich und führte den Anstieg auf Ransomware-as-a-Service-Kits zurück, die es Einsteiger-Affiliates erm?glichen, ausgefeilte Angriffe durchzuführen.[1]Nationales Cybersicherheitszentrum, "Jahresbericht 2025," ncsc.gov.uk Gesundheitssysteme erlitten l?ngere Ausf?lle, w?hrend Energieversorger mit Lieferketteneinbrüchen konfrontiert waren, die auf russische und iranische Gruppen zurückgeführt wurden. Eine Regierungsumfrage ergab, dass 32 % der Unternehmen im Jahr 2025 Sicherheitsverletzungen erlitten, wobei die Behebungskosten durchschnittlich 15.300 GBP (20.534,97 USD) betrugen. Dieses erh?hte Bedrohungsumfeld treibt das Wachstum im UK-Cybersicherheitsmarkt an, da Unternehmen ihre Investitionen in fortschrittliche Bedrohungserkennung, Incident Response, Endpunktschutz, Cloud-Sicherheit und Sicherheitsbetriebsf?higkeiten erh?hen. Organisationen priorisieren zudem Vertr?ge für verwaltete Erkennung und Reaktion, die eine 24/7-Abdeckung, schnellere Eind?mmung und direkte Eskalation zu Incident-Response-Teams bieten, da Ransomware und nationalstaatliche Aktivit?ten weiterhin operative, finanzielle und regulatorische Risiken aufdecken.
Wachsende UK-Compliance-Anforderungen (Telecommunications Security Act, DORA)
Die vollst?ndige Durchsetzung des Telekommunikationssicherheitsgesetzes ab Januar 2025 verpflichtet Netzbetreiber dazu, Hochrisikoanbieter auszuschlie?en und kontinuierliches Schwachstellen-Scanning sowie verschlüsselte Signalisierung einzuführen. Parallele Vorbereitungen für das Gesetz über die digitale operationale Resilienz erfordern j?hrliche Resilienztests, Drittanbieter-Risikoüberprüfungen und nahezu echtzeitige Vorfallsbenachrichtigungen im Finanzdienstleistungsbereich. Banken reservierten im Jahr 2025 mehr als 1,2 Milliarden GBP (1,61 Milliarden USD) für compliance-bedingte Sicherheitsverbesserungen und st?rkten damit die Nachfrage nach Plattformen, die die Evidenzerhebung über Regelwerke hinweg automatisieren. Anbieter, die Risikomanagement, Penetrationstests und Berichtsfunktionalit?t zusammenführen, genie?en daher einen erheblichen Beschaffungsvorteil.
Schnelle Einführung KI-gesteuerter Sicherheitsanalytik
Analytik auf Basis künstlicher Intelligenz erg?nzt zunehmend signaturbasierte Kontrollen, indem sie normales Verhalten profiliert und Anomalien kennzeichnet, die auf laterale Bewegungen oder Datenexfiltration hinweisen. Darktrace meldete einen deutlichen Anstieg britischer Kunden, die autonome Reaktionsmodule nutzen, die verd?chtige Aktivit?ten ohne menschliche Genehmigung unter Quarant?ne stellen k?nnen. Diese Fortschritte unterstreichen den Marktbedarf an Tools, die Erkennungs-zu-Eind?mmungs-Zyklen von Stunden auf Minuten verkürzen. Dennoch k?nnen gegnerische Eingaben Machine-Learning-Modelle noch immer vergiften, weshalb das UK AI Safety Institute weiterhin Qualit?tssicherungsstandards entwickelt. Da sich bew?hrte Verfahren weiterentwickeln, weiten Unternehmen Pilotprojekte auf unternehmensweite Einführungen aus und stellen sicher, dass KI-Analytik ein solider Beitrag zum langfristigen Wachstum bleibt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Akuter Mangel an Cybersicherheitsfachkr?ften | -1.8% | National, am gravierendsten in Regionen au?erhalb Londons und Südostenglands | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten für fortschrittliche Plattformen | -1.3% | National, konzentriert in KMU und mittleren Marktsegmenten | Mittelfristig (2–4 Jahre) |
| Veraltete OT- und kritische Infrastruktursysteme schwer zu sichern | -0.9% | Energie-, Versorgungs-, ?l- und Gas- sowie Fertigungssektoren | Langfristig (≥ 4 Jahre) |
| Unterinvestition von KMU aufgrund unklarer Kapitalrendite | -0.7% | National, besonders ausgepr?gt in Einzelhandel, Gastgewerbe, Transport und Logistik | Kurzfristig (≤ 2 Jahre) |
| Quelle: 麻豆视频 | |||
Akuter Mangel an Cybersicherheitsfachkr?ften
Regierungssch?tzungen wiesen im Jahr 2025 auf eine erhebliche Anzahl offener Stellen im Bereich Cybersicherheit im ganzen Land hin, w?hrend leitende Cloud-Sicherheitsingenieure in London hohe Mediangeh?lter erzielten. Dieser akute Mangel an qualifizierten Fachkr?ften stellt das Wachstum der Cybersicherheit im Vereinigten K?nigreich weiterhin vor Herausforderungen, indem er die Arbeitskosten erh?ht, Implementierungszeitpl?ne verl?ngert und die F?higkeit von Organisationen einschr?nkt, fortschrittliche Sicherheitsl?sungen in gro?em Ma?stab einzusetzen. Unternehmen haben oft Schwierigkeiten, Spezialisten mit Expertise in Cloud-Sicherheit, Bedrohungserkennung, Incident Response und regulatorischer Compliance zu rekrutieren und zu halten, was digitale Transformationsinitiativen verlangsamt und die allgemeine Sicherheitsreife schw?cht. Die Qualifikationslücke belastet auch interne Teams, erh?ht das operative Risiko und erschwert es Organisationen, schnell auf sich entwickelnde Cyberbedrohungen zu reagieren. Infolgedessen lagern viele Unternehmen Sicherheitsoperationen an spezialisierte Anbieter aus, um Resilienz und Kontinuit?t zu gew?hrleisten. Ausbildungsprogramme und Universit?tsinvestitionen k?nnten den Mangel mittelfristig lindern, aber verwaltete Dienste bleiben die prim?re ?bergangsl?sung und st?rken ihre zweistellige Wachstumsdynamik.
Hohe Gesamtbetriebskosten für fortgeschrittene Plattformen
Lizenzen für erweiterte Erkennungs- und Reaktions- oder Identity-Governance-Suiten überstiegen für mittelgro?e Unternehmen im Jahr 2025 h?ufig 50.000 GBP (67.107,75 USD) j?hrlich, w?hrend Integrationsprojekte weitere 30–50 % an Servicegebühren hinzufügten. Diese Kosten stellten eine erhebliche Wachstumsbremse für die Einführung von Cybersicherheit im Vereinigten K?nigreich dar, insbesondere für kleine und mittlere Unternehmen, die 99 % der britischen Unternehmen ausmachen. Viele dieser Unternehmen fanden es schwierig, solche Ausgaben zu rechtfertigen, da die Kapitalrendite weitgehend davon abhing, potenzielle Verluste durch Sicherheitsverletzungen zu vermeiden, anstatt unmittelbare operative Gewinne zu erzielen. Der Verband der Kleinunternehmen berichtete, dass 41 % seiner Mitglieder Budgetbeschr?nkungen als Haupthindernis für die Einführung fortschrittlicher Kontrollen nannten. Hohe Vorabkosten für Lizenzen, zus?tzliche Implementierungskosten und laufende Wartungsanforderungen verlangsamten auch die Einführung ausgefeilterer Cybersicherheitsplattformen in ressourcenbeschr?nkten Organisationen.[2]Verband der Kleinunternehmen, "Cybersicherheitsbericht für Kleinunternehmen 2025," fsb.org.uk Obwohl Anbieter mit nutzungsbasierter Preisgestaltung reagierten, schr?nkte die allgemeine Erschwinglichkeit die breitere Einführung weiterhin ein und blieb eine zentrale Herausforderung für das Wachstum des Cybersicherheitsmarktes im Vereinigten K?nigreich.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen beherrschen die Ausgaben, da interne Fachkr?fte schwinden
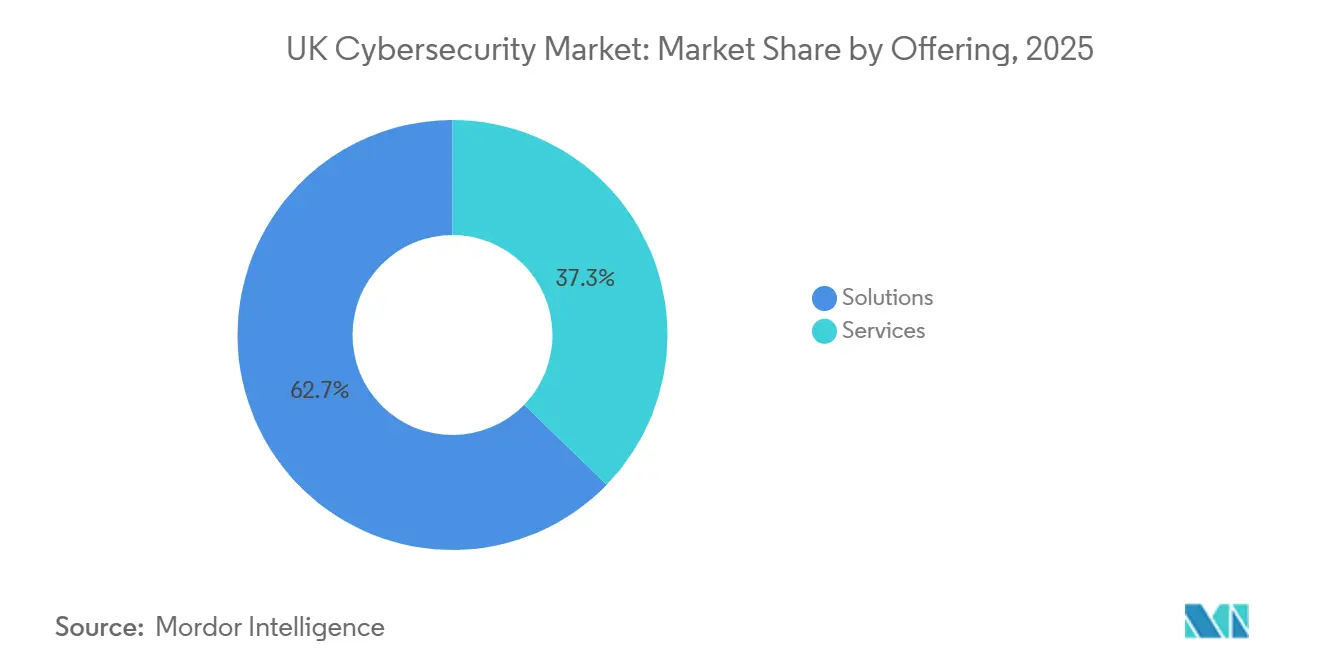
L?sungen dominierten den UK-Cybersicherheitsmarkt im Jahr 2025 und machten 62,73 % des gesamten Marktumsatzes aus. Dieser bedeutende Anteil spiegelte den grundlegenden Bedarf von Organisationen im gesamten Vereinigten K?nigreich wider, robuste Sicherheitstechnologien einzusetzen, darunter Netzwerksicherheitsger?te, Endpunktschutzplattformen, Firewalls, Verschlüsselungstools, Identit?ts- und Zugriffsverwaltungssysteme sowie SIEM-L?sungen. Die Dominanz des L?sungssegments resultierte aus dem kritischen Bedarf der Unternehmen, eine grundlegende Sicherheitsinfrastruktur aufzubauen, bevor komplement?re Dienste eingeführt werden. Dieser Bedarf stieg, als Organisationen mit immer ausgefeilteren Cyberbedrohungen konfrontiert wurden und strengen regulatorischen Rahmenbedingungen wie der DSGVO und der nationalen Cybersicherheitsstrategie des Vereinigten K?nigreichs entsprechen mussten. Gro?unternehmen und Organisationen des ?ffentlichen Sektors führten in der Regel die Beschaffung von L?sungen an und investierten stark in umfassende Sicherheitstechnologie-Stacks zum Schutz ihrer umfangreichen digitalen Verm?genswerte und Kundendaten.
Darüber hinaus wird das Dienstleistungssegment voraussichtlich bis 2031 einen CAGR von 12,22 % verzeichnen und ist damit die am schnellsten wachsende Angebotskategorie im UK-Cybersicherheitsmarkt. Mehrere Faktoren treiben dieses beschleunigte Wachstum an, darunter der akute Mangel an internen Cybersicherheitsexperten in britischen Organisationen, die zunehmende Komplexit?t von Sicherheitsoperationen, die spezialisiertes Wissen erfordert, sowie die steigende Einführung verwalteter Sicherheitsdienste, die es Unternehmen erm?glichen, Sicherheitsüberwachung und Incident Response auszulagern. Das Dienstleistungssegment umfasst Beratung, Implementierung, verwaltete Sicherheitsdienste, Incident Response, Penetrationstests, Schwachstellenbewertungen und Sicherheitsschulungsprogramme. Diese Dienste werden zunehmend unverzichtbar, da Organisationen die Effektivit?t ihrer Investitionen in Sicherheitstechnologie maximieren und kontinuierlichen Schutz vor sich entwickelnden Cyberbedrohungen aufrechterhalten m?chten. Der Wandel hin zu abonnementbasierten Modellen und Dienstleistungsmodellen unterstützt dieses Wachstum weiter, indem fortschrittliche Sicherheitsf?higkeiten für kleine und mittlere Unternehmen im gesamten Vereinigten K?nigreich zug?nglicher werden.


Nach Bereitstellungsmodus: Cloud-L?sungen dominieren, da der Perimeter aufgel?st wird
Die Cloud-Bereitstellung erfasste im Jahr 2025 63,84 % der Gr??e des UK-Cybersicherheitsmarktes und wird voraussichtlich bis 2031 mit einem CAGR von 12,32 % wachsen, w?hrend On-Premise-Bereitstellungen voraussichtlich im mittleren einstelligen Bereich expandieren werden. Remote- und hybride Belegschaften erfordern identit?tszentrierte Architekturen, weshalb Organisationen Security Service Edge-Plattformen einführen, die konsistente Richtlinien an jedem Standort durchsetzen. Regierungs- und Finanzregulatoren befürworten Multi-Cloud-Strategien in Verbindung mit zentralisierter Identit?tsf?deration, was Anbieter-Roadmaps weiter validiert, die auf Cloud-First-Kontrollen aufgebaut sind. Unternehmen stellen fest, dass die Aktivierung des Cloud-Schutzes Tage dauern kann, w?hrend Beschaffungs-, Rack- und Wartungszyklen On-Premise-Plattformen verlangsamen. Selbst Branchen mit strengen Datenlokalisierungsregeln setzen auf hybride Designs, die sensible Daten vor Ort halten, aber die Analytik auf elastische Cloud-Knoten verlagern.
On-Premise-Umgebungen bleiben in Segmenten bestehen, die veraltete Betriebstechnologie betreiben, wie Fertigung, Energie und Versorgungsunternehmen. Luftgespaltene speicherprogrammierbare Steuerungen k?nnen keine Schnittstelle zu externen Plattformen herstellen, weshalb Asset-Eigentümer intermedi?re Sensoren und Netzwerk-Taps einsetzen, um Telemetrie zu gewinnen. Anbieter kombinieren diese Bereitstellungen mit Cloud-gehosteten Verwaltungskonsolen, was den breiteren Trend zu flexiblen Verbrauchsmodellen veranschaulicht. Die Migration birgt jedoch Fehlkonfigurationsrisiken, und das Cloud-Sicherheitspositionsmanagement ist nun in den meisten Unternehmensvertr?gen gebündelt, um die Compliance mit den Benchmarks des Center for Internet Security automatisch zu überprüfen.
Nach Endnutzerbranche: Wachstum im Gesundheits- und Biowissenschaftsbereich steigt stark, w?hrend BFSI Kernsegment bleibt
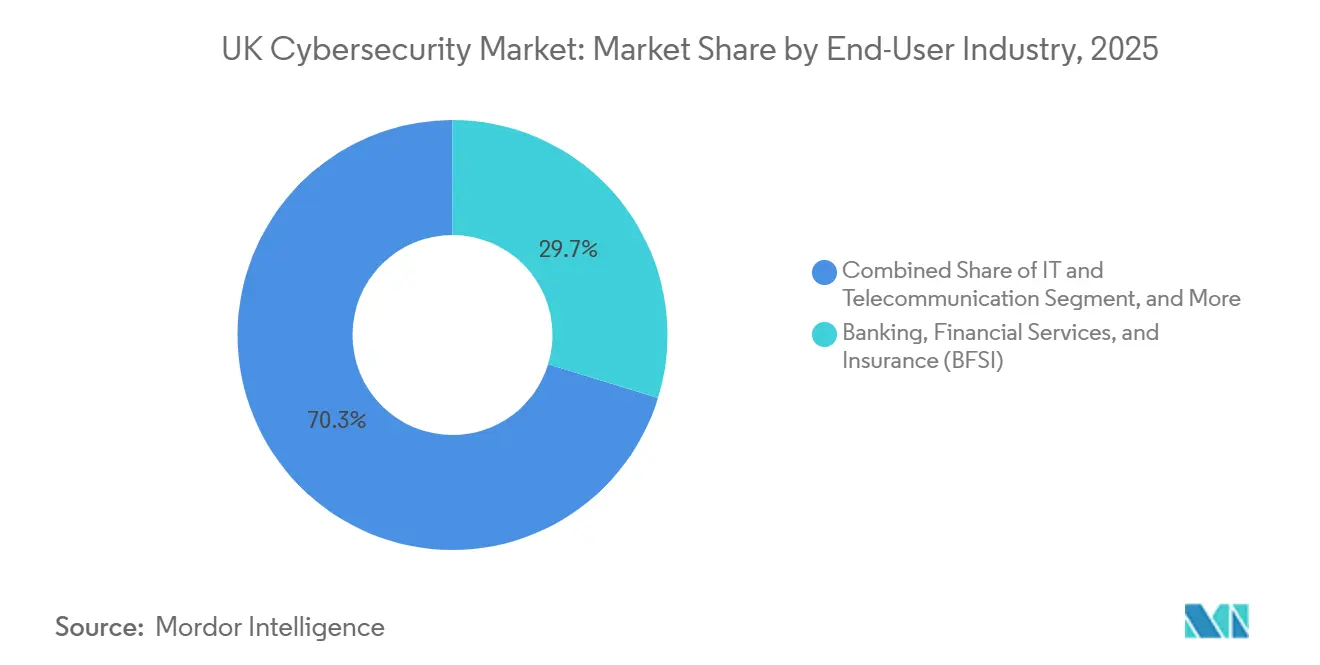
Banken, Finanzdienstleistungen und Versicherungen (BFSI) hielten im Jahr 2025 einen Anteil von 29,73 % am UK-Cybersicherheitsmarkt, eine Position, die durch kontinuierliche regulatorische Kontrolle durch die Financial Conduct Authority und die Prudential Regulation Authority untermauert wird.[3] Die Budgets decken die Zero-Trust-Migration für Handelsplattformen, die kontinuierliche ?berwachung von Drittanbietern und die automatisierte Berichterstattung für operative Resilienztests ab. Das Gesundheits- und Biowissenschaftssegment verzeichnet die schnellste Expansion mit einem CAGR von 13,67 % bis 2031. Ransomware-Angriffe auf Krankenhaustrust im Jahr 2025 l?sten Verz?gerungen bei elektiven Operationen aus und veranlassten ein staatlich gef?rdertes Aufwertungsprogramm zur Finanzierung von Endpunkterkennung, Netzwerksegmentierung und verschlüsselten Backups. Darüber hinaus geht die Modernisierung elektronischer Gesundheitsakten Hand in Hand mit verbessertem Identit?tsmanagement zum Schutz sensibler Patientendaten.
Regierungsministerien und lokale R?te erh?hen ebenfalls die Ausgaben, um Zero-Trust-Mandate zu erfüllen, die nun verbindliche Vertragssprache für alle Abteilungen bilden. Telekommunikationsbetreiber investieren stark in den Austausch risikoreicher 5G-Komponenten und die H?rtung der Signalisierung. Einzelhandels- und E-Commerce-Unternehmen setzen Betrugserkennung und Tokenisierung ein, um einem Anstieg von 18 % bei Kartentransaktionen ohne physische Karte entgegenzuwirken. Fertigungs- und Industriesektoren konzentrieren sich auf die Netzwerksegmentierung innerhalb von Supervisory-Control-Netzwerken, w?hrend Energieversorger Anomalieerkennungssensoren zur ?berwachung von Stromerzeugungsturbinen einsetzen. Trotz unterschiedlicher Priorit?ten betrachtet jede Branche Cybersicherheit nun als operative Anforderung auf Vorstandsebene und nicht mehr als IT-Budgetposten.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgr??e: KMU-Einführung gewinnt unter Versicherungsdruck an Dynamik
Gro?unternehmen machten 61,74 % der Ausgaben im Jahr 2025 aus, unterstützt durch interne Sicherheitsingenieure und mehrschichtige Abwehrma?nahmen, die Endpunkte, Netzwerke und Cloud-Workloads abdecken. Das Wachstum in diesem Segment ist stetig, aber inkrementell, da viele gro?e Organisationen bereits ausgereifte Sicherheitsprogramme betreiben. Kleine und mittlere Unternehmen hingegen verzeichnen eine CAGR von 12,46 %, angetrieben durch Cyber-Versicherungsanbieter, die den Versicherungsschutz verweigern, sofern die Versicherungsnehmer keine Multi-Faktor-Authentifizierung implementieren, keine aktuelle Software pflegen und keine Offline-Backups speichern. Versicherer nutzen versicherungsmathematische Schadendaten, um die Preisgestaltung in Echtzeit anzupassen, sodass KMU schnell erkennen, dass selbst eine moderate Investition in grundlegende Sicherheitsma?nahmen die Pr?mien um spürbare Prozents?tze senken kann.
Die Gr??e des UK-Marktes für Cybersicherheit im KMU-Segment bleibt in absoluten Zahlen kleiner, doch die adressierbare Gesamtzahl von 5,5 Millionen Unternehmen macht die kollektive Chance erheblich. Anbieter schnüren ma?geschneiderte Pakete, die Endpunkt-, E-Mail- und Web-Schutz in einem einzigen Agenten bündeln, eine verwaltete Erkennungsüberwachung hinzufügen und vereinfachte Dashboards bereitstellen, die für Nicht-Spezialisten geeignet sind. Verbrauchsbasierte Pakete sto?en auf Resonanz, da KMU in Spitzenhandelszeiten hochskalieren und danach wieder herunterskalieren k?nnen, was die Kostenkurven verflacht. Da Compliance-Anforderungen, Versicherungsprüfungen und Kundenerwartungen zusammenwachsen, vertieft sich die Akzeptanz bei KMU und schlie?t die Reifegrad-Lücke gegenüber Gro?unternehmen.
Geografische Analyse
London und der Südosten dominierten die britischen Cybersicherheitsausgaben und machten im Jahr 2025 einen erheblichen Anteil der nationalen Ausgaben aus. Die Hauptstadt beherbergt eine dichte Konzentration von Finanzinstituten, globalen Anwaltskanzleien und Technologie-Einh?rnern, die jeweils Multi-Cloud-Umgebungen betreiben und strengen regulatorischen Anforderungen unterliegen. Infolgedessen konzentrieren Anbieter Vertriebsteams und Demonstrationszentren innerhalb des M25-Korridors. Schottland belegte den zweiten Platz, unterstützt durch Edinburghs Finanzquartier und Glasgows reifende Technologieszene, die durch die Cybersicherheitsstrategie der schottischen Regierung Ressourcen sicherte. Die Strategie finanzierte Sicherheitsupgrades für KMU und Universit?tslabore. Regionale Managed-Service-Provider schlossen Qualifikationslücken, indem sie Betriebszentren in der N?he von Universit?ten ansiedelten, um auf Absolventenpools zugreifen zu k?nnen.
Die Midlands und Nordengland zeigten eine moderate, aber beschleunigte Nachfrage, da Fertigungs- und Logistikzentren Lieferketten digitalisierten. In diesen Regionen trieb die Sicherheit von Betriebstechnologie den Kauf von Anomalieerkennungssensoren und Netzwerksegmentierungsger?ten voran, was Bedrohungen durch nationalstaatliche Akteure widerspiegelt, die industrielle Steuerungssysteme sondieren. Wales und Nordirland blieben in absoluten Zahlen kleiner. Regierungszuschüsse ermutigten jedoch lokale R?te und Krankenh?user, E-Mail-, Produktivit?tssoftware- und Sicherheitskontrollen auf souver?ne Cloud-Plattformen zu migrieren. Dezentralisierte Cybersicherheitsstrategien setzten Anreize für Managed-Service-Provider, Satellitenbüros zu er?ffnen und so eine lokale Incident Response ohne lange Anreisewege zu gew?hrleisten.
Die grenzüberschreitende regulatorische Angleichung pr?gte die Landschaft weiter. Nach dem Brexit spiegelten britische Regulatoren den Digital Operational Resilience Act der Europ?ischen Union wider, um den Handel mit Finanzdienstleistungen zu erleichtern, was multinationale Unternehmen dazu veranlasste, Tools zu fordern, die beiden regulatorischen Rahmenbedingungen entsprechen. Die Teilnahme an den Geheimdienstnetzwerken der Five Eyes lieferte frühzeitige Warnungen vor Zero-Day-Exploits und beeinflusste die Patch-Management-Zeitpl?ne der Anbieter. Darüber hinaus verbesserten gemeinsame ?bungen im Rahmen des Kooperativen Cyberabwehrzentrums der NATO die milit?rische und zivile Bereitschaft, was zur Beschaffung von Ger?ten führte, die nach Common Evaluation Assurance Level-Benchmarks geh?rtet wurden.
Regulatorisches Umfeld
Der britische Cybersicherheitsrahmen versch?rft die Erwartungen an ?ffentliche Dienste, kritische nationale Infrastrukturen und wichtige digitale Lieferanten durch eine Kombination aus Politik, Sektorregulierung und technischer Beh?rdenleitlinien. Im Januar 2026 ver?ffentlichte die britische Regierung den Government Cyber Action Plan, der über die Government Cyber Unit geleitet wird, mit einem Budget von 210 Millionen GBP (283,63 Millionen USD) zur St?rkung der Basiskontrollen in Organisationen des ?ffentlichen Sektors und zur Erh?hung der Resilienzanforderungen bei der Leistungserbringung und Beschaffung.
Parallel dazu ver?ndert eine legislative Entwicklung auch die gesetzlichen Pflichten von Betreibern und Anbietern. Das Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) befindet sich in der Weiterentwicklung, um die NIS-Verordnung von 2018 zu aktualisieren und den Geltungsbereich regulierter Einrichtungen zu erweitern, einschlie?lich Rechenzentren und anderer systemrelevanter digitaler Infrastrukturen. Das National Cyber Security Centre (NCSC) fungiert weiterhin als technische Fachbeh?rde für Vorfallmanagement und Leitlinien, w?hrend sektorale zust?ndige Beh?rden die Einhaltung in ihren regulierten Bereichen durchsetzen, was die Nachfrage nach auditf?higen Sicherheitskontrollen und Tools zum Management von Drittparteirisiken erh?ht.
Wertsch?pfungskettenanalyse
Die britische Cybersicherheits-Wertsch?pfungskette beginnt mit L?sungs- und Plattformanbietern, die Endpunkt, Netzwerk, Cloud, IAM und integriertes Risikomanagement abdecken. Systemintegratoren, Beratungsunternehmen und Managed-Security-Service-Anbieter unterstützen anschlie?end Bereitstellung und Betrieb, einschlie?lich 24x7-?berwachung, Threat Hunting und Incident Response. K?ufer konzentrieren sich auf BFSI, Regierung/?ffentlicher Sektor, Telekommunikation, Gesundheitswesen und CNI-Betreiber, wo die Beschaffung h?ufig Produkte mit professionellen Dienstleistungen für Rollout, Compliance-Zuordnung und Tests zur betrieblichen Resilienz bündelt.
Die nachgelagerte Bereitstellung und Lieferantenauswahl werden ebenfalls durch Sicherheitszusicherung und Beschaffungserwartungen gepr?gt. Staatlich geführte Initiativen und politische Richtungsvorgaben betonen die Sicherheit der Lieferkette, einschlie?lich der Nutzung von Cyber Essentials für Lieferanten und strengeren Verpflichtungen für CNI im Rahmen sich weiterentwickelnder NIS-bezogener Regulierung. Dieser Zug erstreckt sich auf Bewertungsstellen, Zertifizierungs- und kontinuierliche ?berwachungsdienste, was wiederum Anbieter begünstigt, die Kontrollen über Cloud- und On-Premises-Umgebungen integrieren und Nachweispakete erstellen k?nnen, die mit sektoralen Regulierungsbeh?rden und NCSC-informierten Best Practices abgestimmt sind.
Wettbewerbslandschaft
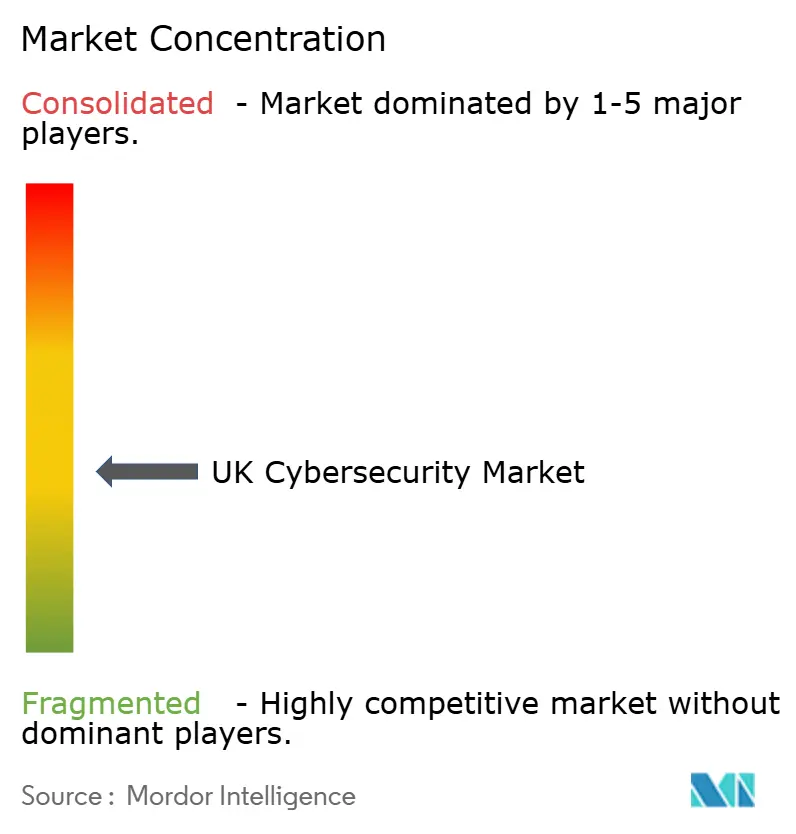
Der Markt ist m??ig fragmentiert, wobei die fünf gr??ten Anbieter (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence und BT Security) im Jahr 2025 einen bedeutenden Marktanteil halten. Darktrace nutzt Machine-Learning-Analytik, die anomales Verhalten automatisch unter Quarant?ne stellt, und gewinnt Vertr?ge in Sektoren, die durch den Mangel an Cybersicherheitsfachkr?ften unter Druck stehen. Sophos differenziert sich durch ein globales Netzwerk von Sicherheitsbetriebszentren, die verwaltete Erkennung und Reaktion zu Preispunkten für den mittleren Markt liefern. NCC Group nutzt seine tiefen Wurzeln im Penetrationstest, um Banken und Telekommunikationsbetreiber bei ihren Verpflichtungen im Rahmen des Telecommunications Security Act und DORA zu beraten.
Spezialisten der zweiten Reihe, darunter Bridewell Consulting, Integrity360 und Quorum Cyber, erschlie?en Nischen durch die Verbindung von Dom?nenwissen mit flexiblen Gesch?ftsmodellen.[4]Quorum Cyber, "Quorum Cyber's 2026 Global Cyber Risk Mid-Year Review", www.quorumcyber.com Bridewell hilft Gesundheitstrust bei der Einhaltung der Governance des Nationalen Gesundheitsdienstes, w?hrend Integrity360 sich auf DevSecOps und Cloud-Positionierung für Anbieter von Software als Dienstleistung konzentriert. Strategische Partnerschaften bestimmen zunehmend den Erfolg. BT Security integriert Microsoft Sentinel-Analytik in seinen verwalteten erweiterten Erkennungs- und Reaktions-Stack und bietet Kunden einheitliche Einblicke über On-Premise- und Multi-Cloud-Assets hinweg. BAE Systems Digital Intelligence nutzt souver?ne Datenverwaltungsgarantien, um Verteidigungsvertr?ge zu sichern, die klassifizierte Bedrohungsinformationen erfordern.
Innovationsschwerpunkte drehen sich um die Isolierung von Betriebstechnologie, verbrauchsbasierte Lizenzierung und autonome Reaktion. Darktrace's Produkteinführung 2026, die speicherprogrammierbare Steuerungen schützt, ohne die Produktion zu unterbrechen, exemplifiziert den Trend zur Harmonisierung von IT- und OT-Sicherheit. Unterdessen schult Immersive Labs Cyberteams durch gamifizierte Simulationen und adressiert Talentmangel, der andernfalls Technologieeinführungen behindert. Zertifizierungssysteme des UK Cyber Security Council führen standardisierte Berufsebenen ein, reduzieren die Anbieterdifferenzierung, die ausschlie?lich auf Personalqualifikationen basiert, und verlagern den Wettbewerbsschwerpunkt auf die messbare Wirksamkeit von Erkennungsalgorithmen und die Integrationsbreite.
Marktführer der britischen Cybersicherheitsbranche
-
Darktrace plc
-
Sophos Group plc
-
NCC Group plc
-
BAE Systems Digital Intelligence
-
BT Group plc (BT Security)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Programme des ?ffentlichen Sektors und regulierter Branchen schaffen praktischen Freiraum für Anbieter, die messbare Kontrollen, kontinuierliche Zusicherung und Lieferantensteuerung in einsetzbare Angebote verpacken k?nnen. Der Government Cyber Action Plan (Januar 2026) verleiht der Modernisierung ?ffentlicher Dienste durch finanzierte Aufwertung (210 Millionen GBP) zus?tzlichen Schwung und unterstützt die kurzfristige Nachfrage nach identit?tsorientierten Architekturen, Sicherheitsüberwachung und Tools, die die Nachweiserfassung für Audits und Vorfallmeldungen vereinfachen. Gleichzeitig erweitert das Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) den Compliance-Umfang, indem zus?tzliche digitale Infrastruktur wie Rechenzentren einbezogen wird, was die Anforderungen an Schwachstellenmanagement, Vorfallbereitschaft und Drittparteirisikokontrollen erh?ht.
Eine zweite Chancenebene entsteht rund um die Koordination zwischen Regierung und Industrie bei Resilienz und KI-gestützter Verteidigung. Der Cyber Resilience Pledge f?rdert die Aufsicht auf Vorstandsebene, die Teilnahme an NCSC-Diensten wie Early Warning und die Einführung von Cyber Essentials in Lieferketten, was skalierbare Managed Services und vereinfachte Compliance-Pakete für Gro?unternehmen und ihre KMU-Lieferanten unterstützt. Auf der CYBERUK 2026 hob die Regierung zudem neue Finanzierung (90 Millionen GBP) und die Zusammenarbeit mit führenden KI-Unternehmen hervor, zusammen mit der National Cyber Defence Capability-Agenda des NCSC. Dieser breite Fokus schafft Raum für auf Gro?britannien ausgerichtete Anbieter, um KI-gestützte Erkennung, Reaktionsautomatisierung und Secure-by-Design-Integrationen zu produktisieren, die sowohl IT- als auch OT-Umgebungen adressieren.
Aktuelle Branchenentwicklungen
- Juli 2026: Sophos brachte Sophos Fusion auf den Markt, positioniert als KI-natives Cybersicherheits-Verteidigungssystem, mit allgemeiner Verfügbarkeit gestaffelt von August bis Oktober 2026. Die Markteinführung st?rkt die Plattformkonsolidierung rund um KI-gestützte Erkennungs- und Reaktionsabl?ufe und unterstützt K?ufer, die weniger Tools mit einheitlicher Richtlinie und Telemetrie wünschen.
- Juni 2026: Sophos kündigte die allgemeine Verfügbarkeit von Sophos Backup and Recovery an, betrieben mit Rubrik Cyber Resilience, für Microsoft-365-Umgebungen. Das Unternehmen verband Schutz und Wiederherstellung mit g?ngigen SaaS-Produktivit?tsstacks und richtete die Sicherheitsausgaben an Resilienzergebnissen aus, da Ransomware- und Betriebsunterbrechungsrisiken zunehmen.
- Dezember 2025: Sophos schloss die ?bernahme des Managed-Detection-and-Response-Gesch?fts von Secureworks für 450 Millionen USD ab. Der Deal erweiterte den Umfang und die Lieferkapazit?t von Sophos im MDR-Bereich und versch?rfte den Wettbewerb um mehrj?hrige Managed-Security-Vertr?ge unter britischen Mid-Market- und regulierten Kunden.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst Ausgaben im Vereinigten K?nigreich für Cybersicherheitsprodukte und -dienstleistungen, die digitale Bedrohungen in Netzwerken, Endpunkten, Anwendungen, Cloud-Workloads und Daten verhindern, erkennen und darauf reagieren, wie sie von Organisationen und ?ffentlichen Stellen beschafft werden.
Ausschlüsse: Er schlie?t Cyberversicherungspr?mien und nicht-cyberbezogene IT-Ausgaben aus, die nicht prim?r auf Sicherheitsergebnisse ausgerichtet sind.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
-
Nach Angebot
-
L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Netzwerksicherheit
- Endpunktsicherheit
- Infrastrukturschutz
- Integriertes Risikomanagement
- Identit?ts- und Zugriffsmanagement (IAM)
-
Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
-
L?sungen
-
Nach Bereitstellungsmodus
- Cloud
- On-Premise
-
Nach Endnutzerbranche
- BFSI
- Regierung und ?ffentlicher Sektor
- ?l und Gas
- IT und Telekommunikation
- Einzelhandel, E-Commerce und Verbraucher
- Fertigung und Industrie
- Energie und Versorgung
- Gesundheitswesen
- Weitere Endnutzerbranchen (Transport, Logistik, Bildung, Gastgewerbe)
-
Nach Endnutzer-Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgr??enbestimmung und Validierung
Desk Research
Die Desk-Research-Arbeit beginnt damit, das britische Nachfrageumfeld und den politischen Kontext zu verankern, da Cybersicherheitsbudgets h?ufig mit Compliance-Druck und Vorfallstrends verknüpft sind. Wir beziehen uns auf ?ffentliche Quellen wie die britische Regierungsumfrage zu Cybersicherheitsverletzungen, Ver?ffentlichungen des Nationalen Cybersicherheitszentrums, Ofcom-Updates zur Telekommunikationssicherheit und Indikatoren des Office for National Statistics zu Wirtschaft und digitaler Wirtschaft.
Um das Modell mit den Geldflüssen zu verbinden, prüfen wir auch Elemente wie Jahresberichte von Unternehmen, Investorenpr?sentationen und seri?se Presseberichte über gro?e Sicherheitsverletzungen und Reaktionsprogramme. Bei Bedarf nutzen wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken sowie ?ffentliche Vertr?ge und Ausschreibungen, um Transaktionsmuster und -zeitpunkte zu identifizieren. Die oben genannten Quellen sind illustrativ und nicht ersch?pfend; weitere Referenzen werden ebenfalls für die Datenerhebung, Querprüfungen und Forschungskl?rung verwendet.
Prim?rinterviews und Umfragen
Prim?re Eingaben werden durch Experteninterviews und strukturierte Umfragen mit K?ufern, Kanalpartnern und Fachexperten erfasst, die Cybersicherheitsausgabenentscheidungen im Vereinigten K?nigreich verfolgen. Wir decken eine Mischung aus regulierten und nicht regulierten Branchen ab, und die Gespr?che werden genutzt, um zu best?tigen, was budgetiert wird, wie sich die Cloud-Sicherheitseinführung ver?ndert und wohin sich die Preisgestaltung bewegt, bevor endgültige Annahmen festgelegt werden.
Verteilung der Befragten in der Prim?rforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 35 % | Führungskr?fte (CXOs): 22 % | |
| Mittlere Ebene: 43 % | Funktions-/Bereichsleiter: 22 % | |
| Kleinere Akteure: 22 % | Manager: 56 % |
Marktgr??enbestimmung und Prognose
Die Gr??enbestimmung erfolgt durch eine Kombination aus Top-down- und Bottom-up-Ans?tzen, bei der die britische Cybersicherheitsnachfrage aus IT- und digitalen Ausgabenindikatoren rekonstruiert wird, gefolgt von Sicherheitsallokationsquoten, die nach Sektorrisiko und Compliance-Intensit?t angepasst werden. Um die Gesamtwerte praktikabel zu halten, werden die Ergebnisse durch selektive Bottom-up-Prüfungen best?tigt, wie z. B. Stichproben von Anbieterumsatzaufteilungen bezogen auf das britische Engagement, Kanal-Feedback zu Transaktionsgr??en und einfache Volumen-mal-Durchschnittspreis-Tests für h?ufig beschaffte Sicherheitsdienstleistungen.
Zu den wichtigsten Eingaben geh?ren das Tempo der Cloud-Migration und die Einführung hybrider Architekturen, die Nutzung verwalteter Sicherheitsdienste, Vorfallh?ufigkeitssignale und Reaktionsintensit?t, regulatorische Meilensteine, die den Ausgabenzeitpunkt beeinflussen, sowie der Unternehmensmix nach Gr??e (da die Ausgaben pro Organisation erheblich variieren). Wo britische Ums?tze nicht klar ausgewiesen werden, werden Lücken durch geografische Allokation mithilfe von Mitarbeiter- und Kundenpr?senzindikatoren geschlossen, die dann w?hrend Expertengespr?chen auf Plausibilit?t geprüft werden.
Für die Prognose wird eine Szenarioanalyse verwendet, da Sicherheitsbudgets nach gr??eren Vorf?llen ansteigen und in schwachen Makrophasen auch verz?gert werden k?nnen. Annahmen werden mit Praktikern überprüft, sodass der Ausblick erwartete Projektpipelines, Vertragsverl?ngerungen und realistische Preisentwicklungen widerspiegelt und keinen linearen Trend darstellt.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation über unabh?ngige Signale und anschlie?ende Varianzprüfungen, sodass ungew?hnlich hohe oder niedrige Wachstumspunkte vor der Freigabe erkl?rt werden. Wir vergleichen Modelloutputs mit Proxys wie ?ffentlichen Sicherheitsprogrammen des Sektors, Vorfalltrend-Signalen und offengelegten Sicherheitsausgabenkommentaren in Einreichungen, was hilft, Abweichungen frühzeitig zu erkennen.
Vor der Ver?ffentlichung wird eine mehrstufige Analystenprüfung durchgeführt, und eine Nachverfolgung wird ausgel?st, wenn sich eine Annahme wesentlich ?ndert oder wenn ein gro?es Gesch?ft oder eine Politik?nderung festgestellt wird. Berichte werden j?hrlich aktualisiert, mit Zwischenaktualisierungen für wesentliche Ereignisse, und ein abschlie?ender Durchgang vor der Lieferung wird durchgeführt, damit Kunden die aktuellste Ansicht erhalten.
麻豆视频's Sch?tzung des UK-Cybersicherheitsmarktes im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Werte für den UK-Cybersicherheitsmarkt k?nnen abweichen, selbst wenn das Thema gleich bezeichnet wird, da jeder Herausgeber m?glicherweise eine andere Mischung aus L?sungen und Dienstleistungen z?hlt, unterschiedliche W?hrungszeitpunkte anwendet und unterschiedliche Basisjahre für den aktuellen Markt w?hlt.
Die gr??ten Lücken entstehen in der Regel durch unterschiedliche Abdeckung dessen, was als Cybersicherheit gilt, wie verwaltete Dienste im Vergleich zu internen Sicherheitsarbeitskr?ften behandelt werden und ob angrenzende IT-Elemente einbezogen werden. Unterschiede zeigen sich auch, wenn ein Modell eine schnellere Cloud-Sicherheitsexpansion annimmt oder wenn die Wechselkursumrechnung zu einem einzigen Zeitpunkt statt über das Jahr gemittelt erfolgt, was die USD-Gesamtwerte für das Vereinigte K?nigreich ver?ndert.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 18,36 Milliarden USD (2026) | |
| Branchenverband A | 16,90 Milliarden USD (2026) | Verwendet h?ufig eine engere Methodik, die k?uferseitige Sicherheitssoftware betont und einen Teil der verwalteten Sicherheits- und Incident-Response-Retainer ausschlie?t, was die dienstleistungsintensive britische Nachfrage untersch?tzen kann. |
| Globale Unternehmensberatung B | 21,40 Milliarden USD (2026) | Bezieht in der Regel angrenzende IT-Risiko- und Resilienzposten ein und wendet m?glicherweise einen aggressiveren Cloud-Sicherheitsaufschlag an, was die Gesamtwerte erh?hen kann, wenn gebündelte Ausgaben als Cybersicherheit behandelt werden. |
Die Tabelle zeigt eine klare Streuung um dasselbe Jahr, und im Rahmen des Anwendungsbereichs von 麻豆视频 z?hlt der Gesamtwert nur Cybersicherheitsl?sungen und -dienstleistungen, die im Vereinigten K?nigreich verkauft werden, w?hrend Cyberversicherungen und nicht-sicherheitsbezogene IT-Betriebsausgaben ausgeschlossen werden. Durch die Verankerung der Berechnungen an praktischen Nachfragesignalen und die anschlie?ende ?berprüfung der Annahmen durch Interviews erhalten wir einen Wert, der auf nachvollziehbare Schritte zurückgeführt werden kann.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der prognostizierte Wert des britischen Cybersicherheitsmarktes im Jahr 2031?
Die Gr??e des UK-Cybersicherheitsmarktes wurde im Jahr 2025 auf 14,77 Milliarden USD gesch?tzt und wird voraussichtlich von 16,27 Milliarden USD im Jahr 2026 auf 25,13 Milliarden USD bis 2031 wachsen, was einem CAGR von 9,09 % w?hrend des Prognosezeitraums (2026–2031) entspricht.
Welcher Bereitstellungsmodus w?chst bei britischen Organisationen am schnellsten?
Cloud-basierte Sicherheitsl?sungen expandieren mit einer CAGR von 12,32 %, da hybrides Arbeiten die Aufl?sung des Perimeters zementiert.
Warum erh?hen KMU ihre Cybersicherheitsbudgets?
Versicherer verlangen nun Multi-Faktor-Authentifizierung, Patch-Management und Offline-Backups, bevor sie Cyber-Policen ausstellen, und dr?ngen KMU so zu verwalteten Dienstleistungspaketen.
Welches Branchensegment weist bis 2031 das h?chste Wachstum auf?
Die Ausgaben der Gesundheits- und Biowissenschaftsbranche werden aufgrund staatlich gef?rderter Modernisierung und Ransomware-Risiken voraussichtlich mit einem CAGR von 13,67 % steigen.
Wie gravierend ist der britische Mangel an Cybersicherheitsfachkr?ften?
Im Jahr 2025 blieb eine erhebliche Anzahl von Stellen unbesetzt, was zu Gehaltsinflation und verl?ngerten Projektzeitpl?nen führte.
Welche Rolle spielt künstliche Intelligenz in der modernen britischen Cybersicherheitsverteidigung?
Unternehmen setzen KI-Analytik ein, um normales Verhalten als Grundlage zu definieren und Anomalien innerhalb von Minuten zu isolieren, was die Verweildauer von Angreifern verkürzt.
Seite zuletzt aktualisiert am:


