
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Ciberseguridad en Europa
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tama?o del mercado en el a?o base (2025) | 63.12 Mil millones de dólares |
| Tama?o del Mercado (2026) | 69.82 Mil millones de dólares |
| Tama?o del Mercado (2031) | 115.66 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 10.62 % |
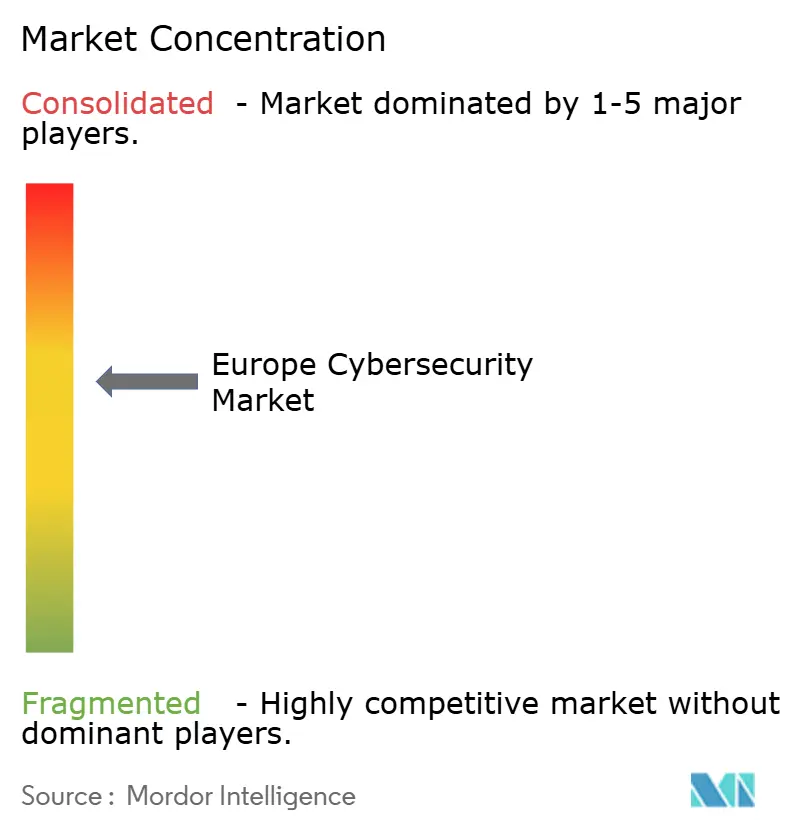
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad en Europa por 麻豆视频
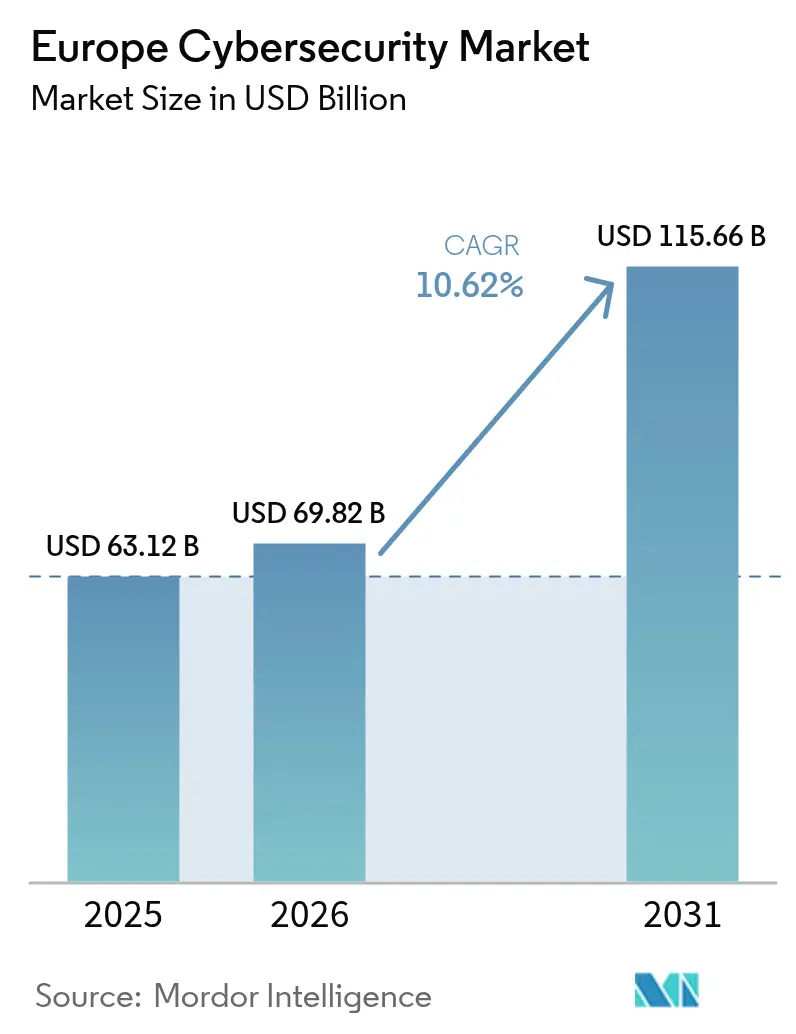
El tama?o del mercado de ciberseguridad en Europa en 2026 se estima en USD 69,82 mil millones, creciendo desde el valor de 2025 de USD 63,12 mil millones, con proyecciones para 2031 que muestran USD 115,66 mil millones, creciendo a una CAGR del 10,62% durante 2026-2031. La regulación obligatoria, el aumento del riesgo geopolítico y un acelerado cambio hacia plataformas de nube soberana elevan la ciberseguridad de un gasto opcional a un desembolso operativo central en toda la región. La aplicación de la Directiva de Seguridad de Redes e Información 2 (NIS2) y la Ley de Resiliencia Operativa Digital (DORA) ancla los planes de gasto, mientras que el conflicto Rusia-Ucrania impulsa un aumento del 30% en los incidentes de ransomware que eleva la conciencia de riesgo a nivel directivo. Las estrategias de nube prioritaria persisten, aunque las implementaciones híbridas ganan terreno a medida que las empresas equilibran la soberanía con la escala. La consolidación de proveedores se intensifica a medida que los suministradores adquieren capacidades de respuesta a incidentes y servicios gestionados para satisfacer la demanda de cumplimiento normativo. Sin embargo, la mayor competencia se ve moderada por un déficit de 299.000 profesionales cualificados que sobrecarga a los equipos de seguridad internos e impulsa la adopción de servicios gestionados.
Conclusiones Clave del Informe
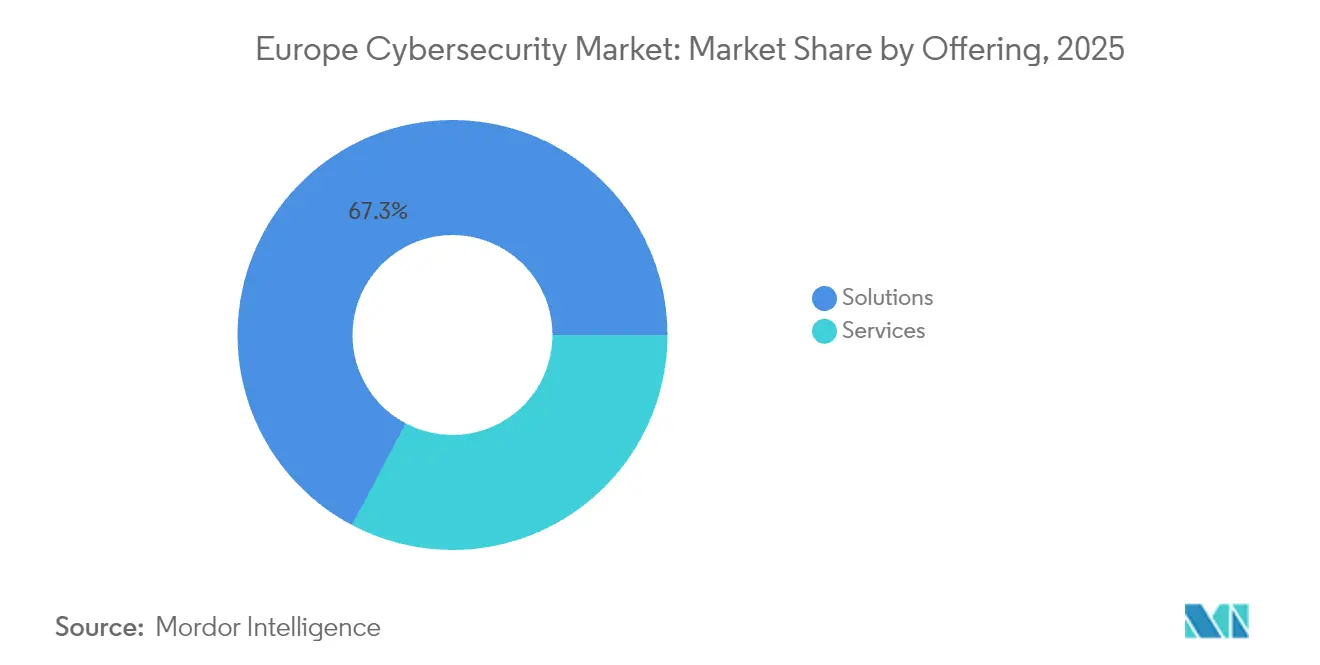
- Por oferta, las soluciones representaron el 67,25% de la participación del mercado de ciberseguridad en Europa en 2025, mientras que los servicios gestionados registraron la CAGR más rápida del 13,56% hasta 2031.
- Por modo de implementación, la nube capturó el 56,90% de la cuota de ingresos en 2025; se proyecta que las arquitecturas híbridas se expandirán a una CAGR del 15,03% hasta 2031.
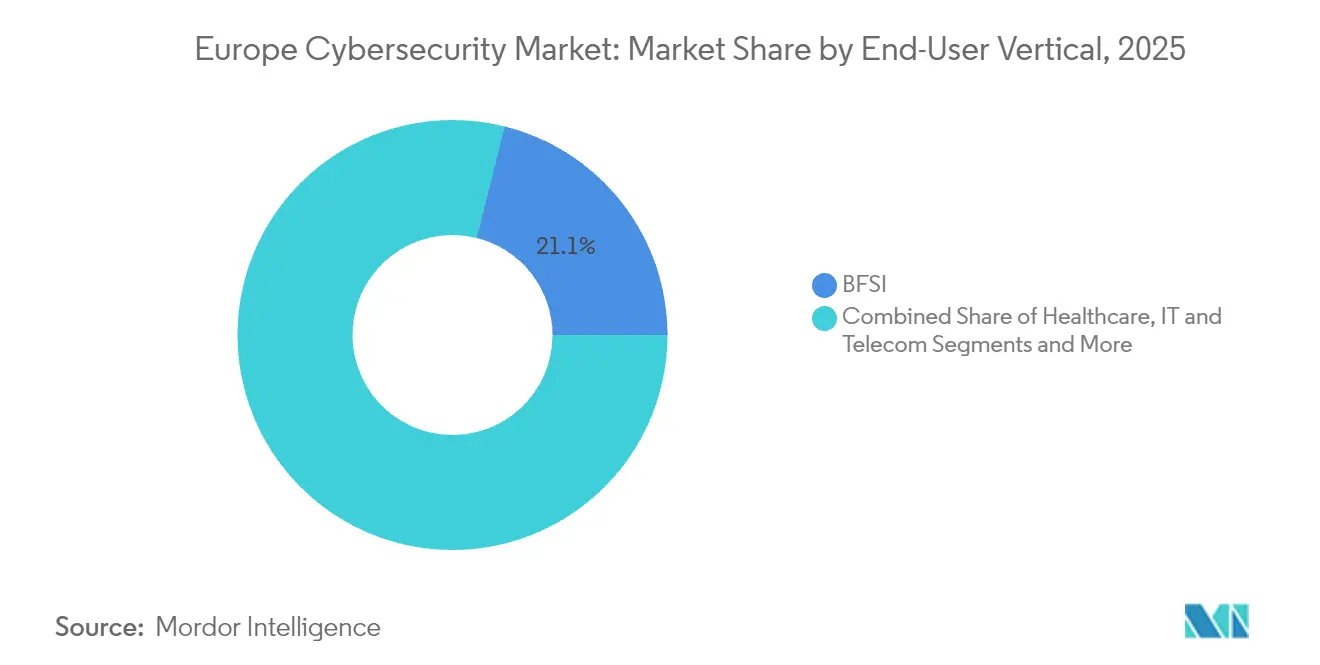
- Por industria de usuario final, el sector BFSI lideró con el 21,10% del tama?o del mercado de ciberseguridad en Europa en 2025, mientras que se prevé que el sector sanitario avance a una CAGR del 13,95% hasta 2031.
- Por tama?o de empresa, las grandes empresas representaron el 61,50% de la cuota de ingresos en 2025, aunque las PYMEs exhiben la CAGR más alta del 14,42% hasta 2031.
- Por geografía, el Reino Unido ostentó el 22,70% de la participación del mercado de ciberseguridad en Europa en 2025, mientras que se proyecta que los Países Bajos registren la CAGR más rápida del 12,19% hasta 2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aplicación en toda la UE de NIS2 y DORA que Eleva el Gasto Obligatorio en Seguridad | +2.8% | En toda la UE, más fuerte en Alemania, Francia y Países Bajos | Mediano plazo (2-4 a?os) |
| Aumento de Ransomware Sofisticado Vinculado al Conflicto Rusia-Ucrania | +2.1% | Global, concentrado en regiones de Europa Central y Oriental y Nórdicas | Corto plazo (≤ 2 a?os) |
| Rápido Cambio hacia Nubes Soberanas Europeas que Impulsan Arquitecturas de Confianza Cero | +1.9% | Mercados centrales de la UE, liderados por Alemania y Francia | Mediano plazo (2-4 a?os) |
| Expansión de Redes Privadas 5G en Centros de Manufactura Alemanes y Nórdicos | +1.4% | Alemania, países nórdicos, expansión al Benelux | Largo plazo (≥ 4 a?os) |
| Despliegue de Identidad Digital (eIDAS 2.0) que Crea Nueva Demanda de Autenticación | +1.2% | En toda la UE, adopción temprana en Estonia y Países Bajos | Mediano plazo (2-4 a?os) |
| Controles Mínimos de Ciberseguridad Impulsados por Aseguradoras para Empresas del Mercado Medio | +0.9% | Reino Unido, Alemania, Francia, expandiéndose al Sur de Europa | Corto plazo (≤ 2 a?os) |
| Fuente: 麻豆视频 | |||
Aplicación en toda la UE de NIS2 y DORA que Eleva el Gasto Obligatorio en Seguridad
NIS2 amplía la cobertura a más de 160.000 entidades europeas e introduce sanciones de hasta EUR 10 millones o el 2% de la facturación global, lo que está desplazando los presupuestos de ciberseguridad de discrecionales a obligatorios [1]Agencia de la Unión Europea para la Ciberseguridad, "Directiva NIS2 Explicada," enisa.europa.eu. DORA impone mandatos paralelos de riesgo en TIC a las entidades financieras, obligando a bancos como Belfius a reestructurar sus carteras de proveedores para mejorar la resiliencia. El alcance legal eleva el gasto promedio en seguridad al 9% de los presupuestos de TI, mientras que el 89% de las empresas reporta nuevas necesidades de contratación. Las plataformas listas para la integración y los servicios gestionados son los más beneficiados porque simplifican la presentación de informes en múltiples jurisdicciones, mantienen el cumplimiento normativo y reducen la exposición a sanciones.
Aumento de Ransomware Sofisticado Vinculado al Conflicto Rusia-Ucrania
Los ataques de ransomware contra organizaciones europeas aumentaron un 30% en 2024 a medida que los actores de amenazas instrumentalizaron las tensiones geopolíticas. La manufactura soportó un crecimiento del 84% en el volumen de ataques durante el primer trimestre de 2025, con costos de brechas que superaron los USD 5,56 millones, eclipsando las pérdidas de épocas de crisis anteriores. Los incidentes en el sector sanitario alcanzaron 309 en 2023, la mitad relacionados con ransomware, lo que impulsó un plan de acción de la UE que asigna recursos adicionales de respuesta a incidentes. Grupos persistentes como LockBit ejecutaron 1.700 ataques antes de los esfuerzos de desmantelamiento, subrayando la necesidad de detección basada en comportamiento y servicios de respuesta por capas.
Rápido Cambio hacia Nubes Soberanas Europeas que Impulsan Arquitecturas de Confianza Cero
Gaia-X y los mandatos de soberanía nacional alientan a las empresas a migrar cargas de trabajo a nubes operadas en Europa que garantizan la residencia de datos. Los minoristas alemanes, por ejemplo, adoptan servicios de nube soberana prestados por socios locales para mantener el procesamiento de datos exclusivamente en la UE mientras aprovechan la capacidad de los hiperescaladores. Esta transición impulsa el dise?o de seguridad hacia la confianza cero centrada en la identidad. En Bulgaria, D Commerce Bank logró una inspección del 100% del tráfico tras implementar una plataforma de confianza cero que redujo el ruido de alertas en un 50%. Los proveedores con cumplimiento de soberanía demostrado y marcos de confianza cero capturan una cuota de gasto en expansión.
Expansión de Redes Privadas 5G en Centros de Manufactura Alemanes y Nórdicos
Las plantas automotrices y de maquinaria pesada conectan robots y sensores a través de redes 5G privadas, fusionando la tecnología operativa con las redes de TI y ampliando la superficie de ataque. Se prevé que el gasto en ciberseguridad en manufactura aumente un 15% en 2025, equivalente al 6-7% de los presupuestos de TI. El constructor de plantas alemán SMS Group protege sus instalaciones habilitadas para 5G con autenticación de dispositivos y telemetría cifrada, salvaguardando los flujos de análisis en tiempo real. El impulso del gasto a largo plazo persiste a medida que los fabricantes refuerzan las líneas de producción conectadas e integran la monitorización de amenazas en plantas distribuidas.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez Aguda de Profesionales en Ciberseguridad que Limita la Capacidad de Implementación | -1.8% | En toda la UE, más grave en Alemania, Reino Unido y países nórdicos | Mediano plazo (2-4 a?os) |
| Aumento de los Costos de Cumplimiento Normativo que Presiona los Presupuestos de las Empresas del Mercado Medio | -1.2% | Sur de Europa, países de Europa Central y Oriental, regiones con predominio de PYMEs | Corto plazo (≤ 2 a?os) |
| Restricciones de Financiación y Presiones de Consolidación del Mercado sobre las Empresas Emergentes | -0.8% | En toda la UE, evidenciado por despidos en empresas respaldadas por capital de riesgo | Corto plazo (≤ 2 a?os) |
| Presupuestos Limitados de Ciberseguridad en Regiones con Predominio de PYMEs | -0.7% | Sur de Europa y partes de Europa Central y Oriental | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Escasez Aguda de Profesionales en Ciberseguridad que Limita la Capacidad de Implementación
Europa carece de más de 299.000 profesionales cualificados en ciberseguridad, y el 76% del personal existente no posee credenciales formales. Alemania registra un crecimiento de dos dígitos en el gasto, pero lucha por cubrir vacantes, mientras que Francia espera 15.000 puestos abiertos a pesar de que los salarios se aproximan a los USD 98.100. La escasez de talento ralentiza el despliegue de proyectos, particularmente en seguridad en la nube y protección de tecnología operativa, lo que obliga a las empresas a orientarse hacia la detección y respuesta gestionadas como sustituto de la capacidad interna.
Aumento de los Costos de Cumplimiento Normativo que Presiona los Presupuestos de las Empresas del Mercado Medio
Lograr la plena alineación con NIS2 puede costar a las empresas medianas hasta EUR 2 millones, una carga amplificada en el Sur de Europa y Europa Central y Oriental donde los presupuestos de TI siguen siendo ajustados. Una brecha de seguridad cuesta en promedio EUR 4,8 millones, lo que deja a las PYMEs sopesando el gasto preventivo frente a la exposición a pérdidas. Aseguradoras como Coalition entran en Alemania para combinar pólizas cibernéticas con servicios de seguridad, lo que indica que la transferencia de riesgo ahora complementa, en lugar de reemplazar, los controles fundamentales. La sensibilidad al precio impulsa la demanda de las PYMEs por seguridad por suscripción y controles entregados en la nube para evitar grandes desembolsos de capital.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Dominio de Soluciones con Aceleración de ServiciosLas soluciones representaron el 67,25% de la participación del mercado de ciberseguridad en Europa en 2025, respaldadas por plataformas integradas que agrupan controles de nube, identidad y red en consolas unificadas. Se proyecta que el tama?o del mercado de ciberseguridad en Europa para los servicios, incluida la detección y respuesta gestionadas, se expandirá a una CAGR del 13,56% hasta 2031, a medida que las empresas compensan la escasez de mano de obra externalizando las operaciones diarias. El alto crecimiento proviene de las empresas del mercado medio recientemente cubiertas por NIS2 que prefieren paquetes de servicios de suscripción única frente a conjuntos de herramientas de múltiples proveedores.
Los proveedores de servicios gestionados adaptan paneles de cumplimiento que automatizan la recopilación de evidencias en los heterogéneos regímenes regulatorios de la UE. Al mismo tiempo, la demanda de servicios profesionales se mantiene estable a medida que los grandes bancos y fabricantes dise?an modelos de referencia de confianza cero y hojas de ruta poscuánticas. Los proveedores de soluciones integradas que incorporan automatización de flujos de trabajo e informes nativos disfrutan de ventajas de venta cruzada, mientras que los proveedores de productos especializados de nicho enfrentan presiones de consolidación.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación:
El Liderazgo en la Nube Impulsa la Innovación HíbridaLas implementaciones en la nube representaron el 56,90% de los ingresos de 2025 a medida que las empresas adoptaron la elasticidad y las actualizaciones permanentes. Los modelos híbridos registran ahora la CAGR más rápida del 15,03% porque las normas de soberanía obligan a las empresas a retener los datos sensibles dentro de las fronteras de la UE mientras siguen aprovechando los análisis de los hiperescaladores globales. El tama?o del mercado de ciberseguridad en Europa para las arquitecturas híbridas crece a medida que las instituciones financieras pilotan redes metropolitanas con seguridad cuántica que mantienen las claves en las instalaciones locales pero enrutan la telemetría hacia motores de análisis en nubes soberanas.
Las instalaciones locales persisten en las cargas de trabajo de defensa y del sector público que requieren control total del hardware. Sin embargo, incluso estos entornos integran fuentes de inteligencia de amenazas basadas en la nube, creando topologías mixtas. Por ello, los proveedores empaquetan motores de políticas idénticos en factores de forma SaaS y de dispositivo físico para que los administradores puedan aplicar controles uniformes independientemente de la ubicación de la carga de trabajo.
Por Industria de Usuario Final:
Liderazgo del Sector BFSI con Impulso del Sector SanitarioEl segmento BFSI representó el 21,10% del tama?o del mercado de ciberseguridad en Europa en 2025, ya que DORA obligó a los bancos a formalizar la supervisión de proveedores y los programas de simulacros de incidentes. La inversión se centra en la monitorización continua y el análisis en tiempo real que satisfacen los informes regulatorios dentro de plazos ajustados. El gasto en sanidad avanzará a una CAGR del 13,95% hasta 2031, impulsado por la prevalencia del ransomware y la inclusión explícita de hospitales y proveedores de salud electrónica en NIS2.
Las entidades financieras adoptan plataformas de autenticación adaptativa que aseguran la banca omnicanal mientras reducen la fricción del usuario; el despliegue de OneSpan por parte de Raiffeisen ejemplifica el control compatible con PSD2 a escala. Los hospitales, por el contrario, priorizan la segmentación de redes y la inmutabilidad de las copias de seguridad para garantizar la continuidad de la atención al paciente. La manufactura, el comercio minorista y la energía exhiben cada uno un crecimiento de dos dígitos a medida que la convergencia de tecnología operativa y TI y el despliegue de redes inteligentes amplían las superficies de ciberataque.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tama?o de Empresa del Usuario Final:
Escala de Grandes Empresas, Repunte de las PYMEsLas grandes empresas generaron el 61,50% de los ingresos de 2025, aprovechando su poder de compra para negociar descuentos en plataformas y contratos de servicios gestionados plurianuales. No obstante, el segmento de PYMEs registra la CAGR más sólida del 14,42% porque NIS2 amplía el alcance regulatorio a empresas previamente fuera de las categorías de infraestructura crítica. El tama?o del mercado de ciberseguridad en Europa para las PYMEs aumenta a medida que los mercados en la nube simplifican la adquisición y las aseguradoras agrupan la protección básica con la cobertura cibernética.
La usabilidad del proveedor se vuelve decisiva; los paneles deben guiar a los no especialistas a través de los flujos de trabajo de evidencia de cumplimiento. Mientras tanto, las grandes organizaciones pilotan el enriquecimiento mediante aprendizaje automático y comienzan a presupuestar estrategias de rotación de claves poscuánticas alineadas con la hoja de ruta criptográfica de la UE para 2030.
Análisis Geográfico
Mercado de Ciberseguridad del Reino Unido y Alemania
El panorama de la ciberseguridad en Europa concentra los ingresos en las economías digitales maduras, aunque muestra el crecimiento porcentual más rápido en los mercados intermedios de alta intensidad digital. El Reino Unido mantuvo una participación del 22,70% en 2025, impulsado por su clúster de servicios financieros, una reserva de talento de 67.300 personas y una base de ingresos de 13,56 mil millones de GBP. Alemania constituye el mayor contribuyente continental, con un gasto de 12,64 mil millones de EUR en 2025 y un crecimiento anual del 13,55%, a medida que los líderes del sector automotriz y de maquinaria modernizan sus defensas de tecnología operativa.
Mercados Europeos más Amplios
Los Países Bajos registran la CAGR más alta del 12,19% hasta 2031, favorecidos por el Amsterdam Internet Exchange y una concentración de instituciones cibernéticas con sede en La Haya. Francia se prepara para un mercado de 14,58 mil millones de USD en 2030, impulsado por un programa público de tecnología cuántica de 1,9 mil millones de USD que acelera la investigación y el desarrollo en criptografía. Los mercados del sur de Europa y de Europa Central y Oriental enfrentan presupuestos más ajustados; sin embargo, los flujos de fondos estructurales de la UE y la adopción de la nube estimulan ganancias superiores al promedio. Los países nórdicos combinan una digitalización avanzada con una alta conciencia sobre las amenazas, lo que sostiene un gasto en seguridad premium por habitante.
Mercado de Ciberseguridad de la UE
Las iniciativas de política paneuropea refuerzan la convergencia. La Ley de Solidaridad Cibernética exige la coordinación de la respuesta ante emergencias, mientras que la base de datos de vulnerabilidades de la UE centraliza las divulgaciones, elevando así la madurez de seguridad de referencia. Los planes nacionales que subvencionan la formación de la fuerza laboral y fomentan la infraestructura de nube soberana armonizan aún más las trayectorias de crecimiento en perfiles económicos diversos.
Panorama regulatorio
La demanda de ciberseguridad en la UE se sustenta en un conjunto de normas a escala comunitaria que combinan obligaciones para las entidades con requisitos a nivel de producto. NIS2 (Directiva (UE) 2022/2555) amplió la cobertura y endureció las obligaciones de notificación de incidentes y gestión de riesgos en los sectores críticos e importantes, aunque la transposición sigue siendo desigual. En abril de 2026, la Comisión Europea remitió a siete Estados miembros al Tribunal de Justicia de la UE por no haber transpuesto la normativa, lo que mantiene fragmentada la aplicación y la preparación para auditorías en toda Europa. En paralelo, la Ley de Resiliencia Operativa Digital (DORA) está impulsando a las entidades financieras a formalizar los controles de riesgo TIC y la supervisión de terceros, lo que refuerza el gasto en gestión de riesgos de proveedores, monitoreo continuo y elaboración de informes basada en evidencia.
Las obligaciones de seguridad de producto y de la cadena de suministro también se están endureciendo mediante la Ley de Resiliencia Cibernética (CRA), Reglamento (UE) 2024/2847, que entró en vigor el 10 de diciembre de 2024 e introduce requisitos horizontales de ciberseguridad para productos con elementos digitales. Las obligaciones de notificación de incidentes y vulnerabilidades de la CRA se aplican a partir del 11 de septiembre de 2026, con el cumplimiento total exigido para el 11 de diciembre de 2027, lo que involucra a fabricantes y proveedores de software en nuevos flujos de divulgación y corrección. La Ley de Solidaridad Cibernética, Reglamento (UE) 2025/38, entró en vigor a principios de 2025 para establecer mecanismos de preparación a nivel de la UE, como los Centros Cibernéticos (Cyber Hubs) y un Sistema Europeo de Alerta de Ciberseguridad, fortaleciendo la coordinación de la respuesta a incidentes transfronterizos y orientando la contratación hacia capacidades integradas de detección, respuesta y notificación.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Europa abarca (i) la investigación y la formulación de normas, (ii) la ingeniería de productos para hardware, software y controles en la nube, (iii) la integración y el despliegue a través de consultoras, operadores de telecomunicaciones e integradores de sistemas, y (iv) las operaciones continuas prestadas mediante SOC internos y proveedores de servicios de seguridad gestionados (MSSP). En el extremo inicial, los desarrolladores de productos y las cadenas de suministro de software se ven cada vez más condicionados por mandatos de la UE como la Ley de Resiliencia Cibernética (Reglamento (UE) 2024/2847), mientras que las obligaciones a nivel de entidad conforme a NIS2 y los requisitos técnicos asociados (incluido el Reglamento de Ejecución de la Comisión (UE) 2024/2690 para determinados proveedores de infraestructura y servicios digitales) impulsan la demanda de controles auditables, notificación de incidentes y garantías de proveedores.
La distribución y entrega intermedias están convergiendo en torno a ecosistemas de nube soberana y regional, paquetes de seguridad liderados por telecomunicaciones y plataformas MSSP que reducen la carga de implementación para los compradores regulados del mercado medio. Las asociaciones muestran cómo los operadores y las pilas de nube actúan como canales; por ejemplo: SentinelOne se asoció con Schwarz Digits para ofrecer servicios de detección y respuesta en la nube soberana STACKIT en Alemania (septiembre de 2025). Orange amplió sus ofertas empaquetadas mediante alianzas con proveedores, entre ellas F-Secure con Orange en abril de 2025 y cyan AG con Orange Romania en julio de 2025. En el extremo final, los compradores priorizan la evidencia de cumplimiento, la corrección rápida y los controles de riesgo de terceros, lo que convierte a la gestión automatizada de vulnerabilidades, la confianza cero centrada en la identidad y la detección y respuesta gestionadas en puntos clave de captura de valor, especialmente donde la escasez de talento obliga a la externalización.
Panorama Competitivo
La competencia entre proveedores en el mercado de ciberseguridad en Europa presenta una fragmentación moderada pero un ritmo creciente de consolidación. Los proveedores capaces de ofrecer plataformas integrales con flujos de trabajo de cumplimiento nativos ganan ventaja a medida que los clientes buscan asociaciones menos numerosas pero más amplias. La adquisición de Secureworks por parte de Sophos por USD 859 millones amplió su presencia en servicios gestionados, mientras que la serie de adquisiciones de Leonardo refleja la entrada del sector de defensa en el ámbito comercial. Darktrace absorbió Cado Security para a?adir automatización forense, lo que se?ala la demanda de velocidad en la respuesta a incidentes.
La integración de inteligencia artificial define la diferenciación. Se estima que el 71% de los bancos europeos aprovecha la detección de amenazas mediante IA en 2025, presionando a todos los proveedores a incorporar análisis de comportamiento en sus carteras. La preparación poscuántica emerge como un nuevo campo de batalla, con hojas de ruta de soluciones alineadas al mandato de la UE para 2030. Al mismo tiempo, los proveedores de servicios gestionados apuntan a los nichos de externalización de las PYMEs, empaquetando el Centro de Operaciones de Seguridad, las copias de seguridad y los seguros en paquetes de suscripción. Los vientos en contra de la financiación reducen el campo de empresas emergentes, como ilustra la reducción de plantilla de Snyk, aunque también crean objetivos de adquisición para los actores establecidos con abundante capital.
La participación de mercado sigue distribuida: ninguna empresa supera la cuarta parte de los ingresos regionales, y las cinco primeras controlan aproximadamente el 45%. Los proveedores centrados en la seguridad de tecnología operativa, el cumplimiento normativo en sanidad y la gestión de la postura en la nube híbrida representan candidatos de adquisición a medida que los compradores persiguen brechas de capacidad y presencia de alojamiento de datos regional.
Líderes de la Industria de Ciberseguridad en Europa
IBM Corporation
Cisco Systems, Inc.
Fujitsu Limited (Fujitsu Group)
Dell Technologies Inc.
Broadcom
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad en Europa
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Thales Group (Thales DIS)
- Siemens AG (Siemens Digital Industries)
- Atos SE (Eviden)
- Accenture PLC (Security Services)
- Kaspersky Lab JSC
- Trend Micro Inc.
- Sophos Ltd.
- F-Secure Corp.
- Darktrace PLC
- Orange Cyberdefense (Orange SA)
- Airbus Defence and Space GmbH (CyberSecurity)
- Capgemini SE
- Deutsche Telekom Security GmbH (T-Systems)
- BAE Systems Applied Intelligence
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- Nexus Group
- Secunet Security Networks AG
- Rohde & Schwarz Cybersecurity GmbH

Oportunidades de mercado y perspectivas futuras
Un espacio en blanco importante es el cumplimiento normativo y la elaboración de informes automatizados en mandatos que se superponen (NIS2, DORA y CRA), en particular para organizaciones que operan en múltiples jurisdicciones donde la transposición de NIS2 sigue siendo inconsistente. La CRA introduce obligaciones de seguridad de producto con plazos de notificación a partir del 11 de septiembre de 2026, lo que genera una necesidad concreta de recepción de vulnerabilidades vinculada a SBOM, flujos de divulgación coordinada y automatización de la corrección que puedan alimentar la elaboración de informes para clientes y reguladores sin sobrecarga manual. La Ley de Solidaridad Cibernética (Reglamento (UE) 2025/38) a?ade una capa de coordinación de respuesta a incidentes a nivel de la UE (Centros Cibernéticos y un sistema de alerta de la UE), que respalda la demanda de intercambio interoperable de inteligencia de amenazas, respuesta basada en manuales de actuación y servicios capaces de escalar durante incidentes transfronterizos.
La seguridad para la IA avanzada y las cadenas de suministro de software es otra área de oportunidad activa, respaldada por la actividad de políticas y programas. En julio de 2026, la Comisión Europea lanzó un Plan de Acción sobre Ciberseguridad e Inteligencia Artificial, y los programas de investigación y pilotaje de la UE ya están avanzando capacidades aplicadas en distintos sectores, incluidos proyectos como VIGILANCE, CIPHER y CYBER-BRIDGE. Para proveedores y prestadores de servicios, esto apunta a vías de comercialización a corto plazo en flujos de trabajo de SOC potenciados por IA, protección de modelos y datos, e integridad de la cadena de suministro de software, especialmente cuando se empaquetan en servicios gestionados que compensan la brecha de talento en ciberseguridad a nivel regional y simplifican la contratación para entidades del mercado medio recién reguladas.
Recent Industry Developments in Mercado de Ciberseguridad en Europa
- Julio de 2026: IBM y Red Hat ampliaron Project Lightwell con nuevas ofertas comerciales, entre ellas Lightwell Network y Lightwell Clearinghouse Premier, para fortalecer la confianza en la cadena de suministro de software de código abierto y automatizar la corrección de vulnerabilidades. La productización de las capacidades de seguridad de la cadena de suministro brinda a las empresas una vía operativa a través de entornos híbridos, alineándose con las expectativas más estrictas de la UE en torno a la gestión de vulnerabilidades y los flujos de divulgación.
- Noviembre de 2025: Orange firmó una asociación de investigación e innovación con Ecole Polytechnique centrada en tecnologías soberanas en inteligencia artificial y ciberseguridad. La colaboración respalda un flujo de I+D europea y desarrollo de talento que puede alimentar las carteras de seguridad lideradas por operadores y las ofertas alineadas con la nube soberana en toda la región.
- Diciembre de 2024: Entró en vigor la Ley de Resiliencia Cibernética de la UE (Reglamento (UE) 2024/2847), que establece requisitos de ciberseguridad para los productos con elementos digitales vendidos en la UE. Amplía el alcance del mercado más allá de los controles empresariales hacia la ingeniería de productos, la gestión de vulnerabilidades y los procesos de notificación que los proveedores de hardware y software deben integrar a lo largo de sus ciclos de desarrollo y soporte.


Mercado de Ciberseguridad en Europa Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado se define como los ingresos generados en Europa por soluciones y servicios de ciberseguridad que ayudan a prevenir, detectar y responder a las ciberamenazas en redes, endpoints, aplicaciones, entornos en la nube y de datos.
Exclusiones de alcance: esta dimensión del mercado excluye el hardware de TI general, la externalización de TI no relacionada con seguridad y los servicios de seguridad física que no se prestan como ofertas de ciberseguridad.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructura
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Puntos Finales
- Otros Servicios
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Vertical de Usuario Final
- BFSI
- Sanidad
- TI y Telecomunicaciones
- Industrial y Defensa
- Manufactura
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Manufactura
- Otros
- Por Tama?o de Empresa del Usuario Final
- Peque?as y Medianas Empresas (PYMEs)
- Grandes Empresas
- Por País
- Alemania
- Reino Unido
- Francia
- Espa?a
- Italia
- Países Bajos
- Resto de Europa (Países Nórdicos, Benelux excl. Países Bajos, Europa Central y Oriental, Balcanes)
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
Se utilizó investigación documental para establecer los límites del mercado, construir una narrativa coherente de la demanda europea y captar se?ales medibles que puedan seguirse a?o tras a?o. Nos basamos en fuentes públicas y oficiales como las publicaciones de ENISA sobre amenazas y preparación, los indicadores de intensidad digital y gasto en TIC de Eurostat, la Comisión Europea y EUR-Lex para actualizaciones relacionadas con NIS2, el Banco Central Europeo para el contexto macroeconómico e inflacionario, y los conjuntos de datos de economía digital de la OCDE.
En paralelo, revisamos informes anuales de empresas, presentaciones a inversores y prensa fiable para comprender los cambios de enfoque de producto, la expansión de socios y el lenguaje de precios que afecta a los ingresos realizados en Europa. Se utilizaron de forma selectiva una suscripción de pago para datos financieros de empresas y otra para actividad de patentes y propiedad intelectual, con el fin de aclarar la exposición de los proveedores a Europa y verificar la intensidad de la innovación en las áreas de seguridad. Estos ejemplos no son exhaustivos, y también se consultaron otras fuentes públicas para cubrir vacíos, validar supuestos y aclarar definiciones.
Entrevistas y encuestas primarias
El trabajo primario se completó mediante entrevistas a expertos y encuestas estructuradas con compradores de seguridad, socios de canal y proveedores de soluciones y servicios activos en toda Europa. Utilizamos estas aportaciones para poner a prueba los niveles de adopción, la vinculación de servicios y los tama?os promedio de los contratos, y luego para reconciliar las diferencias entre países donde los calendarios de cumplimiento y la madurez de la nube difieren.
En el trabajo de campo, los encuestados también ayudaron a precisar cómo clasificamos los servicios de ciberseguridad frente a la externalización de TI en sentido más amplio, especialmente en el caso de las ofertas de seguridad gestionada vendidas junto con soporte de TI general.
Distribución de los encuestados en el trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 36% | Directivos (CXO): 13% |
| Nivel medio: 49% | Líderes funcionales/de unidad: 29% |
| Actores más peque?os: 15% | Gerentes: 58% |
Dimensionamiento y previsión del mercado
El dimensionamiento parte de un enfoque descendente en el que las se?ales regionales de gasto en TI y seguridad digital se reconstruyen en un conjunto de demanda de ciberseguridad, que luego se asigna entre los ingresos de soluciones y servicios en función de la adopción observada y la presión de cumplimiento normativo. Para mantener los totales realistas, corroboramos el resultado con aproximaciones ascendentes selectivas, como la exposición muestreada de ingresos de proveedores y socios en Europa, algunas comprobaciones de canal sobre la combinación de servicios de seguridad, y rangos de precio por usuario o por dispositivo multiplicados por volúmenes de implementación realistas.
Se siguieron de cerca varios factores europeos, entre ellos el ritmo de migración de cargas de trabajo a la nube, la cobertura de entidades reguladas bajo NIS2 y los requisitos del sector financiero, las tendencias de frecuencia y gravedad de las brechas reportadas, la escasez de personal de seguridad que desplaza el gasto hacia servicios de seguridad gestionados, y la proporción de nuevas implementaciones que agrupan múltiples controles en plataformas. Cuando faltaban se?ales ascendentes para mercados más peque?os, utilizamos ratios sustitutos de economías similares y luego los ajustamos mediante la retroalimentación de las entrevistas antes de cerrar los totales finales.
Para la previsión, se utilizó un análisis de escenarios de modo que el modelo pudiera reflejar diferentes trayectorias para los plazos de cumplimiento, las condiciones macroeconómicas y la intensidad de los incidentes cibernéticos. Los supuestos se ajustaron luego utilizando rangos de consenso recogidos de los encuestados primarios sobre el crecimiento presupuestario, la vinculación de servicios y la evolución de precios en las categorías clave.
Validación de datos y ciclo de actualización
La validación se realiza triangulando los totales modelados con se?ales independientes, incluidas las declaraciones de crecimiento del presupuesto de seguridad, los indicadores macroeconómicos de TIC y los niveles implícitos de gasto por empleado o por dispositivo según grupo de países. Se se?alan los valores atípicos, y luego se utilizan comprobaciones de varianza entre a?os para confirmar que la tendencia se explica por impulsores conocidos, como el calendario regulatorio, los grupos de incidentes importantes o los cambios de producto hacia servicios gestionados.
Antes de la aprobación final, el trabajo se revisa en varias etapas para que los supuestos, las conversiones y la aritmética se ajusten al alcance definido. Los informes se actualizan anualmente, y se activan actualizaciones intermedias cuando ocurren eventos importantes, como cambios regulatorios significativos o una inflexión clara en el gasto en seguridad. Justo antes de la entrega, se completa una revisión final para que los clientes reciban la visión más actualizada, basada en las publicaciones públicas más recientes y en las últimas aportaciones de las entrevistas.
Estimación de 麻豆视频 del mercado europeo de ciberseguridad en comparación con otras estimaciones publicadas
Los tama?os de mercado publicados para la ciberseguridad en Europa pueden variar incluso cuando los títulos parecen similares, porque los límites de alcance y las reglas de reconocimiento de ingresos no siempre son los mismos. Las diferencias también provienen de cómo los investigadores tratan los servicios gestionados, los paquetes de plataformas y el a?o utilizado para la conversión de divisas cuando los ingresos multinacionales se asignan a Europa.
La tabla muestra una dispersión para el mismo a?o base, y en el modelo de 麻豆视频 el recuento se restringe a los ingresos de soluciones y servicios específicos de ciberseguridad obtenidos en Europa, mientras que los servicios de TI generales adyacentes y la consultoría de riesgos más amplia se mantienen fuera de los totales, incluso si son vendidos por los mismos proveedores.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 麻豆视频 | 63,12 mil millones de USD (2025) | |
| Consultora Global A | 71,34 mil millones de USD (2025) | Esta estimación parece aplicar un mapeo de ingresos de proveedores más amplio que puede incorporar más servicios de TI adyacentes a la seguridad, y puede utilizar reglas diferentes para asignar los ingresos multinacionales entre los países europeos. |
| Editorial del Sector B | 81,81 mil millones de USD (2025) | El valor más alto es coherente con una cobertura de componentes más amplia, en la que los servicios centrados en consultoría y cumplimiento pueden contarse de manera más completa, y con supuestos diferentes sobre la vinculación de los servicios de seguridad gestionados y la evolución de los precios. |
Al leer las tres cifras juntas, la mayor parte de la diferencia se explica por lo que se incluye como ingresos de ciberseguridad y cómo se tratan los contratos con alto componente de servicios. Al mantener el alcance vinculado a impulsores identificables del gasto en seguridad y contrastar los totales con las aportaciones de compradores y canales, la cifra resultante sigue siendo trazable a pasos claros que pueden repetirse cada a?o.


Preguntas Clave Respondidas en el Informe
?Cuál es la tasa de crecimiento proyectada del mercado de ciberseguridad en Europa?
Se prevé que el mercado se expanda a una CAGR del 10,62% entre 2026 y 2031, creciendo de USD 69,82 mil millones a USD 115,66 mil millones.
?Qué segmento es el mayor contribuyente de ingresos en la actualidad?
Las soluciones lideran actualmente, representando el 67,25% de los ingresos, impulsadas por plataformas integradas que abordan múltiples mandatos de cumplimiento normativo.
?Por qué los servicios de seguridad gestionados crecen tan rápido en Europa?
Una brecha de talento de 299.000 personas y los complejos requisitos de NIS2/DORA impulsan a las empresas a externalizar las operaciones, generando una CAGR del 13,56% para los servicios gestionados.
?Cómo impactan las iniciativas de nube soberana en el gasto en seguridad?
Programas como Gaia-X requieren arquitecturas de confianza cero y residencia de datos en la UE, estimulando la inversión en seguridad de nube híbrida a una CAGR del 15,03%.
?Qué país se espera que crezca más rápido hasta 2031?
Se proyecta que los Países Bajos registren una CAGR del 12,19% debido a su papel como puerta de entrada digital de Europa y el clúster de ciberseguridad de La Haya.
?Cuál es la mayor restricción para la expansión del mercado?
La aguda escasez de talento, que supera los 299.000 puestos, limita la capacidad de implementación y ralentiza el despliegue de proyectos a pesar del aumento de los presupuestos.
?ltima actualización de la página el:


