
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Microsegmentación
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 26.74 Mil millones de dólares |
| Tama?o del Mercado (2031) | 73.28 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 22.34 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
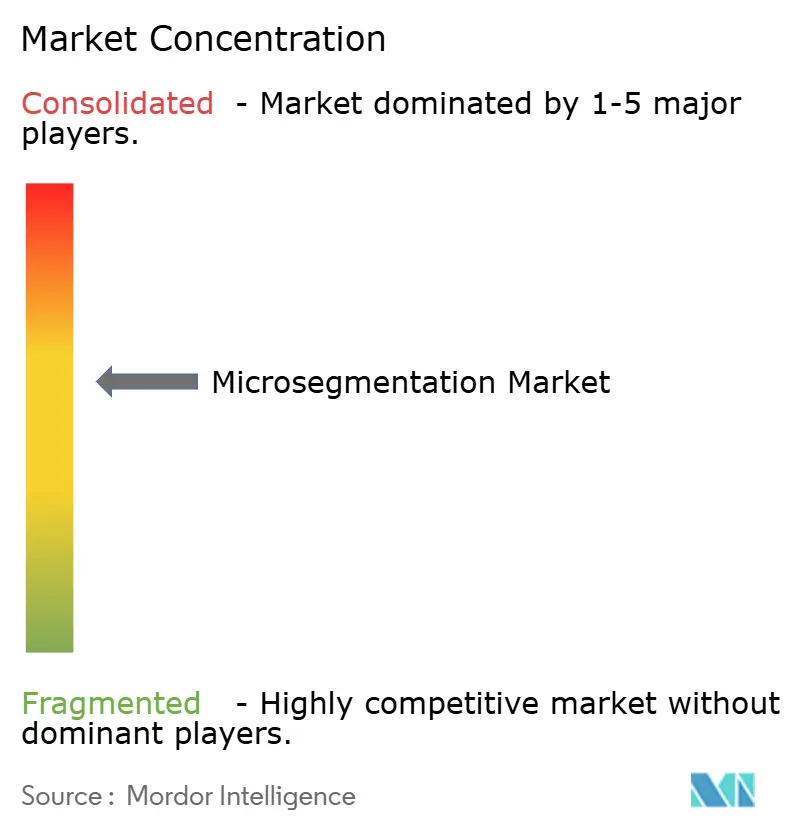
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Microsegmentación por 麻豆视频
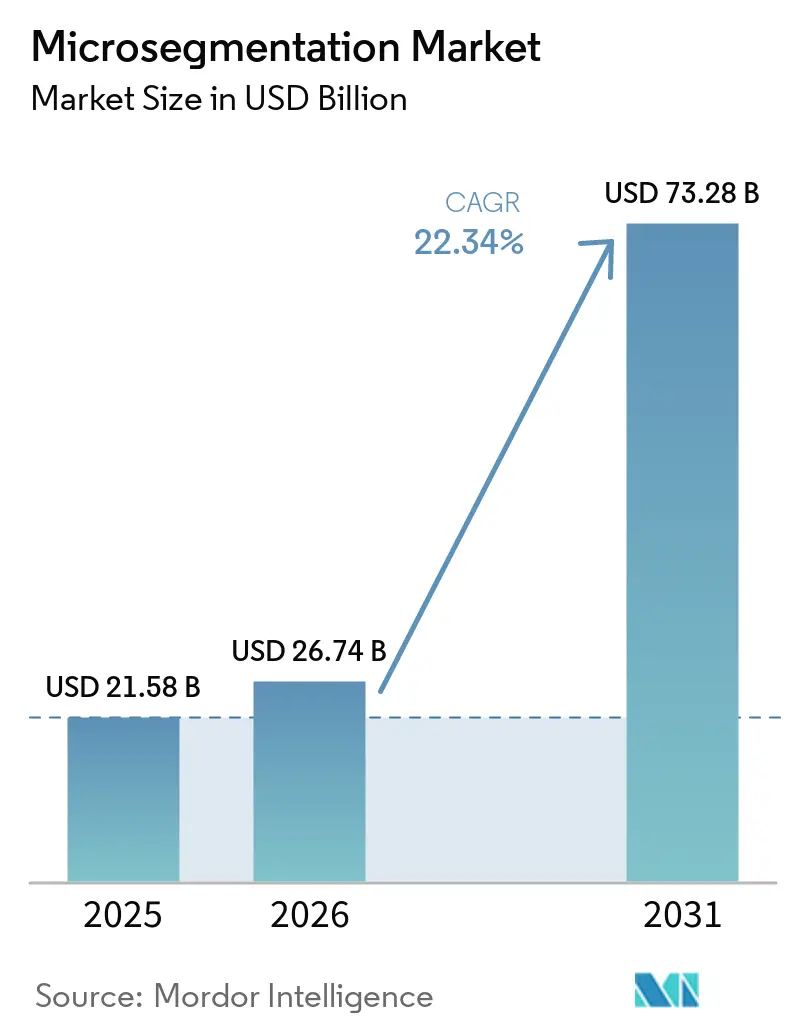
Se proyecta que el tama?o del mercado de microsegmentación sea de USD 21,58 mil millones en 2025, USD 26,74 mil millones en 2026, y alcance USD 73,28 mil millones en 2031, creciendo a una CAGR del 22,34% de 2026 a 2031. El aumento de las pérdidas por ransomware, los mandatos de confianza cero y el crecimiento de las aplicaciones nativas en la nube aceleran colectivamente la adopción, trasladando la segmentación de un control especializado a una arquitectura convencional. Las hojas de ruta de los proveedores ahora sitúan los motores de políticas centrados en cargas de trabajo en el corazón de las iniciativas de dise?o seguro, mientras que los descuentos en ciberseguros convierten los gastos de seguridad en ahorros en el balance. El escrutinio a nivel directivo del tráfico este-oeste, amplificado por el endurecimiento de las regulaciones, acorta los ciclos de adquisición y sostiene una expansión de dos dígitos incluso cuando el gasto general en TI se modera. La convergencia de plataformas también remodela la dinámica competitiva, ya que los proveedores de redes e identidad integran la segmentación en paquetes de suscripción permanentes, consolidando flujos de ingresos recurrentes.
Conclusiones Clave del Informe
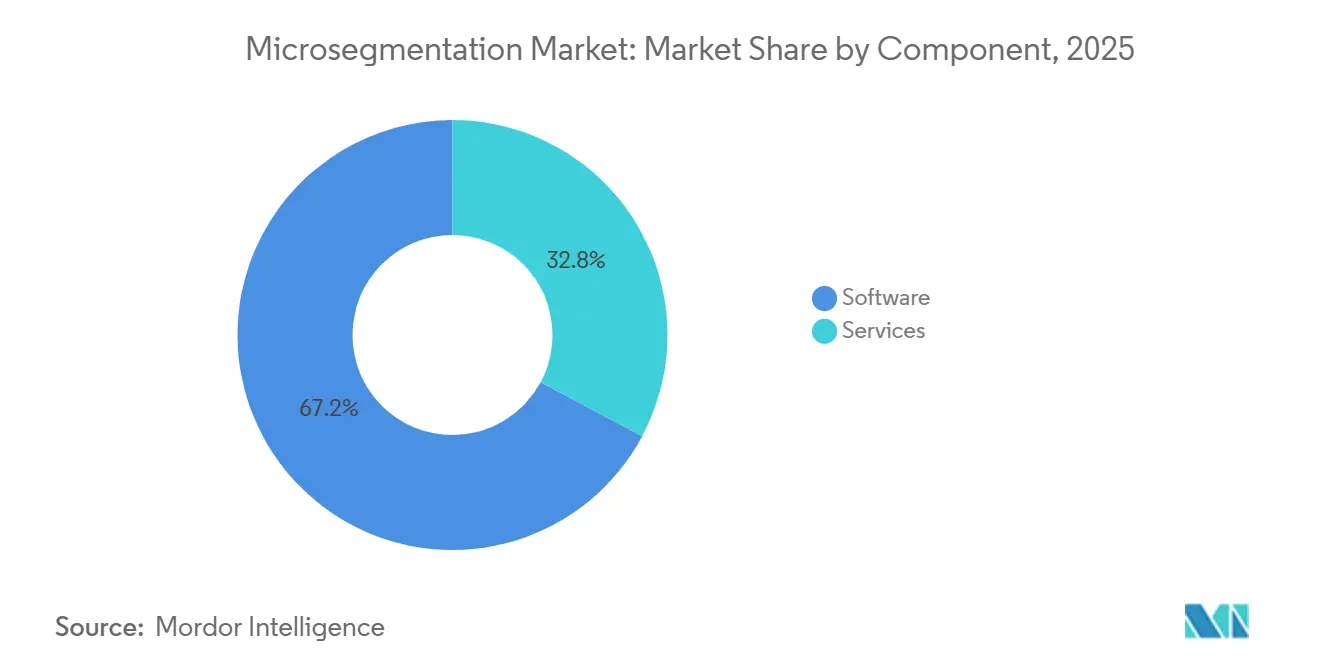
- Por componente, el software lideró con una participación de ingresos del 67,19% en 2025, mientras que los servicios avanzan a una CAGR del 4,99% hasta 2031.
- Por modo de implementación, la nube capturó el 58,43% de la participación del mercado de microsegmentación en 2025 y progresa a una CAGR del 4,93% hasta 2031.
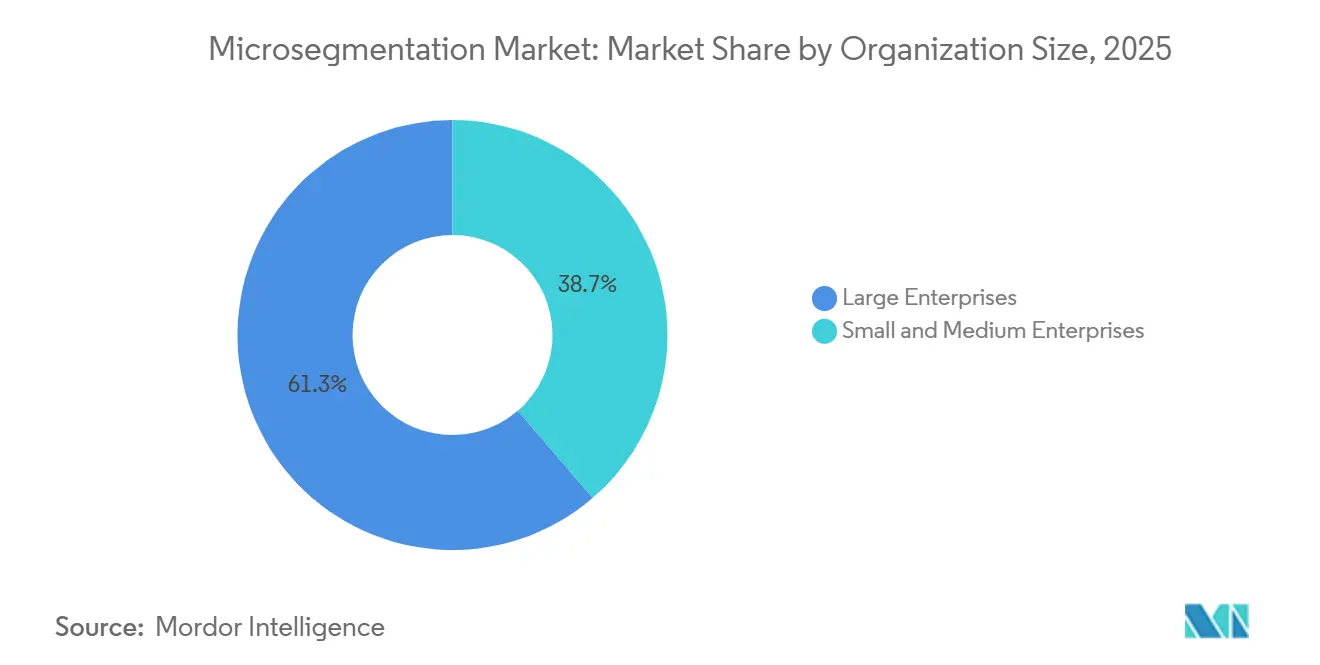
- Por tama?o de organización, las grandes empresas representaron el 61,32% del gasto de 2025, mientras que se prevé que las peque?as y medianas empresas se aceleren a una CAGR del 5,18% hasta 2031.
- Por industria de usuario final, la banca, los servicios financieros y los seguros mantuvieron una participación del 28,76% del tama?o del mercado de microsegmentación en 2025, mientras que la salud y las ciencias de la vida se expanden a una CAGR del 5,06% durante 2026-2031.
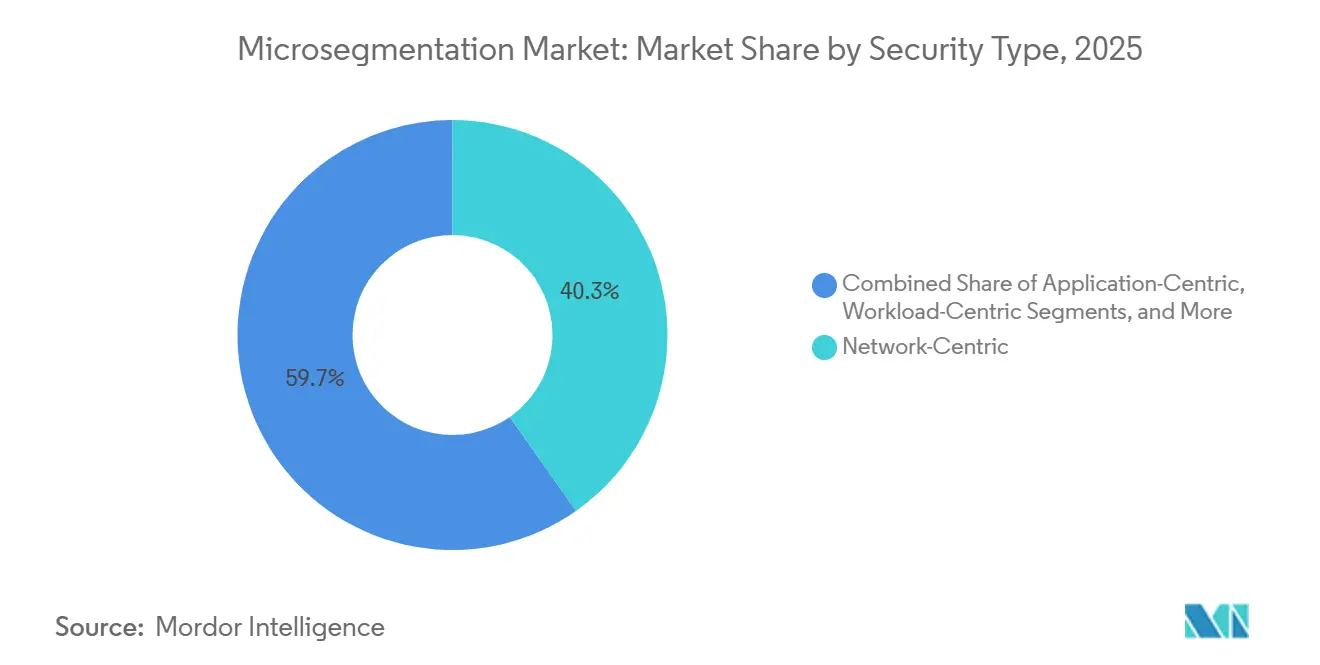
- Por tipo de seguridad, las arquitecturas centradas en red lideraron con el 40,27% de las implementaciones de 2025, aunque los enfoques centrados en cargas de trabajo avanzan a una CAGR del 5,22% hasta 2031.
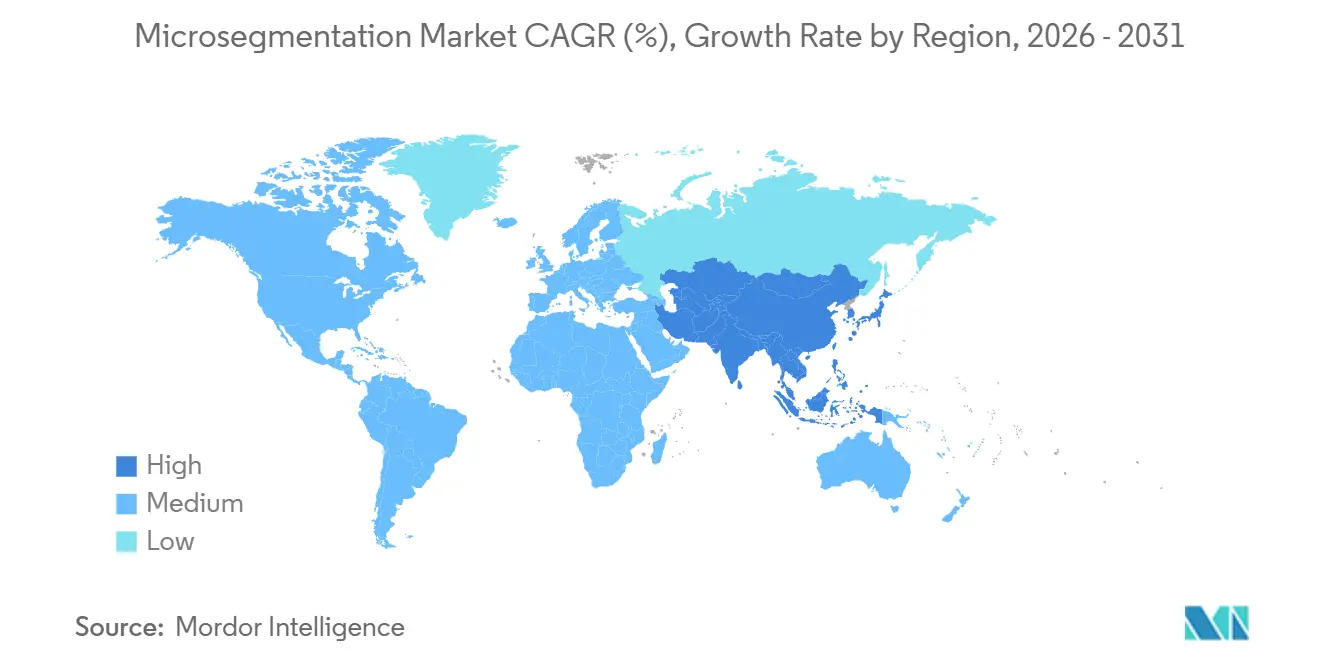
- Por geografía, América del Norte dominó con el 38,51% de los ingresos de 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR regional más alta del 5,31% durante 2026-2031.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 麻豆视频, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Microsegmentación
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Adopción creciente de arquitecturas de seguridad de Confianza Cero | +6.2% | Global; tracción temprana en América del Norte y Europa | Mediano plazo (2–4 a?os) |
| Aumento de ataques cibernéticos de ransomware y movimiento lateral | +5.8% | Global; particularmente agudo en los principales centros financieros | Corto plazo (≤ 2 a?os) |
| Mandatos regulatorios para el control del tráfico este-oeste | +4.7% | Europa y América del Norte; en expansión hacia 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2–4 a?os) |
| Proliferación de cargas de trabajo nativas en la nube y microservicios | +3.9% | Global; concentrado en sectores de tecnología y comercio electrónico | Largo plazo (≥ 4 a?os) |
| Convergencia con plataformas de Borde de Servicio de Acceso Seguro (SASE) | +2.6% | América del Norte y Europa; emergente en 础蝉颈补-笔补肠í蹿颈肠辞 | Largo plazo (≥ 4 a?os) |
| Requisitos de precalificación de ciberseguros | +1.8% | América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Fuente: 麻豆视频 | |||
Adopción Creciente de Arquitecturas de Seguridad de Confianza Cero
Los programas de confianza cero reemplazan la confianza implícita con verificación continua, obligando a las empresas a aislar cada carga de trabajo, dispositivo y sesión. La Oficina de Gestión y Presupuesto de los EE. UU. exige que las agencias federales alcancen la madurez de Nivel 3 de confianza cero para el a?o fiscal 2027, lo que explícitamente requiere microsegmentación en todas las redes, impulsando movimientos similares en sectores privados altamente regulados.[1]Oficina de Gestión y Presupuesto, "Avanzando al Gobierno de los EE. UU. Hacia los Principios de Ciberseguridad de Confianza Cero," whitehouse.gov Las instituciones financieras informan que el tiempo de permanencia se redujo de 21 días a menos de 48 horas tras la segmentación, confirmando el impacto directo del control en la economía de las brechas. Los proveedores alinean sus hojas de ruta en consecuencia, integrando políticas de identidad, red y carga de trabajo en un motor unificado que se ejecuta en línea con los principios de confianza cero.
Aumento de Ataques de Ransomware y Movimiento Lateral
Las demandas de rescate empresarial promedio escalaron a USD 5,3 millones en 2025, un aumento del 74% respecto al a?o anterior, ya que los atacantes pasaron más tiempo mapeando topologías internas antes de la detonación.[2]Oficina Federal de Investigación, "Informe de Delitos en Internet 2025," fbi.gov Casi el 68% de los incidentes exitosos involucraron travesía entre segmentos, un patrón que la microsegmentación interrumpe al sellar las rutas no utilizadas. Las organizaciones con segmentación preexistente reportaron gastos de recuperación un 89% menores que sus pares, convirtiendo la ciberseguridad en una cobertura actuarial en lugar de un costo hundido.
Mandatos Regulatorios para el Control del Tráfico Este-Oeste
La Directiva NIS2 de la Unión Europea, en vigor desde octubre de 2024, obliga a 18 sectores críticos a mantener políticas de segmentación documentadas, con multas de hasta EUR 10 millones (USD 10,8 millones) por incumplimiento. El PCI DSS v4.0 y la Certificación del Modelo de Madurez de Ciberseguridad de los EE. UU. imponen requisitos similares, sincronizando los calendarios de cumplimiento global y comprimiendo los plazos de implementación.[3]Consejo de Estándares de Seguridad PCI, "Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago Versión 4.0," pcisecuritystandards.org
Proliferación de Cargas de Trabajo Nativas en la Nube y Microservicios
Más del 78% de las cargas de trabajo en producción ahora se ejecutan en contenedores o marcos sin servidor, volviendo obsoletos los controles estáticos basados en IP. La adopción de Kubernetes se expandió un 43% interanual en 2025, obligando a los motores de políticas a seguir pods efímeros mediante identidad de carga de trabajo en lugar de ubicación de red. La segmentación entregada en la nube se alinea con las canalizaciones de infraestructura como código, permitiendo a los equipos de DevSecOps implementar políticas junto con las compilaciones de aplicaciones y reduciendo la carga operativa en un 60% para entornos multinube.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Alta complejidad e costo de implementación | ?3.2% | Global; más agudo entre las empresas del mercado medio | Corto plazo (≤ 2 a?os) |
| Desafíos de compatibilidad con infraestructura heredada | ?2.1% | América del Norte y Europa; regiones con infraestructura de TI y OT envejecida | Mediano plazo (2–4 a?os) |
| Escasez de arquitectos certificados en microsegmentación | ?1.4% | Global; particularmente pronunciado en 础蝉颈补-笔补肠í蹿颈肠辞 y mercados emergentes | Largo plazo (≥ 4 a?os) |
| Sobrecargas de latencia en redes de tecnología operativa (OT) | ?0.9% | Global; concentrado en sectores de manufactura y energía | Mediano plazo (2–4 a?os) |
| Fuente: 麻豆视频 | |||
Alta Complejidad e Costo de Implementación
Las implementaciones de segmentación típicamente requieren entre seis y dieciocho meses, impulsadas por el minucioso descubrimiento de dependencias de aplicaciones y extensas pruebas piloto. Las empresas medianas invierten entre USD 500.000 y USD 5 millones para una primera fase que cubre solo los activos de misión crítica, desviando capital escaso de otros programas de modernización. El riesgo de reelaboración es considerable, ya que una política mal delimitada puede interrumpir los flujos de trabajo de producción, erosionando la confianza de las partes interesadas y retrasando fases posteriores.
Desafíos de Compatibilidad con Infraestructura Heredada
Los mainframes, los controladores lógicos programables y los protocolos propietarios a menudo carecen de ganchos para la aplicación de políticas basadas en identidad, lo que obliga a que la segmentación ocurra en puntos de agregación en lugar de en cada dispositivo. Este control grueso deja brechas residuales que los atacantes pueden explotar, mientras que las capas de integración personalizadas inflan los presupuestos de los proyectos y extienden los ciclos de mantenimiento.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Los Servicios Profesionales Impulsan Implementaciones Complejas
El crecimiento de los servicios supera al del mercado general de microsegmentación, lo que refleja una necesidad aguda de arquitectos que traduzcan la intención de seguridad abstracta en reglas aplicables. En 2025, el software aún generó la mayor parte de los ingresos, pero las organizaciones descubrieron que las licencias por sí solas no aseguran las redes. Los equipos profesionales pasan meses mapeando flujos de tráfico, redactando listas de permitidos y validando el impacto de las políticas en las cargas de trabajo heredadas. A medida que estos compromisos maduran, los contratos basados en resultados ganan terreno, vinculando los pagos a los proveedores a reducciones medibles en la superficie de ataque o los hallazgos de auditoría. Los proveedores de servicios gestionados agrupan la microsegmentación en ofertas más amplias que incluyen ajuste continuo de políticas, gestión de cambios y respuesta a incidentes, cruciales para las organizaciones que no pueden contar con personal de segmentación a tiempo completo.
Una dinámica secundaria es la aparición de generadores de políticas de bajo código que incorporan plantillas de mejores prácticas para aplicaciones empresariales comunes. Estas herramientas elevan el valor de los servicios desde la escritura repetitiva de reglas hacia roles de asesoría de mayor margen. La convergencia mantiene los alcances promedio de los proyectos elevados y sostiene sólidas canalizaciones de consultoría, incluso cuando los precios unitarios del software se están convirtiendo en productos básicos.


Por Modo de Implementación: El Dominio de la Nube Refleja el Cambio de Infraestructura
Las implementaciones en la nube representaron el 58,43% de los ingresos de 2025, ya que los proyectos en terreno virgen favorecieron los planos de control SaaS que escalan elásticamente y validan políticas en minutos. La entrega en la nube elimina la necesidad de espacio en bastidores, cableado y ciclos de actualización de hardware, reduciendo el tiempo de obtención de valor para las empresas distribuidas. Para los usuarios de múltiples nubes, una consola SaaS unificada evita la deriva de sintaxis de políticas entre los entornos de Amazon Web Services, Microsoft Azure y Google Cloud.
Sin embargo, las implementaciones locales siguen siendo una constante en sectores con normas de soberanía de datos o redes de tecnología operativa con espacio de aire. En esos contextos, los dispositivos o las máquinas virtuales autohospedadas aún ofrecen rendimiento determinista y operación sin conexión. Los patrones híbridos son comunes, con organizaciones que ejecutan motores de políticas entregados en la nube que envían reglas a los ejecutores locales, proporcionando un único panel de control sin reubicar datos sensibles.
Por Tama?o de Organización: La Adopción por Parte de las PYME se Acelera a Través de los Servicios Gestionados
Las grandes empresas siguen siendo los principales compradores gracias a sus extensas redes y requisitos de auditoría, pero el mercado de microsegmentación ahora ve su crecimiento más rápido dentro del segmento de las PYME. Los proveedores de servicios de seguridad gestionados amortizan las habilidades y las herramientas, permitiendo a las empresas más peque?as adquirir segmentación como un gasto operativo mensual en lugar de un programa de capital disruptivo. Las topologías de red más simples acortan los ciclos de compromiso, permitiendo a las PYME lograr una reducción de riesgo medible en menos de seis meses.
Las estrategias de precios de los proveedores reconocen la elasticidad de este segmento. Los niveles iniciales cubren unos pocos cientos de cargas de trabajo y se basan en asistentes de incorporación guiados, evitando el impacto del precio de los paquetes de funciones empresariales. A medida que las tendencias de ransomware se extienden indiscriminadamente entre todos los tama?os de empresas, se espera que la demanda entre las organizaciones con recursos limitados se mantenga resiliente incluso cuando las presiones macroeconómicas reduzcan los presupuestos discrecionales de TI.
Por Industria de Usuario Final: La Salud se Acelera Tras el Aumento del Ransomware
La urgencia posterior a los ataques en el sector salud eleva la segmentación de un proyecto aspiracional a un imperativo operativo. Los hospitales que lidian con sistemas clínicos heredados deben proteger dispositivos que no pueden parchearse sin poner en riesgo la seguridad del paciente. La microsegmentación confina el posible compromiso a zonas discretas mientras garantiza que el tráfico crítico para la vida, como las transferencias de imágenes, permanezca sin obstáculos. Los ciberseguradores consideran cada vez más la segmentación como un requisito previo para suscribir el riesgo clínico, reforzando el ciclo de actualización.
La banca, los servicios financieros y los seguros mantienen el liderazgo en volumen general debido a las presiones regulatorias de larga data y los presupuestos profundos. Los sistemas de tesorería, los motores de liquidación de operaciones y los procesadores de pagos se benefician del aislamiento de cargas de trabajo, convirtiendo la segmentación en una extensión natural de las iniciativas de prevención de pérdida de datos. Mientras tanto, las agencias gubernamentales aplican la segmentación como piedra angular de las hojas de ruta de confianza cero, especialmente donde los flujos clasificados y no clasificados comparten infraestructura.
Por Tipo de Seguridad: El Enfoque Centrado en Cargas de Trabajo Gana Terreno con la Contenedorización
Los controles centrados en red prevalecieron cuando los patrones de tráfico eran estáticos, pero la orquestación dinámica de contenedores hizo que los rangos de IP fueran efímeros. Los motores centrados en cargas de trabajo ahora etiquetan las políticas a identidades criptográficas que persisten incluso cuando las instancias de cómputo se activan o desactivan. Esta flexibilidad es vital para las implementaciones azul-verde y los clústeres de escalado automático, donde nuevos pods aparecen cada pocos segundos. Los equipos de seguridad ya no persiguen cambios de subred, liberándolos para centrarse en la lógica de las reglas en lugar de los detalles de implementación.
Las estrategias centradas en aplicaciones, en contraste, colocan los límites de las políticas alrededor de servicios empresariales completos, como pasarelas de pago o plataformas de registros electrónicos de salud. Si bien este método no puede cubrir cada endpoint, se alinea bien con los modelos basados en riesgos que priorizan los activos de mayor valor. Los perfiles centrados en endpoints completan el portafolio para las fuerzas de trabajo remotas, vinculando la postura del host a los permisos de acceso en tiempo real independientemente de la ubicación de red.

Análisis Geográfico
La trayectoria de alto crecimiento de 础蝉颈补-笔补肠í蹿颈肠辞 está impulsada por programas de modernización de fábricas de miles de millones de dólares, la proliferación de tecnología financiera y las estrategias nacionales de ciberseguridad. China exige la protección localizada de la infraestructura de información crítica, alentando a sectores como la energía, las finanzas y las telecomunicaciones a adoptar controles granulares. En 闯补辫ó苍, las actualizaciones de la Industria 4.0 exponen los controladores lógicos programables a redes más amplias, lo que requiere aislamiento de cargas de trabajo que evite interrupciones en los procesos.
América del Norte mantiene el liderazgo en demanda en virtud de los maduros presupuestos cibernéticos y la actividad avanzada de amenazas. Los hitos de confianza cero del gobierno federal de los EE. UU. y las leyes de privacidad estatales crean un mosaico de mandatos que sitúan la segmentación directamente en las hojas de ruta empresariales. El énfasis de 颁补苍补诲á en la resiliencia de la infraestructura crítica a?ade volumen incremental, mientras que las iniciativas de nearshoring mexicanas inyectan nueva demanda en los corredores de manufactura.
Europa experimenta una adopción sincronizada en sectores críticos a medida que las sanciones por incumplimiento de NIS2 se convierten en una preocupación a nivel directivo. Oriente Medio canaliza los ingresos del petróleo hacia la diversificación tecnológica, con proyectos de ciudades inteligentes y energía a gran escala que incorporan la segmentación en el momento del dise?o. La adopción en América del Sur se centra en Brasil y Argentina, donde los reguladores financieros endurecen las normas de notificación de brechas, mientras que ?frica sigue siendo emergente, limitada por la escasez de arquitectos de seguridad pero impulsada por la modernización de las telecomunicaciones.

Panorama Competitivo
Los cinco principales proveedores representan aproximadamente el 45% de los ingresos, una cifra que se?ala una concentración moderada. Los proveedores de redes establecidos integran la segmentación en las consolas de gestión de tejido existentes, alentando a los clientes a activar funciones ya licenciadas a través de acuerdos empresariales. Los especialistas de nicho responden redoblando la especificidad, adaptando los motores de políticas para casos de uso de tecnología operativa o de borde que valoran la latencia determinista y una huella mínima de agente.
La actividad de adquisiciones indica una creciente presión de consolidación. Seis acuerdos de alto perfil desde 2024 demuestran que las plataformas compran automatización de políticas o talento en aprendizaje automático para cerrar brechas de capacidad. Las hojas de ruta posteriores a la fusión a menudo priorizan la integración en suites de borde de servicio de acceso seguro, convirtiendo la microsegmentación de un complemento en un elemento esencial dentro de paquetes de servicios seguros más amplios.
No obstante, queda espacio para la innovación en torno a la orquestación de políticas sin código, el mapeo de dependencias guiado por inteligencia artificial y la aplicación sin agente. La inversión de capital de riesgo en startups que prometen análisis de descubrimiento en menos de una hora y síntesis de políticas con un solo clic refleja los persistentes puntos de dolor en torno a la complejidad y la escasez de talento. A medida que la tecnología converge, los modelos de precios pasan de las licencias por carga de trabajo a suscripciones escalonadas vinculadas al valor del activo protegido o a la reducción de riesgo verificada, alineando los incentivos del proveedor con los resultados del cliente.
Líderes de la Industria de Microsegmentación
Illumio, Inc.
VMware, Inc.
Cisco Systems, Inc.
Akamai Technologies, Inc.
Palo Alto Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Marzo de 2026: ColorTokens recibió la autorización FedRAMP High para su plataforma Xshield, ampliando la elegibilidad a las agencias federales de los EE. UU.
- Febrero de 2026: Cisco integró Secure Workload con su pila de Borde de Servicio de Seguridad, ofreciendo aplicación unificada de políticas para entornos híbridos.
- Febrero de 2026: Check Point lanzó los dispositivos Quantum Spark 1900 dirigidos a las PYME con microsegmentación integrada a un precio inferior a USD 10.000.
- Enero de 2026: Palo Alto Networks lanzó Prisma Cloud 3.0, con segmentación automatizada centrada en cargas de trabajo para clústeres de Kubernetes.


Alcance del Informe Global del Mercado de Microsegmentación
El Mercado de Microsegmentación se refiere a la industria enfocada en soluciones avanzadas de seguridad de red que dividen los centros de datos y los entornos en la nube en segmentos más peque?os y aislados para proteger las cargas de trabajo y las aplicaciones de las amenazas cibernéticas. La microsegmentación permite a las organizaciones implementar políticas de seguridad granulares, controlar el tráfico este-oeste y limitar el movimiento lateral de los atacantes dentro de las infraestructuras de TI.
El Informe del Mercado de Microsegmentación está Segmentado por Componente (Software, Servicios), Modo de Implementación (Local, Nube), Tama?o de Organización (Peque?as y Medianas Empresas, Grandes Empresas), Industria de Usuario Final (BFSI, Salud y Ciencias de la Vida, Gobierno y Defensa, TI y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Resto de la Industria de Usuario Final), Tipo de Seguridad (Centrado en Red, Centrado en Aplicaciones, Centrado en Cargas de Trabajo, Centrado en Endpoints), y Geografía (América del Norte, Europa, 础蝉颈补-笔补肠í蹿颈肠辞, Oriente Medio, ?frica, América del Sur). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Local |
| Nube |
| Peque?as y Medianas Empresas |
| Grandes Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| TI y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Resto de la Industria de Usuario Final |
| Centrado en Red |
| Centrado en Aplicaciones |
| Centrado en Cargas de Trabajo |
| Centrado en Endpoints |
| América del Norte | Estados Unidos |
| 颁补苍补诲á | |
| 惭é虫颈肠辞 | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Rusia | |
| Resto de Europa | |
| 础蝉颈补-笔补肠í蹿颈肠辞 | China |
| 闯补辫ó苍 | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |
| Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | |
| Resto de Oriente Medio | |
| ?frica | 厂耻诲á蹿谤颈肠补 |
| Egipto | |
| Resto de ?frica | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur |
| Por Componente | Software | |
| Servicios | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tama?o de Organización | Peque?as y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Salud y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| TI y Telecomunicaciones | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Resto de la Industria de Usuario Final | ||
| Por Tipo de Seguridad | Centrado en Red | |
| Centrado en Aplicaciones | ||
| Centrado en Cargas de Trabajo | ||
| Centrado en Endpoints | ||
| Por Geografía | América del Norte | Estados Unidos |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Rusia | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Egipto | ||
| Resto de ?frica | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||


Preguntas Clave Respondidas en el Informe
?Con qué rapidez puede una empresa mediana implementar controles de microsegmentación?
Las implementaciones típicas se completan en 6-12 meses cuando son respaldadas por proveedores de servicios de seguridad gestionados (MSSP), que aceleran los ciclos de descubrimiento y validación de políticas.
?Qué impulsa la creciente demanda de segmentación en el sector salud?
Un aumento de ataques de ransomware que perturbaron la atención al paciente durante 2024-2025 obligó a los hospitales a aislar los sistemas clínicos, convirtiendo al sector salud en el segmento de usuario final de más rápido crecimiento por CAGR.
?Por qué la segmentación centrada en cargas de trabajo está superando a los enfoques centrados en red?
La orquestación de contenedores y los entornos sin servidor crean cargas de trabajo efímeras, haciendo que las políticas basadas en identidad y en cargas de trabajo sean más efectivas que las reglas estáticas definidas por la red.
?Cómo influyen las regulaciones en los plazos de adquisición?
Regulaciones como la Directiva NIS2 de la UE imponen sanciones financieras materiales por incumplimiento, comprimiendo los ciclos de adquisición a medida que los directorios aprueban inversiones en segmentación para mitigar el riesgo regulatorio.
?Qué impacto tiene la segmentación en las primas de ciberseguros?
Los aseguradores ahora ofrecen descuentos en primas del 15%-25% a las organizaciones con controles de segmentación validados, lo que permite a muchos compradores recuperar los costos del proyecto en un plazo de dos a?os tras la implementación.
?Qué región contribuirá con los mayores ingresos incrementales para 2031?
Se espera que 础蝉颈补-笔补肠í蹿颈肠辞 entregue el mayor crecimiento absoluto de ingresos, respaldado por una CAGR proyectada del 5,31% y las iniciativas de transformación digital a gran escala en los sectores de manufactura y servicios financieros.
?ltima actualización de la página el:



