
Taille et part du marché de la cybersécurité en Indonésie
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
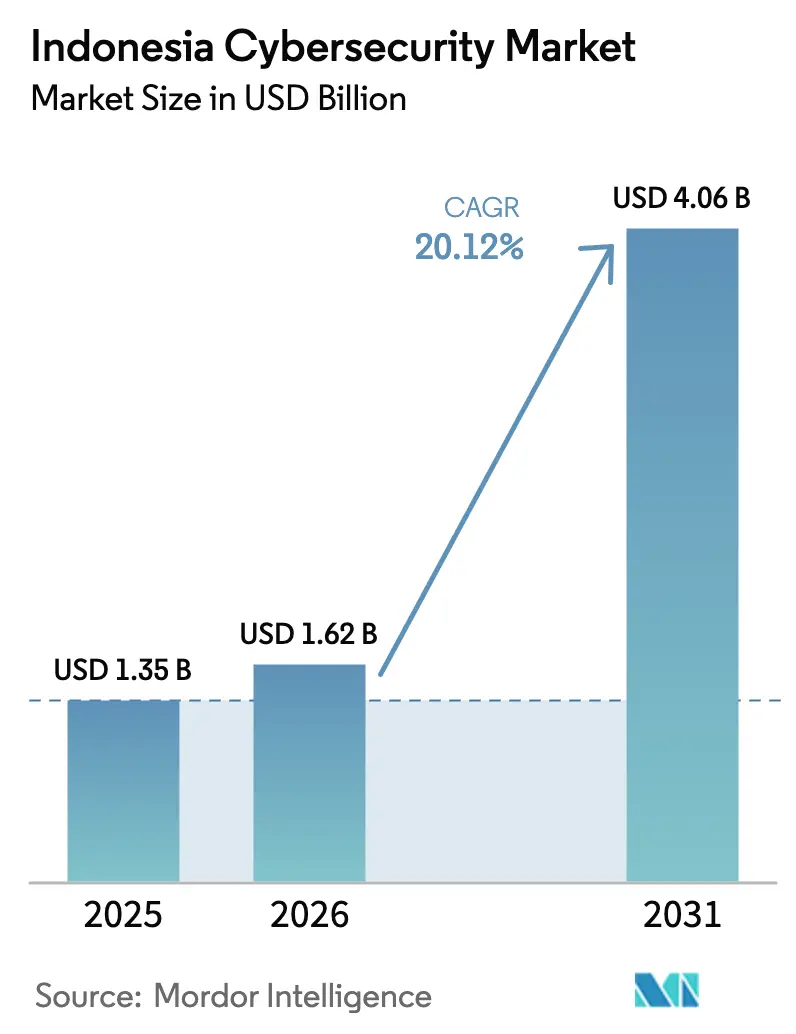
| Taille du marché de l'année de base (2025) | 1.35 Milliards de dollars |
| Taille du Marché (2026) | 1.62 Milliards de dollars |
| Taille du Marché (2031) | 4.06 Milliards de dollars |
| Growth Rate (2026 - 2031) | 20.12 % |
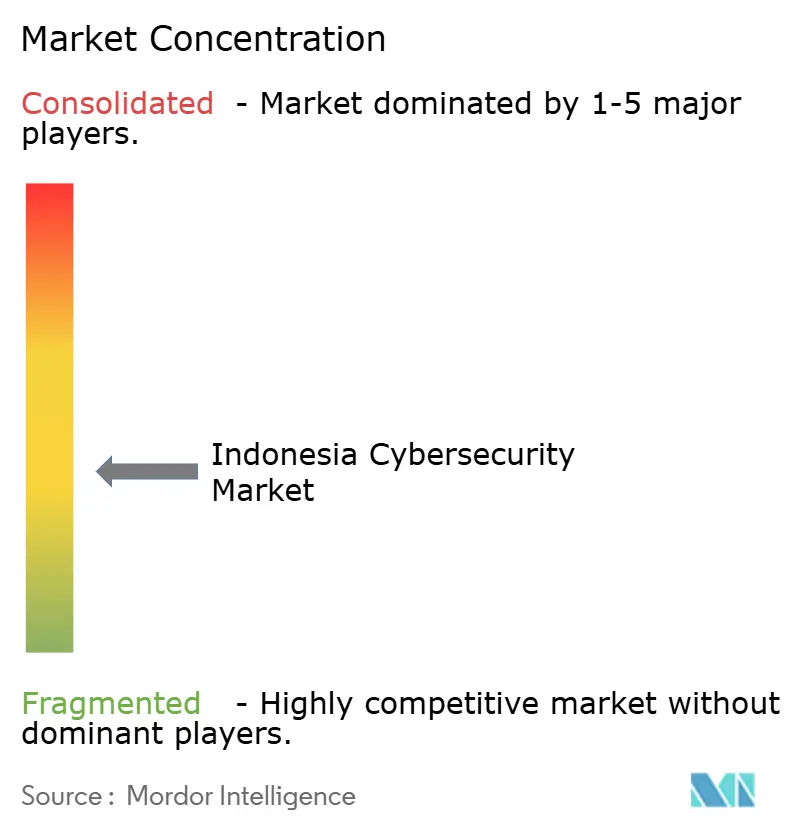
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Indonésie par 麻豆视频
La taille du marché de la cybersécurité en Indonésie était évaluée à 1,35 milliard USD en 2025 et devrait progresser de 1,62 milliard USD en 2026 pour atteindre 4,06 milliards USD d'ici 2031, à un TCAC de 20,12 % durant la période de prévision (2026-2031). Cette expansion reflète la position de l'Indonésie en tant qu'économie numérique la plus attaquée d'Asie du Sud-Est, enregistrant 3 300 tentatives d'intrusion chaque semaine tout en n'allouant que 0,02 % de son PIB aux dépenses de sécurité. L'adoption des paiements en temps réel BI-FAST, des codes marchands QRIS et du programme de Centre national de données d'une valeur de 164 millions EUR a élargi la surface d'attaque, stimulant une adoption rapide des solutions. L'intensification des campagnes de ran?ongiciels — telles que la demande de 8 millions USD de Brain Cipher contre le Centre national de données temporaire — a poussé les entreprises publiques et les secteurs réglementés à accélérer leurs dépenses[1]Comité éditorial, "Brain Cipher exige une ran?on de 8 millions USD," The Jakarta Post, thejakartapost.com. Parallèlement, l'engagement de 1,7 milliard USD de Microsoft pour l'infrastructure d'intelligence artificielle et le projet de centre de données à Batam de Telkom pour 1,5 billion de roupies signalent des déploiements de capacités à grande échelle qui remodèleront la dynamique concurrentielle. Cependant, la pénurie de talents certifiés et la fragmentation de la supervision entre le BSSN, Kominfo et l'OJK tempèrent le potentiel de croissance à court terme.
Principaux enseignements du rapport
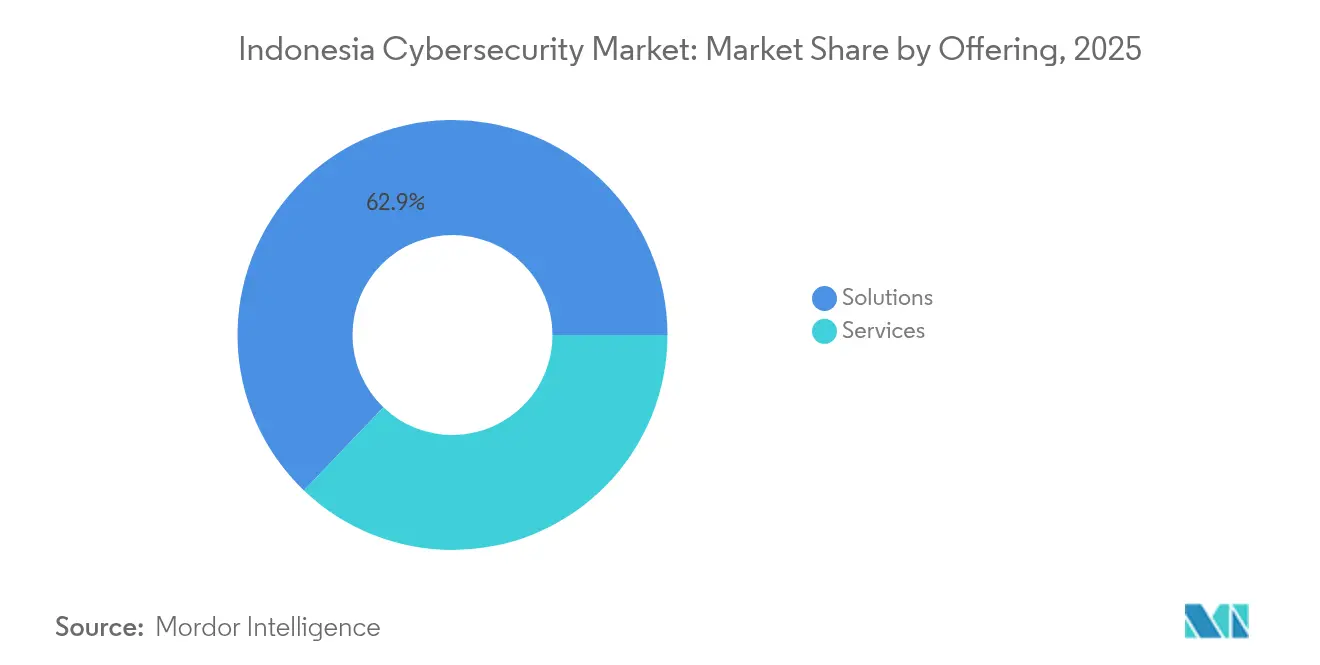
- Par offre, les solutions ont représenté 62,86 % de la part de marché de la cybersécurité en Indonésie en 2025 ; les services managés sont positionnés pour le TCAC le plus rapide, à 17,14 %, jusqu'en 2031.
- Par mode de déploiement, le déploiement sur site a conservé 53,33 % de la taille du marché de la cybersécurité en Indonésie en 2025, tandis que la protection fournie par le cloud devrait cro?tre à un TCAC de 19,92 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont détenu 70,15 % de la part de marché de la cybersécurité en Indonésie en 2025 ; le segment des PME est appelé à se développer à un TCAC de 17,93 % jusqu'en 2031.
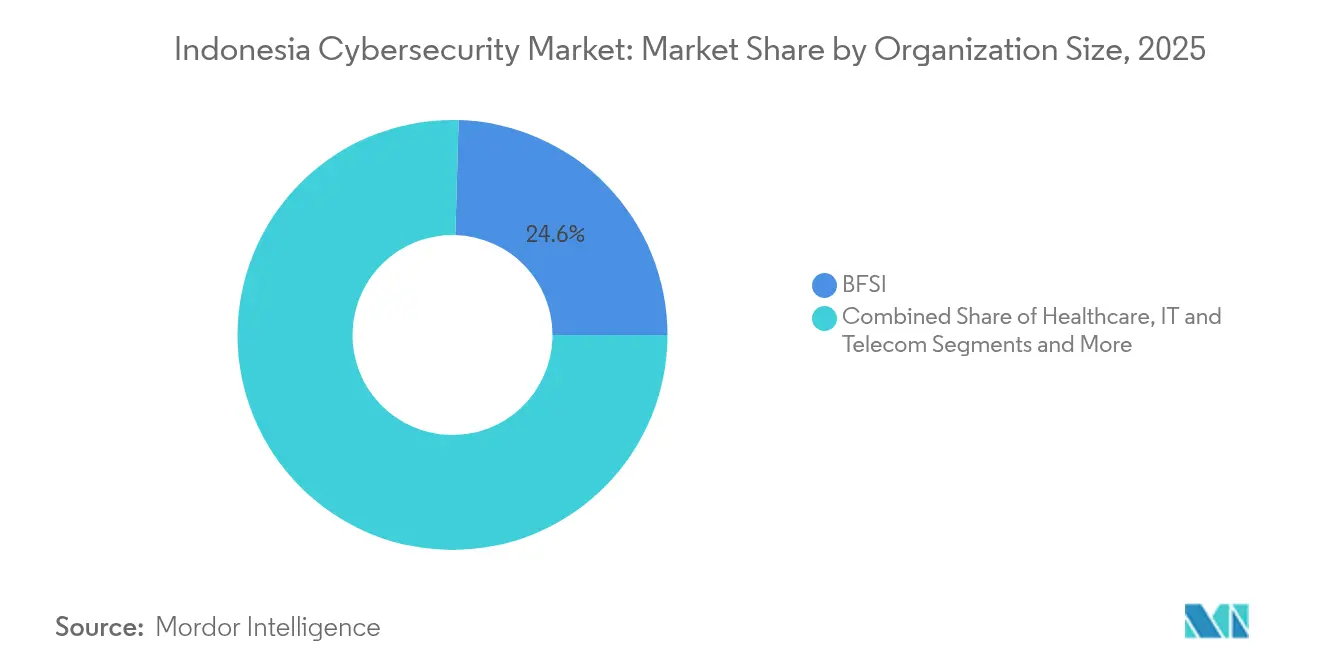
- Par secteur d'utilisation final, le secteur BFSI a contr?lé 24,55 % de la taille du marché de la cybersécurité en Indonésie en 2025, tandis que la santé devrait afficher le TCAC le plus élevé, à 18,58 %, jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité en Indonésie
Analyse de l'impact des moteurs*
| Moteur | ( ~ ) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Hausse des transactions de paiement numérique via BI-FAST et QRIS | +4.2% | National, concentré dans les centres urbains de Java | Moyen terme (2-4 ans) |
| Déploiement du Centre national de données (PDN) gouvernemental | +3.8% | National, sites clés à Cikarang, Batam, Nusantara | Court terme (≤ 2 ans) |
| Augmentation des incidents de ran?ongiciels dans les entreprises publiques | +3.1% | National, intensité plus élevée à Jakarta et dans les zones industrielles | Court terme (≤ 2 ans) |
| Adoption de la 5G et de l'Industrie 4.0 à Bekasi-Karawang | +2.9% | Corridor manufacturier de Java occidental | Moyen terme (2-4 ans) |
| Application de la loi sur la protection des données personnelles (UU PDP) | +2.7% | National, plus stricte dans les secteurs BFSI et santé | Moyen terme (2-4 ans) |
| Expansion de la banque numérique islamique | +1.8% | National, plus forte dans les régions à majorité musulmane | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Hausse des transactions de paiement numérique alimentée par les mandats BI-FAST et QRIS
Les volumes QRIS ont augmenté de 194,06 % en avril 2024 et de 217,33 % en ao?t 2024, élargissant la surface d'attaque à 14,78 millions de PME acceptant désormais les codes en temps réel[2]Bank Indonesia, "Mise à jour sur l'expansion des marchands QRIS," perbanas.org. Les valeurs des transactions devraient atteindre 115,34 milliards USD en 2025, contraignant les émetteurs et les acquéreurs à déployer des analyses avancées de détection des fraudes. Bank Neo Commerce a déjà signalé des escroqueries par hypertrucage pilotées par l'IA, soulignant l'urgence des contr?les biométriques et comportementaux sur les réseaux de paiement. Le Plan directeur du système de paiement national de la Banque d'Indonésie pousse à un passage du règlement par lots vers le règlement instantané, ce qui élève encore les exigences en matière de vitesse de détection. Par conséquent, les outils de prévention des intrusions basés sur le réseau et de sécurité des API passent d'optionnels à obligatoires dans les écosystèmes de paiements au détail.
Programme PDN (Centre national de données) gouvernemental accélérant les dépenses en cybersécurité
Le site de Cikarang héberge à lui seul 25 000 c?urs, 200 To de mémoire et 40 Po de stockage, consolidant 629 silos de données gouvernementaux hérités. Une interruption due à un ran?ongiciel en juin 2024 ayant perturbé 282 agences a validé les préoccupations en matière de vulnérabilité et conduit à des achats d'urgence de passerelles à confiance zéro et d'orchestration de sauvegardes. Les constructions parallèles à Batam et à Nusantara sous-tendront des stratégies de cloud souverain exigeant des réseaux à micro-segmentation, des sauvegardes immuables et des réponses aux incidents automatisées. Les fournisseurs proposant des centres de données en bo?te, des plateformes AI-SOC et des tableaux de bord de conformité sont bien positionnés pour ce cycle de dépenses pluriannuel dans le secteur public.
Augmentation des incidents de ran?ongiciels dans les entreprises publiques indonésiennes
Les tactiques de LockBit 3.0 utilisées dans l'extorsion de 8 millions USD de Brain Cipher ont mis en évidence des lacunes dans l'isolation des terminaux et la gestion des accès privilégiés, incitant les entreprises publiques à réévaluer leurs bases d'hygiène cybernétique. La violation de 1,5 To de Bank Syariah Indonesia et la divulgation de Bank Rakyat Indonesia en décembre 2024 ont déclenché des exercices de simulation à l'échelle du secteur et des tests de sauvegarde. Le BSSN a documenté 130 événements de ran?ongiciels uniques en 2024, déclenchant son règlement n° 1/2024 sur la déclaration obligatoire d'incidents. Ce schéma a fait évoluer les préférences d'achat vers la détection et réponse managées (MDR) et les modules complémentaires de stockage immuable, les assureurs resserrant les conditions de souscription pour les entités dépourvues de couverture EDR.
Déploiements de la 5G et de l'Industrie 4.0 dans le couloir manufacturier de Bekasi-Karawang
La méga-usine de Pegatron à Batam illustre des cellules robotiques compatibles 5G et une inspection qualité par IA en périphérie qui reposent sur des liaisons en temps réel à faible latence. Java occidental accueillant désormais 40 % des ventes récentes de terrains industriels, les fabricants intègrent les couches OT et IT, exposant les contr?leurs logiques programmables et les n?uds SCADA à des exploits à distance. Les PME locales affichent un score d'indice de maturité technologique de 3,65 mais ont besoin d'orientations sur les pare-feu de zonage et la détection d'anomalies adaptée au trafic des technologies opérationnelles. Les fournisseurs proposant la découverte d'actifs et la surveillance des protocoles industriels gagnent du terrain à mesure que les usines évoluent vers des boucles de données de maintenance prédictive.
Analyse de l'impact des freins*
| Frein | ( ~ ) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Pénurie de talents en cybersécurité certifiés et bahasa-phones | -2.8% | Nationale, aigu? dans les villes de rang 2 | Long terme (≥ 4 ans) |
| Infrastructures sur site héritées dans les entreprises de rang 2 | -2.1% | Centres urbains secondaires | Moyen terme (2-4 ans) |
| Supervision fragmentée entre BSSN, Kominfo, OJK | -1.9% | Nationale, tous secteurs réglementés | Court terme (≤ 2 ans) |
| Faible pénétration de la cyberassurance | -1.4% | National, plus faible dans les cohortes de PME | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Pénurie de talents en cybersécurité certifiés et bahasa-phones
L'Indonésie a besoin de 100 000 spécialistes en sécurité d'ici 2025 mais n'en produit qu'une fraction, malgré la formation de 500 000 personnes par la bourse Digital Talent Scholarship entre 2018 et 2024. Les primes salariales détournent les personnels seniors vers les fintechs et les télécommunications, laissant les équipes d'infrastructure critique en sous-effectif. Les packages d'entrée de gamme, en moyenne de 120 à 180 millions IDR par an, dissuadent les PME de recruter des analystes internes. Par conséquent, la demande de contrats de prestataire de services de sécurité managés (MSSP) et d'outils SOC automatisés augmente, mais des délais d'intégration prolongés retardent encore la préparation à la réponse aux incidents.
Supervision fragmentée créant une ambigu?té de conformité
Les entreprises jonglent avec des mandats parallèles — les normes d'incidents du BSSN, l'application PDP de Kominfo, les règles fintech de l'OJK et la réglementation SysSec 2/2024 de la Banque d'Indonésie — engendrant une fatigue des audits et des rapports dupliqués. Lors de la panne du Centre national de données, le chevauchement des structures de commandement a ralenti l'analyse des causes profondes, illustrant l'absence d'une cyberdoctrine unifiée. Les multinationales allouent donc des budgets disproportionnés à l'interprétation juridique et aux couches supplémentaires de gouvernance, freinant l'investissement à court terme dans les outils de défense proactive, en particulier parmi les nouveaux entrants aux ressources limitées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : domination mixte des solutions et montée en puissance des services
Les solutions ont généré 62,86 % des revenus de 2025, portées par les pare-feu réseau, les passerelles web sécurisées et les agents de terminaux qui répondent à la montée des ran?ongiciels en Indonésie. La taille du marché de la cybersécurité en Indonésie pour les solutions s'élevait à 0,85 milliard USD en 2025 et suit une trajectoire de croissance à deux chiffres, les déploiements PDN et la conformité BI-FAST favorisant des mises à niveau globales de plateformes. Les lignes de prévention des pertes de données et de gouvernance des identités bénéficient des pénalités de la loi sur la protection des données personnelles pouvant atteindre 2 % du chiffre d'affaires, incitant les conseils d'administration à financer le chiffrement et les coffres d'accès privilégié. Parallèlement, la demande de protection des charges de travail en conteneurs est en hausse parmi les banques numériques natives déployant des microservices.
Les services managés devraient enregistrer un TCAC de 17,14 %, surpassant les produits alors que les RSSI surchargés se tournent vers la contractualisation basée sur les résultats. Les abonnements MDR, SOC-as-a-Service et gestion des vulnérabilités se révèlent attractifs pour les PME dépourvues d'analystes disponibles en permanence. Les branches conseil regroupent des architectures de référence à confiance zéro et des évaluations des écarts réglementaires pour simplifier l'intégration. Le marché de la cybersécurité en Indonésie continue de s'appuyer sur une livraison hybride, les fournisseurs associant renouvellement matériel, licences logicielles et détection managée dans une tarification unifiée par utilisateur pour alléger les obstacles aux dépenses d'investissement.


Par mode de déploiement : la tradition face à l'accélération du cloud
Les environnements sur site ont capturé 53,33 % des dépenses de 2025 car la Banque d'Indonésie, l'OJK et le BSSN privilégient encore la résidence des données. Les institutions financières exigent une gestion locale des clés, et les entreprises publiques conservent des ordinateurs centraux qui s'intègrent difficilement aux contr?les du cloud public. Par conséquent, la part de marché de la cybersécurité en Indonésie pour les modules de sécurité matériels sur site, les appliances de segmentation réseau et les bo?tiers SIEM est restée élevée malgré leurs longs cycles de renouvellement.
La sécurité fournie par le cloud, cependant, se développe à un TCAC de 19,92 % à mesure que les régions Microsoft Azure Indonésie, AWS Jakarta et les sites hyperscale de Batam de Telkom entrent en service. Les offres SWG, CASB et SASE fournies en mode SaaS séduisent les banques numériques natives et les applications de commerce de détail qui font face à des pics de transactions. La taille du marché de la cybersécurité en Indonésie pour la sécurité cloud devrait dépasser 1,85 milliard USD d'ici 2031, portée par les architectures ? modèle vers données ? imposées par la politique One Data. Les approches de maillage hybride — plan de données local, plan de contr?le cloud — s'imposent comme le modèle de conception privilégié pour répondre à la fois aux besoins de conformité et d'agilité.
Par taille d'organisation : budgets des grandes entreprises face à la dynamique des PME
Les grandes entreprises ont représenté 70,15 % des revenus de 2025, reflétant de vastes empreintes SOC, des défenses multi-vecteurs et des dépenses de conformité dans les secteurs bancaire, des télécommunications et de la fabrication. Les conseils d'administration autorisent des dépenses à sept chiffres pour les XDR pilotés par l'IA, les fermes de leurres et les mandats de tests d'intrusion à la suite de violations retentissantes. Beaucoup ont commencé à consolider la prolifération d'outils en se tournant vers des fournisseurs de plateformes promettant une analyse inter-domaines et une rationalisation des licences.
? l'inverse, les PME affichent un TCAC de 17,93 %, réduisant l'écart car les mandats QRIS et l'application de la loi PDP contraignent même les micro-commer?ants à mettre en ?uvre des protections PCI-DSP et des protections basiques des terminaux. Les offres natives du cloud tarifées par commer?ant sont populaires, et les portails d'e-procurement gouvernementaux exigent de plus en plus la preuve d'une conformité ISO 27001. Les associations du secteur de la cybersécurité en Indonésie pilotent des programmes d'achat groupé permettant aux coopératives d'accéder aux alertes SOC à co?t réduit, libérant ainsi davantage la demande latente des PME.
Par secteur d'utilisation final : maintien du BFSI, montée en puissance de la santé
Le secteur BFSI a contribué à hauteur de 24,55 % de la valeur de 2025, car les banques traditionnelles, les challengers numériques et les institutions islamiques ont tous renforcé leurs passerelles API et leurs cl?tures de tokenisation. La taille du marché de la cybersécurité en Indonésie pour les solutions bancaires devrait atteindre un pic de 1,28 milliard USD d'ici 2031, guidée par la poussée de la Banque d'Indonésie pour les paiements en temps réel et les lignes directrices de cyber-risque de B?le III. Les suites de gestion des fraudes avec analyse de charge utile par apprentissage automatique constituent désormais un prérequis pour les dix premiers prêteurs.
La santé, progressant à un TCAC de 18,58 %, rattrape rapidement son retard à mesure que les déploiements de dossiers médicaux électroniques et l'expansion de la télémédecine mettent en ligne des données personnelles sensibles. Les audits TIC provinciaux révélant un écart de maturité de 2,74 sur une échelle de 5 points ont déclenché de nouvelles lignes budgétaires pour le renforcement des systèmes d'information hospitaliers. La première vague d'investissements en sécurité se concentre sur le chiffrement des données des patients, la sécurisation des systèmes PACS et l'accès à double facteur pour les cliniciens. Les fournisseurs proposant une cartographie de conformité de style HIPAA adaptée à la loi PDP indonésienne bénéficient d'un avantage de premier entrant à mesure que les groupes hospitaliers consolident leurs achats à travers les provinces.
Analyse géographique
Jakarta, Depok, Tangerang et Bekasi forment l'épicentre du marché de la cybersécurité en Indonésie, contribuant ensemble à plus de la moitié des dépenses annuelles gr?ce à la densité des p?les financiers et des ministères gouvernementaux. Les clusters de centres de données à Cikarang alimentent les déploiements de cloud souverain, tandis que la région du Grand Jakarta accueille la majorité des installations SOC. L'axe manufacturier Bekasi-Karawang de Java occidental suit de près, générant une demande croissante de pare-feu OT et de systèmes de détection d'intrusion industriels protégeant les lignes de production reliées à la 5G.
L'?le de Batam à Sumatra se développe en n?ud régional après que Microsoft, Telkom et Pegatron ont soutenu des projets hyperscale et des usines 5G. La taille du marché de la cybersécurité en Indonésie à Batam est estimée à 92,4 millions USD en 2026, sur la voie d'un TCAC de 23,2 % à mesure que la connectivité transfrontalière avec Singapour accélère les charges de travail fintech et d'analyse de données. L'Indonésie orientale, notamment le Sulawesi et la Papouasie, reste naissante mais bénéficie du projet de fibre optique Palapa Ring de Kominfo, qui réduit la latence et encourage l'adoption sécurisée de l'e-gouvernement.
Les disparités régionales persistent : les villes de rang 2 telles que Semarang, Makassar et Balikpapan s'appuient souvent sur des outils périmètre obsolètes et font face à des pénuries aigu?s de capital humain. Les programmes de subventions gouvernementales liés à la conformité à la loi PDP visent à réduire cet écart en subventionnant l'adoption de SWG fourni par le cloud et de sécurité des e-mails dans les agences municipales. La future capitale de Nusantara offre une opportunité de terrain vierge pour concevoir une infrastructure cyber-résiliente de toutes pièces, susceptible de fixer de nouveaux référentiels pour les déploiements de villes intelligentes sécurisées en Asie du Sud-Est.
Paysage réglementaire
La gouvernance de la cybersécurité en Indonésie repose sur le Badan Siber dan Sandi Negara (BSSN), désigné comme coordinateur national en vertu du règlement présidentiel n° 28 de 2021. Une couche politique plus récente, le règlement présidentiel n° 47 de 2023 (entré en vigueur le 20 juillet 2023), formalise une stratégie nationale de cybersécurité et une structure de gestion des crises cybernétiques, ce qui accro?t les attentes en matière de préparation interinstitutionnelle et clarifie les r?les lors d'incidents majeurs.
La conformité opérationnelle est fa?onnée par les réglementations du BSSN et les règles sectorielles appliquées par le ministère de la Communication et du Numérique (Komdigi), la Bank Indonesia et l'OJK, ce qui entra?ne des obligations parallèles en matière de gestion des incidents et de contr?les. Le règlement BSSN n° 2 de 2024 renforce les exigences de planification de continuité pour les ministères et les opérateurs de systèmes électroniques, tandis que le règlement BSSN n° 8 de 2020 continue de fixer les exigences de base pour la mise en ?uvre de la sécurité des systèmes électroniques, renfor?ant la demande de contr?les auditables, de plans de contingence testés et de flux de reporting dans l'ensemble des services critiques.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la cybersécurité en Indonésie commence par des fournisseurs mondiaux de plateformes et de produits proposant des technologies de sécurité réseau, des terminaux, de l'identité et du cloud. La localisation est généralement assurée par des distributeurs et intégrateurs de systèmes indonésiens, qui gèrent le regroupement, le déploiement et la documentation de conformité pour les exigences locales. Pour les déploiements dans le secteur public et les environnements réglementés, les produits et solutions passent souvent par des étapes d'assurance liées à Komdigi (y compris les pratiques de certification liées au SDPPI référencées pour l'usage gouvernemental) et l'alignement sur les normes BSSN, ce qui accro?t le r?le des partenaires locaux dans les tests, la documentation et la mise en ?uvre opérationnelle.
La prestation de services et les opérations se concentrent sur les infrastructures de SOC et de services gérés nationales. Des fournisseurs tels que Telkomsigma et Lintasarta exploitent des capacités locales de surveillance et de réponse pour répondre aux préférences en matière de résidence des données et de souveraineté. Autour de ces piliers, des spécialistes indonésiens, notamment Xynexis, Defenxor et Spentera, soutiennent l'évaluation en amont et la réponse aux incidents en aval avec des services de tests d'intrusion, de forensique et de remédiation. Des initiatives de collaboration et de renforcement des capacités, telles que le Indonesia-Australia Cybersecurity Symposium impliquant RMIT et des entreprises locales, relient en outre le monde universitaire, les fournisseurs et les praticiens afin d'élargir les viviers de compétences et les capacités de mise en ?uvre.
Paysage concurrentiel
Les grands acteurs mondiaux — IBM, Cisco, Fortinet, Palo Alto Networks — conservent une forte notoriété gr?ce à leurs larges portefeuilles de produits et leurs bo?tes à outils de conformité éprouvées. Leurs canaux locaux s'associent à PT Telkomsigma et PT Multipolar pour satisfaire aux clauses de localisation des données. Le lancement par Fortinet de Virtual FortiGate sur IBM Cloud dans 31 centres de données illustre la coopération entre fournisseurs visant à réduire les frictions de déploiement pour les locataires BFSI et industriels[3]Fortinet Editorial, "Virtual FortiGate sur IBM Cloud," fortinet.com.
Les spécialistes locaux développent des offres verticales différenciées : PT Xynexis International propose des services de tests d'intrusion en équipe rouge et de forensique OT alignés sur les mandats du BSSN, tandis que Peris.ai offre des places de marché de programmes de primes aux bogues alimentées par l'IA pour pallier les pénuries de talents. Des MSSP tels que Dwarapala et Bluesify Solutions étendent leurs empreintes MDR après de nouvelles injections de capital, ciblant les PME et les agences provinciales dépourvues de surveillance 24h/24 7j/7. L'intensité concurrentielle s'accro?t alors que les hyperscalers intègrent des fonctions de sécurité natives — Azure Sentinel, Google Chronicle — for?ant les fournisseurs spécialisés à mettre en avant la sophistication analytique et la cartographie réglementaire.
Les tendances en matière de partenariat et d'investissement reflètent une consolidation : CYFIRMA a obtenu de nouveaux fonds de MDI Ventures pour étendre ses n?uds de renseignement sur les menaces à Jakarta, et Indosat a intégré les GPU Blackwell de NVIDIA pour augmenter le débit de son AI-SOC. Les nouveaux entrants réussissent lorsqu'ils adaptent le support, la documentation et les tableaux de bord aux équipes bahasa-phones. Les cinq premiers fournisseurs détiennent environ 38 % des revenus combinés, pla?ant le marché dans une bande modérément concentrée mais laissant un espace de croissance dans les offres groupées pour PME, la défense OT et la banque conforme à la charia.
Leaders du secteur de la cybersécurité en Indonésie
IBM Corporation
Cisco Systems, Inc.
Dell Technologies Inc.
FUJITSU Limited
Intel Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Les opérations de sécurité alignées sur la souveraineté et l'exécution de la conformité créent un espace clair alors que les entités gouvernementales et réglementées renforcent leurs attentes en matière de préparation aux incidents et de continuité sous les exigences pilotées par le BSSN. L'impact opérationnel des perturbations liées aux ransomwares, y compris la panne du Centre national de données en juin 2024 affectant 282 agences, a accru la demande de planification de contingence testée, d'orchestration de sauvegardes immuables et de contrats de réponse aux incidents. Les acheteurs recherchent également des résultats mesurables de SOC (alertes, tri, confinement) pouvant être audités.
Les programmes de développement des compétences élargissent également une voie d'accès à court terme pour les services gérés et les modèles opérationnels standardisés, en particulier hors de Jakarta où les talents certifiés restent limités. Un objectif à l'horizon 2030 visant à former 1 million de talents numériques en cybersécurité via Kominfo, en collaboration avec Indosat Ooredoo Hutchison et Mastercard, ainsi que des initiatives privées telles que le financement obtenu par Innov8 en juin 2025 pour un centre de formation en cybersécurité basé à Jakarta, élargissent le vivier d'analystes SOC et d'intervenants en cas d'incident, tout en soutenant la demande de playbooks, d'automatisation et de forfaits MDR. Par ailleurs, le Programme national de résilience cybernétique (Gerakan Nasional Ketahanan Siber) lancé en 2026 par ITSEC Asia et ADIGSI vise plus de 1 000 participants et offre un autre canal permettant aux fournisseurs et MSSP d'associer des évaluations de préparation, des exercices sur table et des outils alignés sur la conformité à une initiative nationale nommée.
Développements récents du secteur
- Juillet 2026 : Lancement du Centre d'opérations de sécurité souverain (SOC) d'Indonésie utilisant Splunk Cloud Platform et Splunk Enterprise Security pour la détection des menaces en temps réel basée sur l'IA. Le déploiement élargit la surveillance des menaces de niveau souverain et aligne le traitement des données de sécurité sur les exigences nationales. Il démontre une surveillance des menaces pilotée par l'IA à l'échelle nationale et des services de sécurité alignés sur la souveraineté des données.
- Mars 2026 : Lancement d'un Security Command Center en collaboration avec Cisco pour exploiter le machine learning pour l'atténuation des menaces en temps réel. La collaboration offre une capacité de défense cybernétique en temps réel pour les entreprises indonésiennes. Elle accélère le déploiement d'opérations de sécurité pilotées par le machine learning via un écosystème piloté par un opérateur télécom.
- Mars 2026 : Introduction de la plateforme Sovereign Core (gestion autonome par IA) avec des partenariats renforcés avec Telkom Indonesia et le BSSN. L'infrastructure de cybersécurité autonome basée sur l'IA fait progresser les capacités souveraines de l'Indonésie pour les actifs critiques de ressources naturelles et télécoms. Elle positionne IBM au sein des initiatives nationales de souveraineté en cybersécurité et des actifs critiques de ressources naturelles/télécoms.


Cadre de la méthodologie de recherche et portée du rapport
Définition et portée du marché
Pour cette étude, le marché indonésien de la cybersécurité est défini comme les dépenses en Indonésie en logiciels, matériels et services de cybersécurité qui préviennent, détectent et répondent aux risques cybernétiques dans les environnements informatiques et cloud des entreprises et du secteur public.
Exclusions de portée : ce dimensionnement exclut l'externalisation informatique générale non centrée sur la sécurité, les antivirus grand public uniquement vendus au détail, et les pertes liées à la cybercriminalité (elles ne constituent pas des revenus des fournisseurs).
Aper?u de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- ?quipements de sécurité réseau
- Sécurité des terminaux
- Autres solutions
- Services
- Services professionnels
- Services managés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par taille d'organisation
- PME
- Grandes entreprises
- Par secteur d'utilisation final
- BFSI
- 厂补苍迟é
- IT et télécommunications
- Industrie et défense
- Commerce de détail
- ?nergie et services publics
- Fabrication
- Autres
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire nous a permis d'établir la base de référence pour l'activité numérique de l'Indonésie et le contexte politique qui oriente les budgets de sécurité. Nous avons consulté des sources publiques telles que les publications du BSSN sur les incidents cybernétiques, les mises à jour de Kominfo liées aux programmes numériques et de protection des données, et les statistiques nationales du BPS pour les décomptes d'entreprises et les signaux d'adoption des TIC.
Afin de garder les hypothèses liées à ce que les acheteurs déploient réellement, nous avons également examiné des sources telles que les communications de la Bank Indonesia et de l'OJK sur la numérisation bancaire et les priorités de risque, ainsi que les orientations d'organismes de normalisation mondiaux tels que l'ISO et le NIST, couramment référencés dans les programmes de sécurité locaux. Les dép?ts d'entreprises, les présentations aux investisseurs, la couverture de presse réputée et les sites d'associations ont été utilisés pour vérifier le positionnement produit et l'intensité de la mise sur le marché. Le cas échéant, nous avons utilisé des abonnements payants pour les données financières et de veille des entreprises, l'actualité et les données financières, les bases de données de brevets, et une base de données au niveau des expéditions d'import-export pour valider les orientations (les sources listées ici sont illustratives, et de nombreuses autres références ont été utilisées pour la collecte, la validation et la clarification).
Entretiens et enquêtes primaires
Les travaux primaires ont été utilisés pour tester l'adoption, la tarification et les cycles d'achat à travers l'Indonésie, en particulier lorsque les données publiques restent générales. Nous avons échangé avec un ensemble de fournisseurs de services de sécurité, de distributeurs de solutions, d'équipes de sécurité gérée et d'acheteurs d'entreprise dans des secteurs réglementés et à numérisation rapide, afin de confirmer comment les dépenses se répartissent entre services et outils et comment la prestation cloud est achetée.
Répartition des répondants de la recherche primaire sur le terrain
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 32 % | Cadres dirigeants (CXO) : 18 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 30 % |
| Petits acteurs : 21 % | Managers : 52 % |
Dimensionnement et prévisions du marché
Le dimensionnement commence par une construction descendante qui reconstitue le bassin de demande à partir de la base d'entreprises indonésiennes et de l'intensité numérique, puis applique la propension à dépenser en sécurité par secteur avant sa conversion en revenus des fournisseurs. Le résultat est ensuite corroboré par des approximations ascendantes sélectives, telles que des échantillons de prix de vente moyen (ASP) par charge de travail, des vérifications de canaux sur les taux d'attachement des services, et des consolidations partielles des fournisseurs pour les catégories où la divulgation est plus claire.
Quelques éléments importants pour ce marché incluent le rythme de migration des charges de travail vers le cloud, la fréquence des incidents et les signaux de gravité rapportés localement, l'activité de conformité en matière de protection des données et d'infrastructures critiques, les pénuries de personnel de sécurité qui stimulent la demande de services gérés, et la numérisation sectorielle (en particulier BFSI, télécoms, e-commerce et gouvernement). La tarification a été traitée avec précaution car les structures contractuelles varient, donc les fourchettes d'ASP ont été validées par des entretiens et ajustées pour les structures de contrats pluriannuels et les modèles de renouvellement. Pour les prévisions, nous avons utilisé une analyse de scénarios appuyée par une simple régression multivariée, où les dépenses informatiques macroéconomiques, l'adoption du cloud et l'intensité de l'application réglementaire ont été les principaux moteurs, testés en conditions extrêmes avec des avis d'experts. Lorsque la visibilité ascendante était faible pour les petits fournisseurs, les lacunes ont été traitées à l'aide de fourchettes de revenus conservatrices et d'hypothèses de parts de canaux revérifiées lors d'appels de suivi.
Validation des données et cycle de mise à jour
Les totaux ont été triangulés à travers plusieurs vérifications, de sorte que les pics ou baisses inhabituels ont été examinés par rapport à des signaux indépendants tels que la croissance des services cloud, les schémas de signalement des violations et l'activité d'approvisionnement dans les secteurs réglementés. Si une catégorie semblait surestimée, nous avons revalidé les hypothèses des facteurs, revérifié les fourchettes de prix, puis confirmé auprès de contacts sectoriels supplémentaires avant l'approbation finale.
Chaque rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements importants modifient la demande, tels que de nouvelles échéances de conformité, des vagues d'incidents majeurs ou des changements notables de budget public. Avant la livraison, un analyste effectue un nouveau passage sur les éléments clés et les développements récents, ce qui aide à garantir que les clients re?oivent une vue actualisée qui suit toujours les mêmes étapes reproductibles.
Dimensionnement du marché indonésien de la cybersécurité par 麻豆视频 comparé à d'autres estimations publiées
Les chiffres publiés pour la cybersécurité en Indonésie varient souvent car les chercheurs ne comptabilisent pas toujours le même bassin de revenus, et appliquent également des hypothèses différentes pour les services, la sécurité cloud et la couverture de détection gérée. Les différences proviennent également de la manière dont les taux de change sont fixés dans le temps, de l'année retenue comme base, et de la question de savoir si les estimations sont actualisées après des changements majeurs de politique ou d'incidents.
En pratique, les plus grands écarts sont généralement causés par des choix de portée, en particulier lorsqu'une estimation intègre des services informatiques généraux ou des ventes de sécurité grand public, tandis qu'une autre ne conserve que les dépenses de sécurité des entreprises et du gouvernement correspondant aux revenus des fournisseurs. Certains chiffres poussent également une croissance agressive en supposant une adoption rapide du zéro confiance dans tous les secteurs verticaux sans vérifier les cycles d'approvisionnement réels, et d'autres maintiennent les prix stables même lorsque le mix contractuel évolue vers les services gérés. L'écart ci-dessous s'explique principalement par le fait que les services de sécurité gérés et la sécurité fournie via le cloud sont comptabilisés comme un revenu de marché complet ou seulement comme des dépenses d'outils, un choix appliqué après validation auprès des acheteurs locaux chez 麻豆视频.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 1,35 milliard USD (2025) | |
| Cabinet de conseil mondial A | 1,10 milliard USD (2025) | Restreint souvent la portée aux revenus de logiciels et d'appareils, et traite les services de sécurité gérés comme des services informatiques, ce qui peut sous-estimer la croissance portée par les MSSP en Indonésie. |
| Association sectorielle B | 1,80 milliard USD (2025) | Peut inclure des dépenses plus larges de risque numérique et de conseil informatique adjacent, et peut utiliser des hypothèses optimistes de pénétration de la sécurité cloud sans normaliser le calendrier des revenus des contrats pluriannuels. |
Le tableau montre que les principales différences ne concernent pas les calculs, mais ce qui est inclus et le moment où les revenus sont comptabilisés. En maintenant la portée liée aux revenus des fournisseurs de cybersécurité en Indonésie, puis en soumettant à l'épreuve la tarification et le mix de services par des vérifications locales, le chiffre final reste tra?able à des facteurs clairs et peut être reproduit lorsque de nouvelles données arrivent.


Questions clés auxquelles répond le rapport
Quelle est la valeur actuelle du marché de la cybersécurité en Indonésie ?
Le marché est évalué à 1,62 milliard USD en 2026 et devrait atteindre 4,06 milliards USD d'ici 2031 à un TCAC de 20,12 %.
Quel segment se développe le plus rapidement sur le marché de la cybersécurité en Indonésie ?
Les services managés connaissent la croissance la plus rapide avec un TCAC prévisionnel de 17,14 %, alimenté par des pénuries aigu?s de talents et une demande croissante de fonctions SOC externalisées.
Comment l'application réglementaire influence-t-elle les dépenses ?
La loi sur la protection des données personnelles, en vigueur depuis octobre 2024, impose des amendes pouvant atteindre 2 % du chiffre d'affaires annuel, incitant les entreprises à investir massivement dans la prévention des pertes de données et la gouvernance des identités.
Pourquoi les PME adoptent-elles les solutions de cybersécurité plus rapidement aujourd'hui ?
Les mandats QRIS ont intégré 14,78 millions de commer?ants dans les paiements en temps réel, contraignant même les micro-entreprises à déployer des outils de sécurité des terminaux et du cloud pour rester conformes et protéger les transactions numériques.
Dernière mise à jour de la page le:


