
Tamanho e Participa??o do Mercado de Gerenciamento de Patches
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 3.01 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 4.54 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 8.57 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | Baixo |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 麻豆视频. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Gerenciamento de Patches pela 麻豆视频
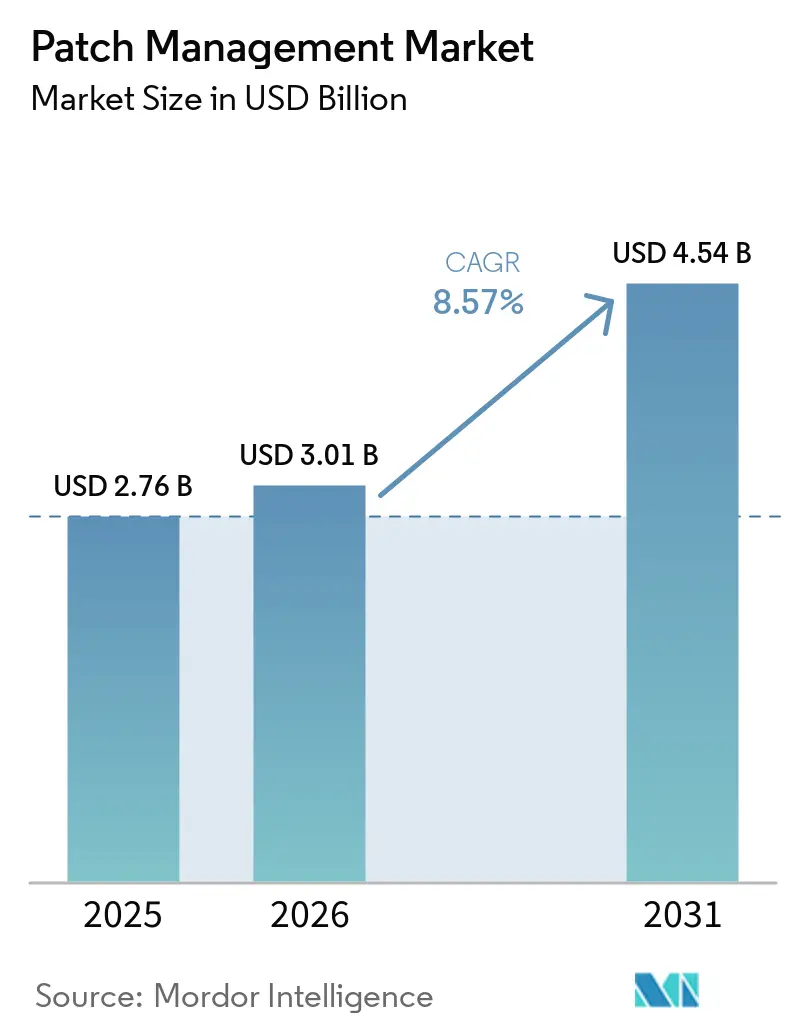
O tamanho do mercado de gerenciamento de patches está projetado para expandir de 2,76 bilh?es de USD em 2025 e 3,01 bilh?es de USD em 2026 para 4,54 bilh?es de USD até 2031, registrando um CAGR de 8,57% entre 2026 e 2031. O mercado de gerenciamento de patches está sendo moldado pela velocidade com que as vulnerabilidades divulgadas se transformam em vetores de ataque ativos, tornando o momento da remedia??o mais importante do que o volume bruto de patches. A press?o de conformidade também está elevando o patamar de gastos, pois as empresas agora precisam de trilhas de auditoria mais robustas, políticas de patches mais claras e processos de revers?o documentados em sistemas críticos para os negócios. O mercado de gerenciamento de patches também está migrando para modelos entregues em nuvem e automatizados, à medida que endpoints remotos, ambientes de dispositivos mistos e equipes de seguran?a menores tornam os fluxos de trabalho manuais mais difíceis de sustentar. A atividade competitiva mostra que os fornecedores n?o est?o mais vendendo o gerenciamento de patches como um utilitário independente; em vez disso, est?o vinculando-o ao gerenciamento de exposi??o, opera??es de endpoint e automa??o baseada em políticas. Essa mudan?a está criando espa?o para fornecedores que conseguem encurtar os ciclos de remedia??o, suportar ambientes híbridos e alinhar a execu??o técnica com os relatórios regulatórios.
Principais Conclus?es do Relatório
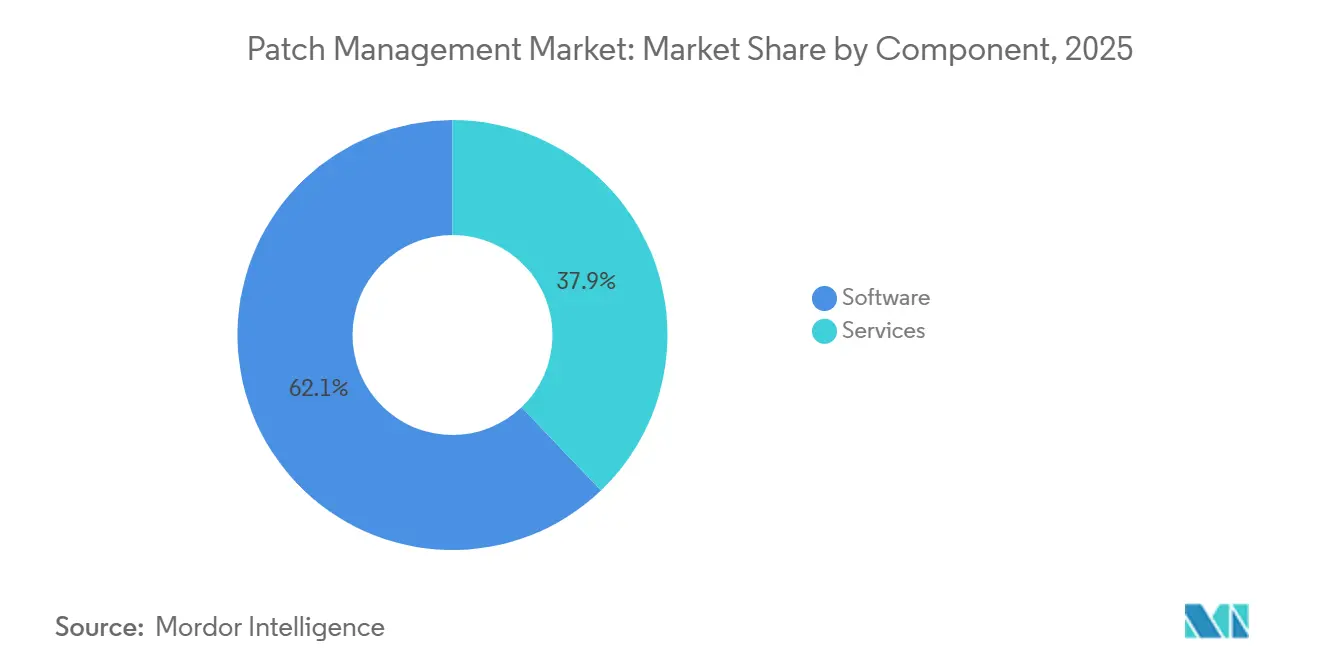
- Por componente, o software detinha 62,13% de participa??o em 2025, enquanto os servi?os têm previs?o de crescer a um CAGR de 8,97% até 2031.
- Por modo de implanta??o, a implanta??o baseada em nuvem representou 55,89% da participa??o de mercado em 2025 e também registrou o maior CAGR projetado de 8,92% até 2031.
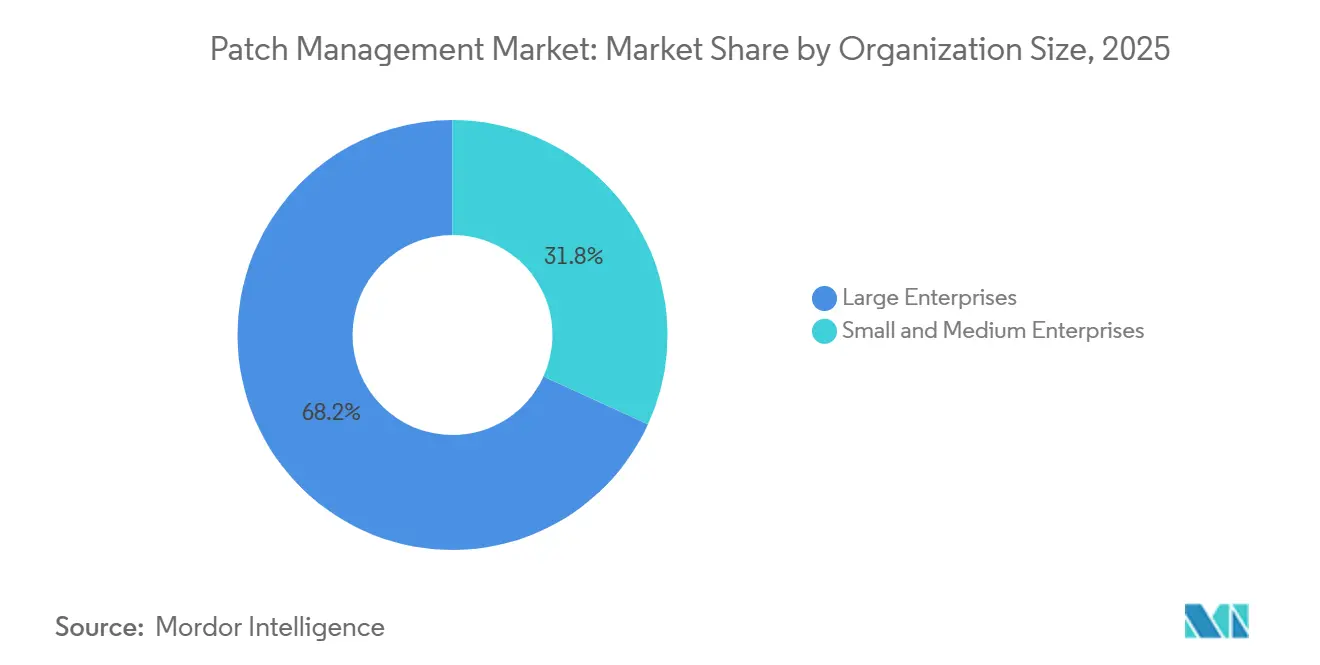
- Por tamanho de organiza??o, as grandes empresas detinham 68,18% de participa??o em 2025, enquanto as PMEs têm proje??o de expans?o a um CAGR de 8,78% até 2031.
- Por vertical do setor, o BFSI representou 22,47% de participa??o em 2025, enquanto saúde e ciências da vida avan?am a um CAGR de 10,37% até 2031.
- Por geografia, a América do Norte detinha 41,84% de participa??o em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 tem proje??o de crescimento a um CAGR de 9,57% até 2031.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 麻豆视频, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | Impacto (~) % na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Lei de Prote??o de Infraestrutura Crítica Determinada pelo Estado Impulsiona os Gastos com Conformidade | +1.8% | Em todo o Catar, com efeito concentrado nos clusters governamentais e de energia de Doha | Longo prazo (≥ 4 anos) |
| Aumento de Ataques a Instala??es de GNL em Tecnologia Operacional Impulsiona a Demanda por Seguran?a de ICS e SCADA | +1.5% | Principalmente na Cidade Industrial de Ras Laffan e plataformas offshore de GNL | Médio prazo (2 a 4 anos) |
| Ativos de Cidade Inteligente do Legado da Copa do Mundo FIFA 2022 Requerem Salvaguardas Cibernéticas Robustas | +0.9% | Centro da cidade de Doha, Lusail e distritos dos estádios | Curto prazo (≤ 2 anos) |
| Programa Cloud-First TASMU Acelerando a Ado??o de Seguran?a Nativa em Nuvem | +0.7% | Em todo o Catar, liderado por entidades governadas pelo MCIT e operadores de servi?os digitais | Médio prazo (2 a 4 anos) |
| Regras de fintech e Open Banking Expandindo Or?amentos de IAM e Seguran?a de Pagamentos | +0.6% | Distrito financeiro, empresas registradas na QFC e hubs de fintech | Médio prazo (2 a 4 anos) |
| Lei Obrigatória de Dados Pessoais Aumentando a Ado??o de Criptografia e DLP | +0.4% | Nacional, com ganhos iniciais de conformidade entre processadores de dados de saúde e do setor público | Longo prazo (≥ 4 anos) |
| Fonte: 麻豆视频 | |||
Escalada na Explora??o de Vulnerabilidades Conhecidas
A for?a de curto prazo mais forte por trás da demanda do mercado de gerenciamento de patches é o aumento contínuo de vulnerabilidades ativamente exploradas. O catálogo de Vulnerabilidades Exploradas Conhecidas da CISA havia atingido 1.592 entradas em maio de 2026, fornecendo às equipes de seguran?a um sinal claro de que um conjunto grande e crescente de falhas já está vinculado a ataques do mundo real.[1]Agência de Seguran?a Cibernética e de Infraestrutura, "Catálogo de Vulnerabilidades Exploradas Conhecidas," CISA, cisa.gov Esse ambiente muda a forma como os or?amentos de patches s?o priorizados, pois as organiza??es n?o podem depender de filas amplas de severidade quando um conjunto mais restrito de problemas conhecidos e explorados requer a??o imediata. Isso também impulsiona o mercado de gerenciamento de patches em dire??o a ferramentas que conseguem ingerir inteligência de KEV rapidamente e mapeá-la diretamente para os ativos afetados e fluxos de trabalho de patches. Fornecedores que conseguem reduzir o tempo entre a inteligência de amea?as externas e a execu??o interna de remedia??o est?o, portanto, ganhando uma proposta de valor mais clara nos ciclos de compra empresarial.
Fortalecimento dos Mandatos de Resiliência Cibernética e Conformidade
A conformidade é agora um impulsionador direto de gastos para o mercado de gerenciamento de patches, especialmente onde o tratamento de vulnerabilidades está vinculado à responsabilidade legal e à revis?o supervisória formal. A Comiss?o Europeia afirma que a NIS2 exige que as entidades abrangidas tratem do gerenciamento de vulnerabilidades, e as penalidades podem chegar a EUR 10 milh?es (USD 10,8 milh?es) ou 2% do volume de negócios anual global por n?o conformidade. Isso está aumentando a demanda por plataformas que conseguem documentar a lógica de prioriza??o, o momento da remedia??o, as aprova??es e os procedimentos de revers?o de uma forma que a auditoria interna e os reguladores possam revisar. A ENISA relatou que 70% das organiza??es da UE apontaram a conformidade regulatória como seu principal impulsionador de investimento em seguran?a cibernética em 2024, e 50% identificaram o gerenciamento de patches como o requisito mais difícil da NIS2 a ser atendido. ? medida que essas regras amadurecem, o mercado de gerenciamento de patches tende a favorecer fornecedores que combinam automa??o com relatórios aprofundados em vez daqueles que se concentram exclusivamente na mec?nica de implanta??o.
Crescimento do Trabalho Híbrido e Endpoints Distribuídos
A expans?o do trabalho remoto e dos dispositivos distribuídos continua a ampliar o escopo operacional do mercado de gerenciamento de patches. A Rapid7 relatou em julho de 2025 que 77% das organiza??es precisavam de mais de 1 semana para implantar patches em seus ambientes, mostrando como frotas mistas e endpoints remotos continuam a desacelerar a execu??o. A ENISA também constatou que 76% das organiza??es da UE tiveram dificuldade em atrair pessoal de seguran?a cibernética, e 94% das PMEs tiveram dificuldade em recrutar pessoal de seguran?a, o que significa que a ado??o de tecnologia por si só n?o resolve os atrasos nos patches. O mesmo relatório da ENISA mostrou que 51% das PMEs levaram mais de 3 meses para corrigir vulnerabilidades críticas, em compara??o com 28% das organiza??es maiores. Essas condi??es est?o expandindo o papel do gerenciamento de patches gerenciado e da entrega em nuvem, pois o mercado de gerenciamento de patches precisa cada vez mais lidar com equipes limitadas, visibilidade desigual de dispositivos e alcance de endpoints além da rede do escritório.
Migra??o para Gerenciamento de Patches Nativo em Nuvem e Automatizado
A entrega nativa em nuvem e a automa??o baseada em políticas est?o se tornando centrais para a forma como o mercado de gerenciamento de patches melhora a velocidade de remedia??o em grandes parques de endpoints. A Kaseya afirmou em abril de 2026 que sua Plataforma de Gerenciamento de TI Agêntico opera em mais de 17 milh?es de endpoints, o que mostra a escala em que os fornecedores est?o agora enquadrando decis?es aut?nomas de patches e execu??o com baixo nível de interven??o. A Tanium e a ServiceNow também relataram em maio de 2026 que sua solu??o conjunta de TI aut?noma reduziu o tempo médio de resolu??o em 60% em ambientes híbridos. Esses exemplos s?o importantes porque os compradores est?o cada vez mais comparando ferramentas de patches com base nos resultados de execu??o, em vez de apenas no agendamento básico ou na amplitude do catálogo. Como resultado, o mercado de gerenciamento de patches está migrando para plataformas que integram telemetria de endpoint, controles de políticas e remedia??o automatizada em um único modelo operacional.
Análise de Impacto das Restri??es*
| Restri??o | Impacto (~) % na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Talentos Cibernéticos de Língua ?rabe Eleva os Custos de MSSP | -1.5% | Em todo o Catar, mais aguda nos segmentos governamentais e de BFSI que exigem oficiais de conformidade bilíngues | Longo prazo (≥ 4 anos) |
| Ativos de Tecnologia Operacional Legados em Terminais de Gás Complicam a Integra??o de Seguran?a | -1.2% | Cidade Industrial de Ras Laffan e infraestrutura de processamento de gás onshore | Médio prazo (2 a 4 anos) |
| Aquisi??o Fragmentada entre Empresas Semiestatais Desacelera os Ciclos de Projetos | -0.6% | Em todo o Catar, concentrado em holdings vinculadas ao Estado e entidades soberanas | Médio prazo (2 a 4 anos) |
| Preocupa??es com Soberania de Dados sobre Hospedagem de SOC em Nuvem Estrangeira | -0.4% | Nacional, com maior sensibilidade em entidades de defesa, adjacentes à inteligência e do setor financeiro | Longo prazo (≥ 4 anos) |
| Fonte: 麻豆视频 | |||
Risco de Compatibilidade de Patches e Tempo de Inatividade dos Negócios
As interrup??es de servi?o relacionadas a patches continuam sendo um freio significativo no mercado de gerenciamento de patches, pois muitas organiza??es ainda pesam o risco de interrup??o em rela??o ao risco de explora??o ao programar janelas de implanta??o. Esse problema é mais pronunciado em ambientes onde o tempo de inatividade tem consequências operacionais ou de seguran?a diretas, incluindo saúde, manufatura e infraestrutura financeira. Nesses contextos, a implanta??o automatizada é frequentemente limitada pela necessidade de valida??o, testes e planejamento de revers?o antes que a implanta??o em produ??o possa prosseguir. O resultado é que, mesmo quando a inteligência de patches melhora, a velocidade de execu??o ainda pode diminuir se as equipes n?o tiverem confian?a de que as atualiza??es n?o interromper?o os fluxos de trabalho principais. Essa restri??o mantém alta a demanda por plataformas que conseguem melhorar os testes de pré-implanta??o, o design de implanta??o em estágios e a visibilidade do controle de mudan?as.
Sistemas Legados e Parques de Endpoints Fragmentados
A infraestrutura legada e a visibilidade incompleta de ativos também limitam até onde o mercado de gerenciamento de patches pode avan?ar em dire??o à automa??o total. Sistemas mais antigos, software sem suporte e ambientes operacionais mistos criam pontos cegos onde as ferramentas modernas n?o conseguem aplicar o mesmo nível de cobertura ou consistência de políticas. O problema é mais grave em ambientes de tecnologia operacional e industriais, onde as janelas de manuten??o seguem os cronogramas das plantas em vez dos ciclos semanais de TI. Os parques fragmentados também reduzem a eficácia da automa??o porque os mecanismos de políticas n?o conseguem agir de forma confiável em dispositivos que n?o possuem dados de vers?o, dados de propriedade ou status atual de patches. Isso mantém o mercado de gerenciamento de patches vinculado a programas mais amplos de moderniza??o, uma vez que melhores resultados de patches frequentemente dependem da racionaliza??o de ativos e da substitui??o do ciclo de vida tanto quanto da própria ferramenta de patches.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
O Crescimento dos Servi?os Supera o Segmento Principal de SoftwareO software representou 62,13% do mercado de gerenciamento de patches em 2025, tornando-o o maior componente. A receita ainda se concentra no gerenciamento de patches de sistemas operacionais, atualiza??es de aplicativos de terceiros e camadas de automa??o multiplataforma que ajudam as empresas a gerenciar frotas de dispositivos grandes e mistas. O investimento em produtos em 2025 e 2026 tem se movido em dire??o a uma cobertura de plataforma mais ampla, pois os compradores que representaram 62,13% do mercado de gerenciamento de patches em 2025, tornando-o o maior componente, querem menos ferramentas e um fluxo de trabalho de remedia??o mais unificado. A Action1 expandiu para o Linux em novembro de 2025 com Ubuntu, Debian, Red Hat Enterprise Linux e SUSE, o que reflete a mudan?a mais ampla em dire??o à cobertura de frotas heterogêneas em vez da execu??o de patches em um único sistema operacional.
As necessidades de conformidade também est?o fortalecendo o caso do software no setor de gerenciamento de patches, pois as organiza??es precisam de registros que mostrem se os aplicativos gerenciados est?o com patches aplicados no prazo e rastreados em todo o parque. A Adaptiva afirmou em dezembro de 2025 que seu catálogo de plataforma cobria mais de 250.000 patches em mais de 20.000 produtos, o que suporta a demanda por cobertura mais profunda de aplicativos de terceiros e maior prontid?o para auditoria. Os servi?os s?o o componente de crescimento mais rápido, e o tamanho do mercado de gerenciamento de patches para este segmento tem proje??o de crescimento a um CAGR de 8,97% até 2031. Os servi?os gerenciados est?o capturando a maior parte dessa demanda incremental, pois empresas e PMEs querem cada vez mais que equipes externas lidem com a execu??o de políticas, o tratamento de exce??es e os relatórios. A constata??o da ENISA de que 76% das organiza??es da UE tiveram dificuldade em atrair pessoal de seguran?a cibernética suporta a mudan?a estrutural em dire??o à entrega liderada por servi?os.[2]Agência Europeia de Seguran?a das Redes e da Informa??o, "Investimentos NIS 2025 - Relatório Principal," ENISA, enisa.europa.eu


Por Modo de Implanta??o:
A Implanta??o Baseada em Nuvem Consolida sua Lideran?aA implanta??o baseada em nuvem capturou 55,89% do mercado de gerenciamento de patches em 2025 e também é o modo de implanta??o de crescimento mais rápido, com um CAGR de 8,92% até 2031. Essa lideran?a reflete uma vantagem clara em ambientes remotos e híbridos, onde agentes baseados em nuvem conseguem aplicar políticas de patches sem depender de infraestrutura de retransmiss?o local ou conectividade VPN. O modelo também suporta atualiza??es de políticas centrais mais rápidas e maior alcance em dispositivos distribuídos, ambos necessidades centrais no mercado de gerenciamento de patches. A Adaptiva relatou 70% de crescimento na aquisi??o de novos clientes em 2025 e um aumento de 75% nas vitórias de co-venda, indicando interesse sustentado dos clientes em arquiteturas de patches e endpoints nativas em nuvem.
A implanta??o local ainda é importante em ambientes isolados, redes classificadas e ambientes industriais onde a residência de dados ou o isolamento de rede limita o uso da nuvem. A Ivanti introduziu os appliances soberanos ISA6500 e ISA8500 em abril de 2026, o que mostra que os fornecedores ainda veem demanda por fatores de forma locais vinculados à orquestra??o de políticas gerenciadas em nuvem e controles de dados regionais. Isso significa que o segmento local está se estreitando em vez de desaparecer, e o mercado de gerenciamento de patches está atendendo a um nível especializado menor, mas duradouro, de clientes que n?o conseguem migrar totalmente para a entrega em nuvem compartilhada. A dire??o mais ampla permanece clara, pois as plataformas em nuvem se adequam melhor a endpoints distribuídos, equipes de TI mais enxutas e ao impulso por ciclos de remedia??o mais rápidos.
Por Tamanho de Organiza??o:
A Ado??o por PMEs Acelera com a Economia Impulsionada por MSPAs grandes empresas detinham 68,18% da participa??o do mercado de gerenciamento de patches em 2025, o que reflete o maior poder de gastos e os maiores parques de endpoints que ainda definem essa parte do mercado de gerenciamento de patches. Seus ambientes frequentemente incluem sistemas operacionais, firmware, cargas de trabalho em contêineres, aplicativos de terceiros e necessidades de conformidade regional no mesmo parque. A Adaptiva relatou em mar?o de 2025 que 64% das empresas identificaram a coordena??o entre detec??o e remedia??o como seu principal desafio operacional, o que explica por que os grandes compradores est?o priorizando fluxos de trabalho conectados em vez de ferramentas independentes. A Tanium e a ServiceNow afirmaram em maio de 2026 que sua oferta conjunta reduziu o tempo médio de resolu??o em 60%, demonstrando o tipo de melhoria operacional que as grandes organiza??es est?o financiando.
As PMEs s?o o segmento de crescimento mais rápido, e o mercado de gerenciamento de patches para PMEs tem proje??o de crescimento a um CAGR de 8,78% até 2031. A ENISA constatou que 51% das PMEs levaram mais de 3 meses para corrigir vulnerabilidades críticas, indicando que organiza??es menores s?o particularmente afetadas por restri??es de pessoal e processos. ? por isso que o setor de gerenciamento de patches está vendo uma ado??o mais forte liderada por MSP, pois compradores menores podem migrar de ferramentas iniciais e m?o de obra interna limitada para execu??o recorrente baseada em servi?os. A Comiss?o Europeia observa que a NIS2 expande o escopo das organiza??es, adicionando press?o de conformidade ao caso econ?mico para opera??es de patches externalizadas entre entidades abrangidas menores.
Por Vertical do Setor:
A 厂补ú诲别 Torna-se o Centro de Demanda de Crescimento Mais RápidoO BFSI representou 22,47% da participa??o do mercado de gerenciamento de patches em 2025, tornando-o o maior vertical. A demanda neste segmento é suportada por obriga??es sobrepostas sob DORA, PCI DSS e regras de seguran?a cibernética da SEC, que tornam a classifica??o de patches, os prazos de remedia??o e o planejamento de revers?o parte do controle operacional normal. Isso tornou os relatórios prontos para auditoria um requisito básico de aquisi??o em vez de um recurso opcional em ambientes financeiros. Outros verticais, incluindo TI e telecomunica??es, governo e defesa, manufatura, energia e servi?os públicos, varejo e comércio eletr?nico, educa??o e outros, continuam a adicionar demanda, embora alguns enfrentem ciclos de implanta??o mais lentos devido a dependências de tecnologia operacional e complexidade de aquisi??o.
厂补ú诲别 e ciências da vida s?o os verticais de crescimento mais rápido, e o tamanho do mercado de gerenciamento de patches para este segmento tem previs?o de crescimento a um CAGR de 10,37% até 2031. O HHS afirmou em janeiro de 2026 que a atualiza??o proposta da Regra de Seguran?a HIPAA exigiria que vulnerabilidades críticas fossem remediadas em 15 dias, remodelando diretamente os fluxos de trabalho de patches em entidades abrangidas e associados de negócios. A ManageEngine relatou em novembro de 2025 que 46% dos incidentes de ransomware na área de saúde envolveram gateways de terceiros, refor?ando a necessidade de cobertura ampla de aplicativos em vez de depender exclusivamente do gerenciamento de patches do sistema operacional. Essa combina??o de press?o regulatória e higiene básica fraca está transformando a saúde em um dos centros de crescimento mais claros no setor de gerenciamento de patches.
Análise Geográfica
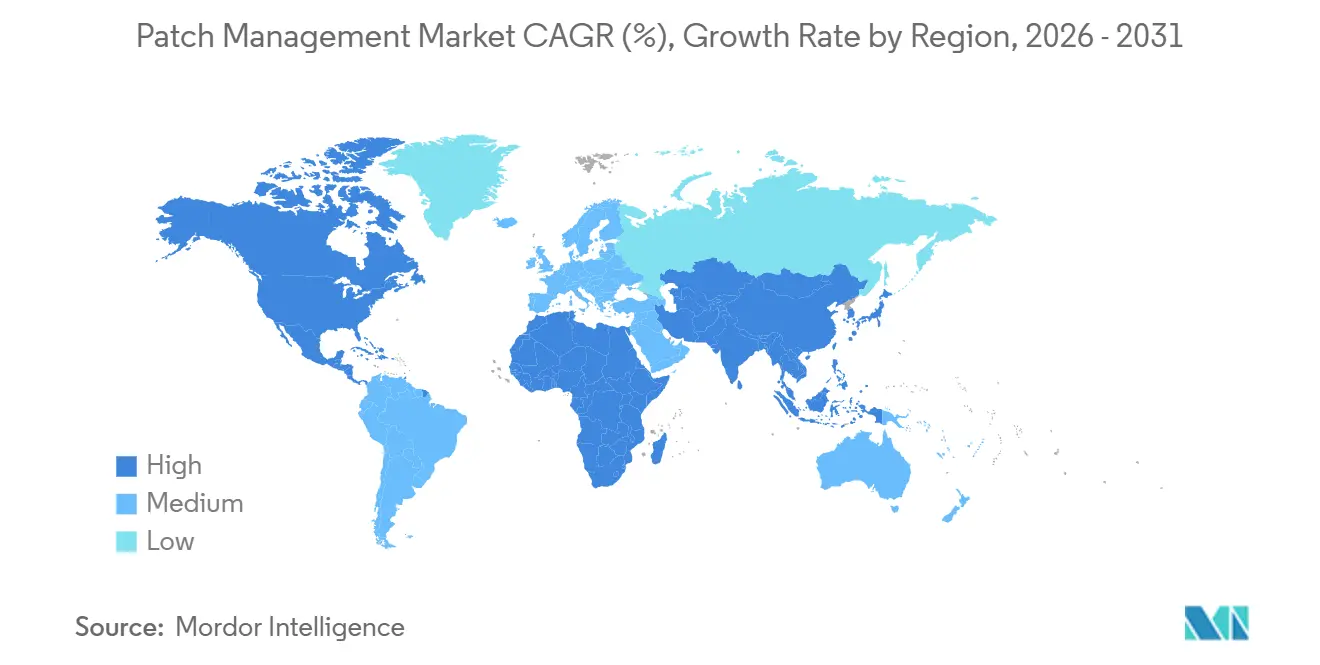
Mercado de Gerenciamento de Patches da América do Norte
A América do Norte respondeu por 41,84% do mercado de gerenciamento de patches em 2025, tornando-se o maior contribuinte regional. Os Estados Unidos respondem pela maior parte da demanda regional, pois grandes or?amentos corporativos, um ecossistema maduro de servi?os gerenciados e uma governan?a interna rigorosa sustentam um maior gasto com patches. A expans?o contínua do catálogo KEV pela CISA e seu papel ativo na coordena??o de vulnerabilidades fornecem às organiza??es da regi?o um feed de inteligência prático que aprimora a prioriza??o e acelera a execu??o. 颁补苍补诲á e 惭é虫颈肠辞 agregam demanda por meio de redes corporativas transfronteiri?as e crescente cobertura de MSP em contas do mercado intermediário. A regi?o também se beneficia de uma base densa de fornecedores, o que mantém o mercado de gerenciamento de patches altamente competitivo e eleva as capacidades dos produtos.
Mercado de Gerenciamento de Patches da APAC
A ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido, com o mercado de gerenciamento de patches avan?ando a um CAGR de 9,57% até 2031. Parques de endpoints maiores, estruturas de seguran?a cibernética mais robustas e uma migra??o contínua para opera??es de TI corporativa entregues em nuvem sustentam o crescimento. A Trend Micro relatou, em mar?o de 2025, que o Jap?o apresentava um tempo médio de aplica??o de patches de 36,4 dias, 1,2 vez mais lento do que a média global, indicando uma clara lacuna de automa??o em um dos principais mercados regionais. A Action1 assumiu o compromisso de residência de dados na ?ndia a partir de 1? de abril de 2026, demonstrando que os fornecedores já enxergam o alinhamento com a conformidade local como parte de sua estratégia de expans?o na regi?o.[3]Action1, "Action1 Advances Innovation in Enterprise-Grade Autonomous Endpoint Management with New Platform Capabilities," Action1, action1.com A Austrália e outros mercados da ?蝉颈补-笔补肠í蹿颈肠辞 também est?o conferindo à governan?a de patches um papel mais sólido dentro dos programas nacionais de seguran?a cibernética, o que favorece a ado??o a longo prazo.
Mercado de Gerenciamento de Patches da EMEA e da América do Sul
A Europa deteve a segunda maior participa??o em 2025, com o Reino Unido, a Alemanha e a Fran?a liderando a demanda entre usuários corporativos e do mercado intermediário. A ENISA relatou que 70% das organiza??es da UE identificaram a conformidade regulatória como seu principal motor de investimento em seguran?a cibernética em 2024, e as organiza??es que ingressaram recentemente no escopo da NIS2 registraram um aumento médio de 22% nos or?amentos de seguran?a cibernética. Isso mantém o mercado de gerenciamento de patches estreitamente vinculado a programas formais de conformidade, design documentado de controles e ciclos de aquisi??o moldados por revis?es regulatórias. A América do Sul, o Oriente Médio e a ?frica permanecem regi?es em estágio inicial, onde o Brasil e os Emirados ?rabes Unidos lideram a demanda à medida que a ado??o de nuvem cresce e a penetra??o de MSP melhora entre organiza??es de menor porte.

Cenário Competitivo
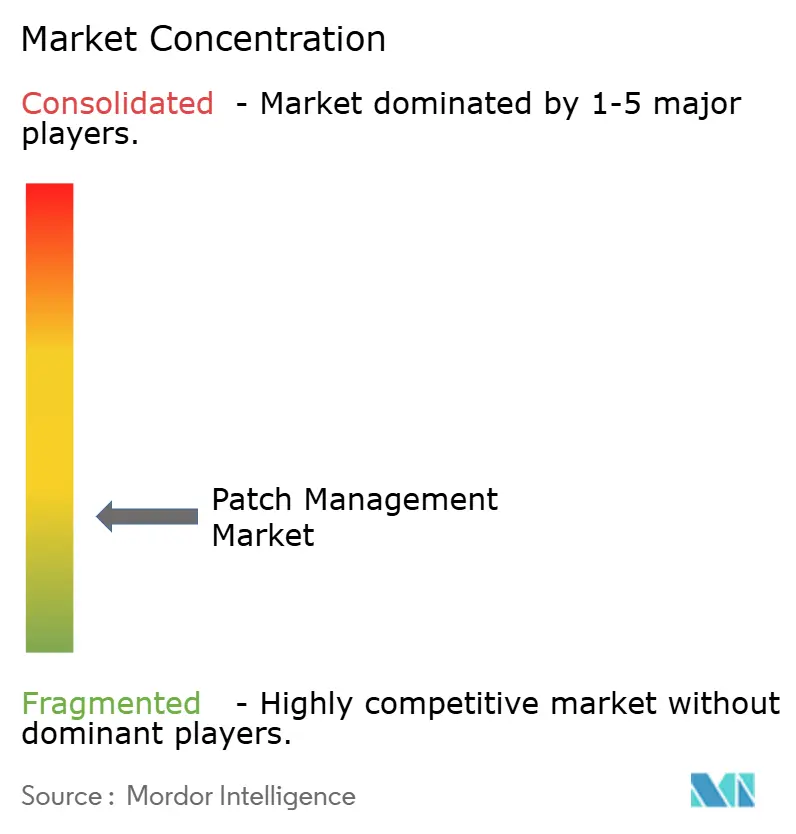
O mercado de gerenciamento de patches é fragmentado, sem nenhum fornecedor único controlando a demanda em todos os modelos de implanta??o, tamanhos de clientes e regi?es. Fornecedores especializados como Automox, Action1, Qualys e Vicarius competem melhorando a inteligência de patches, a velocidade de remedia??o e a profundidade de integra??o em pilhas de endpoints e seguran?a. Fornecedores de plataformas mais amplas como Ivanti e Kaseya competem incorporando o gerenciamento de patches em suítes maiores de opera??es de TI, gerenciamento de endpoints e monitoramento remoto. A Kaseya afirmou em abril de 2026 que sua Plataforma de Gerenciamento de TI Agêntico suporta mais de 17 milh?es de endpoints, sinalizando com que agressividade o mercado está migrando para execu??o de baixo nível de interven??o e orientada por políticas em escala. A Qualys introduziu o AI Fabric em agosto de 2025, com fun??es agênticas para análise do Patch Tuesday e remedia??o autorreparável, demonstrando como a orquestra??o aut?noma se tornou um tema central de produto no mercado de gerenciamento de patches.[4]Qualys, "De Whack-a-Mole de Exposi??o ao Gerenciamento Aut?nomo de Risco Cibernético, Conhe?a a IA Agêntica na Plataforma Qualys," Qualys, qualys.com
Os movimentos estratégicos do último ano mostram que o gerenciamento de patches está sendo incorporado a fluxos de trabalho mais amplos de exposi??o e opera??es. A Action1 expandiu seu ecossistema na RSAC 2026 com conectores para Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon e Microsoft Defender for Endpoint, permitindo compartilhamento mais rápido de dados entre as camadas de detec??o e execu??o. A Rapid7 lan?ou o Active Patching, desenvolvido pela Automox, em julho de 2025, vinculando o gerenciamento de exposi??o a vulnerabilidades mais estreitamente à remedia??o ativa dentro de um único fluxo de trabalho. A ConnectWise também assinou um acordo definitivo em janeiro de 2026 para adquirir a zofiQ, sinalizando a continua??o da consolida??o em automa??o orientada por IA e opera??es de MSP de pilha completa.
Existe espa?o aberto no mercado de gerenciamento de patches, especialmente em ambientes de tecnologia operacional e controle industrial, para previs?o de compatibilidade antes da implanta??o e para relatórios prontos para conformidade para MSPs focados em PMEs. Fornecedores como Baramundi Software e Heimdal Security est?o construindo posi??es em contas de médio mercado europeu combinando gerenciamento de patches com fun??es mais amplas de seguran?a de endpoints e higiene cibernética. O lan?amento pela Ivanti em abril de 2026 de appliances soberanos para ambientes regulamentados e isolados mostra como o design de produtos agora está respondendo às necessidades de conformidade regional tanto quanto aos requisitos técnicos. Isso significa que a complexidade regulatória está come?ando a funcionar como uma barreira de produto para fornecedores que conseguem suportar tanto a entrega nativa em nuvem quanto a implanta??o local controlada.
Líderes do Setor de Gerenciamento de Patches
-
Ivanti, Inc.
-
Qualys, Inc.
-
Automox Inc.
-
Tanium Inc.
-
Action1 Corporation
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gerenciamento de Patches
- Action1 Corporation
- Addigy, Inc.
- Acronis International GmbH
- Adaptive Protocols, Inc.
- Atera Networks Ltd.
- Automox Inc.
- baramundi software GmbH
- ConnectWise, LLC
- GFI USA, LLC
- Heimdal Security A/S
- Ivanti, Inc.
- NinjaOne
- Kaseya Inc.
- N-able Technologies Ltd.
- PDQ.com Corporation
- Qualys, Inc.
- SecPod Technologies Private Limited
- Tanium Inc.
- Vicarius Ltd.

Recent Industry Developments in Mercado de Gerenciamento de Patches
- Maio de 2026: A Tanium e a ServiceNow lan?aram uma Solu??o de TI Aut?noma conjunta integrando o ITOM AI Prime com os dados de endpoint em tempo real da Tanium, entregando uma redu??o relatada de 60% no tempo médio de resolu??o e permitindo gerenciamento de patches automatizado sem interven??o humana em ambientes empresariais híbridos. A integra??o visa or?amentos de consolida??o de opera??es de TI em grandes empresas, combinando telemetria de endpoint com orquestra??o de fluxo de trabalho orientada por IA em uma única oferta comercial.
- Abril de 2026: A Kaseya apresentou a primeira Plataforma de Gerenciamento de TI Agêntico, baseando-se em mais de 1 bilh?o de tickets processados, 3 exabytes de dados de backup e 17 milh?es de endpoints sob gerenciamento para permitir remedia??o aut?noma e orientada por políticas sem autoriza??o humana para implanta??es de patches de baixo risco. A plataforma visa diretamente MSPs que atendem clientes PME que buscam operacionalizar a governan?a de patches orientada por IA com economia de custo por endpoint.
- Abril de 2026: A Ivanti aprimorou sua plataforma Neurons com capacidades de Conformidade Contínua, MDM Soberano para residência de dados na UE e appliances ISA6500 e ISA8500 projetados para ambientes de rede isolados ou regulamentados, atendendo aos requisitos de conformidade sob NIS2 e DORA que impedem certas organiza??es de migrar totalmente para a entrega em nuvem multilocatário.
- Mar?o de 2026: A Action1 expandiu suas integra??es de ecossistema empresarial na RSAC 2026, adicionando conectores certificados para Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon e Microsoft Defender for Endpoint, permitindo o compartilhamento bidirecional de contexto de risco entre detec??o de vulnerabilidades e execu??o de patches em fluxos de trabalho de seguran?a unificados.


Escopo do Relatório Global do Mercado de Gerenciamento de Patches
O Mercado de Gerenciamento de Patches compreende plataformas de software e servi?os relacionados projetados para identificar, priorizar, testar, implantar, monitorar e gerenciar patches e atualiza??es de software em ambientes de TI empresarial. Essas solu??es ajudam as organiza??es a remediar vulnerabilidades de seguran?a, manter a conformidade regulatória, melhorar o desempenho do sistema e automatizar o gerenciamento de atualiza??es em sistemas operacionais, aplicativos, endpoints, servidores, cargas de trabalho em nuvem e dispositivos conectados à rede.
O Mercado de Gerenciamento de Patches é Segmentado por Componente (Software e Servi?os), Modo de Implanta??o (Baseado em Nuvem e Local), Tamanho da Organiza??o (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (BFSI, TI e Telecomunica??es, 厂补ú诲别 e Ciências da Vida, Governo e Defesa, Varejo e Comércio Eletr?nico, Manufatura, Energia e Servi?os Públicos, Educa??o e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, ?蝉颈补-笔补肠í蹿颈肠辞 e Oriente Médio e ?frica). As Previs?es de Mercado s?o Fornecidas em Termos de Valor (USD).
| Software | Gerenciamento de Patches de Sistema Operacional |
| Gerenciamento de Patches de Aplicativos de Terceiros | |
| Automa??o e Análise de Patches Multiplataforma | |
| Servi?os | Servi?os Profissionais |
| Servi?os Gerenciados |
| Baseado em Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| TI e Telecomunica??es |
| 厂补ú诲别 e Ciências da Vida |
| Governo e Defesa |
| Varejo e Comércio Eletr?nico |
| Manufatura |
| Energia e Servi?os Públicos |
| Educa??o |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Médio e ?frica | Oriente Médio | Emirados ?rabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| ?frica | ?frica do Sul | |
| Egito | ||
| Restante da ?frica | ||
| Por Componente | Software | Gerenciamento de Patches de Sistema Operacional | |
| Gerenciamento de Patches de Aplicativos de Terceiros | |||
| Automa??o e Análise de Patches Multiplataforma | |||
| Servi?os | Servi?os Profissionais | ||
| Servi?os Gerenciados | |||
| Por Modo de Implanta??o | Baseado em Nuvem | ||
| Local | |||
| Por Tamanho de Organiza??o | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | BFSI | ||
| TI e Telecomunica??es | |||
| 厂补ú诲别 e Ciências da Vida | |||
| Governo e Defesa | |||
| Varejo e Comércio Eletr?nico | |||
| Manufatura | |||
| Energia e Servi?os Públicos | |||
| Educa??o | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Reino Unido | ||
| Alemanha | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Médio e ?frica | Oriente Médio | Emirados ?rabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| ?frica | ?frica do Sul | ||
| Egito | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gerenciamento de patches em 2026 e para onde ele está caminhando até 2031?
O mercado de gerenciamento de patches está em 3,01 bilh?es de USD em 2026 e tem proje??o de atingir 4,54 bilh?es de USD até 2031 a um CAGR de 8,57%.
Qual modelo de implanta??o lidera os gastos com gerenciamento de patches?
A implanta??o baseada em nuvem lidera com uma participa??o de 55,89% em 2025 e também é o modo de implanta??o de crescimento mais rápido a um CAGR de 8,92% até 2031.
Por que as PMEs est?o se tornando um grupo de clientes de crescimento mais rápido para plataformas de gerenciamento de patches?
As PMEs est?o crescendo a um CAGR de 8,78% porque a entrega liderada por MSP torna o gerenciamento de patches mais acessível e mais fácil de executar para equipes com pessoal interno de seguran?a limitado.
Qual segmento de usuário final está se expandindo mais rapidamente?
厂补ú诲别 e ciências da vida é o vertical de crescimento mais rápido a um CAGR de 10,37%, suportado por requisitos de conformidade mais rigorosos e pela necessidade de fechar lacunas de higiene de patches de longa data.
Qual regi?o está crescendo mais rapidamente na ado??o de gerenciamento de patches?
A ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido com um CAGR de 9,57%, impulsionada por parques de endpoints maiores, estruturas cibernéticas mais robustas e expans?o da ado??o de nuvem.
Como os fornecedores est?o diferenciando suas plataformas de gerenciamento de patches em 2026?
Os fornecedores est?o se concentrando em remedia??o aut?noma, integra??o mais robusta com ferramentas de gerenciamento de exposi??o, entrega nativa em nuvem e relatórios prontos para conformidade para ambientes regulamentados.
Página atualizada pela última vez em:



