
Marktgr??e und Marktanteil für dynamisches Anwendungssicherheitstesting
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 4.18 Milliarden US-Dollar |
| Marktgr??e (2031) | 8.63 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 15.59 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
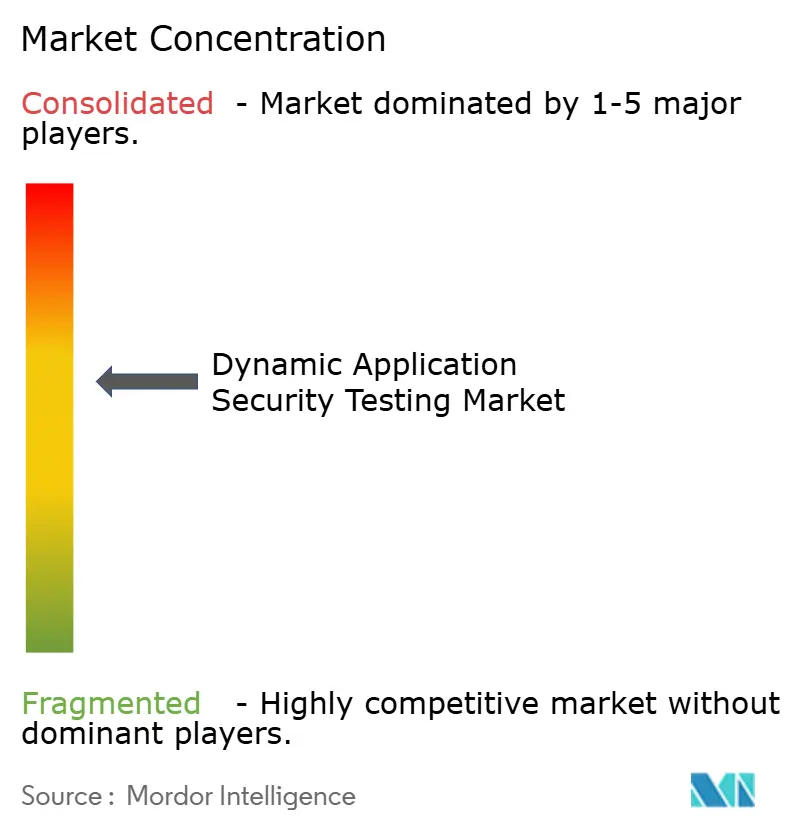
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für dynamisches Anwendungssicherheitstesting von 麻豆视频
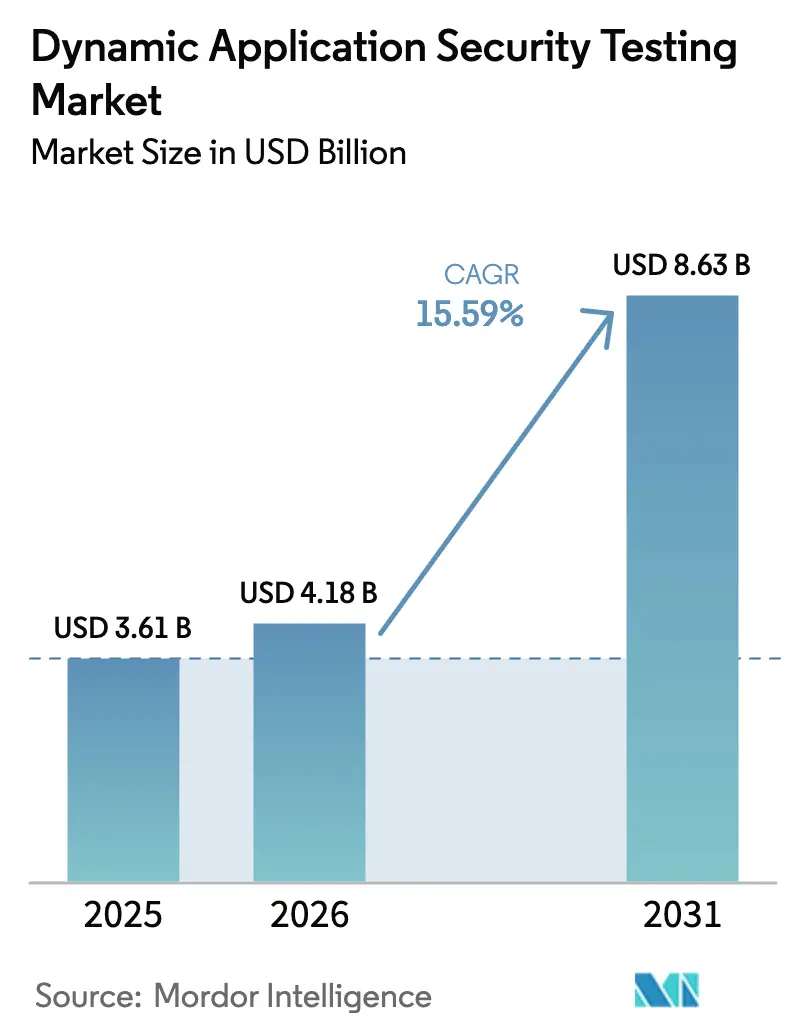
Die Marktgr??e für dynamisches Anwendungssicherheitstesting wird für 2025 auf USD 3,61 Milliarden, für 2026 auf USD 4,18 Milliarden prognostiziert und soll bis 2031 USD 8,63 Milliarden erreichen, mit einer CAGR von 15,59 % von 2026 bis 2031. Eskalierendes API-zentriertes Angriffsvolumen, regulatorische Vorgaben, die eine Laufzeitvalidierung vorschreiben, sowie rapide sinkende Kosten für die Erstellung von Exploits beschleunigen gemeinsam die Nachfrage nach dynamischem Testing, das Live-Anwendungen testen kann, anstatt statischen Code zu überprüfen. Anbieter integrieren Engines auf Basis künstlicher Intelligenz, die Testf?lle für Randbedingungen generieren, w?hrend K?ufer zunehmend Plattformen bevorzugen, die sich in Continuous-Integration-Pipelines integrieren lassen, sodass jeder Build einen Scan ausl?st. Cloud-native Bereitstellung dominiert, da Scanner containerisierten Workloads folgen müssen, die dutzende Male t?glich neu bereitgestellt werden. Der Wettbewerbsdruck dreht sich um die Reduzierung von Falsch-Positiv-Meldungen, nachgewiesene API-Abdeckung und Unterstützung moderner Protokolle wie GraphQL und gRPC – alles Faktoren, die Beschaffungsentscheidungen sowohl für Gro?unternehmen als auch für kleine Unternehmen beeinflussen.
Wichtigste Erkenntnisse des Berichts
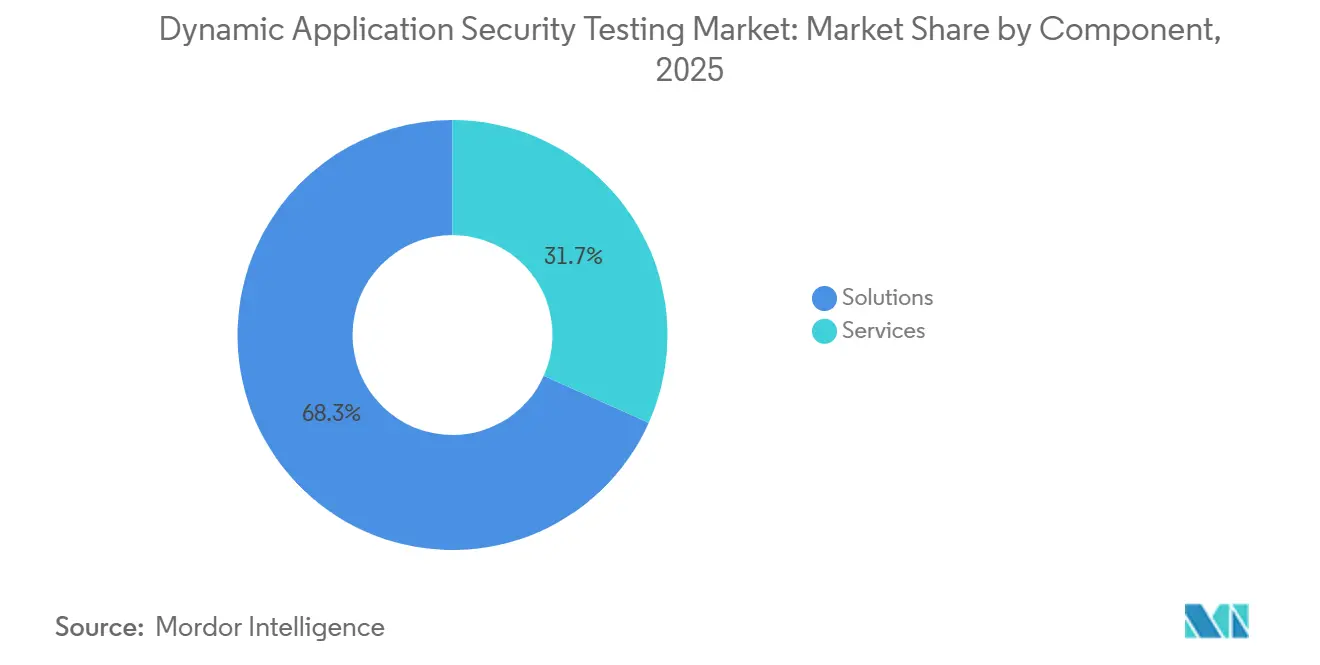
- Nach Komponente hielten L?sungen im Jahr 2025 einen Anteil von 68,30 % am Markt für dynamisches Anwendungssicherheitstesting, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 15,62 % wachsen.
- Nach Bereitstellungsmodus entfielen Cloud-basierte Plattformen im Jahr 2025 auf 73,50 % der Marktgr??e für dynamisches Anwendungssicherheitstesting und sollen bis 2031 mit einer CAGR von 15,76 % wachsen.
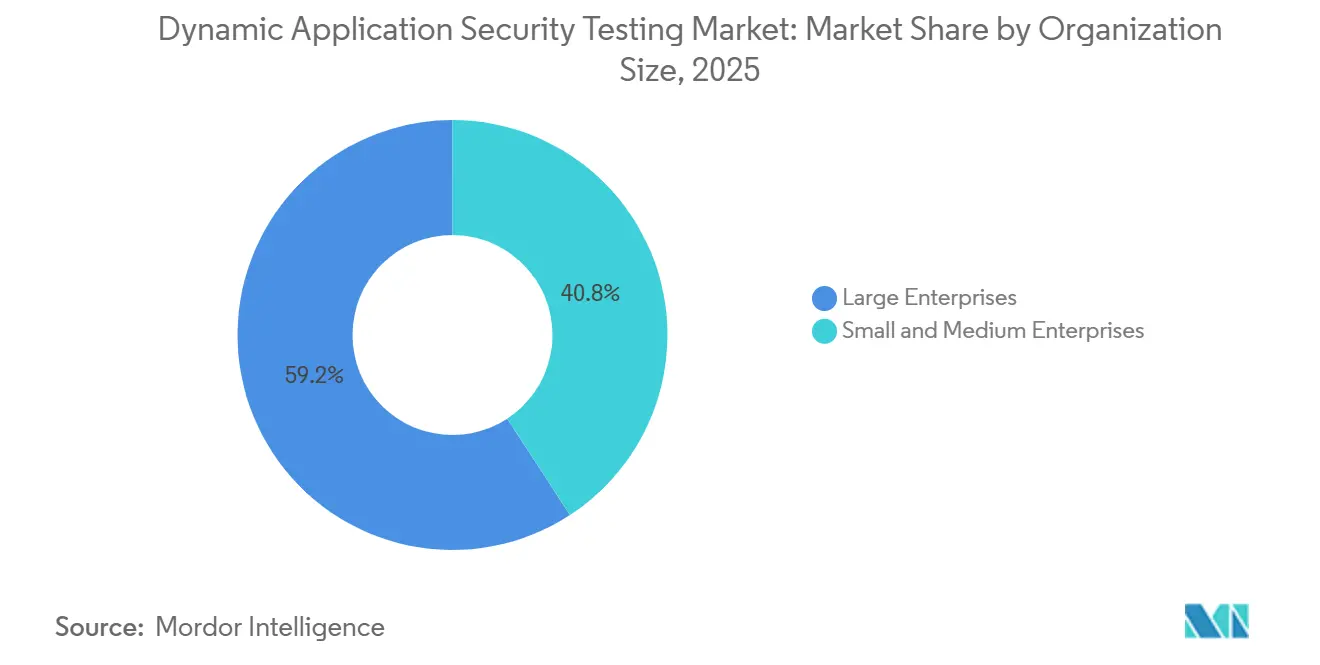
- Nach Unternehmensgr??e entfielen auf Gro?unternehmen im Jahr 2025 59,20 % des Marktanteils für dynamisches Anwendungssicherheitstesting, w?hrend kleine und mittlere Unternehmen mit einer CAGR von 16,99 % wachsen.
- Nach Endnutzer-Vertikale dominierte BFSI mit 24,20 % des Umsatzes im Jahr 2025, wobei Einzelhandel und E-Commerce mit einer CAGR von 18,65 % bis 2031 am schnellsten w?chst.
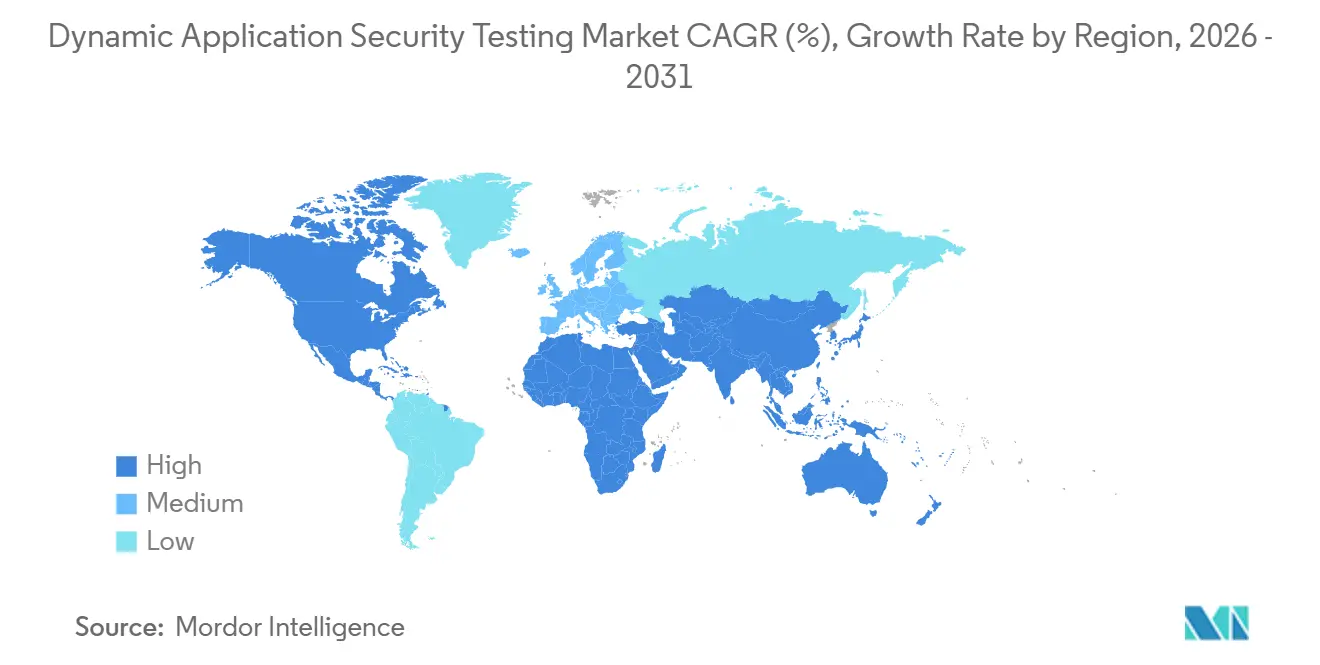
- Nach Geografie führte Nordamerika mit einem Anteil von 42,80 % im Jahr 2025, w?hrend Asien-Pazifik mit einer CAGR von 17,10 % das h?chste regionale Wachstumstempo verzeichnen soll.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigendes Volumen API-zentrierter Angriffe | +3.5% | Global, akut in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Einführung von Shift-Left DevSecOps | +3.0% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verpflichtende SBOM- und Lieferketten-Vorschriften | +2.5% | Nordamerika und Europa, Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| KI-gestützte Exploit- Automatisierung | +2.2% | Global, Forschungs- und Entwicklungszentren in Nordamerika und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Verbreitung von Low-Code/No-Code | +1.8% | Global, stark in reifen Citizen-Developer-M?rkten | Mittelfristig (2–4 Jahre) |
| Pay-per-Scan-Preisgestaltung st?rt TCO | +1.5% | Global, am st?rksten in Asien-Pazifik und 厂ü诲补尘别谤颈办补 | Kurzfristig (≤ 2 Jahre) |
| Quelle: 麻豆视频 | |||
Steigendes Volumen API-zentrierter Angriffe
API-Endpunkte verursachten im Jahr 2024 48 % aller Webanwendungsangriffe, was 150 Milliarden Ereignissen entspricht, die Akamai in seinem globalen Netzwerk verfolgte.[1]Quelle: Akamai, ?State of the Internet Security Report 2024”, akamai.com Wallarm katalogisierte im 3. Quartal 2025 1.602 einzigartige API-Schwachstellen, ein sequenzieller Anstieg von 20 %, dominiert von Fehlern bei der Autorisierung auf Objektebene und überm??iger Datenexposition. Der Wechsel zu Microservices bedeutet, dass eine moderne Commerce-Anwendung heute 200–500 APIs bereitstellt, was die Laufzeitangriffsfl?che vergr??ert, die nur der Markt für dynamisches Anwendungssicherheitstesting effektiv untersuchen kann. Traceable AI berichtete, dass 57 % der Organisationen im Vorjahr einen API-Sicherheitsvorfall erlitten, aber nur 34 % API-spezifische Abwehrma?nahmen eingesetzt hatten.[2]Quelle: Traceable AI, ?2024 API Security Survey”, traceable.ai Regulatorischer Druck verst?rkt die Dringlichkeit, da PSD2 und Open-Banking-Regeln den Zugang Dritter erzwingen, der auf Autorisierungsintegrit?t validiert werden muss.
Einführung von Shift-Left DevSecOps
GitLabs Umfrage aus dem Jahr 2024 zeigte, dass 58 % der Entwickler bereits dynamische Tests in Entwicklungspipelines durchführen, gegenüber 41 % zwei Jahre zuvor. Trotz dieses Fortschritts umfasst nur ein Drittel dedizierte API-Scans, haupts?chlich weil Authentifizierungsdaten und kurzlebige Testumgebungen die Automatisierung erschweren. Datadog stellte fest, dass 15 % der Live-Dienste noch Schwachstellen enthielten, die in der Liste der bekannten ausgenutzten Schwachstellen der CISA katalogisiert sind, was die Notwendigkeit einer frühzeitigeren Erkennung unterstreicht. Inkrementelle Scanner, die ge?nderte Endpunkte in Fünf-Minuten-Zyklen testen, richten sich nun nach Build-Zielen von unter 10 Minuten und f?rdern eine breitere Akzeptanz.
Verpflichtende SBOM- und Lieferketten-Offenlegungsregeln
Die CISA erweiterte die SBOM-Mindestelemente im August 2025 um Herkunft, Lizenz und Schwachstellenstatus, stellte jedoch auch fest, dass offengelegte Komponenten einer Laufzeitvalidierung unterzogen werden müssen.[3]Quelle: CISA, ?Software Bill of Materials”, cisa.gov Der EU Cyber Resilience Act verh?ngt Strafen von EUR 15 Millionen oder 2,5 % des Umsatzes bei Nichtkonformit?t und dr?ngt Hersteller dazu, die Ausnutzbarkeit nachzuweisen, anstatt lediglich Komponenten aufzulisten. Medizinprodukte unterliegen ?hnlichen Nachweisanforderungen gem?? der FDA-Leitlinie aus dem Jahr 2024. Jedes Mandat wertet den Markt für dynamisches Anwendungssicherheitstesting auf, da die Laufzeitprüfung best?tigt, ob eine anf?llige Bibliothek in der Produktion erreichbar ist.
KI-gestützte Exploit-Automatisierung
Forschungen zu LLM-Agenten zeigten deren F?higkeit, bis zu 51 % der getesteten CVEs autonom auszunutzen, und zwar zu Kosten von unter USD 4 und mit einer erheblichen Reduzierung des manuellen Aufwands um zwei Gr??enordnungen. Dieser Fortschritt unterstreicht die wachsende Effizienz automatisierter Systeme in der Cybersicherheit. Im Jahr 2024 verzeichnete Datadog eine erhebliche Verkürzung der medianen Zeit bis zur Ausnutzung, die auf nur sieben Tage sank. Diese Verschiebung ist in erster Linie auf die Einführung automatisierter Payload-Generierung zurückzuführen, die den Ausnutzungsprozess rationalisiert hat. Anbieter integrieren nun aktiv generative Modelle, die in der Lage sind, Testf?lle direkt aus API-Schemata zu erstellen, und verbessern so ihre F?higkeit, Schwachstellen zu identifizieren. Gleichzeitig nutzen Angreifer ?hnliche Agenten, um Schwachstellen auszunutzen, was ein Wettrüsten in der Cybersicherheit entfacht. Dieser anhaltende Wettbewerb treibt eine kontinuierliche und verst?rkte Nachfrage nach intelligenteren und fortschrittlicheren dynamischen Scanning-L?sungen an, um neuen Bedrohungen einen Schritt voraus zu sein.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Signal-Rausch- (Falsch-Positiv-)Ermüdung | -2.0% | Global, insbesondere Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Mangel an AppSec-Fachkenntnissen | -1.8% | Global, am st?rksten ausgepr?gt in Nordamerika, Europa und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Begrenzte Laufzeit- und Gesch?ftslogik-Abdeckung | -1.2% | Global, hoch bei komplexen Microservices-Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Fragmentierte Standards über Jurisdiktionen hinweg | -0.9% | Multinationale Unternehmen in mehreren regulatorischen Regionen t?tig | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
厂颈驳苍补濒-搁补耻蝉肠丑-(贵补濒蝉肠丑-笔辞蝉颈迟颈惫-)贰谤尘ü诲耻苍驳
Sicherheitsteams stehen vor einer erheblichen Herausforderung bei der Verwaltung des überw?ltigenden Volumens an Warnmeldungen, die von ihren Systemen generiert werden, wobei 70–90 % dieser Warnmeldungen Falsch-Positiv-Meldungen sind. Diese hohe Rate irrelevanter Warnmeldungen zwingt Teams dazu, erhebliche Zeit und Ressourcen für die Triage von Tausenden von Benachrichtigungen aufzuwenden, nur um die kritischen 10–30 % zu identifizieren, die tats?chlich Aufmerksamkeit erfordern. Im Laufe der Zeit neigen Entwickler dazu, Warnmeldungen aufgrund des anhaltenden Rauschens zu ignorieren, was letztendlich die Erreichung wesentlicher Sicherheitsziele gef?hrdet. Um dieses Problem zu l?sen, haben sich instrumentierte, beweisbasierte Scanning-L?sungen von Anbietern wie Invicti als wirksam erwiesen, um irrelevante Befunde um bis zu 60 % zu reduzieren. Diese Verbesserung steigert nicht nur die Effizienz, sondern erm?glicht es Sicherheitsteams auch, sich auf umsetzbare Erkenntnisse zu konzentrieren. Infolgedessen legen K?ufer zunehmend Wert auf Pr?zision als kritische Anforderung und listen diese h?ufig als obligatorisches Merkmal in ihren Ausschreibungen auf.
Mangel an AppSec-Fachkenntnissen
Im Jahr 2024 identifizierte ISC2 einen erheblichen globalen Fachkr?ftemangel im Bereich Cybersicherheit von 4,8 Millionen Fachleuten, mit einem besonders ausgepr?gten Mangel an Expertise im dynamischen Testing. Diese Lücke unterstreicht die wachsende Nachfrage nach spezialisierten F?higkeiten auf dem Cybersicherheitsmarkt. Die durchschnittliche Zeit, die ben?tigt wird, um diese kritischen Stellen zu besetzen, übersteigt nun sechs Monate, was erhebliche Herausforderungen für Organisationen schafft, die ihre Systeme absichern wollen. Darüber hinaus sind die Gehaltsaufschl?ge für diese Stellen auf 40 % gestiegen, was es für viele kleine Unternehmen zunehmend schwierig macht, solche Talente zu gewinnen und zu halten. Technologische Fortschritte haben jedoch alternative L?sungen bereitgestellt. Unternehmen k?nnen nun verwaltete Dienste und Security-as-Code-APIs nutzen, die den Prozess der Durchführung fortgeschrittener Tests vereinfachen. Diese Tools erm?glichen es Organisationen, kritische Testergebnisse zu erzielen, ohne die seltenen und begehrten Spezialisten einstellen und einarbeiten zu müssen, und adressieren damit einige der durch den Fachkr?ftemangel verursachten Herausforderungen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen wachsen schneller als SoftwareL?sungen generierten 68,30 % des Umsatzes im Jahr 2025, was zeigt, dass Unternehmen weiterhin vollwertige Plattformen lizenzieren, um breite Asset-Inventare abzudecken. Dennoch w?chst der Dienstleistungsanteil mit einer CAGR von 15,62 %, schneller als der Gesamtmarkt für dynamisches Anwendungssicherheitstesting. Anbieter integrieren Scanner in CI/CD-Systeme, optimieren Authentifizierungsabl?ufe und interpretieren Ergebnisse für Gesch?ftsbereiche. Globale Beratungsunternehmen, darunter Accenture, haben den Personalbestand im Bereich Anwendungssicherheit bis 2025 ausgebaut, um dieser Nachfrage gerecht zu werden.
Dienstleistungen sprechen auch Organisationen an, die mit Falsch-Positiv-Meldungen zu k?mpfen haben; ein verwaltetes Team validiert die Ausnutzbarkeit, bevor es eskaliert, und reduziert so die Warteschlangen für Warnmeldungen. Infolgedessen soll die Marktgr??e für dynamisches Anwendungssicherheitstesting im Bereich Dienstleistungen bis 2031 stetig wachsen. Anbieter reagieren darauf, indem sie Onboarding, benutzerdefinierte Richtlinienerstellung und regelm??ige Gesundheitschecks in Abonnementtiers bündeln und so wirtschaftliche Anreize mit Kundenergebnissen in Einklang bringen.


Nach Bereitstellungsmodus:
Cloud-basierte Bereitstellung dominiertIm Jahr 2025 entfielen 73,50 % der Ausgaben auf Cloud-gehostete Scanner, die weiterhin On-Premise-L?sungen übertreffen und mit einer CAGR von 15,76 % wachsen. Cloud-Engines besitzen die F?higkeit, containerisierte Microservices und serverlose Funktionen, die t?glich dutzende Male neu bereitgestellt werden, nahezu in Echtzeit zu entdecken und zu testen. Diese F?higkeit, h?ufige Neubereitstellungen effizient zu handhaben, ist ein wesentlicher Faktor, der die Einführung von Cloud-gehosteten L?sungen vorantreibt. Die Erweiterung von Amazon Inspector auf Lambda- und Container-Workloads unterstreicht weiter die wachsende Pr?ferenz der K?ufer für vollst?ndig verwaltete Angebote, da diese L?sungen den Betriebsaufwand reduzieren und die Skalierbarkeit verbessern.
In stark regulierten Branchen bleibt die On-Premise-Bereitstellung aufgrund von Datensouver?nit?tsrichtlinien, die externe Verarbeitung einschr?nken, eine kritische Anforderung. Diese Richtlinien stellen sicher, dass sensible Daten in kontrollierten Umgebungen verbleiben, was On-Premise-L?sungen für die Compliance unverzichtbar macht. Infolgedessen entstehen hybride Architekturen als praktische L?sung: Die Scan-Engine l?uft in der Cloud des Anbieters, aber Anmeldedaten und andere sensible Daten werden sicher auf der Hardware des Kunden gespeichert. Dieses Setup stellt sicher, dass Compliance-Anforderungen erfüllt werden, ohne die Breite der Sicherheitsabdeckung zu beeintr?chtigen. Ein solches gemischtes Modell unterstreicht die Anpassungsf?higkeit und Flexibilit?t, die im Markt für dynamisches Anwendungssicherheitstesting erforderlich sind, und erm?glicht es, sowohl Cloud-zentrierte Entwickler, die Innovation anstreben, als auch risikoaverse Unternehmen, die regulatorische Compliance und Datensicherheit priorisieren, zu bedienen.
Nach Unternehmensgr??e:
KMU schlie?en die EinführungslückeIm Jahr 2025 hielten Gro?unternehmen mit einem dominanten Anteil von 59,20 % am Umsatz die Führung, angetrieben durch ihre umfangreichen Anwendungsportfolios und strengen Prüfungsanforderungen. Diese Organisationen verwalten umfangreiche Anwendungsbest?nde, die robuste Sicherheitsma?nahmen erfordern, um regulatorische Standards einzuhalten und die betriebliche Effizienz zu gew?hrleisten. Im Gegensatz dazu gewinnen KMU schnell an Boden und verzeichnen eine robuste CAGR von 16,99 %, dank des Wechsels von hohen Vorablizenzen zu nutzungsbasierten Preismodellen. Dieser Preisansatz reduziert die finanzielle Belastung kleinerer Organisationen erheblich und erm?glicht es ihnen, fortschrittliche Sicherheitsl?sungen einzuführen. Ein Beispiel hierfür ist StackHawk, das eine kostenlose Stufe für Open-Source-Projekte anbietet und pro Scan für kommerzielle Workloads berechnet, was budgetbewusste Teams anspricht und eine breitere Akzeptanz unter KMU f?rdert.
W?hrend KMU mit Expertise-Einschr?nkungen zu k?mpfen haben, haben sich verwaltete dynamische Scanning-Dienste als praktische und kosteneffektive L?sung herausgestellt. Diese Dienste adressieren die Qualifikationslücken in kleineren Organisationen durch die Bereitstellung spezialisierter Expertise und kontinuierlicher ?berwachung. Indische Outsourcing-Unternehmen, die regionale Sicherheitsoperationszentren nutzen, bieten kontinuierliche Testdienste zu wettbewerbsf?higen Preisen an und st?rken so ihre Position in aufstrebenden M?rkten. Diese Unternehmen erm?glichen es KMU, hochwertige Sicherheitstests ohne den Bedarf an erheblichen internen Ressourcen zu erhalten. Infolgedessen ist der Anteil der KMU am Markt für dynamisches Anwendungssicherheitstesting in den kommenden Jahren auf einen stetigen Aufstieg ausgerichtet, angetrieben durch die zunehmende Einführung verwalteter Dienste und den wachsenden Bedarf an robusten Sicherheitsma?nahmen in einer sich schnell entwickelnden digitalen Landschaft.
Nach Endnutzer-Vertikale:
Einzelhandel und E-Commerce beschleunigen sich nach Sicherheitsvorf?llenDank seiner Open-Banking-Exposition und erheblicher regulatorischer Bu?gelder hielt der BFSI-Sektor einen dominanten Anteil von 24,20 % am Marktwert 2025. Diese Dominanz unterstreicht die kritische Rolle des Sektors bei der F?rderung der Einführung fortschrittlicher Sicherheitsma?nahmen. Doch infolge der Ticketmaster- und Santander-Datenpannen, bei denen 560 Millionen Datens?tze kompromittiert wurden, sind die Ausgaben im Einzelhandel und E-Commerce auf einem robusten Aufstieg mit einer CAGR von 18,65 %. Diese Vorf?lle haben die Schwachstellen in der Datensicherheit aufgezeigt und Unternehmen dazu veranlasst, Investitionen in Schutzma?nahmen zu priorisieren. Da PCI DSS 4.0 nun eine kontinuierliche Laufzeitvalidierung für Systeme vorschreibt, die Karteninhaberdaten verarbeiten, war die Notwendigkeit für dynamisches Testing noch nie so klar. Diese regulatorische Verschiebung betont die Bedeutung proaktiver Sicherheitsstrategien zur Risikominderung und Sicherstellung der Compliance.
Geleitet von den Ger?tesicherheitsrichtlinien der FDA verst?rkt der Gesundheitssektor seine Sicherheitsma?nahmen, um neuen Bedrohungen zu begegnen. Die zunehmende Abh?ngigkeit des Sektors von vernetzten Ger?ten hat robuste Sicherheitsprotokolle unverzichtbar gemacht. Gleichzeitig wenden sich die Energie-, Versorgungs- und Fertigungssektoren dem dynamischen Testing zu, um ihre industriellen IoT-Schnittstellen zu st?rken. Diese Branchen stehen vor einzigartigen Herausforderungen aufgrund der kritischen Natur ihrer Betriebe, was die Einführung fortschrittlicher Sicherheitsl?sungen zur Priorit?t macht. Das Muster ist sektorübergreifend konsistent: Die Kombination aus live, extern zug?nglichen APIs und dem Potenzial für finanzielle und reputationsbezogene Sch?den treibt anhaltende Investitionen in den Markt für dynamisches Anwendungssicherheitstesting an. Diese anhaltenden Investitionen spiegeln das wachsende Bewusstsein für die Notwendigkeit umfassender Sicherheitsrahmen zum Schutz sensibler Daten und zur Aufrechterhaltung der betrieblichen Integrit?t wider.
Geografische Analyse
Nordamerikanischer Markt für dynamisches Anwendungssicherheitstesting
Nordamerika führte 2025 mit einem Anteil von 42,80 % am Umsatz, da die Executive Order 14028 Bundesauftragnehmer verpflichtet, die Validierung von Laufzeit-Schwachstellen nachzuweisen. Die Adoptionstiefe ist am h?chsten, jedoch leiden Teams auch am st?rksten unter Alert-Fatigue, was die Premiumnachfrage nach nachweisbasiertem Scanning und KI-gestützter Triage ankurbelt. Kanadas Critical Cyber Systems Protection Act, der 2024 in Kraft trat, weitete die Pflichtprüfungen auf provinziell regulierte Versorgungsunternehmen aus und schuf zus?tzliche inkrementelle Nachfrage.
Europ?ischer Markt für dynamisches Anwendungssicherheitstesting
Europa trug 2025 rund 29 % der Ausgaben bei, angetrieben durch die schrittweise Einführung von NIS2, DORA und dem Cyber Resilience Act. Deutsche und franz?sische Finanzinstitute weiten Scans auf jede Drittanbieter-API aus, um die 24-Stunden-Meldefristen für Sicherheitsvorf?lle einzuhalten. Die Divergenz nach dem Brexit verpflichtet Unternehmen im Vereinigten K?nigreich, die EU-Kunden bedienen, beide Regulierungswerke zu befolgen, was das Testvolumen und die Komplexit?t erh?ht.
Asiatisch-pazifischer Markt für dynamisches Anwendungssicherheitstesting
Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 17,10 %. Chinas Multi-Level Protection Scheme 2.0 schreibt nun dynamische Bewertungen für Systeme der Stufe 3 oder h?her vor, was die meisten Unternehmensanwendungen abdeckt. Indiens Digital Personal Data Protection Act sieht Bu?gelder von bis zu 2,5 Milliarden INR (30 Millionen USD) bei Datenschutzverletzungen vor und veranlasst Exporteure, ihre Sicherheitslage gegenüber globalen Kunden zu zertifizieren. Japan, 厂ü诲办辞谤别补, Australien und Neuseeland leisten zusammen erhebliche Beitr?ge, da die Gesetze zur Meldepflicht bei Datenschutzverletzungen j?hrlich versch?rft werden.

Regulatorisches Umfeld
In den Vereinigten Staaten bildet die Executive Order 14028 (Mai 2021) die Grundlage für bundesstaatliche Anforderungen an die Software-Lieferkette und dr?ngt Beh?rden und Anbieter zu dokumentierten sicheren Entwicklungs- und Testverfahren, die ausnutzbare Risiken in laufenden Anwendungen nachweisen. NIST-Leitlinien, einschlie?lich des Secure Software Development Framework (SSDF, SP 800-218) und der Integration der Lieferkettensicherheit in DevSecOps-Pipelines (SP 800-204D), verst?rken die routinem??ige Identifizierung und Reaktion auf Schwachstellen als Teil von CI/CD-Workflows und unterstützen automatisiertes dynamisches Testen neben anderen AppSec-Kontrollen.
In Europa trat der Cyber Resilience Act (Verordnung (EU) 2024/2847) am 10. Dezember 2024 in Kraft und formalisiert Verpflichtungen zu Security by Design über den gesamten Produktlebenszyklus, mit st?rkerem Fokus auf kontinuierliche Verifizierung statt punktueller Bewertung. Das Gesetz führt zudem ab dem 11. September 2026 Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorf?lle ein, was für Hersteller und Softwareanbieter die Dringlichkeit erh?ht, Laufzeitvalidierung und Nachweiserfassung durch Tools wie DAST im Rahmen umfassenderer Programme zur sicheren Entwicklung und Schwachstellenbehandlung umzusetzen.
Wettbewerbslandschaft
Der Markt für dynamisches Anwendungssicherheitstesting bleibt m??ig fragmentiert; die zehn gr??ten Anbieter kontrollieren etwa 45–50 % des Umsatzes. Etablierte Anbieter wie Invicti Security, PortSwigger und Qualys konkurrieren auf Breite und schichten API-, Compliance- und beweisbasierte Engines in einheitliche Dashboards. Neue Marktteilnehmer, darunter Bright Security und Probely, konzentrieren sich auf die Entwicklererfahrung, indem sie sich direkt in GitLab- oder GitHub-Workflows integrieren.
KI-gestützte Triage und Testfallgenerierung dominieren Patentanmeldungen, was die Erkenntnis der Anbieter unterstreicht, dass Falsch-Positiv-Ermüdung Verl?ngerungen st?rker gef?hrdet als rohe Erkennungsraten. Invictis ?bernahme von API Fortress im Januar 2026 signalisiert eine Konsolidierung, die auf Protokolltiefe abzielt, w?hrend PortSwiggers automatisierte Multi-Faktor-Authentifizierungsverarbeitung, die im Dezember 2025 ver?ffentlicht wurde, einen Nischen-F?higkeitssprung exemplifiziert.
Wei?er Raum besteht weiterhin bei der Erkennung von Gesch?ftslogikfehlern und bei der zuverl?ssigen ?berprüfung von Protokollen wie GraphQL, gRPC und WebSocket. Anbieter, die generative KI mit verhaltensbasierter Instrumentierung kombinieren, um diese Lücken zu schlie?en, sind positioniert, um zukünftige Marktanteile zu gewinnen, wenn der Markt für dynamisches Anwendungssicherheitstesting reift.
Marktführer im Bereich dynamisches Anwendungssicherheitstesting
IBM Corporation
Synopsys Inc.
Veracode Inc.
Checkmarx Ltd.
OpenText Corporation (Fortify)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für dynamisches Anwendungssicherheitstesting
- IBM Corporation
- Synopsys Inc.
- Veracode Inc.
- Checkmarx Ltd.
- OpenText Corporation (Fortify)
- Rapid7 Inc.
- Qualys Inc.
- Invicti Security Ltd.
- Contrast Security Inc.
- HCLTech Ltd. (AppScan)
- GitLab Inc.
- Snyk Ltd.
- Tenable Holdings Inc.
- PortSwigger Ltd. (Burp Suite)
- Indusface Pvt Ltd.
- NowSecure Inc.
- Appknox Pte Ltd.
- CyCognito Inc.
- WhiteHat Security Inc. (NTT)
- Cobalt Labs Inc.
Lesen Sie die Analyse der dynamisches Anwendungssicherheitstesting-Unternehmen

Marktchancen und Zukunftsaussichten
Anbieterkonsolidierung und Plattformkonvergenz schaffen Freiraum für einheitliche Workflows, die Laufzeitbefunde mit entwicklerorientierter Behebung verbinden, was direkt auf Falsch-Positiv-Müdigkeit und fragmentierte Toolchains eingeht. K?ufer standardisieren zunehmend auf breiter angelegte Application-Security-Plattformen, die DAST zusammen mit Posture Management und Policy-Orchestrierung einbetten, wie sich an Invictis Erweiterung über das reine Scannen hinaus durch die ?bernahme von Kondukto (August 2025) und der fortgesetzten Betonung nachweisbasierter Validierung über Portfolio-Integrationen hinweg zeigt. Diese Entwicklung st?rkt die Argumente für Anbieter, die DAST-Ergebnisse mit konsistenten Governance-Artefakten für Auditbereitschaft über SBOM, sichere Entwicklungsrahmenwerke und Schwachstellenmeldeprozesse hinweg verbinden k?nnen.
API-zentriertes Laufzeittesten ist ebenfalls eine klare Chance, da moderne Anwendungen umfangreiche Endpunktbest?nde offenlegen und die Protokollvielfalt zunimmt (GraphQL, gRPC, WebSocket), was die Nachfrage nach tieferer authentifizierter Abdeckung in CI/CD- und ephemeren Umgebungen erh?ht. Die ?bernahme von Pynt durch Radware (Januar 2026) zur St?rkung der API-Sicherheit über den gesamten Lebenszyklus und die Einführung von Snyk API and Web durch Snyk (April 2025) zur Produktisierung von DAST innerhalb seiner Plattform signalisieren fortgesetzte Investitionen in API-fokussiertes Scannen und eine integrierte Entwicklererfahrung. Gleichzeitig integrieren Unternehmens-Roadmaps zunehmend KI-orientierte Anwendungsverhalten und agentenbasierte Workflows, was den Wert von DAST-Angeboten steigert, die Laufzeit-Missbrauchspfade, Testfallgenerierung und Richtlinienkontrollen unter produktionsnahen Bedingungen validieren k?nnen, ohne zus?tzlichen operativen Aufwand zu verursachen.
Recent Industry Developments in Markt für dynamisches Anwendungssicherheitstesting
- Juli 2026: OpenText kündigte Fortify Agentic Analyzer als Multi-Agenten-, Mehrphasen-Analysefunktion über das gesamte Fortify-Portfolio an, verfügbar für Fortify on Demand, On-Premises- und Private-Cloud-Bereitstellungen. Die Ver?ffentlichung erweitert die KI-gestützte Analyse innerhalb von AppSec-Suiten und unterstützt Unternehmens-Rollouts durch Ausrichtung auf bestehende Fortify-Lizenzierungs- und Bereitstellungspr?ferenzen.
- Juni 2026: Veracode führte Erweiterungen der DAST-Plattform ein, einschlie?lich Kontrollen zur Verzeichnisbeschr?nkung und verbesserter Terminplanung, sowie ISM-Endpunkt-Updates. Die Aktualisierungen st?rken die Governance für gro? angelegte Scanprogramme und straffen die Kontrolle des Scanumfangs in CI/CD- und Unternehmensumgebungen.
- Dezember 2025: PortSwigger ver?ffentlichte Burp Suite Enterprise 2025.4 mit automatisierter Handhabung von Multi-Faktor-Authentifizierungs-Workflows. Diese Funktion reduziert Reibungsverluste beim authentifizierten Scannen im gro?en Ma?stab und verbessert die Abdeckung für Anwendungen, die durch moderne Identit?tskontrollen geschützt sind.


Markt für dynamisches Anwendungssicherheitstesting Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Ums?tze aus Tools und zugeh?rigen Dienstleistungen für dynamisches Application-Security-Testing (DAST), die laufende Anwendungen von au?en testen, über Webanwendungen, mobile Anwendungen und offengelegte APIs hinweg. Er umfasst kommerzielle L?sungen sowie Implementierungs-, Support- und Managed-Testing-Dienstleistungen über wichtige Branchennutzer und Regionen hinweg.
Ausgeschlossen: Wir schlie?en reine statische Codetests, Software Composition Analysis, allgemeine Penetrationstests, die nicht als DAST-Produkt oder -Dienstleistung erbracht werden, sowie Endpunkt- oder Netzwerksicherheitstools aus.
?bersicht der Segmentierung
- Nach Komponente
- L?sungen
- Dienstleistungen
- Nach Bereitstellungsmodus
- Cloud-basiert
- On-Premise
- Nach Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen
- Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgung
- Fertigung
- Sonstige Endnutzer-Vertikalen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- 厂ü诲办辞谤别补
- Indien
- Australien
- Neuseeland
- ?briges Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- Kenia
- ?briges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung wurde genutzt, um die Marktgrenzen festzulegen, die erste Nachfragekarte zu erstellen und die wichtigsten Adoptionssignale zu identifizieren, die die DAST-Ausgaben beeinflussen. Wir haben ?ffentliche Quellen wie NIST-Leitlinien, CISA-Empfehlungen, MITRE-CWE-Listen, OWASP Top 10 und API Security Top 10 sowie von Beh?rden und gro?en Regulierungsstellen ver?ffentlichte Sicherheitsverletzungsstatistiken herangezogen, um zu verstehen, wie Laufzeittests priorisiert werden.
Um diesen Kontext in Gr??enbestimmungs-Inputs zu übersetzen, haben wir auch Gesch?ftsberichte von Unternehmen, Broschüren zu Sicherheitsprodukten und Investorenpr?sentationen genutzt, um den Produktumfang und typische Paketierungen (Toollizenzen, Abonnements und Servicebündel) einzuordnen. Analysten nutzten zudem kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichten sowie Patentdatenbanken, um zu verfolgen, wohin sich Scan- und Automatisierungsfunktionen entwickeln. Die hier aufgeführten Quellen sind exemplarisch, und zus?tzliche ?ffentliche und private Referenzen wurden zur Datenerhebung, Validierung und Kl?rung verwendet.
Prim?rinterviews und Umfragen
Die Prim?rarbeit konzentrierte sich auf Interviews und strukturierte Umfragen mit Verantwortlichen für Anwendungssicherheit, DevSecOps-Verantwortlichen, Managern für Sicherheitstests und Dienstleistern, die Scans für Kunden durchführen. Wir nutzten diese Gespr?che, um zu best?tigen, was K?ufer tats?chlich als DAST verstehen, wie sich die Nutzung mit CI-Pipelines ver?ndert und welche Preise gezahlt werden, wenn sich das Testen von Webanwendungen auf API-Oberfl?chen ausweitet.
Verteilung der Befragten der Prim?rforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 39% | CXOs: 14% | APAC: 46% |
| Mid-Tier: 46% | Funktions-/Bereichsleiter: 33% | EMEA: 32% |
| Kleinere Akteure: 15% | Manager: 53% | Amerika: 22% |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung begann mit einem Top-down-Ansatz, bei dem die Ausgabenpools für Anwendungssicherheit und Sicherheitstests nach Region rekonstruiert und anschlie?end anhand von durch Interviews validierten DAST-Adoptionsraten und Budgetanteilssplits gefiltert wurden. Um die Gesamtsummen praxistauglich zu machen, haben wir die Ergebnisse mit selektiven Bottom-up-Prüfungen anhand von Preisstichproben und typischen Paketierungen auf Basis von Sitzpl?tzen, Anwendungen oder Scan-Volumen abgeglichen, gefolgt von Kanalprüfungen dazu, wie oft Dienstleistungen mit Tools gebündelt werden.
Zu den wichtigsten Eingaben des Modells geh?rten beispielsweise das Wachstum der API-Exposition und damit verbundener Schwachstellenmuster, die Verschiebung hin zu cloudbasierter Bereitstellung von Testtools, die Intensit?t der CI- bzw. DevSecOps-Pipeline-Einführung, der Compliance-Druck in regulierten Branchen sowie der Mix der Unternehmensgr??en, da die K?uferreife den Split zwischen Dienstleistung und Software beeinflusst. Wo die Umsatzoffenlegung der Anbieter unvollst?ndig ist, wurden Lücken mithilfe von Peer-basierten Bandbreiten und Abgleichen mit in Prim?rgespr?chen er?rterten Bereitstellungs-Footprints und Kundenzahlen behandelt. Prognosen wurden mittels Szenarioanalyse anhand einer kleinen Anzahl von Treibervariablen erstellt und anschlie?end anhand des Expertenkonsenses zu Preisentwicklung und Service-Attach-Raten angepasst.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgte durch wiederholte Kreuzprüfungen zwischen Modellergebnissen und unabh?ngigen Signalen, wie berichteten Budgets für Sicherheitstests, ?ffentlichen Schwachstellentrends und regionalen Indikatoren für die Cloud-Einführung. Wenn ein Datenpunkt einen ungew?hnlichen Sprung in einem Land, einer Branche oder einem Bereitstellungssplit verursachte, überprüften wir die Annahme erneut und kontaktierten die Befragten erneut, um zu best?tigen, ob die Verschiebung real oder zeitbedingt war.
Vor der endgültigen Freigabe überprüft ein zweiter Analyst Berechnungen, Einheitenlogik und W?hrungsumrechnungen, und anschlie?end wird der gesamte Datensatz auf Abweichungen gegenüber benachbarten M?rkten im Bereich Anwendungssicherheit geprüft. Berichte werden j?hrlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wichtige Ereignisse die Nachfragetreiber wesentlich ver?ndern. Unmittelbar vor der Auslieferung wird eine abschlie?ende ?berprüfung durchgeführt, damit Kunden die aktuellste Sicht erhalten.
Marktgr??e für dynamisches Application-Security-Testing von 麻豆视频 im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für DAST variieren oft, da die Produktgrenze nicht einheitlich interpretiert wird und die Preiseinheit sich zwischen K?ufern unterscheiden kann. Manche Studien stützen sich st?rker auf die Botschaften der Anbieter, w?hrend andere von IT-Sicherheitsausgabenpools ausgehen, was die Gesamtsummen weiter auseinanderdrückt.
Reine Penetrationstestprojekte und allgemeine Red-Team-Dienstleistungen sind eine h?ufige Erg?nzung, und diese k?nnen die DAST-Zahl aufbl?hen, selbst wenn die Arbeit nicht an ein DAST-Plattform-Abonnement gebunden ist. Diese Zusatzleistungen liegen au?erhalb des Anwendungsbereichs von 麻豆视频, wodurch das Modell an DAST-Tools und die zugeh?rigen Dienstleistungen gebunden bleibt, die direkt das Laufzeit-Scannen von Anwendungen und APIs unterstützen; die Sch?tzung wird dann anhand von Bereitstellungsmustern, Service-Attach-Raten und regionalen Adoptionssignalen überprüft.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 4,18 Mrd. USD (2026) | |
| Fachzeitschrift A | 2,56 Mrd. USD (2023) | Verwendet ein früheres Basisjahr und ein kürzeres Prognosefenster, und die Umfangsbeschreibung ist allgemein gehalten, sodass Annahmen zum Cloud- versus On-Premise-Mix und zur Service-Attach-Rate m?glicherweise nicht vollst?ndig regionsübergreifend normalisiert sind. |
| Regionale Beratung B | 1,80 Mrd. USD (2024) | Geht von einem engeren Ausgabenpool aus und k?nnte die Unternehmensnutzung in gro?en regulierten Branchen als teilweise Adoption behandeln, was gebündelte Dienstleistungen und eine h?here Nutzung in ausgereiften DevSecOps-Programmen unterz?hlen kann. |
Die Streuung der ver?ffentlichten Werte erkl?rt sich haupts?chlich dadurch, was als DAST im Gegensatz zu angrenzenden Sicherheitsdienstleistungen gez?hlt wird, sowie durch Unterschiede im Zeitpunkt des Basisjahres und darin, wie die Preisgestaltung skaliert wird, wenn sich das Scannen auf APIs ausweitet. Indem die Eingaben an Adoption, Paketierung und j?hrlich wiederholbare Attach-Rate-Prüfungen gebunden bleiben, bleibt die resultierende Marktgr??e leichter auf klare Nachfragetreiber zurückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie schnell werden die Ausgaben für dynamisches Anwendungssicherheitstesting bis 2031 voraussichtlich wachsen?
Der Branchenumsatz soll zwischen 2026 und 2031 mit einer CAGR von 15,59 % wachsen und von USD 4,18 Milliarden im Jahr 2026 auf USD 8,63 Milliarden bis 2031 steigen.
Welcher Bereitstellungsansatz zieht heute die meisten Investitionen an?
Cloud-basierte Scanner machen bereits 73,50 % der Ausgaben im Jahr 2025 aus, da sie containerisierte und serverlose Endpunkte verfolgen k?nnen, die h?ufig neu bereitgestellt werden.
Warum erh?hen Einzelh?ndler ihre Budgets für dynamisches Testing?
Datenpannen, bei denen im Jahr 2024 560 Millionen Datens?tze offengelegt wurden, haben Lücken bei der API-Authentifizierung aufgezeigt und Einzelhandels- und E-Commerce-Unternehmen dazu veranlasst, ihre Ausgaben mit einer CAGR von 18,65 % zu steigern.
Was stellt das gr??te Hindernis für eine breitere Einführung in kleinen Unternehmen dar?
Ein Mangel an Anwendungssicherheits-Expertise und historisch hohe Lizenzkosten verlangsamen die Einführung, obwohl nutzungsbasierte Preisgestaltung und verwaltete Dienstleistungsoptionen die Lücke schlie?en.
Seite zuletzt aktualisiert am:



