
Taille et part du marché des tests dynamiques de sécurité des applications
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
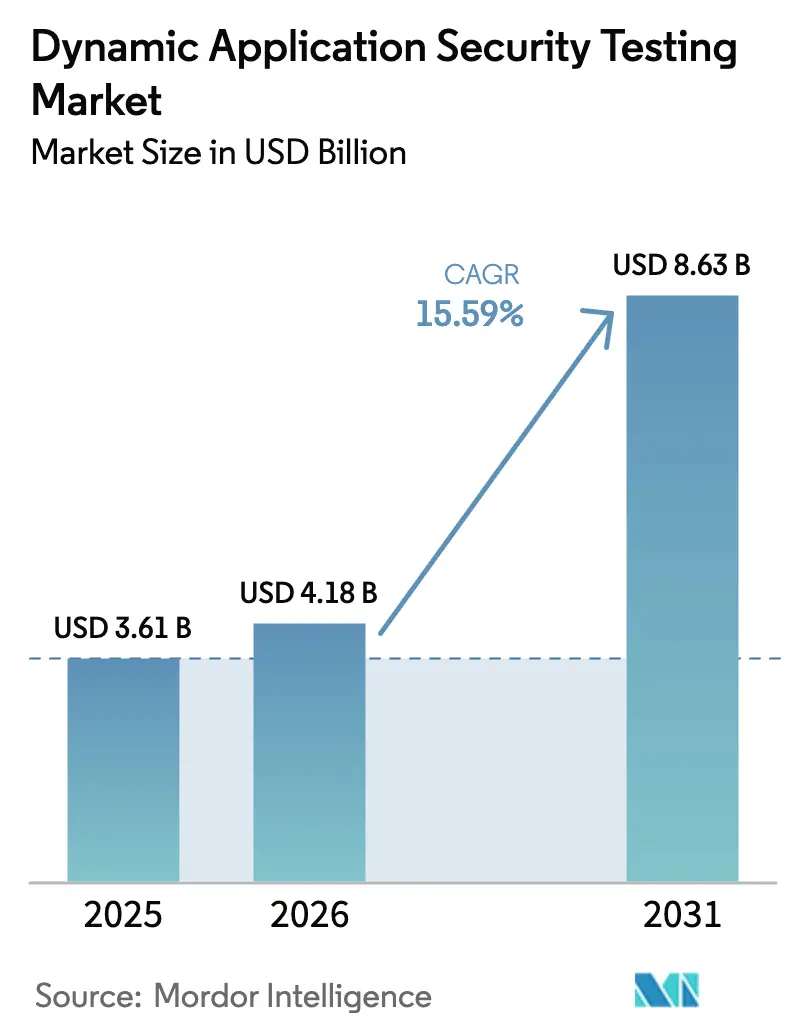
| Taille du Marché (2026) | 4.18 Milliards de dollars |
| Taille du Marché (2031) | 8.63 Milliards de dollars |
| Growth Rate (2026 - 2031) | 15.59 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des tests dynamiques de sécurité des applications par 麻豆视频
La taille du marché des tests dynamiques de sécurité des applications est projetée à 3,61 milliards USD en 2025, 4,18 milliards USD en 2026, et devrait atteindre 8,63 milliards USD d'ici 2031, avec un CAGR de 15,59 % de 2026 à 2031. L'escalade des volumes d'attaques centrées sur les API, les mandats réglementaires exigeant une validation en temps d'exécution, et la baisse rapide des co?ts de création d'exploits accélèrent conjointement la demande de tests dynamiques capables d'exercer des applications en direct plut?t que d'examiner du code statique. Les fournisseurs intègrent des moteurs d'intelligence artificielle qui génèrent des cas de test aux conditions limites, tandis que les acheteurs privilégient de plus en plus les plateformes qui s'intègrent aux pipelines d'intégration continue afin que chaque build déclenche une analyse. La livraison native en cloud domine car les scanners doivent suivre les charges de travail conteneurisées qui se redéploient des dizaines de fois par jour. La pression concurrentielle se concentre sur la réduction des faux positifs, la couverture avérée des API et la prise en charge de protocoles modernes tels que GraphQL et gRPC, autant de facteurs qui influencent les décisions d'achat des grandes entreprises comme des petites entreprises.
Principaux enseignements du rapport
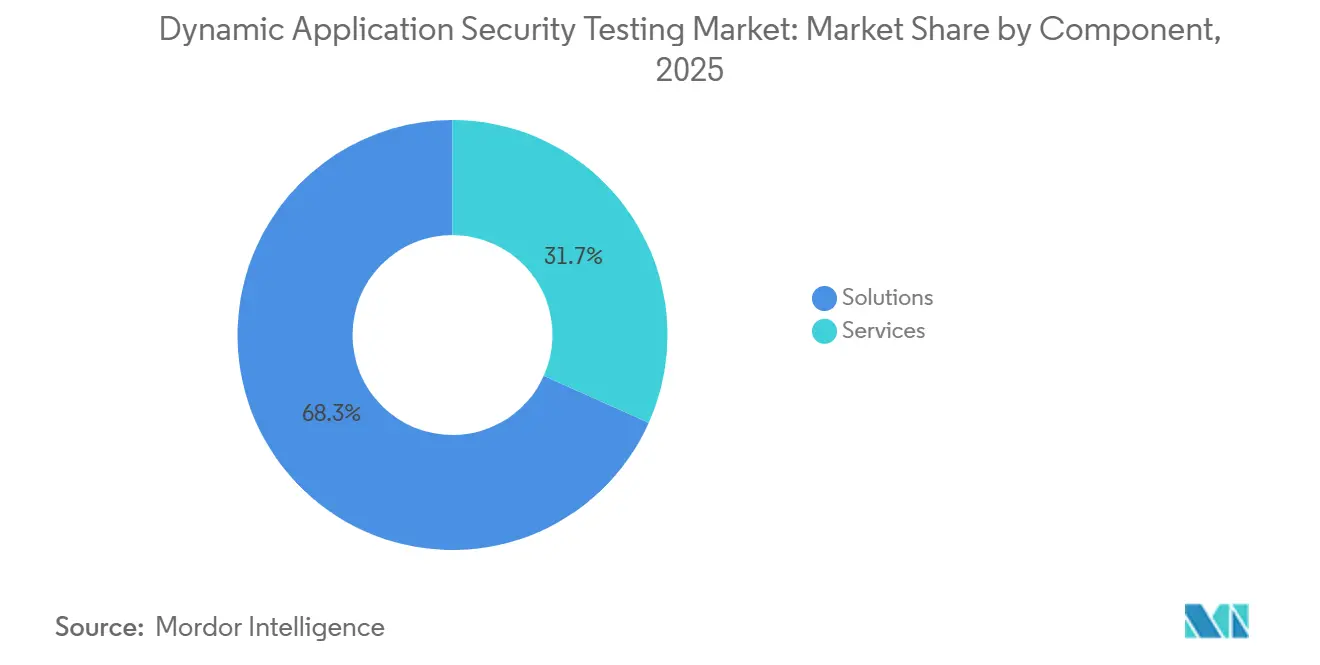
- Par composant, les solutions détenaient une part de 68,30 % du marché des tests dynamiques de sécurité des applications en 2025, tandis que les services progressent à un CAGR de 15,62 % jusqu'en 2031.
- Par mode de déploiement, les plateformes basées sur le cloud représentaient 73,50 % de la taille du marché des tests dynamiques de sécurité des applications en 2025 et devraient se développer à un CAGR de 15,76 % jusqu'en 2031.
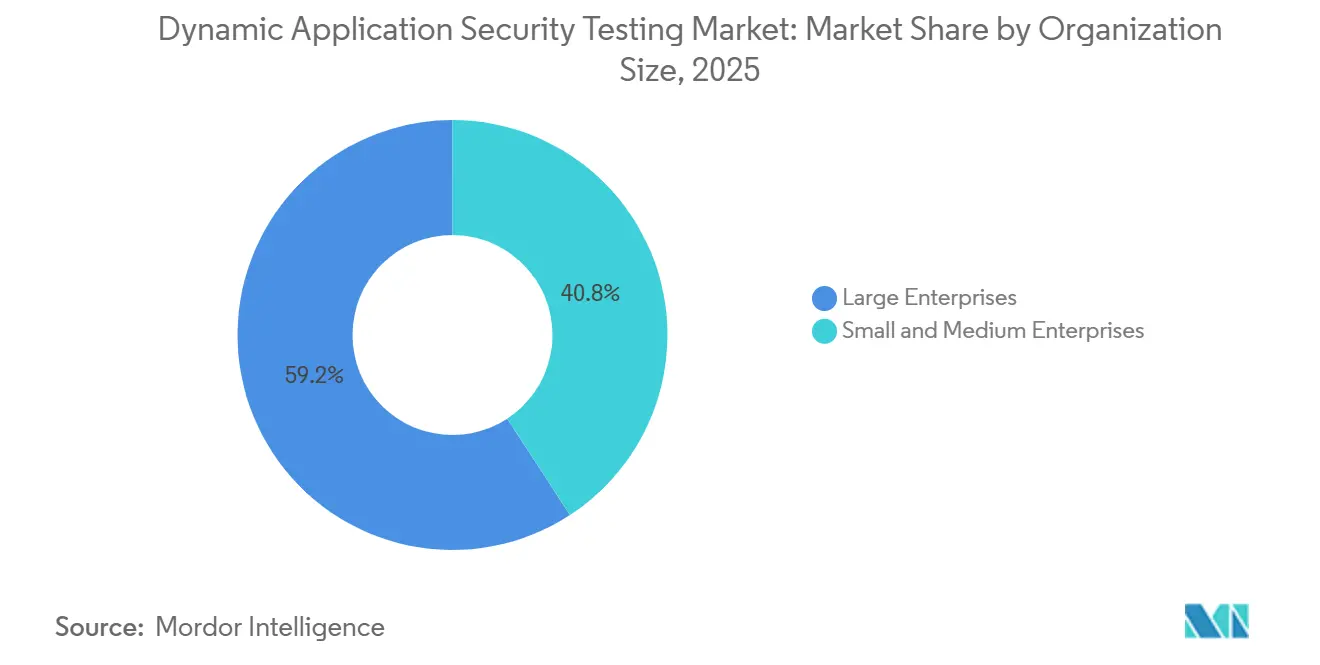
- Par taille d'organisation, les grandes entreprises ont capturé 59,20 % de la part du marché des tests dynamiques de sécurité des applications en 2025, tandis que les petites et moyennes entreprises croissent à un CAGR de 16,99 %.
- Par secteur d'utilisation final, le BFSI représentait 24,20 % des revenus de 2025, tandis que le commerce de détail et l'e-commerce est le segment à la croissance la plus rapide avec un CAGR de 18,65 % jusqu'en 2031.
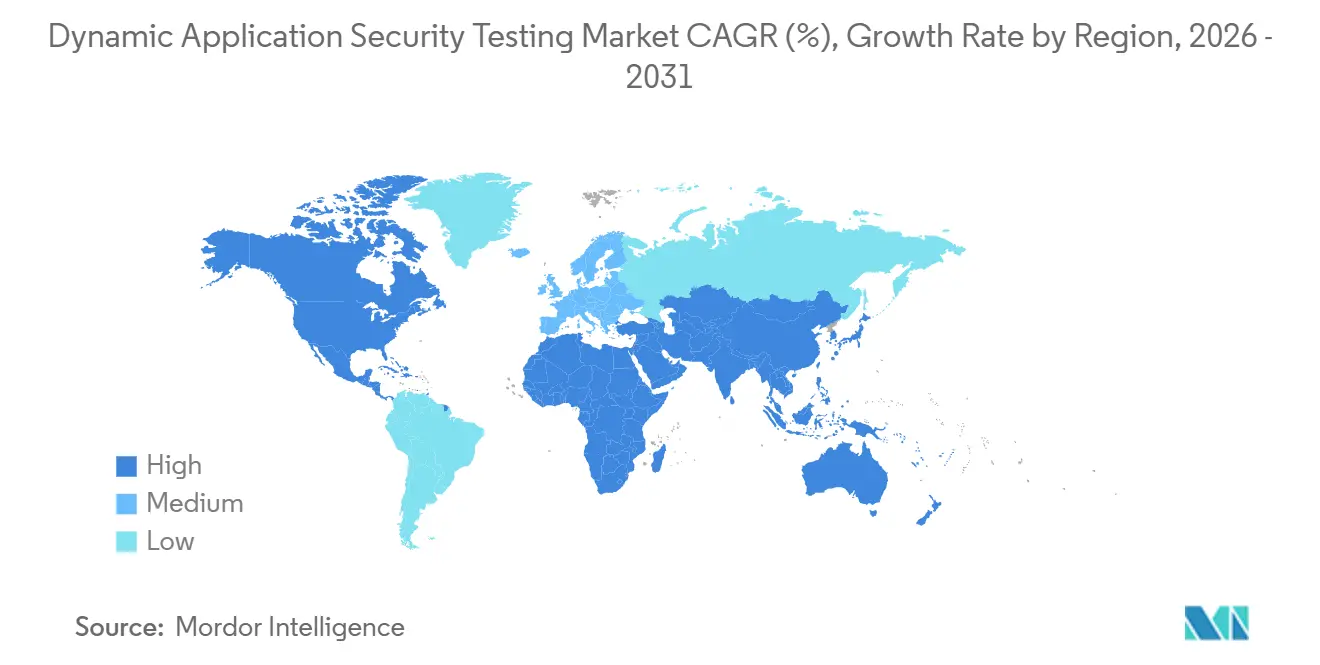
- Par géographie, l'Amérique du Nord était en tête avec une part de 42,80 % en 2025, tandis que l'Asie-Pacifique devrait cro?tre à un CAGR de 17,10 %, le rythme régional le plus élevé.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 麻豆视频, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Volume croissant d'attaques centrées sur les API | +3.5% | Mondial, aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption du DevSecOps en mode décalage à gauche | +3.0% | Mondial, mené par l'Amérique du Nord et l'Europe | Moyen terme (2-4 ans) |
| Règles obligatoires sur les SBOM et la cha?ne d'approvisionnement | +2.5% | Amérique du Nord et Europe, débordement vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Automatisation des exploits assistée par l'IA | +2.2% | Mondial, centres de R et D en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Prolifération du développement low-code/no-code | +1.8% | Mondial, fort dans les marchés matures de développeurs citoyens | Moyen terme (2-4 ans) |
| Tarification à la demande perturbant le co?t total de possession | +1.5% | Mondial, plus fort en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
Volume croissant d'attaques centrées sur les API
Les points de terminaison API ont généré 48 % de toutes les attaques contre les applications web en 2024, soit l'équivalent de 150 milliards d'événements qu'Akamai a tracés sur son réseau mondial.[1]Source : Akamai, "Rapport sur l'état de la sécurité Internet 2024," akamai.com Wallarm a répertorié 1 602 vulnérabilités API uniques au 3e trimestre 2025, une hausse séquentielle de 20 %, dominée par des failles d'autorisation au niveau des objets et d'exposition excessive de données. Le passage aux microservices signifie qu'une application de commerce moderne expose désormais 200 à 500 API, amplifiant la surface d'exécution que seul le marché des tests dynamiques de sécurité des applications peut sonder efficacement. Traceable AI a rapporté que 57 % des organisations ont subi une violation d'API au cours de l'année précédente, mais seulement 34 % ont déployé des défenses spécifiques aux API.[2]Source : Traceable AI, "Enquête sur la sécurité des API 2024," traceable.ai La pression réglementaire aggrave l'urgence, car les règles PSD2 et de banque ouverte imposent un accès tiers qui doit être validé pour l'intégrité des autorisations.
Adoption du DevSecOps en mode décalage à gauche
L'enquête 2024 de GitLab a montré que 58 % des développeurs exécutent déjà des tests dynamiques dans les pipelines de développement, contre 41 % deux ans auparavant. Malgré ces progrès, seulement un tiers inclut des analyses API dédiées, principalement parce que les identifiants d'authentification et les environnements de test éphémères compliquent l'automatisation. Datadog a constaté que 15 % des services en production contenaient encore des vulnérabilités répertoriées dans la liste des exploits connus de la CISA, renfor?ant la nécessité d'une découverte plus précoce. Les scanners incrémentiels qui testent les points de terminaison modifiés en cycles de cinq minutes s'alignent désormais sur des objectifs de build inférieurs à 10 minutes, encourageant une adoption plus large.
Règles obligatoires de divulgation des SBOM et de la cha?ne d'approvisionnement
La CISA a élargi les éléments minimaux des SBOM en ao?t 2025 pour inclure la provenance, la licence et le statut de vulnérabilité, mais a également précisé que les composants divulgués doivent faire l'objet d'une validation en temps d'exécution.[3]Source : CISA, "Nomenclature logicielle des matériaux," cisa.gov La loi européenne sur la résilience cybernétique impose des pénalités de 15 millions EUR ou 2,5 % du chiffre d'affaires en cas de non-conformité, poussant les fabricants à prouver l'exploitabilité plut?t que de simplement lister les composants. Les dispositifs médicaux font face à des exigences de preuve similaires en vertu des directives de la FDA publiées en 2024. Chaque mandat valorise le marché des tests dynamiques de sécurité des applications car le sondage en temps d'exécution confirme si une bibliothèque vulnérable est accessible en production.
Automatisation des exploits assistée par l'IA
Des recherches sur les agents LLM ont mis en évidence leur capacité à exploiter de manière autonome jusqu'à 51 % des CVE testés, réalisant cet exploit à des co?ts inférieurs à 4 USD et réduisant considérablement l'effort manuel de deux ordres de grandeur. Cette avancée souligne l'efficacité croissante des systèmes automatisés en cybersécurité. En 2024, Datadog a noté une réduction substantielle du délai médian d'exploitation, qui est tombé à seulement sept jours. Ce changement est principalement attribué à l'adoption de la génération automatisée de charges utiles, qui a rationalisé le processus d'exploitation. Les fournisseurs intègrent désormais activement des modèles génératifs capables de créer des cas de test directement à partir de schémas API, améliorant leur capacité à identifier les vulnérabilités. Dans le même temps, les attaquants exploitent des agents similaires pour tirer parti des faiblesses, déclenchant une course aux armements en cybersécurité. Cette compétition permanente génère une demande continue et accrue de solutions d'analyse dynamique plus intelligentes et avancées pour rester en avance sur les menaces émergentes.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fatigue signal/bruit (faux positifs) | -2.0% | Mondial, particulièrement en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénurie de compétences en sécurité des applications | -1.8% | Mondial, plus sévère en Amérique du Nord, en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Couverture limitée de l'exécution et de la logique métier | -1.2% | Mondial, élevé dans les déploiements complexes de microservices | Moyen terme (2-4 ans) |
| Normes fragmentées entre juridictions | -0.9% | Multinationales opérant dans plusieurs régions réglementaires | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Fatigue signal/bruit (faux positifs)
Les équipes de sécurité font face à un défi majeur dans la gestion du volume écrasant d'alertes générées par leurs systèmes, dont 70 à 90 % sont des faux positifs. Ce taux élevé d'alertes non pertinentes oblige les équipes à consacrer un temps et des ressources considérables au triage de milliers de notifications pour identifier les 10 à 30 % critiques qui nécessitent réellement une attention. Au fil du temps, les développeurs ont tendance à ignorer les alertes en raison du bruit persistant, ce qui compromet finalement la réalisation des objectifs de sécurité essentiels. Pour résoudre ce problème, les solutions d'analyse basées sur des preuves instrumentées proposées par des fournisseurs comme Invicti se sont avérées efficaces pour réduire les résultats non pertinents jusqu'à 60 %. Cette amélioration renforce non seulement l'efficacité, mais permet également aux équipes de sécurité de se concentrer sur des informations exploitables. En conséquence, les acheteurs mettent de plus en plus l'accent sur la précision comme exigence critique, la mentionnant souvent comme une fonctionnalité obligatoire dans leurs appels d'offres.
Pénurie de compétences en sécurité des applications
En 2024, l'ISC2 a identifié un déficit mondial significatif de talents en cybersécurité de 4,8 millions de professionnels, avec une pénurie particulièrement prononcée en expertise de tests dynamiques. Cet écart souligne la demande croissante de compétences spécialisées sur le marché de la cybersécurité. Le délai moyen nécessaire pour pourvoir ces postes critiques dépasse désormais six mois, créant des défis substantiels pour les organisations cherchant à sécuriser leurs systèmes. De plus, les primes salariales pour ces postes ont bondi à 40 %, rendant de plus en plus difficile pour de nombreuses petites entreprises d'attirer et de retenir ces talents. Cependant, les avancées technologiques ont fourni des solutions alternatives. Les entreprises peuvent désormais tirer parti des services gérés et des API de sécurité en tant que code, qui simplifient le processus de réalisation de tests avancés. Ces outils permettent aux organisations d'accéder aux résultats de tests critiques sans avoir besoin d'embaucher et d'intégrer ces spécialistes rares et très recherchés, répondant ainsi à certains des défis posés par le déficit de talents.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les services évoluent plus vite que les logicielsLes solutions ont généré 68,30 % des revenus de 2025, montrant que les entreprises continuent de licencier des plateformes complètes pour couvrir de larges inventaires d'actifs. Pourtant, la part des services cro?t à un CAGR de 15,62 %, plus rapidement que l'ensemble du marché des tests dynamiques de sécurité des applications. Les prestataires intègrent les scanners aux systèmes CI/CD, ajustent les flux d'authentification et interprètent les résultats pour les unités opérationnelles. Les cabinets de conseil mondiaux, dont Accenture, ont augmenté leurs effectifs en sécurité des applications tout au long de 2025 pour répondre à cette demande.
Les services séduisent également les organisations qui peinent avec les faux positifs ; une équipe gérée valide l'exploitabilité avant d'escalader, réduisant les files d'attente d'alertes. En conséquence, la taille du marché des tests dynamiques de sécurité des applications attachée aux services devrait se développer régulièrement jusqu'en 2031. Les fournisseurs répondent en regroupant l'intégration, la création de politiques personnalisées et des bilans de santé réguliers dans des niveaux d'abonnement, alignant les incitations économiques sur les résultats des clients.


Par mode de déploiement :
la livraison basée sur le cloud domineEn 2025, les dépenses consacrées aux scanners hébergés dans le cloud représentaient 73,50 %, et ils continuent de surpasser les solutions sur site, avec un taux de croissance de 15,76 % de CAGR. Les moteurs cloud ont la capacité de découvrir et de tester des microservices conteneurisés et des fonctions sans serveur, qui sont redéployés des dizaines de fois par jour, en quasi temps réel. Cette capacité à gérer efficacement les redéploiements fréquents est un facteur clé qui stimule l'adoption des solutions hébergées dans le cloud. L'extension d'Amazon Inspector aux charges de travail Lambda et aux conteneurs souligne davantage la préférence croissante des acheteurs pour les offres entièrement gérées, car ces solutions réduisent la charge opérationnelle et améliorent l'évolutivité.
Dans les secteurs soumis à des réglementations strictes, le déploiement sur site reste une exigence critique en raison des politiques de souveraineté des données qui limitent le traitement externe. Ces politiques garantissent que les données sensibles restent dans des environnements contr?lés, rendant les solutions sur site indispensables pour la conformité. En conséquence, des architectures hybrides émergent comme solution pratique : le moteur d'analyse fonctionne dans le cloud du fournisseur, mais les identifiants et autres données sensibles sont stockés en toute sécurité sur le matériel du client. Cette configuration garantit que les exigences de conformité sont respectées sans compromettre l'étendue de la couverture de sécurité. Un tel modèle mixte souligne l'adaptabilité et la flexibilité requises sur le marché des tests dynamiques de sécurité des applications, lui permettant de répondre à la fois aux développeurs axés sur le cloud en quête d'innovation et aux acteurs établis averses au risque qui privilégient la conformité réglementaire et la sécurité des données.
Par taille d'organisation :
les PME réduisent l'écart d'adoptionEn 2025, les grandes entreprises détenaient une part dominante de 59,20 % des revenus, portées par leurs vastes portefeuilles d'applications et leurs mandats d'audit stricts. Ces organisations gèrent d'importants parcs d'applications, qui nécessitent des mesures de sécurité robustes pour se conformer aux normes réglementaires et assurer l'efficacité opérationnelle. En revanche, les PME gagnent rapidement du terrain, affichant un CAGR robuste de 16,99 %, gr?ce au passage de licences initiales élevées à des modèles de tarification basés sur l'utilisation. Cette approche tarifaire réduit considérablement la charge financière des petites organisations, leur permettant d'adopter des solutions de sécurité avancées. StackHawk en est un exemple concret, offrant un niveau gratuit pour les projets open source et facturant à la demande pour les charges de travail commerciales, répondant aux équipes soucieuses de leur budget et favorisant une adoption plus large parmi les PME.
Alors que les PME se débattent avec des limitations d'expertise, les services d'analyse dynamique gérés ont émergé comme une solution pratique et rentable. Ces services comblent les lacunes en compétences des petites organisations en fournissant une expertise spécialisée et une surveillance continue. Les entreprises d'externalisation indiennes, tirant parti des centres d'opérations de sécurité régionaux, fournissent des services de tests continus à des tarifs compétitifs, renfor?ant leur position sur les marchés émergents. Ces entreprises permettent aux PME d'accéder à des tests de sécurité de haute qualité sans avoir besoin de ressources internes importantes. En conséquence, la part des PME sur le marché des tests dynamiques de sécurité des applications est prête pour une ascension régulière dans les années à venir, portée par l'adoption croissante des services gérés et le besoin grandissant de mesures de sécurité robustes dans un paysage numérique en rapide évolution.
Par secteur d'utilisation final :
le commerce de détail et l'e-commerce accélèrent après les violationsGr?ce à son exposition à la banque ouverte et aux lourdes amendes réglementaires, le secteur BFSI détenait une part dominante de 24,20 % de la valeur du marché 2025. Cette domination souligne le r?le critique du secteur dans la stimulation de l'adoption de mesures de sécurité avancées. Pourtant, dans le sillage des violations de Ticketmaster et Santander, qui ont compromis 560 millions d'enregistrements, les dépenses du commerce de détail et de l'e-commerce ont connu une ascension robuste, affichant un CAGR de 18,65 %. Ces incidents ont mis en évidence les vulnérabilités en matière de sécurité des données, incitant les entreprises à prioriser les investissements dans des mesures de protection. Avec la norme PCI DSS 4.0 imposant désormais une validation continue en temps d'exécution pour les systèmes traitant les données des titulaires de cartes, la nécessité des tests dynamiques n'a jamais été aussi claire. Ce changement réglementaire souligne l'importance des stratégies de sécurité proactives pour atténuer les risques et assurer la conformité.
Guidé par les directives de sécurité des dispositifs de la FDA, le secteur de la santé intensifie ses mesures de sécurité pour faire face aux menaces émergentes. La dépendance croissante du secteur aux dispositifs connectés a rendu les protocoles de sécurité robustes indispensables. Simultanément, les secteurs de l'énergie, des services publics et de la fabrication se tournent vers les tests dynamiques pour renforcer leurs interfaces IoT industrielles. Ces secteurs font face à des défis uniques en raison de la nature critique de leurs opérations, faisant de l'adoption de solutions de sécurité avancées une priorité. Le schéma est cohérent dans tous les secteurs : la combinaison d'API en direct exposées à l'extérieur et le potentiel de préjudices financiers et de réputation alimentent des investissements continus sur le marché des tests dynamiques de sécurité des applications. Cet investissement soutenu reflète la prise de conscience croissante de la nécessité de cadres de sécurité complets pour protéger les données sensibles et maintenir l'intégrité opérationnelle.
Analyse géographique
Marché des Tests de Sécurité des Applications Dynamiques en Amérique du Nord
L'Amérique du Nord a dominé avec 42,80 % des revenus de 2025, car le décret exécutif 14028 oblige les contractants fédéraux à démontrer la validation des vulnérabilités en temps réel. La profondeur d'adoption est la plus élevée, mais les équipes connaissent également la plus grande fatigue liée aux alertes, stimulant la demande premium pour l'analyse basée sur les preuves et le triage par intelligence artificielle. La loi canadienne sur la protection des systèmes cybernétiques critiques, promulguée en 2024, a élargi les tests obligatoires aux services publics réglementés au niveau provincial, ajoutant une demande incrémentielle.
Marché des Tests de Sécurité des Applications Dynamiques en Europe
L'Europe a contribué à environ 29 % des dépenses en 2025, portée par le déploiement progressif de NIS2, DORA et de la loi sur la cyberrésilience. Les institutions financières allemandes et fran?aises étendent les analyses à chaque interface de programmation d'application tierce, en conformité avec les délais de déclaration d'incident de 24 heures. La divergence post-Brexit oblige les entreprises du Royaume-Uni qui servent des clients de l'Union européenne à respecter les deux ensembles de réglementations, ce qui accro?t le volume et la complexité des tests.
Marché des Tests de Sécurité des Applications Dynamiques en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 17,10 %. Le Schéma de protection à plusieurs niveaux 2.0 de la Chine impose désormais des évaluations dynamiques pour les systèmes de niveau 3 ou supérieur, couvrant la plupart des applications d'entreprise. La loi indienne sur la protection des données personnelles numériques impose des amendes pouvant atteindre 2,5 milliards INR (30 millions USD) en cas de violation, incitant les exportateurs à certifier leur posture de sécurité auprès de leurs clients mondiaux. Le Japon, la Corée du Sud, l'Australie et la 狈辞耻惫别濒濒别-窜é濒补苍诲别 contribuent ensemble de manière significative, dans un contexte où les lois sur la notification des violations se renforcent chaque année.

Paysage réglementaire
Aux ?tats-Unis, le décret exécutif 14028 (mai 2021) constitue la base des exigences fédérales relatives à la cha?ne d'approvisionnement logicielle et incite les agences et fournisseurs vers des pratiques documentées de développement sécurisé et de test capables de démontrer les risques exploitables dans les applications en cours d'exécution. Les directives du NIST, y compris le Secure Software Development Framework (SSDF, SP 800-218) et l'intégration de la sécurité de la cha?ne d'approvisionnement dans les pipelines DevSecOps (SP 800-204D), renforcent l'identification et la réponse régulières aux vulnérabilités dans le cadre des flux de travail CI/CD, en soutenant les tests dynamiques automatisés en complément d'autres contr?les AppSec.
En Europe, le Cyber Resilience Act (règlement (UE) 2024/2847) est entré en vigueur le 10 décembre 2024 et formalise les obligations de sécurité dès la conception tout au long du cycle de vie du produit, en mettant davantage l'accent sur la vérification continue plut?t que sur une évaluation ponctuelle. La loi introduit également des obligations de signalement des vulnérabilités activement exploitées et des incidents graves à compter du 11 septembre 2026, ce qui accro?t l'urgence pour les fabricants et les éditeurs de logiciels d'opérationnaliser la validation en temps réel et la collecte de preuves via des outils tels que le DAST, dans le cadre de programmes plus larges de développement sécurisé et de gestion des vulnérabilités.
Paysage concurrentiel
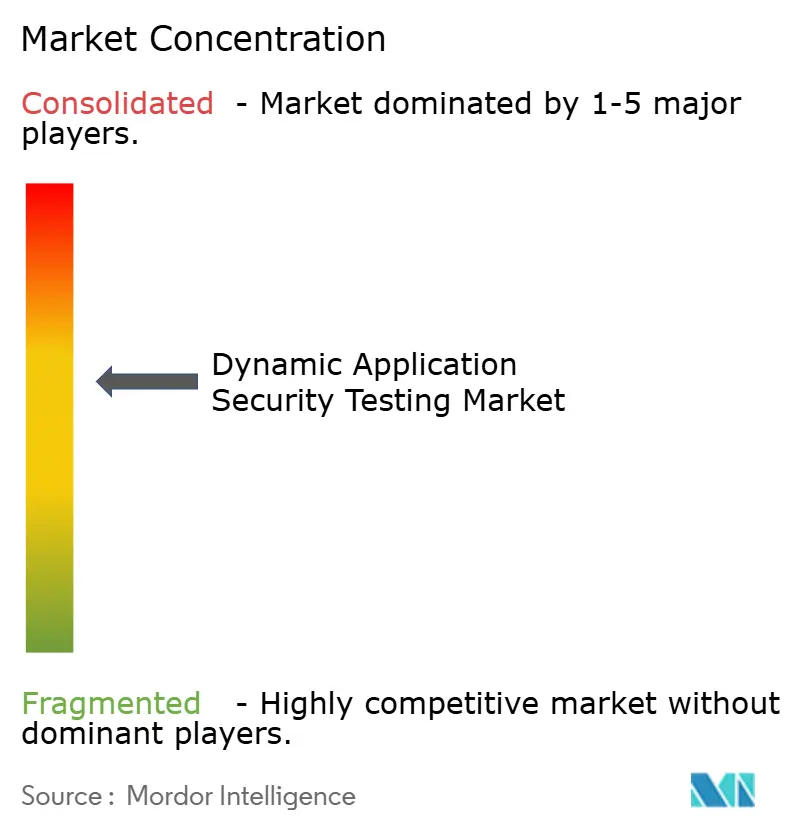
Le marché des tests dynamiques de sécurité des applications reste modérément fragmenté ; les dix premiers fournisseurs contr?lent environ 45 à 50 % des revenus. Les acteurs établis tels qu'Invicti Security, PortSwigger et Qualys se font concurrence sur l'étendue, en intégrant des moteurs API, de conformité et basés sur des preuves dans des tableaux de bord unifiés. Les nouveaux entrants, dont Bright Security et Probely, se concentrent sur l'expérience développeur en s'intégrant directement aux flux de travail GitLab ou GitHub.
Le triage assisté par IA et la génération de cas de test dominent les dép?ts de brevets, soulignant la reconnaissance par les fournisseurs que la fatigue aux faux positifs compromet les renouvellements plus que les taux de détection bruts. L'acquisition d'API Fortress par Invicti en janvier 2026 signale une consolidation visant la profondeur des protocoles, tandis que la gestion automatisée de l'authentification multifacteur publiée par PortSwigger en décembre 2025 illustre un bond de capacité de niche.
Des espaces blancs persistent dans la détection des failles de logique métier et dans l'analyse fiable de protocoles tels que GraphQL, gRPC et WebSocket. Les fournisseurs qui combinent l'IA générative avec l'instrumentation comportementale pour combler ces lacunes sont positionnés pour capturer des parts futures à mesure que le marché des tests dynamiques de sécurité des applications arrive à maturité.
Leaders du secteur des tests dynamiques de sécurité des applications
IBM Corporation
Synopsys Inc.
Veracode Inc.
Checkmarx Ltd.
OpenText Corporation (Fortify)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Tests de Sécurité des Applications Dynamiques
- IBM Corporation
- Synopsys Inc.
- Veracode Inc.
- Checkmarx Ltd.
- OpenText Corporation (Fortify)
- Rapid7 Inc.
- Qualys Inc.
- Invicti Security Ltd.
- Contrast Security Inc.
- HCLTech Ltd. (AppScan)
- GitLab Inc.
- Snyk Ltd.
- Tenable Holdings Inc.
- PortSwigger Ltd. (Burp Suite)
- Indusface Pvt Ltd.
- NowSecure Inc.
- Appknox Pte Ltd.
- CyCognito Inc.
- WhiteHat Security Inc. (NTT)
- Cobalt Labs Inc.
Lire l’analyse des entreprises de tests de sécurité des applications dynamiques

Opportunités de marché et perspectives d'avenir
La consolidation des fournisseurs et la convergence des plateformes créent un espace pour des flux de travail unifiés reliant les résultats en temps réel à la remédiation destinée aux développeurs, ce qui répond directement à la lassitude liée aux faux positifs et à la fragmentation des cha?nes d'outils. Les acheteurs se tournent de plus en plus vers des plateformes de sécurité applicative plus larges intégrant le DAST avec la gestion de la posture et l'orchestration des politiques, comme le montre l'expansion d'Invicti au-delà du scanning gr?ce à son acquisition de Kondukto (ao?t 2025), tout en continuant à mettre l'accent sur la validation basée sur des preuves à travers les intégrations de son portefeuille. Cette évolution renforce la position des fournisseurs capables de relier les résultats du DAST à des artefacts de gouvernance cohérents pour la préparation aux audits, dans les processus liés au SBOM, aux cadres de développement sécurisé et au signalement des vulnérabilités.
Les tests en temps réel centrés sur les API constituent également une opportunité claire, car les applications modernes exposent de vastes inventaires de points de terminaison et élargissent la diversité des protocoles (GraphQL, gRPC, WebSocket), ce qui accro?t la demande pour une couverture authentifiée plus approfondie dans les environnements CI/CD et éphémères. L'acquisition de Pynt par Radware (janvier 2026) pour renforcer la sécurité des API sur l'ensemble du cycle de vie, et le lancement par Snyk de Snyk API and Web (avril 2025) pour intégrer le DAST dans sa plateforme, témoignent d'un investissement continu dans le scan axé sur les API et l'expérience développeur intégrée. Parallèlement, les feuilles de route des entreprises intègrent des comportements applicatifs orientés IA et des flux de travail agentiques, augmentant la valeur des offres DAST capables de valider les chemins d'usage abusif en temps réel, la génération de cas de test et les contr?les de politique dans des conditions proches de la production, sans ajouter de charge opérationnelle.
Recent Industry Developments in Marché des Tests de Sécurité des Applications Dynamiques
- Juillet 2026 : OpenText a annoncé Fortify Agentic Analyzer, une capacité d'analyse multi-agents et multi-phases déployée à travers le portefeuille Fortify, disponible pour Fortify on Demand, sur site et en cloud privé. Cette sortie élargit l'analyse assistée par l'IA au sein des suites AppSec et facilite les déploiements en entreprise en s'alignant sur les préférences existantes en matière de licence et de déploiement Fortify.
- Juin 2026 : Veracode a déployé des améliorations de sa plateforme DAST, notamment des contr?les de restriction de répertoire et une planification améliorée, ainsi que des mises à jour des points de terminaison ISM. Ces mises à jour renforcent la gouvernance des programmes de scan à grande échelle et resserrent le contr?le de la portée des scans dans les environnements CI/CD et d'entreprise.
- Décembre 2025 : PortSwigger a publié Burp Suite Enterprise 2025.4 avec une gestion automatisée du flux d'authentification multifacteur. Cette capacité réduit les frictions liées au scan authentifié à grande échelle et améliore la couverture des applications protégées par des contr?les d'identité modernes.


Marché des Tests de Sécurité des Applications Dynamiques Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Ce marché couvre les revenus générés par les outils de test dynamique de sécurité des applications (DAST) et les services associés qui testent les applications en cours d'exécution depuis l'extérieur, couvrant les applications web, les applications mobiles et les API exposées. Il comprend les solutions commerciales ainsi que les services de mise en ?uvre, de support et de test géré, à travers les principaux utilisateurs sectoriels et régions.
Exclusions du périmètre : nous excluons les tests de code statique purs, l'analyse de composition logicielle, les tests de pénétration généraux qui ne sont pas fournis sous forme de produit ou service DAST, ainsi que les outils de sécurité des terminaux ou des réseaux.
Aper?u de la segmentation
- Par composant
- Solutions
- Services
- Par mode de déploiement
- Basé sur le cloud
- Sur site
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises
- Par secteur d'utilisation final
- BFSI
- 厂补苍迟é
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- ?nergie et services publics
- Fabrication
- Autre secteur d'utilisation final
- Par géographie
- Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
- Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Corée du Sud
- Inde
- Australie
- 狈辞耻惫别濒濒别-窜é濒补苍诲别
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- ?mirats arabes unis
- Arabie saoudite
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- 狈颈驳é谤颈补
- Kenya
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché, construire la première cartographie de la demande et identifier les principaux signaux d'adoption influen?ant les dépenses en DAST. Nous avons référencé des sources publiques telles que les directives du NIST, les avis de la CISA, les listes MITRE CWE, l'OWASP Top 10 et l'API Security Top 10, ainsi que les statistiques de violations publiées par des agences et des régulateurs majeurs, afin de comprendre comment le test en temps réel est priorisé.
Pour traduire ce contexte en données de dimensionnement, nous avons également utilisé les rapports annuels d'entreprises, les brochures de produits de sécurité et les présentations aux investisseurs pour cadrer le périmètre des produits et les modes de conditionnement habituels (licences d'outils, abonnements et offres de services groupées). Les analystes ont également utilisé des abonnements payants pour les données financières et l'actualité des entreprises, ainsi que des bases de données de brevets pour suivre les tendances des fonctionnalités de scan et d'automatisation. Les sources listées ici sont illustratives, et des références publiques et privées supplémentaires ont été utilisées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur des entretiens et des enquêtes structurées auprès de responsables de la sécurité applicative, de responsables DevSecOps, de gestionnaires de tests de sécurité et de fournisseurs de services réalisant des scans pour leurs clients. Ces échanges ont permis de confirmer ce que les acheteurs considèrent réellement comme du DAST, comment l'usage évolue avec les pipelines CI, et quel niveau de prix est payé lorsque les tests s'étendent des applications web aux surfaces API.
Répartition des répondants au travail de recherche primaire sur le terrain
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier rang : 39 % | Dirigeants (CXO) : 14 % | APAC : 46 % |
| Rang intermédiaire : 46 % | Responsables fonctionnels/d'unité : 33 % | EMEA : 32 % |
| Acteurs plus petits : 15 % | Managers : 53 % | Amériques : 22 % |
Dimensionnement du marché et prévisions
Le dimensionnement a débuté par une approche descendante, dans laquelle les enveloppes de dépenses en sécurité applicative et en tests de sécurité ont été reconstruites par région, puis filtrées selon l'adoption du DAST et des répartitions budgétaires validées par des entretiens. Pour rendre les totaux exploitables, nous avons corroboré les résultats par des vérifications ascendantes sélectives, à partir de points de prix échantillonnés et de conditionnements typiques basés sur le nombre de sièges, d'applications ou de volume de scans, suivies de vérifications de canal sur la fréquence à laquelle les services sont associés aux outils.
Les principales données prises en compte dans le modèle incluaient, à titre d'exemple, la croissance de l'exposition des API et des schémas de vulnérabilité associés, le passage au déploiement basé sur le cloud pour les outils de test, l'intensité de déploiement des pipelines CI ou DevSecOps, la pression de conformité dans les secteurs réglementés, ainsi que la répartition par taille d'entreprise, car la maturité des acheteurs influence la répartition entre services et logiciels. Lorsque la divulgation des revenus des fournisseurs était incomplète, les écarts ont été traités à l'aide de fourchettes basées sur des pairs et par recoupement avec les empreintes de déploiement et le nombre de clients évoqués lors des entretiens primaires. Les prévisions ont été élaborées à l'aide d'une analyse de scénarios liée à un petit ensemble de variables déterminantes, puis ajustées à partir d'un consensus d'experts sur l'évolution des prix et les taux d'attachement des services.
Validation des données et cycle de mise à jour
La validation a été réalisée par des recoupements répétés entre les résultats du modèle et des signaux indépendants, tels que les budgets de tests de sécurité rapportés, les tendances publiques en matière de vulnérabilités et les indicateurs régionaux d'adoption du cloud. Lorsqu'un point de donnée entra?nait un écart inhabituel dans un pays, un secteur vertical ou une répartition de déploiement, nous avons réexaminé l'hypothèse et recontacté les répondants pour confirmer si l'évolution était réelle ou liée au calendrier.
Avant la validation finale, un second analyste vérifie les calculs, la logique des unités et les conversions de devises, puis l'ensemble du jeu de données est contr?lé pour vérifier sa cohérence par rapport aux marchés adjacents de la sécurité applicative. Les rapports sont mis à jour chaque année, et des mises à jour intermédiaires sont réalisées lorsque des événements majeurs modifient sensiblement les moteurs de la demande. Juste avant la livraison, une dernière relecture est effectuée afin que les clients re?oivent la vue la plus récente.
Taille du marché des tests dynamiques de sécurité des applications selon 麻豆视频 par rapport à d'autres estimations publiées
Les tailles de marché publiées pour le DAST varient souvent car la définition du périmètre produit n'est pas interprétée de la même fa?on, et l'unité de tarification peut différer selon les acheteurs. Certaines études s'appuient davantage sur la communication des fournisseurs, tandis que d'autres partent des enveloppes de dépenses en sécurité informatique, ce qui accentue l'écart entre les totaux.
Les projets de tests de pénétration purs et les services généraux de red-team constituent un ajout fréquent, pouvant gonfler le chiffre du DAST même lorsque le travail n'est pas lié à un abonnement à une plateforme DAST. Ces ajouts sortent du périmètre de 麻豆视频, qui maintient son modèle centré sur les outils DAST et les services associés soutenant directement le scan en temps réel des applications et des API ; l'estimation est ensuite vérifiée par rapport aux schémas de déploiement, aux taux d'attachement des services et aux signaux d'adoption régionaux.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 4,18 milliards USD (2026) | |
| Revue professionnelle A | 2,56 milliards USD (2023) | Utilise une année de référence antérieure et une fenêtre de prévision plus courte, et la description du périmètre est de haut niveau, de sorte que la répartition cloud/sur site et les hypothèses de rattachement des services ne sont peut-être pas totalement normalisées entre les régions. |
| Cabinet de conseil régional B | 1,80 milliard USD (2024) | Part d'une enveloppe de dépenses plus restreinte et peut traiter l'usage en entreprise dans les grands secteurs réglementés comme une adoption partielle, ce qui peut sous-estimer les services groupés et l'utilisation plus élevée dans les programmes DevSecOps matures. |
L'écart entre les valeurs publiées s'explique principalement par ce qui est comptabilisé comme relevant du DAST par rapport aux services de sécurité adjacents, ainsi que par les différences de calendrier de l'année de référence et la manière dont la tarification est ajustée à mesure que le scan s'étend aux API. En maintenant les données liées à l'adoption, au conditionnement et à des vérifications des taux d'attachement pouvant être répétées chaque année, la taille de marché résultante reste plus facile à relier à des moteurs de demande clairs.


Questions clés auxquelles le rapport répond
? quelle vitesse les dépenses consacrées aux tests dynamiques de sécurité des applications devraient-elles cro?tre jusqu'en 2031 ?
Les revenus du secteur devraient progresser à un CAGR de 15,59 % entre 2026 et 2031, passant de 4,18 milliards USD en 2026 à 8,63 milliards USD d'ici 2031.
Quelle approche de déploiement attire le plus d'investissements aujourd'hui ?
Les scanners basés sur le cloud représentent déjà 73,50 % des dépenses de 2025 car ils peuvent suivre les points de terminaison conteneurisés et sans serveur qui se redéploient fréquemment.
Pourquoi les détaillants augmentent-ils leurs budgets de tests dynamiques ?
Les violations qui ont exposé 560 millions d'enregistrements en 2024 ont mis en évidence les lacunes d'authentification des API, incitant les entreprises du commerce de détail et de l'e-commerce à augmenter leurs dépenses à un CAGR de 18,65 %.
Quel est le principal obstacle à une adoption plus large au sein des petites entreprises ?
La pénurie d'expertise en sécurité des applications et les co?ts de licence historiquement élevés ralentissent l'adoption, bien que la tarification basée sur l'utilisation et les options de services gérés comblent progressivement cet écart.
Dernière mise à jour de la page le:



