
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Ciberseguridad de China
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tama?o del mercado en el a?o base (2025) | 16.75 Mil millones de dólares |
| Tama?o del Mercado (2026) | 19.91 Mil millones de dólares |
| Tama?o del Mercado (2031) | 47.22 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 18.84 % |
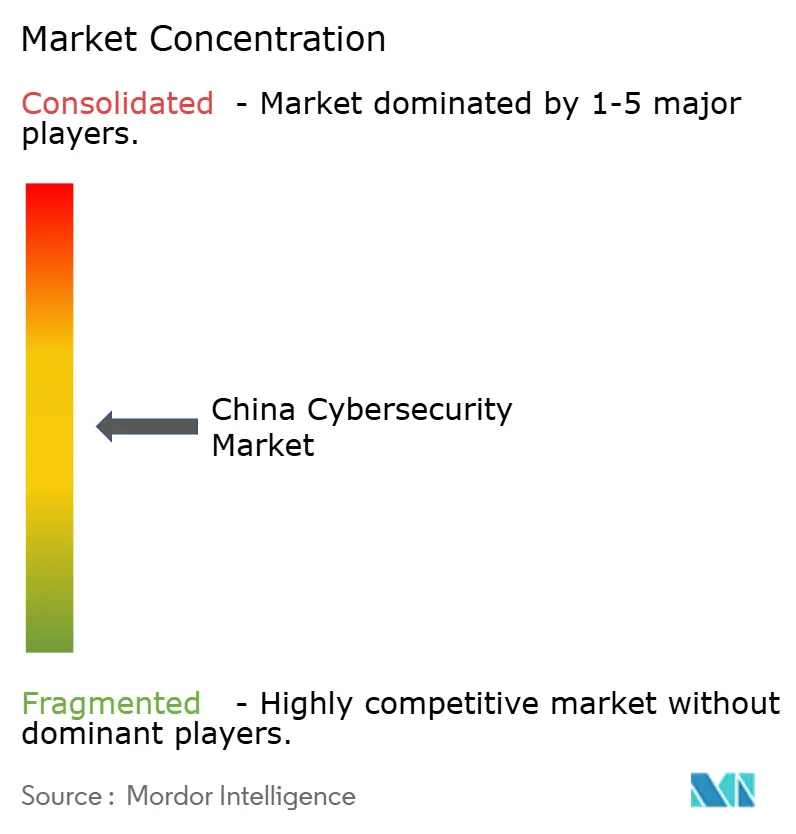
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de China por 麻豆视频
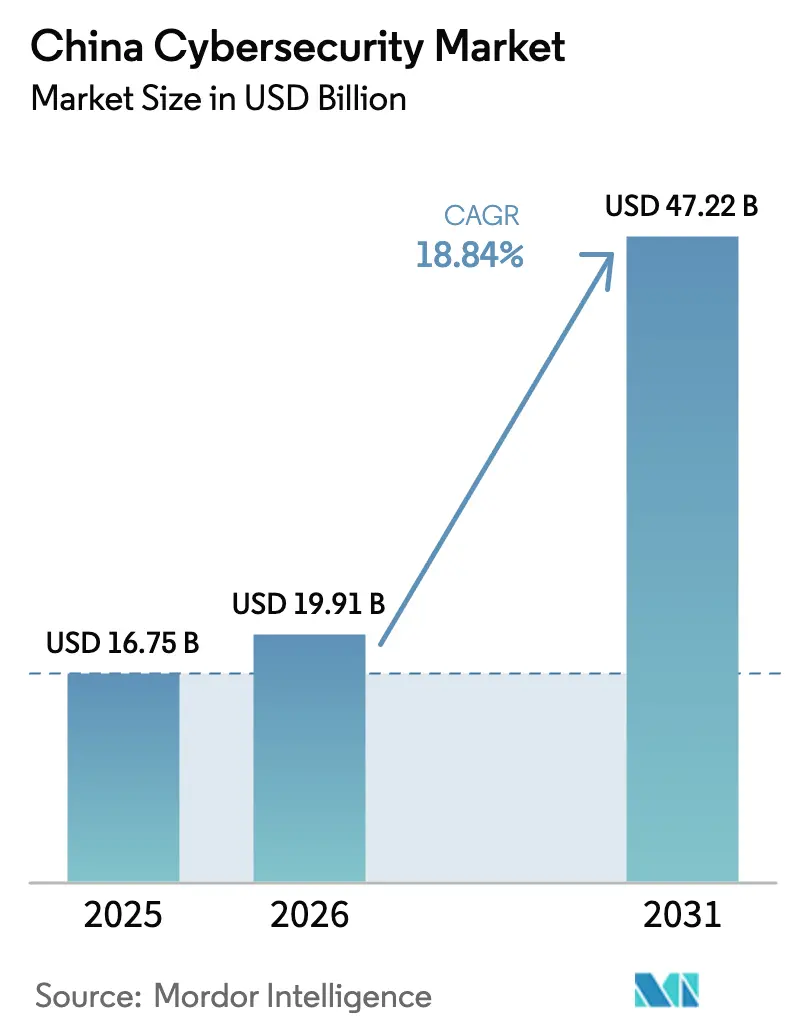
El tama?o del mercado de ciberseguridad de China se estima en 19,91 mil millones de USD en 2026, frente a los 16,75 mil millones de USD en 2025. Se proyecta que el mercado alcance los 47,22 mil millones de USD para 2031, registrando una CAGR del 18,84% durante 2026-2031. Los estrictos marcos regulatorios, incluida la Ley de Ciberseguridad, la Ley de Seguridad de Datos (DSL) y la Ley de Protección de la Información Personal (PIPL), respaldan esta rápida expansión al exigir el cumplimiento normativo en todos los sectores. Las iniciativas gubernamentales para proteger la infraestructura de información crítica, la creciente adopción de la computación en la nube y el IoT, y el creciente cambio hacia soluciones de seguridad habilitadas por inteligencia artificial están acelerando aún más la demanda. Los compromisos paralelos en infraestructura también están fortaleciendo la demanda. A mayo de 2024, la Comisión Nacional de Desarrollo y Reforma (NDRC) registró desembolsos acumulados de 239 mil millones de CNY (33,4 mil millones de USD) bajo el programa de Datos del Este, Computación del Oeste (EDWC), con cada nuevo campus de centro de datos obligado a cumplir los estándares de seguridad de nivel III. En el mismo a?o, la facturación del comercio electrónico transfronterizo alcanzó los 2,38 billones de CNY (331 mil millones de USD), aumentando los riesgos de los datos de pago e impulsando a los comerciantes a integrar la tokenización y la biometría conductual en el proceso de pago. El mercado también está moldeado por el énfasis estratégico de China en la soberanía digital y la seguridad nacional, con inversiones en tecnologías y certificaciones de ciberseguridad autóctonas para reducir la dependencia de proveedores extranjeros. La integración de la inteligencia artificial, la cadena de bloques y el cifrado resistente a la computación cuántica en los marcos de seguridad empresarial pone de relieve la ambición de China de convertirse en líder mundial en innovación en ciberseguridad, al tiempo que protege su economía en rápida digitalización.
Conclusiones Clave del Informe
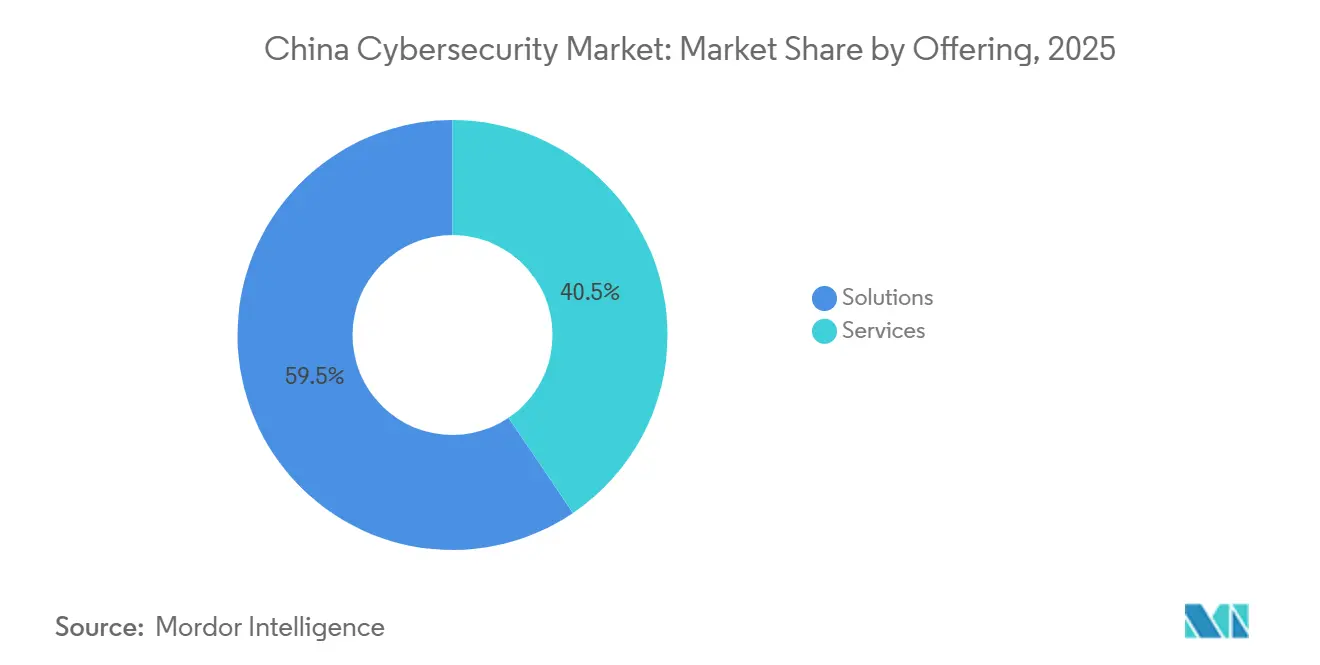
- Por oferta, las soluciones capturaron el 59,48% de la cuota del mercado de ciberseguridad de China en 2025, mientras que se prevé que los servicios crezcan más rápido con una CAGR del 19,96% hasta 2031.
- Por modo de implementación, las implementaciones basadas en la nube lideraron con una cuota del 69,72% en 2025, y se proyecta que la seguridad basada en la nube se expanda a una CAGR del 19,12% hasta 2031.
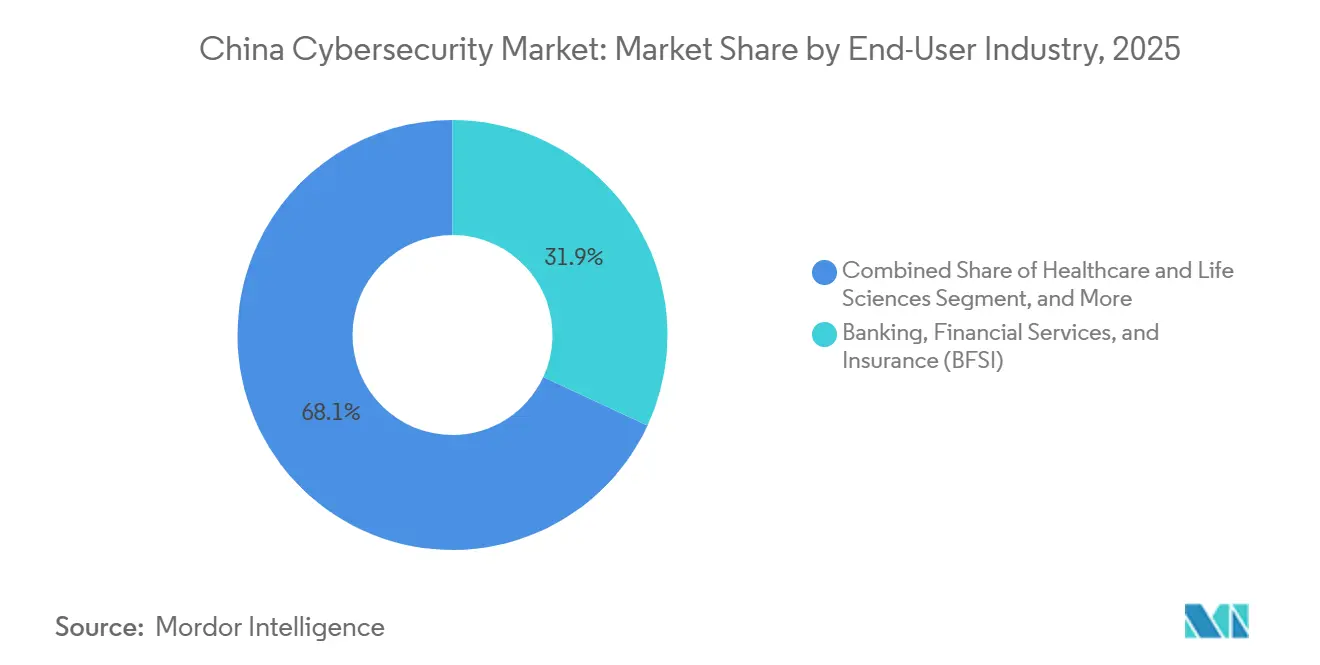
- Por sector de usuario final, Banca, Servicios Financieros y Seguros (BFSI) representó el 31,91% del tama?o del mercado de ciberseguridad de China en 2025, y se prevé que la industria de Salud y Ciencias de la Vida registre la CAGR más rápida del 20,14% entre 2026 y 2031.
- Por tama?o de organización, las grandes empresas representaron el 82,74% de la cuota del mercado de ciberseguridad de China en 2025, mientras que se espera que las PYMES mantengan una CAGR del 17,95% durante el período de pronóstico.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de China
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Cumplimiento Obligatorio de las Leyes de Ciberseguridad y Seguridad de Datos de China | +5.2% | Centros de negocios de primer nivel | Corto plazo (≤ 2 a?os) |
| Proliferación de Redes Privadas 5G en Centros de Manufactura Inteligente | +3.1% | Manufactura del este | Mediano plazo (2-4 a?os) |
| Rápido Cambio de las Empresas Estatales hacia Arquitecturas Nativas en la Nube | +4.8% | Nacional | Mediano plazo (2-4 a?os) |
| Auge de los Vectores de Amenaza Industrial en Internet Impulsados por Inteligencia Artificial | +4.5% | Clústeres industriales | Mediano plazo (2-4 a?os) |
| Crecimiento Explosivo del Comercio Electrónico Transfronterizo que Requiere Infraestructuras de Pago Seguras | +2.8% | Zonas de libre comercio costeras | Corto plazo (≤ 2 a?os) |
| Iniciativa Gubernamental "Datos del Este, Computación del Oeste" que Impulsa la Construcción de Centros de Operaciones de Seguridad Regionales | +4.9% | Provincias occidentales | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Cumplimiento Obligatorio de las Leyes de Ciberseguridad y Seguridad de Datos de China
La aplicación regulatoria bajo el NDSMR de China se intensificó en 2024, con las autoridades emitiendo 786 sanciones administrativas por fallos en la seguridad de datos, lo que representa un aumento del 32% respecto a 2023. Este incremento subrayó el creciente enfoque regulatorio en la protección de datos y obligó a los consejos de administración corporativos a priorizar las herramientas de cifrado, registro y clasificación de datos como elementos presupuestarios esenciales en lugar de inversiones tecnológicas discrecionales. Para 2025, las organizaciones habían superado las revisiones periódicas de cumplimiento, con muchas de ellas reemplazando los ciclos de auditoría trienales por paneles de cumplimiento continuo para monitorear los riesgos y la adherencia regulatoria en tiempo real. Este cambio fortaleció la demanda de servicios de seguridad gestionados y aceleró la adopción de contratos plurianuales con proveedores de servicios de seguridad gestionados (MSSP) en sectores clave, incluidos la banca, la salud y las telecomunicaciones.
Rápido Cambio de las Empresas Estatales hacia Arquitecturas Nativas en la Nube
La Comisión de Supervisión y Administración de Activos Estatales (SASAC) confirmó que, a finales de 2024, 78 empresas estatales centrales habían migrado al menos la mitad de sus nuevas cargas de trabajo a plataformas de nube domésticas, convirtiendo la adopción nativa en la nube en un factor clave de la demanda de ciberseguridad en China. Este cambio aumentó la necesidad de soluciones integradas de gestión de la postura de seguridad capaces de proteger entornos en contenedores, reforzar las configuraciones de Kubernetes y gestionar los riesgos relacionados con las API dentro de un marco unificado. Las herramientas de postura de seguridad que combinan el fortalecimiento de Kubernetes con el cierre de puertas de enlace de API reducen los ciclos de licitación un 17% más rápido que los enfoques de múltiples proveedores, lo que indica que las empresas estatales priorizaron una implementación más rápida, una integración simplificada y la eficiencia operativa en las decisiones de adquisición.
Proliferación de Redes Privadas 5G en Centros de Manufactura Inteligente
La proliferación de redes privadas 5G es un importante impulsor del mercado de ciberseguridad de China, ya que las empresas y los organismos gubernamentales ampliaron la conectividad segura y dedicada para aplicaciones industriales y de infraestructura crítica. A finales de 2025, China había desplegado 4,838 millones de estaciones base 5G, con un promedio de 34,4 estaciones base por cada 10.000 personas, superando los objetivos de planificación nacional. El país también había establecido más de 5,8 millones de redes privadas virtuales 5G en sectores como la manufactura, la energía, la salud y los puertos.[1]Volumen de Servicios de Telecomunicaciones, "Estaciones Base 5G", www.gov.cn Estas cifras ponen de relieve la escala del despliegue 5G de China, que está profundamente integrado en la iniciativa "5G + Internet Industrial". La iniciativa abarca las 41 categorías industriales y apoya más de 23.000 proyectos en todo el país. La rápida expansión de las redes 5G privadas permite una conectividad de ultra baja latencia y alto ancho de banda para operaciones de misión crítica. Sin embargo, también aumenta significativamente la superficie de ataque, impulsando la demanda de soluciones avanzadas de ciberseguridad como la segmentación de redes, los marcos de confianza cero y la detección de amenazas habilitada por inteligencia artificial. A medida que las empresas adoptan fábricas inteligentes habilitadas por 5G, vehículos autónomos y telemedicina, la ciberseguridad se vuelve esencial para proteger los flujos de datos sensibles y garantizar el cumplimiento de la Ley de Ciberseguridad y la Ley de Seguridad de Datos (DSL) de China.
Iniciativa Gubernamental "Datos del Este, Computación del Oeste" que Impulsa la Construcción de Centros de Operaciones de Seguridad Regionales
El objetivo de la NDRC de desplegar 4 millones de servidores en Guizhou para 2026 continúa apoyando la construcción de centros de operaciones de seguridad (SOC) regionales bajo la iniciativa "Datos del Este, Computación del Oeste". Con 2025 tratado ahora como un a?o pasado, la iniciativa ya ha acelerado el traslado de la capacidad de procesamiento de datos desde los centros de demanda del este hacia los centros de computación del oeste. Los campus alimentados por energías renovables en Guizhou están asignando el 6% de su carga eléctrica a salvaguardas ciberfísicas, superando los promedios del este. Esta asignación pone de relieve la creciente necesidad de proteger la infraestructura de centros de datos a gran escala, los sistemas de energía y los entornos de tecnología operativa. También demuestra cómo la adopción de energía verde está reformando la composición del gasto en ciberseguridad, ya que los operadores priorizan cada vez más las salvaguardas integradas para los campus de computación energéticamente eficientes.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ecosistema de Proveedores Fragmentado que Genera Brechas de Integración | -2.3% | Nacional | Mediano plazo (2-4 a?os) |
| Escasez Aguda de Talento en Análisis Avanzado de Amenazas | -3.5% | Nacional | Largo plazo (≥ 4 a?os) |
| Segmento de PYMES con Sensibilidad al Precio que Limita el Gasto en Seguridad Premium | -2.1% | Regiones del interior | Mediano plazo (2-4 a?os) |
| Restricciones Geopolíticas a la Exportación de Tecnología que Interrumpen las Cadenas de Suministro | ?3.2% | Nacional | Corto plazo (≤ 2 a?os) |
| Fuente: 麻豆视频 | |||
Ecosistema de Proveedores Fragmentado que Genera Brechas de Integración
El Ministerio de Industria y Tecnología de la Información (MIIT) enumeró 827 proveedores de ciberseguridad con licencia en China, creando un ecosistema de proveedores altamente fragmentado. Esta fragmentación generó brechas de integración y prolongó los tiempos de respuesta a incidentes para las empresas que gestionan más de 25 productos puntuales en sus operaciones de seguridad. Las organizaciones a menudo enfrentan desafíos para lograr la interoperabilidad, mantener una visibilidad centralizada y coordinar la detección y respuesta a amenazas en múltiples herramientas. Como resultado, la consolidación del mercado se volvió cada vez más necesaria y ganó el apoyo de los directores de seguridad de la información que buscan paneles unificados, gestión de seguridad simplificada y capacidades de respuesta a incidentes más eficientes.
Escasez Aguda de Talento en Análisis Avanzado de Amenazas
Una evaluación del CNITSEC estima que la brecha de talento en ciberseguridad de China asciende a 1,4 millones de profesionales, lo que pone de relieve una restricción significativa en la capacidad del país para hacer frente a las amenazas cibernéticas cada vez más complejas.[3]Informe Breve de CSET, "Centro Nacional de Ciberseguridad de China", cset.georgetown.edu Los roles de búsqueda de amenazas exigen una prima salarial del 41%, que muchas ciudades de segundo nivel tienen dificultades para igualar, lo que limita la disponibilidad de profesionales cualificados fuera de los principales centros tecnológicos y financieros. Esta escasez está alentando a las empresas a aumentar las inversiones en herramientas de detección aumentadas por inteligencia artificial y a contratar proveedores externos de servicios de seguridad gestionados (MSSP) para reforzar las capacidades de monitoreo, respuesta a incidentes y mitigación de amenazas. Sin embargo, se espera que estas medidas proporcionen solo un alivio parcial, ya que el análisis avanzado de amenazas aún requiere experiencia humana cualificada para la investigación, la evaluación contextual y la toma de decisiones. Como resultado, es probable que la escasez de talento siga siendo una restricción clave para el mercado de ciberseguridad de China hasta 2030.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Soluciones Dominan, los Servicios se Aceleran
Las soluciones capturaron el 59,48% de la cuota del mercado de ciberseguridad de China en 2025, ya que las empresas se apresuraron a incorporar funciones de cumplimiento como la tokenización, la prevención de pérdida de datos y los cortafuegos de análisis conductual en las redes principales. La naturaleza anticipada de los plazos de cumplimiento mantuvo los ingresos por licencias boyantes incluso entre los exportadores con restricciones de liquidez, mientras que los paquetes integrados de hardware y software acortaron el tiempo hasta la auditoría para los grandes bancos y hospitales. Los proveedores capaces de certificar dispositivos tanto bajo GB/T 35273 como bajo el Reglamento de Gestión de Seguridad de Datos de Red ahora exigen precios premium, lo que subraya cómo la superposición estatutaria consolida la demanda. En paralelo, los proveedores de nicho de herramientas puntuales están siendo desplazados a medida que los consejos de administración recurren a plataformas de pila completa que prometen paneles unificados y menor fricción de mantenimiento.
Se prevé que los servicios se expandan a una CAGR del 19,96%, superando al mercado de ciberseguridad de China en general, ya que las empresas se enfrentan a una crónica escasez de talento en análisis. China Telecom registró ingresos por servicios de seguridad de 12,4 mil millones de CNY (1,7 mil millones de USD) en 2024, un incremento del 31% que se?ala la aceptación generalizada de los contratos de detección y respuesta gestionadas. La externalización de los centros de operaciones de seguridad de primer nivel libera al personal interno para la búsqueda de amenazas, mientras que los contratos de retención para respuesta a incidentes garantizan métricas de tiempo medio de contención favorables para los reguladores. Durante el período de pronóstico, se espera que cada regla de cumplimiento incremental se traduzca en un mayor gasto recurrente en servicios, lo que otorga a los actores de plataformas con centros de operaciones disponibles las 24 horas del día, los 7 días de la semana, una trayectoria de crecimiento estructural.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación: Lo Local Prevalece, la Nube Surge
En el mercado de ciberseguridad de China, las implementaciones basadas en la nube dominaron, representando el 69,72% del mercado en 2025. Este liderazgo reflejó la rápida adopción de la computación en la nube en los sectores de BFSI, salud, manufactura y gobierno, respaldada por la necesidad de cumplir con la Ley de Ciberseguridad, la Ley de Seguridad de Datos (DSL) y la Ley de Protección de la Información Personal (PIPL).[2]Academia China de Tecnología de la Información y las Comunicaciones, "Libro Blanco sobre el Desarrollo de la Computación en la Nube en China 2025", caict.ac.cn Las empresas continuaron migrando cargas de trabajo a la nube para mejorar la escalabilidad, optimizar la eficiencia de costos, fortalecer la resiliencia operativa y apoyar iniciativas de transformación digital segura. Al mismo tiempo, los hiperescaladores y los proveedores de nube domésticos incorporaron capacidades de seguridad avanzadas directamente en las ofertas de infraestructura como servicio, lo que permitió a las organizaciones abordar los riesgos cibernéticos en evolución al tiempo que reducían la complejidad de gestionar herramientas de seguridad independientes.
Se proyecta que la seguridad basada en la nube se expanda a una CAGR del 19,12% hasta 2031, convirtiéndola en el modo de implementación de más rápido crecimiento en el mercado de ciberseguridad de China. El continuo enfoque de China en la adopción de nube soberana, la expansión de las redes privadas 5G y la integración de la seguridad habilitada por inteligencia artificial en las plataformas de nube se espera que respalden este crecimiento. A medida que las organizaciones implementan cada vez más estrategias de nube híbrida y multinube, se espera que la demanda de soluciones avanzadas, como la protección de cargas de trabajo en la nube, la gobernanza de identidades, el monitoreo continuo, la detección de amenazas y los marcos de confianza cero, se acelere aún más. Es probable que estas tendencias fortalezcan la posición de la nube como componente central del panorama de ciberseguridad de China y como habilitador crítico de la modernización empresarial segura.
Por Sector de Usuario Final: BFSI Domina, Salud Supera
Banca, Servicios Financieros y Seguros (BFSI) representó el 31,91% del mercado de ciberseguridad de China en 2025, invirtiendo 21,6 mil millones de CNY (3,0 mil millones de USD) en seguridad de la información a medida que los pagos en tiempo real y las API de banca abierta ampliaron la superficie de ataque. Los feeds de inteligencia sobre fraude enriquecidos con firmas de cuentas mula domésticas han pasado de ser complementos opcionales a partidas presupuestarias obligatorias, impulsando el gasto en inteligencia de amenazas un 26% más el a?o pasado. Con las reglas de liquidez de Basilea III ya estrictas, los bancos tratan la resiliencia cibernética como una salvaguarda de adecuación de capital, asegurando que la automatización de los centros de operaciones de seguridad y los ejercicios de simulación de brechas se mantengan en la agenda prioritaria del consejo de administración.
Se prevé que la industria de Salud y Ciencias de la Vida registre una CAGR del 20,14%, impulsada por una penetración del 87% en registros de salud electrónicos y una rápida adopción de la telemedicina. Los hospitales que adoptan la autenticación multifactor basada en roles reducen a la mitad el tiempo de contención de brechas, traduciendo la inversión en ciberseguridad en métricas directas de seguridad del paciente. Los subsidios bajo el Programa Nacional de Salud Digital reembolsan hasta el 40% de las mejoras de seguridad calificadas, alentando a las clínicas rurales a adoptar directamente la gestión de identidades y accesos entregada en la nube. Como resultado, los proveedores capaces de traducir los flujos de trabajo clínicos en políticas legibles por máquina están ganando contratos de servicios de mayor margen junto con las tarifas de licencia tradicionales.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tama?o de Organización: Las Grandes Empresas Lideran, las PYMES Ganan Terreno
En el mercado de ciberseguridad de China, las grandes empresas dominaron en 2025, representando el 82,74% de la cuota de mercado. Su liderazgo fue respaldado por inversiones sostenidas en cumplimiento regulatorio con la Ley de Ciberseguridad, la Ley de Seguridad de Datos (DSL) y la Ley de Protección de la Información Personal (PIPL), así como por la creciente necesidad de proteger entornos de TI complejos en implementaciones de nube, IoT e inteligencia artificial. Las grandes empresas en sectores como BFSI, salud y manufactura priorizaron soluciones avanzadas de ciberseguridad, incluida la protección de cargas de trabajo en la nube y los marcos de confianza cero, para proteger datos sensibles, garantizar la continuidad operativa y salvaguardar las funciones empresariales críticas.
Mientras tanto, se espera que las PYMES registren una CAGR del 17,95% durante el período de pronóstico, impulsadas por su creciente dependencia de plataformas digitales, el comercio electrónico y las operaciones basadas en la nube. A pesar de contar con presupuestos de ciberseguridad más reducidos que las grandes empresas, las PYMES adoptan cada vez más servicios de seguridad gestionados y soluciones de gobernanza de identidades para cumplir con los requisitos de cumplimiento y fortalecer la protección frente a las crecientes amenazas cibernéticas. La expansión de las redes privadas 5G y la continua adopción de tecnologías en la nube entre las PYMES están aumentando aún más la demanda de ofertas de ciberseguridad escalables, flexibles y rentables, posicionando a las PYMES como un segmento de crecimiento crítico en el panorama de mercado en evolución de China.
Análisis Geográfico
Pekín, Shanghái y Shenzhen juntas representaron una cuota significativa del valor de las licitaciones de ciberseguridad de 2025, respaldadas por iniciativas de entorno controlado como la Zona Piloto de Innovación en Ciberseguridad de Shanghái, que aceleró la adopción de nuevos estándares. Estas ciudades siguieron siendo centros clave de adquisición e innovación, ya que los proveedores que aseguraron espacios piloto en estos mercados a menudo se expandieron por toda la provincia en ciclos de adquisición posteriores. Esta tendencia indicó un efecto de volante geográfico, donde la participación temprana en programas piloto fortaleció la credibilidad del proveedor, mejoró la capacidad de referencia y apoyó oportunidades de contratos más amplias.
Las provincias occidentales, lideradas por Guizhou y Gansu, escalaron rápidamente la capacidad de ciberseguridad en 2025. La oficina de macrodatos de Guizhou reportó un aumento del 62% en la inversión en ciberseguridad hasta los 6,3 mil millones de CNY (0,9 mil millones de USD) durante el a?o. Los climas más frescos y el acceso a la energía hidroeléctrica redujeron los costos operativos de las salas de datos en aproximadamente un 25%, haciendo que estas provincias sean más atractivas para la infraestructura de datos a gran escala. Esta ventaja de costos alentó la migración de cargas de trabajo de este a oeste, lo que, a su vez, impulsó un mayor gasto en seguridad en el interior del país a medida que las empresas y los organismos públicos ampliaron los requisitos de protección para los centros de datos, las cargas de trabajo en la nube y la infraestructura digital relacionada.
Los cinturones de manufactura costeros, incluidos Jiangsu, Zhejiang y Guangdong, continuaron albergando la mayoría de las redes privadas 5G industriales de China, según los datos de campo del MIIT. Estas provincias siguieron siendo centrales para la digitalización industrial debido a su sólida base manufacturera y sus cadenas de suministro orientadas a la exportación. Los informes de emergencia provinciales mostraron que la visibilidad integrada de TI-OT redujo a la mitad el tiempo de permanencia de los atacantes en las fábricas piloto. Esta mejora vinculó directamente la resiliencia cibernética con la fiabilidad de la cadena de suministro de exportación, ya que una detección y respuesta a amenazas más rápidas ayudaron a los fabricantes a reducir los riesgos de interrupción operativa en entornos de producción conectados.
Panorama regulatorio
La demanda de ciberseguridad en China se sustenta en un marco de cumplimiento cada vez más estricto liderado por la Administración del Ciberespacio de China (CAC), el Ministerio de Industria y Tecnología de la Información (MIIT) y el Ministerio de Seguridad Pública (MPS). El Reglamento de Gestión de Seguridad de Datos de Red (NDSMR) entró en vigor a principios de 2025, y el ritmo de cumplimiento se ve reforzado por una mayor actividad de aplicación normativa, con 786 sanciones administrativas por infracciones de seguridad de datos registradas en 2024. Esta tendencia impulsa el gasto recurrente en cifrado, registro de eventos, clasificación de datos e informes de auditoría.
En 2026, la Ley de Ciberseguridad (CSL) enmendada entró en vigor el 1 de enero de 2026 (aprobada el 28 de octubre de 2025), a?adiendo una rendición de cuentas más estricta para los responsables directos y reforzando los requisitos de gobernanza a nivel de consejo. El Consejo de Estado también publicó las Medidas para la Administración de Etiquetas de Ciberseguridad (Guoxinban Fa N.? 4) el 10 de abril de 2026, con implementación a partir del 1 de julio de 2026. El sistema de etiquetado de tres niveles (de una a tres estrellas) eleva la importancia de la garantía de producto, la evidencia de pruebas y la alineación con los centros de evaluación para los proveedores que venden a compradores regulados.
Análisis de la cadena de valor
El suministro upstream para la ciberseguridad en China abarca capacidad de cómputo nacional y anclas de confianza, incluidos chips de seguridad y aceleradores criptográficos (por ejemplo, los ecosistemas Loongson y Hygon), junto con componentes de hardware de seguridad de clase TPM que respaldan la identidad de dispositivos y el almacenamiento de claves. Las presiones normativas y de certificación acercan más al upstream y al midstream, ya que las afirmaciones sobre los productos deben corresponder cada vez más con los controles de cumplimiento y los requisitos de evaluación, en lugar de con características aisladas.
El midstream incluye proveedores de plataformas y soluciones puntuales, así como MSSPs como QI-ANXIN, Venustech, 360, Sangfor y TopSec, además de unidades de seguridad de nube y telecomunicaciones que empaquetan detección, respuesta y operaciones de cumplimiento en ofertas gestionadas. La demanda downstream se concentra en gobierno, defensa, finanzas, energía y telecomunicaciones, donde las adquisiciones suelen hacer referencia a normas nacionales y organismos de evaluación. Los clústeres en torno a Beijing (Zhongguancun Science City y Haidian Software Park) se benefician de la proximidad a reguladores y organizaciones de pruebas y evaluación, incluidos ITSEC y el Tercer Instituto de Investigación del MPS, lo que ayuda a acelerar los ciclos de certificación y la integración del ecosistema.
Panorama Competitivo
El mercado de ciberseguridad de China siguió siendo fragmentado en 2025, aunque la consolidación se aceleró a medida que los principales proveedores domésticos, como Huawei Technologies, Qi-Anxin Technology Group, Venustech Group y Sangfor Technologies, ampliaron su presencia en el mercado.[4]Expansión de Actores, "Los Cortafuegos de Seguridad de Red de Huawei Clasificados en el Primer Lugar en Cuota de Mercado de China para el Primer Semestre de 2025", e.huawei.com Los proveedores de nivel medio, incluidos TopSec, DBAPPSecurity y Hillstone Networks, siguieron estrategias de consolidación para fortalecer su escala y capacidades. Los grandes actores reforzaron sus posiciones ofreciendo servicios basados en plataformas, soluciones de seguridad integradas y carteras de productos más amplias que respondían a los requisitos de las empresas, los organismos gubernamentales y los operadores de infraestructura crítica. Las aprobaciones regulatorias de múltiples fusiones y adquisiciones en ciberseguridad también indicaron una consolidación más rápida en toda la industria, ya que los proveedores buscaron mejorar la competitividad, ampliar la cobertura de clientes y desarrollar capacidades de ciberseguridad de extremo a extremo más sólidas.
La inteligencia artificial se convirtió en un diferenciador competitivo clave, con empresas domésticas como NSFOCUS, ThreatBook y Beijing Chaitin Future Technology utilizando modelos impulsados por inteligencia artificial para mejorar la velocidad de detección de amenazas, la precisión de respuesta y la eficiencia operativa. Las plataformas de inteligencia de amenazas nativas en la nube de actores como 360 Enterprise Security Group y Tencent Cloud Security procesaron grandes volúmenes de datos de telemetría diariamente, lo que permitió una identificación más rápida de los patrones de ataque emergentes. Estas plataformas también demostraron ventajas de hiperescala que los competidores más peque?os, como iJiami, IDsManager y CoreShield Times, encontraron difíciles de replicar. Esta diferenciación liderada por la tecnología reformó la dinámica competitiva, elevó el estándar de innovación en el mercado y aumentó la presión sobre los proveedores para invertir en automatización, análisis avanzado y arquitecturas de seguridad escalables.
Los proveedores internacionales, como Palo Alto Networks, y las empresas conjuntas que involucran a firmas globales siguieron activos en China. Sin embargo, las normas de preferencia por productos autóctonos continuaron influyendo fuertemente en las decisiones de adquisición, particularmente en las cuentas del sector público y las empresas estratégicas. Empresas como Ant Group Zoloz Security, Meiya Pico y Legendsec (Beijing Lingxin Technology), que cumplieron con los mandatos de API abierta, obtuvieron una ventaja competitiva a medida que los compradores priorizaron cada vez más la interoperabilidad, la flexibilidad de integración y la adaptabilidad a largo plazo para evitar la dependencia de un único proveedor. Este entorno operativo destacó la importancia estratégica del cumplimiento local, las asociaciones domésticas y la capacidad de alinear las soluciones con los requisitos regulatorios y de adquisición de China al competir por contratos de ciberseguridad a gran escala.
Líderes de la Industria de Ciberseguridad de China
ThreatBook
Qi-Anxin Technology Group Inc.
Huawei Technologies Co., Ltd.
Venustech Group Inc.
Beijing TopSec Network Security Technology Co.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Un espacio en blanco clave es la operacionalización del cumplimiento a escala, donde los compradores necesitan monitoreo automatizado, captura de evidencias e informes de auditoría que abarquen arquitecturas híbridas moldeadas por la migración a la nube soberana y el cambio Este de Datos, Oeste de Computación (EDWC). La profundidad de la oportunidad de servicios gestionados se ve respaldada por la brecha documentada de talento en ciberseguridad, con CNITSEC citando un déficit de 1,4 millones, y por se?ales de adopción como el reporte de China Telecom de 12.400 millones de CNY en ingresos por servicios de seguridad en 2024. Esto apunta a que los retenedores de SOC externalizado, MDR y respuesta a incidentes se están integrando en la adquisición convencional.
La productización específica por sector también crea espacio de crecimiento en entornos de salud y de dispositivos conectados, donde el fortalecimiento de endpoints, los controles de identidad y la seguridad de datos deben adaptarse a los flujos de trabajo clínicos y de IoT y a los controles de cumplimiento. Al mismo tiempo, las industrias reguladas con fuerte presencia local y las grandes empresas estatales que trasladan cargas de trabajo a nubes nacionales (SASAC se?ala que 78 empresas estatales centrales trasladaron al menos la mitad de sus nuevas cargas de trabajo a plataformas de nube nacionales para fines de 2024) están impulsando la demanda de plataformas integradas. Estas plataformas unifican la seguridad de Kubernetes y de API con el descubrimiento de datos y el cifrado, reduciendo la fricción de las cadenas de herramientas de múltiples proveedores en un mercado con cientos de proveedores autorizados (el MIIT enumera 827).
Desarrollos recientes del sector
- Abril de 2026: ThreatBook fue nombrada socio exclusivo de ciberseguridad para el ejercicio conjunto STEALTHNET de la Fuerza de Policía de Hong Kong contra el terrorismo cibernético y físico. La colaboración puso de relieve la demanda de capacidades locales de inteligencia de amenazas, detección y respuesta en escenarios de seguridad pública de alta visibilidad. También reforzó el papel de los proveedores nacionales en despliegues vinculados al gobierno.
- Febrero de 2026: Palo Alto Networks ajustó el lenguaje de atribución en un informe de inteligencia de amenazas de Unit 42, describiendo a un grupo de hackers como alineado con un estado y operando desde Asia, en lugar de vincularlo directamente con Beijing. El cambio refleja las sensibilidades operativas y comerciales en torno a las narrativas de atribución en los informes de amenazas relacionados con China. También tiene implicaciones sobre cómo los proveedores comunican inteligencia a clientes multinacionales que operan en el país.
- Enero de 2026: Informes de medios indicaron que las autoridades chinas instruyeron a empresas nacionales a dejar de usar software de ciberseguridad de un grupo de proveedores estadounidenses e israelíes, incluido Palo Alto Networks. Este tipo de directrices, aunque se apliquen de manera desigual entre sectores, refuerzan la dinámica de preferencia por proveedores nacionales. También canaliza las adquisiciones hacia plataformas y proveedores de servicios nacionales para compradores regulados y grandes empresas.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para este informe, el mercado de ciberseguridad de China abarca el gasto en tecnologías y servicios que protegen los sistemas de TI, redes, cargas de trabajo en la nube y datos frente a ataques, uso indebido e interrupciones operativas, donde el cliente se encuentra en China.
Exclusiones del alcance: el dimensionamiento excluye los complementos puros para dispositivos de consumo y las herramientas gratuitas no gestionadas que no generan ingresos medibles para el proveedor.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructura
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Endpoints
- Otros Servicios
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Vertical de Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Manufactura
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Otros
- Por Tama?o de Empresa del Usuario Final
- Peque?as y Medianas Empresas (PyMEs)
- Grandes Empresas
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental nos ayuda a establecer el límite del mercado, enumerar las categorías de compra y construir una visión inicial de la demanda antes de que comiencen las entrevistas. Revisamos la política pública, la dirección de cumplimiento y se?ales amplias de gasto en TI que explican cómo evolucionan los presupuestos de seguridad a lo largo del tiempo.
Las fuentes públicas u oficiales típicas incluyen comunicados y orientaciones del Ministerio de Industria y Tecnología de la Información (MIIT), la Administración del Ciberespacio de China, la Oficina Nacional de Estadísticas de China y el Ministerio de Seguridad Pública. También hacemos referencia a leyes y medidas promulgadas, como la Ley de Ciberseguridad, la Ley de Seguridad de Datos y la Ley de Protección de Información Personal, además de las páginas de normas nacionales de China sobre controles de seguridad. Para fundamentar la visión comercial, utilizamos informes anuales de empresas cotizadas, notas de resultados, presentaciones a inversores, informes de prensa confiables y bases de datos de patentes para registros de seguridad, respaldados por una suscripción de pago aprobada para datos financieros de empresas y contexto informativo. La lista de fuentes documentales no es exhaustiva, y consultamos materiales públicos adicionales para validar datos y aclarar preguntas pendientes.
Entrevistas y encuestas primarias
El trabajo primario se centra en convertir los datos documentales en variables de dimensionamiento utilizables, especialmente qué se compra, cómo se empaqueta el precio y cómo se desplazan los presupuestos entre categorías de seguridad. Entrevistamos a compradores e implementadores en sectores regulados (como finanzas, telecomunicaciones e infraestructura crítica), y también hablamos con socios de entrega y proveedores de servicios para verificar la combinación de operaciones, los ciclos de renovación y los términos contractuales típicos en toda China.
Distribución de los encuestados del trabajo de campo de la investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 32% | CXOs: 13% |
| Nivel medio: 53% | Líderes funcionales/de unidad: 36% |
| Actores más peque?os: 15% | Gerentes: 51% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con una construcción de arriba hacia abajo en la que el gasto en seguridad de China se reconstruye a partir del gasto empresarial en TI y digitalización, y luego se filtra según la intensidad de seguridad por sector vertical, considerando aquellos que enfrentan un cumplimiento más estricto y una mayor exposición a incidentes. Una vez formado el conjunto de demanda, lo traducimos en valor de mercado utilizando una lógica de precios que separa los ingresos por productos de pago único de las suscripciones recurrentes y los servicios gestionados.
Para mantener el modelo realista, utilizamos entradas como los niveles de adopción de la nube, los ciclos de cumplimiento normativo, la actividad publicitada de brechas y aplicación de la ley, las prioridades presupuestarias sectoriales y el cambio de implementaciones basadas en dispositivos hacia software y servicios. Los resultados se corroboran con aproximaciones selectivas de abajo hacia arriba, como valores promedio de contrato muestreados por tama?o de cliente y verificaciones de canal sobre las tasas de renovación, y las brechas se gestionan aplicando rangos conservadores que luego se ajustan mediante entrevistas.
Para la previsión, aplicamos análisis de escenarios respaldado por suavizado de tendencias de series cortas, donde los factores clave se actualizan mediante retroalimentación primaria sobre el crecimiento presupuestario, el momento de renovación y la evolución de precios para plataformas empaquetadas. Luego, la previsión se revisa en cuanto a su coherencia con los indicadores macroeconómicos y los patrones de adquisición observados.
Validación de datos y ciclo de actualización
La validación se realiza mediante controles escalonados para que los totales finales se mantengan coherentes con el comportamiento real de compra. Comparamos los resultados frente a se?ales independientes, como series públicas de ingresos del sector, la dirección de las adquisiciones en sectores regulados y el gasto implícito por gran empresa, y luego investigamos los valores atípicos antes de la aprobación final.
Se utiliza una segunda revisión por parte de otro analista para cuestionar los supuestos, rastrear los cálculos y probar la sensibilidad ante cambios en los precios y la adopción. Los informes se actualizan anualmente, con actualizaciones intermedias cuando cambios normativos importantes, incidentes de gran magnitud o movimientos cambiarios repentinos puedan alterar los patrones de gasto. Antes de la entrega, un analista realiza una revisión nueva de las últimas entradas para que los clientes reciban una visión actualizada.
Comparación de la estimación del mercado de ciberseguridad de China de 麻豆视频 con otras estimaciones publicadas
Los valores publicados del mercado de ciberseguridad de China a menudo difieren porque cada editor establece un criterio de inclusión ligeramente distinto, y no siempre utilizan el mismo momento cambiario, entradas de precios o ritmo de actualización. Algunas cifras se asemejan más a un total de ingresos del sector en moneda local, mientras que otras se modelan como gasto del comprador reportado en USD, lo que puede alterar los resultados incluso antes de que comience la previsión.
Las principales brechas suelen provenir de si los servicios gestionados se contabilizan por completo, de cómo se tratan las suscripciones de seguridad en la nube cuando se agrupan en contratos de TI más amplios, y de cómo se proyectan los precios medios de venta a medida que las plataformas reemplazan a las herramientas puntuales. Cuando el momento de conversión cambiaria y la evolución del precio medio de suscripción se actualizan con una cadencia establecida y luego se verifican mediante llamadas de seguimiento de varianza, 麻豆视频 evita que supuestos de tipo de cambio y precios más antiguos persistan en la cifra del a?o en curso.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 麻豆视频 | 16,75 mil millones de USD (2025) | |
| Publicación Especializada A | 13,30 mil millones de USD (2024) | La cifra se expresa en CNY (más de 950 mil millones) y luego se traduce de manera informal, y el alcance parece corresponder a un total amplio del sector de seguridad de red que puede incluir ingresos de seguridad de TI adyacentes más allá del gasto de compradores empresariales de ciberseguridad. |
| Editor de Datos del Sector B | 11,20 mil millones de USD (2024) | La estimación sigue una visión de guía de gasto más estrecha y una curva de crecimiento más lenta, y puede subestimar las renovaciones de suscripciones y los servicios de seguridad gestionados si la agrupación y el momento de los contratos no se revalidan dentro del a?o. |
La tabla sugiere que la dispersión se debe principalmente a la selección del a?o, la conversión de divisas y cómo se contabilizan los ingresos recurrentes de nube y servicios. Cuando el conjunto de gasto se reconstruye a partir de factores de demanda observables y luego se somete a pruebas de estrés frente al comportamiento de renovación y los supuestos de precios, el resultado se mantiene más fácil de rastrear hasta pasos repetibles y variables claras.


Preguntas Clave Respondidas en el Informe
?Cuál es el tama?o proyectado del mercado de ciberseguridad de China para 2031?
El tama?o del mercado de ciberseguridad de China se estima en 19,91 mil millones de USD en 2026, frente a los 16,75 mil millones de USD en 2025. Se proyecta que el mercado alcance los 47,22 mil millones de USD para 2031, registrando una CAGR del 18,84% durante 2026-2031.
?Qué segmento de oferta crecerá más rápido en el mercado de ciberseguridad de China?
Se espera que los servicios, impulsados por las necesidades de detección y respuesta gestionadas, se expandan a una CAGR del 19,96%.
?Cómo afectan las nuevas regulaciones de seguridad de datos al comportamiento de compra?
Requieren plataformas integradas de gobernanza, riesgo y cumplimiento que automaticen la clasificación, el cifrado y la elaboración de informes de auditoría, empujando a las empresas hacia soluciones unificadas para evitar sanciones.
?Por qué la salud y las ciencias de la vida es el sector de más rápido crecimiento?
La rápida penetración de los registros electrónicos de salud y la adopción de la telemedicina aumentan el riesgo de los datos de los pacientes, lo que lleva a los hospitales a mejorar los controles de identidad, acceso y respuesta a incidentes.
?Qué implicaciones tienen las restricciones a las exportaciones en las cadenas de suministro de ciberseguridad?
Aceleran el desarrollo de semiconductores nacionales y obligan al software a funcionar eficientemente en chips de producción local, reduciendo la dependencia de unidades de procesamiento gráfico extranjeras.
?ltima actualización de la página el:



