
Taille et parts du marché de la cybersécurité en Chine
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 16.75 Milliards de dollars |
| Taille du Marché (2026) | 19.91 Milliards de dollars |
| Taille du Marché (2031) | 47.22 Milliards de dollars |
| Growth Rate (2026 - 2031) | 18.84 % |
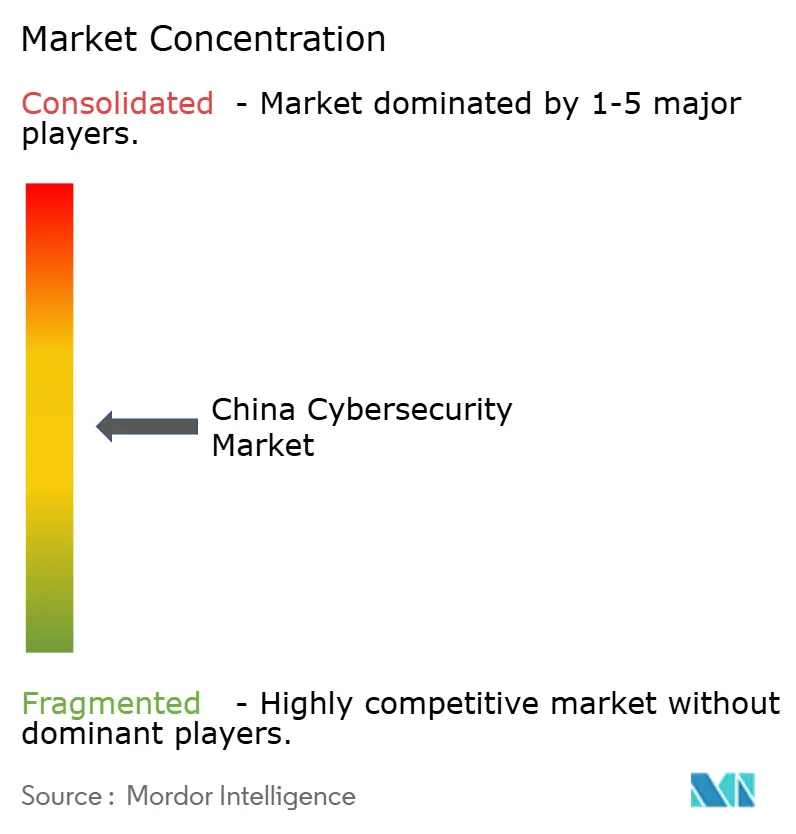
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Chine par 麻豆视频
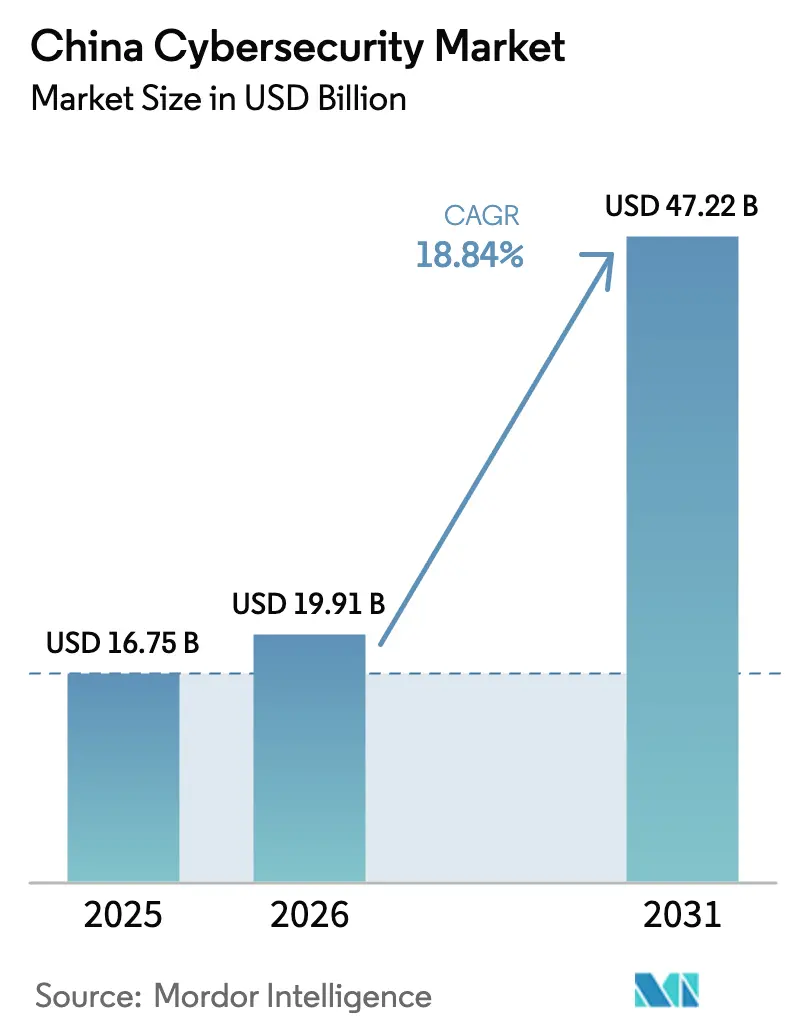
La taille du marché de la cybersécurité en Chine est estimée à 19,91 milliards USD en 2026, contre 16,75 milliards USD en 2025. Le marché devrait atteindre 47,22 milliards USD d'ici 2031, enregistrant un CAGR de 18,84 % durant la période 2026-2031. Des cadres réglementaires stricts, notamment la loi sur la cybersécurité, la loi sur la sécurité des données (DSL) et la loi sur la protection des informations personnelles (PIPL), soutiennent cette expansion rapide en imposant la conformité à l'ensemble des secteurs. Les initiatives gouvernementales visant à sécuriser les infrastructures d'information critiques, l'adoption croissante du cloud computing et de l'IoT, ainsi que l'évolution vers des solutions de sécurité basées sur l'IA accélèrent davantage la demande. Les engagements parallèles en matière d'infrastructure renforcent également la demande. En mai 2024, la Commission nationale du développement et de la réforme (NDRC) a enregistré des dépenses cumulées de 239 milliards CNY (33,4 milliards USD) dans le cadre du programme ? Données de l'Est, Calcul de l'Ouest ? (EDWC), chaque nouveau campus de centre de données devant satisfaire aux normes de sécurité de niveau III. La même année, le chiffre d'affaires du commerce électronique transfrontalier a atteint 2,38 billions CNY (331 milliards USD), augmentant les risques liés aux données de paiement et incitant les marchands à intégrer la tokenisation et la biométrie comportementale lors du paiement. Le marché est également fa?onné par l'accent stratégique de la Chine sur la souveraineté numérique et la sécurité nationale, avec des investissements dans des technologies et certifications de cybersécurité indigènes pour réduire la dépendance aux fournisseurs étrangers. L'intégration de l'IA, de la blockchain et du chiffrement résistant aux technologies quantiques dans les cadres de sécurité des entreprises souligne l'ambition de la Chine de devenir un leader mondial de l'innovation en cybersécurité tout en protégeant son économie en rapide numérisation.
Points clés du rapport
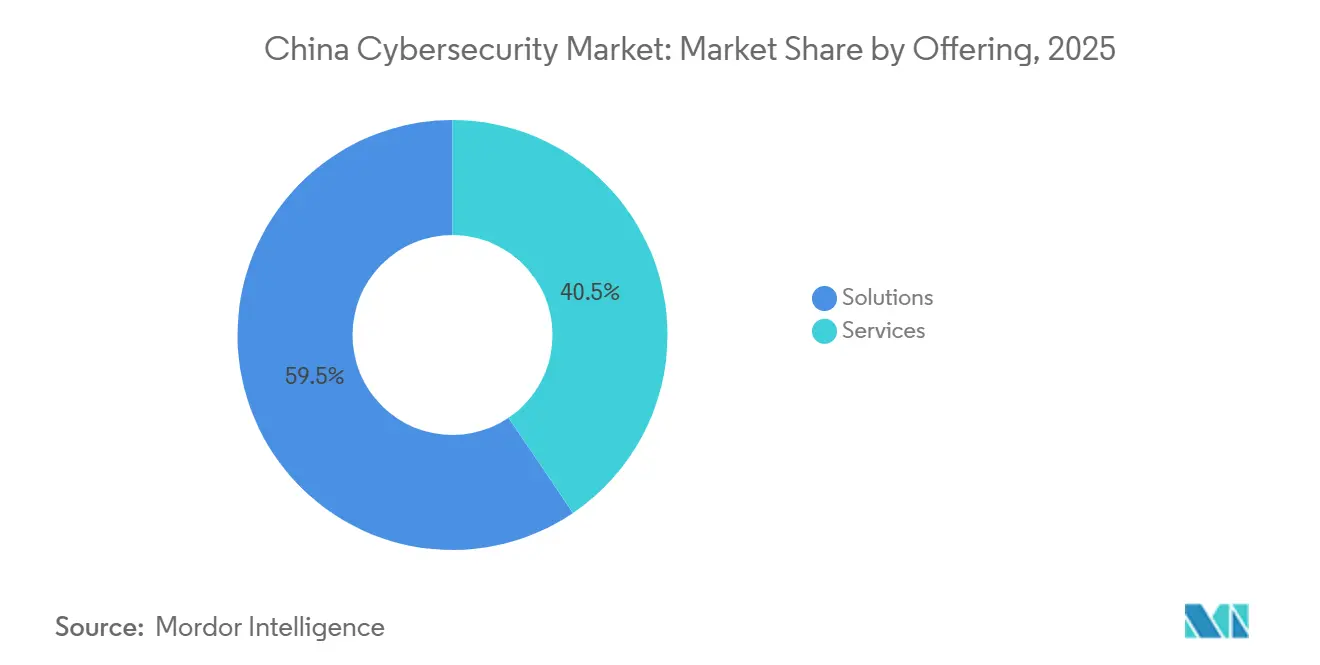
- Par offre, les solutions ont capté 59,48 % de la part du marché de la cybersécurité en Chine en 2025, tandis que les services devraient conna?tre la croissance la plus rapide avec un CAGR de 19,96 % jusqu'en 2031.
- Par mode de déploiement, les déploiements basés sur le cloud ont dominé avec une part de 69,72 % en 2025, et la sécurité basée sur le cloud devrait se développer à un CAGR de 19,12 % jusqu'en 2031.
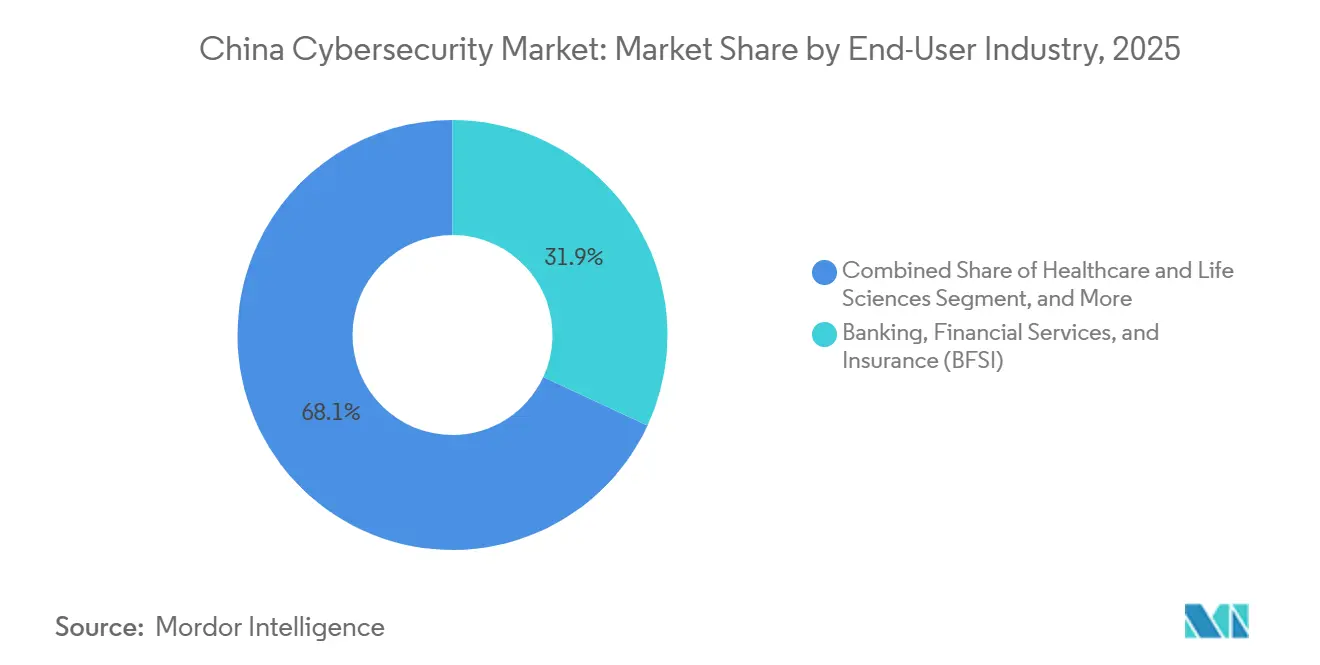
- Par secteur d'utilisation final, la banque, les services financiers et l'assurance (BFSI) ont représenté 31,91 % de la taille du marché de la cybersécurité en Chine en 2025, et le secteur de la santé et des sciences de la vie devrait enregistrer le CAGR le plus rapide de 20,14 % entre 2026 et 2031.
- Par taille d'organisation, les grandes entreprises ont dominé avec 82,74 % de la part du marché de la cybersécurité en Chine en 2025, tandis que les PME devraient afficher un CAGR de 17,95 % sur la période de prévision.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité en Chine
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Conformité obligatoire avec les lois chinoises sur la cybersécurité et la sécurité des données | +5.2% | P?les d'affaires de premier rang | Court terme (≤ 2 ans) |
| Prolifération des réseaux privés 5G dans les p?les de fabrication intelligente | +3.1% | Industrie manufacturière de l'Est | Moyen terme (2 à 4 ans) |
| Transition rapide des entreprises d'?tat vers des architectures cloud natives | +4.8% | National | Moyen terme (2 à 4 ans) |
| Montée des vecteurs de menaces industrielles liées à l'Internet des objets industriel alimentés par l'IA | +4.5% | Clusters industriels | Moyen terme (2 à 4 ans) |
| Croissance explosive du commerce électronique transfrontalier nécessitant des rails de paiement sécurisés | +2.8% | Zones de libre-échange c?tières | Court terme (≤ 2 ans) |
| Initiative gouvernementale ? Données de l'Est, Calcul de l'Ouest ? stimulant la création de centres opérationnels de sécurité régionaux | +4.9% | Provinces de l'Ouest | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Conformité obligatoire avec les lois chinoises sur la cybersécurité et la sécurité des données
L'application réglementaire dans le cadre du NDSMR chinois s'est intensifiée en 2024, les autorités ayant émis 786 sanctions administratives pour des manquements à la sécurité des données, soit une augmentation de 32 % par rapport à 2023. Cette augmentation a souligné l'attention croissante des régulateurs sur la protection des données et a contraint les conseils d'administration des entreprises à prioriser les outils de chiffrement, de journalisation et de classification des données en tant qu'éléments budgétaires essentiels plut?t que comme investissements technologiques discrétionnaires. D'ici 2025, les organisations avaient dépassé les révisions périodiques de conformité, beaucoup rempla?ant les cycles d'audit triennaux par des tableaux de bord de conformité continue pour surveiller les risques et l'adhérence réglementaire en temps réel. Ce changement a renforcé la demande de services de sécurité gérés et accéléré l'adoption de contrats MSSP pluriannuels dans les secteurs clés, notamment la banque, la santé et les télécommunications.
Transition rapide des entreprises d'?tat vers des architectures cloud natives
La Commission de supervision et d'administration des actifs appartenant à l'?tat (SASAC) a confirmé que, fin 2024, 78 entreprises d'?tat centrales avaient migré au moins la moitié de leurs nouvelles charges de travail vers des plateformes cloud nationales, faisant de l'adoption du cloud natif un facteur clé de la demande en cybersécurité en Chine. Ce changement a accru le besoin de solutions intégrées de gestion de la posture de sécurité capables de sécuriser les environnements conteneurisés, de renforcer les configurations Kubernetes et de gérer les risques liés aux API dans un cadre unifié. Les outils de posture de sécurité combinant le renforcement de Kubernetes avec la fermeture des passerelles API réduisent les cycles d'appels d'offres 17 % plus rapidement que les solutions multi-fournisseurs disparates, indiquant que les entreprises d'?tat ont privilégié un déploiement plus rapide, une intégration simplifiée et une efficacité opérationnelle dans leurs décisions d'achat.
Prolifération des réseaux privés 5G dans les p?les de fabrication intelligente
La prolifération des réseaux privés 5G est un facteur majeur du marché de la cybersécurité en Chine, les entreprises et les agences gouvernementales ayant étendu une connectivité sécurisée et dédiée pour les applications industrielles et d'infrastructure critique. Fin 2025, la Chine avait déployé 4,838 millions de stations de base 5G, soit en moyenne 34,4 stations de base pour 10 000 personnes, dépassant les objectifs de planification nationale. Le pays avait également établi plus de 5,8 millions de réseaux privés virtuels 5G dans des secteurs tels que la fabrication, l'énergie, la santé et les ports.[1]Volume des services de télécommunications, ? Stations de base 5G ?, www.gov.cn Ces chiffres illustrent l'ampleur du déploiement 5G en Chine, profondément intégré à l'initiative ? 5G+ Internet industriel ?. L'initiative couvre l'ensemble des 41 catégories industrielles et soutient plus de 23 000 projets à l'échelle nationale. L'expansion rapide des réseaux 5G privés permet une connectivité à très faible latence et à haute bande passante pour les opérations critiques. Cependant, elle augmente également considérablement la surface d'attaque, stimulant la demande de solutions de cybersécurité avancées telles que la segmentation de réseau, les cadres de confiance zéro et la détection des menaces basée sur l'IA. ? mesure que les entreprises adoptent des usines intelligentes 5G, des véhicules autonomes et la télémédecine, la cybersécurité devient essentielle pour protéger les flux de données sensibles et assurer la conformité avec la loi chinoise sur la cybersécurité et la loi sur la sécurité des données (DSL).
Initiative gouvernementale ? Données de l'Est, Calcul de l'Ouest ? stimulant la création de centres opérationnels de sécurité régionaux
L'objectif de la NDRC de déployer 4 millions de serveurs dans le Guizhou d'ici 2026 continue de soutenir la création de centres opérationnels de sécurité (SOC) régionaux dans le cadre de l'initiative ? Données de l'Est, Calcul de l'Ouest ?. 2025 étant désormais considérée comme une année passée, l'initiative a déjà accéléré le transfert de la capacité de traitement des données des centres de demande orientaux vers les p?les de calcul occidentaux. Les campus alimentés par des énergies renouvelables dans le Guizhou allouent 6 % de leur charge électrique aux protections cyber-physiques, dépassant les moyennes orientales. Cette allocation souligne le besoin croissant de sécuriser les infrastructures de centres de données à grande échelle, les systèmes d'alimentation et les environnements de technologie opérationnelle. Elle démontre également comment l'adoption des énergies vertes remodèle la composition des dépenses en cybersécurité, les opérateurs priorisant de plus en plus les protections intégrées pour les campus informatiques écoénergétiques.
Analyse de l'impact des contraintes*
| Frein | Impact (~) % sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| ?cosystème de fournisseurs fragmenté créant des lacunes d'intégration | -2.3% | National | Moyen terme (2 à 4 ans) |
| Pénurie aigu? de talents en analyse avancée des menaces | -3.5% | ? l'échelle nationale | Long terme (≥ 4 ans) |
| Segment des PME sensible aux prix limitant les dépenses en sécurité premium | -2.1% | Régions intérieures | Moyen terme (2 à 4 ans) |
| Restrictions géopolitiques sur les exportations technologiques perturbant les cha?nes d'approvisionnement | ?3.2% | National | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
?cosystème de fournisseurs fragmenté créant des lacunes d'intégration
Le ministère de l'Industrie et des Technologies de l'information (MIIT) a répertorié 827 fournisseurs de cybersécurité agréés en Chine, créant un écosystème de fournisseurs très fragmenté. Cette fragmentation a créé des lacunes d'intégration et allongé les délais de réponse aux incidents pour les entreprises gérant plus de 25 produits ponctuels dans leurs opérations de sécurité. Les organisations font souvent face à des défis pour assurer l'interopérabilité, maintenir une visibilité centralisée et coordonner la détection des menaces et la réponse à travers plusieurs outils. En conséquence, la consolidation du marché est devenue de plus en plus nécessaire et a bénéficié du soutien des responsables de la sécurité des systèmes d'information cherchant des tableaux de bord unifiés, une gestion de la sécurité rationalisée et des capacités de réponse aux incidents plus efficaces.
Pénurie aigu? de talents en analyse avancée des menaces
Une évaluation du CNITSEC estime le déficit de talents en cybersécurité en Chine à 1,4 million de professionnels, soulignant une contrainte significative sur la capacité du pays à faire face à des cybermenaces de plus en plus complexes.[3]Note de synthèse du CSET, ? Centre national de cybersécurité de la Chine ?, cset.georgetown.edu Les postes de chasseurs de menaces exigent une prime salariale de 41 %, que de nombreuses villes de second rang peinent à offrir, limitant la disponibilité de professionnels qualifiés en dehors des principaux p?les technologiques et financiers. Cette pénurie incite les entreprises à accro?tre leurs investissements dans les outils de détection augmentés par l'IA et à faire appel à des prestataires externes de services de sécurité gérés (MSSP) pour renforcer les capacités de surveillance, de réponse aux incidents et d'atténuation des menaces. Cependant, ces mesures ne devraient apporter qu'un soulagement partiel, car l'analyse avancée des menaces nécessite toujours une expertise humaine expérimentée pour l'investigation, l'évaluation contextuelle et la prise de décision. En conséquence, la pénurie de talents devrait rester une contrainte majeure pour le marché de la cybersécurité en Chine jusqu'en 2030.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions dominent, les services s'accélèrent
Les solutions ont capté 59,48 % de la part du marché de la cybersécurité en Chine en 2025, alors que les entreprises se sont empressées d'intégrer des fonctionnalités de conformité telles que la tokenisation, la prévention des pertes de données et les pare-feux d'analyse comportementale dans leurs réseaux centraux. La nature immédiate des délais de conformité a maintenu les revenus de licences à un niveau élevé, même parmi les exportateurs à trésorerie limitée, tandis que les offres groupées matériel-logiciel ont raccourci les délais d'audit pour les grandes banques et les h?pitaux. Les fournisseurs capables de certifier leurs équipements à la fois selon la norme GB/T 35273 et le Règlement sur la gestion de la sécurité des données de réseau bénéficient désormais d'une tarification premium, soulignant comment le chevauchement réglementaire consolide la demande. Parallèlement, les fournisseurs de niche d'outils ponctuels sont progressivement évincés alors que les conseils d'administration se tournent vers des plateformes complètes promettant des tableaux de bord unifiés et une maintenance simplifiée.
Les services devraient se développer à un CAGR de 19,96 %, dépassant le marché global de la cybersécurité en Chine, alors que les entreprises font face à une pénurie chronique de talents en analyse. China Telecom a enregistré un chiffre d'affaires en services de sécurité de 12,4 milliards CNY (1,7 milliard USD) en 2024, soit une hausse de 31 % signalant l'acceptation généralisée des contrats de détection et réponse gérées. L'externalisation des SOC de premier niveau libère le personnel interne pour la chasse aux menaces, tandis que les contrats de réponse aux incidents garantissent des métriques de délai moyen de confinement conformes aux exigences des régulateurs. Sur la période de prévision, chaque nouvelle règle de conformité devrait se traduire par des dépenses récurrentes en services plus élevées, offrant aux acteurs de plateformes disposant de centres d'opérations 24h/24 et 7j/7 une trajectoire de croissance structurelle.


Par mode de déploiement : le sur site prévaut, le cloud progresse
Sur le marché de la cybersécurité en Chine, les déploiements basés sur le cloud ont dominé, représentant 69,72 % du marché en 2025. Ce leadership reflétait l'adoption rapide du cloud computing dans les secteurs BFSI, santé, fabrication et gouvernement, soutenue par la nécessité de se conformer à la loi sur la cybersécurité, à la loi sur la sécurité des données (DSL) et à la loi sur la protection des informations personnelles (PIPL).[2]Académie chinoise des technologies de l'information et des communications, ? Livre blanc sur le développement du cloud computing en Chine 2025 ?, caict.ac.cn Les entreprises ont continué à migrer leurs charges de travail vers le cloud pour améliorer la scalabilité, optimiser l'efficacité des co?ts, renforcer la résilience opérationnelle et soutenir des initiatives de transformation numérique sécurisée. Dans le même temps, les hyperscalers et les fournisseurs de cloud nationaux ont intégré des capacités de sécurité avancées directement dans leurs offres d'infrastructure en tant que service, permettant aux organisations de faire face aux cyberrisques en évolution tout en réduisant la complexité de la gestion d'outils de sécurité autonomes.
La sécurité basée sur le cloud devrait se développer à un CAGR de 19,12 % jusqu'en 2031, ce qui en fait le mode de déploiement à la croissance la plus rapide sur le marché de la cybersécurité en Chine. L'accent continu de la Chine sur l'adoption du cloud souverain, l'expansion des réseaux privés 5G et l'intégration de la sécurité basée sur l'IA dans les plateformes cloud devraient soutenir cette croissance. ? mesure que les organisations mettent en ?uvre des stratégies hybrides et multi-cloud, la demande de solutions avancées telles que la protection des charges de travail cloud, la gouvernance des identités, la surveillance continue, la détection des menaces et les cadres de confiance zéro devrait s'accélérer davantage. Ces tendances devraient renforcer la position du cloud en tant que composante centrale du paysage de la cybersécurité en Chine et facteur clé de la modernisation sécurisée des entreprises.
Par secteur d'utilisation final : le BFSI domine, la santé surpasse
La banque, les services financiers et l'assurance (BFSI) ont représenté 31,91 % du marché de la cybersécurité en Chine en 2025, investissant 21,6 milliards CNY (3,0 milliards USD) dans la sécurité de l'information alors que les paiements en temps réel et les API bancaires ouvertes élargissaient la surface d'attaque. Les flux de renseignements sur la fraude enrichis de signatures de comptes mules domestiques sont passés d'options supplémentaires à des éléments budgétaires obligatoires, faisant augmenter les dépenses en renseignement sur les menaces de 26 % rien que l'année dernière. Avec des règles de liquidité B?le III déjà strictes, les banques traitent la cyber-résilience comme une protection de l'adéquation des fonds propres, garantissant que l'automatisation des SOC et les exercices de simulation de violations restent en tête de l'agenda des conseils d'administration.
Le secteur de la santé et des sciences de la vie devrait afficher un CAGR soutenu de 20,14 %, porté par une pénétration des dossiers de santé électroniques de 87 % et une adoption rapide de la télémédecine. Les h?pitaux adoptant une authentification multifactorielle basée sur les r?les ont réduit de moitié le délai de confinement des violations, traduisant l'investissement en cybersécurité en indicateurs directs de sécurité des patients. Les subventions dans le cadre du Programme national de santé numérique remboursent jusqu'à 40 % des mises à niveau de sécurité éligibles, encourageant les cliniques rurales à passer directement à la gestion des identités et des accès fournie par le cloud. En conséquence, les fournisseurs capables de traduire les flux de travail cliniques en politiques lisibles par machine remportent des contrats de services à marges plus élevées en plus des frais de licence traditionnels.
Par taille d'organisation : les grandes entreprises en tête, les PME progressent
Sur le marché de la cybersécurité en Chine, les grandes entreprises ont dominé en 2025, représentant 82,74 % de la part de marché. Leur leadership a été soutenu par des investissements soutenus dans la conformité réglementaire avec la loi sur la cybersécurité, la loi sur la sécurité des données (DSL) et la loi sur la protection des informations personnelles (PIPL), ainsi que par le besoin croissant de sécuriser des environnements informatiques complexes dans les déploiements cloud, IoT et IA. Les grandes entreprises des secteurs tels que le BFSI, la santé et la fabrication ont priorisé des solutions de cybersécurité avancées, notamment la protection des charges de travail cloud et les cadres de confiance zéro, pour protéger les données sensibles, assurer la continuité opérationnelle et sauvegarder les fonctions commerciales critiques.
Parallèlement, les PME devraient enregistrer un CAGR de 17,95 % sur la période de prévision, portées par leur dépendance croissante aux plateformes numériques, au commerce électronique et aux opérations basées sur le cloud. Malgré des budgets de cybersécurité plus modestes que les grandes entreprises, les PME adoptent de plus en plus les services de sécurité gérés et les solutions de gouvernance des identités pour répondre aux exigences de conformité et renforcer la protection contre les cybermenaces croissantes. L'expansion des réseaux privés 5G et l'adoption continue des technologies cloud parmi les PME augmentent davantage la demande d'offres de cybersécurité évolutives, flexibles et rentables, positionnant les PME comme un segment de croissance critique dans le paysage de marché en évolution de la Chine.
Analyse géographique
Pékin, Shanghai et Shenzhen ont ensemble représenté une part significative de la valeur des appels d'offres en cybersécurité de 2025, soutenues par des initiatives sandbox telles que la Zone pilote d'innovation en cybersécurité de Shanghai, qui a accéléré l'adoption de nouvelles normes. Ces villes sont restées des p?les clés d'approvisionnement et d'innovation, les fournisseurs ayant obtenu des créneaux pilotes sur ces marchés s'étant souvent développés à l'échelle de la province lors des cycles d'approvisionnement ultérieurs. Cette tendance a indiqué un effet d'entra?nement géographique, où la participation précoce aux programmes pilotes a renforcé la crédibilité des fournisseurs, amélioré leur référen?abilité et soutenu des opportunités contractuelles plus larges.
Les provinces occidentales, menées par le Guizhou et le Gansu, ont rapidement développé leurs capacités de cybersécurité en 2025. Le bureau des mégadonnées du Guizhou a signalé une augmentation de 62 % des investissements en cybersécurité à 6,3 milliards CNY (0,9 milliard USD) au cours de l'année. Des climats plus frais et l'accès à l'hydroélectricité ont réduit les co?ts d'exploitation des salles de données d'environ 25 %, rendant ces provinces plus attractives pour les grandes infrastructures de données. Cet avantage de co?t a encouragé la migration des charges de travail d'est en ouest, ce qui, à son tour, a stimulé des dépenses de sécurité intérieures plus élevées alors que les entreprises et les agences publiques élargissaient leurs exigences de protection pour les centres de données, les charges de travail cloud et les infrastructures numériques connexes.
Les ceintures manufacturières c?tières, notamment le Jiangsu, le Zhejiang et le Guangdong, ont continué d'accueillir la plupart des réseaux privés 5G industriels de Chine, selon les données de terrain du MIIT. Ces provinces sont restées au c?ur de la numérisation industrielle en raison de leur solide base manufacturière et de leurs cha?nes d'approvisionnement orientées vers l'exportation. Les dép?ts d'urgence provinciaux ont montré que la visibilité intégrée IT-OT a réduit de moitié le temps de présence des attaquants dans les usines pilotes. Cette amélioration a directement lié la cyber-résilience à la fiabilité de la cha?ne d'approvisionnement à l'exportation, car une détection et une réponse aux menaces plus rapides ont aidé les fabricants à réduire les risques de perturbation opérationnelle dans les environnements de production connectés.
Paysage réglementaire
La demande en cybersécurité en Chine s'appuie sur un dispositif de conformité de plus en plus strict, piloté par la Cyberspace Administration of China (CAC), le ministère de l'Industrie et des Technologies de l'Information (MIIT) et le ministère de la Sécurité publique (MPS). Les Network Data Security Management Regulations (NDSMR) sont entrées en application début 2025, et le rythme de mise en conformité est renforcé par une activité répressive croissante, avec 786 sanctions administratives pour manquements à la sécurité des données enregistrées en 2024. Cette tendance accro?t les dépenses récurrentes en chiffrement, journalisation, classification des données et reporting d'audit.
En 2026, la loi sur la cybersécurité (CSL) modifiée est entrée en vigueur le 1er janvier 2026 (approuvée le 28 octobre 2025), renfor?ant la responsabilité des personnes directement responsables et les exigences de gouvernance au niveau du conseil d'administration. Le Conseil d'?tat a également publié les Measures for Administration of Cybersecurity Labels (Guoxinban Fa n° 4) le 10 avril 2026, avec une mise en ?uvre à compter du 1er juillet 2026. Le système d'étiquetage à trois niveaux (une étoile à trois étoiles) accro?t l'importance de l'assurance produit, des preuves de test et de l'alignement avec les centres d'évaluation pour les fournisseurs vendant à des acheteurs réglementés.
Analyse de la cha?ne de valeur
L'offre en amont pour la cybersécurité en Chine couvre le calcul national et les ancrages de confiance, notamment les puces de sécurité et les accélérateurs cryptographiques (par exemple, les écosystèmes Loongson et Hygon), ainsi que les composants matériels de sécurité de classe TPM qui prennent en charge l'identité des appareils et le stockage des clés. Les pressions liées aux politiques et à la certification rapprochent l'amont et le milieu de cha?ne, car les allégations produits doivent de plus en plus correspondre aux contr?les de conformité et aux exigences d'évaluation plut?t qu'à des fonctionnalités isolées.
Le milieu de cha?ne comprend des fournisseurs de plateformes et de solutions ponctuelles ainsi que des MSSP tels que QI-ANXIN, Venustech, 360, Sangfor et TopSec, ainsi que des unités de sécurité cloud et télécom qui regroupent détection, réponse et opérations de conformité en offres gérées. La demande en aval se concentre dans les secteurs public, de la défense, de la finance, de l'énergie et des télécommunications, où les achats font souvent référence à des normes nationales et à des organismes d'évaluation. Les p?les autour de Pékin (Zhongguancun Science City et Haidian Software Park) bénéficient de la proximité avec les régulateurs et les organismes de test et d'évaluation, notamment l'ITSEC et le Third Research Institute du MPS, ce qui contribue à accélérer les cycles de certification et l'intégration à l'écosystème.
Paysage concurrentiel
Le marché de la cybersécurité en Chine est resté fragmenté en 2025, bien que la consolidation se soit accélérée alors que les principaux fournisseurs nationaux, tels que Huawei Technologies, Qi-Anxin Technology Group, Venustech Group et Sangfor Technologies, ont étendu leur présence sur le marché.[4]Expansion des acteurs, ? Les pare-feux de sécurité réseau Huawei classés n° 1 en part de marché en Chine pour le premier semestre 2025 ?, e.huawei.com Les fournisseurs de niveau intermédiaire, notamment TopSec, DBAPPSecurity et Hillstone Networks, ont poursuivi des stratégies de regroupement pour renforcer leur échelle et leurs capacités. Les grands acteurs ont consolidé leurs positions en proposant des services basés sur des plateformes, des solutions de sécurité intégrées et des portefeuilles de produits plus larges répondant aux exigences des entreprises, des agences gouvernementales et des opérateurs d'infrastructures critiques. Les approbations réglementaires de plusieurs fusions et acquisitions en cybersécurité ont également indiqué une consolidation plus rapide dans l'ensemble du secteur, les fournisseurs cherchant à améliorer leur compétitivité, à élargir leur couverture client et à développer des capacités de cybersécurité de bout en bout plus solides.
L'intelligence artificielle est devenue un facteur de différenciation concurrentielle clé, les entreprises nationales telles que NSFOCUS, ThreatBook et Beijing Chaitin Future Technology utilisant des modèles basés sur l'IA pour améliorer la vitesse de détection des menaces, la précision des réponses et l'efficacité opérationnelle. Les plateformes de renseignement sur les menaces cloud natives d'acteurs tels que 360 Enterprise Security Group et Tencent Cloud Security traitaient quotidiennement de vastes volumes de données de télémétrie, permettant une identification plus rapide des schémas d'attaque émergents. Ces plateformes ont également démontré des avantages d'hyperéchelle que des concurrents plus petits, tels que iJiami, IDsManager et CoreShield Times, ont trouvé difficiles à reproduire. Cette différenciation technologique a reconfiguré la dynamique concurrentielle, relevé le niveau d'innovation sur le marché et accru la pression sur les fournisseurs pour qu'ils investissent dans l'automatisation, l'analyse avancée et des architectures de sécurité évolutives.
Les fournisseurs internationaux, tels que Palo Alto Networks, et les coentreprises impliquant des entreprises mondiales sont restés actifs en Chine. Cependant, les règles de préférence indigène ont continué d'influencer fortement les décisions d'achat, en particulier dans les comptes du secteur public et des entreprises stratégiques. Des entreprises telles que Ant Group Zoloz Security, Meiya Pico et Legendsec (Beijing Lingxin Technology), qui se sont conformées aux mandats d'API ouvertes, ont acquis un avantage concurrentiel alors que les acheteurs priorisaient de plus en plus l'interopérabilité, la flexibilité d'intégration et l'adaptabilité à long terme pour éviter la dépendance à un fournisseur unique. Cet environnement opérationnel a mis en évidence l'importance stratégique de la conformité locale, des partenariats nationaux et de la capacité à aligner les solutions sur les exigences réglementaires et d'approvisionnement de la Chine lors de la compétition pour des contrats de cybersécurité à grande échelle.
Leaders du secteur de la cybersécurité en Chine
ThreatBook
Qi-Anxin Technology Group Inc.
Huawei Technologies Co., Ltd.
Venustech Group Inc.
Beijing TopSec Network Security Technology Co.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Un espace blanc clé réside dans l'opérationnalisation de la conformité à grande échelle, où les acheteurs ont besoin d'une surveillance automatisée, d'une collecte de preuves et d'un reporting d'audit couvrant des architectures hybrides fa?onnées par la migration vers le cloud souverain et le basculement Eastern Data, Western Computing (EDWC). L'ampleur de l'opportunité liée aux services gérés est étayée par le déficit documenté de talents en cybersécurité, le CNITSEC faisant état d'un manque de 1,4 million de professionnels, ainsi que par des signaux d'adoption tels que China Telecom déclarant un chiffre d'affaires de 12,4 milliards de CNY dans les services de sécurité en 2024. Cela indique que les SOC externalisés, le MDR et les contrats de réponse aux incidents s'intègrent désormais dans les achats courants.
La spécialisation sectorielle des produits crée également des opportunités de croissance dans les environnements de santé et d'appareils connectés, où le durcissement des terminaux, les contr?les d'identité et la sécurité des données doivent s'adapter aux flux de travail cliniques et IoT ainsi qu'aux contr?les de conformité. Parallèlement, les secteurs réglementés fortement dépendants de l'infrastructure sur site et les grandes entreprises publiques transférant leurs charges de travail vers des clouds nationaux (la SASAC indique que 78 entreprises publiques centrales ont migré au moins la moitié de leurs nouvelles charges de travail vers des plateformes cloud nationales d'ici fin 2024) soutiennent la demande de plateformes intégrées. Ces plateformes unifient la sécurité Kubernetes et API avec la découverte et le chiffrement des données, réduisant les frictions liées aux cha?nes d'outils multi-fournisseurs sur un marché comptant des centaines de fournisseurs agréés (le MIIT en recense 827).
Développements récents du secteur
- Avril 2026 : ThreatBook a été désigné partenaire exclusif en cybersécurité pour l'exercice conjoint STEALTHNET de lutte contre le terrorisme cyber et physique de la Hong Kong Police Force. Cet engagement a mis en évidence la demande de capacités locales de renseignement, de détection et de réponse aux menaces dans des scénarios de sécurité publique très visibles. Il a également renforcé le r?le des fournisseurs nationaux dans les déploiements liés au gouvernement.
- Février 2026 : Palo Alto Networks a modifié le langage d'attribution dans un rapport de renseignement sur les menaces de l'Unit 42, décrivant un groupe de piratage comme aligné sur un ?tat et opérant depuis l'Asie plut?t que de le relier directement à Pékin. Ce changement reflète les sensibilités opérationnelles et commerciales entourant les récits d'attribution dans les rapports sur les menaces liées à la Chine. Il a également des implications sur la manière dont les fournisseurs communiquent le renseignement aux clients multinationaux opérant dans le pays.
- Janvier 2026 : Des rapports médiatiques ont indiqué que les autorités chinoises avaient demandé aux entreprises nationales de cesser d'utiliser des logiciels de cybersécurité provenant d'un groupe de fournisseurs américains et israéliens, dont Palo Alto Networks. Une telle directive, même appliquée de manière inégale selon les secteurs, renforce la dynamique de préférence pour les solutions nationales. Elle oriente également les achats vers des plateformes et prestataires de services nationaux pour les acheteurs réglementés et les grandes entreprises.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour ce rapport, le marché de la cybersécurité en Chine couvre les dépenses en technologies et services qui protègent les systèmes informatiques, les réseaux, les charges de travail cloud et les données contre les attaques, les mauvais usages et les perturbations opérationnelles, lorsque le client est situé en Chine.
Exclusions du périmètre : le dimensionnement exclut les modules complémentaires purement destinés aux appareils grand public et les outils gratuits non gérés qui ne génèrent pas de chiffre d'affaires mesurable pour les fournisseurs.
Aper?u de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- ?quipements de sécurité réseau
- Sécurité des points de terminaison
- Autres services
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par secteur d'utilisateur final
- BFSI
- 厂补苍迟é
- Informatique et télécommunications
- Industrie et défense
- Fabrication
- Commerce de détail et commerce électronique
- ?nergie et services publics
- Autres
- Par taille d'entreprise d'utilisateur final
- Petites et moyennes entreprises (PME)
- Grandes entreprises
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire nous aide à définir les limites du marché, à répertorier les catégories d'achat et à établir une vision de départ de la demande avant le début des entretiens. Nous examinons les politiques publiques, l'orientation en matière de conformité et les grands signaux de dépenses informatiques qui expliquent l'évolution des budgets de sécurité dans le temps.
Les sources publiques ou officielles typiques comprennent les communiqués et directives du ministère de l'Industrie et des Technologies de l'Information (MIIT), de la Cyberspace Administration of China, du Bureau national des statistiques de Chine et du ministère de la Sécurité publique. Nous nous référons également aux lois et mesures en vigueur telles que la loi sur la cybersécurité, la loi sur la sécurité des données et la loi sur la protection des informations personnelles, ainsi qu'aux pages des normes nationales chinoises relatives aux contr?les de sécurité. Pour ancrer la vision commerciale, nous utilisons les rapports annuels d'entreprises cotées, les notes de résultats, les présentations aux investisseurs, des articles de presse fiables et des bases de données de brevets pour les dép?ts liés à la sécurité, avec l'appui d'un abonnement payant approuvé pour les données financières des entreprises et le contexte d'actualité. La liste des sources documentaires n'est pas exhaustive, et nous nous référons à d'autres documents publics pour valider les données et clarifier les questions en suspens.
Entretiens et enquêtes primaires
Le travail primaire se concentre sur la conversion des données documentaires en variables de dimensionnement exploitables, notamment ce qui est acheté, la manière dont les prix sont structurés et la fa?on dont les budgets évoluent entre les catégories de sécurité. Nous interrogeons des acheteurs et des intégrateurs dans des secteurs réglementés (tels que la finance, les télécommunications et les infrastructures critiques), et nous échangeons également avec des partenaires de mise en ?uvre et des prestataires de services pour vérifier la répartition des contrats, les cycles de renouvellement et les conditions contractuelles habituelles en Chine.
Répartition des répondants du travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier rang : 32 % | Dirigeants (CXO) : 13 % |
| Rang intermédiaire : 53 % | Responsables fonctionnels/d'unité : 36 % |
| Acteurs plus petits : 15 % | Managers : 51 % |
Dimensionnement et prévisions du marché
Le dimensionnement commence par une approche descendante où les dépenses de sécurité en Chine sont reconstituées à partir des dépenses informatiques et de numérisation des entreprises, puis filtrées selon l'intensité de sécurité par secteurs verticaux confrontés à une conformité plus stricte et à une exposition plus élevée aux incidents. Une fois le bassin de demande formé, nous le traduisons en valeur de marché à l'aide d'une logique de tarification qui distingue le chiffre d'affaires produit ponctuel des abonnements récurrents et des services gérés.
Pour garder le modèle réaliste, nous utilisons des données telles que les niveaux d'adoption du cloud, les cycles de conformité réglementaire, l'activité médiatisée en matière de violations et de mise en application, les priorités budgétaires sectorielles, et le passage des déploiements axés sur les appliances vers les logiciels et services. Les résultats sont corroborés par des approximations ascendantes sélectives, telles que des valeurs contractuelles moyennes échantillonnées par taille de client et des vérifications de canal sur les taux de renouvellement, et les écarts sont traités en appliquant des fourchettes prudentes qui sont ensuite affinées par des entretiens.
Pour les prévisions, nous appliquons une analyse de scénarios soutenue par un lissage de tendance sur courtes séries, où les principaux moteurs sont actualisés par les retours primaires sur la croissance budgétaire, le calendrier de renouvellement et l'évolution des prix pour les plateformes groupées. Les prévisions sont ensuite vérifiées pour leur cohérence avec les indicateurs macroéconomiques et les tendances d'achat observées.
Validation des données et cycle de mise à jour
La validation s'effectue par des vérifications successives afin que les totaux finaux restent cohérents avec le comportement d'achat réel. Nous comparons les résultats à des signaux indépendants tels que les séries publiques de chiffre d'affaires du secteur, l'orientation des achats dans les secteurs réglementés et la dépense implicite par grande entreprise, puis nous examinons les valeurs aberrantes avant validation finale.
Un second examen par un analyste est utilisé pour remettre en question les hypothèses, retracer les calculs et tester la sensibilité aux changements de tarification et d'adoption. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires lorsque des changements réglementaires significatifs, des incidents majeurs ou des mouvements de devises soudains modifieraient les tendances de dépenses. Avant livraison, un analyste effectue une nouvelle passe sur les dernières données afin que les clients re?oivent une vision actualisée.
Comparaison de l'estimation du marché de la cybersécurité en Chine de 麻豆视频 avec d'autres estimations publiées
Les valeurs publiées du marché de la cybersécurité en Chine diffèrent souvent car chaque éditeur fixe une limite d'inclusion légèrement différente, et n'utilise pas toujours le même calendrier de conversion des devises, les mêmes données de tarification ou le même rythme d'actualisation. Certains chiffres se rapprochent davantage d'un total de chiffre d'affaires sectoriel en devise locale, tandis que d'autres sont modélisés comme des dépenses d'acheteurs déclarées en USD, ce qui peut modifier les résultats avant même le début des prévisions.
Les principaux écarts proviennent généralement de la question de savoir si les services gérés sont pleinement comptabilisés, de la manière dont les abonnements de sécurité cloud sont traités lorsqu'ils sont groupés dans des contrats informatiques plus larges, et de la fa?on dont les prix de vente moyens évoluent à mesure que les plateformes remplacent les outils ponctuels. Lorsque le calendrier de conversion des devises et la progression des prix de vente moyens des abonnements sont actualisés selon un rythme fixe puis revérifiés par des appels de vérification de variance, 麻豆视频 évite que d'anciennes hypothèses de taux et de tarification ne persistent dans le chiffre de l'année en cours.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 16,75 milliards USD (2025) | |
| Revue professionnelle A | 13,30 milliards USD (2024) | Le chiffre est exprimé en CNY (plus de 950 milliards) puis converti de manière informelle, et le périmètre s'apparente à un total sectoriel large de la sécurité réseau pouvant inclure des revenus de sécurité informatique connexes au-delà des dépenses des acheteurs en cybersécurité d'entreprise. |
| ?diteur de données sectorielles B | 11,20 milliards USD (2024) | L'estimation suit une vision plus restreinte des dépenses et une courbe de croissance plus lente, et peut sous-estimer les renouvellements d'abonnements et les services de sécurité gérés si le regroupement et le calendrier contractuel ne sont pas revalidés au cours de l'année. |
Le tableau suggère que l'écart est principalement d? au choix de l'année, à la conversion des devises et à la manière dont le chiffre d'affaires récurrent lié au cloud et aux services est comptabilisé. Lorsque le bassin de dépenses est reconstitué à partir de moteurs de demande observables, puis testé au regard du comportement de renouvellement et des hypothèses de tarification, le résultat reste plus facile à retracer jusqu'à des étapes reproductibles et des variables claires.


Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché de la cybersécurité en Chine d'ici 2031 ?
La taille du marché de la cybersécurité en Chine est estimée à 19,91 milliards USD en 2026, contre 16,75 milliards USD en 2025. Le marché devrait atteindre 47,22 milliards USD d'ici 2031, enregistrant un CAGR de 18,84 % durant la période 2026-2031.
Quel segment d'offre conna?tra la croissance la plus rapide sur le marché de la cybersécurité en Chine ?
Les services, portés par les besoins en détection et réponse gérées, devraient se développer à un TCAC de 19,96 %.
Comment les nouvelles réglementations sur la sécurité des données affectent-elles le comportement d'achat ?
Elles exigent des plateformes de gouvernance, de gestion des risques et de conformité intégrées qui automatisent la classification, le chiffrement et le reporting d'audit, poussant les entreprises vers des solutions unifiées pour éviter les pénalités.
Pourquoi la santé et les sciences de la vie constituent-elles le secteur vertical à la croissance la plus rapide ?
La pénétration rapide des dossiers de santé électroniques et l'adoption de la télémédecine augmentent le risque lié aux données des patients, incitant les h?pitaux à améliorer les contr?les d'identité, d'accès et de réponse aux incidents.
Quelles sont les implications des restrictions à l'exportation sur les cha?nes d'approvisionnement en cybersécurité ?
Elles accélèrent le développement national de semi-conducteurs et obligent les logiciels à fonctionner efficacement sur des puces produites localement, réduisant la dépendance aux GPU étrangers.
Dernière mise à jour de la page le:



