
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Arranque Seguro y Seguridad de Firmware
Visión General del Mercado
| Período de Estudio | 2019 - 2030 |
|---|---|
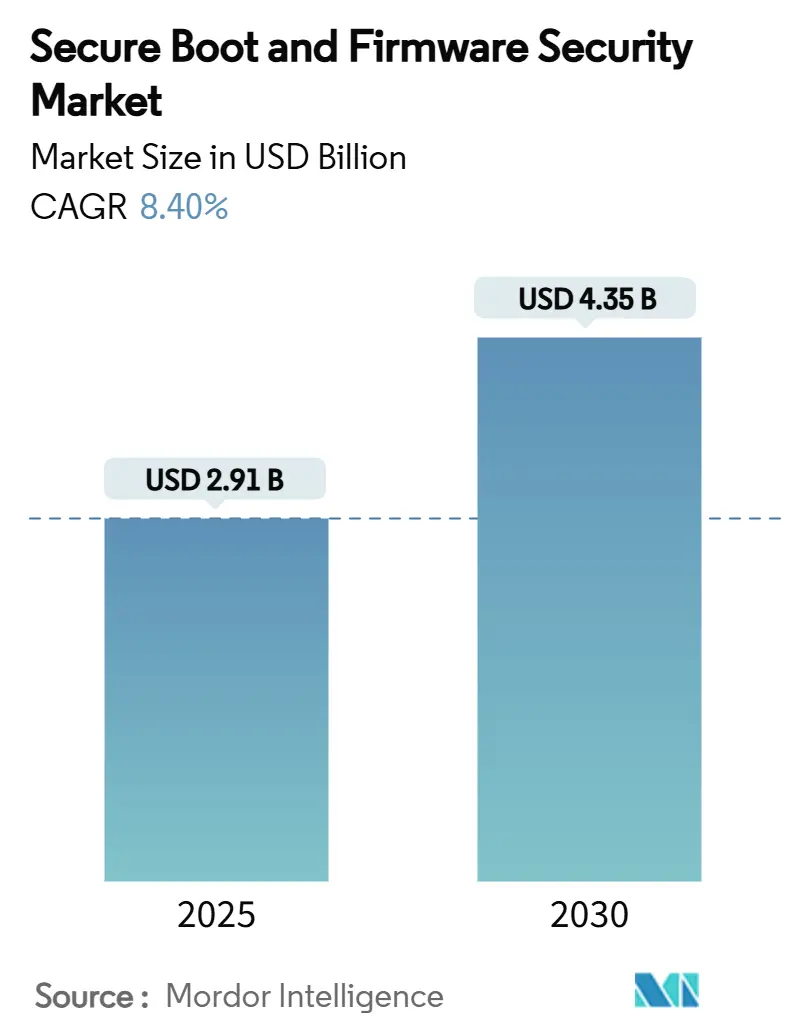
| Tama?o del Mercado (2025) | 2.91 Mil millones de dólares |
| Tama?o del Mercado (2030) | 4.35 Mil millones de dólares |
| Growth Rate (2025 - 2030) | 8.40 % |
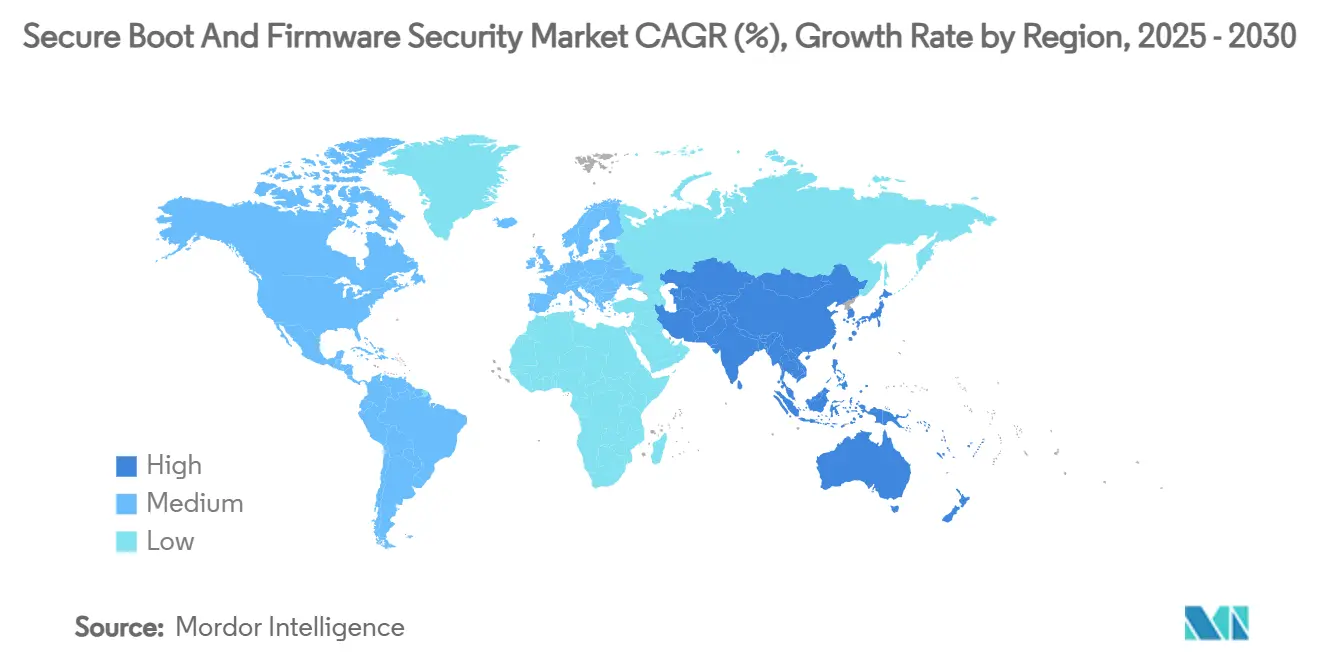
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
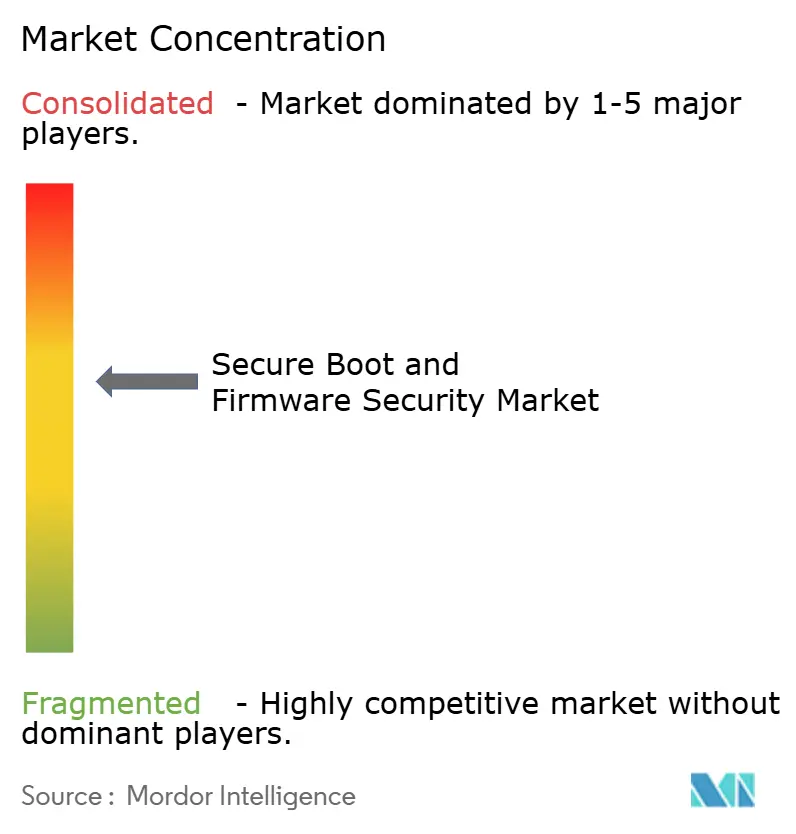
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Arranque Seguro y Seguridad de Firmware por 麻豆视频
El tama?o del mercado de arranque seguro y seguridad de firmware alcanzó los USD 2.910 millones en 2025 y se prevé que ascienda a USD 4.350 millones en 2030, lo que refleja una CAGR del 8,40% durante el período 2025-2030. El establecimiento de confianza anclado en hardware, el endurecimiento de las regulaciones globales y los ataques a la cadena de suministro de gran repercusión están impulsando a las empresas a incorporar la verificación en la capa de silicio en lugar de depender únicamente de defensas de software. En América del Norte, el despliegue de servidores y PCs de núcleo seguro acelera la demanda, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 aprovecha las iniciativas nacionales de chips y las actualizaciones del IoT industrial para convertirse en la región de más rápido crecimiento. Las raíces de confianza basadas en silicio dominan actualmente los ingresos, aunque los marcos de actualización de firmware por aire (OTA) escalan con mayor rapidez a medida que los dispositivos conectados requieren parches continuos en flotas dispersas. La intensidad competitiva es moderada; los proveedores de BIOS establecidos están forjando alianzas con especialistas en seguridad para cerrar brechas de competencias, y los fabricantes de semiconductores utilizan características de computación confidencial para diferenciarse en el perímetro del centro de datos.
Conclusiones Clave del Informe
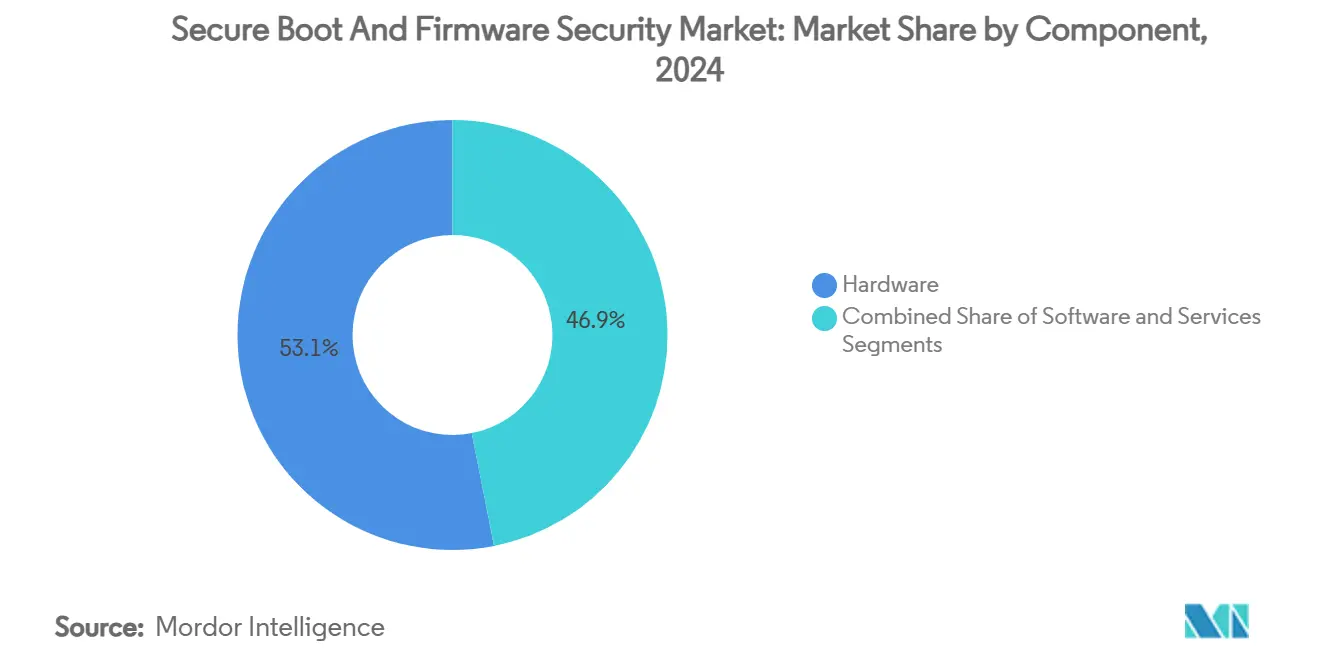
- Por componente, el hardware capturó el 53,1% de la participación del mercado de arranque seguro y seguridad de firmware en 2024, mientras que se proyecta que las soluciones de software se expandan a una CAGR del 10,2% hasta 2030.
- Por tipo de dispositivo, los servidores y sistemas de centros de datos lideraron con una participación de ingresos del 30,7% del mercado de arranque seguro y seguridad de firmware en 2024; los sistemas IoT y embebidos avanzan a una CAGR del 9,6% hasta 2030.
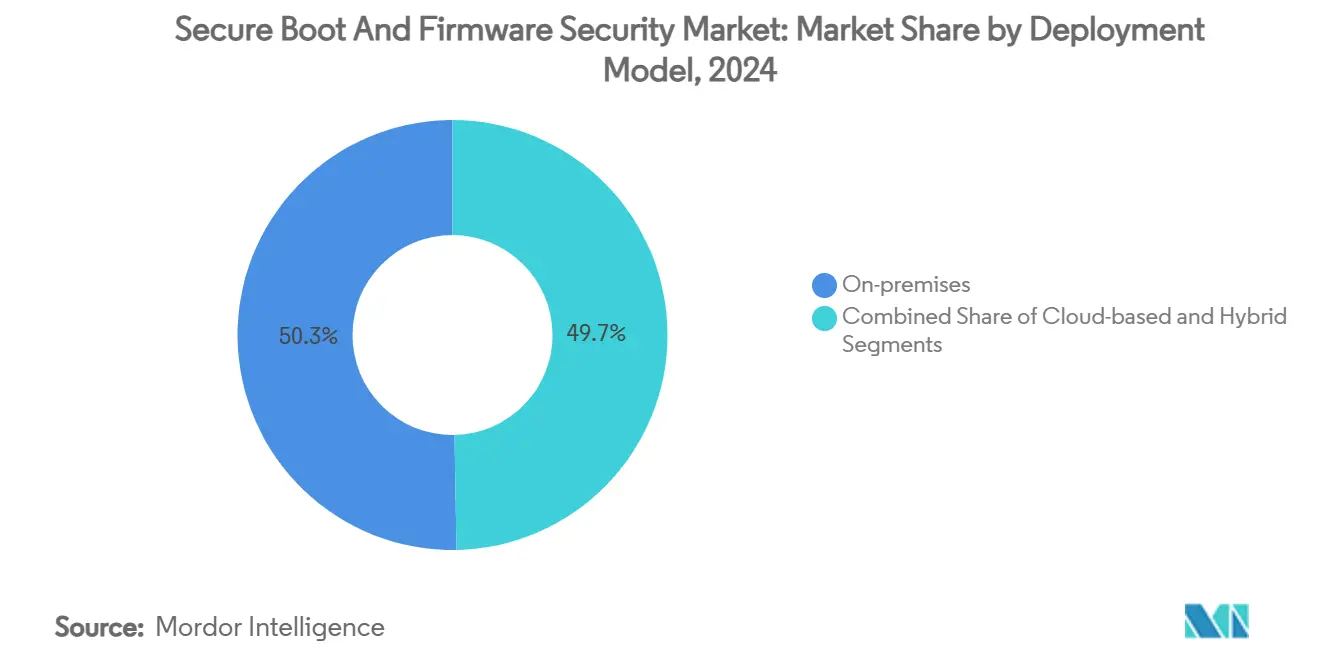
- Por modelo de implementación, las implementaciones locales representaron el 50,3% del tama?o del mercado de arranque seguro y seguridad de firmware en 2024, mientras que las implementaciones basadas en la nube están proyectadas para crecer a una CAGR del 10,5% hasta 2030.
- Por industria de uso final, TI y telecomunicaciones representaron el 28,7% de los ingresos de 2024; se prevé que el sector automotriz se expanda a una CAGR del 9,7% hasta 2030 en el mercado de arranque seguro y seguridad de firmware.
- Por tecnología de seguridad, el arranque seguro representó el 31,1% del gasto de 2024 en el mercado de arranque seguro y seguridad de firmware, mientras que la actualización segura de firmware (OTA) está preparada para una CAGR del 9,9% entre 2025 y 2030.
- Por geografía, América del Norte lideró con una participación del 39,1% del mercado de arranque seguro y seguridad de firmware en 2024, y se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 10,0% hasta 2030.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 麻豆视频, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción creciente de PCs de núcleo seguro por parte de los fabricantes de equipos originales | +1.2% | América del Norte y UE | Mediano plazo (2-4 a?os) |
| Mandatos regulatorios sobre raíz de confianza de hardware para infraestructura crítica | +1.8% | Global | Largo plazo (≥ 4 a?os) |
| Expansión de la arquitectura de confianza cero a la capa de firmware | +1.5% | América del Norte y UE | Mediano plazo (2-4 a?os) |
| Adopción de marcos de actualización segura de firmware por aire | +1.3% | Global | Corto plazo (≤ 2 a?os) |
| Adopción de GPUs de computación confidencial que impulsan el arranque seguro en centros de datos | +0.9% | Global | Mediano plazo (2-4 a?os) |
| Transición al desarrollo de firmware basado en Rust que reduce los errores de seguridad de memoria | +0.7% | América del Norte y UE | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Adopción Creciente de PCs de Núcleo Seguro por Parte de los Fabricantes de Equipos Originales
Los requisitos de referencia de Windows 11 de Microsoft para TPM 2.0 y Arranque Seguro UEFI han impulsado a los fabricantes de equipos originales a redise?ar portátiles, equipos de escritorio y estaciones de trabajo empresariales en torno a la confianza anclada en silicio. Dell, HP y Lenovo comercializan ahora configuraciones de núcleo seguro como ofertas predeterminadas para compradores corporativos que buscan resiliencia de firmware que la protección tradicional de endpoints no puede proporcionar. [1]Karen Spiegelman, "Microsoft lleva la confianza cero al hardware en Windows 11," Dark Reading, darkreading.com Los portafolios de servidores siguen el mismo camino: las familias PowerEdge de Dell y ProLiant de HPE incorporan raíces de confianza de silicio persistentes que autentican cada componente de firmware antes de su ejecución. La estrategia eleva los controles de firmware de complementos opcionales a requisitos indispensables, ampliando así el mercado de arranque seguro y seguridad de firmware en dispositivos cliente y de centros de datos.
Mandatos Regulatorios sobre Raíz de Confianza de Hardware para Infraestructura Crítica
La Ley de Resiliencia Cibernética de la UE obliga a los fabricantes de dispositivos conectados a implementar el arranque seguro, mientras que las medidas de ciberseguridad de China para 2025 exigen chips nacionales con características de seguridad integradas en las adquisiciones gubernamentales. [2]James Gong, "Ciberseguridad y Protección de Datos en China: junio de 2025," Bird & Bird, twobirds.com Los mandatos paralelos en los sectores de energía y transporte obligan a los operadores a registrar atestaciones criptográficas para cada actualización de firmware. En el sector automotriz, el Reglamento de la ONU 155 obliga a los fabricantes de equipos originales a demostrar un arranque seguro en las unidades de control electrónico antes de la homologación del vehículo. La convergencia de estatutos crea una ola de cumplimiento sincronizada que obliga a los proveedores de todo el mundo a priorizar los anclajes de confianza basados en silicio en sus hojas de ruta de productos, reforzando la demanda del mercado a largo plazo.
Expansión de la Arquitectura de Confianza Cero a la Capa de Firmware
Las estrategias de confianza cero ahora tratan el firmware del dispositivo como un plano de control crítico en lugar de una consideración secundaria. Cisco, Red Hat y Microsoft integran la atestación de arranque seguro en las verificaciones de postura de endpoints para verificar que no se produzcan excepciones de política antes de que se conceda el acceso a la red. La medición continua en tiempo de ejecución extiende estas garantías más allá del arranque, lo que permite a los equipos de infraestructura revocar el acceso si surge una desviación del firmware. El cambio incorpora la telemetría de arranque seguro en los flujos de trabajo de identidad y acceso, ampliando el mercado de arranque seguro y seguridad de firmware a medida que las empresas renuevan el hardware para lograr una verificación de pila completa.
Adopción de Marcos de Actualización Segura de Firmware por Aire
Los automóviles conectados, los robots industriales y los electrodomésticos inteligentes requieren actualizaciones de confianza entregadas sin intervención física. Marcos como Uptane y HARMAN OTA 12.0 firman cada carga útil y validan el estado del dispositivo antes de la instalación, garantizando que solo el código aprobado por el fabricante se ejecute en producción. Los fabricantes de equipos originales del sector automotriz están migrando así hacia una orquestación centralizada de actualizaciones que abarca múltiples unidades de control electrónico, mientras que los proveedores de semiconductores integran cargadores de arranque listos para OTA para agilizar el cumplimiento normativo. El valor operativo del parcheo automatizado impulsa un crecimiento de dos dígitos en los subsegmentos de actualización segura de firmware.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~)% de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Filtración persistente de claves de plataforma de fabricantes de equipos originales (incidentes "PKfail") | -1.1% | Global | Corto plazo (≤ 2 a?os) |
| Cadena de suministro fragmentada que crea puntos ciegos de verificación | -0.8% | Global | Mediano plazo (2-4 a?os) |
| Alto costo de integración para controladores industriales heredados | -0.6% | América del Norte y UE | Mediano plazo (2-4 a?os) |
| Disponibilidad limitada de talento y herramientas de garantía formal | -0.4% | Global | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Filtración Persistente de Claves de Plataforma de Fabricantes de Equipos Originales (Incidentes "PKfail")
Una investigación de Binarly reveló que más de 200 familias de dispositivos se enviaron con claves de plataforma de prueba aún instaladas en producción, lo que permitía a los atacantes cargar firmware sin firmar y eludir el arranque seguro. El incidente da?ó la confianza de los compradores y forzó ciclos de parches de emergencia, retrasando algunos proyectos de renovación planificados. Aunque los proveedores coordinaron actualizaciones correctivas, el episodio pone de manifiesto cómo una sola clave mal gestionada puede neutralizar toda una arquitectura de confianza, frenando el impulso del mercado hasta que mejoren los procesos de gobernanza.
Cadena de Suministro Fragmentada que Crea Puntos Ciegos de Verificación
Las placas base, las imágenes de BIOS, los controladores y los controladores de gestión suelen provenir de diferentes proveedores, sin políticas de firma comunes. Los ciclos de vida de claves no coincidentes introducen brechas silenciosas donde las cargas útiles maliciosas pueden persistir a través de las actualizaciones de firmware. Los fabricantes de control industrial son los que más dificultades tienen porque los largos ciclos de vida de los componentes y los protocolos de bus de campo propietarios complican el parcheo. Las capas de certificación adicionales inflan los costos y alargan los plazos de implementación, frenando la adopción en sectores sensibles al presupuesto.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Dominio del Hardware Impulsa la Seguridad Basada en SilicioEl hardware capturó el 53,1% de los ingresos de 2024, lo que subraya la preferencia de los compradores por anclajes de confianza inmutables como los chips TPM 2.0 y los microcontroladores seguros. El OPTIGA Trust M de Infineon ejemplifica los componentes discretos fácilmente integrables en placas IoT de consumo e industriales. [3]Infineon Technologies, "OPTIGA Trust M," infineon.com Las plataformas de software crecen más rápido a una CAGR del 10,2%, ya que las empresas buscan paneles de control centralizados que inventaríen las versiones de firmware, programen parches OTA y automaticen el mapeo de CVE. Los servicios siguen siendo los de menor valor, pero desempe?an un papel desproporcionado en implementaciones complejas, especialmente donde los activos heredados requieren cargadores de arranque a medida. En conjunto, la combinación refuerza la primacía del hardware al tiempo que abre oportunidades para las operaciones de firmware gestionadas.
Se proyecta que el tama?o del mercado de arranque seguro y seguridad de firmware para los componentes de hardware se mantenga por encima del umbral del 50% hasta 2030, incluso a medida que proliferan las herramientas de corrección automatizada. La aceleración de los ingresos del software refleja no obstante la demanda de atestación remota y análisis que traducen las mediciones de bajo nivel en puntuaciones de riesgo accionables. Los proveedores que ofrecen paquetes combinados de hardware más software están mejor posicionados para capturar sinergias de venta cruzada.


Por Tipo de Dispositivo:
Los Centros de Datos Lideran Mientras el IoT AceleraLos servidores y sistemas de centros de datos generaron el 30,7% del gasto de 2024 debido a los despliegues de computación confidencial en los hiperescaladores. Cada nodo de bastidor debe atestiguar el firmware de la CPU, el BMC y el acelerador antes de unirse a los clústeres, consolidando el arranque seguro como un elemento obligatorio de la lista de verificación. Los endpoints IoT y embebidos se expanden a una CAGR del 9,6% porque las fábricas, las empresas de servicios públicos y las marcas de consumo están desplegando millones de sensores que deben sobrevivir en condiciones de campo hostiles.
La ventaja de participación del mercado de arranque seguro y seguridad de firmware para los servidores se reduce con el tiempo a medida que los volúmenes de IoT se disparan, aunque los precios de venta promedio de los centros de datos mantienen los ingresos elevados. Las unidades de control electrónico automotrices también registran un fuerte crecimiento, impulsadas por las auditorías del Reglamento de la ONU R155 que tratan la integridad del firmware como un requisito previo de seguridad funcional.
Por Modelo de Implementación:
La Migración a la Nube Acelera la Transformación de la SeguridadLas arquitecturas locales representaron el 50,3% del gasto de 2024, lo que refleja las cargas de trabajo reguladas que requieren la custodia local del material criptográfico. Sin embargo, los modelos en la nube escalan más rápido a una CAGR del 10,5%, ya que los enclaves Nitro de AWS y las máquinas virtuales confidenciales de Azure admiten claves suministradas por el cliente validadas mediante atestaciones de arranque seguro. Los esquemas híbridos combinan ambos, permitiendo a los clientes almacenar claves maestras en las instalaciones mientras aprovechan la orquestación en la nube para el análisis de toda la flota.
Se espera que el tama?o del mercado de arranque seguro y seguridad de firmware para las implementaciones en la nube se duplique para 2030, aunque el control absoluto permanece en los sistemas locales en defensa y sanidad. Por lo tanto, los proveedores empaquetan API de atestación portátiles que abstraen las diferencias de entorno, facilitando la gobernanza multinube.
Por Industria de Uso Final:
El Sector de TI Lidera Mientras el Sector Automotriz SurgeTI y telecomunicaciones representaron el 28,7% de los ingresos de 2024, ya que los operadores de nube renovaron el hardware para habilitar la incorporación de confianza cero anclada en hardware. El sector automotriz emerge como el de mayor crecimiento a una CAGR del 9,7%, porque los vehículos definidos por software requieren lanzamientos continuos de funciones asegurados por cadenas de arranque validadas por OTA.
La industria de arranque seguro y seguridad de firmware también encuentra vientos favorables en la automatización industrial, donde los PLC conectados a Ethernet exponen maquinaria anteriormente aislada. Los sistemas de salud aceleran la adopción para cumplir con las nuevas presentaciones de ciberseguridad previas a la comercialización de la FDA que evalúan la integridad del arranque.
Por Tecnología de Seguridad:
Los Fundamentos del Arranque Seguro Habilitan Capacidades AvanzadasEl arranque seguro se mantuvo como la capa tecnológica más grande con el 31,1% del gasto de 2024, ya que se sitúa en la raíz de cada pila de protección de firmware. Los servicios de actualización segura de firmware OTA están aumentando a una CAGR del 9,9%, reflejando el crecimiento de la flota de dispositivos conectados. El arranque medido, los entornos de ejecución de confianza y el cifrado de firmware actúan como anillos concéntricos, cada uno dependiendo de la validación inicial del arranque para garantizar el secreto de las claves. Los pilotos de algoritmos poscuánticos en los scripts de firma de firmware diferencian aún más las ofertas premium.
En consecuencia, los proveedores comercializan suites integradas que comienzan con la atestación de arranque seguro y se extienden a los guardas de memoria en tiempo de ejecución, reduciendo la fricción de adquisición para las empresas que anteriormente ensamblaban herramientas puntuales.
Análisis Geográfico
Mercado de Arranque Seguro y Seguridad de Firmware en América del Norte
América del Norte retuvo el 39,1% de la cuota del mercado de arranque seguro y seguridad de firmware en 2024, impulsada por la estrategia de confianza cero del gobierno federal de EE. UU. y los incentivos de la Ley CHIPS que fomentan el silicio nacional con seguridad integrada. [4] David Perera, "Chinese Connected Car Tech Banned by Biden Administration," bankinfosecurity.com Las normas de adquisición para defensa e infraestructura crítica estipulan firmware certificado, lo que impulsa una rápida renovación en servidores, enrutadores y pasarelas de control industrial. Las restricciones a las importaciones de firmware chino impuestas en marzo de 2025 concentran aún más el gasto en proveedores verificados, reforzando los flujos de ingresos locales.
Mercado de Arranque Seguro y Seguridad de Firmware en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR regional más alta, del 10,0%, hasta 2030. El giro de China hacia procesadores autóctonos en los equipos informáticos gubernamentales crea un nuevo nivel de proveedores locales de BIOS y TPM, mientras que 闯补辫ó苍 financia la modernización segura del IoT industrial en busca de cadenas de suministro resilientes. Corea del Sur aprovecha su profundidad en semiconductores para exportar microcontroladores seguros, y los planes de fabricación inteligente de India a?aden volumen a través de las estipulaciones de la iniciativa Fabricado en India. La convergencia regulatoria en torno a las raíces de confianza de hardware garantiza que la demanda no se limite a equipos empresariales de gama alta, sino que abarque también dispositivos de mercado medio.
Mercado de Arranque Seguro y Seguridad de Firmware en Europa
Europa mantiene un crecimiento saludable bajo la Ley de Resiliencia Cibernética y el cumplimiento de la normativa automotriz UN R155. Los conglomerados industriales alemanes lideran la adopción de PLCs con arranque medido, mientras que las empresas de telecomunicaciones nórdicas insisten en el firmware de banda base 5G certificado. El Brexit obliga a los compradores del Reino Unido a seguir tanto las directrices de la UE como las nacionales, pero los requisitos técnicos subyacentes permanecen alineados, manteniendo intactas las cadenas de suministro transfronterizas. En general, la soberanía tecnológica geopolítica impulsa inversiones nacionales paralelas que, en conjunto, amplían el mercado de arranque seguro y seguridad de firmware.

Panorama Competitivo
American Megatrends International (AMI) y Phoenix Technologies dominan el suministro de BIOS, aunque la reacción negativa por PKfail obligó a ambas a reformar sus procesos de gestión de claves y a codesarrollar parches con Microsoft. Eclypsium y Binarly se diferencian ofreciendo análisis binario entregado en la nube que descubre implantes maliciosos antes del arranque. Los gigantes de semiconductores Infineon, NXP y STMicroelectronics a?aden bloques de aceleración criptográfica a los microcontroladores, convirtiendo el hardware en una propuesta de valor de seguridad en lugar de un insumo básico.
Las alianzas estratégicas proliferan: AMI colabora con Samsung para incorporar cifrado cuántico seguro en el firmware de PC; Intel Capital lideró la Serie B de USD 62 millones de Eclypsium para garantizar la visibilidad de la cadena de suministro para sus clientes de centros de datos. Mientras tanto, los hiperescaladores codise?an silicio con ganchos de computación confidencial, lo que obliga a los proveedores a demostrar la compatibilidad de la atestación en tiempo de arranque. Las carreras de patentes en la firma poscuántica y los cargadores de arranque seguros nativos de Rust sugieren que el liderazgo en propiedad intelectual determinará cada vez más los precios premium.
Los especialistas en control industrial como Thales, Siemens y Honeywell representan adyacencias de crecimiento; combinan el conocimiento del dominio con la supervisión de la integridad del firmware para asegurar las redes de tecnología operativa. Los fabricantes de equipos originales de dispositivos médicos forman otro nicho donde las presentaciones ante la FDA exigen la verificación de arranque de extremo a extremo, atrayendo a consultoras especializadas hacia proyectos de validación multimillonarios. En general, la consolidación del mercado sigue siendo moderada, con espacio para los disruptores que ofrezcan cadenas de herramientas llave en mano y conformes con los estándares.
Líderes de la Industria de Arranque Seguro y Seguridad de Firmware
-
Intel Corporation
-
Microsoft Corporation
-
Advanced Micro Devices, Inc.
-
American Megatrends International LLC
-
Phoenix Technologies Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Arranque Seguro y Seguridad de Firmware
- Intel Corporation
- Microsoft Corporation
- Advanced Micro Devices, Inc.
- American Megatrends International LLC
- Phoenix Technologies Ltd.
- Infineon Technologies AG
- NXP Semiconductors N.V.
- STMicroelectronics N.V.
- Microchip Technology Incorporated
- Renesas Electronics Corporation
- Lattice Semiconductor Corporation
- Winbond Electronics Corporation
- Hewlett Packard Enterprise Company
- Dell Technologies Inc.
- Lenovo Group Limited
- Thales Group
- Trustonic Limited
- Eclypsium, Inc.
- Binarly Inc.
- Riscure B.V.

Recent Industry Developments in Mercado de Arranque Seguro y Seguridad de Firmware
- Julio de 2025: Thales reportó un crecimiento de ventas del 8,1% hasta EUR 10.300 millones (USD 11.200 millones) impulsado por la fortaleza en defensa y aviónica, al tiempo que integró Imperva en su portafolio cibernético.
- Junio de 2025: Samsung introdujo Knox Enhanced Encrypted Protection y cifrado Wi-Fi resistente a la computación cuántica en sus teléfonos inteligentes insignia.
- Mayo de 2025: Binarly expuso fallos sistémicos en la gestión de claves de firmware que afectaban a múltiples fabricantes de equipos originales.
- Marzo de 2025: El gobierno de los EE. UU. prohibió el uso de productos de firmware chinos en infraestructura crítica, acelerando las calificaciones de proveedores nacionales.
- Febrero de 2025: AMD registró ingresos récord en el cuarto trimestre de 2024 de USD 7.700 millones, impulsados por la demanda de centros de datos de computación confidencial.
- Enero de 2025: AMI y Microsoft emitieron parches coordinados para abordar las exposiciones generalizadas de claves de prueba PKfail.


Alcance del Informe Global del Mercado de Arranque Seguro y Seguridad de Firmware
| Hardware |
| Software |
| Servicios |
| Servidores y Sistemas de Centros de Datos |
| PCs y Estaciones de Trabajo |
| Dispositivos Móviles y de Mano |
| Sistemas IoT y Embebidos |
| Unidades de Control Electrónico Automotrices |
| Controladores Industriales (PLC / DCS) |
| Local |
| Basado en la Nube |
| 贬í产谤颈诲辞 |
| TI y Telecomunicaciones |
| Gobierno y Sector Público |
| Industrial y Manufactura |
| Automotriz |
| Sanidad |
| Aeroespacial y Defensa |
| Electrónica de Consumo |
| Otras Industrias de Uso Final |
| Arranque Seguro |
| Arranque Medido |
| Entorno de Ejecución de Confianza (TEE) |
| Cifrado y Firma de Firmware |
| Actualización Segura de Firmware (OTA) |
| Raíz de Confianza de Hardware (TPM, RoT MCU) |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Malasia | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Resto de ?frica | ||
| Por Componente | Hardware | ||
| Software | |||
| Servicios | |||
| Por Tipo de Dispositivo | Servidores y Sistemas de Centros de Datos | ||
| PCs y Estaciones de Trabajo | |||
| Dispositivos Móviles y de Mano | |||
| Sistemas IoT y Embebidos | |||
| Unidades de Control Electrónico Automotrices | |||
| Controladores Industriales (PLC / DCS) | |||
| Por Modelo de Implementación | Local | ||
| Basado en la Nube | |||
| 贬í产谤颈诲辞 | |||
| Por Industria de Uso Final | TI y Telecomunicaciones | ||
| Gobierno y Sector Público | |||
| Industrial y Manufactura | |||
| Automotriz | |||
| Sanidad | |||
| Aeroespacial y Defensa | |||
| Electrónica de Consumo | |||
| Otras Industrias de Uso Final | |||
| Por Tecnología de Seguridad | Arranque Seguro | ||
| Arranque Medido | |||
| Entorno de Ejecución de Confianza (TEE) | |||
| Cifrado y Firma de Firmware | |||
| Actualización Segura de Firmware (OTA) | |||
| Raíz de Confianza de Hardware (TPM, RoT MCU) | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Chile | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| 闯补辫ó苍 | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Singapur | |||
| Malasia | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| 罢耻谤辩耻í补 | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuál es el valor global actual de las soluciones de arranque seguro y seguridad de firmware?
El tama?o del mercado de arranque seguro y seguridad de firmware alcanzó los USD 2.910 millones en 2025.
?A qué velocidad se espera que crezca el gasto en seguridad de firmware?
Se proyecta que los ingresos globales aumenten a una CAGR del 8,40%, alcanzando los USD 4.350 millones en 2030.
?Qué categoría de componente genera más ingresos?
El hardware representa el 53,1% de las ventas de 2024 gracias a los chips de anclaje de confianza integrados en servidores, PCs y placas IoT.
?Qué región se expande más rápidamente?
Se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 10,0% hasta 2030, impulsada por programas nacionales de semiconductores y despliegues de IoT industrial.
?Por qué las actualizaciones de firmware OTA están ganando terreno?
Los fabricantes necesitan parchear dispositivos distribuidos de forma segura y remota; los marcos OTA proporcionan validación criptográfica que cumple con los nuevos mandatos regulatorios.
?Qué desencadenó la preocupación de la industria en torno a la gestión de claves de plataforma?
El incidente PKfail de 2024 expuso la filtración generalizada de claves de firma de prueba, socavando el arranque seguro en más de 200 líneas de dispositivos y provocando un trabajo urgente de corrección.
?ltima actualización de la página el:



