
Tamanho e Participa??o do Mercado de Inicializa??o Segura e Seguran?a de Firmware
Vis?o Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
| Tamanho do Mercado (2025) | 2.91 Bilh?es de dólares |
| Tamanho do Mercado (2030) | 4.35 Bilh?es de dólares |
| Growth Rate (2025 - 2030) | 8.40 % |
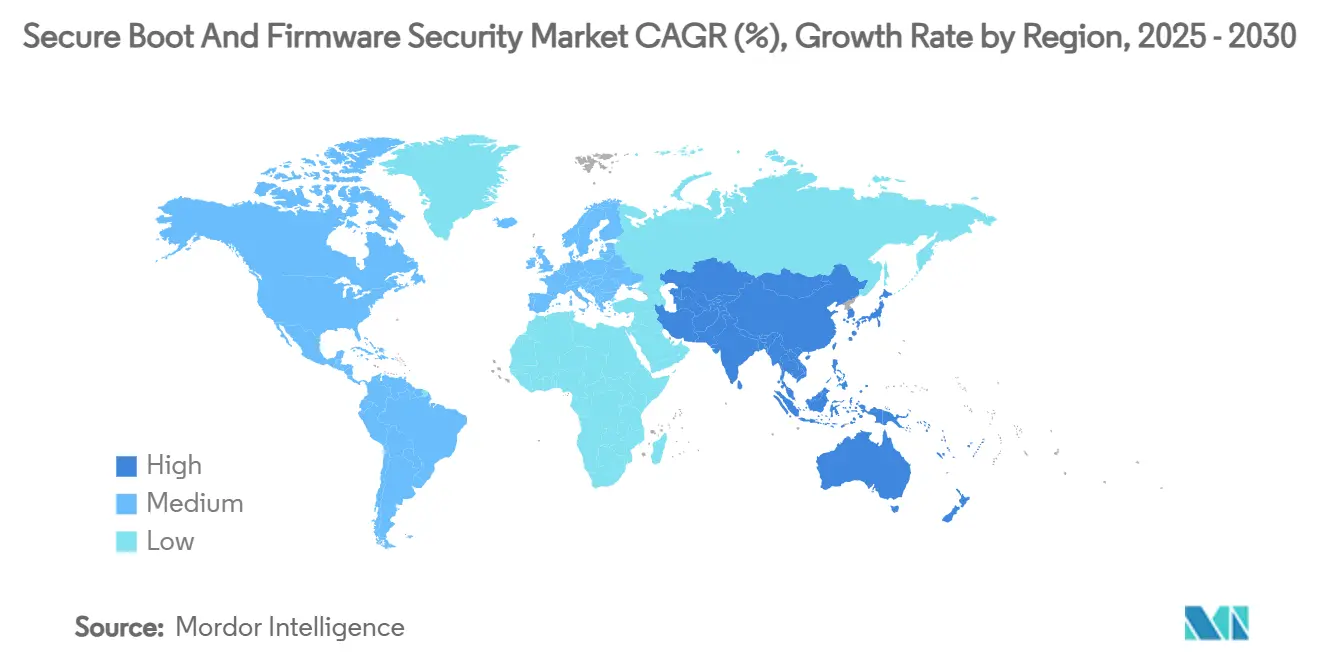
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
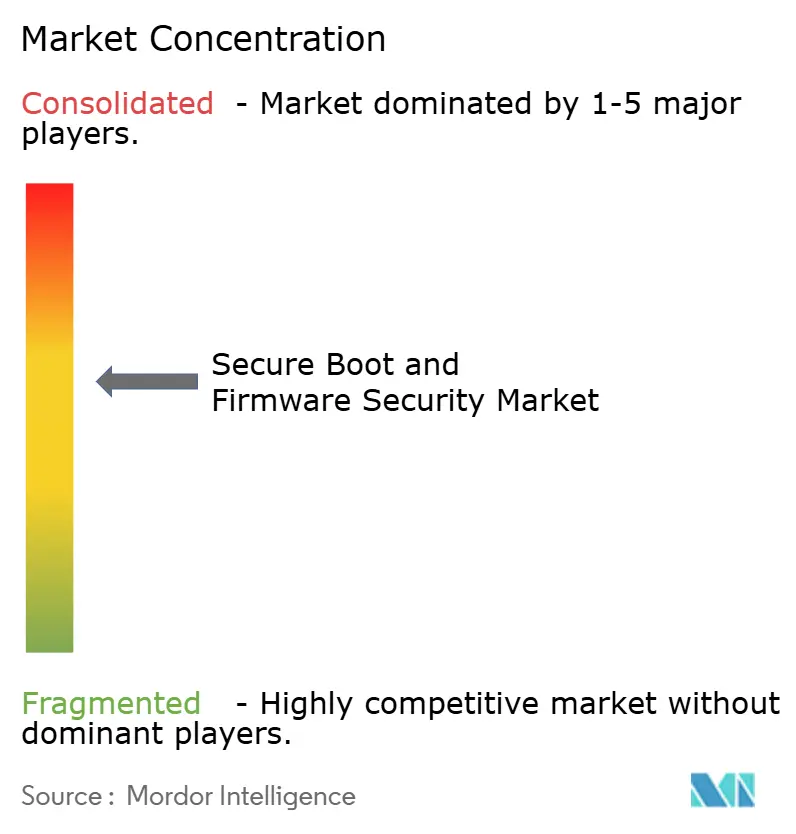
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 麻豆视频. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Inicializa??o Segura e Seguran?a de Firmware por 麻豆视频
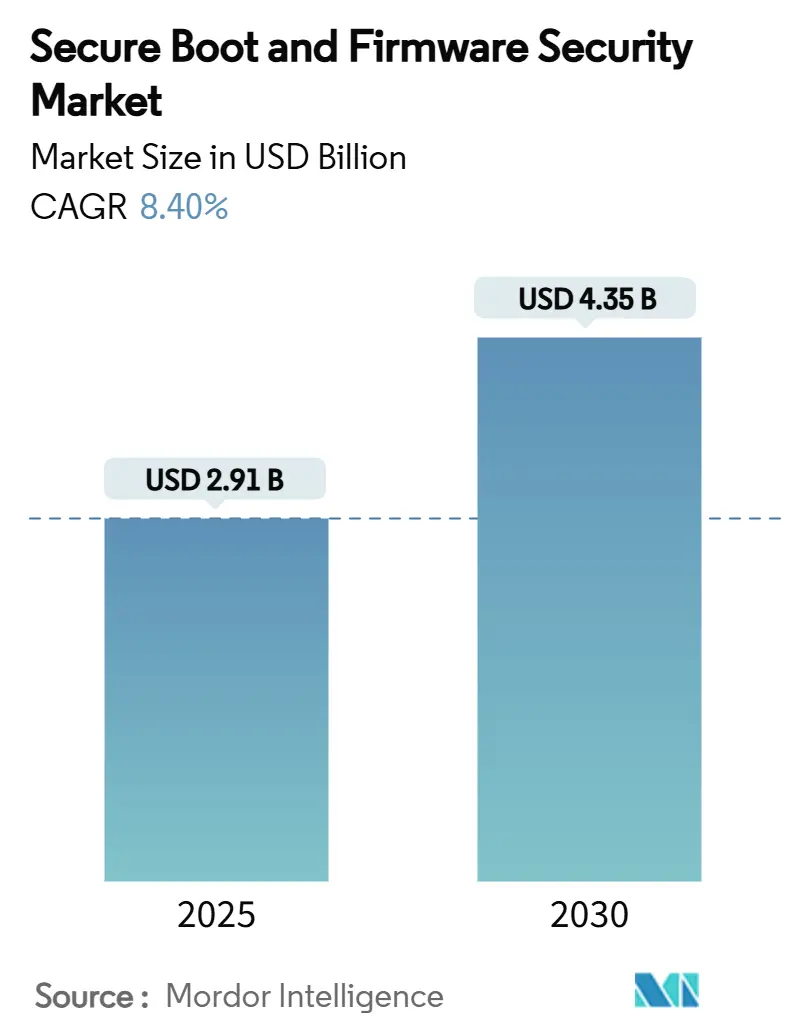
O tamanho do mercado de inicializa??o segura e seguran?a de firmware atingiu USD 2,91 bilh?es em 2025 e está previsto para crescer até USD 4,35 bilh?es até 2030, refletindo um CAGR de 8,40% durante 2025-2030. O estabelecimento de confian?a ancorado em hardware, o aperto das regulamenta??es globais e ataques altamente divulgados à cadeia de suprimentos est?o impulsionando as empresas a incorporar a verifica??o na camada de silício, em vez de depender apenas de defesas de software. Na América do Norte, a implanta??o de servidores e PCs com núcleo seguro acelera a demanda, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 aproveita iniciativas domésticas de chips e atualiza??es de IoT industrial para se tornar a regi?o de crescimento mais rápido. As raízes de confian?a baseadas em silício dominam atualmente as receitas, mas as estruturas de atualiza??o de firmware via rede (OTA) est?o escalando mais rapidamente à medida que os dispositivos conectados exigem corre??es contínuas em frotas dispersas. A intensidade competitiva é moderada; os fornecedores de BIOS tradicionais est?o formando alian?as com especialistas em seguran?a para fechar lacunas de competências, e os fornecedores de semicondutores est?o usando recursos de computa??o confidencial para se diferenciar na borda do data center.
Principais Conclus?es do Relatório
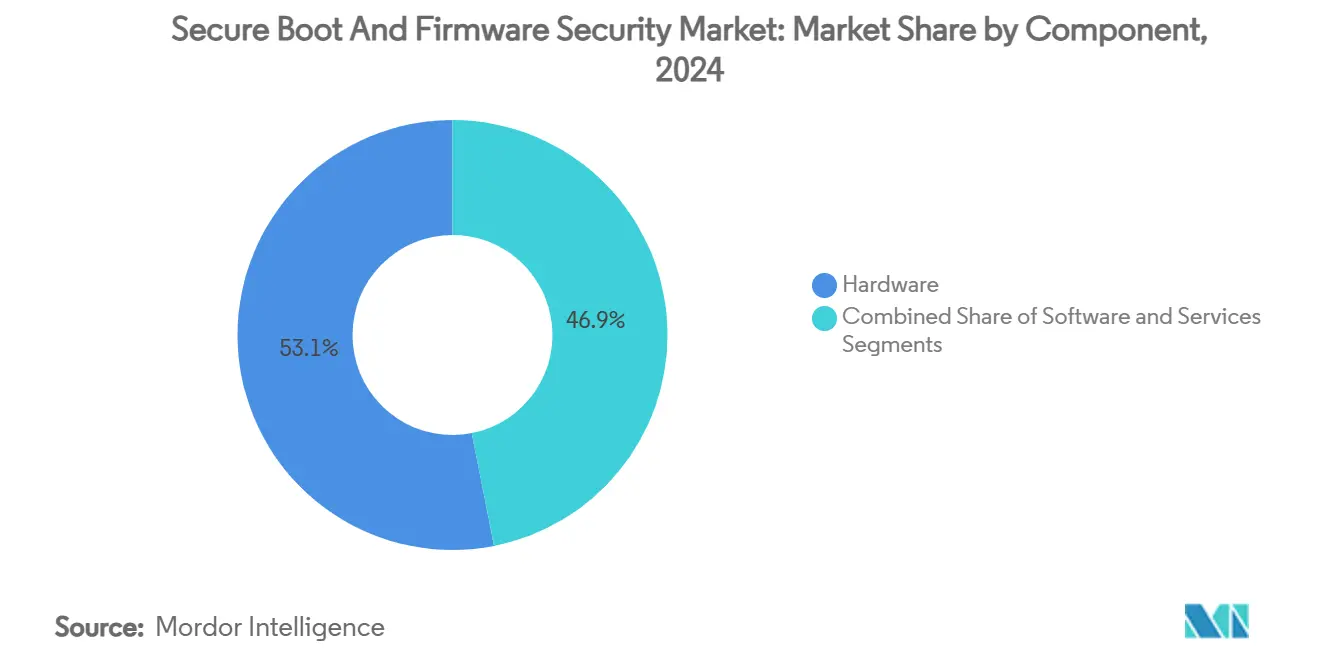
- Por componente, o hardware capturou 53,1% da participa??o do mercado de inicializa??o segura e seguran?a de firmware em 2024, enquanto as solu??es de software est?o projetadas para expandir a um CAGR de 10,2% até 2030.
- Por tipo de dispositivo, servidores e sistemas de data center lideraram com 30,7% de participa??o de receita do mercado de inicializa??o segura e seguran?a de firmware em 2024; IoT e sistemas embarcados est?o avan?ando a um CAGR de 9,6% até 2030.
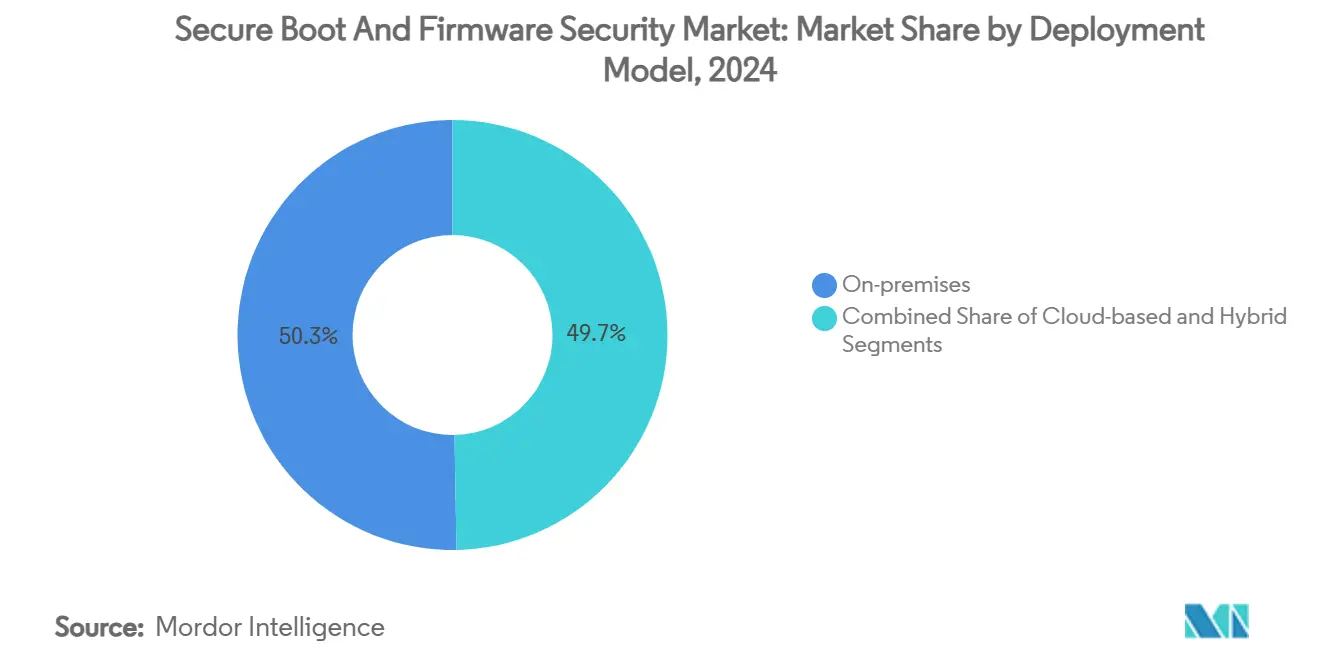
- Por modelo de implanta??o, as implementa??es locais responderam por 50,3% do tamanho do mercado de inicializa??o segura e seguran?a de firmware em 2024, enquanto as implanta??es baseadas em nuvem est?o definidas para crescer a um CAGR de 10,5% até 2030.
- Por setor de uso final, TI e telecomunica??es detiveram 28,7% da receita de 2024; o setor automotivo está previsto para expandir a um CAGR de 9,7% até 2030 no mercado de inicializa??o segura e seguran?a de firmware.
- Por tecnologia de seguran?a, a inicializa??o segura comandou 31,1% dos gastos de 2024 no mercado de inicializa??o segura e seguran?a de firmware, enquanto a atualiza??o segura de firmware (OTA) está posicionada para um CAGR de 9,9% entre 2025-2030.
- Por geografia, a América do Norte liderou com uma participa??o de 39,1% do mercado de inicializa??o segura e seguran?a de firmware em 2024, e a ?蝉颈补-笔补肠í蹿颈肠辞 está projetada para registrar um CAGR de 10,0% até 2030.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 麻豆视频, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ado??o crescente de PCs com núcleo seguro por fabricantes de equipamentos originais | +1.2% | América do Norte e UE | 惭é诲颈辞 prazo (2-4 anos) |
| Mandatos regulatórios sobre raiz de confian?a em hardware para infraestrutura crítica | +1.8% | Global | Longo prazo (≥ 4 anos) |
| Expans?o da arquitetura de confian?a zero para a camada de firmware | +1.5% | América do Norte e UE | 惭é诲颈辞 prazo (2-4 anos) |
| Ado??o de estruturas de atualiza??o segura de firmware via rede | +1.3% | Global | Curto prazo (≤ 2 anos) |
| Ado??o de GPUs de computa??o confidencial impulsionando a inicializa??o segura em data centers | +0.9% | Global | 惭é诲颈辞 prazo (2-4 anos) |
| Migra??o para o desenvolvimento de firmware baseado em Rust reduzindo falhas de seguran?a de memória | +0.7% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: 麻豆视频 | |||
Ado??o Crescente de PCs com Núcleo Seguro por Fabricantes de Equipamentos Originais
Os requisitos de linha de base do Windows 11 da Microsoft para TPM 2.0 e Inicializa??o Segura UEFI levaram os fabricantes de equipamentos originais a redesenhar laptops, desktops e esta??es de trabalho corporativas em torno de confian?a ancorada em silício. Dell, HP e Lenovo agora comercializam configura??es com núcleo seguro como ofertas padr?o para compradores corporativos que buscam resiliência de firmware que a prote??o tradicional de endpoints n?o consegue fornecer. [1]Karen Spiegelman, "A Microsoft Traz a Confian?a Zero ao Hardware no Windows 11," Dark Reading, darkreading.com Os portfólios de servidores seguem o mesmo caminho: as famílias PowerEdge da Dell e ProLiant da HPE incorporam raízes de confian?a em silício persistentes que autenticam cada componente de firmware antes da execu??o. A estratégia eleva os controles de firmware de complementos opcionais a requisitos básicos, expandindo assim o mercado de inicializa??o segura e seguran?a de firmware em dispositivos cliente e de data center.
Mandatos Regulatórios sobre Raiz de Confian?a em Hardware para Infraestrutura Crítica
A Lei de Resiliência Cibernética da UE obriga os fabricantes de dispositivos conectados a implementar a inicializa??o segura, enquanto as medidas de ciberseguran?a da China de 2025 exigem chips domésticos com recursos de seguran?a incorporados nas aquisi??es governamentais. [2]James Gong, "Ciberseguran?a e Prote??o de Dados na China: Junho de 2025," Bird & Bird, twobirds.com Mandatos paralelos nos setores de energia e transporte obrigam os operadores a registrar atesta??es criptográficas para cada atualiza??o de firmware. No setor automotivo, o Regulamento ONU 155 obriga os fabricantes de equipamentos originais a demonstrar uma inicializa??o segura nas unidades de controle eletr?nico antes da aprova??o do tipo de veículo. A convergência de estatutos cria uma onda de conformidade sincronizada que for?a os fornecedores em todo o mundo a priorizar ?ncoras de confian?a baseadas em silício nos roteiros de produtos, refor?ando a demanda de mercado a longo prazo.
Expans?o da Arquitetura de Confian?a Zero para a Camada de Firmware
As estratégias de confian?a zero agora tratam o firmware do dispositivo como um plano de controle crítico, e n?o como uma reflex?o tardia. Cisco, Red Hat e Microsoft integram a atesta??o de inicializa??o segura nas verifica??es de postura de endpoint para verificar se nenhuma isen??o de política ocorre antes que o acesso à rede seja concedido. A medi??o contínua em tempo de execu??o estende essas garantias além da inicializa??o, permitindo que as equipes de infraestrutura revoguem o acesso se ocorrer desvio de firmware. A mudan?a incorpora a telemetria de inicializa??o segura nos fluxos de trabalho de identidade e acesso, ampliando o mercado de inicializa??o segura e seguran?a de firmware à medida que as empresas renovam o hardware para alcan?ar a verifica??o de pilha completa.
Ado??o de Estruturas de Atualiza??o Segura de Firmware via Rede
Carros conectados, rob?s industriais e eletrodomésticos inteligentes exigem atualiza??es confiáveis entregues sem interven??o física. Estruturas como Uptane e HARMAN OTA 12.0 assinam cada carga útil e validam o estado do dispositivo antes da instala??o, garantindo que apenas o código aprovado pelo fabricante seja executado em produ??o. Os fabricantes de equipamentos originais automotivos est?o, portanto, migrando para a orquestra??o centralizada de atualiza??es que abrange múltiplas unidades de controle eletr?nico, enquanto os fornecedores de semicondutores integram carregadores de inicializa??o prontos para OTA para simplificar a conformidade. O valor operacional da aplica??o automatizada de corre??es impulsiona o crescimento de dois dígitos nos subsegmentos de atualiza??o segura de firmware.
Análise de Impacto das Restri??es*
| Restri??o | (~)% de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Vazamento persistente de chaves de plataforma de fabricantes de equipamentos originais (incidentes "PKfail") | -1.1% | Global | Curto prazo (≤ 2 anos) |
| Cadeia de suprimentos fragmentada criando pontos cegos de verifica??o | -0.8% | Global | 惭é诲颈辞 prazo (2-4 anos) |
| Alto custo de integra??o para controladores industriais legados | -0.6% | América do Norte e UE | 惭é诲颈辞 prazo (2-4 anos) |
| Disponibilidade limitada de talentos e ferramentas de garantia formal | -0.4% | Global | Longo prazo (≥ 4 anos) |
| Fonte: 麻豆视频 | |||
Vazamento Persistente de Chaves de Plataforma de Fabricantes de Equipamentos Originais (Incidentes "PKfail")
Pesquisas da Binarly mostraram que mais de 200 famílias de dispositivos foram enviadas com chaves de plataforma de teste ainda instaladas em produ??o, permitindo que invasores carregassem firmware n?o assinado e contornassem a inicializa??o segura. O incidente abalou a confian?a dos compradores e for?ou ciclos de corre??o de emergência, atrasando alguns projetos de renova??o planejados. Embora os fornecedores tenham coordenado atualiza??es corretivas, o episódio destaca como uma única chave mal gerenciada pode neutralizar toda uma arquitetura de confian?a, restringindo o impulso do mercado até que os processos de governan?a melhorem.
Cadeia de Suprimentos Fragmentada Criando Pontos Cegos de Verifica??o
Placas de sistema, imagens de BIOS, drivers e controladores de gerenciamento frequentemente se originam de diferentes fornecedores, sem políticas de assinatura comuns. Ciclos de vida de chaves incompatíveis introduzem lacunas silenciosas onde cargas úteis maliciosas podem persistir entre as atualiza??es de firmware. Os fabricantes de controle industrial enfrentam mais dificuldades porque os longos tempos de vida dos componentes e os protocolos de barramento de campo proprietários complicam a aplica??o de corre??es. Camadas adicionais de certifica??o inflacionam os custos e prolongam os prazos de implanta??o, reduzindo a ado??o em setores sensíveis ao or?amento.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
A Domin?ncia do Hardware Impulsiona a Seguran?a Baseada em SilícioO hardware capturou 53,1% da receita de 2024, sublinhando a preferência dos compradores por ?ncoras de confian?a imutáveis, como chips TPM 2.0 e microcontroladores seguros. O OPTIGA Trust M da Infineon exemplifica componentes discretos facilmente integrados em placas de IoT para consumidores e uso industrial. [3]Infineon Technologies, "OPTIGA Trust M," infineon.com As plataformas de software crescem mais rapidamente a um CAGR de 10,2%, pois as empresas buscam painéis centralizados que inventariam vers?es de firmware, agendam corre??es OTA e automatizam o mapeamento de CVE. Os servi?os permanecem os menores em valor, mas desempenham um papel desproporcional em implanta??es complexas, especialmente onde os ativos legados exigem carregadores de inicializa??o personalizados. Coletivamente, a combina??o refor?a a primazia do hardware enquanto abre oportunidades para opera??es gerenciadas de firmware.
O tamanho do mercado de inicializa??o segura e seguran?a de firmware para componentes de hardware está projetado para permanecer acima do limite de 50% até 2030, mesmo com a prolifera??o de ferramentas de remedia??o automatizada. A acelera??o da receita de software, no entanto, reflete a demanda por atesta??o remota e análises que traduzem medi??es de baixo nível em pontua??es de risco acionáveis. Os fornecedores que oferecem pacotes combinados de hardware e software est?o mais bem posicionados para capturar sinergias de venda cruzada.


Por Tipo de Dispositivo:
Data Centers Lideram Enquanto IoT AceleraServidores e sistemas de data center geraram 30,7% dos gastos de 2024 devido às implanta??es de computa??o confidencial em hiperescaladores. Cada nó de rack deve atestar o firmware da CPU, BMC e acelerador antes de ingressar nos clusters, consolidando a inicializa??o segura como um item obrigatório de lista de verifica??o. Os endpoints de IoT e embarcados expandem a um CAGR de 9,6% porque fábricas, concessionárias e marcas de consumo est?o implantando milh?es de sensores que devem sobreviver em condi??es de campo hostis.
A vantagem de participa??o de mercado de inicializa??o segura e seguran?a de firmware para servidores diminui ao longo do tempo à medida que os volumes de IoT aumentam, mas os pre?os médios de venda de data centers mantêm as receitas elevadas. As unidades de controle eletr?nico automotivas também registram forte crescimento, impulsionadas pelas auditorias do Regulamento ONU R155 que tratam a integridade do firmware como um pré-requisito de seguran?a funcional.
Por Modelo de Implanta??o:
A Migra??o para a Nuvem Acelera a Transforma??o da Seguran?aAs arquiteturas locais detiveram 50,3% dos gastos de 2024, refletindo cargas de trabalho regulamentadas que exigem custódia local de material criptográfico. No entanto, os modelos de nuvem est?o escalando mais rapidamente a um CAGR de 10,5%, pois os enclaves Nitro da AWS e as VMs confidenciais do Azure suportam chaves fornecidas pelo cliente validadas por atesta??es de inicializa??o segura. Os esquemas híbridos combinam os dois, permitindo que os clientes armazenem chaves mestras localmente enquanto aproveitam a orquestra??o em nuvem para varredura em toda a frota.
O tamanho do mercado de inicializa??o segura e seguran?a de firmware para implanta??es em nuvem deve dobrar até 2030, embora o controle absoluto permane?a com os sistemas locais em defesa e saúde. Os fornecedores, portanto, empacotam APIs de atesta??o portáteis que abstraem as diferen?as de ambiente, simplificando a governan?a multinuvem.
Por Setor de Uso Final:
O Setor de TI Lidera Enquanto o Automotivo Avan?aTI e telecomunica??es responderam por 28,7% da receita de 2024, pois os operadores de nuvem renovaram o hardware para habilitar a integra??o de confian?a zero ancorada em hardware. O setor automotivo emerge como o de crescimento mais rápido a um CAGR de 9,7%, porque os veículos definidos por software exigem lan?amentos contínuos de recursos protegidos por cadeias de inicializa??o validadas por OTA.
O setor de inicializa??o segura e seguran?a de firmware também encontra ventos favoráveis na automa??o industrial, onde CLPs conectados por Ethernet exp?em máquinas anteriormente isoladas. Os sistemas de saúde aceleram a ado??o para cumprir as novas submiss?es de pré-mercado de ciberseguran?a da FDA que avaliam a integridade da inicializa??o.
Por Tecnologia de Seguran?a:
As Bases de Inicializa??o Segura Habilitam Capacidades Avan?adasA inicializa??o segura permaneceu como a maior camada de tecnologia com 31,1% dos gastos de 2024, pois está na raiz de cada pilha de prote??o de firmware. Os servi?os de atualiza??o segura de firmware OTA est?o crescendo a um CAGR de 9,9%, espelhando o crescimento da frota de dispositivos conectados. A inicializa??o medida, os ambientes de execu??o confiável e a criptografia de firmware atuam como anéis concêntricos, cada um dependendo da valida??o inicial da inicializa??o para garantir o sigilo das chaves. Os pilotos de algoritmos pós-qu?nticos em scripts de assinatura de firmware diferenciam ainda mais as ofertas premium.
Consequentemente, os fornecedores comercializam suítes integradas que come?am com a atesta??o de inicializa??o segura e se estendem a guardas de memória em tempo de execu??o, reduzindo o atrito de aquisi??o para empresas que anteriormente combinavam ferramentas pontuais.
Análise Geográfica
Mercado de Inicializa??o Segura e Seguran?a de Firmware na América do Norte
A América do Norte reteve 39,1% da participa??o no mercado de inicializa??o segura e seguran?a de firmware em 2024, impulsionada pela estratégia federal de confian?a zero dos EUA e pelos incentivos da Lei CHIPS que estimulam o silício doméstico com seguran?a embarcada. [4] David Perera, "Tecnologia Chinesa de Carros Conectados Proibida pela Administra??o Biden," bankinfosecurity.com As regras de aquisi??o para defesa e infraestrutura crítica estipulam firmware atestado, impulsionando a renova??o acelerada em servidores, roteadores e gateways de controle industrial. As restri??es às importa??es de firmware chinês impostas em mar?o de 2025 concentram ainda mais os gastos em fornecedores homologados, fortalecendo os fluxos de receita locais.
Mercado de Inicializa??o Segura e Seguran?a de Firmware na ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 registra o maior CAGR regional, de 10,0%, até 2030. A transi??o da China para processadores domésticos em PCs governamentais cria uma nova camada de fornecedores locais de BIOS e TPM, enquanto o Jap?o financia retrofits seguros de IoT industrial em busca de cadeias de suprimentos resilientes. A Coreia do Sul capitaliza sua profundidade no setor de semicondutores para exportar microcontroladores seguros, e os programas de manufatura inteligente da ?ndia adicionam volume por meio das estipula??es do programa Make in India. A convergência regulatória em torno das raízes de confian?a em hardware garante que a demanda n?o se limite a equipamentos empresariais premium, mas abranja também dispositivos de médio mercado.
Mercado de Inicializa??o Segura e Seguran?a de Firmware na Europa
A Europa sustenta um crescimento saudável sob a Lei de Resiliência Cibernética e a conformidade com a norma automotiva UN R155. Os conglomerados industriais alem?es lideram a ado??o de CLPs com inicializa??o medida, enquanto as operadoras de telecomunica??es nórdicas exigem firmware de banda base 5G atestado. O Brexit obriga os compradores do Reino Unido a acompanhar tanto as diretrizes da UE quanto as domésticas, mas os requisitos técnicos subjacentes permanecem alinhados, mantendo intactas as cadeias de suprimentos transfronteiri?as. No geral, a soberania tecnológica geopolítica impulsiona investimentos nacionais paralelos, ampliando coletivamente o mercado de inicializa??o segura e seguran?a de firmware.

Cenário Competitivo
American Megatrends International (AMI) e Phoenix Technologies dominam o fornecimento de BIOS, mas o impacto negativo do PKfail for?ou ambas a reformar os processos de gerenciamento de chaves e a codesenvolver corre??es com a Microsoft. Eclypsium e Binarly se diferenciam oferecendo análise binária entregue pela nuvem que descobre implantes maliciosos antes da inicializa??o. Os gigantes de semicondutores Infineon, NXP e STMicroelectronics adicionam blocos de acelera??o criptográfica a microcontroladores, transformando o hardware em uma proposta de valor de seguran?a em vez de um insumo de commodity.
As alian?as estratégicas est?o proliferando: a AMI colabora com a Samsung para incorporar criptografia resistente a quantum no firmware de PCs; a Intel Capital liderou a Série B de USD 62 milh?es da Eclypsium para garantir a ilumina??o da cadeia de suprimentos para seus clientes de data center. Enquanto isso, os hiperescaladores codesenvolvem silício com ganchos de computa??o confidencial, obrigando os fornecedores a provar a compatibilidade de atesta??o em tempo de inicializa??o. As corridas de patentes em assinatura pós-qu?ntica e carregadores de inicializa??o seguros nativos em Rust sugerem que a lideran?a em propriedade intelectual determinará cada vez mais os pre?os premium.
Especialistas em controle industrial como Thales, Siemens e Honeywell representam adjacências de crescimento; eles combinam conhecimento de domínio com monitoramento de integridade de firmware para proteger redes de tecnologia operacional. Os fabricantes de dispositivos médicos formam outro nicho onde as submiss?es à FDA exigem verifica??o de inicializa??o de ponta a ponta, atraindo consultorias especializadas para projetos de valida??o multimilionários. No geral, a consolida??o do mercado permanece moderada, com espa?o para disruptores que entregam cadeias de ferramentas prontas para uso e em conformidade com os padr?es.
Líderes do Setor de Inicializa??o Segura e Seguran?a de Firmware
-
Intel Corporation
-
Microsoft Corporation
-
Advanced Micro Devices, Inc.
-
American Megatrends International LLC
-
Phoenix Technologies Ltd.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Inicializa??o Segura e Seguran?a de Firmware
- Intel Corporation
- Microsoft Corporation
- Advanced Micro Devices, Inc.
- American Megatrends International LLC
- Phoenix Technologies Ltd.
- Infineon Technologies AG
- NXP Semiconductors N.V.
- STMicroelectronics N.V.
- Microchip Technology Incorporated
- Renesas Electronics Corporation
- Lattice Semiconductor Corporation
- Winbond Electronics Corporation
- Hewlett Packard Enterprise Company
- Dell Technologies Inc.
- Lenovo Group Limited
- Thales Group
- Trustonic Limited
- Eclypsium, Inc.
- Binarly Inc.
- Riscure B.V.

Recent Industry Developments in Mercado de Inicializa??o Segura e Seguran?a de Firmware
- Julho de 2025: A Thales reportou crescimento de vendas de 8,1% para EUR 10,3 bilh?es (USD 11,2 bilh?es) com base na for?a em defesa e avi?nica, enquanto integrava a Imperva ao seu portfólio cibernético.
- Junho de 2025: A Samsung introduziu a Prote??o Criptografada Aprimorada Knox e criptografia Wi-Fi resistente a quantum em smartphones de ponta.
- Maio de 2025: A Binarly exp?s falhas sistêmicas de gerenciamento de chaves de firmware abrangendo múltiplos fabricantes de equipamentos originais.
- Mar?o de 2025: O governo dos EUA proibiu o uso de produtos de firmware chineses em infraestrutura crítica, acelerando as qualifica??es de fornecedores domésticos.
- Fevereiro de 2025: A AMD registrou receita recorde no quarto trimestre de 2024 de USD 7,7 bilh?es, impulsionada pela demanda de data centers por computa??o confidencial.
- Janeiro de 2025: AMI e Microsoft emitiram corre??es coordenadas abordando exposi??es generalizadas de chaves de teste PKfail.


Escopo do Relatório Global do Mercado de Inicializa??o Segura e Seguran?a de Firmware
| Hardware |
| Software |
| Servi?os |
| Servidores e Sistemas de Data Center |
| PCs e Esta??es de Trabalho |
| Dispositivos Móveis e Portáteis |
| IoT e Sistemas Embarcados |
| Unidades de Controle Eletr?nico Automotivas |
| Controladores Industriais (CLP / SCD) |
| Local |
| Baseado em Nuvem |
| 贬í产谤颈诲辞 |
| TI e Telecomunica??es |
| Governo e Setor Público |
| Industrial e Manufatura |
| Automotivo |
| 厂补ú诲别 |
| Aeroespacial e Defesa |
| Eletr?nicos de Consumo |
| Outros Setores de Uso Final |
| Inicializa??o Segura |
| Inicializa??o Medida |
| Ambiente de Execu??o Confiável (TEE) |
| Criptografia e Assinatura de Firmware |
| Atualiza??o Segura de Firmware (OTA) |
| Raiz de Confian?a em Hardware (TPM, MCU RoT) |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| 础耻蝉迟谤á濒颈补 | ||
| Singapura | ||
| 惭补濒á蝉颈补 | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Restante da ?frica | ||
| Por Componente | Hardware | ||
| Software | |||
| Servi?os | |||
| Por Tipo de Dispositivo | Servidores e Sistemas de Data Center | ||
| PCs e Esta??es de Trabalho | |||
| Dispositivos Móveis e Portáteis | |||
| IoT e Sistemas Embarcados | |||
| Unidades de Controle Eletr?nico Automotivas | |||
| Controladores Industriais (CLP / SCD) | |||
| Por Modelo de Implanta??o | Local | ||
| Baseado em Nuvem | |||
| 贬í产谤颈诲辞 | |||
| Por Setor de Uso Final | TI e Telecomunica??es | ||
| Governo e Setor Público | |||
| Industrial e Manufatura | |||
| Automotivo | |||
| 厂补ú诲别 | |||
| Aeroespacial e Defesa | |||
| Eletr?nicos de Consumo | |||
| Outros Setores de Uso Final | |||
| Por Tecnologia de Seguran?a | Inicializa??o Segura | ||
| Inicializa??o Medida | |||
| Ambiente de Execu??o Confiável (TEE) | |||
| Criptografia e Assinatura de Firmware | |||
| Atualiza??o Segura de Firmware (OTA) | |||
| Raiz de Confian?a em Hardware (TPM, MCU RoT) | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Chile | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| 础耻蝉迟谤á濒颈补 | |||
| Singapura | |||
| 惭补濒á蝉颈补 | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é o valor global atual das solu??es de inicializa??o segura e seguran?a de firmware?
O tamanho do mercado de inicializa??o segura e seguran?a de firmware atingiu USD 2,91 bilh?es em 2025.
Com que rapidez os gastos com seguran?a de firmware devem crescer?
A receita global está projetada para crescer a um CAGR de 8,40%, atingindo USD 4,35 bilh?es até 2030.
Qual categoria de componente gera mais receita?
O hardware responde por 53,1% das vendas de 2024 gra?as aos chips de ?ncora de confian?a integrados em servidores, PCs e placas de IoT.
Qual regi?o está se expandindo mais rapidamente?
A ?蝉颈补-笔补肠í蹿颈肠辞 está prevista para registrar um CAGR de 10,0% até 2030, impulsionada por programas domésticos de semicondutores e implanta??es de IoT industrial.
Por que as atualiza??es de firmware OTA est?o ganhando for?a?
Os fabricantes precisam corrigir dispositivos distribuídos de forma segura e remota; as estruturas OTA fornecem valida??o criptográfica que atende aos novos mandatos regulatórios.
O que desencadeou a preocupa??o do setor em torno do gerenciamento de chaves de plataforma?
O incidente PKfail de 2024 exp?s o vazamento generalizado de chaves de assinatura de teste, comprometendo a inicializa??o segura em mais de 200 linhas de dispositivos e provocando trabalho urgente de remedia??o.
Página atualizada pela última vez em:



