
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Servicios de Seguridad Gestionados
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 43.03 Mil millones de dólares |
| Tama?o del Mercado (2031) | 76.96 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 12.33 % |
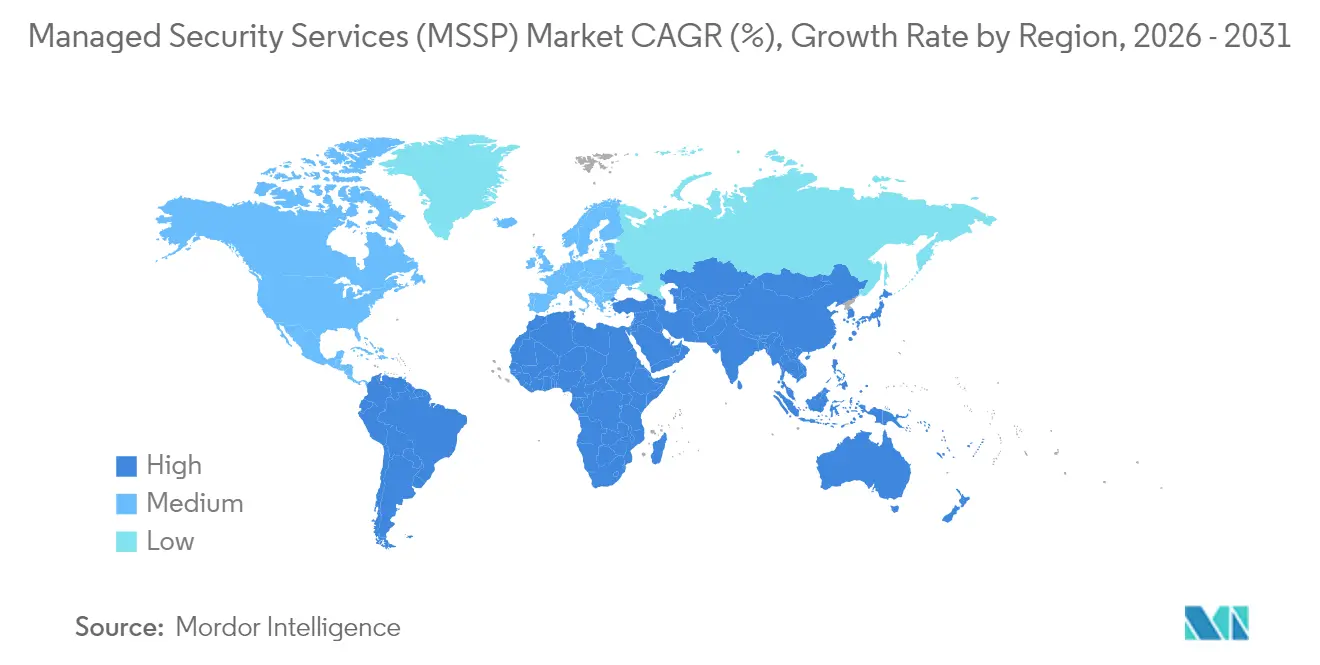
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
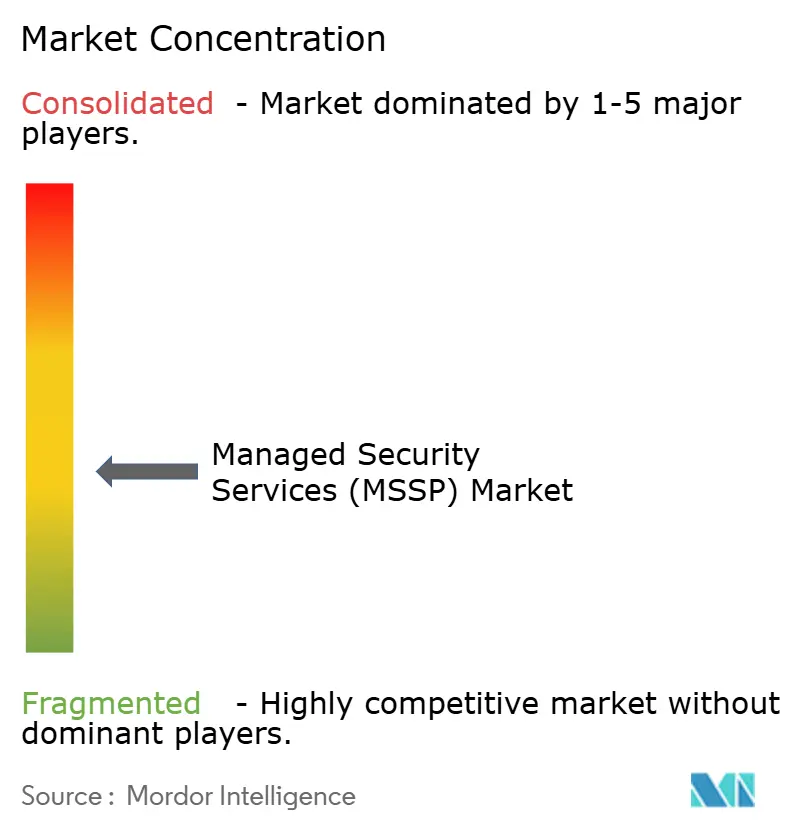
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Seguridad Gestionados por 麻豆视频
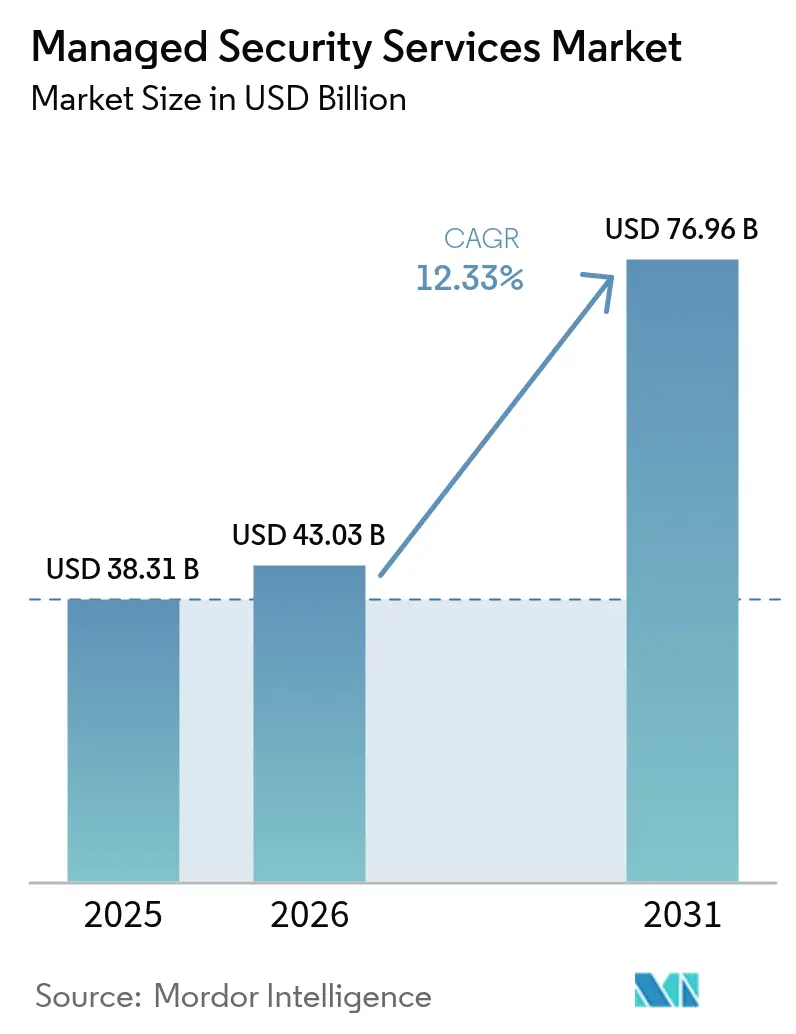
Se proyecta que el tama?o del Mercado de Servicios de Seguridad Gestionados se expanda desde USD 38,31 mil millones en 2025 y USD 43,03 mil millones en 2026 hasta USD 76,96 mil millones para 2031, registrando una CAGR del 12,33% entre 2026 y 2031.
La creciente presión regulatoria, en particular las directivas DORA y NIS2 de la Unión Europea, impulsa a las empresas a incorporar controles de seguridad en la etapa de dise?o en lugar de a?adirlos posteriormente. Las organizaciones están pasando de defensas reactivas a una detección de amenazas predictiva habilitada por IA que escala en entornos híbridos. La acelerada migración a la nube, la ampliación de las superficies de ataque en múltiples nubes y la creciente escasez de talento en ciberseguridad amplían aún más la demanda de externalización. La competencia se intensifica a medida que los hiperescaladores de nube integran análisis de seguridad en sus plataformas, lo que obliga a los proveedores tradicionales a diferenciarse mediante experiencia vertical y arquitecturas de seguridad unificadas. La consolidación continúa, con el acuerdo Sophos-Secureworks de USD 859 millones en 2024 que muestra la urgencia de los proveedores por adquirir capacidades avanzadas de análisis.
Conclusiones Clave del Informe
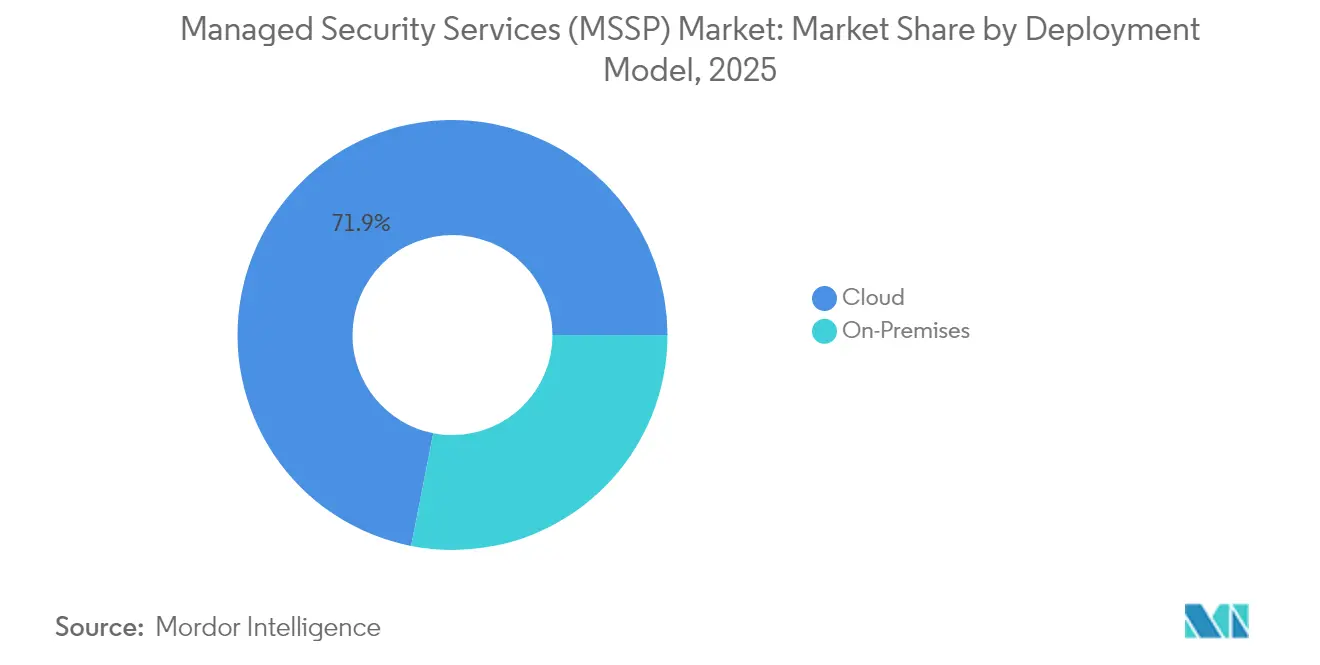
- Por modelo de implementación, los servicios basados en la nube lideraron con el 71,92% de la participación del mercado de servicios de seguridad gestionados en 2025; el modelo local queda rezagado mientras que la nube crece a una CAGR del 14,42% hasta 2031.
- Por tipo de servicio, la Detección y Respuesta Gestionadas capturó el 27,05% del tama?o del mercado de servicios de seguridad gestionados (MSSP) en 2025 y se expande a una CAGR del 12,72%.
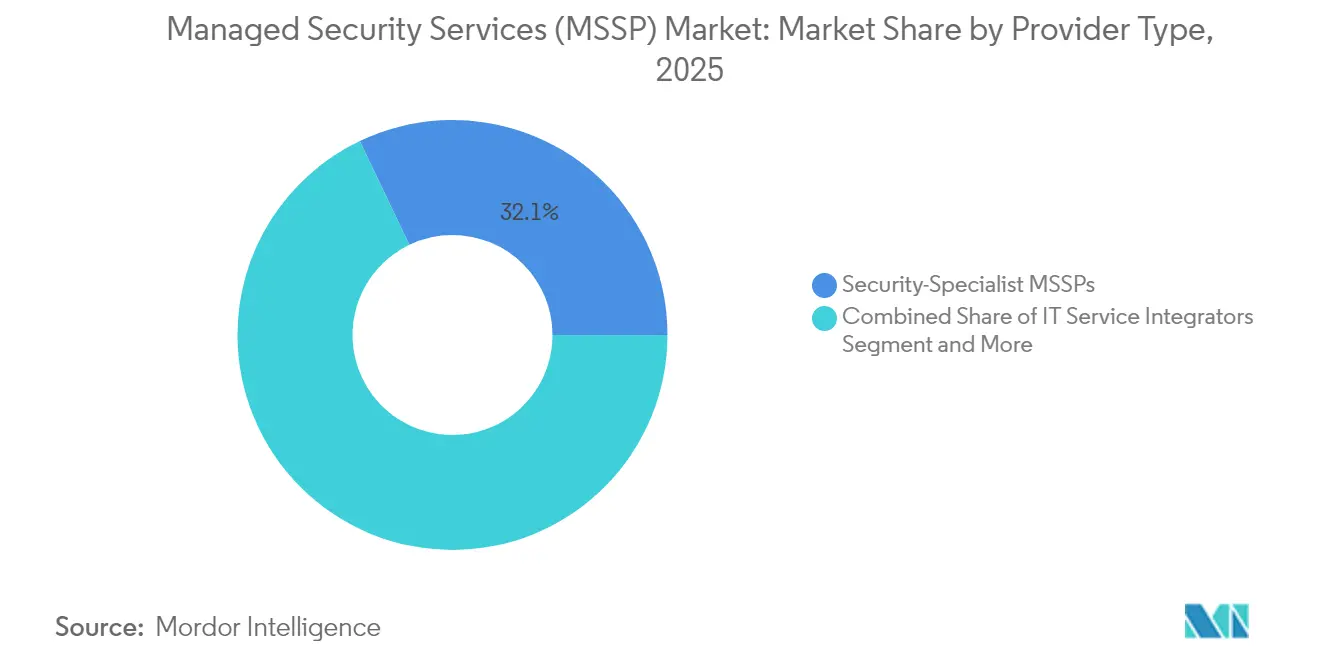
- Por tipo de proveedor, los MSSP Especialistas en Seguridad mantuvieron una participación de ingresos del 32,10% en 2025, mientras que los MSSP Hiperescaladores de Nube registran la CAGR más alta del 13,98% hasta 2031.
- Por industria del usuario final, BFSI lideró con el 24,40% de la participación del mercado de servicios de seguridad gestionados en 2025; el sector sanitario avanza más rápido a una CAGR del 13,22%.
- Por geografía, América del Norte concentró el 29,05% de la participación de ingresos en 2025; 础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR más alta del 12,95% hacia 2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Auge de la automatización de SOC basada en IA y la adopción de XDR | +2.1% | Global, con América del Norte y la UE a la cabeza | Mediano plazo (2-4 a?os) |
| Escalada de la superficie de ataque en múltiples nubes | +1.8% | Global, concentrado en 础蝉颈补-笔补肠í蹿颈肠辞 y América del Norte | Corto plazo (≤ 2 a?os) |
| Mandatos de cumplimiento por dise?o (DORA, NIS2, SEC) | +2.3% | UE primaria, América del Norte secundaria | Corto plazo (≤ 2 a?os) |
| Escasez de costos y talento que impulsa los MSS cogestionados | +1.9% | Global, agudo en 础蝉颈补-笔补肠í蹿颈肠辞 y MEA | Mediano plazo (2-4 a?os) |
| Auge de los precios basados en uso y la agrupación de MDR | +1.2% | América del Norte y UE como núcleo, en expansión global | Largo plazo (≥ 4 a?os) |
| Urgencia del cifrado resistente a la computación cuántica | +0.9% | Global, prioridad del gobierno y BFSI | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Auge de la automatización de SOC basada en IA y la adopción de XDR
Las organizaciones están incorporando inteligencia artificial en los centros de operaciones de seguridad para acortar los ciclos de detección y respuesta y limitar la fatiga de los analistas. El Copiloto de Seguridad de Microsoft integrado con Defender XDR reduce el tiempo medio de respuesta en un 40% y recorta los falsos positivos en un 60%, lo que demuestra cómo la IA generativa acelera el triaje y mejora la fidelidad. Cortex XSIAM de Palo Alto Networks ya procesa 1 billón de eventos diarios para identificar rutas de ataque ocultas, lo que permite a los MSSP ofrecer SLA basados en resultados que justifican precios premium.[1]Palo Alto Networks, "Cortex XSIAM: Plataforma SOC Autónoma," paloaltonetworks.comEl enfoque también mitiga la escasez de talento, permitiendo una monitorización 24/7 con equipos de analistas más reducidos. A medida que proliferan los competidores nativos de IA, los proveedores tradicionales corren el riesgo de sufrir compresión de márgenes a menos que incorporen investigación y respuesta autónomas a escala. A mediano plazo, los MSSP exitosos fusionarán modelos de IA con inteligencia de amenazas propia para anticipar ataques antes del compromiso inicial.
Escalada de la superficie de ataque en múltiples nubes
La amplia adopción de AWS, Azure y Google Cloud crea una visibilidad fragmentada, dejando brechas de seguridad que los piratas informáticos explotan. CrowdStrike registró un aumento interanual del 75% en intrusiones en la nube durante 2024, impulsado por configuraciones incorrectas e identidades con privilegios excesivos. Las empresas ahora gestionan 3,2 integraciones de seguridad por nube, lo que amplifica el ruido de alertas. La plataforma SecOps de Google Cloud procesa 400 mil millones de se?ales cada día, lo que ilustra la potencia analítica necesaria para filtrar amenazas genuinas.[2]Thales Group, "Thales y Google Cloud se asocian en la Plataforma SOC Global," thalesgroup.com Los MSSP capaces de ingerir telemetría de múltiples nubes en un único tejido analítico ganan cuota de mercado al simplificar las operaciones y reducir los gastos generales de herramientas. A corto plazo, la demanda de monitorización de amenazas nativa de la nube supera la oferta de expertos cualificados, impulsando un crecimiento de dos dígitos en el mercado de servicios de seguridad gestionados (MSSP).
Mandatos de cumplimiento por dise?o (DORA, NIS2, SEC)
Los reguladores ahora esperan una monitorización continua y notificación de brechas en tiempo real. A partir de enero de 2025, DORA aplica estrictos controles de riesgo de TIC en las entidades financieras de la UE, con sanciones de hasta el 2% de la facturación global. Las normas de la SEC obligan a las empresas cotizadas en EE. UU. a divulgar incidentes cibernéticos materiales en un plazo de 4 días hábiles, elevando el enfoque a nivel de consejo directivo sobre la preparación ante brechas. NIS2 amplía el alcance a 18 sectores críticos, introduciendo multas de EUR 10 millones o más por infracciones. Los MSSP que ofrecen paneles de cumplimiento automatizados e informes listos para reguladores obtienen márgenes más altos al tiempo que reducen la carga de auditoría empresarial. En los próximos dos a?os, el pensamiento de cumplimiento por dise?o influirá en cada nueva decisión de arquitectura de seguridad, intensificando las renovaciones de suscripciones en el mercado de servicios de seguridad gestionados.
Escasez de costos y talento que impulsa los MSS cogestionados
Una vacante de 18 meses para roles cibernéticos senior y una inflación anual del 23% en los costos de licencias de herramientas son insostenibles para muchos CISO. Los acuerdos cogestionados permiten a las empresas mantener la supervisión estratégica mientras externalizan la búsqueda profunda de amenazas, el análisis de vulnerabilidades y la respuesta a incidentes. La investigación de N-able muestra que los clientes con contratos cogestionados mejoran el tiempo medio de detección en un 34% y reducen los incidentes de seguridad en un 42%. Las organizaciones del mercado medio adoptan el modelo más rápidamente, ya que equilibra la confianza y el presupuesto. En toda la región de 础蝉颈补-笔补肠í蹿颈肠辞 y MEA, la escasez de analistas certificados es aguda, por lo que los proveedores que ofrecen dotación de personal flexible y marcos de gobernanza compartida están ganando contratos plurianuales. A mediano plazo, el arquetipo cogestionado se convierte en el punto de entrada para los clientes reacios a ceder el control total.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Déficit de confianza persistente en la soberanía de datos | -1.4% | UE y 础蝉颈补-笔补肠í蹿颈肠辞 como primarias, impulsado por regulación | Mediano plazo (2-4 a?os) |
| Proliferación de herramientas y complejidad de integración | -1.1% | Global, agudo en grandes empresas | Corto plazo (≤ 2 a?os) |
| Escalada de la exposición a responsabilidades para los MSSP | -0.8% | América del Norte y UE, impulsado por seguros | Largo plazo (≥ 4 a?os) |
| Escasez de especialistas en seguridad de OT | -0.9% | Global, crítico en manufactura y energía | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Déficit de confianza persistente en la soberanía de datos
Los clientes europeos se resisten a enviar telemetría a SOC fuera de las fronteras de la UE, incluso cuando los proveedores alegan cláusulas del RGPD. India, China y Brasil aplican estatutos de localización que fragmentan los modelos de entrega global, aumentando los gastos generales de los proveedores. La brecha de Marks & Spencer en 2025, rastreada hasta un proveedor externo, costó EUR 300 millones en ventas perdidas y amplificó las preocupaciones sobre las cadenas de suministro extendidas.[3]Sangfor Technologies, "Lecciones de la Brecha en la Cadena de Suministro de Marks & Spencer en 2025," sangfor.com Para ganar contratos, los MSSP a?aden infraestructuras SOC nacionales y garantizan la residencia de registros sensibles, pero duplicar la infraestructura erosiona los márgenes. En los próximos tres a?os, las restricciones de soberanía de datos moderan el crecimiento en los sectores altamente regulados, incluso cuando la demanda aumenta.
Proliferación de herramientas y complejidad de integración
Las empresas utilizan entre 45 y 60 herramientas dispares, lo que genera fatiga de alertas y brechas de integración que los adversarios explotan. Kaspersky descubre que los fabricantes implementan 12 productos de seguridad de OT separados, lo que complica los ciclos de parches y eleva el riesgo. Cuando los MSSP superponen su propia pila tecnológica, se enfrentan a una costosa personalización de API. Las ineficiencias retrasan la detección y aumentan los costos del servicio, reduciendo la ventana de rentabilidad del proveedor. Hasta que las plataformas unificadas maduren, las implementaciones a gran escala experimentarán fricciones de incorporación que ralentizarán la expansión del mercado de servicios de seguridad gestionados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Implementación:
La Seguridad Nativa de la Nube DominaLos servicios basados en la nube representaron el 71,92% del mercado de servicios de seguridad gestionados en 2025, a medida que las empresas replantearon los controles de seguridad junto con las cargas de trabajo. Se prevé que el segmento se expanda a una CAGR del 14,42% hasta 2031, lo que refleja la confianza en la resiliencia de los hiperescaladores y los análisis enriquecidos con IA. Los proveedores operan puntos de presencia globales que ingieren registros a escala de petabytes y luego aplican aprendizaje automático para detectar movimientos laterales en minutos. Los beneficios de costos impulsan la adopción: los directores de información reportan un costo total de propiedad un 45% menor y un tiempo de obtención de valor un 60% más rápido en comparación con las implementaciones centradas en dispositivos físicos. Los modelos locales persisten en entornos de defensa y altamente clasificados donde los mandatos de aislamiento de red anulan las preocupaciones de escalabilidad. Surgen enfoques híbridos, con registros sensibles almacenados localmente mientras la telemetría no clasificada se transmite a SIEM en la nube para análisis agregados. El tama?o del mercado de servicios de seguridad gestionados para implementaciones en la nube está preparado para ampliar su ventaja a medida que el 5G y la computación en el borde aumentan los volúmenes de telemetría. Mientras tanto, los proveedores redise?an los SLA en torno a garantías de latencia y tiempo de actividad para tranquilizar a los clientes regulados.
Las arquitecturas de nube de segunda generación enfatizan la integración a nivel de API en lugar de dispositivos virtuales de migración directa. La alianza de Zscaler con BT ilustra el modelo: BT canaliza 400 mil millones de sesiones diarias a través de la nube de Zscaler para obtener puntuación de riesgo en tiempo real en cada transacción. Tal escala ofrece inteligencia de amenazas inaccesible para las implementaciones aisladas, creando un ciclo de retroalimentación que mejora continuamente la detección. Las tensiones geopolíticas, sin embargo, obligan a los hiperescaladores a construir nubes soberanas, lo que puede diluir los beneficios de la centralización. No obstante, con la adopción de SaaS en dos dígitos, el mercado de servicios de seguridad gestionados (MSSP) continúa pivotando decisivamente hacia la entrega con prioridad en la nube.


Por Tipo de Servicio:
MDR Lidera la Evolución de la Detección de AmenazasLa Detección y Respuesta Gestionadas mantuvo el 27,05% de la participación del mercado de servicios de seguridad gestionados en 2025, registrando una CAGR del 12,72% a medida que los clientes exigen una contención activa en lugar de una monitorización solo por tickets. MDR fusiona la telemetría de endpoints, los datos de flujo de red y el contexto de identidad para identificar comportamientos anómalos. Los proveedores combinan la supervisión de analistas 24/7 con manuales de respuesta automatizados, aislando los hosts de paciente cero en segundos. La gestión tradicional de firewalls enfrenta la comoditización, pero sigue siendo necesaria para los controles perimetrales impulsados por el cumplimiento normativo. Los servicios de confianza cero centrados en la identidad están en auge, especialmente entre las empresas medianas con gran presencia en SaaS.
Las plataformas MDR habilitadas por IA, como Managed XSIAM de Red Canary, aprovechan los motores de correlación de registros para reducir el tiempo de permanencia y minimizar el impacto de las brechas. El mayor emparejamiento de MDR con la gestión de vulnerabilidades respalda ciclos de remediación continua. La mitigación de DDoS sigue siendo relevante para garantizar el tiempo de actividad, mientras que los servicios de IAM gestionados cierran las brechas de escalada de privilegios. En general, los paquetes MDR por capas posicionan a los proveedores como socios estratégicos, sustentando contratos fijos de tres a cinco a?os que aumentan el tama?o del mercado de servicios de seguridad gestionados para las ofertas orientadas a resultados.
Por Tipo de Proveedor:
Los Especialistas Enfrentan el Desafío de los HiperescaladoresLos MSSP especialistas en seguridad capturaron el 32,10% de los ingresos en 2025 debido a su profundidad de dominio y sus fuentes de amenazas seleccionadas. Sin embargo, los MSSP alineados con hiperescaladores se están expandiendo a una CAGR del 13,98%, impulsados por el acceso nativo a la telemetría y las herramientas de IA integradas en las consolas de nube. Las empresas que migran cargas de trabajo a nubes públicas encuentran atractiva la seguridad de panel único, erosionando la lealtad hacia los proveedores independientes. Los integradores de TI y los operadores de telecomunicaciones pivotan agrupando conectividad segura con servicios SOC, buscando márgenes en análisis de valor a?adido en lugar de ancho de banda.
AT&T Dynamic Defense fusiona datos del borde de la red con el motor de amenazas de Palo Alto para diferenciarse en visibilidad de extremo a extremo. Las prácticas cibernéticas lideradas por consultoría se centran en la gobernanza, el riesgo y el cumplimiento, donde los márgenes de asesoramiento siguen siendo sólidos. Las fusiones y adquisiciones en curso, USD 45,7 mil millones en 2024, aceleran la convergencia, lo que lleva a los actores de nivel medio a formar alianzas o arriesgarse a la irrelevancia. A medida que los hiperescaladores enfatizan la seguridad llave en mano, los especialistas apuestan por nichos verticales como OT o la agilidad criptográfica, manteniendo la diversidad dentro del mercado de servicios de seguridad gestionados.
Por Industria del Usuario Final:
El Sector Sanitario Acelera Superando a BFSIBFSI mantuvo el primer lugar con una participación del 24,40% en el mercado de servicios de seguridad gestionados en 2025, pero el crecimiento se está estabilizando en relación con a?os anteriores. Las estrictas normas DORA y SEC mantienen el gasto elevado, pero los bancos han madurado sus prácticas SOC y negocian agresivamente en precio. El sector sanitario, con una CAGR del 13,22%, impulsa ahora la expansión incremental. La digitalización de los flujos de trabajo clínicos, la proliferación de dispositivos médicos de IoT y los estatutos de privacidad más estrictos empujan a los hospitales hacia la monitorización externalizada. La adopción de un SOC gestionado 24/7 por parte de BestSelf Behavioral Health ejemplifica cómo los proveedores mitigan la exposición de datos de pacientes mientras aprovechan los manuales regulatorios de los MSSP. Las entidades gubernamentales y de defensa valoran los SOC con aislamiento de red, mientras que la manufactura lidia con las brechas de visibilidad de activos OT. El comercio minorista y el comercio electrónico dependen de la seguridad de datos de titulares de tarjetas y la defensa contra bots, pero la estacionalidad condiciona los ciclos de adquisición. Las empresas de servicios energéticos priorizan el cumplimiento de NERC CIP e IEC 62443, exigiendo ingenieros familiarizados con los protocolos SCADA. Estos matices verticales animan a los MSSP a crear líneas de servicio específicas por industria, profundizando la segmentación en el mercado de servicios de seguridad gestionados.
Análisis Geográfico
Mercado de Servicios de Seguridad Gestionados en América del Norte
América del Norte concentró el 29,05% de los ingresos globales en 2025, impulsada por las estrictas normas de divulgación de la SEC y el amplio acceso a financiamiento de capital de riesgo que fomenta la innovación en seguridad. Las empresas estadounidenses lideran la adopción de centros de operaciones de seguridad basados en inteligencia artificial y proyectos piloto de resistencia cuántica, mientras que las empresas de servicios públicos canadienses se centran en el fortalecimiento de infraestructuras críticas alineado con las directrices de gestión de riesgos en la cadena de suministro cibernético. El corredor automotriz de 惭é虫颈肠辞 adopta centros de operaciones de seguridad cogestionados para compensar la escasez de talento. A pesar de la saturación en las grandes empresas, la penetración en el mercado medio sigue siendo impulsada por el impacto financiero del ransomware, lo que sostiene un gasto de dos dígitos.
Mercado de Servicios de Seguridad Gestionados en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 es la región de mayor crecimiento, con una CAGR del 12,95% hasta 2031. Los fabricantes japoneses refuerzan sus activos de tecnología operativa tras múltiples brechas en la cadena de suministro; China prioriza plataformas de centros de operaciones de seguridad de desarrollo nacional bajo mandatos de localización de datos; las peque?as y medianas empresas de India externalizan la supervisión de registros para subsanar la escasez de competencias. Los bancos de la ASEAN enfrentan oleadas de fraude en pagos digitales, lo que impulsa a los reguladores a elevar las multas por notificación de brechas, incrementando así la demanda del mercado de servicios de seguridad gestionados. Corea del Sur es pionera en marcos de protección en el borde de redes 5G, posicionando a los proveedores locales de servicios de seguridad gestionados como exportadores de análisis de amenazas centrados en computación en el borde de redes móviles.
Mercado de Servicios de Seguridad Gestionados en Europa
Europa avanza de manera sostenida gracias a DORA y NIS2. Alemania invierte en defensas para sistemas de control industrial, el Reino Unido enfatiza la resiliencia del sector financiero tras el Brexit, y Francia fomenta centros de operaciones de seguridad en nube soberana. Las peque?as y medianas empresas del Mediterráneo recurren a suscripciones de detección y respuesta gestionadas para cumplir con los requisitos de los seguros. Las estipulaciones de residencia de datos favorecen la construcción de centros de operaciones de seguridad regionales, lo que obliga a los proveedores globales a asociarse con operadores locales de centros de datos. En conjunto, la armonización regulatoria y las iniciativas de financiamiento anclan un mercado de servicios de seguridad gestionados orientado al cumplimiento normativo en todo el continente.

Panorama regulatorio
La demanda de servicios de seguridad gestionados está siendo moldeada por obligaciones de ciberresiliencia más rápidas y prescriptivas que exigen monitoreo continuo, captura de evidencias e informes rápidos de incidentes. En la Unión Europea, DORA se aplica desde el 17 de enero de 2025 para las entidades financieras, integrando los controles de riesgo de TIC y las pruebas de resiliencia operativa en las operaciones diarias de seguridad, mientras que NIS2 amplía la responsabilidad a 18 sectores críticos e incluye a los proveedores de servicios gestionados y MSSP dentro de su alcance, con mayores expectativas de gobernanza y cumplimiento.
Los marcos de política y garantía también están pasando de la orientación a la certificación y la armonización. En enero de 2026, la Comisión Europea emitió el COM(2026) 9 junto con una propuesta a menudo denominada Ley de Ciberseguridad 2 (2026/PC0011), iniciando actualizaciones del Marco Europeo de Certificación de Ciberseguridad; ENISA avanzó además en el Esquema de Certificación de Servicios de Seguridad Gestionados (MSS) de la UE en su Conferencia de Certificación de abril de 2026, sobre la base del Reglamento (UE) 2025/37 modificado. En Estados Unidos, la orientación política de marzo de 2026 en la Estrategia de Ciberseguridad para Estados Unidos hace hincapié en simplificar los requisitos y acelerar la adopción de zero-trust en los entornos federales, reforzando los controles de seguridad impulsados por adquisiciones que se trasladan a los contratos de MSSP y a las prácticas de informes de cumplimiento.
Panorama Competitivo
El mercado sigue siendo moderadamente fragmentado, ya que ningún proveedor supera un tercio de los ingresos. Los especialistas en seguridad, los afiliados a hiperescaladores, los operadores de telecomunicaciones y las prácticas de consultoría compiten por la cartera de clientes. Los nuevos participantes nativos de IA presumen de tiempos medios de respuesta más rápidos, inundando a los prospectos con estadísticas de referencia; los actores establecidos responden integrando pilas XDR y automatizando manuales de respuesta. Las alianzas estratégicas se disparan: Verizon se asocia con Accenture para servicios de identidad, Kyndryl se une a Microsoft para la gestión de la postura de seguridad de datos. La convergencia de plataformas sustenta USD 45,7 mil millones de fusiones y adquisiciones en 2024, ejemplificada por la adquisición de Secureworks por parte de Sophos para combinar la telemetría de endpoints y redes.
Surgen oportunidades de espacio en blanco en torno a la visibilidad de OT, la migración a criptografía resistente a la computación cuántica y la facturación basada en uso. Los proveedores que capturan telemetría única —redes móviles, enlaces satelitales o sensores industriales— se diferencian a través de inteligencia de amenazas propia. Sin embargo, la exposición a responsabilidades y las restricciones de seguros disuaden a los participantes más peque?os. Entre 2025 y 2028, se esperan más consolidaciones a medida que los MSSP de mediana capitalización busquen capital para financiar las infraestructuras SOC soberanas requeridas por los reguladores locales. La competencia, sin embargo, también se amplía: los hiperescaladores de nube incorporan confianza cero y SIEM en paquetes de suscripción, desafiando a los proveedores SOC independientes a justificar el valor incremental.
Líderes de la Industria de Servicios de Seguridad Gestionados
AT&T Inc.
Secureworks Corp.
Broadcom Inc.
Trustwave Holdings, Inc. (the Chertoff Group)
Fortra, Llc
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Seguridad Gestionados
- AT&T
- IBM
- Secureworks
- Verizon
- Broadcom (Symantec)
- Atos
- Lumen Technologies
- BAE Systems
- Capgemini
- Fujitsu
- Wipro
- Trustwave
- Fortra
- Deloitte
- NTT
- Accenture
- Palo Alto Networks
- BT Group
- Orange Cyberdefense
- Kyndryl

Oportunidades de mercado y perspectivas futuras
El cumplimiento normativo como servicio y las operaciones gestionadas listas para auditoría representan un espacio en blanco claro a medida que los reguladores amplían quién debe informar incidentes y con qué rapidez debe hacerlo. La implementación de NIS2 en la UE y los requisitos de aplicación asociados en torno a la cadena de suministro y la gestión de vulnerabilidades, junto con el impulso normativo en EE. UU. bajo CIRCIA para entidades cubiertas con exposición federal, están elevando la demanda de flujos de trabajo gestionados que generan pistas de auditoría, artefactos de riesgo de proveedores y documentación de incidentes lista para los reguladores. Esto se refuerza con el cambio del mercado hacia la entrega en la nube (los servicios basados en la nube tuvieron una participación del 71,92% en 2025), donde la telemetría centralizada, las políticas de retención y los informes estandarizados pueden empaquetarse en ofertas gestionadas repetibles.
Otra oportunidad es la comercialización de operaciones de SOC impulsadas por plataformas habilitadas por IA que reducen el tiempo de clasificación e investigación para equipos con recursos limitados, en línea con MDR como la mayor línea de servicio por participación (27,05% en 2025). En 2026, los compradores recibieron opciones concretas en toda la pila: EY seleccionó la plataforma CrowdStrike Falcon con infraestructura de IA de NVIDIA para impulsar servicios de SOC agénticos, Grant Thornton Advisors estandarizó las operaciones de MSSP en CrowdStrike Falcon Complete, y Telefónica lanzó una solución de ciberseguridad gestionada para el mercado medio en Espa?a que incorpora CrowdStrike y sus capacidades de SOC. Las asociaciones que combinan el acceso seguro con operaciones gestionadas también se están expandiendo, como Deloitte y Netskope ampliando la entrega de SASE gestionado en EMEA, lo que apunta a una creciente capa gestionada alrededor de SASE, identidad y controles en la nube, donde los clientes desean un único responsable operativo en materia de políticas, detección y respuesta.
Recent Industry Developments in Mercado de Servicios de Seguridad Gestionados
- Mayo de 2026: AT&T amplió la disponibilidad de AT&T Dynamic Defense a clientes de peque?as y medianas empresas que utilizan AT&T Business Fiber, extendiendo la ciberseguridad integrada en la red más allá de las grandes empresas. El movimiento amplía el mercado medio direccionable para los MSSP liderados por telecomunicaciones al empaquetar capacidades de prevención y respuesta con la adquisición de conectividad y una incorporación simplificada.
- Febrero de 2025: Sophos completó su adquisición en efectivo de Secureworks, consolidando las capacidades de MDR/XDR y aportando mayor escala de SOC y profundidad de plataforma a los servicios gestionados de Sophos. La transacción aumentó la presión competitiva sobre los MSSP independientes al combinar operaciones de endpoint, red y detección y respuesta gestionada bajo un único portafolio de proveedor.
- Octubre de 2024: Sophos anunció su plan de adquirir Secureworks para acelerar los servicios de ciberseguridad y expandir las ofertas de MDR utilizando las capacidades de Secureworks Taegis. El anuncio se?aló una consolidación continua en las operaciones de seguridad gestionadas a medida que los proveedores buscan la convergencia de plataformas y una cobertura de telemetría más amplia para apoyar la detección y respuesta unificadas.


Mercado de Servicios de Seguridad Gestionados Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca servicios recurrentes y externalizados en los que un proveedor supervisa, gestiona y responde continuamente a los riesgos de ciberseguridad de una organización, prestados a través de plataformas gestionadas y equipos de servicio, y facturados como contratos continuos en USD.
Exclusiones de alcance: se excluyen la reventa única de hardware y las licencias exclusivamente de producto, a menos que se agrupen y se facturen como parte de un contrato de servicio gestionado.
Descripción general de la segmentación
- Por Modelo de Implementación
- Local
- Nube
- Por Tipo de Servicio
- Detección y Respuesta Gestionadas (MDR)
- Gestión de Firewall y UTM
- Detección/Prevención de Intrusiones
- IAM Gestionado y Confianza Cero
- Prevención de DDoS y Amenazas
- Gestión de Vulnerabilidades y Parches
- Otros
- Por Tipo de Proveedor
- Integradores de Servicios de TI
- MSSP Especialistas en Seguridad
- MSSP Liderados por Telecomunicaciones
- MSSP Hiperescaladores de Nube
- Prácticas Cibernéticas Lideradas por Consultoría
- Por Industria del Usuario Final
- BFSI
- Gobierno y Defensa
- Salud y Ciencias de la Vida
- Manufactura e Industrial
- Comercio Minorista y Comercio Electrónico
- TI y Telecomunicaciones
- Energía y Servicios Públicos
- 骋别辞驳谤补蹿í补
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- India
- Corea del Sur
- Sudeste Asiático
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio y ?frica
- Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Egipto
- Resto de ?frica
- Oriente Medio
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
Se utilizó trabajo documental para mapear el contexto de oferta y demanda antes de modelar los ingresos. Nos basamos en referencias públicas y oficiales como publicaciones del NIST, avisos de CISA, comunicados de la FCC relacionados con seguridad, indicadores de la economía digital de la OCDE y estadísticas de ciberseguridad de la UIT para alinear la terminología y las se?ales de adopción.
También revisamos informes anuales de empresas, presentaciones de tipo 10-K, presentaciones a inversores, prensa reputada y sitios web de asociaciones para entender cómo se empaquetan los servicios gestionados (monitoreo de SOC, firewall gestionado, endpoint gestionado, IAM gestionado y paquetes relacionados) y cómo evoluciona el precio de los contratos. Para verificar la presencia de los proveedores y las se?ales de crecimiento, utilizamos suscripciones de pago centradas en finanzas e inteligencia empresarial, además de una base de datos de patentes para detectar dónde se están desarrollando capacidades de servicio. Las fuentes aquí listadas son solo ilustrativas, y se utilizaron muchas otras referencias públicas para la recopilación, validación y aclaración de datos.
Entrevistas y encuestas primarias
Se utilizaron llamadas y encuestas primarias para validar la lógica de ingresos detrás de los contratos de seguridad gestionados y para cerrar las brechas dejadas por los datos públicos. Hablamos con proveedores de servicios, socios de canal y compradores empresariales en las principales regiones para poder comprobar y ajustar los supuestos sobre tasas de adopción de servicios, duración del contrato, comportamiento de renovación y la combinación entre nube y local antes de la finalización.
Distribución de los encuestados en el trabajo de campo de la investigación primaria
| Tipo de empresa | Cargo del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 31% | Directivos (CXO): 14% | APAC: 45% |
| Nivel medio: 52% | Líderes funcionales/de unidad: 27% | EMEA: 31% |
| Actores más peque?os: 17% | Gerentes: 59% | Américas: 24% |
Dimensionamiento y pronóstico del mercado
El dimensionamiento se construyó utilizando un enfoque de arriba hacia abajo y de abajo hacia arriba, pero el eje principal es de arriba hacia abajo. En la práctica, el gasto total en servicios de seguridad se reconstruyó por geografía y luego se filtró utilizando la penetración de servicios gestionados, la combinación de adopción de la nube y la proporción de operaciones de seguridad que se externalizan.
Una vez establecido ese margen, se corroboró mediante aproximaciones selectivas de abajo hacia arriba, como divisiones de ingresos de proveedores muestreados, verificaciones de canal para paquetes gestionados, y una lógica de precio medio de venta (ASP) multiplicado por volumen para servicios comunes como SIEM gestionado, firewall gestionado y endpoint gestionado. Cuando las divulgaciones de los proveedores no eran claras, los ingresos se estimaron utilizando indicadores de personal de servicio, la combinación regional de entrega y los valores típicos de contrato recopilados en entrevistas, y luego se normalizaron para evitar la doble contabilización en la entrega liderada por socios.
Para el pronóstico, utilizamos principalmente análisis de escenarios respaldado por una comprobación ligera de regresión multivariante, porque la demanda se mueve con varios factores a la vez. Los insumos que seguimos incluyen la frecuencia y gravedad de brechas reportadas, la presión de cumplimiento normativo en industrias reguladas, las tasas de migración de cargas de trabajo a la nube, las se?ales de escasez de talento en seguridad, y la duración promedio de los contratos y las tasas de renovación, que juntos ayudan a explicar por qué el gasto se acelera o se ralentiza.
Validación de datos y ciclo de actualización
La validación se realizó mediante verificaciones cruzadas repetidas antes de la aprobación final, de modo que las cifras no dependan de un único supuesto. Los resultados del modelo se compararon con se?ales independientes, como la dirección del gasto empresarial en seguridad, los comentarios de crecimiento de los proveedores, las tendencias de contratación en operaciones de seguridad y los indicadores regionales de migración a la nube.
Se investigaron los valores atípicos, y si una variación no podía explicarse por el alcance o el momento, se revisaban los supuestos. Cuando era necesario, se volvía a contactar a los encuestados primarios para confirmar el cambio. Los informes se actualizan anualmente, con actualizaciones intermedias cuando eventos importantes afectan el precio, el empaquetado de servicios o la demanda, y se completa una revisión final antes de la entrega para que los clientes reciban la visión más actual.
Tama?o del mercado de servicios de seguridad gestionados de 麻豆视频 frente a otras estimaciones publicadas
Los tama?os de mercado publicados para servicios de seguridad gestionados pueden parecer diferentes incluso cuando utilizan etiquetas similares, porque la canasta de servicios y las reglas de reconocimiento de ingresos no siempre están alineadas. Las diferencias suelen provenir de lo que se cuenta como contrato gestionado frente a servicios profesionales adyacentes, además de cómo se tratan los paquetes de seguridad en la nube y los servicios entregados por socios.
Algunas estimaciones incorporan servicios de ciberseguridad más amplios, incluidos proyectos de consultoría e incidentes puntuales que no se repiten como el monitoreo gestionado. En el modelo de 麻豆视频, solo se cuentan los ingresos recurrentes de servicios de seguridad gestionados, y los componentes de producto incluidos en paquetes solo se contabilizan cuando se facturan dentro de un contrato gestionado continuo y se validan mediante verificaciones con proveedores y compradores.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 麻豆视频 | 38,31 mil millones de USD (2025) | |
| Editorial del sector A | 38,42 mil millones de USD (2025) | Utiliza una taxonomía de servicios más amplia que puede incluir la entrega híbrida y actividades de operaciones de seguridad adyacentes bajo etiquetas gestionadas, lo que puede alterar lo que se trata como ingresos gestionados frente a herramientas empaquetadas. |
| Editorial del sector B | 36,22 mil millones de USD (2024) | A?o base y momento de precios diferentes, además de un planteamiento de crecimiento más rápido que puede suponer una adopción de externalización más veloz y un mayor incremento del valor de los contratos, lo que puede comprimir el punto de partida implícito. |
La dispersión en la tabla se explica principalmente por los límites de alcance, la selección del a?o y cómo se separa el valor de los contratos recurrentes del trabajo por proyectos y la reventa de productos. Al mantener el conjunto de demanda vinculado a los ingresos de contratos gestionados y luego verificarlo frente a datos reales de renovación y combinación de servicios, la cifra final se mantiene transparente y repetible.


Preguntas Clave Respondidas en el Informe
?Cuál es el tama?o del mercado global de servicios de seguridad gestionados en 2026?
El mercado está valorado en USD 43,03 mil millones en 2026.
?Qué modelo de implementación concentra actualmente la mayor participación del mercado de servicios de seguridad gestionados?
La entrega basada en la nube lidera con una participación del 71,92% a partir de 2025.
?Qué región geográfica se espera que crezca más rápido en servicios de seguridad gestionados?
Se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 crezca a una CAGR del 12,95% hasta 2031.
?Qué nueva regulación está acelerando la adopción de servicios de seguridad gestionados en Europa?
La Ley de Resiliencia Operativa Digital (DORA) exige una gestión continua del riesgo de TIC para las entidades financieras a partir de enero de 2025.
?ltima actualización de la página el:


