
Tama?o y participación del mercado de ciberseguridad
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 264.43 Mil millones de dólares |
| Tama?o del Mercado (2031) | 471.88 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 12.28 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. |
|
Análisis del mercado de ciberseguridad por 麻豆视频
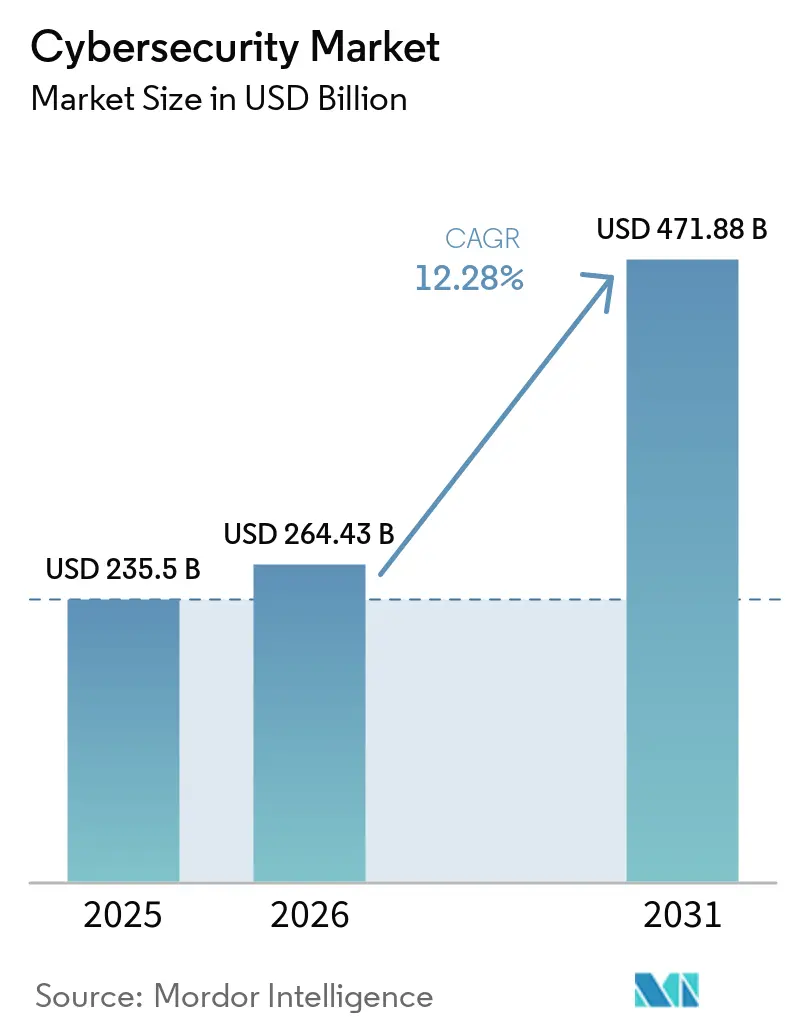
El tama?o del mercado de ciberseguridad en 2026 se estima en USD 264,43 mil millones, creciendo desde el valor de 2025 de USD 235,5 mil millones, con proyecciones para 2031 que muestran USD 471,88 mil millones, creciendo a una CAGR del 12,28% durante 2026-2031.
El mayor gasto en arquitecturas de confianza cero, la integración de las defensas de TI y tecnología operacional (OT), y los preparativos para la criptografía lista para la era cuántica son las principales fuerzas que impulsan esta expansión. América del Norte mantiene el liderazgo en gasto, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 registra los avances más rápidos a medida que las empresas migran cargas de trabajo a entornos cloud-first. Las asignaciones presupuestarias también están aumentando a medida que los suscriptores de ciberseguros exigen controles verificables, lo que empuja a las organizaciones hacia plataformas de seguridad unificadas que simplifican la supervisión. Simultáneamente, la consolidación de plataformas mediante fusiones y adquisiciones se intensifica a medida que los proveedores compiten por cubrir los vectores de amenazas emergentes.
Conclusiones clave del informe
- Por oferta, las soluciones capturaron el 69,55% de la participación del mercado de ciberseguridad en 2025, mientras que los servicios se expanden hasta 2031 a una CAGR del 12,85%.
- Por modo de implementación, el modelo local retuvo el 59,40% de la participación del tama?o del mercado de ciberseguridad en 2025, aunque la seguridad basada en la nube tiene una proyección de crecimiento compuesto del 15,95% CAGR.
- Por industria del usuario final, BFSI lideró con una participación de ingresos del 26,10% en 2025; se pronostica que el comercio minorista y el comercio electrónico avanzarán a una CAGR del 15,05% hasta 2031.
- Por tama?o de empresa del usuario final, las grandes organizaciones controlaron el 67,55% del tama?o del mercado de ciberseguridad en 2025, mientras que las pymes se proyecta que crezcan a una CAGR del 13,25%.
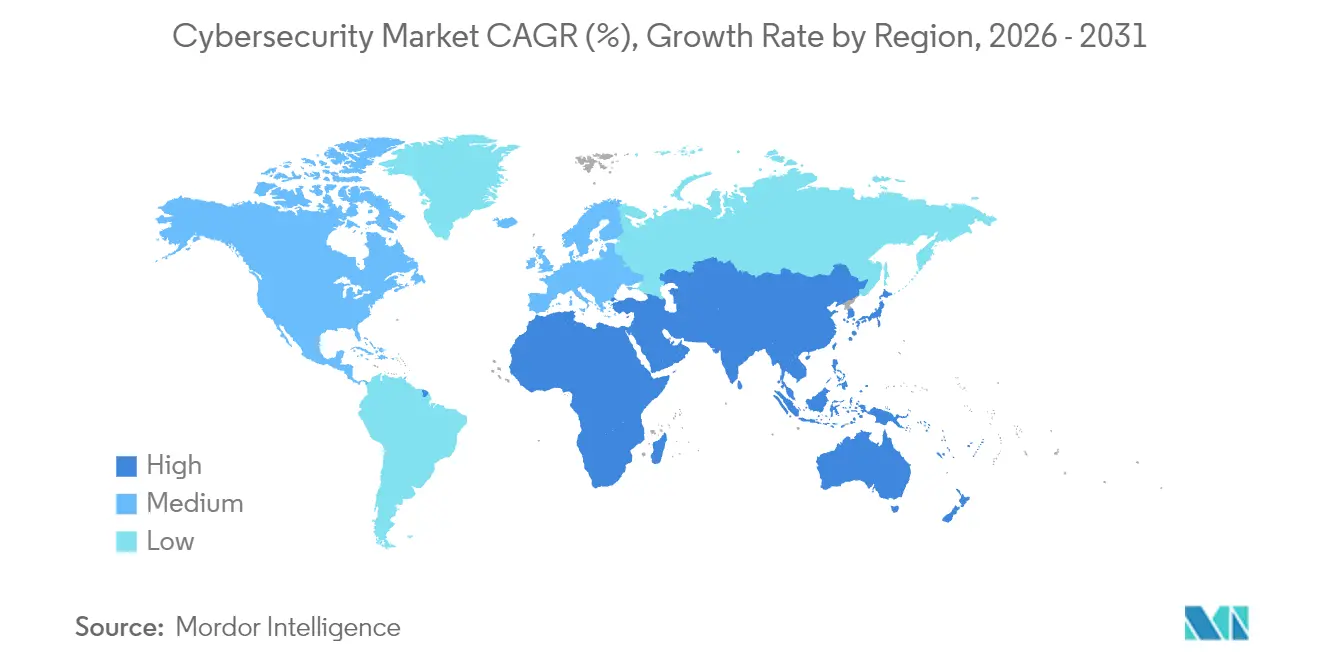
- Por geografía, América del Norte tuvo una participación del 43,20% en el mercado de ciberseguridad en 2025; se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 16,85% hasta 2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del impacto de los impulsores*
| Impulsor | (~) % de impacto en el pronóstico de CAGR | Relevancia geográfica | Horizonte temporal del impacto |
|---|---|---|---|
| Transformación digital acelerada con enfoque cloud-first | +2.1% | Global; más pronunciado en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Convergencia de seguridad TI-OT en infraestructuras críticas | +1.8% | América del Norte, Europa y Asia industrial | Largo plazo (≥4 a?os) |
| Mandatos de arquitectura de confianza cero para fuerza laboral híbrida | +1.5% | América del Norte y UE, en expansión hacia 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤2 a?os) |
| Aumento en los requisitos de suscripción de ciberseguros | +1.2% | América del Norte y Europa, emergente en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Regulaciones de soberanía digital que impulsan pilas de seguridad localizadas | +0.9% | Europa, China, India | Largo plazo (≥4 a?os) |
| Plazos para la migración a criptografía lista para la era cuántica | +0.8% | Global; adopción temprana en gobierno y finanzas | Largo plazo (≥4 a?os) |
| Fuente: 麻豆视频 | |||
Transformación digital acelerada con enfoque cloud-first
La migración a la nube está redefiniendo las prioridades de inversión en seguridad de la información a medida que los controles perimetrales fallan en entornos distribuidos. La implementación en la nube está creciendo, superando las asignaciones en instalaciones locales e impulsando la demanda de plataformas de protección de aplicaciones nativas de la nube que integran salvaguardas de identidad, carga de trabajo y datos. Las empresas buscan consolas unificadas para reducir la proliferación de herramientas, y los proveedores responden con plataformas que correlacionan la telemetría en entornos híbridos, mejorando la visibilidad y la eficiencia de respuesta [1]Tenable Research Team, "Estado de la Seguridad en la Nube 2025," tenable.com.
Convergencia de seguridad TI-OT en infraestructuras críticas
La Industria 4.0 pone en línea sistemas anteriormente aislados, exponiendo las redes de control heredadas a los mismos adversarios que atacan los activos de TI, lo que genera una mayor demanda en el mercado de ciberseguridad. Los marcos regulatorios como ISA/IEC 62443 ahora exigen defensas integradas que abarquen plantas de producción y centros de datos, fomentando la inversión en herramientas especializadas de detección de amenazas OT y segmentación. Las empresas de servicios energéticos lideran la adopción a medida que actores respaldados por estados sondean las vulnerabilidades de las redes eléctricas, y el retorno de las iniciativas de seguridad enfocadas en OT ahora supera al de proyectos de TI comparables en valor de reducción de riesgos.
Mandatos de arquitectura de confianza cero para fuerza laboral híbrida
La Orden Ejecutiva 14028 obliga a las agencias federales y contratistas de los Estados Unidos a adoptar modelos de confianza cero antes de 2025, lo que impulsa la emulación en el sector privado. Los controles centrados en la identidad, la autenticación continua y la microsegmentación reemplazan el acceso heredado basado en VPN, mitigando el mal uso de credenciales que subyace al 38% de las brechas de seguridad. Las instituciones financieras ahora asignan el 12% de los presupuestos de TI a la implementación de confianza cero, frente al 9,7% de hace cuatro a?os, lo que refleja el papel estratégico de la gobernanza de identidades.
Aumento en los requisitos de suscripción de ciberseguros
Se proyecta que las primas de ciberseguros globales crecerán, y los suscriptores exigen cada vez más pruebas de protección de endpoints, autenticación multifactor y preparación para la respuesta ante incidentes. Esta adquisición impulsada por el cumplimiento normativo influye en las peque?as y medianas empresas, que adoptan pilas de seguridad entregadas en la nube para satisfacer a los aseguradores y obtener cobertura.
Análisis del impacto de las restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de impacto en el pronóstico de CAGR | Relevancia geográfica | Horizonte temporal del impacto |
|---|---|---|---|
| Déficit de talento en ciberseguridad e inflación salarial | -1.4% | Global; más agudo en América del Norte y Europa | Corto plazo (≤2 a?os) |
| Complejidad de integración con infraestructura heredada | -0.7% | Manufactura y finanzas a nivel mundial | Mediano plazo (2-4 a?os) |
| Proliferación de API que amplía la complejidad de la superficie de ataque | -0.6% | Empresas con enfoque cloud-first a nivel global | Corto plazo (≤2 a?os) |
| Fatiga de alertas en el SOC y sobrecarga de falsos positivos que limitan el ROI | -0.5% | Organizaciones con SOC maduros | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Déficit de talento en ciberseguridad e inflación salarial
La escasez de 3,4 millones de profesionales presiona los presupuestos a medida que los salarios aumentan por las escasas habilidades en nube, OT y defensa basada en IA. Esta restricción está impulsando la consolidación del mercado hacia plataformas que requieren menos personal especializado para operar, al tiempo que crea oportunidades para los proveedores que ofrecen servicios de seguridad gestionados y herramientas de automatización con IA. La situación se agrava por las altas tasas de rotación, con el 64% de los profesionales de ciberseguridad considerando cambios de trabajo debido al estrés por carga de trabajo, lo que crea un ciclo continuo de costos de contratación y capacitación que impacta los presupuestos de seguridad organizacional [2]Bitdefender Labs, "Estudio global sobre la fuerza laboral en ciberseguridad 2025," bitdefender.com.
Complejidad de integración con infraestructura heredada
Los fabricantes y bancos tienen dificultades para incorporar controles avanzados en sistemas de décadas de antigüedad sin comprometer el tiempo de actividad. Solo el 31% de los ejecutivos industriales cree que su pila de TI actual está preparada para el futuro, y el 70% de las instituciones financieras admite un gasto insuficiente porque la integración interrumpe las operaciones. Los proveedores que ofrecen descubrimiento de activos no intrusivo y rutas de migración por fases están ganando terreno.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de segmentos del mercado de ciberseguridad
Por oferta: el impulso se desplaza hacia la consolidación de plataformas
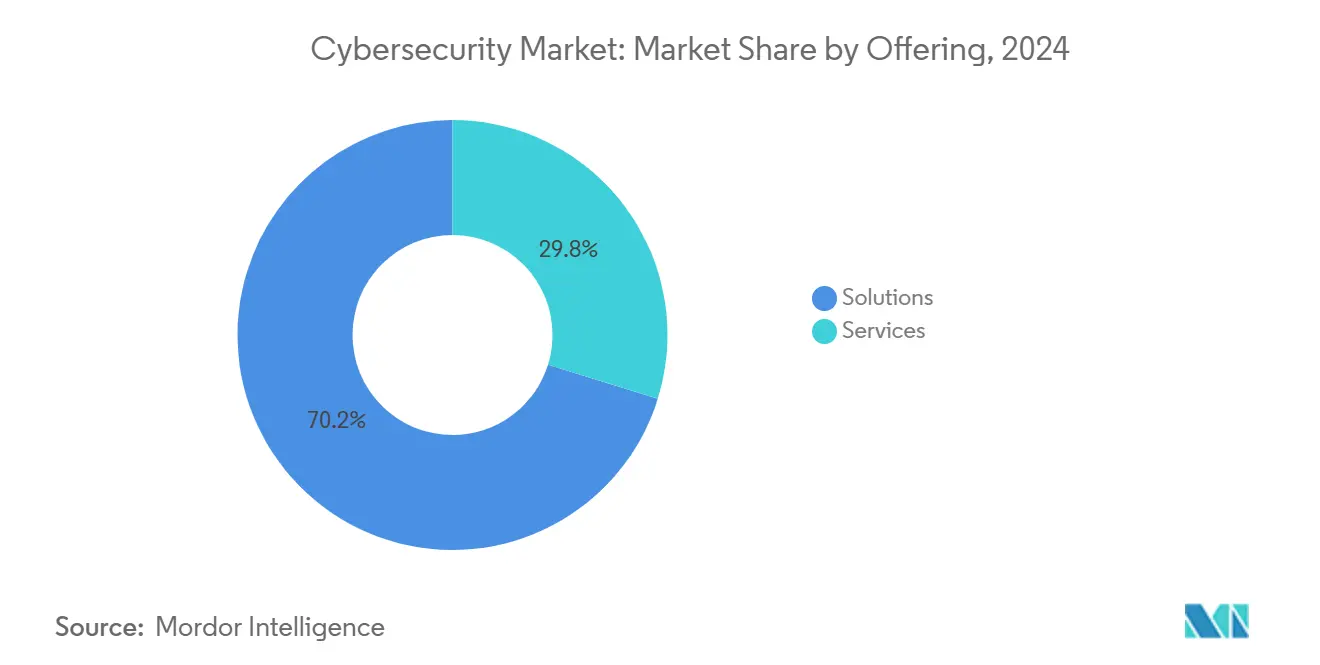
Las soluciones retuvieron el 70,2% de la participación del mercado de ciberseguridad en 2024 y se proyecta que se expandan a una CAGR del 13,1% a medida que las empresas abandonan las herramientas aisladas en favor de suites convergentes que unifican las defensas de nube, identidad y red. La seguridad de aplicaciones, nube e identidad registra los avances más rápidos, mientras que los controles de red y endpoint crecen de manera más moderada a medida que las superposiciones XDR desplazan los productos independientes. La protección de datos cobra mayor relevancia ante las nuevas normativas de privacidad, y la gestión integrada de riesgos incorpora flujos de trabajo de cumplimiento directamente en los paneles de seguridad.
Los servicios generaron el 29,8% de los ingresos de 2024, con las ofertas gestionadas beneficiándose de la escasez de talento, aunque la automatización modera el crecimiento. Los compromisos de asesoría siguen siendo esenciales para los sectores regulados que requieren implementaciones a medida. Los proveedores que combinan consultoría con servicios recurrentes de detección y respuesta gestionados aseguran contratos a largo plazo, sustentando flujos de ingresos predecibles y relaciones más profundas con los clientes. El mercado de ciberseguridad continúa favoreciendo a los proveedores que fusionan productos y servicios en resultados fluidos, simplificando la adquisición para equipos de seguridad con recursos limitados y reduciendo el riesgo de integración.
Por modo de implementación: la adopción de la nube supera el control local
Las implementaciones locales todavía representaban el 60,1% del tama?o del mercado de ciberseguridad en 2024, lo que refleja la preferencia continua por la supervisión directa en sectores altamente regulados como el gobierno y la atención médica. Sin embargo, el centro de gravedad está cambiando a medida que la seguridad nativa de la nube se acelera a una CAGR del 16,4% con promesas de escala elástica, ciclos de actualización más rápidos e inteligencia de amenazas integrada.
Las peque?as y medianas empresas se inclinan hacia suites totalmente alojadas que eliminan la carga de infraestructura, mientras que las grandes organizaciones adoptan modelos híbridos que mantienen las cargas de trabajo confidenciales de forma interna y enrutan los datos menos confidenciales hacia nubes regionales para satisfacer los mandatos de soberanía. Los proveedores abordan las preocupaciones de cumplimiento mediante centros de datos en la región y controles de cifrado listos para auditorías, eliminando las barreras históricas de adopción. Las consolas unificadas que brindan visibilidad en entornos locales, privados y públicos están emergiendo como capacidades indispensables, impulsando la demanda de plataformas que correlacionan registros de endpoints, identidades y flujos de red en un único motor analítico.
Por industria del usuario final: BFSI mantiene el liderazgo, el comercio minorista repunta
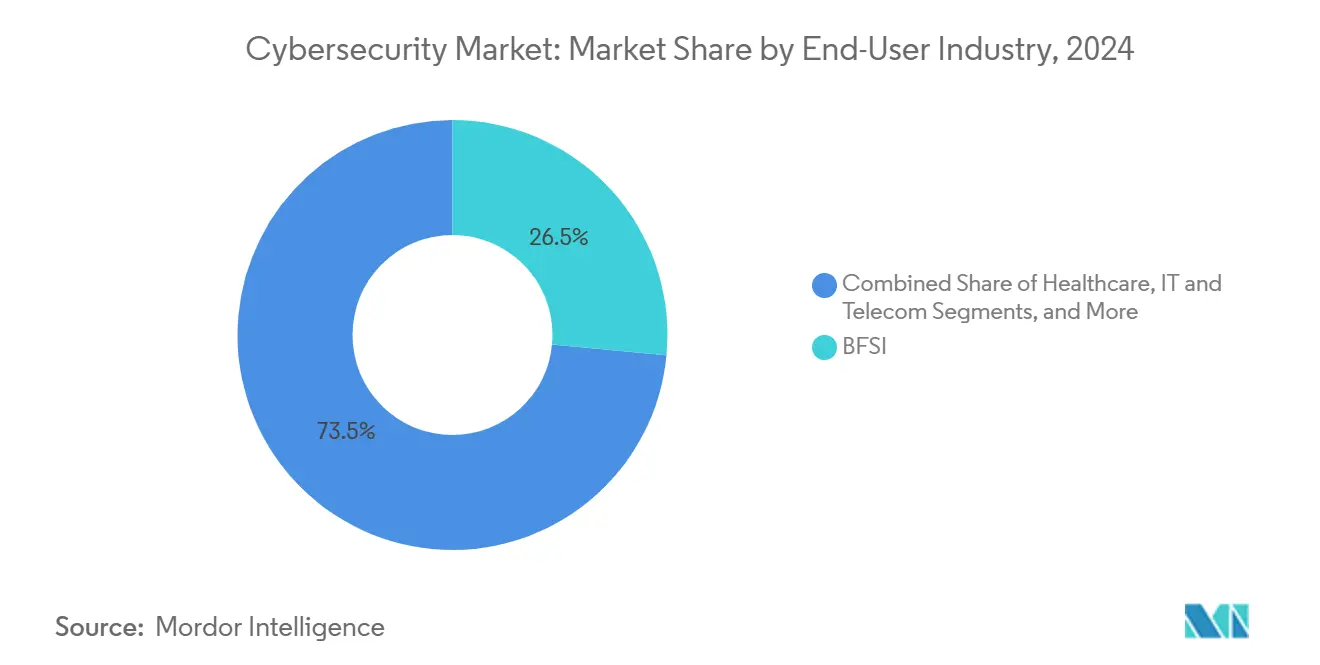
BFSI mantuvo el 26,5% de la participación del mercado de ciberseguridad en 2024 debido a las estrictas regulaciones y el alto valor de los datos financieros. El gasto continúa creciendo a medida que las instituciones implementan acceso de confianza cero, análisis de fraude en tiempo real y criptografía lista para la era cuántica para proteger los canales de pago.
El comercio minorista y el comercio electrónico es el segmento vertical de más rápido crecimiento, avanzando a una CAGR del 15,5% gracias a las estrategias omnicanal que amplían las superficies de ataque digital. Los costos de las brechas vinculados a la exposición de datos de clientes y el fraude en pagos impulsan la inversión en tokenización, blindaje de aplicaciones y seguridad de API. Las entidades industriales y de defensa invierten fuertemente para asegurar entornos OT, mientras que los actores de TI y telecomunicaciones protegen las redes de operadoras que sustentan la conectividad nacional. Los fabricantes también incrementan el gasto dado que el 25,7% de los incidentes cibernéticos de 2024 tuvieron como objetivo los sistemas de producción, lo que impulsa las implementaciones de detección de anomalías centrada en activos que une las zonas de TI y OT.

Por tama?o de empresa del usuario final: las pymes se apoyan en la simplicidad de la nube
Las grandes empresas generaron el 68,3% de los ingresos en 2024 y continúan destinando el 12% de los presupuestos de TI a seguridad, centrándose en análisis basados en IA y servicios de detección y respuesta extendida gestionados para contrarrestar a adversarios sofisticados.
Las pymes contribuyeron con el 31,7%, pero superarán a sus contrapartes más grandes a una CAGR del 13,6%. Los aseguradores ahora exigen controles básicos antes de emitir ciberpolizas, lo que motiva a las empresas más peque?as a adoptar plataformas en la nube que agrupan salvaguardas de endpoint, correo electrónico e identidad con portales de gestión simplificados. Los menores costos iniciales y los precios por suscripción eliminan las barreras de gasto de capital, mientras que los modelos de responsabilidad compartida descargan gran parte de la carga operativa en los proveedores. Los paneles de cumplimiento compartidos que mapean los controles a marcos como ISO 27001 y SOC 2 resultan atractivos para los directivos que buscan garantías a nivel de junta directiva sin aumentar la plantilla.
Análisis geográfico
Mercado de Ciberseguridad de América del Norte
América del Norte controló el 43,20% de los ingresos de 2025 en el mercado de ciberseguridad, respaldada por regulaciones maduras y la presencia de los principales proveedores. Se prevé que el gasto regional supere los 137,6 mil millones de USD en 2027, ya que la Orden Ejecutiva 14028 obliga a una extensa migración hacia la confianza cero. Estados Unidos registró 9.036 incidentes cibernéticos en 2023, superando ampliamente los 2.557 eventos de Europa y sosteniendo la demanda de fuentes avanzadas de inteligencia sobre amenazas y servicios gestionados de SOC. 颁补苍补诲á y 惭é虫颈肠辞 contribuyen al crecimiento a través de programas conjuntos público-privados que armonizan la notificación transfronteriza de brechas y la respuesta a incidentes.


Mercado de Ciberseguridad de 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 es la región de mayor crecimiento con una CAGR del 16,85%, con planes de nación digital respaldados por el Estado que elevan la seguridad al estatus de infraestructura crítica. China, India, 闯补辫ó苍 y Corea del Sur asignan presupuestos plurianuales a estrategias nacionales de ciberseguridad, mientras que Australia y Nueva Zelanda implementan marcos integrales de resiliencia que exigen la divulgación obligatoria de incidentes. Los compradores regionales suelen saltarse los controles heredados adoptando desde el principio seguridad nativa en la nube, lo que acelera la adopción de análisis centrados en la identidad e impulsados por inteligencia artificial.
Mercado de Ciberseguridad de Europa
El crecimiento de la región europea está impulsado por la aplicación del RGPD y la próxima directiva NIS2, que amplía la cobertura a más sectores. Alemania, el Reino Unido y Francia encabezan el gasto, mientras que los mercados de Europa Central y Oriental crecen desde una base menor a medida que se alinean con los requisitos de la UE. Las iniciativas de nube soberana en Francia y Espa?a estimulan la demanda de pilas de seguridad alojadas en el país, mientras que las restricciones a la transferencia transfronteriza de datos aceleran la adopción de técnicas de cifrado que mejoran la privacidad.
Panorama regulatorio
Los modelos de compra y operación de ciberseguridad están siendo moldeados por requisitos cada vez más maduros de divulgación, seguridad de productos y de infraestructura crítica en las principales regiones. En Estados Unidos, las normas de la SEC sobre gestión de riesgos de ciberseguridad, estrategia, gobernanza y divulgación de incidentes continúan impulsando la responsabilidad a nivel de consejo y una elaboración de informes más estructurada, reforzadas en 2026 por las cartas modelo de comentarios actualizadas de la Division of Corporation Finance de la SEC y la taxonomía de divulgación de ciberseguridad de la SEC (CYD) para Inline XBRL (versión 2026 publicada el 16 de marzo de 2026). A nivel de estándares, NIST publicó el Cybersecurity Framework (CSF) 2.0 el 26 de febrero de 2024, ampliando el énfasis más allá de la infraestructura crítica y actualizando la referencia para los programas empresariales y la gestión de riesgos de proveedores.
En Europa, los requisitos de seguridad de productos y de la cadena de suministro afectan cada vez más las hojas de ruta de los proveedores y las adquisiciones empresariales. El Reglamento (UE) 2024/2847 (Ley de Resiliencia Cibernética) introduce obligaciones de seguridad desde el dise?o para productos con elementos digitales, con hitos clave en 2026 que incluyen el plazo del 11 de junio de 2026 para que los Estados miembros designen autoridades notificadoras y la notificación obligatoria de incidentes y vulnerabilidades activamente explotadas conforme al artículo 14 a partir del 11 de septiembre de 2026. Estos plazos incrementan la demanda de gestión de vulnerabilidades, procesos de divulgación coordinada, mecanismos de actualización seguros y evidencia lista para auditoría en las pilas de ciberseguridad de dispositivos, software y entornos adyacentes a la nube.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad abarca insumos fundamentales (infraestructura de cómputo, redes y fuentes de telemetría de seguridad), proveedores de tecnología central (gestión de identidad y acceso, controles de endpoint y de red, seguridad de la nube y de aplicaciones, protección de datos y gestión de riesgos) y capas de entrega (integradores de sistemas, proveedores MSSP/MDR, evaluadores alineados con el seguro cibernético y especialistas en respuesta a incidentes). Los hyperscalers y los proveedores de plataformas actúan cada vez más como puntos de agregación al integrar controles de seguridad y analítica en entornos de nube e híbridos, mientras que los integradores y los proveedores de servicios gestionados ponen en práctica estas herramientas para compensar el déficit de talento en ciberseguridad y la fatiga de alertas en el SOC.
La garantía de la cadena de suministro es ahora una dependencia de primer orden en toda esta cadena, ya que los componentes de software, los servicios de terceros y la infraestructura de telecomunicaciones y de la nube amplían la superficie de ataque. Los organismos gubernamentales y de normalización están elevando las prácticas de gestión de riesgos de la cadena de suministro de TIC mediante programas como las iniciativas de CISA sobre seguridad de la cadena de suministro de TIC y acciones a nivel de la UE, incluido el EU ICT Supply Chain Security Toolbox y la propuesta de la Comisión Europea en 2026 para actualizar el marco de la Ley de Ciberseguridad de la UE (a menudo denominada dirección Cybersecurity Act 2). Estas iniciativas refuerzan las estrategias multiproveedor, una evaluación de proveedores más sólida y una documentación de seguridad más formalizada, lo que impulsa a los proveedores a ofrecer transparencia similar a un SBOM, respuesta a vulnerabilidades a lo largo del ciclo de vida y artefactos listos para certificación que puedan trasladarse con los productos y servicios entre geografías.
Panorama competitivo
El mercado de ciberseguridad sigue siendo moderadamente fragmentado, aunque la consolidación está aumentando a medida que los compradores prefieren plataformas integradas sobre soluciones puntuales desconectadas. La oferta de Google de USD 23 mil millones por Wiz, la adquisición por parte de Palo Alto Networks de la unidad QRadar de IBM por USD 500 millones, y la adquisición de Venafi por parte de CyberArk por USD 1,54 mil millones ejemplifican la carrera por ampliar las capacidades de nube e identidad [3]Douglas W. Hubbard, "Consolidación de plataformas en ciberseguridad," journalofcyberpolicy.com.
Las empresas emergentes explotan los espacios en blanco en el cifrado listo para la era cuántica, la defensa OT y la orquestación basada en IA. Las empresas emergentes que dise?an controles específicamente para Kubernetes, cargas de trabajo sin servidor o canalizaciones de aprendizaje automático ganan terreno entre las empresas nativas digitales. Las solicitudes de patentes para protocolos de intercambio de claves poscuánticas y detección de anomalías basada en aprendizaje por refuerzo aumentaron un 28% interanual, lo que subraya el ritmo de innovación del sector.
Las alianzas entre proveedores de servicios en la nube y proveedores de seguridad se profundizan a medida que los hiperescaladores integran análisis nativos de amenazas, herramientas de cumplimiento y opciones de respuesta gestionada directamente en sus plataformas. Estas alianzas aceleran los ciclos de salida al mercado para los proveedores más peque?os y proporcionan a los hiperescaladores posturas de seguridad diferenciadas que resultan atractivas para los clientes regulados.
Líderes de la industria de ciberseguridad
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee LLC
- Darktrace plc
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Trellix Holdings LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware, Inc.
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.

Oportunidades de mercado y perspectivas futuras
La adopción de agentes de IA y la expansión de identidades, incluidas las identidades no humanas, están creando espacios en blanco para controles que impongan políticas deterministas, supervisen el comportamiento de los agentes y protejan la confianza máquina a máquina a gran escala. Esto se refleja en movimientos de plataforma en 2026, como el fortalecimiento por parte de Cisco de la seguridad de identidad para agentes de IA mediante su adquisición de Astrix Security, y la finalización por parte de Palo Alto Networks de adquisiciones orientadas a proteger las puertas de enlace de IA y los endpoints agénticos. A medida que estas capacidades se integran en plataformas más amplias, los compradores cuentan con vías más claras hacia la racionalización de herramientas, una implementación más rápida en entornos híbridos y resultados gestionados centrados en reducciones medibles de la proliferación de herramientas y en tiempos de respuesta más rápidos.
La criptografía poscuántica y la seguridad de identidades de máquinas también están surgiendo como vías de inversión más claras a medida que las organizaciones se preparan para la migración a un cifrado preparado para la era cuántica y una mayor auditabilidad. En julio de 2026, Keyfactor anunció una inversión estratégica de crecimiento de más de 1.000 millones de USD liderada por Summit Partners para escalar la seguridad de identidades de máquinas y la criptografía poscuántica, lo que indica un flujo de capital hacia capacidades de ciclo de vida de certificados, gestión de claves y agilidad criptográfica. Junto con esto, las presiones regulatorias y de soberanía, incluidas las obligaciones de seguridad de productos a escala europea bajo la Ley de Resiliencia Cibernética con hitos de reporte en 2026, respaldan la demanda de pilas de seguridad localizadas y alineadas con el cumplimiento normativo, automatización de evidencia de seguridad y flujos de trabajo de respuesta a vulnerabilidades que puedan demostrarse ante reguladores, aseguradoras y comités de riesgo empresarial.
Recent Industry Developments in Mercado de Ciberseguridad
- Junio de 2026: IBM, Red Hat y Palo Alto Networks ampliaron Project Lightwell para conectar la remediación de software con el parcheo virtual de Palo Alto Networks, ayudando a las organizaciones a reducir las ventanas de exposición cuando surgen vulnerabilidades. Este esfuerzo vincula la inteligencia de vulnerabilidades con la ejecución de la remediación en entornos híbridos, respaldando procesos de respuesta más rápidos y estandarizados para empresas que operan a gran escala.
- Mayo de 2026: Palo Alto Networks completó la adquisición de Portkey para a?adir capacidades de seguridad de puertas de enlace de IA a su cartera, a medida que las empresas adoptan aplicaciones de IA y flujos de trabajo agénticos. La adquisición respalda la consolidación de plataformas al extender la protección a los flujos de tráfico de IA y a los puntos de gobernanza entre modelos, herramientas y datos empresariales.
- Julio de 2025: Accenture y Microsoft se comprometieron a financiar conjuntamente el desarrollo de herramientas cibernéticas de IA generativa orientadas a reducir la proliferación de herramientas y los costos operativos de los equipos de seguridad. Este compromiso destaca cómo los grandes proveedores de servicios y los ecosistemas de hyperscalers están convirtiendo en productos las operaciones de seguridad asistidas por IA para mejorar la eficiencia en medio de las restricciones continuas de personal.


Mercado de Ciberseguridad Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para este estudio, el mercado de ciberseguridad se define como el valor de las soluciones y servicios utilizados para prevenir, detectar, responder y recuperarse de las ciberamenazas en organizaciones y organismos públicos.
Exclusiones del alcance: Se excluyen la renovación general de hardware de TI, la consultoría de TI no relacionada con la seguridad que no esté vinculada a un resultado de seguridad, y los cargos de conectividad de telecomunicaciones puras.
Descripción General de la Segmentación
-
Por oferta
-
Soluciones
- Seguridad de aplicaciones
- Seguridad en la nube
- Seguridad de datos
- Gestión de identidades y accesos
- Protección de infraestructuras
- Gestión integrada de riesgos
- Seguridad de redes
- Seguridad de endpoints
-
Servicios
- Servicios profesionales
- Servicios gestionados
-
Soluciones
-
Por modo de implementación
- Nube
- Local
-
Por industria del usuario final
- BFSI
- Atención médica
- TI y telecomunicaciones
- Industrial y defensa
- Comercio minorista y comercio electrónico
- Energía y servicios públicos
- Manufactura
- Otros
-
Por tama?o de empresa del usuario final
- Grandes empresas
- Peque?as y medianas empresas (pymes)
-
Por geografía
-
América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
-
América del Sur
- Brasil
- Argentina
- Resto de América del Sur
-
Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Rusia
- Resto de Europa
-
础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- India
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
-
Oriente Medio y ?frica
-
Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Oriente Medio
-
?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Egipto
- Resto de ?frica
-
Oriente Medio
-
América del Norte
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental se utilizó para establecer los límites del mercado, comprender los patrones de gasto típicos y recopilar referencias que puedan medirse de manera consistente entre regiones e industrias. Nos referimos principalmente a fuentes públicas como publicaciones del NIST, avisos de la CISA, divulgaciones de la FCC y la SEC donde resultaron pertinentes, e indicadores de la OCDE y el Banco Mundial que ayudan a explicar la intensidad de TI y la adopción digital.
Para mantener los supuestos fundamentados, también revisamos materiales como informes anuales de empresas y presentaciones para inversores, bases de datos de incidentes de ciberseguridad y actualizaciones nacionales de preparación cibernética, junto con cobertura de prensa de reconocida reputación sobre grandes brechas de seguridad y cambios regulatorios. Utilizamos una suscripción de pago para los estados financieros de las empresas y otra para bases de datos de patentes de forma selectiva, con el fin de verificar la exposición de los proveedores y las tendencias de actividad de productos. Las fuentes aquí enumeradas son ilustrativas, y también utilizamos muchas otras referencias públicas para la recopilación, validación y aclaración de datos durante el proceso de investigación.
Entrevistas Primarias y Encuestas
Se realizaron conversaciones primarias con compradores de seguridad, socios de canal, proveedores de servicios de seguridad gestionados y especialistas en productos para verificar la adopción de soluciones y la combinación de servicios en las principales regiones. Utilizamos estas conversaciones para confirmar los movimientos de precios, la duración de los contratos, los cambios en la implementación hacia la nube y cómo se distribuye el presupuesto entre identidad, endpoints, redes y operaciones de seguridad. Cuando los datos secundarios eran inconsistentes, las llamadas de seguimiento ayudaron a cerrar las brechas y alinear los supuestos con lo que se adquiere en operaciones reales.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 25% | CXOs: 13% | APAC: 41% |
| Nivel medio: 61% | Líderes funcionales/de unidad: 40% | EMEA: 34% |
| Actores más peque?os: 14% | Gerentes: 47% | Américas: 25% |
Dimensionamiento y Pronóstico del Mercado
El dimensionamiento se realizó utilizando un enfoque de arriba hacia abajo, en el que el gasto en TI, el crecimiento de las cargas de trabajo en la nube y los supuestos sobre la participación del presupuesto de seguridad se emplearon para reconstruir el conjunto de demanda por región, y luego se distribuyó entre los principales segmentos de soluciones y servicios. Esos totales se corroboraron posteriormente mediante aproximaciones selectivas de abajo hacia arriba, como valores de contrato promedio muestreados multiplicados por recuentos estimados de compradores, verificaciones de canal sobre el comportamiento de renovación y verificaciones de la dirección de ingresos de los proveedores, lo que ayudó a ajustar cualquier sobreestimación en las primeras iteraciones.
Los insumos clave utilizados en el modelo incluyeron la frecuencia reportada de divulgación de brechas y las se?ales de presión regulatoria, el ritmo de migración a la nube empresarial, los niveles de fuerza laboral remota e híbrida, la penetración de los servicios de seguridad gestionados y el movimiento de precios para suscripciones comunes y servicios de monitoreo. Para el pronóstico, nos apoyamos en un análisis de escenarios respaldado por opiniones de expertos sobre los presupuestos macro de TI y la intensidad de las amenazas, y luego aplicamos curvas de adopción que reflejan los ciclos de reemplazo y el calendario de renovación de contratos. Si no fue posible construir una visión de abajo hacia arriba para una categoría de nicho debido a visibilidad limitada, la brecha se gestionó utilizando ratios de categorías adyacentes y luego se revalidó mediante entrevistas antes de la finalización.
Ciclo de Validación y Actualización de Datos
Los resultados se verificaron mediante triangulación a partir de se?ales independientes, y luego se revisaron en busca de valores atípicos, como saltos regionales repentinos, participaciones de servicios poco realistas o cambios de precios que no coincidían con los comentarios de los compradores. También comparamos los resultados con indicadores relacionados, como la dirección del gasto en software empresarial y en la nube, las tendencias de reporte público de incidentes y el movimiento de contratación en seguridad, de modo que los totales se mantuvieran vinculados a una base de demanda realista.
Antes de la aprobación final, el modelo pasa por una revisión analítica de múltiples etapas, y se vuelve a contactar a los encuestados cuando el modelo muestra una variación significativa respecto a ciclos anteriores o cuando un evento importante cambia el comportamiento de compra. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando se producen cambios materiales (por ejemplo, una nueva norma de divulgación o un cambio significativo en los patrones de ataque). Justo antes de la entrega, realizamos una revisión actualizada para que los clientes reciban la perspectiva más reciente disponible en ese momento.
Tama?o del Mercado de Ciberseguridad de 麻豆视频 Comparado con Otras Estimaciones Publicadas
Los valores publicados del mercado de ciberseguridad suelen diferir porque el alcance se delimita de manera distinta, y porque cada estudio toma sus propias decisiones sobre el a?o base, el momento de la conversión de divisas y la forma en que se contabilizan los servicios. Algunas estimaciones también se apoyan más en muestras de ingresos de proveedores, mientras que otras se basan en se?ales de presupuestación del lado de la demanda, lo que puede hacer que el total suba o baje.
Los principales factores que generan brechas en este mercado suelen derivarse de si los servicios gestionados, los servicios profesionales y el trabajo adyacente de riesgo de TI se agrupan en el mismo número, y de si los productos de seguridad para consumidores se tratan como parte del gasto empresarial en ciberseguridad. Las diferencias también aparecen cuando se aplica un crecimiento agresivo de la seguridad en la nube sin verificar el comportamiento de renovación, o cuando la conversión de divisas se realiza utilizando tasas nominales que no coinciden con el período de precios utilizado en los contratos.
Comparación de referencia
| Fuente | Tama?o del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| 麻豆视频 | 264,43 mil millones de USD (2026) | |
| Trade Journal A | 208,10 mil millones de USD (2023) | Utiliza un a?o base anterior y una ventana de pronóstico diferente, y el extracto publicado no aclara qué proporción de los servicios gestionados y los contratos de respuesta a incidentes está incluida en el total. |
| Industry Research Group B | 200,10 mil millones de USD (2024) | Muestra un valor inferior en parte porque la cobertura de servicios no está claramente indicada y el alcance se presenta principalmente por tipos de seguridad, lo que puede omitir los ingresos de plataformas y servicios agrupados reportados bajo contratos más amplios. |
La tabla muestra una dispersión que se explica en gran medida por el momento de medición y por lo que se contabiliza como gasto en ciberseguridad; en el modelo de 麻豆视频, el total incluye tanto soluciones como servicios en todas las industrias, con un valor consistente para 2026 antes de proyectar el crecimiento. Cuando el alcance se hace explícito y los insumos se vinculan a se?ales de gasto y adopción medibles, el número final resulta más fácil de interpretar y reutilizar en los ciclos de planificación.


Preguntas clave respondidas en el informe
?Cuál es el tama?o actual del mercado de ciberseguridad?
El tama?o del mercado de ciberseguridad es de USD 264,43 mil millones en 2026 y se prevé que alcance los USD 471,88 mil millones en 2031.
?Qué región está creciendo más rápido?
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 16,85% entre 2026 y 2031, la más alta entre todas las regiones.
?Qué modo de implementación se está expandiendo más rápidamente?
La seguridad basada en la nube es el modo de más rápido crecimiento, con una proyección de crecimiento compuesto del 15,95% hasta 2031, a medida que las empresas buscan protección escalable.
?Por qué está ganando impulso la arquitectura de confianza cero?
Los mandatos gubernamentales, los crecientes ataques basados en credenciales y los modelos de trabajo híbrido están impulsando a las organizaciones a pasar de las defensas perimetrales a marcos de confianza cero centrados en la identidad.
?ltima actualización de la página el:


