
Taille et Part du Marché de la Surveillance de l'Activité des Bases de Données (DAM)
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2024 - 2031 |
|---|---|
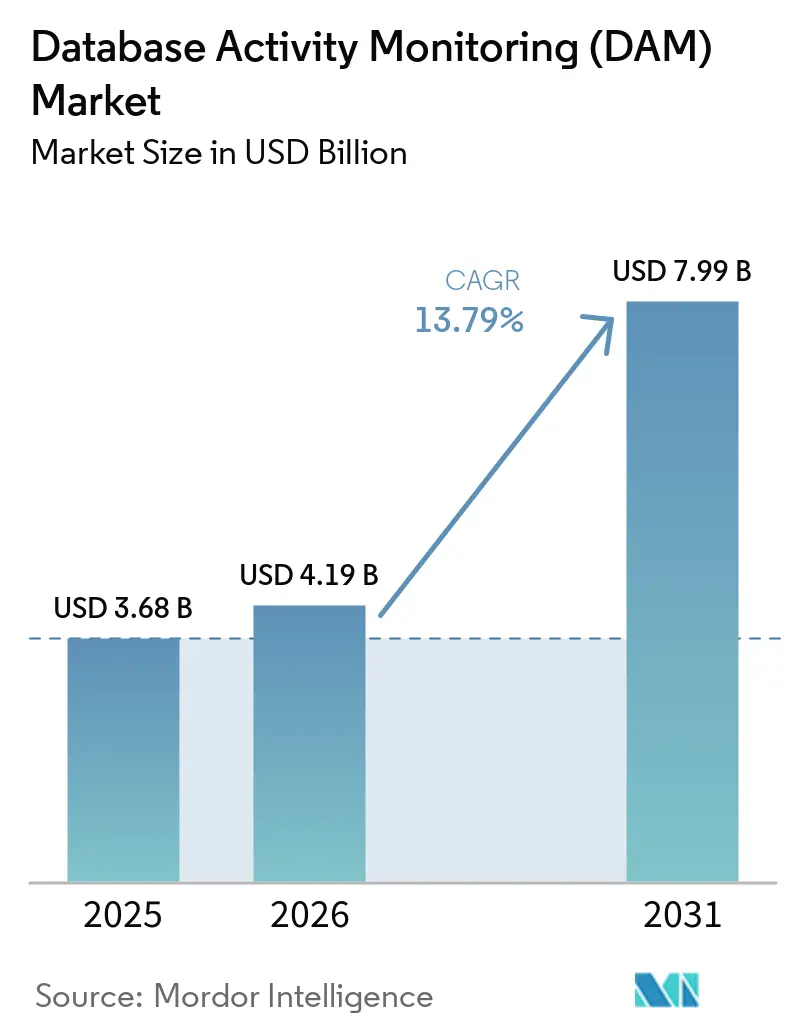
| Taille du Marché (2026) | 4.19 Milliards de dollars |
| Taille du Marché (2031) | 7.99 Milliards de dollars |
| Growth Rate (2026 - 2031) | 13.79 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Surveillance de l'Activité des Bases de Données (DAM) par 麻豆视频
La taille du marché de la Surveillance de l'Activité des Bases de Données (DAM) était de 3,68 milliards USD en 2025, de 4,19 milliards USD en 2026, et devrait atteindre 7,99 milliards USD d'ici 2031, avec un CAGR de 13,79 % de 2026 à 2031. L'intensification des amendes liées à la souveraineté des données, la prolifération multi-cloud et les mandats de confiance zéro font évoluer les budgets des audits de conformité périodiques vers l'audit de requêtes en temps réel. Les mises à jour de la règle de sécurité HIPAA entrant en vigueur entre 2025 et 2026 exigent que les entités couvertes chiffrent les informations de santé protégées et appliquent l'authentification multifacteur, accélérant l'adoption dans les secteurs de la santé et de l'assurance aux ?tats-Unis. Une pénurie de 4,8 millions de professionnels de la cybersécurité pousse les entreprises vers des abonnements de détection et de réponse gérées qui regroupent la télémétrie des bases de données avec des guides opérationnels automatisés. Parallèlement, la collecte sans agent lancée par les hyperscalers réduit la charge CPU de 5 à 15 % qui contraignait historiquement l'inspection en ligne.
Points Clés du Rapport
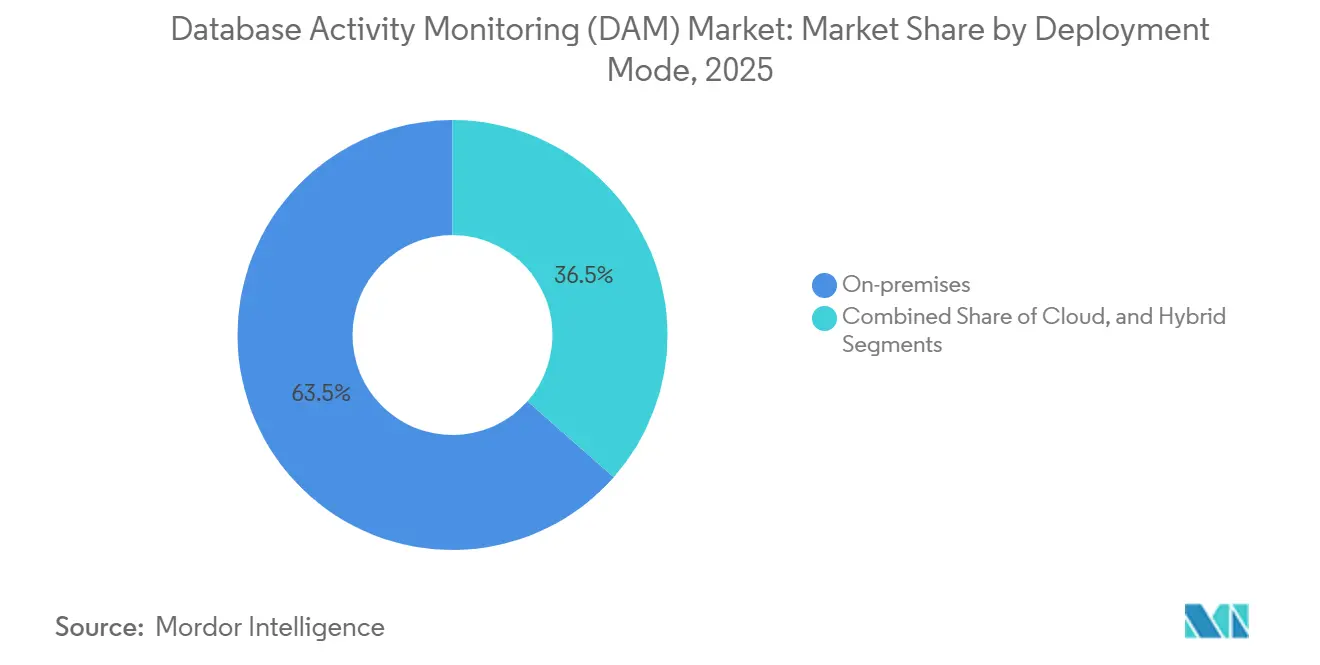
- Par composant, les logiciels représentaient 52,0 % de la part des revenus du marché de la Surveillance de l'Activité des Bases de Données (DAM) en 2025, tandis que les services gérés devraient se développer à un CAGR de 14,8 % jusqu'en 2031, les acheteurs compensant les lacunes en matière de talents en cybersécurité.
- Par mode de déploiement, les installations sur site détenaient 63,5 % de la taille du marché de la Surveillance de l'Activité des Bases de Données en 2025, mais les offres basées sur le cloud devraient cro?tre à un CAGR de 17,5 % jusqu'en 2031, gr?ce à la solidité des pistes d'audit natives.
- Par taille d'organisation, les grandes entreprises ont généré 58,54 % des revenus de 2025, tandis que les petites et moyennes entreprises progressent à un CAGR de 15,2 % gr?ce aux modèles de logiciels en tant que service qui suppriment les dépenses en capital initiales.
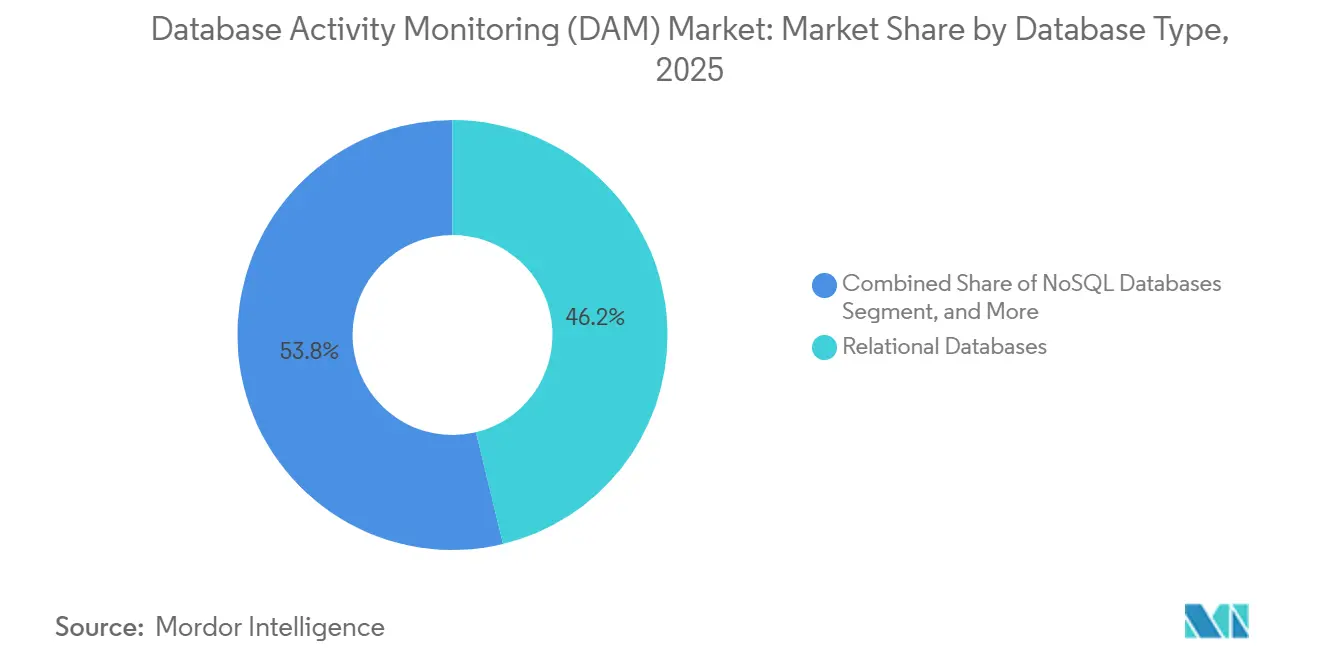
- Par type de base de données, les moteurs relationnels représentaient 46,23 % des charges de travail surveillées en 2025, mais les plateformes natives du cloud progressent à un CAGR de 16,5 % car les contr?les d'audit, de r?le et de chiffrement sont entièrement intégrés.
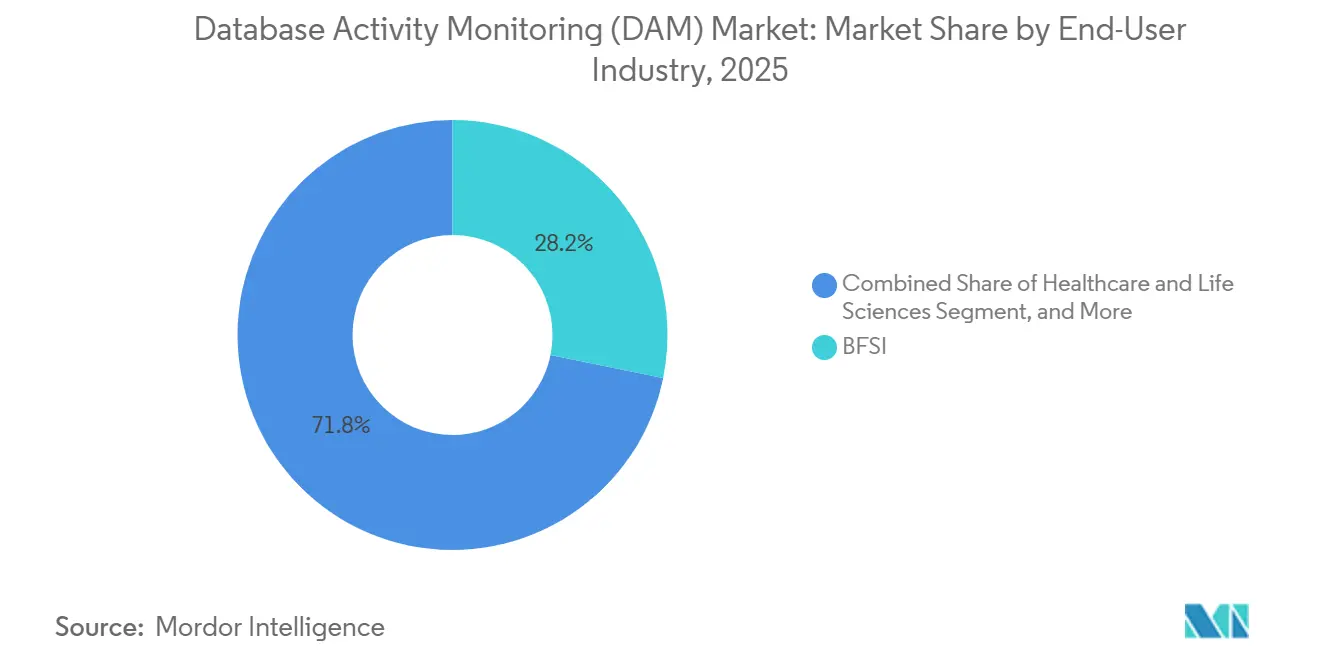
- Par secteur d'activité des utilisateurs finaux, les services bancaires, financiers et d'assurance ont contribué à 28,2 % des revenus de 2025, tandis que le commerce de détail et le commerce électronique devrait progresser à un CAGR de 15,90 % jusqu'en 2031 en vertu des obligations de la norme de sécurité des données de l'industrie des cartes de paiement v4.0.1.
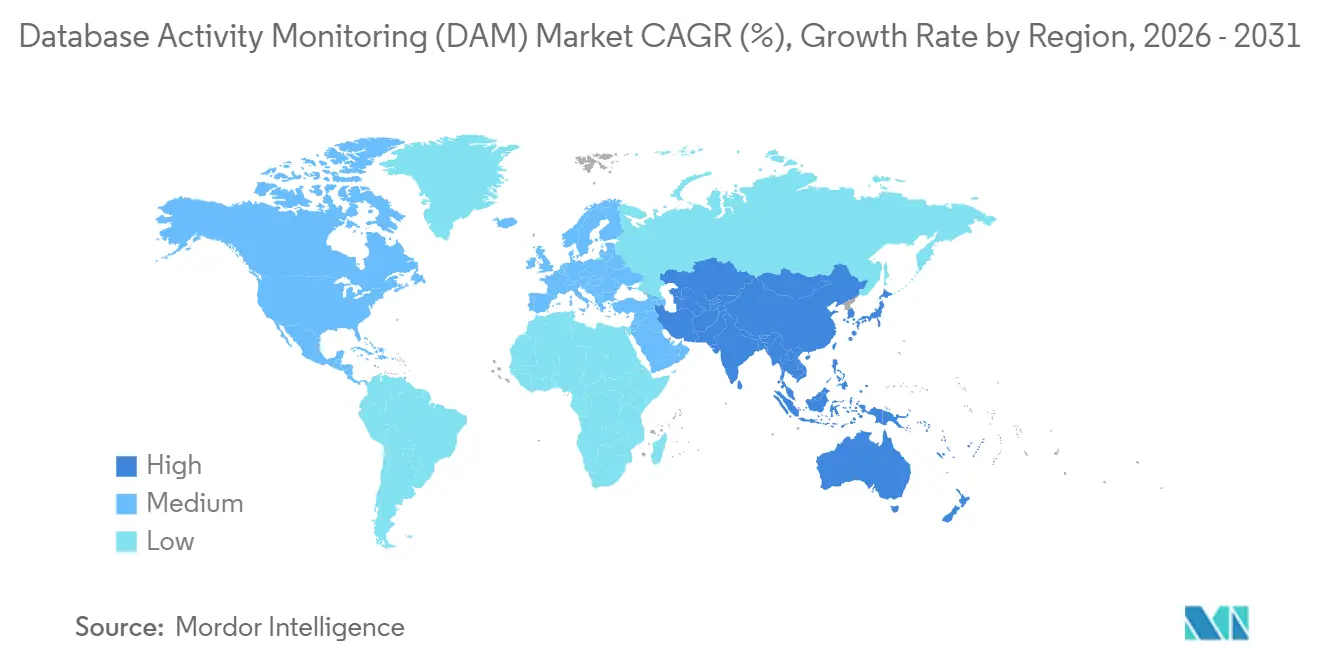
- Par géographie, l'Amérique du Nord a conservé 38,4 % de part de marché en 2025 gr?ce au décret exécutif 14144, et l'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 14,40 % jusqu'en 2031, alimentée par l'application des lois sur la confidentialité en Chine et à Singapour.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 麻豆视频, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Perspectives du Marché Mondial de la Surveillance de l'Activité des Bases de Données (DAM)
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Amendes Croissantes liées à la Souveraineté des Données | +3.2% | Union Européenne et Royaume-Uni | Court terme (≤ 2 ans) |
| Migration des Charges de Travail Multi-Cloud | +2.8% | Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Détection des Menaces Internes Pilotée par l'IA | +2.4% | Centres financiers mondiaux | Moyen terme (2-4 ans) |
| Mandats de Confiance Zéro dans le Secteur Public | +2.1% | ?tats-Unis et Union Européenne | Court terme (≤ 2 ans) |
| Intégrations SIEM-SOAR | +1.6% | Entreprises dotées de centres d'opérations de sécurité | Moyen terme (2-4 ans) |
| Adoption de la Télémétrie sans Agent | +1.5% | Organisations axées sur le cloud | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
Les Amendes Croissantes liées à la Souveraineté des Données Redéfinissent les Budgets de Conformité
Sur le marché de la Surveillance de l'Activité des Bases de Données (DAM), les régulateurs mondiaux ont imposé 1,2 milliard EUR (1,35 milliard USD) d'amendes au titre du RGPD en 2024, menées par 310 millions EUR (350,3 millions USD) contre LinkedIn et 251 millions EUR (283,63 millions USD) contre Meta EDPB.[1]Comité Européen de la Protection des Données, "Registre des Sanctions RGPD," EDPB.EUROPA.EU Les entreprises orientent de nouveaux capitaux vers des pistes d'audit continues au niveau des requêtes qui enregistrent chaque transfert transfrontalier en temps réel. Les prestataires de soins de santé américains font face à une pression parallèle, car l'application de la loi HIPAA ajoute une authentification multifacteur obligatoire d'ici 2026, incitant les h?pitaux à traiter la surveillance comme un contr?le de sécurité fondamental. Ce rythme réglementaire explique pourquoi le marché de la Surveillance de l'Activité des Bases de Données pivote des contr?les de conformité trimestriels vers une infrastructure de détection d'anomalies permanente. La visibilité en temps réel est désormais une ligne budgétaire au niveau du conseil d'administration plut?t qu'un élément discrétionnaire.
La Migration des Charges de Travail Multi-Cloud Fragmente la Visibilité
Synergy Research Group a constaté qu'AWS détenait 31 %, Azure 25 % et Google Cloud 11 % de la part d'infrastructure au quatrième trimestre 2024, tandis que 87 % des entreprises exécutaient des charges de travail sur plus d'un hyperscaler. Chaque cloud conserve des schémas de journaux propriétaires qui obligent les équipes de sécurité à normaliser les données avant l'analyse. La violation de Snowflake de mi-2024, qui a exposé 73 millions d'enregistrements AT&T et 560 millions d'enregistrements Ticketmaster, a montré comment une surveillance de session incohérente entre les régions peut se transformer en compromission systémique. Les tableaux de bord consolidés qui fusionnent les journaux Oracle sur site avec les événements Snowflake passent donc de la liste de souhaits à la commande d'achat.
La Détection des Menaces Internes Pilotée par l'IA Dépasse les Alertes Basées sur des Règles
Sur le marché DAM, SWIFT a lancé en janvier 2025 un service de détection de fraude basé sur l'IA qui analyse le trafic de paiement en temps réel.[2]SWIFT, "Lancement du Service de Détection de Fraude Alimenté par l'IA," SWIFT.COM Les modèles d'apprentissage automatique apprennent les bases d'accès individuelles et détectent les horaires de connexion inhabituels ou les volumes d'exportation anormaux, réduisant les faux positifs qui surchargeaient autrefois les analystes. IBM Guardium a ajouté la recherche en langage naturel en 2025, permettant aux enquêteurs de poser des questions conversationnelles sans écrire de SQL. L'apprentissage fédéré préservant la confidentialité a été déployé dans 13 banques en septembre 2025, permettant un entra?nement de modèles partagé sans exposer les données des clients. Ensemble, ces améliorations augmentent la précision de détection et empêchent les abus internes de passer à travers les seuils statiques.
Les Intégrations SIEM-SOAR Transforment la Surveillance en Réponse Automatisée
En 2024, l'intégration d'IBM QRadar avec Palo Alto Cortex XSOAR a automatiquement révoqué les identifiants lors d'une élévation de privilèges.[3] IBM Security, "Intégration IA Guardium 2025," IBM.COM Les connecteurs Splunk pour Oracle Audit et Microsoft SQL Server, publiés en 2025, ont réduit le temps de corrélation de plusieurs heures à quelques minutes. FinCEN a signalé 2,1 milliards USD de paiements de ran?ongiciels entre 2022 et 2024, et de nombreuses attaques ont commencé par la compromission d'identifiants de bases de données non détectés. Les guides opérationnels automatisés qui capturent des instantanés de journaux et isolent les instances dès la première anomalie redéfinissent donc la doctrine opérationnelle.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Surcharge de performance dans les charges de travail en temps réel | -1.4% | Mondial, particulièrement dans le trading à haute fréquence | Court terme (≤ 2 ans) |
| Pénurie de spécialistes en sécurité DAM | -2.1% | Mondial, aigu? en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Environnements de bases de données hétérogènes | -1.2% | Déploiements multi-cloud en entreprise | Moyen terme (2-4 ans) |
| Fatigue liée aux faux positifs | -0.8% | Tous les scénarios de déploiement | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
La Surcharge de Performance dans les Charges de Travail en Temps Réel Contraint le Déploiement
Les agents en ligne imposent une charge CPU de 5 à 15 % que les systèmes de trading et le trafic de commerce de détail du Vendredi Noir ne peuvent pas tolérer, et un délai de 100 millisecondes peut réduire les conversions de panier de 7 %. Les commer?ants échantillonnent ainsi 10 à 20 % des requêtes, mais les lacunes permettent aux attaques sophistiquées de se dissimuler. La norme PCI DSS v4.0.1 insiste sur une couverture d'audit continue, intensifiant la difficulté. Les API cloud sans agent résolvent une partie du problème, mais les parcs sur site hérités font toujours face au dilemme de la surcharge.
La Pénurie de Spécialistes en Sécurité DAM Limite la Mise en ?uvre Efficace
ISC2 a quantifié un déficit de 4,8 millions de personnes en cybersécurité en 2024, l'expertise en bases de données étant parmi les niches les plus rares. Des règles mal calibrées submergent les analystes d'alertes, amenant certaines équipes à désactiver entièrement les moniteurs. L'attaque par identifiants Snowflake a révélé que de nombreuses victimes possédaient des outils mais n'avaient jamais activé les politiques pertinentes. Les services de détection gérés comblent le manque mais soulèvent des préoccupations de souveraineté dans les secteurs de la santé et de la finance, où l'externalisation est restreinte sur le marché de la Surveillance de l'Activité des Bases de Données (DAM).
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Mode de Déploiement : La Transformation Cloud s'Accélère
La surveillance basée sur le cloud devrait afficher un CAGR de 17,5 % jusqu'en 2031, Amazon Web Services, Azure et Google Cloud intégrant des flux de journaux d'audit natifs. Le déploiement sur site contr?le toujours 63,5 % des revenus car les applications Oracle et IBM Db2 critiques restent dans les centres de données d'entreprise sur le marché DAM. Les déploiements hybrides permettent aux organisations de standardiser la journalisation dans les deux environnements, répondant aux mandats de résidence des données qui interdisent le stockage externe des informations réglementées.
Les restrictions de transfert de l'Union Européenne et les directives fédérales américaines de confiance zéro encouragent la journalisation localisée, mais le soulagement des co?ts et la réduction de la charge CPU rendent la surveillance fournie par le cloud attractive une fois que les responsables de la conformité l'approuvent. Les entreprises dans de longs cycles de migration standardisent sur des tableaux de bord uniques qui ingèrent c?te à c?te la télémétrie Snowflake, MongoDB Atlas et SQL sur site.


Par Composant : Les Services Gérés Gagnent en Dynamisme
Les revenus des services gérés augmentent plus rapidement que la demande globale sur le marché de la surveillance de l'activité des bases de données, progressant à un CAGR de 14,8 % jusqu'en 2031, les acheteurs externalisant les contr?les de détection à des partenaires de surveillance 24 heures sur 24. Les logiciels détiennent toujours la part majoritaire gr?ce aux licences perpétuelles, préférées par les institutions financières qui conservent leurs outils sur site. Les suites basées sur des agents dominent l'inspection approfondie des sessions pour Oracle et IBM Db2, tandis que les déploiements sans agent introduits par Microsoft Database Watcher et Datadog attirent les charges de travail sensibles à la latence.
Les fournisseurs de détection et de réponse gérées de deuxième génération intègrent le réglage des règles, le renseignement sur les menaces et le confinement automatisé. Cet attrait est le plus fort en Asie-Pacifique, où les talents certifiés en bases de données sont rares et où les conseils d'administration recherchent un déploiement plus rapide plut?t qu'un développement de capacités à long terme. Les revenus des services professionnels augmentent également à mesure que les intégrateurs relient les journaux de bases de données aux pipelines centralisés de gestion des informations et des événements de sécurité.
Par Type de Base de Données : Les Plateformes Natives du Cloud Redéfinissent les Priorités
Les moteurs relationnels détenaient une part de 46,23 % en 2025, car les opérations bancaires de base et le traitement des sinistres fonctionnent toujours sur SQL, mais les systèmes natifs du cloud progressent à un CAGR de 16,5 % car Snowflake, MongoDB Atlas et des services similaires sont livrés avec le chiffrement et les contr?les basés sur les r?les activés. Les bases de données NoSQL gagnent du terrain dans la publicité numérique où l'échelle prime sur les garanties ACID.
Le marché de la Surveillance de l'Activité des Bases de Données (DAM) pour les charges de travail natives du cloud devrait s'accélérer à mesure que les fournisseurs font de la surveillance une option par défaut plut?t qu'un ajout. Après l'attaque par identifiants de 2024, Snowflake a renforcé les paramètres d'authentification multifacteur et activé automatiquement les audits de session, transformant la posture de sécurité en facteur de différenciation concurrentielle. Les fournisseurs relationnels répondent en ajoutant des API sans agent pour rester pertinents auprès des migrants vers le cloud.
Par Taille d'Organisation : L'Adoption par les PME ?largit la Portée
Les grandes entreprises ont généré 58,54 % des revenus de 2025, mais les PME croissent plus rapidement à un CAGR de 15,2 % sur le marché DAM, tirant parti de la tarification par abonnement qui supprime les dépenses matérielles. Le passage au cloud de Varonis en 2025 illustre un modèle qui regroupe la télémétrie des bases de données, des fichiers et des logiciels en tant que service dans un modèle par utilisateur.
Les PME acceptent les règles par défaut des fournisseurs plut?t que le réglage personnalisé pour réduire le déploiement de plusieurs mois à quelques jours. Les grandes entreprises investissent des ressources dans l'analyse par IA et les lacs de journaux fédérés qui affinent les détections par unité commerciale. La part de marché de la Surveillance de l'Activité des Bases de Données (DAM) détenue par les PME s'élargit donc, mais les dollars absolus favorisent toujours les multinationales dont le périmètre de conformité est plus large.
Par Secteur d'Activité des Utilisateurs Finaux : Le Commerce de Détail Mène la Courbe de Croissance
Le secteur BFSI représentait 28,2 % du marché en 2025, porté par 485 milliards USD d'exposition à la fraude et les déploiements d'IA de SWIFT. Le commerce électronique de détail est le segment à la croissance la plus rapide, avec un CAGR de 14,90 %, car la norme PCI DSS v4.0.1 impose une journalisation continue pour les environnements de données des titulaires de cartes, élevant la base du secteur de la Surveillance de l'Activité des Bases de Données même pour les petits sites marchands.
Les violations dans le secteur de la santé impliquant plus de 44 millions de patients en 2025 incitent les h?pitaux à superposer des pistes d'audit aux c?tés de la détection des ran?ongiciels. L'adoption par les gouvernements s'intensifie sous les décrets de confiance zéro, tandis que les opérateurs de télécommunications lient la surveillance aux plateformes de facturation 5G qui sont des cibles fréquentes d'espionnage. Les segments de la fabrication et de l'énergie suivent les directives sur les infrastructures critiques qui imposent un audit en temps réel pour protéger la disponibilité.
Analyse Géographique
L'Amérique du Nord représentait la plus grande part du marché de la Surveillance de l'Activité des Bases de Données (DAM) en 2025, avec 38,4 % des revenus, le décret exécutif 14144 et les règles HIPAA convergeant pour stimuler les déploiements de confiance zéro dans les secteurs fédéral, de la santé et de l'assurance. La violation de Snowflake a sensibilisé le public, entra?nant une augmentation de 22 % des déploiements sans agent au troisième trimestre 2024. Le centre cybernétique du Canada a émis des directives similaires, tandis que les banques mexicaines renforcent la journalisation pour respecter les clauses de résidence des données.
L'Asie-Pacifique enregistre le CAGR le plus rapide à 14,40 % jusqu'en 2031, la loi chinoise sur la protection des informations personnelles, la PDPA révisée de Singapour et la loi indienne sur la protection des données personnelles numériques exigeant toutes une infrastructure d'audit localisée. Les usines de semi-conducteurs japonaises et coréennes protègent la propriété intellectuelle gr?ce à une surveillance continue, et l'Australie porte les amendes à 50 millions AUD (33 millions USD) pour les entreprises ne disposant pas de garanties raisonnables.
L'Europe reste essentielle car les amendes au titre du RGPD ont totalisé 1,2 milliard EUR (1,4 milliard USD) en 2024, dépassant largement les années précédentes. Le mandat allemand de journalisation sur 12 mois établit une norme qui se répercute dans les marchés publics privés. L'Amérique du Sud progresse à mesure que la LGPD brésilienne publie ses premiers cas d'application, tandis que la croissance au Moyen-Orient et en Afrique est portée par les statuts de localisation des données des ?mirats Arabes Unis et d'Arabie Saoudite qui favorisent les journaux sur site ou dans le cloud national.

Paysage Concurrentiel
Sur le marché de la Surveillance de l'Activité des Bases de Données (DAM), l'intensité concurrentielle est forte, mais aucun fournisseur ne domine. Google a finalisé son acquisition de Wiz pour 32 milliards USD en mars 2026, intégrant la surveillance des applications et des bases de données natives du cloud dans une seule plateforme qui séduit 87 % des entreprises opérant en multi-cloud. Trustwave et Cybereason ont fusionné en février 2025, créant une entité de détection et de réponse gérées de 400 millions USD qui vend une surveillance de télémétrie 24h/24 et 7j/7 aux acheteurs du marché intermédiaire. La publication par Microsoft en décembre 2024 de Database Watcher témoigne de l'intention des hyperscalers de s'approprier la surveillance native et d'éliminer les agents tiers.
Les perturbateurs plus petits se différencient par l'IA et l'analyse préservant la confidentialité. Le moteur en langage naturel d'IBM Guardium en 2025 permet aux analystes d'interroger les anomalies sans SQL. L'expansion sans agent de Datadog en 2025 capture les journaux Amazon RDS et Google Cloud SQL pour les équipes DevSecOps. Les fournisseurs qui normalisent la télémétrie sur Oracle, SQL Server, Snowflake et MongoDB remportent des contrats où la visibilité hybride est importante.
Leaders du Secteur de la Surveillance de l'Activité des Bases de Données (DAM)
International Business Machines Corporation
Oracle Corporation
McAfee LLC
Forcepoint LLC
Imperva Inc. (Thales S.A.)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements Récents du Secteur
- Avril 2026 : Citizens Bank et Frost Bank ont divulgué une violation chez un fournisseur qui a accéléré la mise en place d'une surveillance continue pour les accès tiers dans les applications bancaires de base.
- Mars 2026 : Google a finalisé l'acquisition de Wiz pour 32 milliards USD, intégrant la protection multi-cloud avec la télémétrie des bases de données.
- Février 2026 : Les marchands PrestaShop ont subi des attaques par écrémeur qui ont dérobé des données de paiement, incitant les PME à adopter l'inspection de requêtes en temps réel.
- Février 2025 : Trustwave et Cybereason ont finalisé leur fusion, créant un fournisseur plus important de détection et de réponse gérées.


Périmètre du Rapport Mondial sur le Marché de la Surveillance de l'Activité des Bases de Données (DAM)
Le marché de la Surveillance de l'Activité des Bases de Données (DAM) comprend les technologies, plateformes et services qui observent, enregistrent et analysent en continu toutes les activités sur les systèmes de bases de données d'entreprise en temps réel afin d'identifier les violations de politiques, les accès non autorisés, les violations de données, les abus de privilèges et les menaces internes.
Le rapport sur le marché de la Surveillance de l'Activité des Bases de Données (DAM) est segmenté par composant (logiciels avec surveillance basée sur des agents et sans agent, et services avec services professionnels et gérés), mode de déploiement (sur site, basé sur le cloud et hybride), taille d'organisation (petites et moyennes entreprises, et grandes entreprises), type de base de données (relationnelle, NoSQL, Big Data/Hadoop et native du cloud), secteur d'activité des utilisateurs finaux (BFSI, santé, commerce de détail, gouvernement, IT et télécommunications, industrie, énergie et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels | Surveillance Basée sur des Agents |
| Surveillance sans Agent | |
| Services | Services Professionnels |
| Services Gérés |
| Sur site |
| Basé sur le Cloud |
| Hybride |
| Petites et Moyennes Entreprises |
| Grandes Entreprises |
| Bases de Données Relationnelles |
| Bases de Données NoSQL |
| Big Data / Hadoop |
| Bases de Données Natives du Cloud |
| Services Bancaires, Financiers et d'Assurance |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce ?lectronique |
| Gouvernement et Défense |
| IT et Télécommunications |
| Industrie et Fabrication |
| ?nergie et Services Publics |
| Autres Secteurs d'Utilisateurs Finaux |
| Amérique du Nord | ?tats-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | 叠谤é蝉颈濒 |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique |
| Par Composant | Logiciels | Surveillance Basée sur des Agents |
| Surveillance sans Agent | ||
| Services | Services Professionnels | |
| Services Gérés | ||
| Par Mode de Déploiement | Sur site | |
| Basé sur le Cloud | ||
| Hybride | ||
| Par Taille d'Organisation | Petites et Moyennes Entreprises | |
| Grandes Entreprises | ||
| Par Type de Base de Données | Bases de Données Relationnelles | |
| Bases de Données NoSQL | ||
| Big Data / Hadoop | ||
| Bases de Données Natives du Cloud | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Services Bancaires, Financiers et d'Assurance | |
| Santé et Sciences de la Vie | ||
| Commerce de Détail et Commerce ?lectronique | ||
| Gouvernement et Défense | ||
| IT et Télécommunications | ||
| Industrie et Fabrication | ||
| ?nergie et Services Publics | ||
| Autres Secteurs d'Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | ?tats-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | 叠谤é蝉颈濒 | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | ||


Questions Clés Répondues dans le Rapport
Quelle sera la taille du marché de la Surveillance de l'Activité des Bases de Données (DAM) d'ici 2031 ?
La taille du marché de la Surveillance de l'Activité des Bases de Données devrait atteindre 7,99 milliards USD d'ici 2031, avec un CAGR de 13,78 % de 2026 à 2031.
Quel segment de composant conna?t la croissance la plus rapide ?
Les services gérés devraient cro?tre à un CAGR de 14,8 % jusqu'en 2031, les entreprises externalisant la surveillance face à un déficit de talents en cybersécurité de 4,8 millions de personnes.
? quelle vitesse les déploiements basés sur le cloud gagnent-ils des parts ?
La surveillance basée sur le cloud progresse à un CAGR de 17,5 % car les hyperscalers fournissent désormais des pistes d'audit sans agent natives.
Pourquoi l'Asie-Pacifique est-elle la région à la croissance la plus rapide ?
Des lois strictes sur la confidentialité et des mandats de localisation des données en Chine, à Singapour et en Inde stimulent un CAGR de 12,4 % pour l'Asie-Pacifique jusqu'en 2031.
Qu'est-ce qui fait du secteur BFSI le principal secteur d'utilisateurs finaux ?
L'escalade des pertes liées à la fraude et la surveillance des paiements augmentée par l'IA maintiennent les services bancaires, financiers et d'assurance à 28,2 % des revenus de 2025.
Comment la norme PCI DSS v4.0.1 influence-t-elle l'adoption par les détaillants ?
La dernière norme exige une couverture d'audit continue pour les données des titulaires de cartes, poussant les plateformes de commerce de détail et de commerce électronique vers une surveillance en temps réel à un CAGR de 13,0 %, selon 麻豆视频.
Dernière mise à jour de la page le:



