
Taille et parts du marché de la surveillance de l'activité des utilisateurs
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
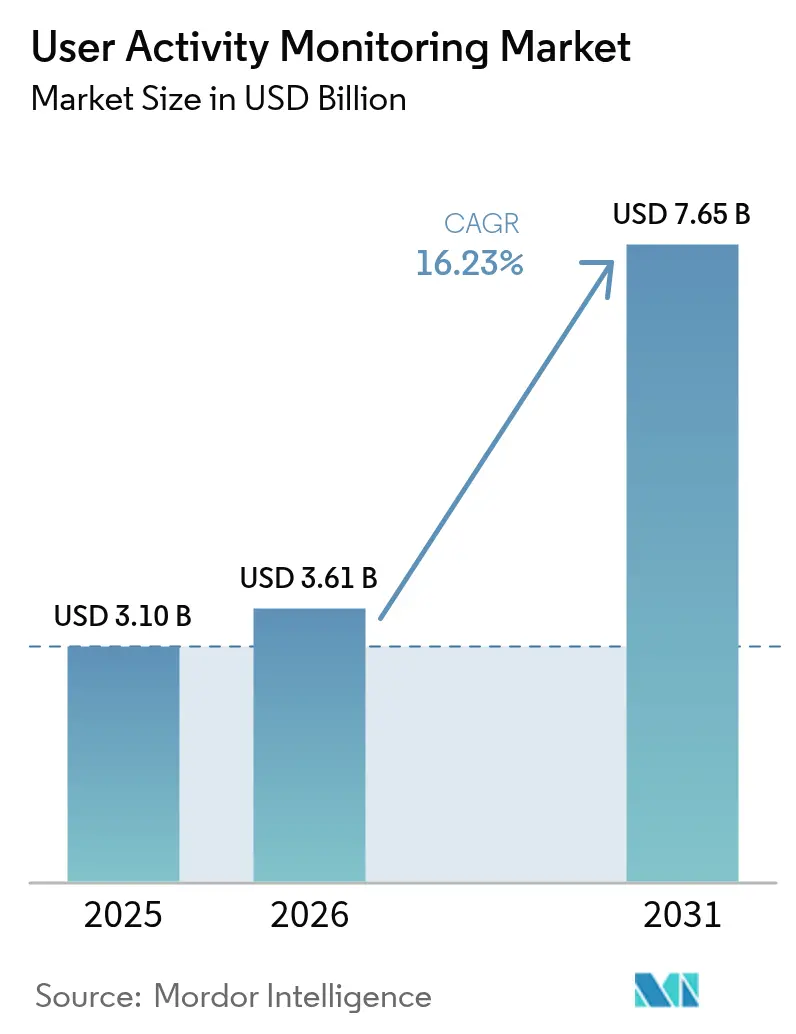
| Taille du Marché (2026) | 3.61 Milliards de dollars |
| Taille du Marché (2031) | 7.65 Milliards de dollars |
| Growth Rate (2026 - 2031) | 16.23 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
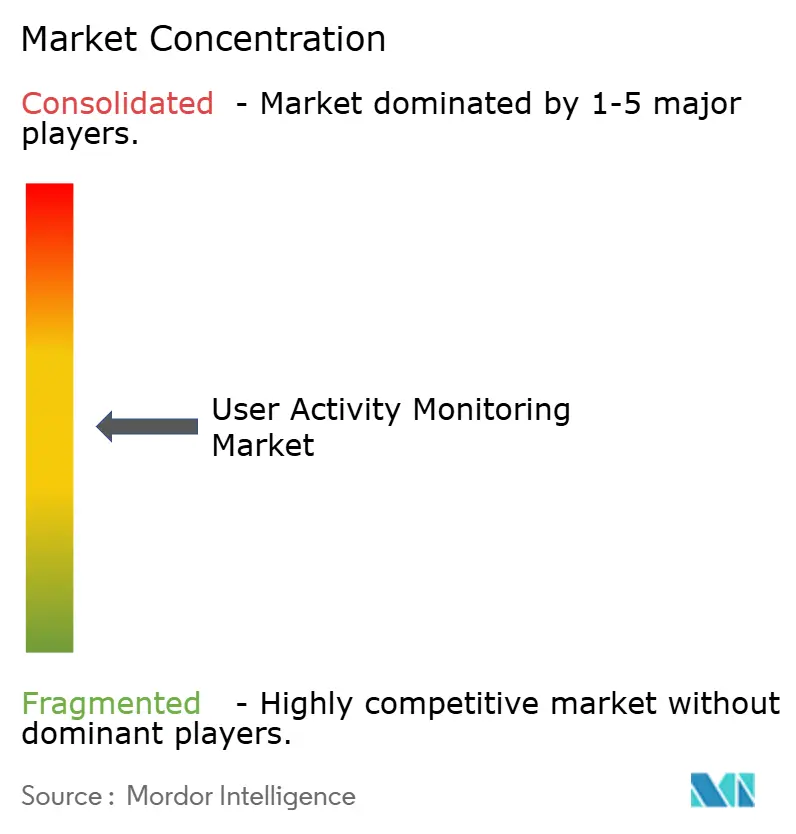
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la surveillance de l'activité des utilisateurs par 麻豆视频
La taille du marché de la surveillance de l'activité des utilisateurs en 2026 est estimée à 3,61 milliards USD, en progression par rapport à la valeur de 3,1 milliards USD de 2025, avec des projections à 2031 atteignant 7,65 milliards USD, soit une croissance au TCAC de 16,23 % sur la période 2026-2031. La trajectoire de croissance signale un pivot clair vers des vérifications continues plut?t que vers des protections centrées sur le périmètre, alors que les programmes de confiance zéro encouragent l'inspection en temps réel de chaque action privilégiée dans les environnements hybrides. La migration rapide vers le cloud, l'augmentation des prérequis en matière de cyber-assurance et la convergence des technologies opérationnelles avec les réseaux informatiques traditionnels se combinent pour élargir la demande adressable pour le marché de la surveillance de l'activité des utilisateurs, notamment dans les secteurs confrontés à des délais d'audit stricts. Parallèlement, les fournisseurs se différencient gr?ce à des analyses intégrées, des rapports spécifiques aux réglementations et des API ouvertes permettant aux entreprises d'intégrer les flux de surveillance dans des pipelines d'observabilité plus larges. Cette évolution favorise les solutions qui s'adaptent élastiquement, enrichissent automatiquement le contexte des alertes et respectent les contraintes de confidentialité régionales sans sacrifier la profondeur de détection.
Points clés du rapport
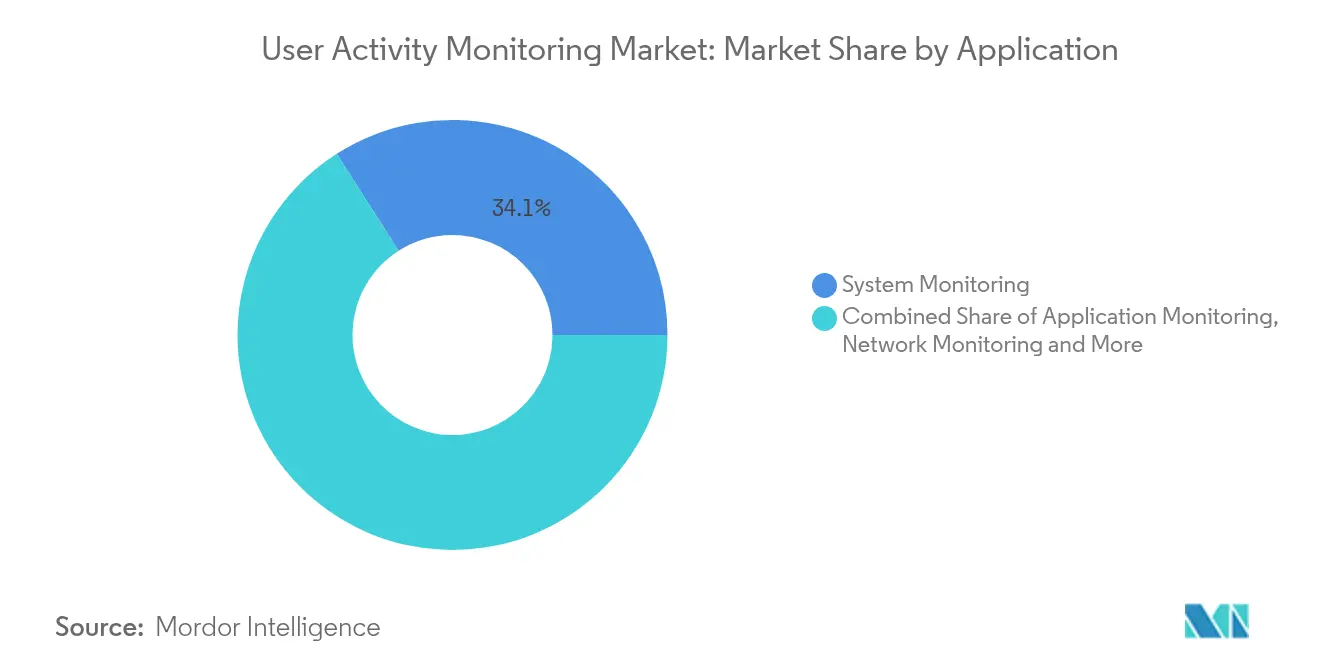
- Par application, la surveillance des systèmes a dominé avec 34,05 % de la part de marché de la surveillance de l'activité des utilisateurs en 2025, tandis que la surveillance des bases de données est en passe de cro?tre à un TCAC de 18,05 % d'ici 2031.
- Par mode de déploiement, le déploiement sur site a conservé 50,75 % de la taille du marché de la surveillance de l'activité des utilisateurs en 2025, mais le déploiement cloud devrait se développer à un TCAC de 23,18 % jusqu'en 2031.
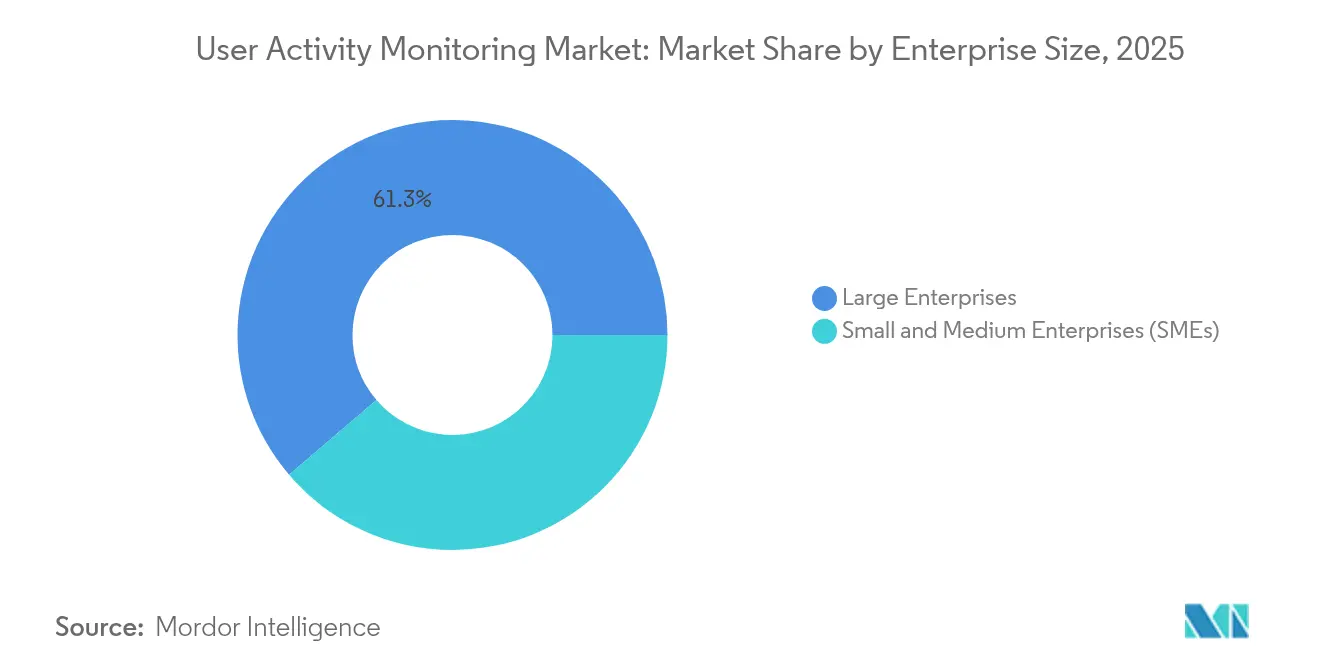
- Par taille d'entreprise, les grandes entreprises représentaient 61,25 % de la part de marché de la surveillance de l'activité des utilisateurs en 2025 ; les petites et moyennes entreprises progressent à un TCAC de 19,65 % jusqu'en 2031.
- Par secteur d'utilisateur final, le segment BFSI détenait 29,15 % de la taille du marché de la surveillance de l'activité des utilisateurs en 2025, tandis que le secteur de la santé devrait cro?tre à un TCAC de 19,12 % jusqu'en 2031.
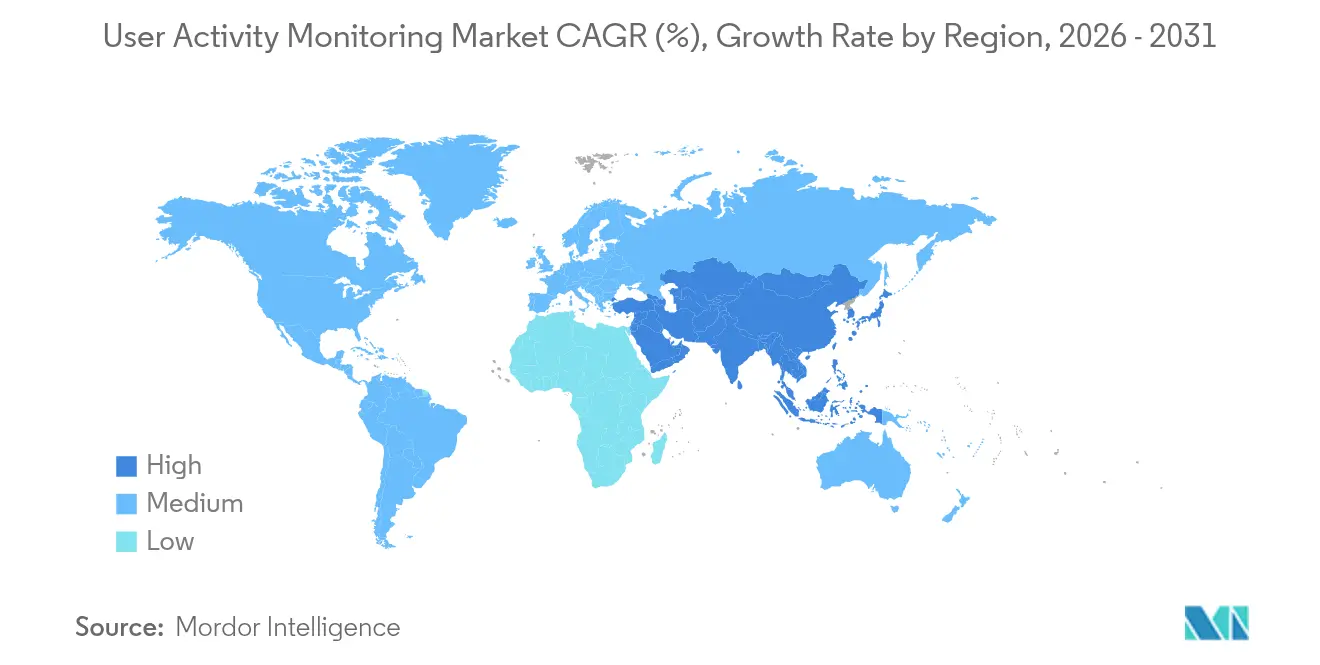
- Par géographie, l'Amérique du Nord commandait 44,15 % des revenus en 2025, tandis que la région Asie-Pacifique devrait afficher un TCAC de 17,74 % sur la période de prévision.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Expansion du personnel à distance et hybride | +3.2% | Mondial ; plus fort en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Augmentation des mandats de menaces internes et de conformité | +4.1% | Mondial ; les secteurs BFSI et de la santé en tête | Court terme (≤ 2 ans) |
| Passage aux architectures de sécurité à confiance zéro | +3.8% | L'Amérique du Nord et l'UE en tête ; l'APAC suit | Moyen terme (2-4 ans) |
| Besoin de piles d'observabilité unifiées | +2.9% | Déploiements en entreprise dans le monde entier | Long terme (≥ 4 ans) |
| ?valuation des risques en temps réel liée à la cyber-assurance | +2.1% | Principalement en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Monétisation de l'analyse de productivité native à l'IA | +1.4% | Secteur technologique mondial | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Expansion du personnel à distance et hybride
Les employeurs publics et privés soutiennent désormais des modèles permanents de dotation distribuée, ce qui crée des lacunes de visibilité que les outils périmètriques traditionnels ne peuvent combler. Le Département de la Défense des ?tats-Unis a alloué 469,8 millions USD au cours de l'exercice 2025 aux programmes de Diagnostics continus et d'atténuation qui surveillent l'activité dans les bureaux à domicile et les installations classifiées. Des tendances similaires dans le secteur bancaire contraignent les institutions à adopter des plateformes de surveillance de l'activité des utilisateurs natives du cloud capables d'établir des comportements de référence quel que soit l'emplacement. Les fournisseurs répondent avec des agents légers qui ajustent dynamiquement les seuils à mesure que les employés transitent entre les réseaux, les espaces de coworking et les appareils non gérés. Les gains de productivité associés créent un soutien au niveau du conseil d'administration pour les investissements qui distinguent le travail à distance légitime de l'utilisation abusive des identifiants en temps réel.
Augmentation des mandats de menaces internes et de conformité
Les régulateurs financiers, dont la SIFMA, ont révisé les guides de meilleures pratiques en 2024 pour exiger un suivi granulaire du comportement des utilisateurs privilégiés à des fins de défense lors des audits. Les analyses des pertes bancaires attribuent des parts importantes de la fraude à des initiés, accélérant l'intérêt pour la détection des anomalies pilotée par l'IA qui met en évidence de subtils écarts tels que les extractions de données en dehors des heures de travail. Le secteur manufacturier conna?t une urgence similaire, 52 % des incidents liés aux logiciels malveillants impliquant des ran?ongiciels qui débutent souvent par des comptes internes compromis. Les équipes de conformité exigent donc des pistes d'audit détaillées capables de reconstituer chaque frappe lors des enquêtes, poussant les organisations à traiter la surveillance de l'activité des utilisateurs comme un co?t d'exploitation similaire aux pare-feux plut?t que comme un outil discrétionnaire.
Passage aux architectures de sécurité à confiance zéro
Le décret exécutif 14028 oblige les agences fédérales des ?tats-Unis à mettre en ?uvre la confiance zéro d'ici 2027, intégrant l'analyse du comportement des utilisateurs dans les décisions de politique en temps réel. Les benchmarks montrent que les conceptions combinant l'authentification unique et la confiance zéro s'authentifient en 30,03 millisecondes tout en signalant des anomalies à deux chiffres en quelques heures, démontrant que des contr?les efficaces nécessitent des analyses fluides plut?t que des audits planifiés. Les entreprises japonaises font écho à cette direction, 77,7 % d'entre elles adoptant des services cloud tout en ayant du mal à surveiller les identités de services automatisés, ce qui accro?t la demande pour des plateformes reliant la gestion des identités à une évaluation contextuelle continue. Les fournisseurs qui proposent des hooks d'API ouverts pour les plateformes d'identité et la télémétrie des points de terminaison prennent l'avantage car ils permettent aux équipes de sécurité d'orchestrer instantanément des actions de refus ou d'élévation de niveau.
Besoin de piles d'observabilité unifiées
L'ARR Cloud de Splunk pour l'exercice 2024 a augmenté de 23 % pour atteindre 2,186 milliards USD, les clients cherchant une console unique pour les analyses de performance et de sécurité. Les opérateurs souhaitent une corrélation directe entre un échec d'écriture en base de données, un pic de CPU et l'utilisateur ayant déclenché les deux en quelques millisecondes, plut?t que de basculer entre des tableaux de bord cloisonnés. L'offre de Cisco à 28 milliards USD pour Splunk illustre la demande de convergence des capacités SIEM, de gestion des performances applicatives et du marché de la surveillance de l'activité des utilisateurs. Cet alignement facilite la conformité, les auditeurs demandant de plus en plus la preuve que les entreprises supervisent la pile complète, et non des couches isolées.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Résistance en matière de vie privée des employés et des comités d'entreprise | -2.8% | Europe, avec des répercussions sur les multinationales | Court terme (≤ 2 ans) |
| Co?t total de possession élevé pour la capture de données multimodales | -1.9% | Mondial ; budgets des PME les plus touchés | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Résistance en matière de vie privée des employés et des comités d'entreprise
La loi de l'UE sur l'IA classe de nombreuses solutions de surveillance comme à haut risque, obligeant les entreprises à réaliser des évaluations d'impact, à maintenir une supervision humaine et à payer des amendes allant jusqu'à 35 millions EUR en cas de violation.[1]Commission européenne, "Informatique en nuage – Statistiques sur l'utilisation par les entreprises," Eurostat, ec.europa.eu Les comités d'entreprise contestent fréquemment les déploiements qui enregistrent des frappes granulaires sans consultation des travailleurs, for?ant les entreprises à déployer des modèles respectueux de la vie privée dès la conception qui anonymisent les données jusqu'à ce que des déclencheurs d'enquête surviennent. Les multinationales se standardisent alors sur la juridiction la plus stricte pour éviter la fragmentation des politiques, réduisant parfois la profondeur analytique dans des régions qui autorisent en réalité une inspection plus approfondie. Les fournisseurs investissent dans la confidentialité différentielle, les architectures de stockage local et le masquage basé sur les r?les pour maintenir la viabilité européenne tout en conservant des taux de vrais positifs de détection acceptables ailleurs.
Co?t total de possession élevé pour la capture de données multimodales
Une visibilité complète nécessite la transmission en temps réel de la télémétrie des points de terminaison, du réseau, des fichiers et des bases de données, ce qui génère des co?ts de calcul, de stockage et de licences pouvant décourager les organisations plus petites.[2]Organisation de Coopération et de Développement ?conomiques, "Numérisation des PME en 2024 : gérer les chocs et les transitions," OCDE, oecd.org Les tensions dans la cha?ne d'approvisionnement en semi-conducteurs pourraient faire augmenter les dépenses matérielles alors que les investissements mondiaux dans la fabrication de plaquettes atteignent 2 300 milliards USD entre 2024 et 2032. Bien que les modèles cloud déplacent les investissements des budgets d'investissement vers les budgets d'exploitation, les règles de souveraineté des données peuvent imposer une rétention locale, poussant les entreprises vers des architectures hybrides qui répliquent les pipelines d'ingestion à la fois sur site et dans le cloud public. Les PME privilégient donc des offres modulaires qui leur permettent de commencer par des actifs à forte valeur tels que les bases de données, en élargissant progressivement vers une couverture complète de la pile lorsque les budgets le permettent.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par application :
la surveillance des bases de données stimule l'innovationLa surveillance des bases de données affiche le TCAC le plus rapide à 18,05 % jusqu'en 2031, même si la surveillance des systèmes représentait 34,05 % de la part de marché de la surveillance de l'activité des utilisateurs en 2025. La taille du marché de la surveillance de l'activité des utilisateurs associée à la surveillance des bases de données devrait se développer rapidement car les enregistrements structurés contiennent des données clients et financières réglementées présentant des pénalités élevées en cas de violation. Les fournisseurs intègrent le profilage des requêtes et les alertes d'élévation de privilèges pour répondre aux attentes des auditeurs en matière de preuves précises de la cha?ne de custody. Les modalités complémentaires — surveillance des fichiers, du réseau et des applications — continuent de m?rir, mais les acheteurs insistent de plus en plus pour une console unifiée capable de retracer une transaction de la demande initiale à l'écriture finale.
Les organisations adoptent donc des plateformes qui relient les identités des utilisateurs, les identifiants de processus et les instructions SQL en une seule chronologie, réduisant le délai moyen de résolution des incidents et améliorant la génération de rapports pour des normes telles que la PCI DSS et B?le III. La surveillance des systèmes conserve sa pertinence en couvrant chaque point de terminaison, y compris les appareils personnels non gérés désormais admis dans le cadre des politiques d'utilisation des appareils personnels. La surveillance des applications gagne du terrain dans les pipelines DevSecOps, permettant aux équipes de développement de décaler la sécurité vers la gauche en détectant les comportements à risque lors de la phase de pré-production plut?t qu'après la mise en production.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport


Par mode de déploiement :
l'accélération du cloud remodèle l'architectureLa livraison cloud affiche un TCAC de 23,18 % à mesure que les entreprises déplacent les charges de travail de télémétrie hors site conjointement avec une modernisation logicielle plus large. Le déploiement sur site représentait encore 50,75 % de la taille du marché de la surveillance de l'activité des utilisateurs en 2025, car les industries traditionnelles et les gouvernements conservent souvent des charges de travail sensibles derrière des pare-feux stricts. Les taux d'adoption s'accélèrent en Europe, où 45,2 % des entreprises ont acheté des services cloud en 2023. Les modèles hybrides s'imposent comme la norme : les données de journaux sensibles sont écrites localement pour se conformer aux règles de souveraineté, tandis que les flux moins risqués entrent dans des zones cloud régionales pour un traitement élastique.
Cette architecture scindée incite les fournisseurs à concevoir une collecte basée sur des agents qui transfère les données de manière sélective selon des règles de balisage. Des innovations telles que le pré-traitement natif à la périphérie compressent les charges utiles avant qu'elles n'atteignent les collecteurs, réduisant les frais de sortie et la latence. ? mesure que les co?ts de bande passante réseau diminuent et que les grands fournisseurs de cloud introduisent des coffres-forts de confidentialité, de plus en plus de clients migrent le stockage à froid vers des référentiels d'objets tout en maintenant des clusters analytiques à chaud proches des sources de données en temps réel.
Par taille d'entreprise :
l'adoption par les PME s'accélèreLes grandes entreprises représentaient 61,25 % des revenus en 2025, mais les PME croissent à un TCAC de 19,65 %, modifiant le profil des acheteurs du marché de la surveillance de l'activité des utilisateurs. L'accessibilité financière s'est améliorée gr?ce à des modèles d'abonnement dont le point de départ est inférieur à trois chiffres en USD mensuels, supprimant les frais de licence initiaux qui excluaient autrefois les petites entreprises. Les compagnies de cyber-assurance exigent désormais la conservation des journaux et la surveillance des accès privilégiés comme conditions minimales de couverture, contraignant même les micro-entreprises à adopter une télémétrie de base.
Les acheteurs en entreprise continuent de dépenser le plus en termes absolus, exigeant une intégration native avec les plateformes d'orchestration de sécurité, les bases de données de gestion des actifs et les lacs de données. Les fonctionnalités avancées telles que le tra?age tenant compte des conteneurs et l'enregistrement vidéo des sessions à distance restent optionnelles pour les PME mais constituent la norme pour les multinationales qui gèrent des milliers de sous-traitants privilégiés. La convergence observée entre conformité et opérations laisse présager que les futures offres bundleront des tableaux de bord de gouvernance accessibles aux équipes financières et juridiques sans outillage séparé.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport
Par secteur d'utilisateur final :
la santé mène la croissanceLe BFSI est resté le plus grand segment vertical à 29,15 % des revenus en 2025, soutenu par des cadres réglementaires étendus tels que le règlement New York DFS Part 500. La santé, cependant, devrait afficher un TCAC de 19,12 % après les mises à jour proposées de la règle de sécurité HIPAA en janvier 2025 qui imposent l'authentification multi-facteurs et des contr?les d'audit renforcés. Les prestataires adoptent une découverte sans agent qui capture les accès aux informations de santé électroniques protégées dans les systèmes de dossiers médicaux électroniques, les appareils médicaux IoT et les portails de facturation tiers.
Le secteur manufacturier fait face à un profil de menace distinct dominé par des groupes de ran?ongiciels ciblant les technologies opérationnelles. Les services publics d'énergie investissent massivement dans des programmes de sécurité de modernisation du réseau, intégrant la télémétrie d'activité des utilisateurs provenant des consoles SCADA et des ordinateurs portables de terrain pour satisfaire aux plans de mise en ?uvre du Département de l'?nergie. Les agences gouvernementales se conforment aux mandats 10 USC 2224 pour la détection automatisée des menaces internes sur les réseaux accrédités, témoignant davantage que les règles spécifiques aux secteurs restent les principaux moteurs budgétaires.
Analyse géographique
Marché de la Surveillance de l'Activité des Utilisateurs en Amérique du Nord
L'Amérique du Nord a généré 44,15 % des revenus de 2025, bénéficiant des premières mandates de confiance zéro, d'une forte pénétration de la cyber-assurance et d'une législation prolifique au niveau des ?tats qui exige désormais une surveillance continue dans le cadre des contrats du secteur public. Les départements fédéraux s'alignent sur le décret exécutif 14144, et le Plan de mise en ?uvre de la cybersécurité pour la modernisation de l'énergie définit 32 initiatives qui financent des capteurs de télémétrie dans les sous-stations et les n?uds de périphérie cloud. Les écosystèmes de fournisseurs se concentrent autour de Washington, D.C., et de la Silicon Valley, favorisant une itération rapide des fonctionnalités et de solides communautés de succès client qui raccourcissent les délais de déploiement.
Marché de la Surveillance de l'Activité des Utilisateurs en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 17,74 % jusqu'en 2031. Le Règlement chinois sur la gestion de la sécurité des données réseau, en vigueur depuis janvier 2025, oblige presque toutes les grandes entreprises à mettre en ?uvre des évaluations des risques et des journaux d'activité des utilisateurs, tandis que la Loi indienne sur la protection des données personnelles numériques resserre les délais de signalement des violations et impose le suivi du consentement. Les enquêtes de la Cloud Security Alliance au Japon révèlent que 46 % des entreprises peinent à surveiller les identités non humaines, suscitant un intérêt pour les solutions centrées sur l'identité intégrées aux écosystèmes de cloud public. Des start-ups de Singapour et de Corée du Sud se concentrent sur des interfaces de recherche en langage naturel multilingues adaptées aux déploiements informatiques hétérogènes de la région.
Marché de la Surveillance de l'Activité des Utilisateurs en EMEA et en LATAM
L'Europe maintient une adoption mesurée face aux complexités liées à la vie privée. La taille du marché de la surveillance de l'activité des utilisateurs en Allemagne, en France et dans les pays nordiques s'élargit à mesure que les entreprises négocient les approbations des comités d'entreprise en adoptant des analyses respectueuses de la vie privée. Avec l'entrée en vigueur de la Loi européenne sur l'IA en ao?t 2026, les fournisseurs investissent t?t dans l'explicabilité algorithmique et les contr?les humains dans la boucle afin de conserver l'accès aux acheteurs continentaux. Les économies émergentes d'Amérique latine, du Moyen-Orient et d'Afrique intègrent de plus en plus des clauses de surveillance dans les directives de protection des données, bien que les contraintes budgétaires orientent la préférence vers des plateformes SaaS hébergées dans des centres de données régionaux.

Paysage réglementaire
Les déploiements de surveillance de l'activité des utilisateurs (UAM) se situent à l'intersection des catalogues de contr?les de cybersécurité et des règles de protection de la vie privée des travailleurs. Aux ?tats-Unis, le NIST SP 800-53 Rev. 5 comprend des contr?les qui exigent la surveillance des usages atypiques de comptes et le signalement des activités suspectes, soutenant une UAM prête pour l'audit dans les environnements alignés sur les exigences gouvernementales. Dans l'Union européenne, l'EU AI Act (règlement 2024/1689) classe de nombreux cas d'usage de surveillance du lieu de travail assistée par IA dans la catégorie à haut risque. Ses obligations, notamment la supervision humaine, la transparence et la tenue de registres, deviennent applicables à partir du 2 ao?t 2026, ce qui influence la manière dont les fournisseurs packagent leurs analyses et dont les acheteurs documentent leur gouvernance.
Les contraintes de protection des données et de droit du travail influencent également la conception des fonctionnalités et les stratégies de déploiement. Les exigences fondées sur le RGPD orientent les organisations vers une base légale de traitement, une transparence vis-à-vis des salariés et des analyses d'impact relatives à la protection des données pour la surveillance systématique. Cela accro?t en retour la demande pour des contr?les de protection dès la conception, tels que le masquage basé sur les r?les et la capture minimisée. Les règles sectorielles ajoutent une précision supplémentaire, notamment les extensions d'audit motivées par le secteur de la santé liées aux mises à jour proposées de la règle de sécurité HIPAA (janvier 2025), ainsi que les régimes de résilience opérationnelle et de confidentialité financière qui relèvent les attentes en matière de journaux probants et de discipline de conservation. Cela renforce le positionnement de l'UAM comme un contr?le de conformité plut?t qu'un outil optionnel.
Paysage concurrentiel
Le marché de la surveillance de l'activité des utilisateurs reste modérément fragmenté, avec des acteurs établis — Microsoft, IBM, Cisco, Splunk et Broadcom — en concurrence avec des spécialistes tels que CyberArk, Forcepoint et ObserveIT. L'intégration planifiée de Splunk par Cisco indique un pari stratégique sur le fait que les acheteurs de sécurité préfèrent une observabilité de bout en bout aux solutions ponctuelles. Les fournisseurs établis développent leurs capacités d'apprentissage automatique, ajoutant du contexte provenant des fournisseurs d'identité et des bases de données de gestion de la configuration pour réduire la fatigue liée aux alertes.
Les spécialistes se différencient par la profondeur plut?t que par l'étendue. CyberArk met l'accent sur l'enregistrement des sessions privilégiées et l'émission de justificatifs d'identité en temps opportun, obtenant des contrats dans les secteurs de la défense et de l'énergie qui exigent la conformité avec le National Institute of Standards and Technology. Les nouveaux entrants dans le domaine des risques internes exploitent des algorithmes locaux de confidentialité différentielle afin que les identifiants personnels restent chiffrés jusqu'au franchissement d'un seuil d'alerte, satisfaisant ainsi les comités d'entreprise européens tout en préservant l'intégrité médico-légale.
Les projets open source, notamment Wazuh et Elastic Security, pénètrent les segments sensibles aux co?ts, en particulier les PME nécessitant une surveillance de base de l'intégrité des fichiers. Les partenariats sont importants : les fournisseurs de cloud intègrent la conservation de base des journaux dans des plateformes de protection des charges de travail plus larges, créant des défis pour les fournisseurs indépendants qui doivent justifier des dépenses supplémentaires. Dans l'ensemble, les stratégies gagnantes reposent sur l'interopérabilité avec les systèmes de gestion des informations et des événements de sécurité, le traitement à faible latence et une tarification transparente qui évolue de manière prévisible avec le volume de données plut?t que sur des comptages de licences statiques.
Leaders du secteur de la surveillance de l'activité des utilisateurs
Micro Focus International PLC
Splunk Inc.
Imperva Inc.
CyberArk Software Ltd.
Centrify Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Surveillance de l'Activité des Utilisateurs
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation
Lire l’analyse des entreprises de surveillance de l'activité des utilisateurs

Opportunités de marché et perspectives d'avenir
Un espace blanc clé est la surveillance préservant la confidentialité qui prend néanmoins en charge une analyse forensique défendable sur les terminaux hybrides, le SaaS et les charges de travail cloud. La charge de conformité liée à l'EU AI Act, y compris la gouvernance à haut risque à partir d'ao?t 2026 pour de nombreux systèmes d'IA liés à l'emploi, ainsi que l'examen minutieux motivé par les analyses d'impact RGPD, poussent les acheteurs vers des approches qui réduisent la capture de contenu personnel brut tout en préservant les signaux comportementaux. Cela crée de la place pour les fournisseurs capables de proposer une minimisation des données configurable, de l'explicabilité et des paramètres de conservation par défaut adaptés aux régions, sans compromettre les flux de reconstruction d'incidents.
Une autre opportunité réside dans une convergence plus profonde de la télémétrie UAM avec une observabilité plus large et des opérations automatisées. L'intégration de Splunk par Cisco reflète une préférence continue des acheteurs pour des analyses consolidées où les actions des utilisateurs, le comportement des applications et les signaux d'infrastructure se corrèlent au sein d'un seul flux de travail. Cela favorise les produits UAM disposant d'API ouvertes et de connecteurs natifs vers les piles SIEM et d'observabilité. Du c?té de la détection, la télémétrie comportementale au niveau des sessions s'étend au-delà des contextes des employés et des accès privilégiés vers les interactions web et applicatives. Le lancement en juillet 2026 de Precursor par Cloudflare, construit autour d'une validation comportementale de session complète utilisant une télémétrie navigateur en temps réel, indique un appétit des entreprises pour une détection continue basée sur le comportement pouvant fonctionner sans collecter le contenu des frappes clavier, un modèle que les fournisseurs UAM peuvent transposer en cas d'usage plus larges de surveillance de session et de détection d'anomalies.
Recent Industry Developments in Marché de la Surveillance de l'Activité des Utilisateurs
- Juillet 2026 : Splunk a annoncé la disponibilité générale de Splunk Agent Launchpad, une capacité sans code pour créer des agents IA au sein de l'environnement Splunk. Cela élargit les voies d'automatisation pour les flux de travail de sécurité et d'IT en transformant les données machine, y compris la télémétrie d'activité et d'événements, en actions gr?ce à des agents configurables plut?t qu'à des playbooks manuels.
- Avril 2026 : Thales a introduit Imperva for Google Cloud, apportant les capacités de sécurité applicative d'Imperva directement dans Google Cloud gr?ce à une intégration native du trafic cloud. Cette évolution aligne la surveillance et la protection proches de l'UAM avec l'endroit où s'exécutent les charges de travail, réduisant les frictions pour les acheteurs cloud-first qui souhaitent une visibilité et une application intégrées sans architectures de routage séparées.
- Janvier 2025 : le HHS a proposé des mises à jour de la règle de sécurité HIPAA renfor?ant les exigences relatives à l'authentification multifacteur et aux contr?les d'audit pour les systèmes ePHI. Les prestataires de soins de santé et leurs fournisseurs font face à un mandat plus clair pour étendre les pistes d'audit et la supervision des accès dans les applications cliniques et les environnements connectés, ce qui accro?t la demande pour une surveillance soutenant les rapports de conformité et les enquêtes.


Marché de la Surveillance de l'Activité des Utilisateurs Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Ce marché couvre les logiciels et services associés qui enregistrent et analysent les actions des utilisateurs sur les terminaux et les systèmes métier afin de soutenir la surveillance de sécurité, les preuves de conformité et les enquêtes sur les risques internes au sein des organisations.
Exclusions de périmètre : nous excluons les outils basiques de suivi du temps et de présence qui ne fournissent pas de journalisation d'événements, d'alertes ou de support d'enquête de niveau sécurité.
Aper?u de la segmentation
- Par application
- Surveillance des systèmes
- Surveillance des applications
- Surveillance des fichiers
- Surveillance des réseaux
- Surveillance des bases de données
- Autres
- Par mode de déploiement
- Sur site
- Cloud
- Hybride
- Par taille d'entreprise
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par secteur d'utilisateur final
- BFSI
- Commerce de détail et commerce électronique
- IT et télécommunications
- Santé et sciences de la vie
- Industrie manufacturière
- Gouvernement et défense
- ?nergie et services publics
- Autres
- Par géographie
- Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
- Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Royaume-Uni
- Allemagne
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Inde
- Japon
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie Saoudite
- ?mirats Arabes Unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- ?gypte
- 狈颈驳é谤颈补
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par des signaux publics montrant comment la demande de visibilité sur les utilisateurs et de pistes d'audit évolue selon les régions et les secteurs. Nous examinons des documents tels que les recommandations du NIST, les avis de la CISA, les exigences de divulgation de cybersécurité de la SEC, ainsi que les attentes en matière de vie privée et de surveillance du lieu de travail reflétées dans les ressources de la FTC et de l'EEOC, qui aident à cadrer ce que les acheteurs considèrent comme des contr?les nécessaires.
Pour ancrer le contexte d'adoption et de budgétisation, nous nous référons également aux rapports publics de violations de données et aux enseignements d'incidents, y compris les bulletins gouvernementaux et de sécurité publique, ainsi qu'aux lois sur le travail et la vie privée et à la recherche évaluée par des pairs en sécurité et en criminalistique numérique lorsqu'elle est disponible. Les documents d'entreprise, présentations aux investisseurs, documentation produit et couverture médiatique fiable sont utilisés pour comprendre les changements de packaging et les schémas de déploiement. Nous effectuons ensuite des vérifications sélectives à l'aide d'abonnements payants pour les données financières et de renseignement d'entreprise, de bases de données de brevets et d'un ensemble de données mondial sur les contrats et appels d'offres. Les sources listées ici sont uniquement illustratives, et de nombreuses autres références publiques ont été utilisées pour collecter des données, vérifier les hypothèses de manière croisée et clarifier les lacunes.
Entretiens et enquêtes primaires
Le travail primaire est utilisé pour tester ce que nous observons dans les sources publiques, notamment lorsque les prix, la répartition des déploiements et les déclencheurs d'achat ne sont pas directement visibles. Nous échangeons avec un mélange de fournisseurs de solutions, de partenaires de distribution et d'acheteurs en entreprise, y compris des responsables de la sécurité, des équipes IT opérations et des responsables de la conformité, dans les Amériques, en EMEA et en APAC. Cela permet de garantir que les schémas d'adoption régionaux et le calendrier budgétaire apparaissent dans le modèle final.
Répartition des répondants à l'enquête de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier rang : 26% | Dirigeants (CXO) : 13% | APAC : 43% |
| Rang intermédiaire : 60% | Responsables fonctionnels/d'unité : 34% | EMEA : 34% |
| Acteurs plus petits : 14% | Managers : 53% | Amériques : 23% |
Dimensionnement et prévision du marché
Le dimensionnement commence par une construction descendante où les dépenses en logiciels de sécurité et de conformité en entreprise sont filtrées pour identifier la part réellement adressable par la surveillance de l'activité des utilisateurs. La répartition est établie à l'aide d'indicateurs tels que l'intensité du travail à distance et hybride, la part des secteurs réglementés dans les dépenses IT, la croissance de l'empreinte des terminaux et des identités, et la maturité des programmes de risque interne et d'audit.
Ces totaux sont ensuite corroborés par des vérifications ascendantes sélectives. Nous échantillonnons les prix typiques par utilisateur ou terminal, les nombres de licences attendus selon la taille de l'organisation, et les retours des canaux de distribution sur les cycles de renouvellement et d'expansion. Nous ajustons également lorsque les lignes de revenus publiques regroupent des produits de sécurité adjacents. Pour les prévisions, une analyse de scénarios est utilisée, avec des hypothèses fa?onnées par les retours d'experts sur la demande motivée par les politiques, le calendrier de migration vers le cloud, et la rapidité avec laquelle les acheteurs passent d'une journalisation basique à des analyses et alertes à plus forte valeur ajoutée. Le modèle est actualisé lorsque des signaux clairs évoluent, y compris les échéances réglementaires, des changements rapides dans les règles de surveillance du lieu de travail, ou un changement significatif de la taille moyenne des contrats.
Validation des données et cycle de mise à jour
Les résultats sont vérifiés par rapport à des signaux indépendants, tels que les tendances des budgets de logiciels de sécurité, les schémas publiés de violations de données et d'incidents internes, et les indices d'adoption issus des offres d'emploi et du langage des appels d'offres. Lorsqu'un chiffre semble incohérent entre régions ou en croissance annuelle, nous revérifions les intrants, confirmons le calendrier des devises et revisitons les hypothèses qui déterminent l'adoption et la tarification.
Avant validation finale, le modèle passe par un examen interne en plusieurs étapes où les calculs, les notes de sources et la logique sont relus par un autre analyste, puis réconciliés avec la définition du marché. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs se produisent. Après ces mises à jour, les répondants peuvent être recontactés pour confirmer si le changement est temporaire ou structurel. Juste avant la livraison, nous effectuons une dernière passe afin que les dernières mises à jour publiques soient reflétées dans les chiffres.
Taille du marché de la surveillance de l'activité des utilisateurs selon 麻豆视频 par rapport à d'autres estimations publiées
Les valeurs de marché publiées pour la surveillance de l'activité des utilisateurs peuvent varier considérablement, car chaque éditeur trace différemment la frontière entre ce qui relève de la surveillance et ce qui relève d'un risque interne plus large, de l'analytique, ou même du suivi RH. Des différences apparaissent également lorsqu'une estimation utilise les revenus de catégorie déclarés par les fournisseurs, tandis qu'une autre s'appuie davantage sur l'intention de dépense des acheteurs ou sur une seule région extrapolée.
Les principaux facteurs d'écart sont généralement le périmètre et la logique de tarification, comme le fait de savoir si l'enregistrement de session et la journalisation forensique sont requis, comment les abonnements cloud sont annualisés, et comment les services sont traités par rapport aux totaux logiciels seuls. Certaines estimations évoluent également plus ou moins rapidement en termes de fréquence de mise à jour, ce qui compte lorsque la taille des contrats et la répartition des déploiements évoluent rapidement après des mises à jour de politiques, ce qui explique pourquoi le tableau ci-dessous montre un écart.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 3,61 milliards USD (2026) | |
| Cabinet de conseil mondial A | 4,78 milliards USD (2025) | Utilise une définition plus large qui peut intégrer des capacités adjacentes de risque interne et d'analyse comportementale dans le total, et l'alignement des années diffère, ce qui peut relever la valeur à un instant donné par rapport à un décompte plus strict limité à l'UAM. |
| ?diteur sectoriel B | 4,74 milliards USD (2025) | S'appuie sur une hypothèse d'adoption plus rapide et une interprétation plus large des logiciels cloud, et il n'est pas très clair comment les suites de sécurité et services groupés sont séparés, ce qui modifie le prix moyen implicite et la dépense totale. |
L'écart s'explique principalement par le fait que les outils basiques de suivi du temps soient comptabilisés ou non avec la surveillance de niveau sécurité, et par la manière dont la tarification par abonnement est normalisée sur une seule année. Cette vérification maintient un périmètre cohérent pour 麻豆视频.


Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché de la surveillance de l'activité des utilisateurs ?
Le marché de la surveillance de l'activité des utilisateurs s'élève à 3,61 milliards USD en 2026 et est en passe d'atteindre 7,65 milliards USD d'ici 2031.
Quel segment d'application conna?t la croissance la plus rapide ?
La surveillance des bases de données devrait se développer à un TCAC de 18,05 % jusqu'en 2031, les entreprises se concentrant sur la protection des référentiels de données structurées.
Pourquoi les petites et moyennes entreprises adoptent-elles désormais la surveillance de l'activité des utilisateurs ?
Les PME font face à des exigences croissantes en matière de cyber-assurance et peuvent tirer parti de plateformes natives du cloud abordables qui suppriment les co?ts matériels initiaux, soutenant un TCAC de 19,65 % dans ce groupe d'acheteurs.
Comment les réglementations sur la vie privée en Europe affectent-elles le déploiement ?
La loi de l'UE sur l'IA désigne de nombreux outils de surveillance comme à haut risque, nécessitant une gouvernance stricte, des évaluations d'impact et des analyses respectueuses de la vie privée avant le déploiement.
Quel r?le joue l'architecture à confiance zéro dans la demande future ?
Les programmes de confiance zéro intègrent l'analyse comportementale dans les décisions d'accès, faisant de la surveillance de l'activité des utilisateurs en temps réel une couche fondamentale pour chaque opération privilégiée dans les environnements hybrides.
Dernière mise à jour de la page le:



