
Taille et Part du Marché des Tests de Sécurité
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
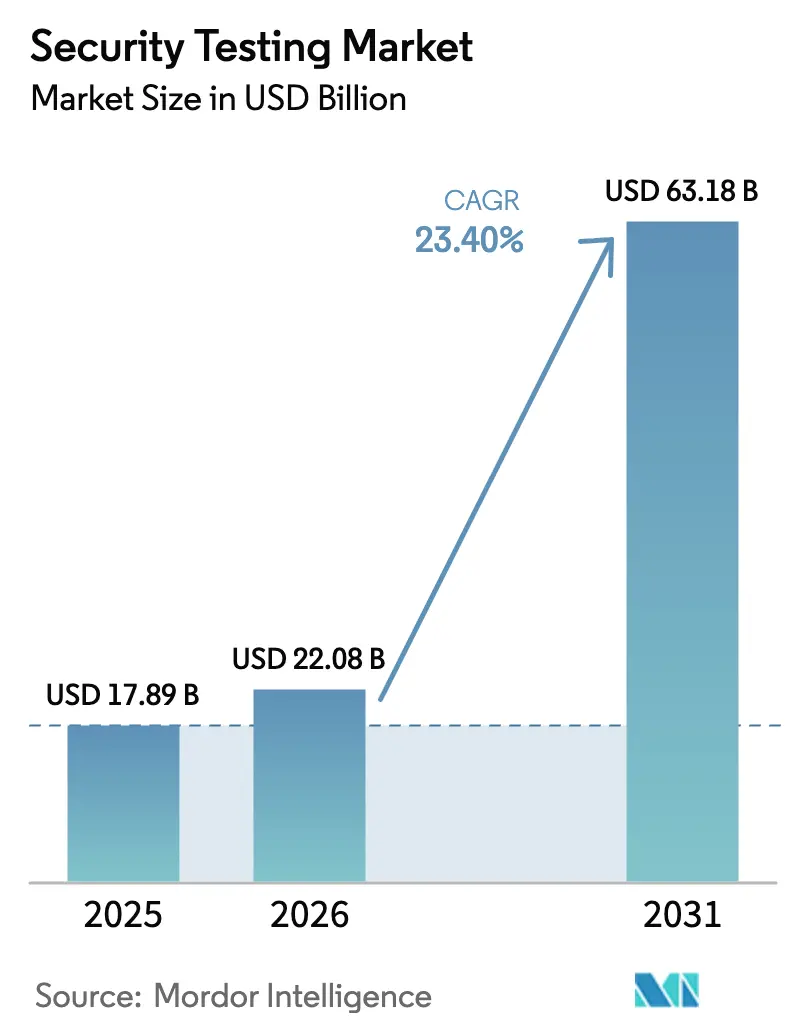
| Taille du Marché (2026) | 22.08 Milliards de dollars |
| Taille du Marché (2031) | 63.18 Milliards de dollars |
| Growth Rate (2026 - 2031) | 23.40 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Tests de Sécurité par 麻豆视频
La taille du marché des tests de sécurité est de 22,08 milliards USD en 2026 et devrait atteindre 63,18 milliards USD d'ici 2031, enregistrant un TCAC de 23,40 % sur la période de prévision. La demande s'accélère alors que l'obligation de divulgation de la nomenclature logicielle (SBOM) en vertu du Décret Exécutif 14028 des ?tats-Unis et de la Loi sur la Résilience Cybernétique de l'Union Européenne impose une validation continue des cha?nes d'approvisionnement logicielles, tandis que le code généré par l'IA introduit des vulnérabilités cachées qui échappent aux scanners traditionnels. Les plateformes cloud, qui s'intègrent directement aux pipelines d'intégration continue, représentent la majorité des nouveaux déploiements et sont renforcées par les mandats DevSecOps qui poussent les tests plus t?t dans le cycle de vie. Les techniques automatisées dominent car les modèles d'apprentissage automatique filtrent désormais les faux positifs qui fatiguaient autrefois les analystes en sécurité. Sur le plan régional, l'Amérique du Nord est en tête en raison de règles strictes de notification de violation et de réglementations sur la cybersécurité automobile, mais l'Asie-Pacifique se développe le plus rapidement en raison des politiques de cloud souverain en Chine et en Inde qui exigent des tests de pénétration locaux. L'intensité concurrentielle augmente alors que les hyperscalers intègrent des capacités de test natives, que les fournisseurs établis acquièrent des fabricants d'outils de niche et que les plateformes participatives mobilisent des communautés mondiales de chercheurs.
Principaux Points à Retenir du Rapport
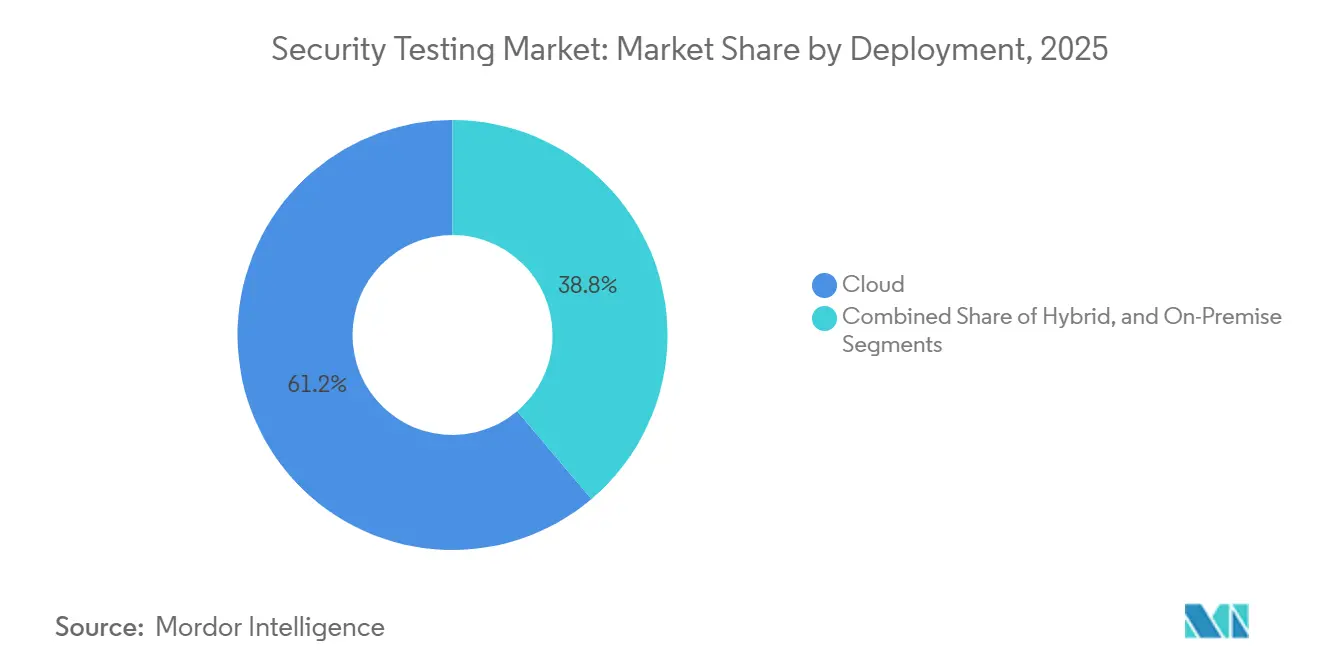
- Par déploiement, les plateformes cloud détenaient 61,20 % de la part du marché des tests de sécurité en 2025, tandis que les modèles hybrides devraient cro?tre à un TCAC de 22,40 % de 2026 à 2031.
- Par type, les tests de sécurité réseau étaient en tête avec une part de 37,44 % en 2025, tandis que les tests de sécurité des applications devraient se développer à un TCAC de 21,80 % jusqu'en 2031.
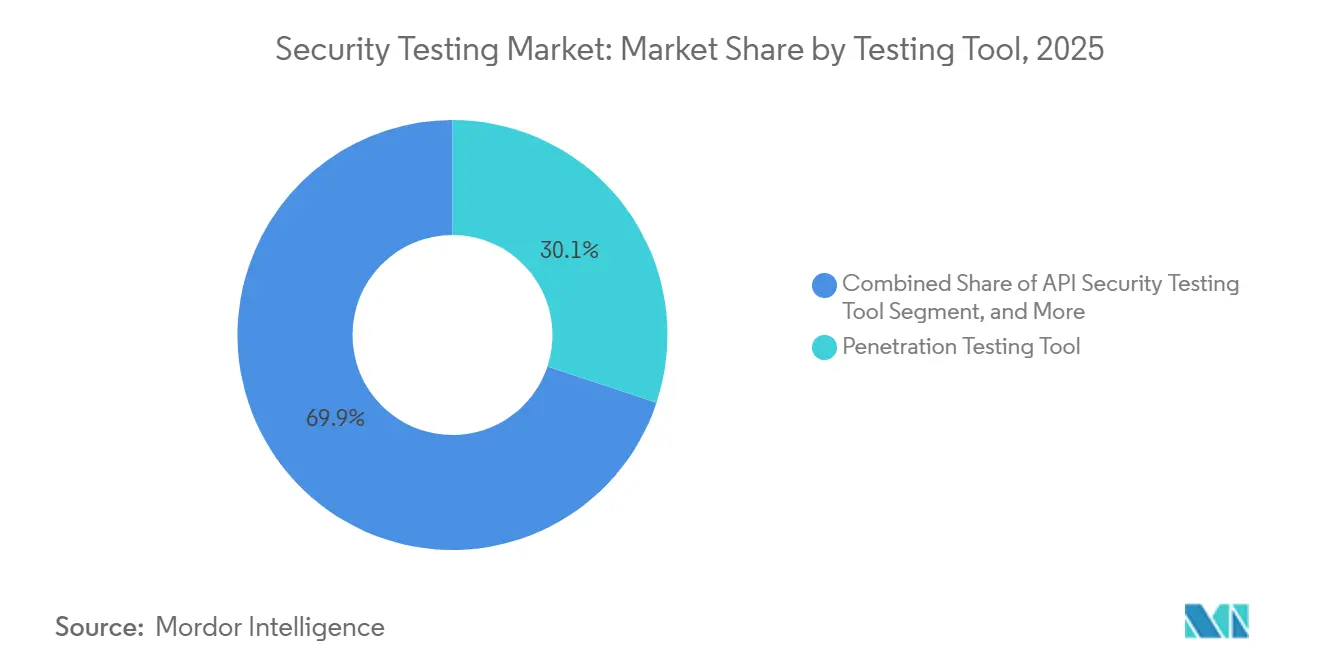
- Par outil de test, les cadres de tests de pénétration commandaient une part de 30,11 % en 2025, mais les outils de sécurité des API devraient progresser à un TCAC de 24,30 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 56,87 % de la part en 2025, mais les petites et moyennes entreprises devraient progresser à un TCAC de 20,70 % entre 2026 et 2031.
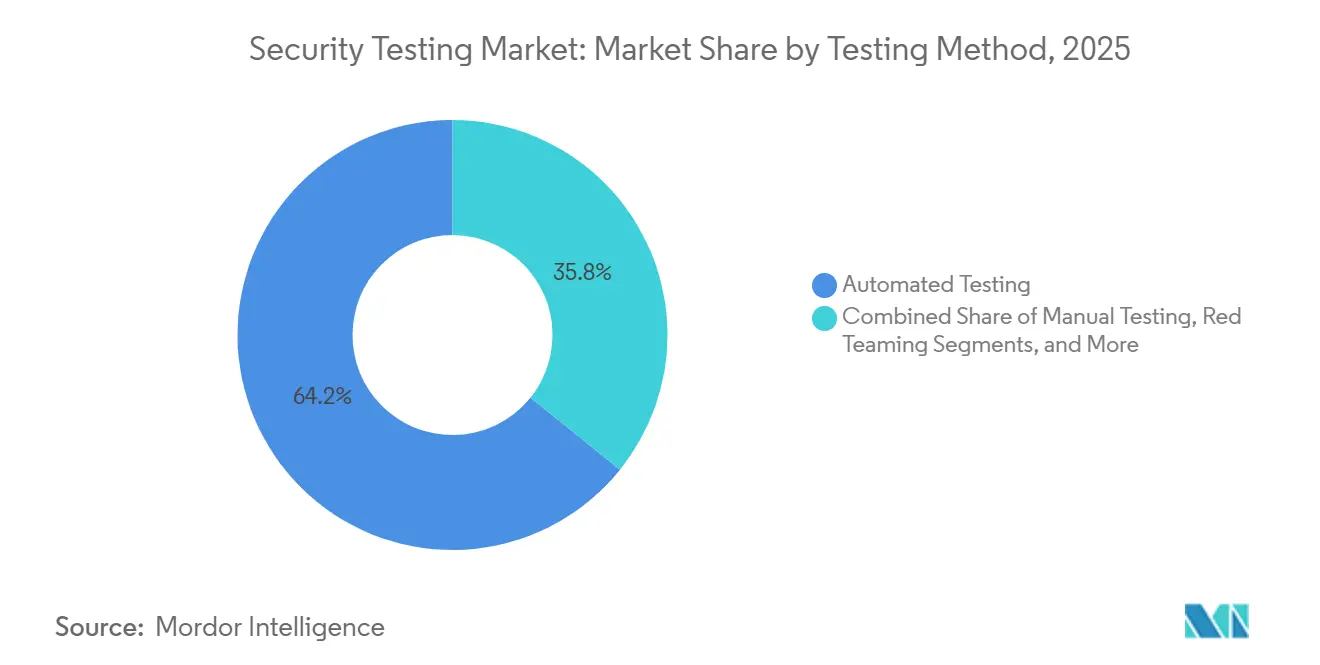
- Par méthode de test, les techniques automatisées représentaient une part de 64,22 % en 2025 et devraient enregistrer le TCAC le plus élevé de 23,60 % de 2026 à 2031.
- Par secteur d'utilisation final, les services bancaires, financiers et d'assurance étaient en tête avec une part de revenus de 26,54 % en 2025, tandis que la santé devrait cro?tre à un TCAC de 24,90 % jusqu'en 2031.
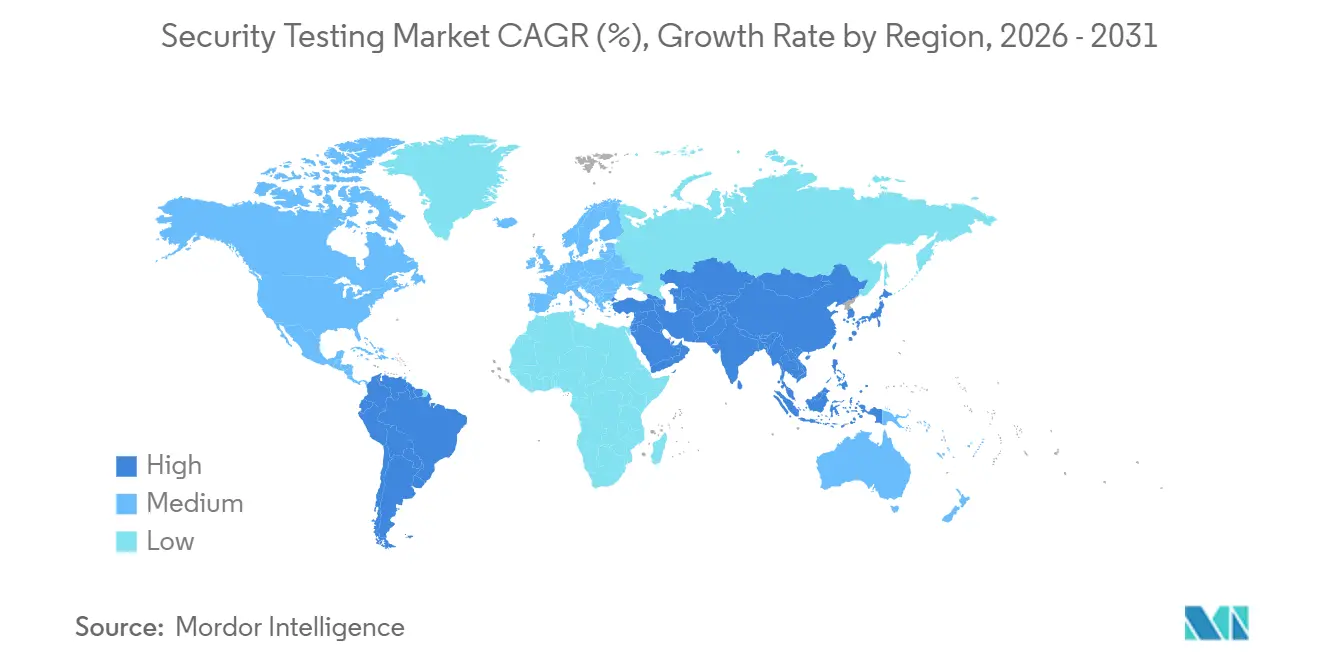
- Par géographie, l'Amérique du Nord dominait avec une part de 35,40 % en 2025, tandis que l'Asie-Pacifique devrait enregistrer le TCAC régional le plus élevé à 22,30 % de 2026 à 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 麻豆视频, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Sophistication Croissante des Cyberattaques | +5.2% | Mondial, avec une concentration aigu? en Amérique du Nord, en Europe et dans les centres financiers d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Réglementations Mondiales Strictes sur la Protection des Données | +4.8% | Europe (RGPD), Amérique du Nord (CCPA, lois étatiques), Asie-Pacifique (PIPL chinois, DPDPA indien) | Moyen terme (2-4 ans) |
| Migration Rapide vers le Cloud et Adoption du DevSecOps | +6.1% | Mondial, dirigé par l'Amérique du Nord et l'Europe, s'accélérant en Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des Effectifs à Distance et Hybrides | +3.4% | Mondial, avec l'impact le plus élevé en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Conformité Obligatoire à la SBOM (Décret Exécutif 14028, Loi sur la Résilience Cybernétique de l'UE) | +4.3% | Amérique du Nord (marchés publics fédéraux), Europe (certification de produits), répercussions sur les exportateurs d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Mandats de Sécurité Automobile UNECE R155 | +2.7% | Europe, Asie-Pacifique (Japon, Corée du Sud), Amérique du Nord (adoption volontaire) | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Sophistication Croissante des Cyberattaques
Les groupes de ran?ongiciels ont adopté des tactiques de double extorsion, chiffrant les données et mena?ant de les divulguer, ce qui oblige les organisations à passer des audits annuels aux tests de pénétration continus. Une hausse de 73 % des attaques contre les infrastructures critiques en 2024 a mis en évidence l'exploitation des failles zero-day avant l'arrivée des correctifs. Les compromissions de la cha?ne d'approvisionnement qui insèrent du code malveillant dans des bibliothèques en amont élèvent le besoin d'analyse de la composition logicielle. Les institutions financières exigent désormais une validation par des tiers pour chaque intégration, car une seule API compromise peut se propager à travers des réseaux bancaires interconnectés. Les acteurs étatiques restent présents dans les réseaux pendant des mois, ce qui incite les entreprises à mener des exercices d'équipe rouge qui imitent les adversaires à longue durée de présence.
Migration Rapide vers le Cloud et Adoption du DevSecOps
Fin 2025, 68 % des charges de travail des entreprises fonctionnaient sur des clouds publics ou hybrides, mais des compartiments de stockage mal configurés ont exposé plus de 2 milliards d'enregistrements, soulignant le décalage entre la vitesse de migration et la maturité en matière de sécurité. Le DevSecOps intègre l'analyse dans chaque validation de code, réduisant les co?ts de remédiation d'environ 85 % par rapport aux corrections après mise en production. Les moteurs de politique natifs dans les plateformes de conteneurs bloquent les déploiements qui ne franchissent pas les barrières de sécurité, faisant des tests automatisés un prérequis plut?t qu'une option. Les fonctions sans serveur nécessitent des évaluations spécialisées car elles s'activent brièvement et n'ont pas d'h?tes persistants. L'adoption multi-cloud complique l'application des règles, de sorte que les tableaux de bord unifiés qui normalisent les résultats entre les fournisseurs gagnent en popularité.
Réglementations Mondiales Strictes sur la Protection des Données
Les amendes du RGPD ont atteint 4,1 milliards EUR (4,6 milliards USD) sur la période 2024-2025, la plupart des sanctions citant des mesures de protection technique inadéquates.[1]Comité Européen de la Protection des Données. ? Page d'accueil du CEPD. ? Consulté le 13 janvier 2026. Les amendements de 2025 au CCPA de Californie ont introduit des audits obligatoires pour les entreprises traitant plus de 100 000 dossiers de consommateurs, élargissant le filet de conformité.[2]Département de Justice de l'?tat de Californie. ? Loi sur la Protection de la Vie Privée des Consommateurs de Californie (CCPA). ? Consultée le 13 janvier 2026. La Loi chinoise sur la Protection des Informations Personnelles impose des évaluations annuelles par des tiers, obligeant les multinationales à faire appel à des testeurs locaux. La Loi indienne sur la Protection des Données Personnelles Numériques intègre des obligations de sécurité dès la conception qui poussent les tests plus t?t. La certification ISO 27001, désormais un prérequis dans plus de 50 programmes d'approvisionnement du secteur public, formalise les tests de sécurité comme preuve de diligence raisonnable.
Conformité Obligatoire à la SBOM
Les fournisseurs américains des agences fédérales doivent fournir des SBOM lisibles par machine que les scanners automatisés comparent à la Base de Données Nationale des Vulnérabilités. La Loi sur la Résilience Cybernétique de l'UE étend des règles similaires à tous les produits comportant des éléments numériques, globalisant ainsi la divulgation des composants. Le code open source représente jusqu'à 90 % des applications modernes, de sorte que la surveillance continue de l'état des dépendances est impérative. Les générateurs de SBOM au moment de la compilation automatisent les inventaires, mais la vérification humaine permet encore de découvrir des bibliothèques obfusquées ou chargées dynamiquement que les outils automatisés manquent. Les fournisseurs anticipent une base de conformité selon laquelle chaque version logicielle est livrée avec une SBOM et une attestation d'absence de vulnérabilité.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Pénurie de Professionnels Qualifiés en Cybersécurité | -3.8% | Mondial, aigu? dans les marchés développés | Moyen terme (2-4 ans) |
| Co?t ?levé des Tests de Sécurité Complets | -2.9% | Mondial, plus lourd pour les PME | Court terme (≤ 2 ans) |
| Code Généré par l'IA Créant des Vulnérabilités Cachées | -1.6% | Secteurs mondiaux à forte intensité logicielle | Court terme (≤ 2 ans) |
| Fatigue des Alertes due aux Faux Positifs | -1.4% | Mondial, où la maturité des centres opérationnels de sécurité est faible | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
Pénurie de Professionnels Qualifiés en Cybersécurité
Un déficit mondial de 4 millions de praticiens en 2025 a laissé la demande de spécialistes en tests dépasser l'offre dans un rapport de 3,5 pour 1 en Amérique du Nord et en Europe. Les universités produisent moins de 50 000 dipl?més par an avec des qualifications pertinentes, couvrant à peine les départs à la retraite. La hausse des salaires exclut les petites entreprises du marché du travail, les orientant vers des services gérés. Les parcours de certification qui exigent plusieurs années d'expérience allongent les délais d'entrée pour les nouveaux arrivants. Les entreprises déploient des outils d'orchestration et de réponse automatisée pour compenser, mais ces plateformes elles-mêmes nécessitent des opérateurs qualifiés.
Co?t ?levé des Tests de Sécurité Complets
Les tests à spectre complet peuvent consommer 15 à 25 % d'un budget de développement d'application, décourageant les petites organisations de mettre en place des programmes rigoureux. La tarification par analyse évolue linéairement avec la taille de la base de code, tandis que les engagements de pénétration ponctuels peuvent co?ter jusqu'à 200 000 USD par application. Des juridictions telles que la Chine restreignent le transfert de code source à l'étranger, obligeant à des déploiements sur site qui entra?nent un co?t total de possession plus élevé. Les outils open source réduisent les frais de licence mais transfèrent les dépenses vers la main-d'?uvre interne. En conséquence, de nombreuses entreprises limitent la fréquence des tests à des cycles annuels malgré des menaces qui évoluent chaque semaine.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Déploiement :
Les Plateformes Cloud Dominent dans un Contexte d'Adoption HybrideLe déploiement cloud représentait une part de 61,20 % du marché des tests de sécurité en 2025. L'évolutivité élastique et les intégrations natives avec les pipelines CI/CD permettent aux équipes de déclencher des analyses à chaque validation, réduisant les délais de détection de semaines à minutes. Le segment devrait cro?tre à un TCAC de 22,40 % jusqu'en 2031, porté par les charges de travail sans serveur et en conteneurs qui dépendent des outils natifs du cloud. Les installations sur site restent essentielles dans les environnements de défense et d'infrastructure critique où les réseaux isolés interdisent la connectivité Internet. Les stratégies hybrides émergent comme un compromis, exécutant l'analyse statique dans le cloud tout en effectuant des analyses dynamiques dans des centres de données souverains. L'adoption multi-cloud intensifie la complexité car chaque fournisseur propose des contr?les propriétaires, de sorte que les organisations préfèrent des tableaux de bord neutres vis-à-vis des fournisseurs qui unifient les résultats. Des régimes réglementaires tels que FedRAMP exigent que la plateforme de test elle-même soit certifiée, réduisant le nombre de fournisseurs et concentrant la demande auprès des acteurs établis. Par conséquent, la taille du marché des tests de sécurité pour le déploiement cloud devrait dépasser les dépenses sur site, bien que les architectures hybrides persistent là où la souveraineté ou la latence est importante.
L'adoption hybride bénéficie également aux fournisseurs qui proposent des scanners portables capables de fonctionner en ligne ou hors ligne. Ces outils récupèrent les signatures de vulnérabilités lorsque l'accès à Internet est disponible, puis s'exécutent derrière le pare-feu. Cette flexibilité séduit les institutions financières qui exécutent des charges de travail sensibles sur des clouds privés tout en développant de nouveaux services sur des clouds publics. Au fil du temps, les plateformes cloud intégreront davantage de fonctionnalités de test natives, érodant encore la demande d'appliances sur site autonomes. Cependant, les secteurs soumis à des exigences strictes de contr?le des exportations ou de données classifiées continueront à acquérir des solutions auto-hébergées, garantissant un flux de revenus résiduel mais stable pour les modèles hérités.


Par Type :
Les Tests d'Application Dépassent la Validation Réseau TraditionnelleLes tests réseau étaient en tête avec une part de 37,44 % en 2025, mais le segment des applications devrait progresser à un TCAC de 21,80 % jusqu'en 2031. Les microservices modernes et les conceptions axées sur les API élargissent les surfaces d'attaque au-delà des pare-feux périmètriques, de sorte que les organisations orientent leurs financements vers des évaluations centrées sur le code. Les techniques statiques et dynamiques convergent dans des plateformes interactives qui observent le comportement à l'exécution et identifient les chemins vulnérables avec moins de faux positifs. Les applications mobiles et web stimulent le volume car les services orientés consommateurs collectent des données personnelles et doivent démontrer leur conformité aux mandats de confidentialité. La taille du marché des tests de sécurité attribuée aux évaluations d'applications augmente donc plus rapidement que pour les outils réseau.
Parallèlement, l'autoprotection des applications à l'exécution installe une instrumentation dans les charges de travail de production pour bloquer les exploits en temps réel. L'adoption reste faible en dehors des actifs à haute valeur en raison de la surcharge de performance, mais l'intérêt cro?t là où les co?ts d'indisponibilité dépassent les dépenses matérielles. Les tests de dispositifs pour les micrologiciels embarqués ont augmenté après que les régulateurs ont exigé une validation pré-commercialisation des logiciels médicaux et automobiles. Les simulations d'ingénierie sociale gagnent également du terrain ; les assureurs cyber demandent désormais aux assurés de prouver la résilience des employés face au hame?onnage. Pris ensemble, ces tendances signalent un pivot structurel vers un examen au niveau des applications que les stratégies centrées sur le périmètre ne peuvent pas offrir.
Par Outil de Test :
Les Solutions API Enregistrent la Croissance la Plus RapideLes cadres de tests de pénétration détenaient une part de 30,11 % en 2025, reflétant leur longue présence en tant qu'outils de base. Cependant, les outils de sécurité des API devraient afficher un TCAC de 24,30 % jusqu'en 2031 alors que les entreprises exposent des centaines de points de terminaison par application. Les robots de découverte continue cartographient les API actives, tandis que les fuzzeurs injectent du trafic malformé pour découvrir des failles latentes que les schémas statiques manquent. La part du marché des tests de sécurité pour les outils centrés sur les API augmentera donc à mesure que la transformation numérique stimule l'adoption des microservices.
Les scanners d'applications web évoluent des balayages planifiés vers des déclencheurs pilotés par événements qui s'activent à chaque fusion de code. Les moteurs de revue de code intègrent désormais des modèles d'apprentissage automatique entra?nés sur des ensembles de données de vulnérabilités étiquetées, réduisant les faux positifs de pourcentages à deux chiffres. Les scanners de conteneurs et d'infrastructure en tant que code rejoignent la bo?te à outils, recherchant les mauvaises configurations et les identifiants divulgués avant le déploiement. Les fournisseurs se différencient en regroupant des tableaux de bord analytiques qui priorisent la remédiation en fonction de l'exploitabilité et de l'impact commercial, aidant les équipes à concentrer la main-d'?uvre rare sur les éléments à risque élevé. La consolidation s'accélère alors que les fournisseurs de suites complètes acquièrent des startups d'API de niche, offrant aux acheteurs une option intégrée qui simplifie les achats.
Par Taille d'Organisation :
Les PME S'appuient sur les Services Gérés pour la CouvertureLes grandes entreprises contr?laient 56,87 % des dépenses en 2025, mais les petites et moyennes entreprises affichent la croissance la plus élevée à un TCAC de 20,70 % de 2026 à 2031. Les tests de sécurité gérés par abonnement offrent une couverture continue sans dépenses en capital, s'alignant bien avec une expertise interne limitée. Les renouvellements d'assurance cyber exigent de plus en plus des preuves d'analyses de vulnérabilités, encourageant davantage l'adoption. La taille du marché des tests de sécurité parmi les PME devrait donc se développer plus rapidement que les budgets dans le segment des grandes entreprises.
Néanmoins, les entreprises du Fortune 500 pivotent des évaluations annuelles vers des tests continus intégrés dans les pipelines de développement. Elles intègrent des barrières automatisées qui bloquent les fusions de code présentant des failles critiques, transformant la sécurité d'un complément opérationnel en une contrainte au moment du développement. Les PME font face à des conséquences de violation disproportionnées — un seul événement de ran?ongiciel peut consommer jusqu'à 30 % du chiffre d'affaires annuel — de sorte que les tests proactifs deviennent une stratégie d'évitement des co?ts. Les fournisseurs de services gérés courtisent ce segment avec des tableaux de bord clés en main qui traduisent les résultats techniques en langage de risque commercial, réduisant la charge d'interprétation.
Par Méthode de Test :
L'Automatisation Devient la Norme Tandis que l'Expertise Humaine Reste CritiqueLes techniques automatisées représentaient 64,22 % de la part en 2025 et devraient progresser à un TCAC de 23,60 %. Les classificateurs d'apprentissage automatique classent désormais les résultats par probabilité d'exploitation et criticité des actifs, réduisant les volumes de triage manuel. Les systèmes d'intégration continue intègrent des barrières de sécurité qui refusent les fusions lorsque les seuils de gravité sont dépassés, appliquant la politique sans intervention humaine. Le secteur des tests de sécurité valorise toujours l'expertise manuelle pour les failles de logique métier et les cha?nes d'escalade de privilèges que les moteurs automatisés peinent à modéliser.
Les engagements d'équipe rouge simulent des menaces persistantes avancées sur des semaines ou des mois, offrant des informations sur la préparation à la détection et à la réponse que les tests pilotés par outils ne peuvent pas fournir. Les tests continus en tant que service, dans lesquels les fournisseurs surveillent les référentiels de code et la télémétrie à l'exécution, émergent comme un modèle hybride qui mêle automatisation et supervision experte. ? mesure que les outils m?rissent, le balancier oscille vers des modèles avec intervention humaine où les analystes valident les résultats des machines, garantissant à la fois l'échelle et la précision contextuelle.
Par Secteur d'Utilisation Final :
La 厂补苍迟é ?merge comme le Secteur Vertical à la Croissance la Plus RapideLes services bancaires, financiers et d'assurance ont capturé 26,54 % de la part des revenus en 2025 gr?ce aux règles strictes de PCI DSS 4.0 qui stipulent des analyses trimestrielles et des tests de pénétration annuels. La santé devrait enregistrer un TCAC de 24,90 % jusqu'en 2031 alors que les attaques de ran?ongiciels sur les dossiers de santé électroniques obligent les h?pitaux à valider les contr?les de sécurité avant le déploiement des dispositifs. La taille du marché des tests de sécurité liée à la santé cro?t donc plus vite que tout autre secteur vertical.
La fabrication investit dans des évaluations des technologies opérationnelles car les systèmes de contr?le industriel, autrefois isolés, se connectent désormais aux réseaux d'entreprise pour la maintenance prédictive. Les entreprises automobiles construisent des cyber-laboratoires dédiés pour se conformer à l'UNECE R155, effectuant des tests embarqués, sans fil et sur le cloud backend tout au long du cycle de vie du véhicule. Les détaillants améliorent les tests autour des plateformes de commerce électronique après des violations de paiement très médiatisées. Les services publics d'énergie auditent les composants du réseau intelligent pour éviter les pannes en cascade. Ces nuances sectorielles confirment que les mandats de conformité et les retombées publiques des violations stimulent des trajectoires d'adoption spécifiques à chaque secteur.
Analyse Géographique
Marché des tests de sécurité en Amérique du Nord
L'Amérique du Nord détenait une part de marché des tests de sécurité de 35,40 % en 2025, soutenue par des lois obligatoires de notification des violations et une adoption précoce du DevSecOps. Le décret exécutif 14028 exige de tous les fournisseurs fédéraux qu'ils documentent les tests et produisent des SBOM, une stipulation qui se répercute dans les achats commerciaux. Les régulateurs financiers de New York et de Californie prescrivent des cadences de tests précises, ce qui élève la demande de référence. Les constructeurs automobiles s'alignent volontairement sur la réglementation UNECE R155 pour maintenir leur éligibilité à l'exportation, ce qui gonfle davantage les volumes de tests. Bien que la région bénéficie d'un écosystème dense de fournisseurs d'outils et de prestataires de services gérés, la pénurie de talents limite l'expansion des capacités.
Marché des tests de sécurité en Asie-Pacifique
L'Asie-Pacifique devrait cro?tre à un CAGR de 22,30 % de 2026 à 2031, soit la progression la plus rapide parmi les grandes régions. Les initiatives de cloud souverain en Chine et en Inde stipulent la localisation des données de test, faisant émerger des prestataires nationaux et poussant les entreprises multinationales à adopter des architectures hybrides. Le régime de cybersécurité chinois exige des évaluations annuelles par des laboratoires accrédités, tandis que la loi indienne de 2024 sur la protection des données intègre la sécurité dès la conception dans les processus de développement. Le Japon est à la pointe des tests de cybersécurité automobile pour les véhicules connectés et partage son expertise avec la Corée du Sud. Les nations d'Asie du Sud-Est lancent des programmes de renforcement des capacités, mais le manque d'expertise locale maintient la pénétration des services gérés à un niveau modeste parmi les petites entreprises.
Marché des tests de sécurité en EMEA et en Amérique du Sud
L'Europe maintient son élan gr?ce au RGPD, qui a infligé 4,1 milliards EUR d'amendes pour des mesures de protection inadéquates au cours de la période 2024-2025. La loi sur la résilience cybernétique élargit les tests obligatoires aux appareils électroniques grand public, obligeant chaque fournisseur de produits numériques à valider les fonctionnalités de sécurité avant le lancement sur le marché. L'Amérique du Sud conna?t une croissance modérée, la loi brésilienne LGPD s'inspirant du RGPD, mais la volatilité économique plafonne les dépenses. Le Moyen-Orient investit dans des centres nationaux de cybersécurité, et l'Arabie saoudite impose des tests pour les infrastructures critiques dans le cadre de la Vision 2030. L'Afrique reste à un stade embryonnaire, bien que l'Afrique du Sud et le 狈颈驳é谤颈补 introduisent des exigences de base qui font progressivement augmenter l'adoption. Collectivement, ces dynamiques régionales confirment que la réglementation et la transformation numérique fa?onnent la courbe de la demande, tandis que la disponibilité de la main-d'?uvre module le rythme d'exécution pratique.

Paysage réglementaire
La réglementation lie de plus en plus les tests de sécurité à des preuves auditables, couvrant à la fois les contr?les organisationnels et la sécurité des produits. Dans l'Union européenne, le règlement sur la cyber-résilience (Cyber Resilience Act, règlement (UE) 2024/2847) est entré en vigueur en décembre 2024 et introduit des obligations de signalement des incidents et des vulnérabilités activement exploitées à partir du 11 septembre 2026, les signalements étant acheminés vers l'ENISA et les CSIRT nationaux compétents via la plateforme de signalement unique de l'ENISA. Ces exigences relèvent le niveau attendu en matière de gestion continue des vulnérabilités et de tests de vérification pour les produits comportant des éléments numériques, avant même le jalon de conformité plus large du CRA pour les produits mis sur le marché de l'UE (11 décembre 2027).
Les normes et cadres de référence sont également mis à jour de manière à renforcer les tests structurés et la gouvernance. Le NIST a publié en 2026 des guides de démarrage rapide pour le Cybersecurity Framework 2.0 (incluant le SP 1308), soutenant un lien plus étroit entre les résultats des tests, la gestion des risques d'entreprise et les pratiques relatives aux effectifs. L'ISO a mis à jour la famille de normes ISMS avec l'ISO/IEC 27000:2026 (juillet 2026). Avec les répercussions continues des exigences de divulgation de la cha?ne d'approvisionnement telles que le décret présidentiel américain (Executive Order) 14028 et des règles sectorielles telles que le règlement UNECE R155 pour la cybersécurité automobile, ces références poussent les acheteurs vers des preuves de test reproductibles, des flux de remédiation documentés, et des preuves fournies par les fournisseurs concernant le développement sécurisé et la gestion des vulnérabilités.
Analyse de la cha?ne de valeur
La cha?ne de valeur des tests de sécurité s'étend des intrants d'outils et de contenu (renseignement sur les vulnérabilités, signatures et jeux de règles ; bibliothèques open source et métadonnées de dépendances utilisées pour l'analyse de composition logicielle, SCA) au développement de plateformes couvrant SAST, DAST, IAST, RASP, les cadres de tests d'intrusion, les tests d'API et la validation d'exposition. La distribution s'effectue ensuite via la vente directe aux entreprises, les places de marché cloud et les services gérés. Les couches de mise en ?uvre comprennent généralement les intégrations CI/CD et outils pour développeurs, la configuration des politiques et flux de travail comme le filtrage par gravité, la gestion des tickets et le scoring de risque, ainsi que des services de conseil pour la conception de programmes, le red teaming et la constitution de dossiers de preuves de conformité. La distribution axée sur le cloud et l'intégration dans les pipelines CI/CD renforcent de plus en plus le r?le des hyperscalers et des écosystèmes de plateformes comme canaux, tandis que les acheteurs soumis à réglementation maintiennent encore des déploiements auto-hébergés ou hybrides pour répondre aux contraintes de souveraineté et de transfert de données.
En aval, les entreprises opérationnalisent les résultats via la remédiation dans les référentiels de code et la gestion de configuration, suivie de nouveaux tests pour créer des pistes auditables destinées aux régulateurs et aux assureurs. La gestion des risques liés aux tiers et l'assurance de la cha?ne d'approvisionnement restent des moteurs de demande clés, incluant les évaluations des risques fournisseurs, les audits de sécurité et la surveillance continue des composants réseau par les opérateurs télécoms et autres acheteurs d'infrastructures critiques. Dans les médias et le divertissement, l'intégration des fournisseurs exige souvent des évaluations Trusted Partner Network (TPN) intégrant des tests d'intrusion pour les systèmes exposés à Internet, les flux de travail cloud et les centres de données. La cha?ne est contrainte par le déficit de talents en cybersécurité, qui accro?t le recours à l'automatisation et aux experts externes, et par les exigences de localisation dans certaines juridictions, qui affectent les lieux où les données et artefacts de scan peuvent être traités et stockés.
Paysage Concurrentiel
Le marché des tests de sécurité présente une fragmentation modérée alors que les géants des logiciels d'entreprise, les fournisseurs cloud et les startups de niche se disputent des parts de portefeuille. IBM, Synopsys et OpenText proposent des suites intégrées couvrant de l'analyse statique à la protection à l'exécution. Les hyperscalers intègrent des scanners natifs dans les pipelines de construction cloud, capturant les flux de travail DevSecOps à la source. Les plateformes de tests de pénétration participatifs telles que HackerOne mobilisent des réseaux mondiaux de chercheurs, compensant le déficit de 4 millions de professionnels. Les prestataires de services gérés combinent des tests continus avec la réponse aux incidents, offrant aux petites et moyennes entreprises une couverture clés en main.
L'activité d'acquisition s'accélère alors que les fournisseurs de suites complètes rachetent des spécialistes en sécurité des API et des conteneurs pour combler les lacunes de leur portefeuille. L'acquisition en 2025 par Cisco d'une entreprise de tests de technologies opérationnelles illustre les mouvements vers les segments industriels. Des espaces blancs persistent dans les environnements de technologies opérationnelles avec des dispositifs à ressources limitées qui ne peuvent pas héberger d'agents à l'exécution, et dans la validation des mises à jour over-the-air automobiles où l'UNECE R155 impose des fenêtres de test étroites. Les moteurs de priorisation alimentés par l'intelligence artificielle émergent comme des facteurs de différenciation, bien que les adversaires arment simultanément l'IA pour créer des exploits polymorphes.[3]Commission ?conomique des Nations Unies pour l'Europe. ? Règlement ONU N° 155 - Cybersécurité et Système de Gestion de la Cybersécurité. ? Consulté le 13 janvier 2026. Les outils open source restent populaires pour des raisons de co?t mais nécessitent des opérateurs qualifiés, soutenant un niveau premium pour les plateformes commerciales qui regroupent des analyses et une automatisation des flux de travail.
Les perspectives suggèrent une consolidation croissante parmi les fournisseurs de niveau intermédiaire, une platformisation continue par les hyperscalers et une demande soutenue d'expertise spécialisée dans des secteurs de niche tels que les systèmes de contr?le industriel et les dispositifs médicaux.
Leaders du Secteur des Tests de Sécurité
Core Security Technologies Inc
Offensive Security LLC
Applause App Quality Inc
IBM Corporation
Cisco Systems Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des tests de sécurité
- IBM Corporation
- Synopsys Inc.
- Checkmarx Ltd.
- Rapid7 Inc.
- OpenText Corporation (Micro Focus)
- Cisco Systems Inc.
- Hewlett Packard Enterprise Company
- Accenture plc
- McAfee LLC
- Veracode Inc.
- AT&T Inc.
- SecureWorks Inc.
- Qualys Inc.
- Core Security Technologies Inc.
- OffSec Services Ltd.
- Applause App Quality Inc.
- Parasoft Corporation
- PortSwigger Ltd.
- Cigniti Technologies Ltd.
- HackerOne Inc.

Opportunités de marché et perspectives d'avenir
Un espace clair se dessine autour de l'opérationnalisation des tests assistés par IA et agentiques dans les flux de travail d'ingénierie quotidiens, en particulier là où les pénuries de compétences et la fatigue liée aux alertes limitent le débit manuel. En avril 2026, Anthropic a lancé le Project Glasswing, avec des participants incluant Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA et Palo Alto Networks, afin d'appliquer des outils de détection de vulnérabilités par IA aux logiciels critiques. Le programme renforce l'attention des fournisseurs et acheteurs pour une validation continue et automatisée plut?t que des évaluations ponctuelles. Cela favorise les plateformes capables de traduire les résultats de l'IA en correctifs prêts pour les développeurs, de s'intégrer aux points de contr?le CI/CD, et de fournir des preuves tra?ables pour les besoins de gouvernance.
La conformité et l'assurance des tiers continuent de fa?onner la concentration des dépenses de tests de sécurité et leurs modalités d'achat. Le NIST a publié en mars 2026 des guides de démarrage rapide pour le CSF 2.0 (SP 1308) afin de relier les activités de cybersécurité à la gestion des risques d'entreprise et aux pratiques relatives aux effectifs, soutenant la demande de mesure, de reporting et de preuves de test reproductibles. Dans le même temps, le DORA (en vigueur depuis janvier 2025) et les obligations liées à NIS2 en matière de gestion des vulnérabilités et de tests réguliers en Europe orientent les entités réglementées et leurs fournisseurs vers des programmes de tests structurés. Les dispositifs d'assurance sectoriels ouvrent également des voies commerciales : le Trusted Partner Network a publié son rapport STAR en avril 2026, basé sur des données d'évaluation, mettant en évidence une hausse des alertes liées aux attaques basées sur les identifiants et aux vulnérabilités non corrigées, ce qui accro?t le besoin de tests continus, de vérifications d'exposition des identifiants et de validation de la remédiation par les fournisseurs dans les cha?nes d'approvisionnement du secteur du divertissement. Les fournisseurs qui associent contr?les de résidence des données, reporting auditable et attestation prête pour les tiers à des tests automatisés peuvent remporter des marchés liés à ces exigences de gouvernance et de cha?ne d'approvisionnement.
Recent Industry Developments in Marché des tests de sécurité
- Juillet 2026 : Picus Security a lancé la plateforme Picus Autonomous Exposure Validation, combinant simulation de brèches et d'attaques, tests d'intrusion autonomes et validation d'exposition en une seule offre. Ce lancement traduit une évolution vers une validation continue et automatisée qui va au-delà de la découverte des vulnérabilités pour vérifier l'exploitabilité et l'efficacité des contr?les.
- Juin 2026 : Aikido Security a acquis Root, une plateforme agentique dédiée à la recherche, au correctif et au test des dépendances open source et des images de conteneurs. Cette opération renforce les capacités de test de la cha?ne d'approvisionnement logicielle en reliant le renseignement sur les dépendances à des flux de remédiation et de nouveaux tests exploitables.
- Mai 2026 : Accenture Ventures a annoncé un investissement dans XBOW, présentée comme une plateforme autonome de tests de cybersécurité, en vue d'une intégration avec la solution Cyber.AI d'Accenture. Ce développement traduit une montée en puissance des tests autonomes portée par les services, intégrés dans des programmes d'entreprise qui s'appuient déjà sur une prestation gérée et un reporting de gouvernance standardisé.


Marché des tests de sécurité Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché des tests de sécurité est défini comme les revenus générés par les services et outils utilisés pour identifier les faiblesses de sécurité dans les applications, réseaux, appareils et environnements numériques associés, puis documenter les résultats à des fins de remédiation et de conformité.
Exclusions du périmètre : les produits de sécurité purement matériels, les tests informatiques généraux non axés sur la sécurité, et les travaux de réponse pure aux incidents effectués après une violation sont exclus, sauf s'ils sont vendus dans le cadre d'une mission de test de sécurité.
Aper?u de la segmentation
- Par Déploiement
- Sur Site
- Cloud
- Hybride
- Par Type
- Tests de Sécurité Réseau
- Tests VPN
- Tests de Pare-feu
- Autres Types de Tests Réseau
- Par Tests de Sécurité des Applications
- Tests de Sécurité des Applications Mobiles
- Tests de Sécurité des Applications Web
- Tests de Sécurité des Applications Cloud
- Tests de Sécurité des Applications d'Entreprise
- SAST
- DAST
- IAST
- RASP
- Tests de Sécurité des Dispositifs
- Tests d'Ingénierie Sociale
- Tests de Sécurité Réseau
- Par Outil de Test
- Outil de Test d'Applications Web
- Outil de Revue de Code
- Outil de Test de Pénétration
- Outil de Test Logiciel
- Outil de Test de Sécurité des API
- Autres Outils de Test
- Par Taille d'Organisation
- Grandes Entreprises
- Petites et Moyennes Entreprises
- Par Méthode de Test
- Tests Automatisés
- Tests Manuels
- Tests Continus en tant que Service
- ?quipe Rouge
- Par Secteur d'Utilisation Final
- Gouvernement
- BFSI
- 厂补苍迟é
- Fabrication
- Technologies de l'Information et Télécommunications
- Commerce de Détail
- Automobile
- ?nergie et Services Publics
- Autres Secteurs d'Utilisation Final
- Par Géographie
- Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
- Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Inde
- Japon
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie Saoudite
- ?mirats Arabes Unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- 狈颈驳é谤颈补
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a d'abord été utilisée pour construire le contexte de la demande et pour maintenir les hypothèses ancrées dans des indicateurs concrets. Nous avons référencé des sources publiques telles que des synthèses de rapports sur les violations et incidents de cybersécurité, des orientations et publications d'organismes comme le NIST, des réglementations en matière de sécurité et de confidentialité ainsi que des notes d'application, et des portails de statistiques nationales aidant à suivre l'adoption numérique, l'usage du cloud et l'activité informatique des entreprises.
Nous avons également examiné les rapports annuels et présentations aux investisseurs de fournisseurs pertinents axés sur les services ou les logiciels, ainsi que des articles de presse reconnus et des sites d'associations publiant des signaux de marché tels que les tendances de certification et la demande en effectifs. Pour des points de contr?le numériques, nous avons ponctuellement utilisé des abonnements payants pour l'intelligence financière des entreprises, des bases de données de brevets, ainsi que des actualités et données financières, principalement pour vérifier la répartition des revenus, l'impact des acquisitions et le calendrier de lancement des produits. Les sources mentionnées ici sont purement illustratives, et de nombreuses autres références ont été utilisées pour la collecte, la validation et la clarification des données au cours de l'étude.
Entretiens et enquêtes primaires
Le travail primaire a été utilisé pour tester la robustesse des limites du périmètre et de la tarification, et pour confirmer l'évolution des comportements d'achat entre les environnements cloud, hybrides et sur site. Nous nous sommes entretenus avec un ensemble de fournisseurs, de partenaires de distribution et de parties prenantes en sécurité et gestion des risques d'entreprise dans les régions APAC, EMEA et Amériques, puis avons utilisé des vérifications de suivi pour combler les lacunes concernant l'adoption des outils, les modèles de prestation et les schémas de renouvellement.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Fonction du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier niveau : 28 % | Dirigeants (CXO) : 15 % | APAC : 45 % |
| Niveau intermédiaire : 51 % | Responsables fonctionnels/d'unité : 40 % | EMEA : 34 % |
| Acteurs plus petits : 21 % | Managers : 45 % | Amériques : 21 % |
Dimensionnement du marché et prévisions
Le dimensionnement débute par une construction descendante (top-down) du bassin de demande, où les signaux de dépenses en informatique d'entreprise et en cybersécurité sont reconstitués par région, puis filtrés selon la pénétration des tests de sécurité par type de charge de travail (application, réseau, appareil et ingénierie sociale) et modèle de prestation (cloud, hybride, sur site). Une fois cette colonne vertébrale de la demande établie, les totaux sont corroborés par des vérifications ascendantes (bottom-up) sélectives, telles que des répartitions de revenus de fournisseurs échantillonnés, des retours de canaux de distribution, et une valeur contractuelle moyenne modélisée multipliée par un nombre estimé de clients actifs, puis le modèle ajuste les valeurs aberrantes.
Les intrants utilisés dans le modèle incluent les évolutions de la répartition des méthodes de test (automatisées, manuelles, continues, red teaming), le rythme de migration vers le cloud, l'intensité réglementaire et d'audit pour les principaux secteurs verticaux, la fréquence de test habituelle alignée sur les cycles de publication, et l'évolution des prix des outils et services. Lorsque les données sont rares pour les régions plus petites ou les types d'outils de niche, les lacunes sont traitées via des ratios de substitution ancrés à des profils d'utilisateurs finaux similaires, ces ratios étant validés par des entretiens avant leur inclusion.
Pour les prévisions, nous utilisons principalement une analyse de scénarios appuyée par un petit ensemble de moteurs mesurables, tels que la fréquence des annonces de violations, la croissance des charges de travail cloud et les cycles d'évaluation liés à la conformité, ces éléments étant ajustés gr?ce au consensus d'experts issu des discussions primaires. Lorsqu'un moteur est volatil, un scénario conservateur et un scénario agressif sont d'abord exécutés, et la trajectoire finale est retenue après revérification des hypothèses avec des praticiens régionaux.
Validation des données et cycle de mise à jour
Les résultats du modèle sont vérifiés par rapport à des signaux indépendants tels que l'orientation des revenus des fournisseurs, la dynamique d'embauche et de certification, et l'évolution observée vers des tests continus dans les programmes alignés sur DevSecOps, puis les écarts sont examinés avant validation finale. Si un segment présente une hausse inhabituelle, les hypothèses relatives à la pénétration, à la tarification ou à la répartition des modes de prestation sont revues, et des experts sélectionnés sont recontactés pour confirmer si le changement est réel ou lié au calendrier.
Une deuxième revue par un analyste est réalisée pour vérifier les calculs, l'alignement des années et les conversions de devises, et pour garantir que les inclusions et exclusions sont appliquées de manière cohérente entre les régions et les secteurs d'utilisateurs finaux. Les rapports sont actualisés chaque année, avec des mises à jour intermédiaires lorsque des événements majeurs modifient sensiblement les schémas de dépenses, et une dernière vérification d'actualité est effectuée peu avant la livraison afin que les clients disposent de la vision la plus récente.
Taille du marché mondial des tests de sécurité selon 麻豆视频 comparée à d'autres estimations publiées
Les tailles de marché publiées pour les tests de sécurité peuvent sembler très éloignées les unes des autres même lorsqu'elles utilisent des libellés similaires, car les limites de ce qui compte comme revenu de test ne sont pas cohérentes. Les différences proviennent généralement de ce qui est inclus (par exemple, les travaux d'audit de conformité ou les services gérés), de la manière dont la prestation hybride est traitée, et du fait que la série chronologique soit ou non ancrée à une année de référence claire.
Les tendances d'activité des violations, les signaux de croissance des charges de travail cloud et les vérifications de la répartition des revenus des fournisseurs constituent les garde-fous qui maintiennent l'estimation de 麻豆视频 ancrée dans les activités de tests de sécurité définies dans cette étude, plut?t que de dériver vers des opérations de sécurité adjacentes ou des offres de sécurité gérée plus larges.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 22,08 milliards USD (2026) | |
| Groupe de recherche sectorielle A | 14,67 milliards USD (2024) | Utilise une année de référence antérieure et une découpe temporelle différente des moteurs de la demande, et la frontière de revenus incluse peut traiter certaines composantes des tests comme intégrées dans des lignes de logiciels et services de sécurité plus larges, ce qui peut comprimer le total autonome des tests. |
| ?diteur de conseil B | 13,00 milliards USD (2024) | Le périmètre semble intégrer des éléments tels que les tests de conformité et d'audit ainsi que certaines constructions de tests de sécurité gérés, et sans un alignement clairement défini sur l'année de référence, le chiffre obtenu n'est pas directement comparable à une définition de revenu de test pur. |
L'écart observé dans le tableau provient principalement de l'alignement des années et de ce que chaque éditeur considère comme des tests de sécurité par opposition aux travaux de sécurité adjacents vendus dans le cadre de programmes plus larges. En maintenant le périmètre lié à des types de tests définis et en validant le modèle par des signaux de demande observables et des vérifications basées sur des entretiens, notre estimation reste tra?able à des intrants reproductibles pouvant être révisés et mis à jour de manière cohérente.


Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des tests de sécurité en 2026 et à quelle vitesse cro?t-il ?
La taille du marché des tests de sécurité est de 22,08 milliards USD en 2026 et devrait progresser à un TCAC de 23,40 % jusqu'en 2031.
Quel modèle de déploiement détient la part la plus élevée ?
Les plateformes cloud sont en tête avec 61,20 % de la part du marché des tests de sécurité en 2025 gr?ce à leur intégration transparente avec les flux de travail DevSecOps.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait afficher un TCAC de 22,30 % de 2026 à 2031, portée par les mandats de cloud souverain et les exigences de conformité locales.
Quel segment affiche la croissance la plus rapide au niveau des outils ?
Les outils de test de sécurité des API devraient cro?tre à un TCAC de 24,30 %, le plus élevé parmi toutes les catégories d'outils de test jusqu'en 2031.
Pourquoi la demande dans le secteur de la santé s'accélère-t-elle ?
Les attaques de ran?ongiciels accrues sur les dossiers de santé électroniques et les nouvelles directives de la FDA sur la sécurité des dispositifs poussent les h?pitaux à adopter des tests pré-déploiement, propulsant un TCAC de 24,90 % dans les dépenses de santé.
Comment la pénurie de main-d'?uvre qualifiée affecte-t-elle l'adoption ?
Un déficit de 4 millions de professionnels en cybersécurité à l'échelle mondiale élève la dépendance aux services gérés et à l'automatisation pour maintenir la viabilité des programmes de tests.
Dernière mise à jour de la page le:



