
Marktgr??e und Marktanteil für Cybersicherheit als Dienstleistung
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
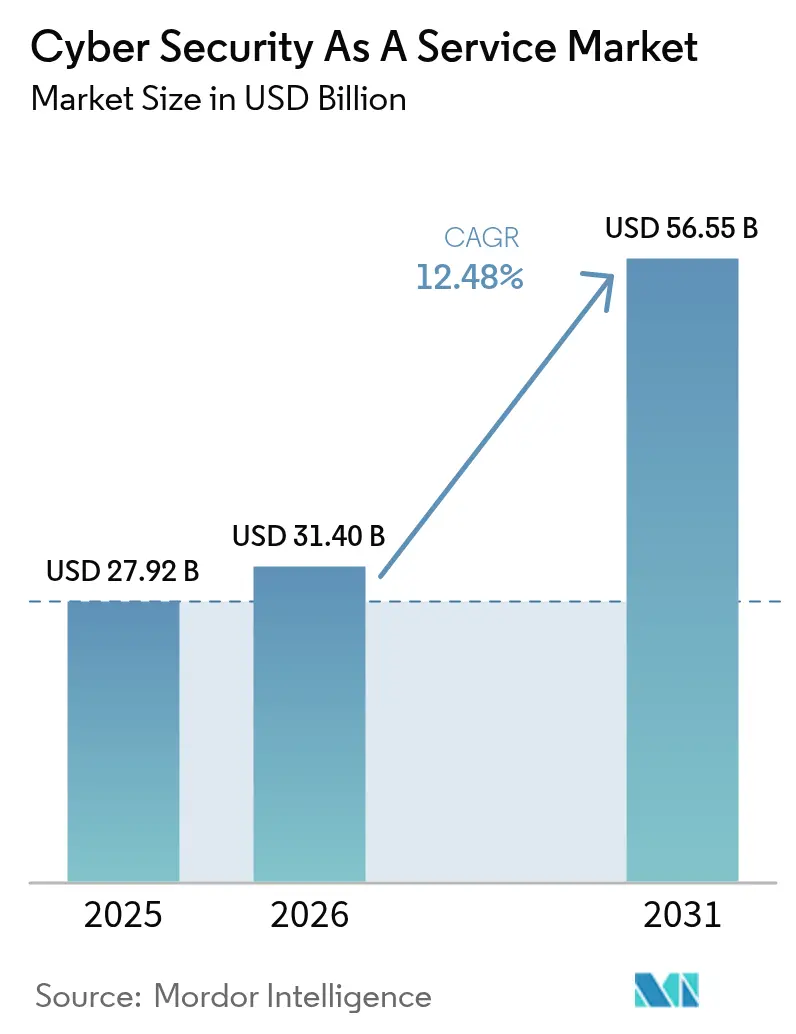
| Marktgr??e (2026) | 31.4 Milliarden US-Dollar |
| Marktgr??e (2031) | 56.55 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.48 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
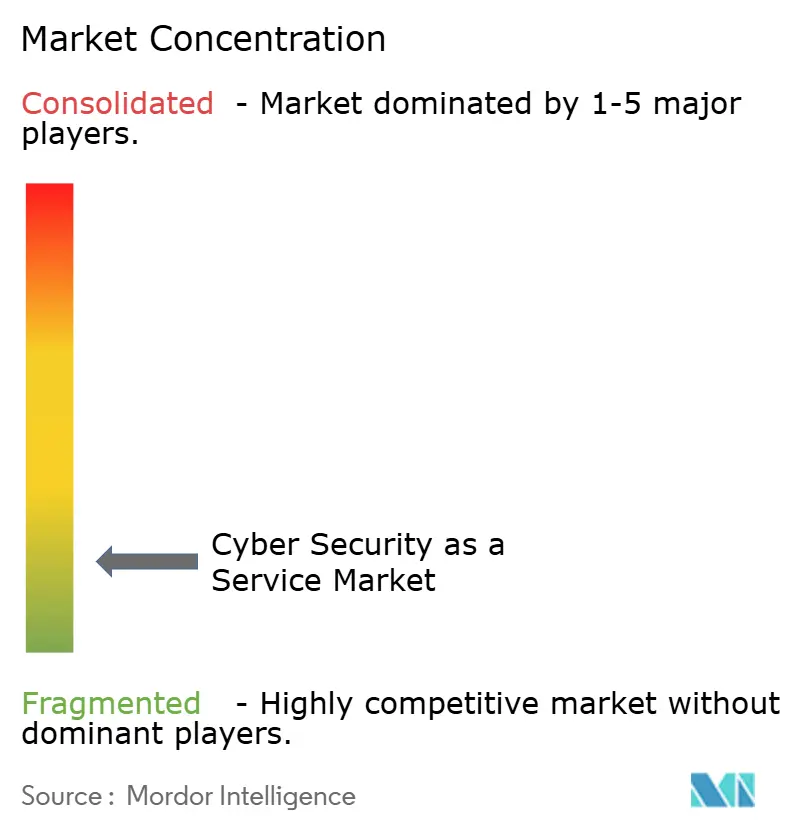
| Marktkonzentration | Niedrig |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Cybersicherheit als Dienstleistung von 麻豆视频
Die Gr??e des Cybersecurity als Service Marktes wird voraussichtlich von 27,92 Milliarden USD im Jahr 2025 auf 31,4 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 12,48 % über den Zeitraum 2026–2031 einen Wert von 56,55 Milliarden USD erreichen. Steigende Kosten durch Datenschutzverletzungen, die 2024 durchschnittlich 4,88 Millionen USD pro Vorfall betrugen, sowie der Bedarf an spezialisiertem Fachwissen angesichts einer Qualifikationslücke von 4 Millionen Fachkr?ften treiben Organisationen dazu, externe Sicherheitspartner hinzuzuziehen.[1]IBM, "Kosten von Datenschutzverletzungen: Der Business Case für Security AI Automation," IBM.com Gro?unternehmen treiben die Ausgaben nach wie vor an, doch kleine und mittlere Unternehmen beschleunigen die Dienstleistungsadoption, da Cloud- und Remote-Work-Modelle die Angriffsfl?chen vergr??ern. Versch?rfte regulatorische Anforderungen durch Rahmenwerke wie NIS2 sowie wachsende Anforderungen der Cyberversicherung verankern eine 24/7-Bedrohungsüberwachung in den zentralen Governance-Praktiken. Der Wettbewerbsdruck hat sich intensiviert, da plattformgetriebene Anbieter F?higkeiten durch wegweisende Transaktionen konsolidieren, w?hrend Cloud-Hyperscaler nativen Schutz tiefer in ihre ?kosysteme einweben.
Wichtigste Erkenntnisse des Berichts
- Nach Unternehmensgr??e der Endnutzer hielten Gro?unternehmen im Jahr 2025 einen Anteil von 71,35 % am Cybersecurity als Service Markt, w?hrend KMU bis 2031 voraussichtlich mit einer CAGR von 13,98 % wachsen werden.
- Nach Servicemodell führte Managed Detection and Response im Jahr 2025 mit einem Anteil von 29,10 %; SOC als Service verzeichnet bis 2031 eine CAGR von 16,95 %.
- Nach Sicherheitstyp entfiel im Jahr 2025 ein Anteil von 30,85 % der Gr??e des Cybersecurity als Service Marktes auf Risiko- und Schwachstellenbewertung, w?hrend Bedrohungsintelligenz und Analysen auf einem CAGR-Kurs von 14,35 % liegen.
- Nach Bereitstellungsmodus erzielte die Public Cloud im Jahr 2025 einen Umsatzanteil von 56,90 %; die Hybrid Cloud expandiert bis 2031 mit einer CAGR von 12,62 %.
- Nach Endnutzerbranche verzeichnete BFSI im Jahr 2025 einen Anteil von 24,40 %, w?hrend das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 13,55 % wachsen wird.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Anteil von 34,10 %; für den asiatisch-pazifischen Raum wird bis 2031 die h?chste CAGR von 14,95 % prognostiziert.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Kosten und H?ufigkeit von Datenschutzverletzungen | +3.2% | Global, h?chste Werte in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| KMU-Nachfrage angesichts des Cyber-Fachkr?ftemangels | +2.8% | Global, stark im asiatisch-pazifischen Raum und in Schwellenm?rkten | Langfristig (≥ 4 Jahre) |
| Ausweitung der Angriffsfl?chen durch Cloud und Fernarbeit | +2.5% | Global, konzentriert in digital reifen Regionen | Kurzfristig (≤ 2 Jahre) |
| Cyber-Versicherungsklauseln mit Pflicht zur ?berwachung | +1.9% | Kernm?rkte Nordamerika und EU, Ausdehnung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Identit?tszentrierte Sicherheit für API/M2M | +1.7% | Frühe Einführung in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| NIS2 24×7-SOC-Anforderungen | +1.4% | EU prim?r mit Ausstrahlungseffekten in andere Regionen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 麻豆视频 | |||
Steigende Kosten und H?ufigkeit von Datenschutzverletzungen treiben die Dienstleistungsannahme an
Die durchschnittlichen Kosten von Datenschutzverletzungen stiegen im Jahr 2024 auf USD 4,88 Millionen, ein Anstieg von 10 % gegenüber dem Vorjahr, was Vorst?nde unter Druck setzt, kontinuierliche ?berwachungs- und schnelle Eind?mmungsdienstleistungen zu finanzieren.[2]SecurityWeek, "Kosten einer Datenschutzverletzung im Jahr 2024: USD 4,88 Millionen, laut neuester IBM-Studie," SecurityWeek.com Datenschutzverletzungen im Gesundheitswesen kosteten USD 9,77 Millionen und machten 79 % der gemeldeten Vorf?lle aus, w?hrend KI- und automatisierungsgestützte Organisationen USD 2,2 Millionen einspartenn und die Eind?mmungszeit um 54 Tage verkürzten. Da 70 % der von Datenschutzverletzungen betroffenen Unternehmen erhebliche Betriebsunterbrechungen erleiden, erheben regulatorische Rahmenwerke wie ISO 27001 die Echtzeiterkennung und -reaktion zur Basisanforderung.
KMU-Nachfrage nach Cybersicherheit beschleunigt sich inmitten der Fachkr?ftekrise
KMU sind Ziel von 43 % aller Cyberangriffe, doch 18 % verfügen noch immer über keine formalen Schutzma?nahmen; weitere 44 % verlassen sich auf grundlegende Tools.[3]OECD, "KMU-Digitalisierung zur Bew?ltigung von Schocks und ?berg?ngen," OECD.org Da 60 % der betroffenen KMU innerhalb von sechs Monaten schlie?en, passen Dienstleistungsanbieter abonnementbasierte Angebote an, die eine 24/7-SOC-?berwachung, Compliance-Beratung und Cyber-Versicherungsvermittlung bündeln. Staatliche Programme wie das britische Cyber Essentials und kostengünstige SOC-Bundles zu Preisen ab USD 10.000 pro Monat erweitern die adressierbare Nachfrage.
Cloud-Migration erweitert Angriffsfl?chen und Dienstleistungsanforderungen
Einundneunzig Prozent der Organisationen berichten von blinden Flecken durch fragmentierte Toolsets, und 54 % nennen Komplexit?t als ihre gr??te Cloud-Daten-Herausforderung.[4]Palo Alto Networks, "Statusbericht zur Cloud-nativen Sicherheit 2024," PaloAltoNetworks.com Maschinenidentit?ten überwiegen menschliche Identit?ten in KI-gesteuerten Umgebungen inzwischen im Verh?ltnis 40:1, was identit?tszentrierte Sicherheit zu einem strategischen Gebot erhebt. Anbieter, die eine einheitliche Sichtbarkeit über hybride Umgebungen bieten, gewinnen Marktanteile, insbesondere dort, wo Compliance-Rahmenwerke eine kontinuierliche Kontrollvalidierung vorschreiben.
Entwicklung der Cyber-Versicherung macht kontinuierliche ?berwachung zwingend erforderlich
Versicherer knüpfen die Policenberechtigung zunehmend an den Nachweis einer 24/7-?berwachung, Multi-Faktor-Authentifizierung und Incident-Response-Playbooks. Obwohl die US-amerikanischen Cyber-Versicherungsraten im vierten Quartal 2024 um 5 % gesunken sind, versch?rften Versicherer die technischen Voraussetzungen, was Organisationen zu Managed-Detection-and-Response-Vertr?gen mit eingebetteten Breach-Response-Retainern treibt.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Bedenken hinsichtlich Datensouver?nit?t und Anbieterabh?ngigkeit | -1.8% | Kernm?rkte EU und asiatisch-pazifischer Raum, regulatorische Ausstrahlungseffekte | Langfristig (≥ 4 Jahre) |
| Sichtbarkeitslücken in Multi-Cloud-Umgebungen | -1.5% | Global, besonders stark in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Gezielte Angriffe auf die MSSP-Lieferkette | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Talentkosteninflation schm?lert Margen | -0.9% | Haupts?chlich Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Datensouver?nit?tsbedenken schaffen Herausforderungen bei der Dienstleistungserbringung
NIS2 verpflichtet 350.000 europ?ische Einrichtungen dazu, die ?berwachung der Lieferkette zu versch?rfen, und zwingt Anbieter, Telemetriedaten innerhalb der EU zu hosten, um Anforderungen an die Datenresidenz zu erfüllen. ?hnliche Vorschriften in Singapur und Indien zwingen globale MSSPs dazu, Infrastruktur regional zu replizieren, was den Investitionsaufwand erh?ht und den Austausch von Bedrohungsintelligenz erschwert. Unternehmen, die eine Anbieterabh?ngigkeit befürchten, fordern zunehmend vertragliche Ausstiegsklauseln und auf offenen Standards basierende Telemetrie, um Wechselhürden zu mindern.
Sichtbarkeitslücken in Multi-Cloud-Umgebungen beeintr?chtigen die Dienstleistungseffektivit?t
Fragmentierte Tools hinterlassen bei 91 % der Unternehmen blinde Flecken, und 64 % berichten nach überstürzten Cloud-Migrationen von mehr Datenschutzverletzungen. Dienstleistungspartner ohne einheitliche Telemetrie haben Schwierigkeiten, die Richtlinienkonsistenz über AWS, Azure, Google Cloud und On-Premise-Umgebungen hinweg durchzusetzen. Anbieter, die Cloud-native Anwendungsschutzplattformen mit ?lteren SIEM-Daten integrieren, gewinnen Auftr?ge, indem sie eine durchg?ngige Sichtbarkeit demonstrieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Unternehmensgr??e der Endnutzer:
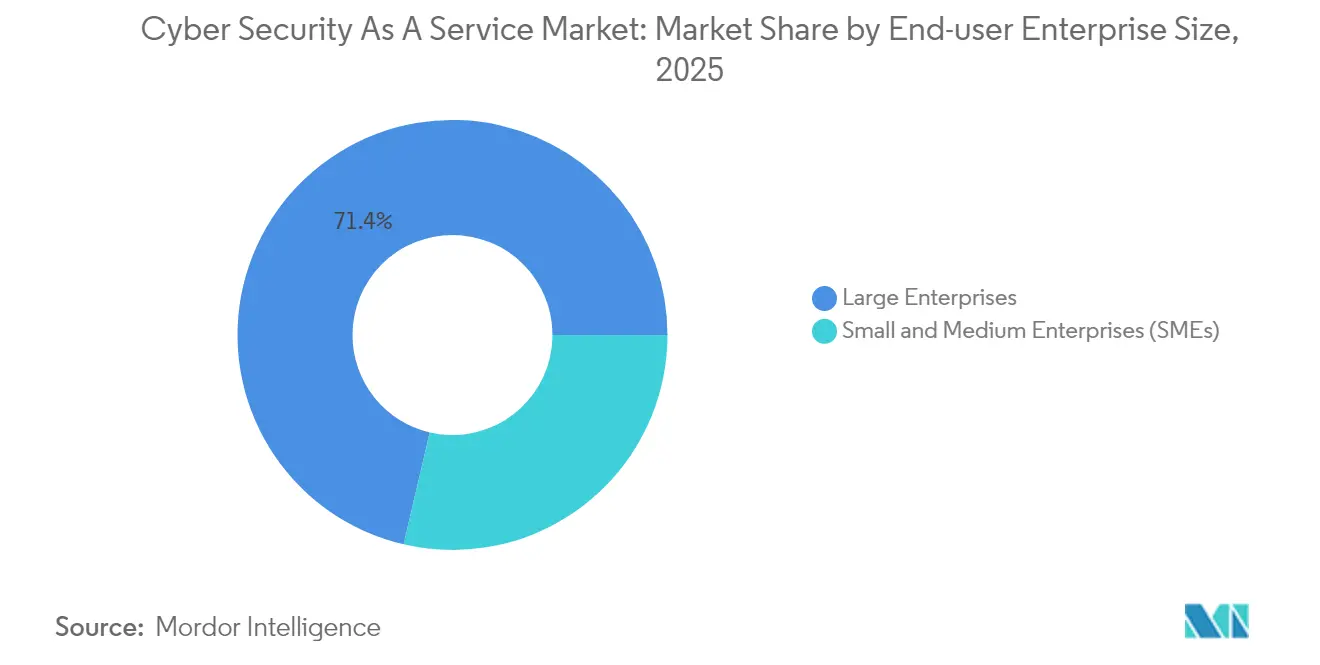
Dominanz von Gro?unternehmen trifft auf KMU-BeschleunigungGro?unternehmen machten im Jahr 2025 einen Anteil von 71,35 % am Cybersecurity als Service Markt aus, getrieben durch Budgets, die mehrschichtige MDR-, Bedrohungsjagd- und Compliance-Orchestrierungsengagements unterstützen. Vertragswerte übersteigen regelm??ig 500.000 USD pro Jahr für eine ganzheitliche Abdeckung, die Incident-Response-Retainer und die Abstimmung mit der Cyberversicherung umfasst. Das KMU-Segment wird jedoch voraussichtlich mit einer CAGR von 13,98 % wachsen, angetrieben durch schlüsselfertige SOC als Service-Pakete und regulatorische Programme, die NIS2-Verpflichtungen auf kleinere Lieferkettenpartner ausweiten.
Kosteneffiziente Cloud-Bereitstellungsmodelle, Pauschalpreisabonnements und versicherungsgebundene Rabatte senken die Einstiegshürden für KMU, insbesondere im asiatisch-pazifischen Raum, wo die Cloud-Akzeptanz bei kleinen und mittleren Unternehmen stark zunimmt. Anbieter, die sprachlich lokalisierte Dashboards und Compliance-Vorlagen anbieten, gewinnen überproportionale Marktanteile bei Erstk?ufern von Managed Security Services.


Nach Servicemodell:
MDR-Führerschaft inmitten des SOC-DienstleistungsboomsManaged Detection and Response hielt im Jahr 2025 einen Anteil von 29,10 % an der Gr??e des Cybersecurity als Service Marktes, was die Pr?ferenz der Unternehmen für proaktive Bedrohungsjagd in Verbindung mit schneller Behebung widerspiegelt. Das Plattformmodell von CrowdStrike veranschaulicht den Wettbewerbsvorteil, der durch die Konvergenz von Endpunkt-, Identit?ts- und Cloud-Telemetrie erzielt wird. SOC als Service expandiert mit einer CAGR von 16,95 %, unterstützt durch KI-gesteuerte Triage und nutzungsbasierte Lizenzierung, die bei ressourcenbeschr?nkten Organisationen Anklang findet.
Identit?t als Service gewinnt ebenfalls an Bedeutung, da der Maschine-zu-Maschine-Datenverkehr in KI-Workflows explodiert und Unternehmen dazu veranlasst, das Lebenszyklusmanagement von Anmeldeinformationen auszulagern. Schwachstellentests und Compliance-Bewertungen bleiben grundlegend, doch die Differenzierung h?ngt nun von kontinuierlichen Validierungsf?higkeiten ab, die direkt auf Versicherungs- und Vorstandsebene-Risikokennzahlen abgestimmt sind.
Nach Sicherheitstyp:
Führerschaft bei der Risikobewertung verlagert sich in Richtung Intelligence-AnalyseRisiko- und Schwachstellenbewertung kontrollierte im Jahr 2025 30,85 % des Umsatzes, angetrieben durch obligatorische Basisprüfungen nach ISO 27001, SOC 2 und sektoralen Vorschriften wie DORA für Finanzinstitute. Bedrohungsintelligenz und -analyse ist jedoch mit einer CAGR von 14,35 % der am schnellsten wachsende Bereich, da anspruchsvolle Angreifer KI-gestützte Angriffsmethoden einsetzen. Organisationen, die KI-eingebettete Analysen einsetzen, berichten von um USD 2,2 Millionen niedrigeren Kosten bei Datenschutzverletzungen, was den ROI für pr?diktive Abwehr unterstreicht.
Kontinuierliche ?berwachungs- und Verschlüsselungsdienstleistungen gewinnen stetig an Bedeutung, da Versicherer Pr?mienrabatte an den Nachweis einer Rund-um-die-Uhr-?berwachung und des Schutzes ruhender Daten knüpfen. Identit?tsmanagement, Incident-Response und zentralisierte Protokollierungsdienstleistungen erg?nzen mehrschichtige Angebote, die darauf ausgelegt sind, Verweilzeit-Lücken zu schlie?en, die global derzeit im Durchschnitt bei 258 Tagen liegen.
Nach Bereitstellungsmodus:
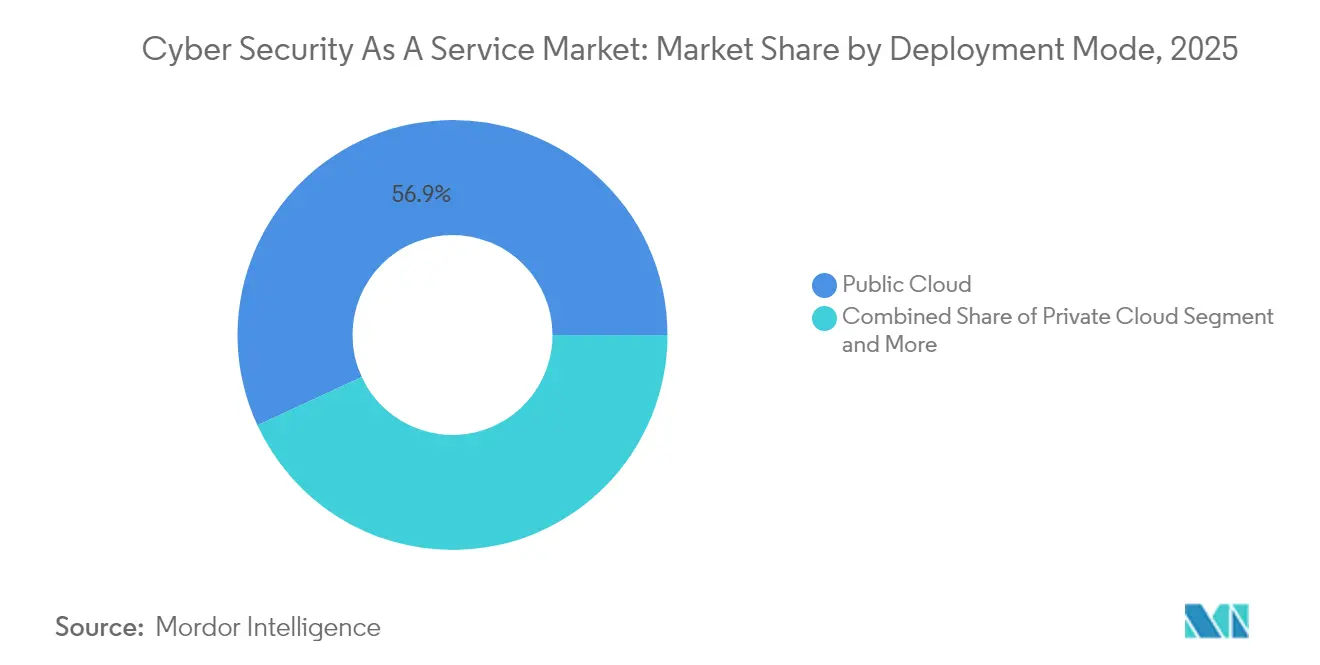
Dominanz der Public Cloud steht vor Hybrid-HerausforderungDie Public Cloud erzielte im Jahr 2025 einen Anteil von 56,90 % am Cybersecurity als Service Markt, begünstigt durch Hyperscaler, die native Sicherheitstools in umfassendere IaaS-Vertr?ge bündeln. Die Hybrid Cloud wird jedoch voraussichtlich mit einer CAGR von 12,62 % wachsen, da Souver?nit?tsregeln und latenzempfindliche Workloads Unternehmen dazu zwingen, sensible Daten lokal zu speichern und gleichzeitig Cloud-Analysen zu nutzen.
Anbieter mit cloudagnostischen Steuerungsebenen, die Protokolle über Kubernetes-Cluster und Legacy-Rechenzentren hinweg normalisieren, differenzieren sich. Private Cloud bleibt in regulierten Branchen wie dem Gesundheitswesen unverzichtbar, wo die Kosten durch Datenschutzverletzungen durchschnittlich 9,77 Millionen USD betragen und Verschlüsselungsvorschriften lokales Hosting vorantreiben.
Nach Endnutzerbranche:
BFSI-Führerschaft wird durch den Boom im Gesundheitswesen herausgefordertBFSI-Unternehmen hielten im Jahr 2025 24,40 % des Umsatzes, angetrieben durch strenge DORA-Standards und überdurchschnittliche Kosten von Datenschutzverletzungen in H?he von USD 6,08 Millionen. Banken und Versicherer setzen auf mehrschichtige MDR-, Betrugsanalytik- und Policy-as-Code-Kontrollen, um auf Vorstandsebene Resilienzparameter zu erfüllen. Das Gesundheitswesen ist mit einer CAGR von 13,55 % auf dem Weg zur schnellsten Expansion, da die H?ufigkeit von Ransomware-Angriffen und regulatorische Bu?gelder zunehmen; HIPAA-bezogene Strafen und Schwachstellen bei Medizinger?ten begründen das Auslagern an auf diesen Sektor spezialisierte MSSPs.
IT- und Telekommunikationsbetreiber nutzen ihr internes Fachwissen, um Dienstleistungsangebote mitzuentwickeln, w?hrend Beh?rden der 24/7-SOC-Direktive von NIS2 nachkommen. Fertigungs-, Einzelhandels- und Energieunternehmen beschaffen zunehmend identit?tszentrierte und OT-fokussierte ?berwachung, da digitale Zwillinge und IIoT-Implementierungen den Perimeter erweitern.
Geografieanalyse
Nordamerika Cybersicherheit als Service Markt
Nordamerika erwirtschaftete 34,10 % des Umsatzes im Jahr 2025, gestützt durch die weltweit h?chsten Kosten bei Datenschutzverletzungen – US-amerikanische Organisationen zahlen 9,8 Millionen USD pro Vorfall – sowie durch strenge SEC-Offenlegungspflichten, die eine kontinuierliche Erkennung und Berichterstattung priorisieren. Das Ausgabenwachstum bleibt robust, da Vorst?nde Einzelplattform-Anbieter bevorzugen, die Tool-?berschneidungen reduzieren und die Prüfungsbereitschaft vereinfachen. Risikokapital flie?t weiterhin in KI-zentrierte Disruptoren und erh?lt so ein lebendiges Partner?kosystem aufrecht.
Asien-Pazifik Cybersicherheit als Service Markt
Asien-Pazifik ist die am schnellsten wachsende Region und verzeichnet bis 2031 eine CAGR von 14,95 %, da Unternehmen ihre Multi-Cloud-Migrationen und Online-Zahlungskan?le absichern. Die Technologieausgaben Indiens sollen im Jahr 2025 INR 5 Billionen (60,4 Milliarden USD) erreichen, was die Nachfrage nach Hybrid-Cloud-Sicherheitsberatung ankurbelt, w?hrend der Cyberversicherungsmarkt der Region um fast 50 % j?hrlich w?chst. Lokale Vorschriften – vom Cybersecurity Act Singapurs bis zum chinesischen Gesetz zum Schutz personenbezogener Informationen – treiben den Aufbau lokalisierter SOC-Strukturen voran, die globale Bedrohungsintelligenz mit der Datenverarbeitung im jeweiligen Land verbinden.
Europa Cybersicherheit als Service Markt
Europa verzeichnet eine stetige Expansion, die durch NIS2 untermauert wird, welche die obligatorische 24/7-SOC-Abdeckung auf rund 350.000 kritische Einrichtungen ausweitet. Datensouver?nit?tsbedenken f?rdern die Pr?ferenz für Anbieter, die regionale Clouds betreiben und datenschutzverbessernde Technologien unterstützen. Wirtschaftliche Anreize entstehen, da Versicherer die Pr?mien für Organisationen senken, die die Einhaltung der ENISA-Leitlinien nachweisen, was den Dienstleistungskonsum im mittleren Marktsegment und im Unternehmensbereich weiter verankert.


Wettbewerbslandschaft
Der Cybersecurity als Service Markt weist eine moderate Konzentration auf. Führende Anbieter verfolgen die Plattformkonsolidierung; Palo Alto Networks allein t?tigte seit 2018 17 Akquisitionen, die in seinem 25 Milliarden USD schweren CyberArk-Deal gipfelten, der Netzwerk-, Cloud- und Identit?tsbereiche zusammenführt. Diese Breite spricht K?ufer an, die die Anzahl ihrer Anbieter reduzieren und einheitliche Richtlinien-Engines erreichen m?chten.
Cloud-Hyperscaler versch?rfen den Wettbewerb, indem sie nativen Schutz – Microsoft Defender, AWS GuardDuty und Google Cloud Security Command Center – in umfassendere Verbrauchsverpflichtungen einbetten. Ihre Skalierung setzt unabh?ngige MSSPs beim Preis unter Druck, doch Spezialisten reagieren mit branchenspezifischem Fachwissen, Zero-Trust-Konzepten und tiefgreifender SOC-Automatisierung, um ihre Margen zu verteidigen. KI-F?higkeiten pr?gen nun die Differenzierung; Organisationen, die automatisierte Bedrohungseingrenzung einsetzen, verkürzten ihre Reaktionszyklen im Jahr 2024 um 54 Tage.
Chancen in wei?en Flecken bestehen weiterhin im Gesundheitswesen und in der Sicherheit von OT-Umgebungen. Unternehmen wie Fortinet berichten von einem annualisierten Wachstum von 32 % beim ARR für Sicherheitsoperationen, was die Nachfrage nach konvergierten Netzwerk-plus-SOC-Angeboten signalisiert. Aufstrebende Innovatoren wie Wiz ziehen Angebote in Milliardenh?he an, indem sie das Cloud-native Posture Management verfeinern, was beweist, dass auch für disruptive Neueinsteiger Raum besteht, selbst wenn etablierte Anbieter durch Fusionen und ?bernahmen skalieren.
Marktführer im Bereich Cybersicherheit als Dienstleistung
-
Armor Defense, Inc.
-
McAfee Inc.
-
IBM Corporation
-
Forcepoint LLC
-
FireEye Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cybersicherheit als Service Markt
- International Business Machines (IBM) Corporation
- Accenture plc
- Cisco Systems, Inc.
- AT&T Cybersecurity (AT&T Inc.)
- Secureworks, Inc.
- McAfee, LLC
- Trellix LLC (Musarubra US LLC)
- Fortinet, Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- Sophos Ltd
- Proofpoint Inc.
- Zscaler, Inc.
- FireEye, LLC
- Armor Defense Inc.
- Convergent Network Solutions Ltd.
- Transputec Ltd.
- Zeguro Inc.
- Sara Technologies Inc.
- Cloud24x7 Pvt. Ltd.
Lesen Sie die Analyse der Cybersicherheit als Service-Unternehmen

Recent Industry Developments in Cybersicherheit als Service Markt
- Februar 2025: Die Datenschutzverletzung bei DISA Global Solutions betraf über 3,3 Millionen Personen und verdeutlichte das Lieferkettenrisiko innerhalb von Managed-Services-Beziehungen.
- M?rz 2025: IBM ?nderte Umsatzkategorien und fasste Identit?tssicherheit unter seinem Automatisierungssegment zusammen, um die Nachfrage nach integrierten Plattformen widerzuspiegeln.
- Mai 2025: Kyndryl verzeichnete Vertragsabschlüsse im Gesch?ftsjahr in H?he von USD 18,2 Milliarden, 46 % h?her als im Vorjahr, wobei Sicherheit ein herausragendes Gesch?ftsfeld darstellte.
- Juli 2025: Palo Alto Networks einigte sich auf die ?bernahme von CyberArk für USD 25 Milliarden, dem gr??ten Cybersicherheits-Buyout in der Geschichte.


Umfang des globalen Marktberichts für Cybersicherheit als Dienstleistung
Cyber-Sicherheit bezieht sich auf pr?ventive Techniken, die zum Schutz und zur Absicherung des Informationssystems einer Organisation vor Cyber-Kriegsführung, Spionage und Terrorismus eingesetzt werden. Heutzutage lagern Unternehmen ihre Cyber-Sicherheit aus, was als Cyber-Sicherheit als Dienstleistung (CSaaS) bezeichnet wird. Bei CSaaS überwacht ein Team unabh?ngiger Experten kontinuierlich das Systemverhalten der Organisation auf ungew?hnliche Aktivit?ten, warnt vor Bedrohungen und h?lt die Systeme auf dem neuesten Stand und gesichert.
| Kleine und mittlere Unternehmen (KMU) |
| Gro?unternehmen |
| Managed Detection and Response (MDR) |
| SOC als Dienstleistung |
| Identit?ts- und Zugriffsmanagement als Dienstleistung |
| Schwachstellen- und Penetrationstests als Dienstleistung |
| Compliance- und Risikobewertung als Dienstleistung |
| Datenverlustpr?vention als Dienstleistung |
| Risiko- und Schwachstellenbewertung |
| Bedrohungsintelligenz und -analyse |
| Prüfung und Protokollierung |
| Kontinuierliche ?berwachung und Verschlüsselung |
| Identit?ts- und Zugriffsmanagement |
| Incident-Response und Notfallwiederherstellung als Dienstleistung |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Energie und Versorgung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| 厂ü诲办辞谤别补 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Golfkooperationsrat |
| 罢ü谤办别颈 | ||
| Israel | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| Kenia | ||
| ?briges Afrika | ||
| Nach Unternehmensgr??e der Endnutzer | Kleine und mittlere Unternehmen (KMU) | ||
| Gro?unternehmen | |||
| Nach Servicemodell | Managed Detection and Response (MDR) | ||
| SOC als Dienstleistung | |||
| Identit?ts- und Zugriffsmanagement als Dienstleistung | |||
| Schwachstellen- und Penetrationstests als Dienstleistung | |||
| Compliance- und Risikobewertung als Dienstleistung | |||
| Datenverlustpr?vention als Dienstleistung | |||
| Nach Sicherheitstyp | Risiko- und Schwachstellenbewertung | ||
| Bedrohungsintelligenz und -analyse | |||
| Prüfung und Protokollierung | |||
| Kontinuierliche ?berwachung und Verschlüsselung | |||
| Identit?ts- und Zugriffsmanagement | |||
| Incident-Response und Notfallwiederherstellung als Dienstleistung | |||
| Nach Bereitstellungsmodus | Public Cloud | ||
| Private Cloud | |||
| Hybrid Cloud | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Regierung und Verteidigung | |||
| Energie und Versorgung | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Vereinigtes K?nigreich | ||
| Deutschland | |||
| Frankreich | |||
| Russland | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Indien | |||
| Japan | |||
| 厂ü诲办辞谤别补 | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Golfkooperationsrat | |
| 罢ü谤办别颈 | |||
| Israel | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| Kenia | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie hoch war der globale Wert des Marktes für Cybersicherheit als Dienstleistung im Jahr 2026 und welchen Wert wird er voraussichtlich bis 2031 erreichen?
Die Ausgaben beliefen sich im Jahr 2026 auf USD 31,4 Milliarden und sollen bis 2031 bei einer CAGR von 12,48 % auf USD 56,55 Milliarden steigen.
Wie schnell w?chst die Nachfrage von kleinen und mittleren Unternehmen?
Das KMU-Segment soll bis 2031 mit einer CAGR von 13,98 % wachsen und damit jede andere Kundengruppe übertreffen, da Fachkr?ftemangel und regulatorischer Druck die Auslagerung beschleunigen.
Welches Servicemodell hat derzeit den gr??ten Umsatzanteil?
Managed Detection and Response führt mit 29,10 % des globalen Umsatzes im Jahr 2025, was die Pr?ferenz von Unternehmen für proaktives Threat-Hunting und schnelle Behebung widerspiegelt.
Warum beeinflussen Versicherer den Kauf von Managed-Security-Dienstleistungen?
Versicherer verlangen zunehmend 24/7-?berwachung, Multi-Faktor-Authentifizierung und Incident-Response-Playbooks als Voraussetzung für eine Deckung, was Organisationen zu gebündelten MDR- und SOC-als-Dienstleistung-Vertr?gen treibt.
Welche Region ist bis 2031 auf dem Weg zur schnellsten Expansion?
Der asiatisch-pazifische Raum soll eine CAGR von 14,95 % verzeichnen, angetrieben durch eine rasche Cloud-Nutzung, steigende Technologiebudgets in M?rkten wie Indien und das schnell wachsende Cyber-Versicherungs?kosystem der Region.
Seite zuletzt aktualisiert am:



