
Taille et Part du Marché de la Cybersécurité en tant que Service
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 31.4 Milliards de dollars |
| Taille du Marché (2031) | 56.55 Milliards de dollars |
| Growth Rate (2026 - 2031) | 12.48 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
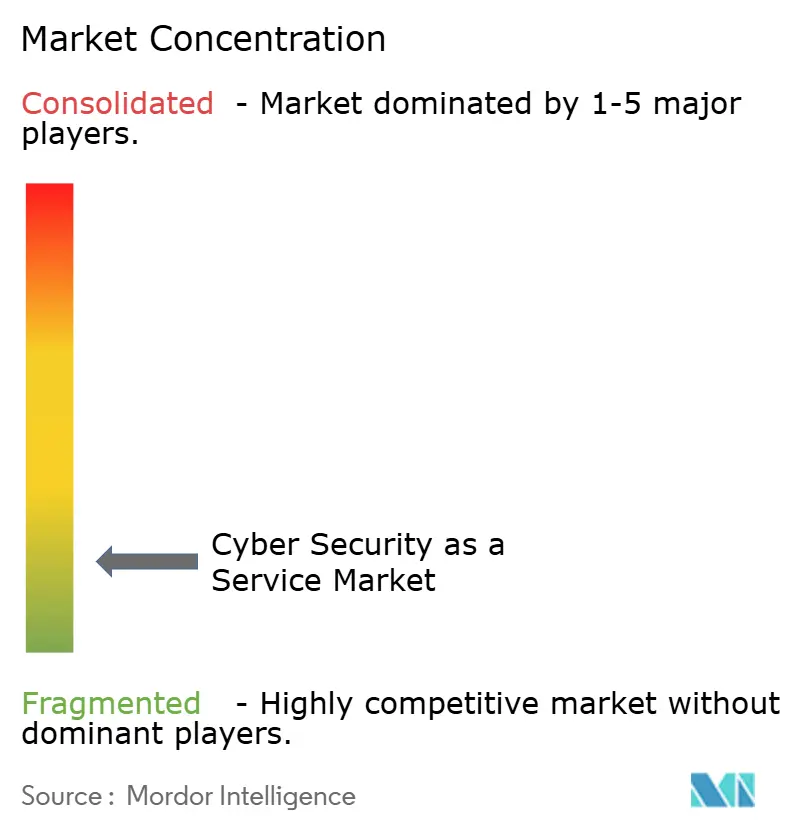
| Concentration du Marché | Faible |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du Marché de la Cybersécurité en tant que Service par 麻豆视频
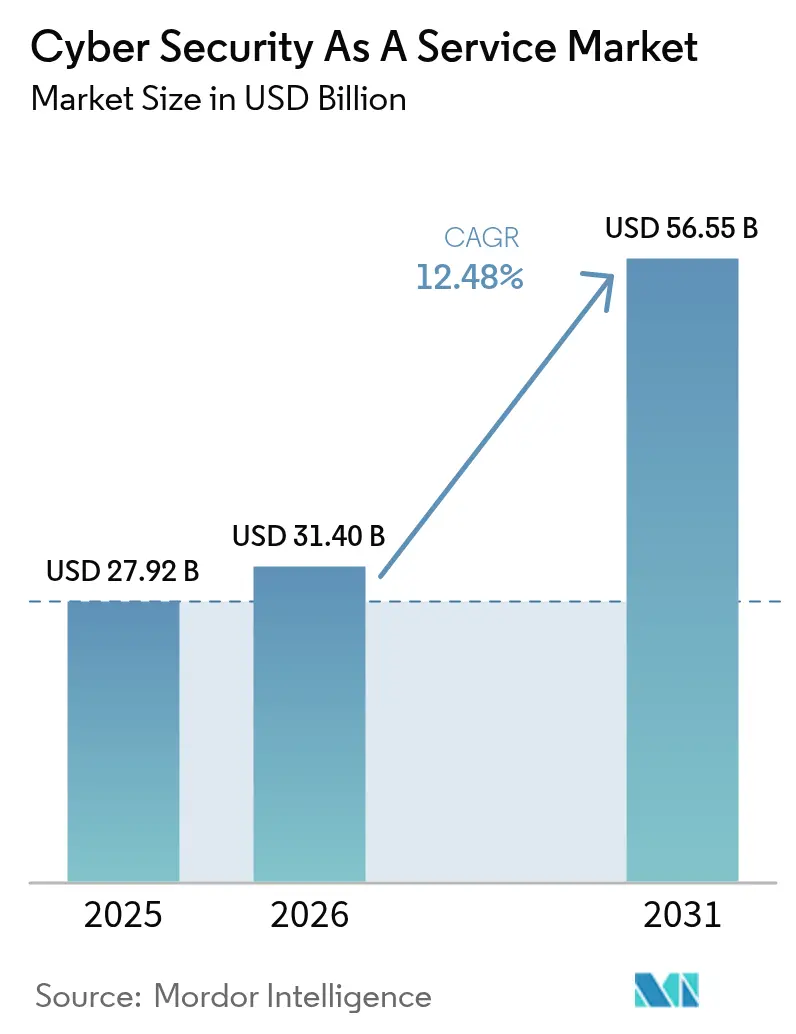
La taille du Marché de la Cybersécurité en tant que Service devrait passer de 27,92 milliards USD en 2025 à 31,4 milliards USD en 2026 et devrait atteindre 56,55 milliards USD d'ici 2031, à un CAGR de 12,48% sur la période 2026-2031. La hausse des co?ts des violations atteignant en moyenne 4,88 millions USD par incident en 2024 et le besoin d'une expertise spécialisée face à un déficit de compétences de 4 millions de personnes poussent les organisations à se tourner vers des partenaires de sécurité externes.[1]IBM, "Co?t des violations de données : l'argument économique en faveur de l'automatisation de la sécurité par l'IA," IBM.com Les grandes entreprises continuent de dominer les dépenses, mais les petites et moyennes entreprises accélèrent l'adoption des services à mesure que les modèles cloud et de travail à distance amplifient les surfaces d'attaque. Le renforcement du contr?le réglementaire par des cadres tels que NIS2 et les exigences croissantes en matière de cyberassurance intègrent la surveillance des menaces 24h/24 et 7j/7 dans les pratiques fondamentales de gouvernance. L'intensité concurrentielle s'est accrue à mesure que les fournisseurs axés sur les plateformes consolident leurs capacités par le biais d'opérations majeures, tandis que les hyperscalers cloud intègrent plus profondément des protections natives dans leurs écosystèmes.
Points clés du rapport
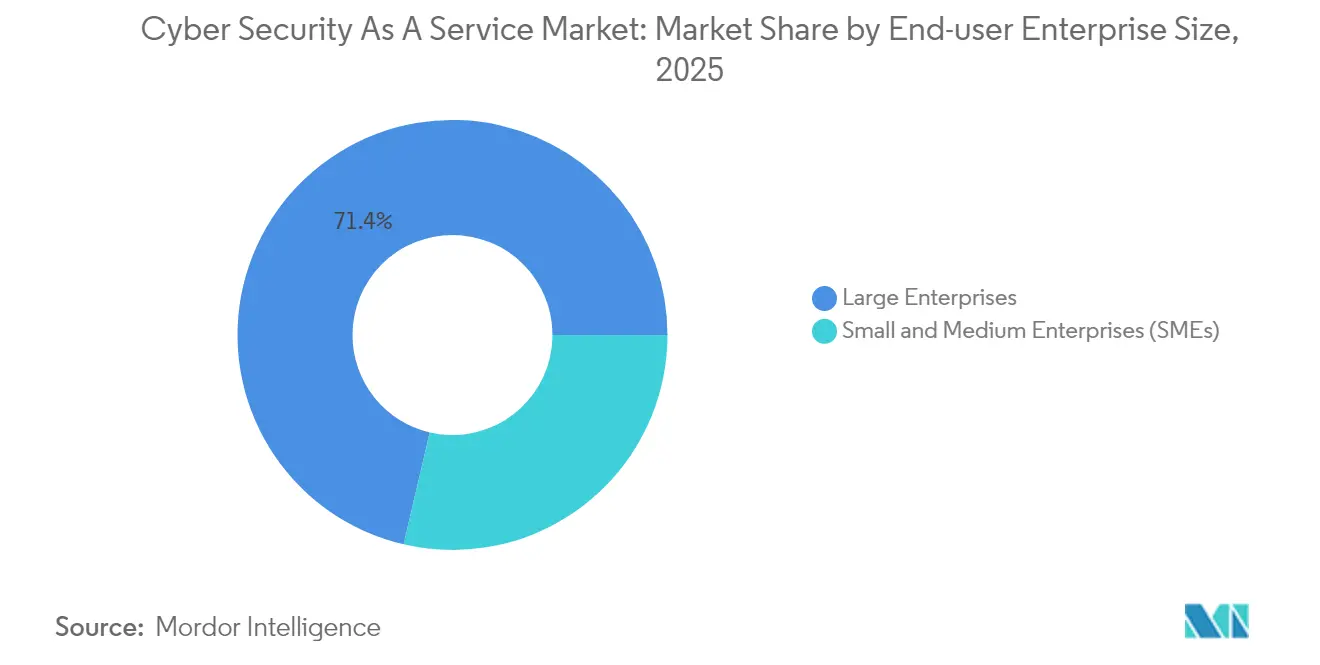
- Par taille d'entreprise utilisatrice finale, les grandes entreprises détenaient 71,35% de la part du Marché de la Cybersécurité en tant que Service en 2025, tandis que les PME devraient cro?tre à un CAGR de 13,98% jusqu'en 2031.
- Par modèle de service, la détection et la réponse gérées ont dominé avec une part de 29,10% en 2025 ; le SOC en tant que Service progresse à un CAGR de 16,95% jusqu'en 2031.
- Par type de sécurité, l'évaluation des risques et des vulnérabilités représentait une part de 30,85% de la taille du Marché de la Cybersécurité en tant que Service en 2025, tandis que le renseignement sur les menaces et l'analytique suivent une trajectoire de CAGR de 14,35%.
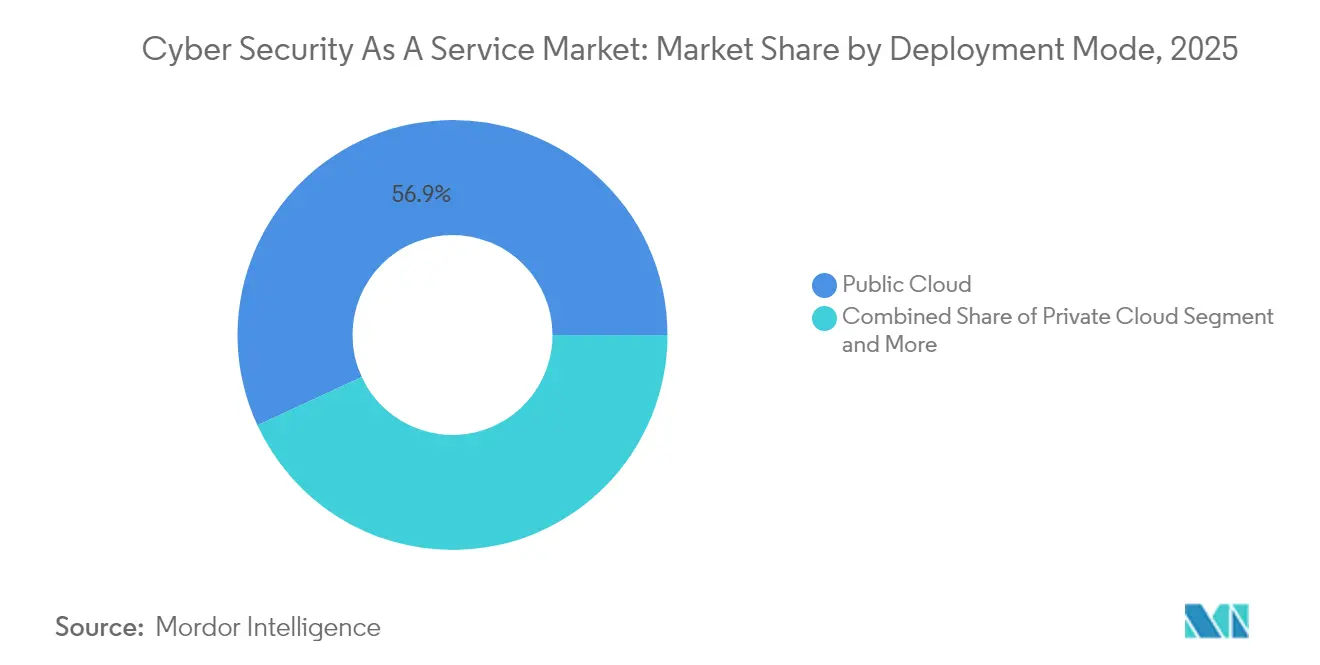
- Par mode de déploiement, le cloud public a capté 56,90% des revenus en 2025 ; le cloud hybride se développe à un CAGR de 12,62% jusqu'en 2031.
- Par secteur d'activité de l'utilisateur final, le BFSI a enregistré une part de 24,40% en 2025, tandis que le secteur de la santé devrait s'élargir à un CAGR de 13,55% jusqu'en 2031.
- Par géographie, l'Amérique du Nord commandait une part de 34,10% en 2025 ; l'Asie-Pacifique devrait enregistrer le CAGR le plus élevé de 14,95% jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Hausse du co?t et de la fréquence des violations de données | +3.2% | Mondial, le plus élevé en Amérique du Nord et dans l'UE | Moyen terme (2 à 4 ans) |
| Demande des PME face à la pénurie de compétences en cybersécurité | +2.8% | Mondial, fort en Asie-Pacifique et dans les marchés émergents | Long terme (≥ 4 ans) |
| Expansion de la surface d'attaque liée au cloud et au travail à distance | +2.5% | Mondial, concentré dans les régions numériquement matures | Court terme (≤ 2 ans) |
| Clauses de cyberassurance imposant une surveillance | +1.9% | Amérique du Nord et UE en c?ur, extension vers l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Sécurité centrée sur l'identité pour les API/M2M | +1.7% | Adoption précoce en Amérique du Nord et dans l'UE | Long terme (≥ 4 ans) |
| Exigences NIS2 en matière de SOC 24×7 | +1.4% | UE principalement, avec répercussions ailleurs | Court terme (≤ 2 ans) |
| Source: 麻豆视频 | |||
La hausse du co?t et de la fréquence des violations de données stimule l'adoption des services
Les dépenses moyennes liées aux violations ont atteint 4,88 millions USD en 2024, soit une hausse de 10 % d'une année sur l'autre, ce qui incite les conseils d'administration à financer des services de surveillance continue et de confinement rapide.[2]SecurityWeek, ? Co?t des violations de données en 2024 : 4,88 millions USD, selon la dernière étude IBM ?, SecurityWeek.com Les violations dans le secteur de la santé ont co?té 9,77 millions USD et représentaient 79 % des incidents signalés, tandis que les organisations ayant recours à l'IA et à l'automatisation ont économisé 2,2 millions USD et réduit le délai de confinement de 54 jours. Alors que 70 % des entreprises victimes d'une violation subissent des perturbations commerciales significatives, des cadres réglementaires tels qu'ISO 27001 érigent la détection et la réponse en temps réel en exigence de référence.
La demande des PME en matière de cybersécurité s'accélère dans un contexte de crise des compétences
Les PME subissent 43 % des cyberattaques, pourtant 18 % d'entre elles n'ont toujours pas de défenses formelles ; 44 % supplémentaires s'appuient sur des outils de base.[3]OCDE, ? Numérisation des PME pour gérer les chocs et les transitions ?, OCDE.org Avec 60 % des PME touchées qui ferment dans les six mois, les prestataires de services adaptent des offres basées sur l'abonnement qui regroupent la supervision SOC 24 h/24 et 7 j/7, les conseils en matière de conformité et la facilitation de la cyberassurance. Des programmes gouvernementaux tels que le Cyber Essentials du Royaume-Uni et des offres SOC à moindre co?t, tarifées à partir de 10 000 USD par mois, élargissent la demande adressable.
La migration vers le cloud élargit les surfaces d'attaque et les exigences de service
Quatre-vingt-onze pour cent des organisations signalent des angles morts liés à des ensembles d'outils fragmentés, et 54 % citent la complexité comme leur principal défi en matière de données cloud.[4]Palo Alto Networks, ? Rapport 2024 sur l'état de la sécurité cloud native ?, PaloAltoNetworks.com Les identités machines surpassent désormais les identités humaines dans un rapport de 40:1 dans les environnements pilotés par l'IA, faisant de la sécurité centrée sur l'identité un impératif stratégique. Les fournisseurs offrant une visibilité unifiée sur les parcs hybrides gagnent des parts de marché, en particulier là où les cadres de conformité stipulent une validation continue des contr?les.
L'évolution de la cyberassurance impose une surveillance continue
Les assureurs lient de plus en plus l'éligibilité aux polices à la preuve d'une surveillance 24 h/24 et 7 j/7, d'une authentification multifacteur et de plans de réponse aux incidents. Bien que les tarifs de la cyberassurance aux ?tats-Unis aient baissé de 5 % au quatrième trimestre 2024, les assureurs ont renforcé les prérequis techniques, poussant les organisations vers des contrats de détection et réponse gérées associés à des provisions pour réponse aux violations.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Préoccupations liées à la souveraineté des données et au verrouillage fournisseur | -1.8% | UE et Asie-Pacifique en c?ur, répercussions réglementaires | Long terme (≥ 4 ans) |
| Lacunes de visibilité dans les environnements multicloud | -1.5% | Mondial, aigu? en Amérique du Nord et dans l'UE | Moyen terme (2 à 4 ans) |
| Attaques ciblées sur la cha?ne d'approvisionnement des MSSP | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Inflation des co?ts de talents érrodant les marges | -0.9% | Amérique du Nord et UE principalement | Moyen terme (2 à 4 ans) |
| Source: 麻豆视频 | |||
Les préoccupations liées à la souveraineté des données créent des défis dans la prestation de services
NIS2 contraint 350 000 entités européennes à renforcer la supervision de leur cha?ne d'approvisionnement, obligeant les fournisseurs à héberger la télémétrie au sein du bloc pour satisfaire aux mandats de résidence des données. Des règles similaires à Singapour et en Inde contraignent les MSSP mondiaux à répliquer l'infrastructure régionalement, ce qui augmente les dépenses d'investissement et complique le partage du renseignement sur les menaces. Les entreprises méfiantes à l'égard du verrouillage fournisseur exigent de plus en plus des clauses contractuelles de sortie et une télémétrie en normes ouvertes pour atténuer les barrières au changement.
Les lacunes de visibilité multicloud compromettent l'efficacité du service
La fragmentation des outils laisse 91 % des entreprises avec des angles morts, et 64 % signalent davantage de violations après des migrations cloud précipitées. Les partenaires de service dépourvus d'une télémétrie unifiée peinent à appliquer la cohérence des politiques à travers AWS, Azure, Google Cloud et les parcs sur site. Les fournisseurs qui intègrent des plateformes de protection des applications cloud natives avec des données SIEM héritées remportent des contrats en démontrant une visibilité de bout en bout.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par taille d'entreprise utilisatrice finale :
la domination des grandes entreprises face à l'accélération des PMELes grandes entreprises représentaient 71,35% de la part du Marché de la Cybersécurité en tant que Service en 2025, portées par des budgets permettant des engagements multicouches en matière de détection et réponse gérées, de chasse aux menaces et d'orchestration de la conformité. Les valeurs contractuelles dépassent régulièrement 500 000 USD par an pour une couverture globale incluant des contrats de réponse aux incidents et l'alignement sur l'assurance contre les violations. Le segment des PME, cependant, devrait cro?tre à un CAGR de 13,98%, aliment par des offres clés en main de SOC en tant que Service et des programmes réglementaires qui étendent les obligations NIS2 aux partenaires de la cha?ne d'approvisionnement de plus petite taille.
Les modèles de livraison cloud rentables, la tarification par abonnement à forfait et les remises liées aux assureurs abaissent les barrières pour les PME, en particulier en Asie-Pacifique, où l'adoption du cloud par les PME est en plein essor. Les fournisseurs proposant des tableaux de bord localisés dans la langue et des modèles de conformité captent une part disproportionnée parmi les premiers acheteurs de services de sécurité gérés.


Par modèle de service :
leadership de la détection et réponse gérées face à l'essor des services SOCLa détection et la réponse gérées détenaient 29,10% de la taille du Marché de la Cybersécurité en tant que Service en 2025, reflétant la préférence des entreprises pour la chasse proactive aux menaces associée à une remédiation rapide. Le modèle de plateforme de CrowdStrike illustre l'avantage concurrentiel obtenu gr?ce à la convergence des télémétries des terminaux, des identités et du cloud. Le SOC en tant que Service se développe à un CAGR de 16,95%, soutenu par le triage piloté par l'IA et une licence à la croissance qui résonne auprès des organisations aux ressources limitées.
L'identité en tant que Service est également en progression à mesure que le trafic machine à machine explose dans les flux de travail d'IA, incitant les entreprises à externaliser la gestion du cycle de vie des identifiants. Les tests de vulnérabilité et l'évaluation de la conformité restent fondamentaux, mais la différenciation repose désormais sur des capacités de validation continue qui s'alignent directement sur les indicateurs de risque des assureurs et des conseils d'administration.
Par type de sécurité :
le leadership de l'évaluation des risques évolue vers l'analytique du renseignementL'évaluation des risques et des vulnérabilités contr?lait 30,85 % des revenus en 2025, portée par les audits de référence obligatoires au titre d'ISO 27001, SOC 2 et des règles sectorielles telles que DORA pour les institutions financières. Cependant, le renseignement sur les menaces et l'analytique est le segment à la croissance la plus rapide avec un TCAC de 14,35 %, les adversaires sophistiqués se tournant vers des méthodes d'attaque activées par l'IA. Les organisations déployant une analytique intégrée à l'IA signalent des co?ts de violations inférieurs de 2,2 millions USD, soulignant le retour sur investissement pour la défense prédictive.
La surveillance continue et les services de chiffrement gagnent régulièrement du terrain, les assureurs liant les remises sur primes à la preuve d'une supervision permanente et de la protection des données au repos. La gestion des identités, la réponse aux incidents et les services de journalisation centralisée complètent des offres en couches con?ues pour combler les lacunes de temps de présence, qui atteignent en moyenne 258 jours à l'échelle mondiale.
Par mode de déploiement :
la domination du cloud public fait face au défi hybrideLe cloud public a capté 56,90% de la part du Marché de la Cybersécurité en tant que Service en 2025, soutenu par les hyperscalers qui intègrent des outils de sécurité natifs dans des contrats IaaS plus larges. Cependant, le cloud hybride devrait s'élargir à un CAGR de 12,62% en raison des règles de souveraineté et des charges de travail sensibles à la latence qui obligent les entreprises à conserver les données sensibles sur site tout en exploitant l'analytique cloud.
Les fournisseurs disposant de plans de contr?le agnostiques au cloud qui normalisent les journaux entre les clusters Kubernetes et les centres de données traditionnels se différencient. Le cloud privé reste essentiel dans les secteurs réglementés comme la santé, où les co?ts des violations atteignent en moyenne 9,77 millions USD et où les mandats de chiffrement favorisent l'hébergement localisé.
Par secteur d'activité de l'utilisateur final :
le leadership du BFSI remis en question par la montée en puissance de la santéLes entreprises du BFSI détenaient 24,40 % des revenus de 2025, propulsées par les normes DORA strictes et des co?ts de violations supérieurs à la moyenne de 6,08 millions USD. Les banques et les assureurs adoptent des contr?les de détection et réponse gérées multicouches, d'analytique de la fraude et de politique en tant que code pour satisfaire aux métriques de résilience au niveau du conseil d'administration. La santé est positionnée pour la croissance la plus rapide, à un TCAC de 13,55 %, alors que la fréquence des ran?ongiciels et les amendes réglementaires s'accumulent ; les pénalités liées à HIPAA et les vulnérabilités des dispositifs médicaux soutiennent l'externalisation vers des MSSP spécialistes du secteur.
Les opérateurs des technologies de l'information et des télécommunications s'appuient sur leur expertise interne pour co-développer des offres de services, tandis que les entités gouvernementales se conforment à la directive SOC 24 h/24 et 7 j/7 de NIS2. Les acteurs de la fabrication, du commerce de détail et de l'énergie achètent de plus en plus des solutions de surveillance centrées sur l'identité et axées sur les technologies opérationnelles, à mesure que les jumeaux numériques et les déploiements IIoT élargissent le périmètre.
Analyse géographique
Marché de la Cybersécurité en tant que Service en Amérique du Nord
L'Amérique du Nord a généré 34,10 % des revenus de 2025, soutenue par les co?ts de violation les plus élevés au monde — les organisations américaines paient 9,8 millions USD par incident — et par les mandats stricts de divulgation de la SEC qui privilégient la détection et le reporting continus. La croissance des dépenses reste saine, les conseils d'administration favorisant les fournisseurs à plateforme unique qui réduisent le chevauchement des outils et simplifient la préparation aux audits. Le capital-risque continue de financer les perturbateurs centrés sur l'IA, entretenant un écosystème de partenaires dynamique.
Marché de la Cybersécurité en tant que Service en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide, progressant à un CAGR de 14,95 % jusqu'en 2031, alors que les entreprises s'empressent de sécuriser leurs migrations multi-cloud et leurs canaux de paiement en ligne. Les dépenses technologiques de l'Inde devraient atteindre 5 billions INR (60,4 milliards USD) en 2025, stimulant la demande de conseil en sécurité cloud hybride, tandis que le marché de la cyber-assurance de la région cro?t de près de 50 % par an. Les réglementations locales, allant de la loi sur la cybersécurité de Singapour à la loi chinoise sur la protection des informations personnelles, encouragent la création de SOC localisés qui combinent le renseignement mondial sur les menaces avec le traitement des données dans le pays.
Marché de la Cybersécurité en tant que Service en Europe
L'Europe maintient une expansion régulière soutenue par NIS2, qui étend la couverture SOC obligatoire 24h/24 et 7j/7 à environ 350 000 entités critiques. Les sensibilités liées à la souveraineté des données favorisent les fournisseurs qui exploitent des clouds régionaux et prennent en charge les technologies de renforcement de la confidentialité. Des incitations économiques émergent alors que les assureurs réduisent les primes pour les organisations démontrant leur conformité aux recommandations de l'ENISA, intégrant davantage la consommation de services dans les segments des moyennes entreprises et des grandes entreprises.


Paysage concurrentiel
Le Marché de la Cybersécurité en tant que Service présente une concentration modérée. Les principaux fournisseurs poursuivent la consolidation des plateformes ; Palo Alto Networks a réalisé à lui seul 17 acquisitions depuis 2018, aboutissant à son opération CyberArk de 25 milliards USD qui fusionne les domaines réseau, cloud et identité. Une telle envergure séduit les acheteurs cherchant à réduire le nombre de fournisseurs et à disposer de moteurs de politique unifiés.
Les hyperscalers cloud intensifient la concurrence en intégrant des protections natives — Microsoft Defender, AWS GuardDuty et Google Cloud Security Command Center — dans des engagements de consommation plus larges. Leur échelle exerce une pression sur les prix des MSSP indépendants, mais les spécialistes répondent par une expertise sectorielle, des plans directeurs de confiance zéro et une automatisation approfondie du SOC pour défendre leurs marges. Les capacités d'IA fa?onnent désormais la différenciation ; les organisations utilisant le confinement automatisé des menaces ont réduit leurs cycles de réponse de 54 jours en 2024.
Des opportunités inexploitées persistent dans la sécurité des environnements de santé et des technologies opérationnelles. Des entreprises comme Fortinet font état d'une croissance annualisée de 32% du revenu récurrent annuel des opérations de sécurité, signalant une demande pour des propositions réseau et SOC convergées. Des innovateurs émergents tels que Wiz attirent des offres de plusieurs milliards de dollars en affinant la gestion de la posture native du cloud, prouvant qu'il existe une place pour des entrants disruptifs même lorsque les acteurs établis se développent par fusions et acquisitions.
Leaders du Secteur de la Cybersécurité en tant que Service
-
Armor Defense, Inc.
-
McAfee Inc.
-
IBM Corporation
-
Forcepoint LLC
-
FireEye Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Cybersécurité en tant que Service
- International Business Machines (IBM) Corporation
- Accenture plc
- Cisco Systems, Inc.
- AT&T Cybersecurity (AT&T Inc.)
- Secureworks, Inc.
- McAfee, LLC
- Trellix LLC (Musarubra US LLC)
- Fortinet, Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- Sophos Ltd
- Proofpoint Inc.
- Zscaler, Inc.
- FireEye, LLC
- Armor Defense Inc.
- Convergent Network Solutions Ltd.
- Transputec Ltd.
- Zeguro Inc.
- Sara Technologies Inc.
- Cloud24x7 Pvt. Ltd.
Lire l’analyse des entreprises de cybersécurité en tant que service

Recent Industry Developments in Marché de la Cybersécurité en tant que Service
- Février 2025 : la violation de DISA Global Solutions a touché plus de 3,3 millions de personnes, soulignant l'exposition de la cha?ne d'approvisionnement dans les relations de services gérés.
- Mars 2025 : IBM a modifié ses catégories de revenus, regroupant la sécurité des identités sous son segment Automatisation pour refléter la demande de plateformes intégrées.
- Mai 2025 : Kyndryl a enregistré 18,2 milliards USD de signatures sur l'exercice fiscal, soit 46 % de plus d'une année sur l'autre, avec la sécurité comme ligne d'activité phare.
- Juillet 2025 : Palo Alto Networks a accepté d'acquérir CyberArk pour 25 milliards USD, le plus grand rachat en cybersécurité jamais enregistré.


Périmètre du Rapport sur le Marché Mondial de la Cybersécurité en tant que Service
La cybersécurité désigne les techniques préventives utilisées pour protéger et sauvegarder le système d'information d'une organisation contre l'espionnage, le terrorisme et la guerre cybernétiques. De nos jours, les entreprises externalisent leur cybersécurité, ce que l'on appelle la cybersécurité en tant que service (CSaaS). Dans le cadre du CSaaS, une équipe d'experts indépendants surveille en permanence les comportements inhabituels sur les systèmes de l'organisation, alerte sur les menaces et maintient les systèmes à jour et sauvegardés.
| Petites et moyennes entreprises (PME) |
| Grandes entreprises |
| Détection et réponse gérées (MDR) |
| SOC en tant que service |
| Gestion des identités et des accès en tant que service |
| Tests de vulnérabilité et de pénétration en tant que service |
| Conformité et évaluation des risques en tant que service |
| Prévention de la perte de données en tant que service |
| ?valuation des risques et des vulnérabilités |
| Renseignement sur les menaces et analytique |
| Audit et journalisation |
| Surveillance continue et chiffrement |
| Gestion des identités et des accès |
| Réponse aux incidents et reprise après sinistre en tant que service |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| BFSI |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| ?nergie et services publics |
| Commerce de détail et commerce électronique |
| Fabrication |
| Amérique du Nord | ?tats-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | 叠谤é蝉颈濒 | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | CCG |
| Turquie | ||
| Isra?l | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| 狈颈驳é谤颈补 | ||
| Kenya | ||
| Reste de l'Afrique | ||
| Par taille d'entreprise utilisatrice finale | Petites et moyennes entreprises (PME) | ||
| Grandes entreprises | |||
| Par modèle de service | Détection et réponse gérées (MDR) | ||
| SOC en tant que service | |||
| Gestion des identités et des accès en tant que service | |||
| Tests de vulnérabilité et de pénétration en tant que service | |||
| Conformité et évaluation des risques en tant que service | |||
| Prévention de la perte de données en tant que service | |||
| Par type de sécurité | ?valuation des risques et des vulnérabilités | ||
| Renseignement sur les menaces et analytique | |||
| Audit et journalisation | |||
| Surveillance continue et chiffrement | |||
| Gestion des identités et des accès | |||
| Réponse aux incidents et reprise après sinistre en tant que service | |||
| Par mode de déploiement | Cloud public | ||
| Cloud privé | |||
| Cloud hybride | |||
| Par secteur d'activité de l'utilisateur final | BFSI | ||
| Santé et sciences de la vie | |||
| Technologies de l'information et télécommunications | |||
| Gouvernement et défense | |||
| ?nergie et services publics | |||
| Commerce de détail et commerce électronique | |||
| Fabrication | |||
| 骋é辞驳谤补辫丑颈别 | Amérique du Nord | ?tats-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | 叠谤é蝉颈濒 | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Royaume-Uni | ||
| Allemagne | |||
| France | |||
| Russie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Inde | |||
| Japon | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | CCG | |
| Turquie | |||
| Isra?l | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| 狈颈驳é谤颈补 | |||
| Kenya | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle était la valeur mondiale du Marché de la Cybersécurité en tant que Service en 2026 et à quel niveau est-il attendu d'ici 2031 ?
Les dépenses totalisaient 31,4 milliards USD en 2026 et devraient grimper à 56,55 milliards USD d'ici 2031, sur la base d'un TCAC de 12,48 %.
? quelle vitesse la demande des petites et moyennes entreprises augmente-t-elle ?
Le segment des PME devrait se développer à un TCAC de 13,98 % jusqu'en 2031, dépassant tous les autres groupes de clients, car les pénuries de compétences et les pressions réglementaires accélèrent l'externalisation.
Quel modèle de service détient actuellement la plus grande part de revenus ?
La détection et réponse gérées mène avec 29,10 % des revenus mondiaux de 2025, reflétant la préférence des entreprises pour la chasse proactive aux menaces et la remédiation rapide.
Pourquoi les assureurs influencent-ils les achats de services de sécurité gérés ?
Les assureurs exigent de plus en plus une surveillance 24 h/24 et 7 j/7, une authentification multifacteur et des plans de réponse aux incidents comme conditions de couverture, poussant les organisations vers des contrats de détection et réponse gérées et de SOC en tant que service regroupés.
Quelle région est positionnée pour la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait enregistrer un TCAC de 14,95 %, portée par l'adoption rapide du cloud, la hausse des budgets technologiques dans des marchés tels que l'Inde, et l'écosystème de cyberassurance en forte croissance dans la région.
Dernière mise à jour de la page le:



