
Marktgr??e und Marktanteil der Cybersicherheit für Regierung und ?ffentlichen Sektor
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
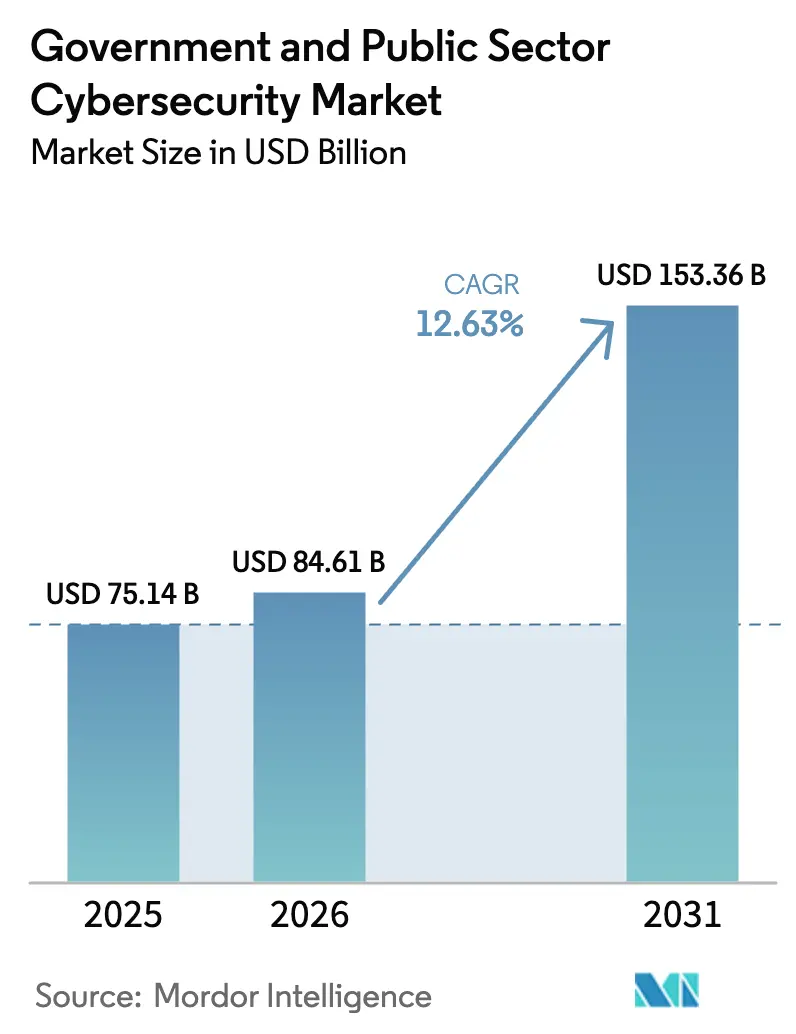
| Marktgr??e (2026) | 84.61 Milliarden US-Dollar |
| Marktgr??e (2031) | 153.36 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.63 % |
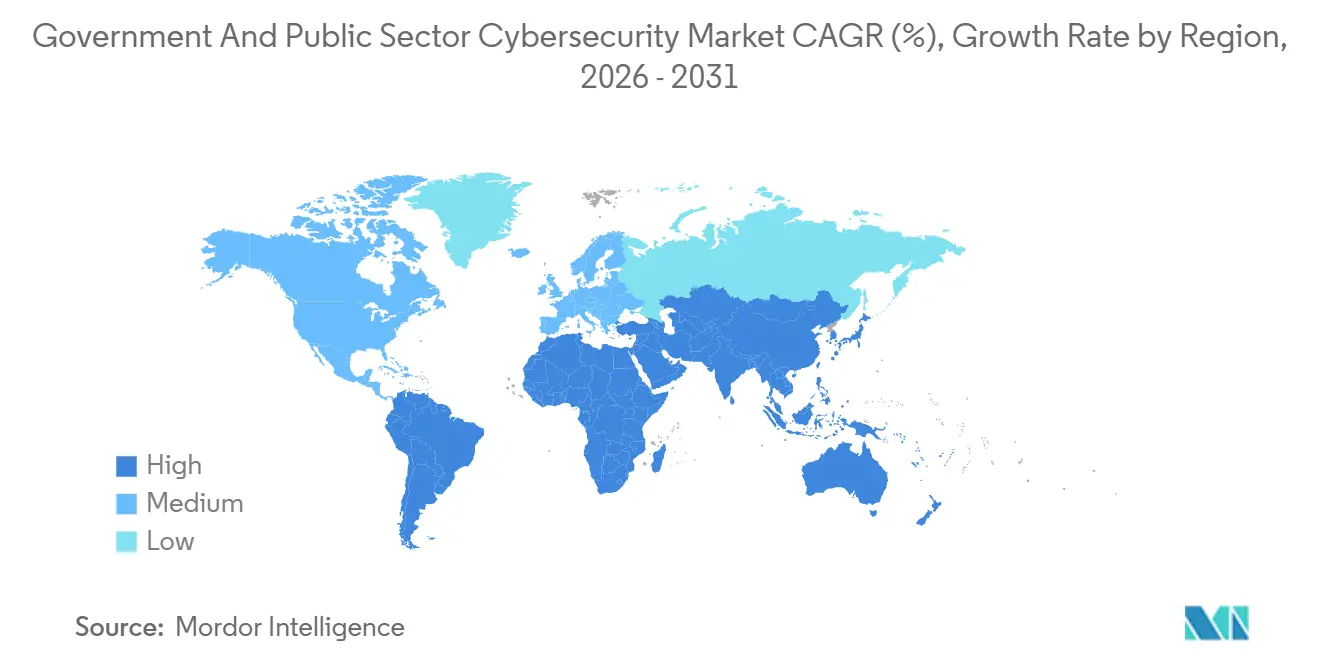
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
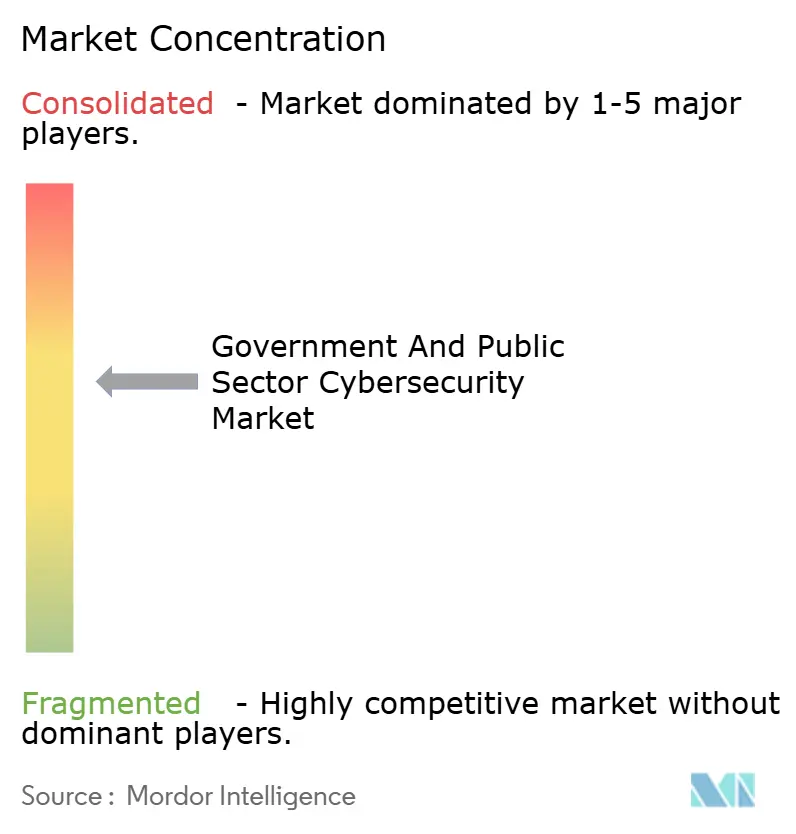
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse der Cybersicherheit für Regierung und ?ffentlichen Sektor von 麻豆视频
Die Marktgr??e für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor wird voraussichtlich von 75,14 Milliarden USD im Jahr 2025 auf 84,61 Milliarden USD im Jahr 2026 steigen und bis 2031 153,36 Milliarden USD erreichen, mit einer CAGR von 12,63 % über den Zeitraum 2026–2031. Eine st?rkere Abstimmung zwischen nationaler Verteidigungsplanung und Cyberresilienz, steigende Angriffsvolumina, die die Grenze zwischen Spionage und Sabotage verwischen, sowie Compliance-Vorgaben wie die NIS2-Richtlinie der Europ?ischen Union tragen zum zweistelligen Wachstum bei. Bundesf?rderprogramme in den Vereinigten Staaten und Australien sowie Anforderungen an souver?ne Clouds in Japan und Deutschland treiben die Beschaffung integrierter Plattformen voran, die Netzwerk-, Cloud- und Identit?tssicherheit konsolidieren. Gleichzeitig verl?ngern der chronische Mangel an sicherheitsüberprüften Fachkr?ften und die Persistenz veralteter Mainframes die Dienstleistungsengagements und verlagern die Ausgaben hin zu verwalteten Erkennungs-, Reaktions- und Beratungsangeboten. Anbieter, die schlüsselfertige, sicherheitsüberprüfte Teams liefern k?nnen, gewinnen Budgetumschichtungen, die bisher für reine Softwarelizenzen reserviert waren.
Wichtigste Erkenntnisse des Berichts
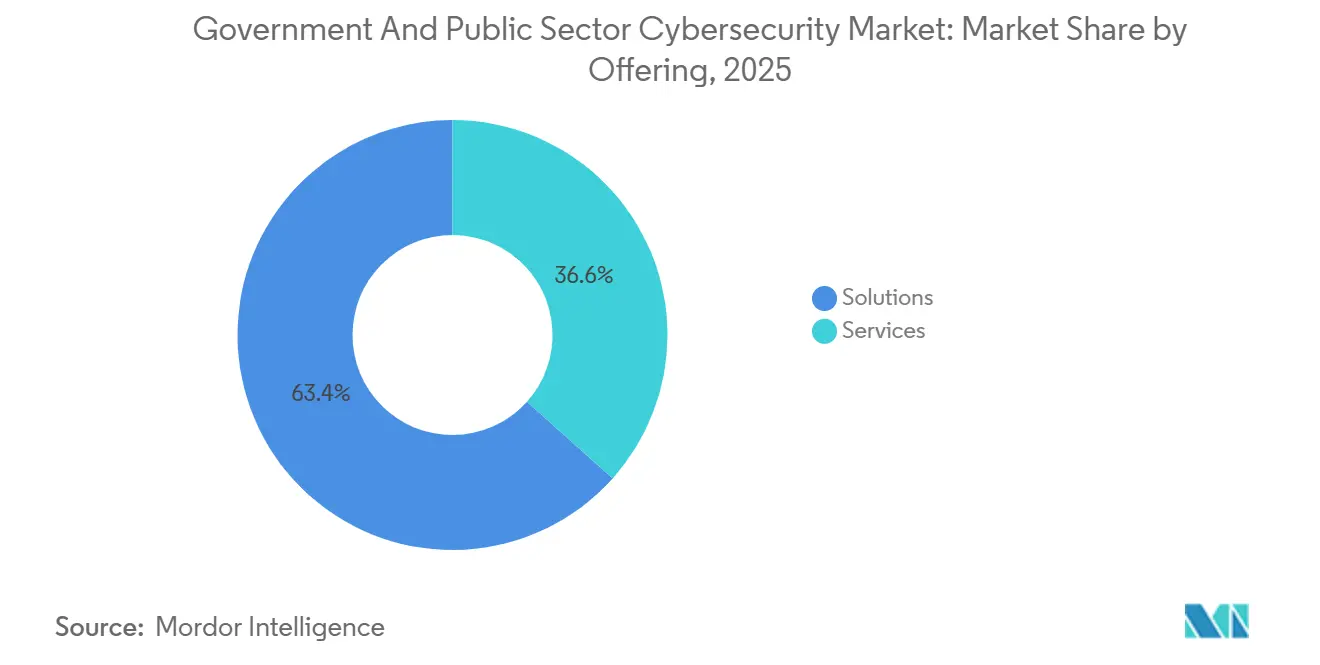
- Nach Angebot führten L?sungen mit einem Marktanteil von 63,38 % im Bereich Cybersicherheit für Regierung und ?ffentlichen Sektor im Jahr 2025, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 13,23 % wachsen sollen.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2025 einen Anteil von 58,36 % an der Marktgr??e für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor, w?hrend Cloud-Bereitstellungen bis 2031 mit einer CAGR von 13,24 % wachsen sollen.
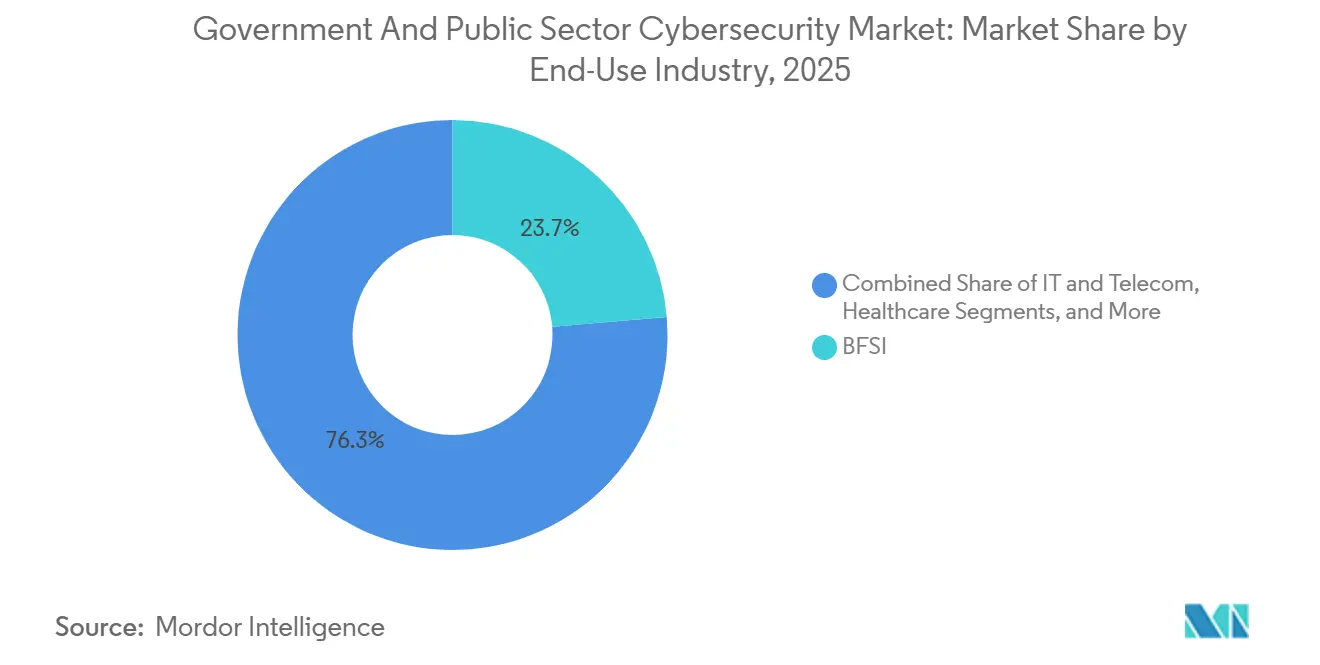
- Nach Endnutzerbranche entfielen 23,67 % der Ausgaben im Jahr 2025 auf Banken, Finanzdienstleistungen und Versicherungen, w?hrend das Gesundheitswesen bis 2031 mit einer CAGR von 14,12 % w?chst.
- Nach Unternehmensgr??e dominierten Gro?unternehmen mit 70,53 % der Marktgr??e für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor im Jahr 2025, w?hrend kleine und mittlere Unternehmen bis 2031 mit einer CAGR von 12,86 % wachsen.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 34,81 %, und der asiatisch-pazifische Raum ist mit einer CAGR von 13,48 % bis 2031 die am schnellsten wachsende Region.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation staatlich gesteuerter Cyberbedrohungen gegen Regierungsinfrastruktur | +2.8% | Global, mit besonderer Intensit?t in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verbreitung von Zero-Trust- und identit?tszentrierten Sicherheitsvorgaben | +2.3% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Anstieg der Cloud-Migration von Regierungen und Einführung hybrider Umgebungen | +2.1% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Einführung von Cybersicherheits-Leistungszielen und F?rderprogrammen | +1.6% | Nordamerika, mit beginnender Einführung in Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Schneller Einsatz KI-gestützter Cyberabwehrplattformen in ?ffentlichen SOCs | +1.4% | Nordamerika und Europa, Pilotprogramme im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verlagerung hin zu souver?nen und Community-Clouds zur Erfüllung von Datenspeicherungsanforderungen | +1.2% | Asiatisch-pazifischer Raum, Europa sowie Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: 麻豆视频 | |||
Eskalation staatlich gesteuerter Cyberbedrohungen gegen Regierungsinfrastruktur
Gruppen mit fortgeschrittenen persistenten Bedrohungen intensivierten ihre Operationen im Jahr 2025, wobei 47 % der Einbrüche in kritische Infrastrukturen auf staatliche Akteure zurückgeführt wurden. Vorf?lle wie die Salt-Typhoon-Kampagne, die Telekommunikationsnetze in 14 L?ndern kompromittierte, unterstreichen den Wandel von Spionage hin zur Vorbereitung auf St?rungen. Regierungen verankern daher kontinuierliche ?berwachung und das Prinzip der angenommenen Kompromittierung in der Beschaffung, was die Nachfrage nach erweiterten Erkennungs- und Reaktionsplattformen erh?ht, die IT-, Betriebstechnologie- und Cloud-Telemetrie verbinden. Ransomware gegen Kommunen stieg in Europa im Jahresvergleich um 34 %, was die Dringlichkeit einheitlicher Sicherheitsoperationen auch für kleine ?ffentliche Einrichtungen unterstreicht.[1]Agentur der Europ?ischen Union für Cybersicherheit, ?Bericht zur Bedrohungslandschaft 2025”, ENISA.EUROPA.EU
Verbreitung von Zero-Trust- und identit?tszentrierten Sicherheitsvorgaben
Bis Mitte 2026 muss jede zivile US-Bundesbeh?rde phishing-resistente Mehrfaktorauthentifizierung einsetzen, w?hrend das Vereinigte K?nigreich von zentralen Ministerien verlangt, bis M?rz 2025 Zero-Trust-Blueprints einzuhalten. Das Ergebnis ist eine Umverteilung von Budgets von Perimeter-Firewalls hin zu Identity Governance, Berechtigungskontrollen und softwaredefinierten Perimetern. Okta meldete im Gesch?ftsjahr 2025 einen Anstieg der Neukunden im ?ffentlichen Sektor um 41 %, was eine Beschaffungsverlagerung widerspiegelt, die Anbieter mit passwortlosen und richtliniengesteuerten Zugriffsfunktionen bevorzugt. Veraltete Mainframes erschweren jedoch den ?bergang, da 58 % der US-Beh?rden Integrationshindernisse anführen.
Anstieg der Cloud-Migration von Regierungen und Einführung hybrider Umgebungen
FedRAMP listet ab Januar 2026 312 autorisierte Cloud-Dienstangebote auf, ein Anstieg von 17 % seit 2024, was die Akzeptanz widerspiegelt, dass elastische Infrastruktur schneller patchen und skalieren kann als herk?mmliche Rechenzentren.[2]US-amerikanische Allgemeine Dienstleistungsverwaltung, ?FedRAMP-Marktplatz”, FEDRAMP.GOVHybrid bleibt dominant, weil Beh?rden klassifizierte, souver?ne Cloud- und kommerzielle Workloads ausbalancieren, was Herausforderungen bei der Identit?tsf?deration und API-Gateways schafft. Die britische Politik schreibt nun Cloud-native Designs für alle neuen Dienste vor, mit vollst?ndiger Migration bis 2027, w?hrend Deutschland und Japan eine regionale Datenspeicherung durchsetzen, die Workloads zu inl?ndisch kontrollierten Anbietern verlagert.
Einführung von Cybersicherheits-Leistungszielen und F?rderprogrammen
CISAs Cybersicherheits-Leistungsziele und das staatliche und lokale Cybersicherheits-F?rderprogramm vergeben allein im Jahr 2025 3 Milliarden USD, was Projekte für Kommunen ohne internes Fachwissen erm?glicht. Das Programm ?Digitales Europa” der Europ?ischen Union hat bereits 580 Millionen EUR (638 Millionen USD) für Kompetenzzentren freigegeben, und Australien stellt 1,3 Milliarden AUD (885 Millionen USD) für die St?rkung subnationale Regierungen bereit. Obwohl Anforderungen an Kofinanzierungen einige Gebietsk?rperschaften behindern, hebt die F?rderwelle die Durchdringung von verwalteter Erkennung und Reaktion sowie gemeinsamen SOC-Modellen an.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Chronischer Mangel an sicherheitsüberprüften Cybersicherheitsfachkr?ften | -1.7% | Global, am st?rksten in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Fragmentierte Altsysteme, die die Zero-Trust-Implementierung behindern | -1.3% | Global, insbesondere in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Compliance-Kosten durch überlappende Sicherheitsrahmenwerke | -0.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verz?gerte Beschaffungszyklen, die eine schnelle Technologieerneuerung einschr?nken | -0.7% | Global, mit verl?ngerten Zeitrahmen im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: 麻豆视频 | |||
Chronischer Mangel an sicherheitsüberprüften Cybersicherheitsfachkr?ften
Sch?tzungsweise 700.000 sicherheitsüberprüfte Stellen blieben weltweit im Jahr 2025 unbesetzt, was die Arbeitskosten für Stellen, die eine ?berprüfung auf h?chster Geheimhaltungsstufe erfordern, um 18–22 % in die H?he trieb.[3](ISC)?, ?Studie zur Cybersicherheitsbelegschaft 2025”, ISC2.ORG Die Sicherheitsüberprüfung dauert in den Vereinigten Staaten durchschnittlich 287 Tage, was die Programmbereitstellung verz?gert, w?hrend das Vereinigte K?nigreich ein Defizit von 14.200 Fachkr?ften anführt. Auftragnehmer bieten sicherheitsüberprüftes Personal auf flexiblen Vertr?gen an, aber diese Konzentration erh?ht das Lieferkettenrisiko, wenn ein einzelner Anbieter überlastet wird.
Fragmentierte Altsysteme, die die Zero-Trust-Implementierung behindern
Die Abh?ngigkeit von Mainframes besteht bei 63 % der US-Bundesbeh?rden fort und behindert Mikrosegmentierungs- und kontinuierliche Authentifizierungsziele. Kommunale ERP-Plattformen sind im Durchschnitt mehr als 15 Jahre alt, und 38 % der IT-Ausgaben der britischen Zentralregierung dienen der Pflege veralteter Systeme, was Budgets verbraucht, die für die Modernisierung genutzt werden k?nnten. Overlay-Strategien existieren, führen jedoch zu Komplexit?t, die das knappe sicherheitsüberprüfte Fachpersonal weiter belastet.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dienstleistungen holen gegenüber L?sungen aufL?sungen machten im Jahr 2025 63,38 % des Marktanteils für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor aus, aber professionelle und verwaltete Dienstleistungen sollen mit einer CAGR von 13,23 % schneller als das Gesamtwachstum expandieren. Identit?ts- und Zugriffsmanagement bleibt die am schnellsten wachsende L?sungsfamilie, da Vorgaben für phishing-resistente Authentifizierung universell werden. Die Nachfrage nach Dienstleistungen steigt, weil Beh?rden die Integration von Zero Trust, DevSecOps und erweiterten Erkennungsarchitekturen über gemischte Alt- und Cloud-Umgebungen hinweg bew?ltigen müssen. Booz Allen Hamilton, Accenture und SAIC melden zweistellige Umsatzgewinne im ?ffentlichen Sektor, da Bundes- und Regionalregierungen die Erstellung von Roadmaps, FedRAMP-Unterstützung und 24/7-SOC-Betrieb auslagern. Anwendungs-, Cloud-, Daten-, Netzwerk- und Endpunktsicherheit bilden weiterhin den Plattformkern, doch Risikoqualifizierungsmodule und Kontrollen für die Softwarelieferkette sind nun standardm??ig integriert.
Die wachsenden Ausgaben für Dienstleistungen spiegeln auch den Fachkr?ftemangel wider. Kommunen setzen auf verwaltete Erkennung und Reaktion, wenn die interne Personalbesetzung die Anforderungen an eine Rund-um-die-Uhr-?berwachung nicht erfüllen kann. CrowdStrike Falcon Complete, Palo Alto Networks Cortex XSIAM und Leidos Global SOC-Einrichtungen veranschaulichen die Verlagerung der Anbieter hin zu ergebnisbasierten Vertr?gen. Mit der Reifung von Zero-Trust-Overlays verlagern sich Projekte von einmaligen H?rtungsma?nahmen hin zu kontinuierlichen Verbesserungsvertr?gen, was die Dienstleistungsentwicklung im Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor weiter ankurbelt.


Nach Bereitstellungsmodus:
Cloud-Dynamik w?chst in hybriden UmgebungenOn-Premises-Infrastruktur hielt 58,36 % der Ausgaben im Jahr 2025, doch Cloud-Abonnements sollen mit einer CAGR von 13,24 % wachsen und ihren Anteil an der Marktgr??e für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor stetig erh?hen. FedRAMP High wurde auf 47 Cloud-Dienstangebote ausgeweitet, was erhebliche Beschaffungshürden für hochsensible US-Workloads beseitigt. ?hnliche Akkreditierungsverfahren im Vereinigten K?nigreich, Kanada und Australien replizieren das Modell, w?hrend Deutschland, Frankreich und Japan Souver?nit?tsklauseln einfügen, die eine Eigentümerschaft durch EU- oder inl?ndische Einrichtungen erfordern. Infolgedessen bieten regionale Anbieter und Verteidigungsunternehmen zunehmend gegen US-amerikanische Hyperscaler für strategische Workloads.
Hybrid bleibt die vorherrschende Architektur, da bestimmte klassifizierte oder latenzempfindliche Anwendungen auf absehbare Zeit auf Regierungsinfrastruktur verbleiben werden. Multi-Cloud-Governance-Rahmenwerke erhalten nun Budgetpriorit?t, um eine Abh?ngigkeit von einem Anbieter zu verhindern, und 38 % der US-Beh?rden orchestrieren bereits Workloads über zwei oder mehr kommerzielle Clouds hinweg. Das Ergebnis ist eine vergr??erte Angriffsfl?che, die API-Gateways, Identit?tsvermittler und Inter-Cloud-Netzwerke umfasst, was die Nachfrage nach ganzheitlichen L?sungen für das Sicherheitslagenmanagement im Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor erh?ht.
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt sich unter Ransomware-DruckBanken, Finanzdienstleistungen und Versicherungen absorbierten 23,67 % der Nachfrage im Jahr 2025, was Compliance-Treiber wie den Digital Operational Resilience Act der Europ?ischen Union widerspiegelt. Das Gesundheitswesen soll jedoch mit einer CAGR von 14,12 % am schnellsten wachsen, da sich Ransomware-Vorf?lle gegen ?ffentliche Krankenh?user von 2024 bis 2025 verdoppelt haben. St?rungen der lebensnotwendigen Versorgung erzwingen schnelle Investitionen in Netzwerksegmentierung, Endpunktschutz und unver?nderliche Backups. Energie und Versorgung weisen steigende Budgets für die Sicherheit industrieller Steuerungssysteme auf, w?hrend Luft- und Raumfahrt, Milit?r und Verteidigung Premiumpreise für luftgespaltene, nur für Sicherheitsüberprüfte zug?ngliche L?sungen zahlen.
Einzelhandel, E-Commerce und staatlich betriebene Logistikunternehmen erh?hen ebenfalls ihre Ausgaben, da sie Zahlungsdaten verarbeiten. Die industrielle Fertigung wird durch die Lieferkettenimplikationen der Zertifizierung des Cybersicherheits-Reifegradmodells des US-amerikanischen Verteidigungsministeriums einbezogen, die bis 2026 110 Praktiken erfordert. Insgesamt st?rken diese Branchen einen anwendungsvielf?ltigen Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgr??e der Endnutzer:
Gemeinsame Dienste st?rken kleine Beh?rdenGro?unternehmen generierten im Jahr 2025 noch 70,53 % der Ausgaben, doch kleine und mittlere Unternehmen holen mit einer CAGR von 12,86 % auf, unterstützt durch gemeinsame SOCs, Bedrohungsintelligenz-Austauschplattformen und verwaltete Erkennungsvertr?ge. 28 US-Bundesstaaten sponsern nun landesweite SOCs, die kommunale Telemetrie aggregieren, w?hrend Indiens Nationales Cyber-Koordinationszentrum kuratierte Feeds mit lokalen Beh?rden teilt. Abonnementpreise von Zscaler, CrowdStrike und Okta eliminieren hohe Kapitalverpflichtungen und beschleunigen die Einführung durch kleine und mittlere Unternehmen im Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor.
Gro?e Abteilungen führen weiterhin in absoluten Dollarbetr?gen, da sie klassifizierte Netzwerke, umfangreiche IT-Umgebungen und Betriebstechnologie schützen müssen. Programme wie die US-amerikanische Initiative zur kontinuierlichen Diagnose und Minderung decken nun 4,2 Millionen Bundesendpunkte ab, was den Skalierungsbedarf unterstreicht, den nur Plattformen auf Unternehmensebene erfüllen. Dennoch bringt die Dienstleistungswelle fortschrittliche F?higkeiten auch in die kleinsten Landkreise oder Schulbezirke, die bisher von Unternehmens-Toolsets ausgeschlossen waren.
Geografische Analyse
Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor in Nordamerika
Nordamerika erzielte 2025 einen Anteil von 34,81 % am globalen Umsatz, angeführt vom Cybersicherheitsbudget der zivilen Bundesbeh?rden der USA in H?he von 13,2 Milliarden USD für das Haushaltsjahr 2026, was einem Anstieg von 12 % gegenüber dem Haushaltsjahr 2025 entspricht.[4]Das Wei?e Haus, "Haushalt der US-Regierung HJ 2026," WHITEHOUSE.GOV Der F?rdermittelpool der CISA in H?he von 3 Milliarden USD für 2025 beeinflusst das Kaufverhalten in Bundesstaaten und Landkreisen, w?hrend Kanadas Nationale Cybersicherheitsstrategie mit einem Volumen von 1,9 Milliarden CAD (1,4 Milliarden USD) vergleichbare Investitionen in die Infrastruktur der Provinzen lenkt. Der Fachkr?ftemangel bleibt gravierend und konzentriert die Vergabemacht bei Anbietern, die in der Lage sind, sicherheitsüberprüfte Fachkr?fte in gro?em Ma?stab bereitzustellen.
Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Marktsegment mit einer CAGR von 13,48 % bis 2031. Indien stellt 23.000 Crore INR (2,76 Milliarden USD) für die St?rkung der digitalen ?ffentlichen Infrastruktur bereit, und Japans Mandat zur souver?nen Cloud erfordert die vollst?ndige Migration zentraler Arbeitslasten bis 2027. Australien investiert über den Zeitraum 2023–2030 9,9 Milliarden AUD (6,73 Milliarden USD auf Basis des Durchschnittskurses 2025 von 0,68 USD/AUD) und verbindet dabei nationale und subnationale Priorit?ten. Singapurs Programm für Betriebstechnologie im Umfang von 1 Milliarde SGD (740 Millionen USD) st?rkt die Abwehr kritischer Infrastrukturen. Fragmentierte Beschaffungsvorschriften und ein Fachkr?ftemangel von 1,2 Millionen Fachleuten verlangsamen das Tempo, bremsen jedoch den Schwung im Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor nicht vollst?ndig aus.
Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor in EMEA und 厂ü诲补尘别谤颈办补
Europas Entwicklung beschleunigt sich unter der NIS2-Richtlinie und einem F?rderrahmen von 1,9 Milliarden EUR (2,10 Milliarden USD zum Durchschnittskurs 2025 von 1,11 USD/EUR) im Rahmen des Programms ?Digitales Europa”. Deutschlands Rahmenwerk für souver?ne Cloud und Frankreichs SecNumCloud-Zertifizierungen gestalten die Anbieterstrukturen neu, da die EU-Datenschutzvorschriften zur Datenresidenz versch?rft werden. Das Vereinigte K?nigreich schreibt die Einführung von Zero-Trust-Architekturen in Regierungsbeh?rden vor und sichert damit nachhaltiges Wachstum trotz fiskalischer Gegenwinds. Der Nahe Osten und Afrika investieren über nationale Strategien, wie etwa den Plan der Vereinigten Arabischen Emirate im Umfang von 2,5 Milliarden AED (680 Millionen USD zum Durchschnittskurs 2025 von 0,27 USD/AED), w?hrend 厂ü诲补尘别谤颈办补 zurückbleibt, wobei Brasilien 1,8 Milliarden BRL (360 Millionen USD zum Durchschnittskurs 2025 von 0,20 USD/BRL) im Wesentlichen für Bundesbeh?rden bereitstellt.

Wettbewerbslandschaft
Etwa 42 % des globalen Umsatzes im Jahr 2025 entfielen auf die zehn gr??ten Anbieter, was den Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor in eine m??ig konzentrierte Kategorie einordnet. Palo Alto Networks, Cisco, Fortinet und Check Point dominieren integrierte Plattformen, die Firewalling, SASE und Endpunktschutz vereinen. Verteidigungsunternehmen wie BAE Systems, Leidos, Raytheon, Northrop Grumman und General Dynamics halten hochwertige klassifizierte Vertr?ge.
Cloud-native Herausforderer wie CrowdStrike, Zscaler und Okta profitieren von der Abonnementnachfrage im Zusammenhang mit der Workload-Migration, w?hrend Dienstleistungsunternehmen wie Accenture und Booz Allen Hamilton verwaltete Angebote nach Zero-Trust-Beratungsengagements ausbauen.
Wachstumspotenzial besteht in der Sicherheit von Betriebstechnologie und souver?nen Cloud-Stacks. Anbieter integrieren gro?e Sprachmodelle in Konsolen für Sicherheitsinformationen und Ereignismanagement, um die Triage zu automatisieren, wie Fortinets FortiGuard AI zeigt. Die Konsolidierung beschleunigte sich, als Cisco die ?bernahme von Splunk für 28 Milliarden USD im Dezember 2025 abschloss, was ein Wettrüsten um die Telemetriedominanz signalisiert. Die Wettbewerbsf?higkeit h?ngt zunehmend von FedRAMP-, CMMC-, ISO/IEC 27001:2022- und regionalen Souver?ne-Cloud-Qualifikationen ab.
Marktführer im Bereich Cybersicherheit für Regierung und ?ffentlichen Sektor
-
Palo Alto Networks, Inc.
-
Cisco Systems, Inc.
-
IBM Corporation
-
Accenture plc
-
BAE Systems plc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Accenture plc
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Leidos Holdings, Inc.
- Raytheon Technologies Corporation
- Northrop Grumman Corporation
- ManTech International Corporation
- General Dynamics Corporation
- Thales Group
- SAIC, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Okta, Inc.
- Zscaler, Inc.
- Proofpoint, Inc.
- Darktrace plc

Recent Industry Developments in Markt für Cybersicherheit im Regierungs- und ?ffentlichen Sektor
- Januar 2026: Palo Alto Networks gewann einen Pentagon-Auftrag über 425 Millionen USD für den Einsatz von Prisma SASE in 1.200 Milit?rinstallationen weltweit und ersetzte damit veraltete VPNs durch Zero-Trust-Netzwerkzugang.
- Dezember 2025: CrowdStrike und Amazon Web Services integrierten das Falcon-Horizon-Lagenmanagement direkt in AWS GovCloud und reduzierten den FedRAMP-High-Compliance-Aufwand um 30 %.
- November 2025: Cisco schloss die ?bernahme von Splunk für 28 Milliarden USD ab und verband Netzwerktransparenz mit SIEM-Analysen für Bundeskunden.
- Oktober 2025: Leidos sicherte sich eine Verl?ngerung über 1,3 Milliarden USD für den Betrieb des Programms zur kontinuierlichen Diagnose und Minderung der CISA bis 2030.


Berichtsumfang des globalen Markts für Cybersicherheit für Regierung und ?ffentlichen Sektor
Der Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor verzeichnet ein erhebliches Wachstum aufgrund der zunehmenden H?ufigkeit von Cyberangriffen auf kritische Infrastrukturen und sensible Regierungsdaten. Die steigende Einführung digitaler Transformationsinitiativen in Organisationen des ?ffentlichen Sektors und die Umsetzung strenger regulatorischer Rahmenwerke treiben die Nachfrage nach fortschrittlichen Cybersicherheitsl?sungen und -dienstleistungen weltweit weiter an.
Der Bericht zum Markt für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor ist segmentiert nach Angebot (L?sungen [Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identit?ts- und Zugriffsmanagement, Infrastrukturschutz, Integriertes Risikomanagement, Netzwerksicherheit, Endpunktsicherheit], Dienstleistungen [Professionelle Dienstleistungen, Verwaltete Dienstleistungen]), Bereitstellungsmodus (On-Premises, Cloud), Endnutzerbranche (IT und Telekommunikation, BFSI, Gesundheitswesen, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung, Luft- und Raumfahrt, Milit?r und Verteidigung, Sonstige Endnutzerbranchen) sowie Unternehmensgr??e der Endnutzer (Gro?unternehmen, Kleine und mittlere Unternehmen) und Geografie (Nordamerika, Europa, Asiatisch-pazifischer Raum, Naher Osten und Afrika sowie 厂ü诲补尘别谤颈办补). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | |
| Datensicherheit | |
| Identit?ts- und Zugriffsmanagement | |
| Infrastrukturschutz | |
| Integriertes Risikomanagement | |
| Netzwerksicherheit | |
| Endpunktsicherheit | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienstleistungen |
| On-Premises |
| Cloud |
| IT und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Luft- und Raumfahrt, Milit?r und Verteidigung |
| Sonstige Endnutzerbranchen |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| 厂ü诲补尘别谤颈办补 | Brasilien |
| Argentinien | |
| ?briges 厂ü诲补尘别谤颈办补 | |
| Europa | Deutschland |
| Vereinigtes K?nigreich | |
| Frankreich | |
| Nordische Region | |
| Russland | |
| ?briges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| 厂ü诲办辞谤别补 | |
| 厂ü诲辞蝉迟补蝉颈别苍 | |
| ?briger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| 罢ü谤办别颈 | |
| ?briger Naher Osten | |
| Afrika | 厂ü诲补蹿谤颈办补 |
| Nigeria | |
| ?briges Afrika |
| Nach Angebot | L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | ||
| Datensicherheit | ||
| Identit?ts- und Zugriffsmanagement | ||
| Infrastrukturschutz | ||
| Integriertes Risikomanagement | ||
| Netzwerksicherheit | ||
| Endpunktsicherheit | ||
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Endnutzerbranche | IT und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Luft- und Raumfahrt, Milit?r und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Unternehmensgr??e der Endnutzer | Gro?unternehmen | |
| Kleine und mittlere Unternehmen (KMU) | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Nordische Region | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| 厂ü诲办辞谤别补 | ||
| 厂ü诲辞蝉迟补蝉颈别苍 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie hoch werden die Ausgaben für Cybersicherheit im Bereich Regierung und ?ffentlicher Sektor bis 2031 sein?
Die Ausgaben sollen bis 2031 bei einer CAGR von 12,63 % 153,36 Milliarden USD erreichen.
Welche Region soll im Bereich Cybersicherheit des ?ffentlichen Sektors am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 13,48 % wachsen, angeführt von Indien, Japan und Australien.
Welches Segment w?chst schneller, Dienstleistungen oder L?sungen?
Dienstleistungen übertreffen L?sungen mit einer CAGR von 13,23 %, da Beh?rden Integrations- und verwaltete SOC-Unterstützung ben?tigen.
Warum ist das Gesundheitswesen ein vorrangiger Bereich für Cybersicherheitsbudgets der Regierung?
Ransomware-Angriffe auf ?ffentliche Krankenh?user verdoppelten sich zwischen 2024 und 2025 und trieben eine CAGR von 14,12 % bei den Ausgaben für Gesundheitssicherheit an.
Wie beeinflussen Souver?ne-Cloud-Richtlinien die Anbieterauswahl?
Vorgaben in Deutschland und Japan erfordern eine Datenspeicherung bei inl?ndisch kontrollierter Infrastruktur und begünstigen regionale oder verteidigungsnahe Cloud-Betreiber.
Seite zuletzt aktualisiert am:



