
Polen Cybersicherheits Markt Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
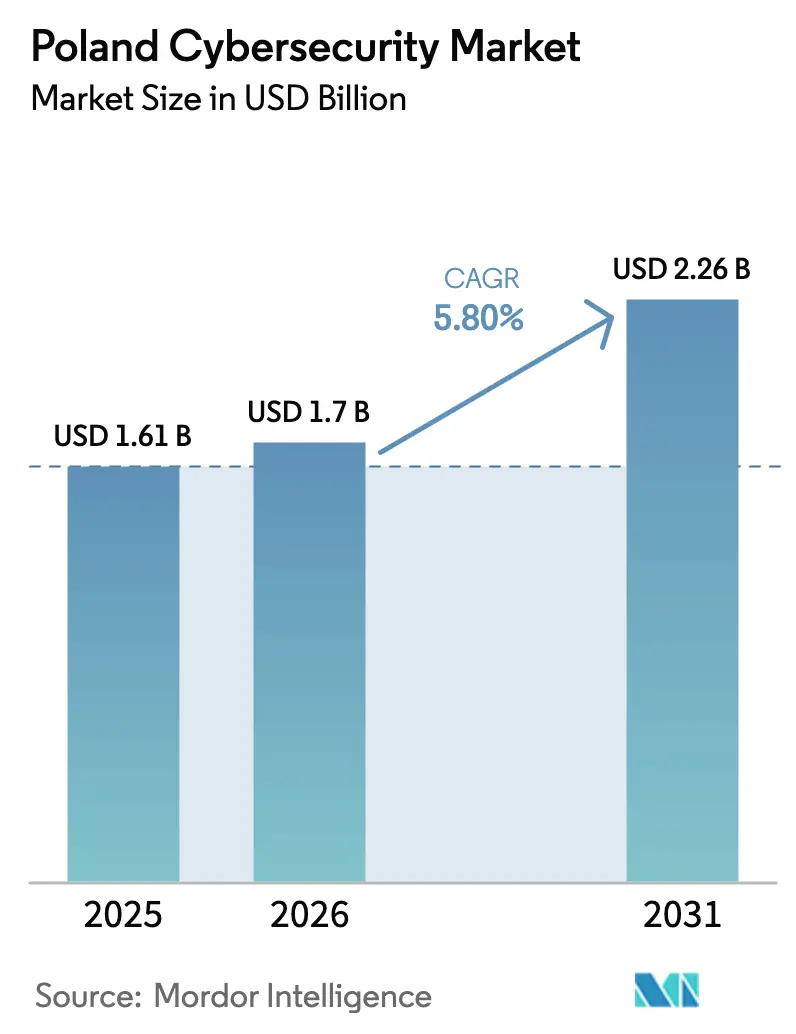
| Marktgr??e im Basisjahr (2025) | 1.61 Milliarden US-Dollar |
| Marktgr??e (2026) | 1.7 Milliarden US-Dollar |
| Marktgr??e (2031) | 2.26 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 5.80 % |
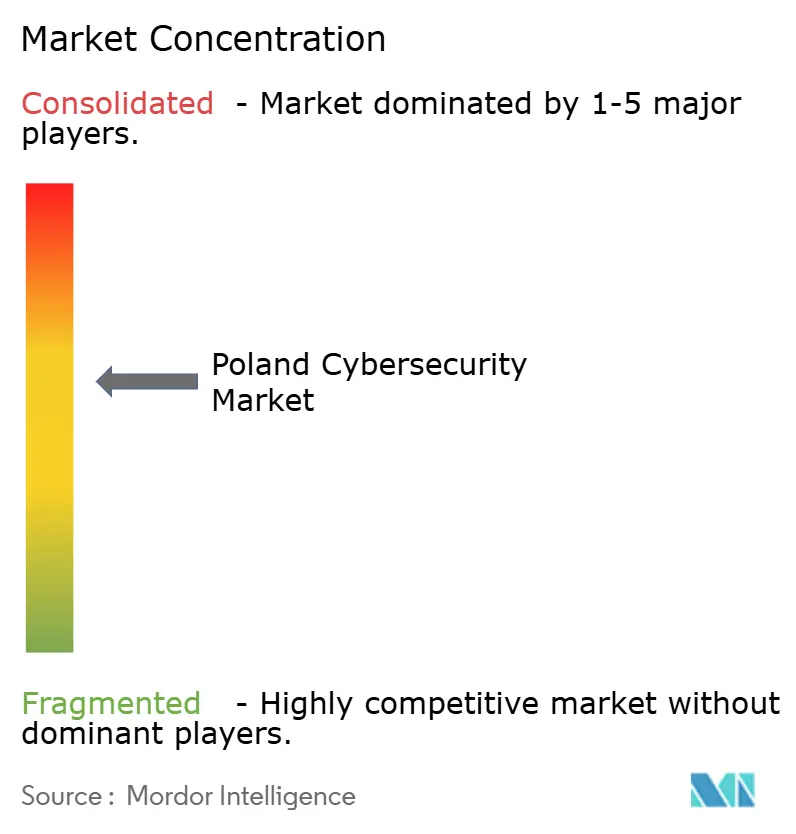
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Polen Cybersicherheits Marktanalyse von 麻豆视频
Die Gr??e des Polen Cybersicherheits Marktes soll von 1,61 Milliarden USD im Jahr 2025 auf 1,7 Milliarden USD im Jahr 2026 wachsen und bis 2031 bei einer CAGR von 5,80 % über den Zeitraum 2026–2031 voraussichtlich 2,26 Milliarden USD erreichen. Die Akzeptanz von Sicherheit als zentrales betriebliches Erfordernis auf Vorstandsebene – und nicht als optionales Technologie-Upgrade – ist mittlerweile weit verbreitet. Beschaffungsteams bündeln routinem??ig Lizenzen zum Bedrohungsschutz mit jeder neuen Cloud-, 5G- oder Künstliche-Intelligenz-Einführung und schaffen damit ein Tempo wiederkehrender Auftr?ge, das auf eine tief verwurzelte strukturelle Nachfrage hindeutet. Geopolitische Spannungen haben diesen Schwung verst?rkt, indem sie die ?ffentlichen Ausgaben für Bedrohungsintelligenz-Plattformen und sichere Regierungs-Clouds vorgezogen haben. Lokale Anbieter profitieren davon, dass die r?umliche N?he zu Endnutzern die Reaktionszeiten bei Vorf?llen verkürzt, w?hrend internationale Anbieter in polnischsprachigen Support und inl?ndische Datenverarbeitung investieren, um Compliance-Anforderungen zu erfüllen. Zusammengenommen deuten diese Entwicklungen darauf hin, dass der Polen Cybersicherheits Markt in eine Phase eintritt, in der Abonnement- und Managed-Service-Vertr?ge die Cashflows dominieren und vorhersehbare, wiederkehrende Einnahmestr?me in der gesamten Wertsch?pfungskette antreiben.
Wichtigste Erkenntnisse des Berichts
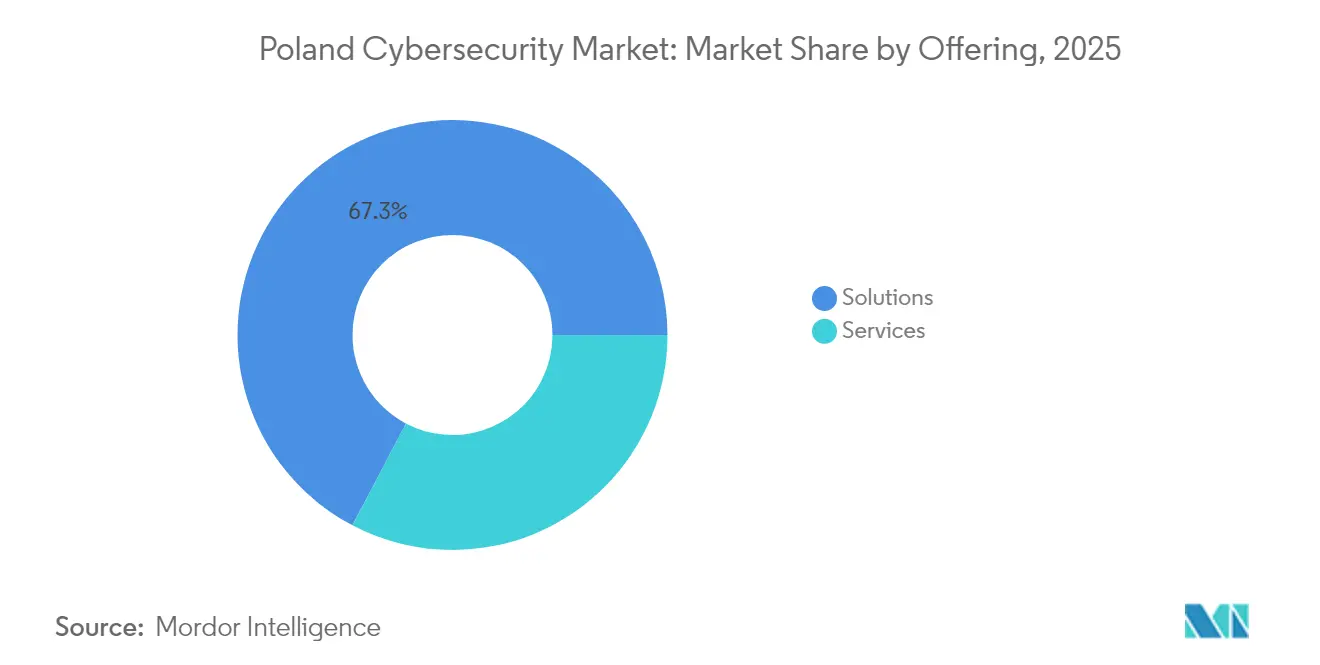
- Nach Angebot führten L?sungen mit einem Polen Cybersicherheits Marktanteil von 67,30 % im Jahr 2025; Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 15,05 % expandieren.
- Nach Bereitstellungsmodus behielten On-Premise-Bereitstellungen 53,90 % der Polen Cybersicherheits Marktgr??e im Jahr 2025; Cloud soll zwischen 2026 und 2031 mit einer CAGR von 18,15 % wachsen.
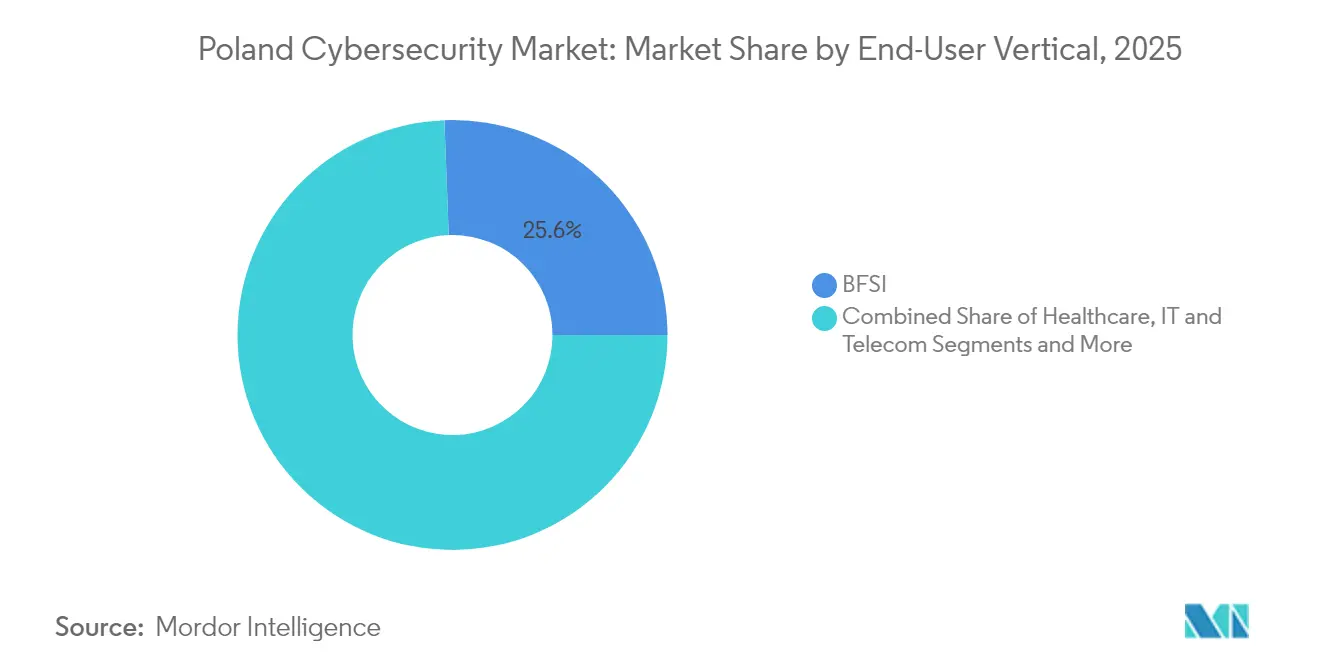
- Nach Endnutzer-Branche dominierte BFSI mit einem Polen Cybersicherheits Marktanteil von 25,60 % im Jahr 2025, w?hrend das Gesundheitswesen bis 2031 mit einer CAGR von 18,55 % voranschreitet.
- Nach Endnutzer-Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 70,80 % an der Polen Cybersicherheits Marktgr??e, w?hrend KMU die h?chste prognostizierte CAGR von 16,75 % über den Zeitraum 2026–2031 verzeichnen.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Polen Cybersicherheits Markt Trends und Einblicke
Analyse der Auswirkungen der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitrahmen der Auswirkung |
|---|---|---|---|
| Migration in die ?ffentliche Cloud bei mittelgro?en Unternehmen | +1.8% | National; Warschau, Krakau, Wroc?aw | Mittelfristig (2–4 Jahre) |
| OT-fokussierte Angriffe auf das Fertigungsband | +1.5% | Schlesien, Gro?polen | Kurzfristig (≤ 2 Jahre) |
| ?bernahme von verwalteten Sicherheitsdiensten durch KMU | +1.2% | National; Sekund?r- st?dte | Mittelfristig (2–4 Jahre) |
| Durch Cyberspionage bedingter Anstieg der Staatsausgaben | +2.0% | National; ?stliche Regionen | Kurzfristig (≤ 2 Jahre) |
| Digitalbankausbau und Zero-Trust | +1.0% | National; st?dtische Zentren | Mittelfristig (2–4 Jahre) |
| Nationale Investitionen in Cloud, 5G und KI | +1.3% | National | Langfristig (≥ 4 Jahre) |
| Quelle: 麻豆视频 | |||
Beschleunigung der Migration in die ?ffentliche Cloud bei polnischen mittelgro?en Unternehmen
Mittelgro?e Unternehmen, die gr??ere On-Premise-Zyklen übersprungen haben, übernehmen ?ffentliche Clouds als ihre erste wesentliche Infrastrukturplattform und beschleunigen damit die anf?nglichen Ausgaben für Cloud-native Sicherheitskontrollen. Mit steigenden Nutzungskosten hinterfragen Vorst?nde, ob integrierte Sicherheitsvorkehrungen ausreichend sind, was spezialisierte Anbieter in frühere Beschaffungsphasen dr?ngt. Der Polen Cybersicherheits Markt gewinnt daher einen neuen Pool von K?ufern, deren Einführungszeitr?ume im Vergleich zu gr??eren Unternehmen verkürzt sind. Anbieter, die eine vereinfachte Richtlinienorchestrierung anbieten, gewinnen, weil schlanke Teams Werkzeuge ben?tigen, die die Cloud-Komplexit?t verbergen [1]Thales Group, "Europ?ische Cloud-Sicherheitsstudie 2024," thalesgroup.com.
Starker Anstieg von OT-fokussierten Angriffen auf Polens Fertigungsband
Automobil- und Schwermaschinenbetriebe in Schlesien und Gro?polen sehen sich einer wachsenden Zahl von OT-Vorf?llen gegenüber, da Angreifer konvergierte Fabrik- und Unternehmensnetzwerke ausnutzen. Jeder neue Roboterarm fügt einen Eintrittspunkt hinzu, sodass Werksleiter nun Segmentierung und Anomalieerkennung in Nachrüstungsbudgets einbeziehen. Integratoren, die lokale Büros er?ffnen, unterstreichen, dass die Fertigung nach Finanzen und Telekommunikation zur n?chsten vertikalen Wachstumsbranche wird. Jahresberichte, die nun Produktionsausfallzeiten offenlegen, unterstreichen, dass Cyber-Resilienz eine klare finanzielle Bedeutung hat.
Anstieg der ?bernahme von verwalteten Sicherheitsdiensten durch KMU infolge des Fachkr?ftemangels
Kleine Unternehmen haben Schwierigkeiten, qualifiziertes Sicherheitspersonal zu rekrutieren, was zu einer Verlagerung hin zu verwalteten Erkennungs-, Reaktions- und Vorfallbearbeitungsdiensten führt. Gebündelte Vertr?ge wandeln variable Lizenzkosten in planbare Betriebsausgaben um und bieten dokumentierte SLAs, die Prüfer wohlwollend betrachten. Da KMU einen gro?en Anteil an der nationalen Besch?ftigung ausmachen, verleiht das Abonnement-Umsatz aus Tausenden kleinerer Kunden den Anbieterportfolios Breite und Stabilit?t.
Cyberspionage-Bedenken steigern die Staatsausgaben
Staatlich unterstützte Einbruchsversuche haben Warschau dazu veranlasst, 760 Millionen USD im aktuellen Haushaltszyklus für Cyber-Abwehr zu reservieren. ?ffentliche Ausschreibungen fordern zunehmend Transparenz in der Lieferkette und Wissenstransferklauseln, was Eintrittsbarrieren für Black-Box-Produkte erh?ht und einen inl?ndischen Pool zertifizierter Spezialisten aufbaut. Die direkte Mittelzufuhr steigert kurzfristige Lizenzvolumina und f?rdert indirekt die Einstellung im privaten Sektor[3]US-Au?enministerium, "US-Polen Cybersicherheits-MoU," state.gov .
Analyse der Auswirkungen der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitrahmen der Auswirkung |
|---|---|---|---|
| Fragmentierte Beschaffungszyklen im ?ffentlichen Sektor | ?0.8% | National; alle Verwaltungsebenen | Langfristig (≥ 5 Jahre) |
| Budgetbeschr?nkungen bei kommunalen K?rperschaften | ?1.2% | Kleinere Gemeinden; l?ndliche Regionen | Mittelfristig (2–4 Jahre) |
| Geringe Durchdringung der Cyber-Versicherung | ?0.5% | National; besonders KMU | Langfristig (≥ 5 Jahre) |
| Integrationskomplexit?t in Multi-Anbieter-Umgebungen | ?0.7% | National; Gro?- unternehmen | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Fragmentierte Beschaffungszyklen im ?ffentlichen Sektor verlangsamen den Abschluss von Gesch?ften
Dezentralisierte Einkaufsstrukturen zwingen Anbieter, redundante rechtliche Prüfungen über Ministerien, Beh?rden und R?te hinweg zu durchlaufen. Die daraus resultierenden Verz?gerungen erh?hen die Angebotskosten und k?nnen kleinere Anbieter abschrecken, was die Wettbewerbsvielfalt einschr?nkt. Basisbestrebungen hin zu gemeinsamen Rahmenvereinbarungen haben begonnen, aber die ?bernahme ist uneinheitlich, sodass die Verkaufszyklen langwierig bleiben.
Budgetbeschr?nkungen bei kommunalen K?rperschaften begrenzen die Einführung fortschrittlicher Werkzeuge
Lokale Beh?rden w?gen wesentliche Bürgerdienstleistungen gegen die steigenden Kosten für Sicherheitswerkzeuge ab. Nationale F?rdermittel decken oft Hardware, aber nicht Betriebsausgaben ab, sodass R?te z?gern, sich zu vollst?ndigen Bereitstellungen zu verpflichten. Dies schafft ungleichen Schutz bei kritischen Diensten, wobei fortschrittliche Sicherheitsvorkehrungen in St?dten h?ufiger sind als in l?ndlichen Gebieten. Anbieter, die nutzungsbasierte Preisgestaltung anbieten, berichten von kürzeren Verkaufszyklen in budgetbeschr?nkten Bezirken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Sicherheitsl?sungen bleiben der Umsatzanker
L?sungen machten 2025 67,30 % des Polen Cybersicherheits Marktanteils aus, was die anhaltende Dominanz von Lizenzen für Netzwerk-Firewalls, Endpunkt-Suiten und Cloud-Access-Broker unterstreicht. Unternehmensweite Perimeter-Aktualisierungen im Vorfeld der NIS2-Compliance halten Auftragspipelines aufrecht und veranlassen H?ndler, technische Supportkapazit?ten auszubauen. Da Rahmenwerke selten alle Werkzeuge auf einmal ersetzen, stabilisieren schrittweise Upgrades den Distributor-Umsatz.
Dienstleistungen werden voraussichtlich mit einer CAGR von 15,05 % expandieren und damit das Gesamtwachstum der Polen Cybersicherheits Marktgr??e übertreffen. Compliance-Beratung w?chst am schnellsten, da Organisationen externe Prüfer suchen, die mit europ?ischen Richtlinien vertraut sind. Verwaltete Erkennung und Reaktion zieht mittelgro?e Unternehmen an, die eine Rund-um-die-Uhr-Abdeckung wünschen, ohne ein 24-Stunden-SOC aufzubauen. Kunden bewerten Dienstleistungspartner nun anhand der Reife ihrer KI-Werkzeugketten und nicht mehr anhand der Mitarbeiterzahl, was eine ausgepr?gte Verschiebung im wahrgenommenen Wert widerspiegelt.


Nach Bereitstellungsmodus: Cloud-Trajektorie beschleunigt sich
On-Premise-Bereitstellungen machten 53,90 % der Polen Cybersicherheits Marktgr??e im Jahr 2025 aus. Sensible Daten in Verteidigung und Energie verbleiben in privaten Rechenzentren, aber jede Hardware-Aktualisierung veranlasst Architekten, einen weiteren Kapitalzyklus zu hinterfragen, was den On-Premise-Anteil allm?hlich verringert, auch wenn die absoluten Ausgaben stabil bleiben.
Cloud-Sicherheit genie?t eine CAGR-Prognose von 18,15 %, die schnellste unter den Bereitstellungsmodellen. Thales-Daten, die zeigen, dass 61 % der europ?ischen Organisationen mindestens 40 % ihrer Cloud-Daten als sensibel einstufen, beschleunigen die Genehmigung auf Vorstandsebene für fortschrittliche Verschlüsselungs- und Schlüsselverwaltungsdienste. Abonnementlizenzen passen zu Betriebsausgaben-Budgets, reduzieren die Reibung im Vergleich zu kapitalintensiven Appliances und beschleunigen die ?bernahme.
Nach Endnutzer-Branche: Gesundheitswesen schreitet voran
Das BFSI-Segment dominierte 2025 mit einem Polen Cybersicherheits Marktgr??enanteil von 25,60 % und unterstreicht damit seine Rolle als Ma?stab für Best Practices. PKO Bank Polski verzeichnete im ersten Quartal 2024 8 Millionen aktive Mobile-Banking-Nutzer, was die ?bernahme von identit?tszentrierten Zero-Trust-Architekturen vorantrieb, die sich sp?ter auf weniger regulierte Branchen ausbreiteten.
Das Gesundheitswesen soll bis 2031 mit einer CAGR von 18,55 % wachsen. Telemedizin-Ger?te und elektronische Gesundheitsakten vervielfachen die Angriffspunkte, sodass Krankenhausadministratoren spezifische Budgets zur Ransomware-Minderung einplanen. Der Polnische Krankenhausverband z?hlt rund 170 Digital-Health-Start-ups, die Sicherheit in der Entwurfsphase einbetten, was eine belastbare Pipeline zukünftiger klinischer Werkzeuge verspricht.
Nach Endnutzer-Unternehmensgr??e: KMU zeigen rasante Aufw?rtsbewegung
Gro?unternehmen hielten 2025 einen Polen Cybersicherheits Marktanteil von 70,80 %, gestützt durch komplexe Angriffsfl?chen und mehrj?hrige Fahrpl?ne in den Bereichen Banken, Telekommunikation und Energie. Integrierte Plattformen, die die Alarmmüdigkeit reduzieren, geben Suite-Anbietern Hebelkraft bei Verl?ngerungen. Kaufentscheidungen von Gro?unternehmen beeinflussen die Glaubwürdigkeit von Anbietern bei kleineren Konten.
KMU sollen mit einer CAGR von 16,75 % wachsen, was signalisiert, dass Sicherheit nun als wesentlich für die Gesch?ftskontinuit?t angesehen wird. Fehlende Talente dr?ngen Inhaber zu schlüsselfertigen verwalteten Diensten und befreien das interne Personal, um an Kernanwendungen zu arbeiten. Wiederkehrende Ums?tze aus Tausenden kleiner Abonnements k?nnen in der Summe mit Gro?unternehmensvertr?gen mithalten und bieten Anbietern eine diversifizierte Einnahmebasis.
Geografische Analyse
Warschau beherbergt den gr??ten Anteil der Ausgaben und ist Sitz der Hauptverwaltungen gro?er Banken, Telekommunikationsunternehmen und Regierungsbeh?rden. Internationale Anbieter richten in der Hauptstadt regionale Supportzentren ein, was die Reaktionszeiten verkürzt und die Kundenzufriedenheit verbessert. Ein dichtes Netzwerk von Universit?ten liefert qualifizierte Absolventen, die eine lebhafte Start-up-Szene speisen, die auf nischenbezogene Sicherheitslücken abzielt.
Krakau und Wroc?aw bilden Polens Cybersicherheits-Hubs der zweiten Ebene. Shared-Service-Center globaler Technologieunternehmen erproben hier neue Werkzeuge vor weltweiten Einführungen und geben lokalen Teams Einfluss auf Produkt-Roadmaps. H?here Gehaltsrichtwerte ermutigen Spezialisten, fortgeschrittene Zertifizierungen anzustreben, was den verfügbaren Talentpool für mittelgro?e Unternehmen in angrenzenden Regionen vertieft.
Industrieregionen wie Schlesien und Gro?polen konzentrieren Schwermaschinenbau- und Automobilanlagen, die nun OT-spezifische Schutzma?nahmen fordern. Anbieter, die früher nur IT-Netzwerke bedienten, kooperieren mit Automatisierungsintegratoren, um Produktionslinien zu sichern. Regionale Entwicklungsagenturen bieten Zuschüsse für Cyber-Resilienz-Audits an und dr?ngen Anbieter, Technologie mit Aus- und Weiterbildungsmodulen zu kombinieren, die die Gesamtreife erh?hen.
Regulatorisches Umfeld
Die grundlegende Cybersicherheitsregulierung Polens ist im nationalen KSC-Rahmenwerk und dessen NIS2-konformer Aktualisierung verankert. Die Novelle des Gesetzes über das nationale Cybersicherheitssystem trat am 3. April 2026 in Kraft und ?nderte die Klassifizierung von der bisherigen Kategorie der Betreiber wesentlicher Dienste hin zu einer breiteren Unterteilung in Schlüsseleinrichtungen und wichtige Einrichtungen, wodurch der erfasste Compliance-Bereich über traditionelle Betreiber kritischer Infrastrukturen hinaus erweitert wird.
Im Rahmen des ge?nderten KSC-Regimes erhielten die Aufsichtsbeh?rden ausdrückliche Instrumente, um Hochrisikolieferanten zu identifizieren und w?hrend kritischer Vorf?lle Sicherheitsanweisungen zu erlassen. Das Rahmenwerk versch?rft zudem die Verantwortlichkeit durch Managementhaftung und Sanktionen bei Nichteinhaltung und legt kurzfristige Meilensteine fest, darunter die Registrierung über das S46-System bis zum 3. Oktober 2026 und die Einführung eines Informationssicherheits-Managementsystems (SZBI) bis zum 3. April 2027. Zusammen verschieben diese Zeitpl?ne die Beschaffungspriorit?ten hin zu prüfbaren Kontrollen, dokumentierten Prozessen und externer Zusicherung.
Wertsch?pfungskettenanalyse
Die polnische Cybersicherheits-Wertsch?pfungskette umfasst globale Plattformanbieter und lokale Spezialisten, wobei sich die Nachfrage von einmaligen Tool-K?ufen hin zu laufender Zusicherung, Tests und verwalteten Betriebsleistungen verlagert. Vorgelagert liefern internationale Anbieter Endpunkt-, Netzwerk-, Cloud- und Identit?tsplattformen, w?hrend Distributoren und Wiederverk?ufer die Bereitstellung durch polnischsprachigen Support und compliance-konforme Konfigurationen lokalisieren, insbesondere für regulierte Kunden.
Die Arbeit im mittleren und nachgelagerten Bereich wird zunehmend von professionellen Dienstleistern, Systemintegratoren und Managed-Security-Anbietern übernommen, die KSC- und NIS2-bedingte Pflichten in umsetzbare Architekturen, ?berwachung und Nachweispakete überführen. Lokale Unternehmen wie die TestArmy Group (über ihre CyberForces-Cybersicherheitsdienste) sind mit Penetrationstests, Red Teaming und ISO-/Sicherheitsaudits beteiligt. Ingenieurorientierte Beratungsunternehmen wie TraceRoute42 tragen zu Infrastrukturarchitektur, DevOps-Unterstützung und Cloud-Sicherheitsberatung für Kubernetes- und Linux-Umgebungen bei. Standards und Zertifizierungen (zum Beispiel ISO 27001/ISO 9001 und ISTQB-konforme Kompetenz in angrenzenden QA-?kosystemen) fungieren bei der Anbieterauswahl als Vertrauenssignale, und wiederkehrende Audit- und Kontrollvalidierungszyklen unterstützen wiederkehrende Serviceengagements bei Unternehmen und ?ffentlichen Einrichtungen.
Wettbewerbslandschaft
Globale Suiten und einheimische Spezialisten konkurrieren intensiv in verschiedenen Teilsegmenten. Cisco, Check Point und Palo Alto Networks dominieren gro?e Firewall- und Endpunktprojekte, indem sie Skaleneffekte und etablierte Supportstrukturen nutzen. Lokale Champions wie Asseco und Comarch halten dagegen mit Poland-spezifischen Compliance-Modulen und zweisprachigen Supportdesks, die bei K?ufern im ?ffentlichen Sektor Anklang finden.
Strategische Partnerschaften sind eine wichtige Wachstumstaktik. Assecos Akquisition von Infocomp erweiterte seinen Fu?abdruck im Gesundheitswesen und er?ffnete Cross-Selling-M?glichkeiten, w?hrend globale Anbieter H?ndlerallianzen schmieden, die ihre Cloud-Sicherheitsangebote in von Telekommunikationsunternehmen betriebene Managed-Service-Bündel einbetten. Der Ansatz hilft, KMU zu erreichen, die selten direkt beschaffen, und verwischt die Grenze zwischen Konkurrent und Partner.
Investitionsflüsse beleuchten das Potenzial wei?er Flecken. Risikokapital zielt auf Start-ups in den Bereichen Privileged-Access-Management und Deception-Technologie ab, was das Vertrauen in polnisches Ingenieurstalent widerspiegelt. Internationale Unternehmen er?ffnen Bedrohungsforschungslabore, um qualifizierte Arbeitskr?fte zu wettbewerbsf?higen Kosten zu gewinnen, was das lokale ?kosystem weiter bereichert und die Raffinesse des Polen Cybersicherheits Marktes steigert.
Führende Unternehmen im Polen Cybersicherheits Markt
TestArmy Group
RED TEAM Sp. z o.o. Sp.k.
TraceRoute42 sp. z o.o.
Framework Security
Cyberlands
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Das ge?nderte KSC-Gesetz, das am 3. April 2026 in Kraft trat, erweitert den Kreis der regulierten Organisationen durch das Modell der Schlüsseleinrichtungen und wichtigen Einrichtungen und schafft damit direkten Freiraum für eine compliance-getriebene Sicherheitsmodernisierung. Die kurzfristigen Arbeitspakete konzentrieren sich auf die Registrierung im S46-System bis zum 3. Oktober 2026 und den Aufbau SZBI-konformer Betriebsmodelle bis zum 3. April 2027. Dieser Wandel führt zu Nachfrage nach Kontrollzuordnung, Richtlinienorchestrierung, Identit?tsmanagement, Protokollierung und ?berwachung sowie Nachweismanagement, erg?nzt durch Anforderungen im Zusammenhang mit der Identifizierung von Hochrisikolieferanten und versch?rften Pflichten zur Vorfallsbehandlung. Infolgedessen erweitern K?ufer den Umfang von Lieferkettensicherheitsbewertungen, Programmen zum Risiko durch Dritte und Incident-Response-Vertr?gen.
Ein dienstleistungslastiges Chancenpotenzial entsteht auch durch den vorgeschriebenen Audit-Rhythmus, da Schlüsseleinrichtungen verpflichtet sind, regelm??ige Cybersicherheitsaudits durchzuführen, wobei die ersten Audits bis zum 3. April 2028 f?llig sind. Dies unterstützt mehrj?hrige Pipelines für Zusicherung, Red Teaming und technische Validierung. Anbieter, die bereits in diesen Arbeitsabl?ufen positioniert sind, darunter die TestArmy Group (CyberForces) für Penetrationstests und Audits sowie Ingenieurberatungen wie TraceRoute42 für cloud-native Infrastruktursicherheit, k?nnen wiederholbare Compliance-Module für mittelgro?e Unternehmen und KMU bündeln, denen interne Kapazit?ten fehlen. Der regulatorische Sog steht zudem im Einklang mit der Verlagerung des Marktes hin zu Abonnement- und Managed-Service-Vertr?gen, was die Nachfrage nach Managed Detection and Response, kontinuierlicher Compliance-Berichterstattung und gebündelten Sanierungsdiensten aufrechterh?lt, die den Integrationsaufwand bei mehreren Anbietern verringern.
Aktuelle Branchenentwicklungen
- Juli 2026: Die TestArmy Group setzte ihre Beteiligung am Projekt European Digital Innovation Hub (EDIH) in Polen fort und bot Softwaretests, Sicherheitsaudits und Penetrationstestdienste an. Das Engagement unterstützt die Nachfrage nach Cybersicherheitsdienstleistungen in Polen und die Integration EU-gef?rderter Programme. Diese Beteiligung st?rkt die lokale Servicepr?senz und generiert wiederkehrende Einnahmen durch EU-gef?rderte Sicherheitsbewertungen und Testangebote.
- April 2026: Der CEO der TestArmy Group nahm am East x West Forum teil, das von der BRIDGE-Stiftung organisiert wurde. Die Veranstaltung spiegelt das Engagement des Unternehmens im regionsübergreifenden Cybersicherheitsdiskurs wider. Sie verbessert die strategische Sichtbarkeit polnischer Sicherheitsdienstleistungen und schafft potenzielle grenzüberschreitende Chancen.
- Februar 2025: Microsoft kündigte eine Investition in H?he von 700 Millionen USD in neue Rechenzentrumskapazit?ten und Sicherheitsschulungsprogramme in Polen an. Die Investition st?rkt die polnische Cybersicherheitsinfrastruktur und den lokalen Kapazit?tsaufbau. Sie schafft die Grundlage für eine steigende Nachfrage nach Sicherheitsprodukten und -dienstleistungen eines globalen Anbieters in Polen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik wird der polnische Cybersicherheitsmarkt als die in Polen erzielten Ums?tze aus Tools und Dienstleistungen definiert, die Cyberbedrohungen über Netzwerke, Endpunkte, Cloud-Workloads, Identit?ten und Daten hinweg verhindern, erkennen und darauf reagieren.
Ausgeschlossener Umfang: Diese Marktgr??enbestimmung schlie?t allgemeine IT-Hardware-Erneuerungszyklen und breit angelegtes IT-Outsourcing aus, das nicht prim?r zur Erzielung von Sicherheitsergebnissen beschafft wird.
?bersicht der Segmentierung
- Nach Angebot
- L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunkt-Sicherheit
- Andere Dienstleistungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- L?sungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Endnutzer-Branche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Sonstige
- Nach Endnutzer-Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
Datenquellen, Marktgr??enbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischarbeit beginnt mit der Kartierung dessen, was Organisationen in Polen schützen müssen und worüber sie berichten müssen, da dies die wiederkehrenden Sicherheitsausgaben pr?gt. Wir stützen uns auf ?ffentliche Quellen wie die Vorfallsstatistiken von CERT Polska, Leitlinien und Ver?ffentlichungen des Ministeriums für digitale Angelegenheiten und relevanter nationaler Regulierungsbeh?rden, EU-Materialien zu Cybersicherheit und NIS2 sowie Datens?tze von Statistics Poland für Sektor- und Besch?ftigungsgrundlagen, die zur Bildung des Nachfragepools beitragen.
Um diese Signale in Dollarwerte zu übersetzen, prüfen wir zudem Jahresberichte und Investorenpr?sentationen aktiver Anbieter, vertrauenswürdige Presseberichte über gr??ere Sicherheitsverletzungen und ?ffentliche Programme sowie Websites von Verb?nden, die Adoptionsmuster in Bereichen wie Cloud- und Identit?tsmanagement behandeln. Darüber hinaus werden einige kostenpflichtige Abonnements gezielt für Unternehmensfinanzdaten und Marktanalysen sowie für Patentdatenbankprüfungen genutzt, die aufzeigen, wo Produktinvestitionen stattfinden. Die hier genannten Schreibtischquellen sind beispielhaft, und viele weitere ?ffentliche Dokumente wurden ebenfalls zur Erhebung, Validierung und Kl?rung von Datenpunkten w?hrend der Arbeit herangezogen.
Prim?rinterviews und Umfragen
Wir nutzen Experteninterviews und Umfragen in Polen mit Sicherheitsanbietern, Integratoren, Managed-Service-Anbietern, Unternehmensk?ufern und Technologienutzern im ?ffentlichen Sektor. Ihr Feedback hilft, das Adoptionsniveau, die Preisgestaltung, die Cloud-Nachfrage, die regulatorischen Auswirkungen, Datenlücken und die in der endgültigen Analyse angewandten Annahmen zu kl?ren.
Verteilung der Befragten der prim?ren Feldforschung
| Unternehmenstyp | Position des Befragten |
|---|---|
| Oberste Ebene: 26% | CXOs: 15% |
| Mittlere Ebene: 49% | Funktions-/Bereichsleiter: 32% |
| Kleinere Akteure: 25% | Manager: 53% |
Marktgr??enbestimmung & Prognose
Die Marktgr??enbestimmung erfolgt anhand von Top-down- und Bottom-up-Prüfungen, sodass die endgültige Zahl an einem realistischen Nachfragepool verankert und anschlie?end kreuzverifiziert wird. Auf der Top-down-Seite rekonstruieren wir das Sicherheitsausgabenpotenzial in Polen, indem wir sektorspezifische IT-Intensit?tssignale mit Indikatoren für Cybersicherheitspriorit?ten kombinieren und dann durch Interviews validierte Durchdringungsannahmen anwenden.
Diese Gesamtwerte werden durch selektive Bottom-up-N?herungen best?tigt, darunter stichprobenartige Aufteilungen der Anbieterums?tze, die auf Polen entfallen, Kanalprüfungen zu üblichen Deal-Gr??en sowie eine einfache ASP-mal-Volumen-Logik für wiederkehrende Positionen wie Abonnements und Managed Services. Wenn direkte Aufteilungen nicht verfügbar sind, werden Lücken durch Proxy-Zuordnungsschlüssel wie betreute Mitarbeiterzahl, Kundenzahl und Sektormischung geschlossen, gefolgt von einer interviewbasierten Korrektur.
Einige in diesem Modell relevante Markteingaben umfassen gemeldete Cybervorfallsvolumina und Wachstum der Meldungen, die Abdeckung regulierter Einrichtungen und Compliance-Fristen, das Tempo der Cloud-Workload-Migration, die Akzeptanz von Managed-Security-Diensten sowie die Preisentwicklung für gebündelte Sicherheitsstacks. Für die Prognose verwenden wir eine Szenarioanalyse, die durch einen kurzen Satz von Variablen (makro?konomisches Wachstum, regulatorisch bedingter Zeitpunkt der Einführung und Ausweitung des Dienstleistungsanteils) gestützt wird, und gleichen anschlie?end die Szenariogewichtungen mit den Erwartungen der Praktiker hinsichtlich der Budgetfreigabezyklen in Polen ab.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden durch Triangulation unabh?ngiger Signale validiert und anschlie?end vor der Finalisierung auf Anomalien geprüft. Wir vergleichen die implizierten Ausgaben pro Organisation und pro Mitarbeiter mit praktischen Budgetspannen, die in Interviews genannt wurden, und überprüfen zudem Jahr-zu-Jahr-Ver?nderungen, um sicherzustellen, dass sie mit erkennbaren Ereignissen wie neuen Compliance-Fristen oder gr??eren Vorfallsanstiegen übereinstimmen.
Vor der endgültigen Freigabe wird das Modell in mehreren Schritten überprüft, sodass Annahmen?nderungen nachvollziehbar sind, und ungew?hnliche Abweichungen l?sen erneute Prüfungen der Definitionen und erneute Kontaktaufnahmen mit ausgew?hlten Befragten aus. Berichte werden j?hrlich aktualisiert, und bei wesentlichen Ereignissen, die das Ausgabeverhalten ver?ndern k?nnen, erfolgen zwischenzeitliche Aktualisierungen. Vor der Auslieferung wird ein erneuter Analystendurchgang durchgeführt, damit Kunden die neueste aktualisierte Sicht basierend auf den jüngsten ?ffentlichen Signalen und Expertenrückmeldungen erhalten.
Vergleich der Marktsch?tzung von 麻豆视频 für den polnischen Cybersicherheitsmarkt mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Polens Cybersicherheit k?nnen weit auseinanderliegen, da jeder Herausgeber die Marktgrenze etwas anders zieht und dann eigene Annahmen zu Zeitpunkt, W?hrung und Preisgestaltung anwendet. Die gr??ten Unterschiede ergeben sich meist daraus, ob Ausgaben als reine Sicherheitsums?tze oder als breiterer IT-Schutzrahmen gez?hlt werden, sowie daraus, wie Dienstleistungen behandelt werden (Projektarbeit versus wiederkehrende Managed-Vertr?ge).
Meldevolumina von nationalen Reaktionsstellen sowie von K?ufern validierte Budgetaufteilungen nach L?sung und Dienstleistung sind die Prüfungen, die die Sch?tzung von 麻豆视频 an sicherheitsspezifischen Ums?tzen ausrichten, die nur gez?hlt werden, wenn der Kauf eindeutig mit Bedrohungspr?vention, -erkennung oder -reaktion verbunden ist. Die bei anderen Zahlen erkennbaren Abweichungen lassen sich oft auf eine breitere Einbeziehung angrenzender IT-Ausgaben, unterschiedliche Basisjahr-Umrechnungen und eine weniger konsistente Behandlung von Abonnementverl?ngerungen gegenüber einmaligen Projekten zurückführen.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 1,61 Mrd. USD (2025) | |
| Regierungs-Handelsbrief A | 0,70 Mrd. USD (2024) | Wird oft als gemeldete Ausgaben dargestellt, die mehrj?hrige Vertr?ge und Verl?ngerungen unterz?hlen k?nnen, und kann je nachdem, was K?ufer als Cybersicherheit einstufen, eine teilweise Abdeckung des Sicherheitsstacks widerspiegeln. |
| Investitionsf?rderungsbericht B | 1,52 Mrd. USD (2024) | Fasst typischerweise Sekund?rsch?tzungen mit begrenzter Transparenz darüber zusammen, was einbezogen wird, und die Vergleichbarkeit von Jahr zu Jahr kann durch das Timing der W?hrungsumrechnung sowie dadurch beeinflusst werden, ob Cloud-Sicherheit und Managed Services vollst?ndig erfasst sind. |
Der Vergleich zeigt, dass sich die Spanne haupts?chlich durch Umfangsgrenzen und die Art der Behandlung wiederkehrender Sicherheitsdienstleistungen im Zeitverlauf erkl?rt. Indem wir das Modell an beobachtbare Vorfalls- und Compliance-Signale binden und die Ausgabenaufteilung anschlie?end durch Interviews erneut prüfen, behalten wir einen praktischen Marktwert bei, der mit klaren Annahmen und aktualisierten Eingaben reproduzierbar ist.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist die prognostizierte Polen Cybersicherheits Marktgr??e bis 2031?
Der Markt soll bis 2031 auf der Grundlage der Cloud-?bernahme, erh?hter ?ffentlicher Investitionen und eskalierender Bedrohungsniveaus 2,26 Milliarden USD erreichen.
Welches Segment w?chst am schnellsten innerhalb der Polen Cybersicherheits-Branche?
Verwaltete Sicherheitsdienste, insbesondere bei KMU, führen das Wachstum mit einer prognostizierten CAGR von 15,05 % an, da Unternehmen ausgelagerte Rund-um-die-Uhr-?berwachung und -Reaktion suchen.
Warum ist das Gesundheitswesen die am schnellsten wachsende Endnutzer-Branche?
Telemedizin, vernetzte Ger?te und strenge Datenschutzbestimmungen veranlassen Krankenh?user, in Ransomware-Minderung und Identit?tsverwaltung zu investieren, was zu einer CAGR-Prognose von 18,55 % führt.
Wie beeinflussen geopolitische Spannungen die Cybersicherheitsausgaben in Polen?
Staatlich unterstützte Einbruchsversuche haben staatliche Mittelzuweisungen von 760 Millionen USD für Bedrohungsintelligenz, sichere Netzwerke und Fachkr?fteausbildung ausgel?st und damit Lizenzvolumina gesteigert.
Seite zuletzt aktualisiert am:



