
Taille et part du marché de la cybersécurité en Pologne
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 1.61 Milliards de dollars |
| Taille du Marché (2026) | 1.7 Milliards de dollars |
| Taille du Marché (2031) | 2.26 Milliards de dollars |
| Growth Rate (2026 - 2031) | 5.80 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Pologne par 麻豆视频
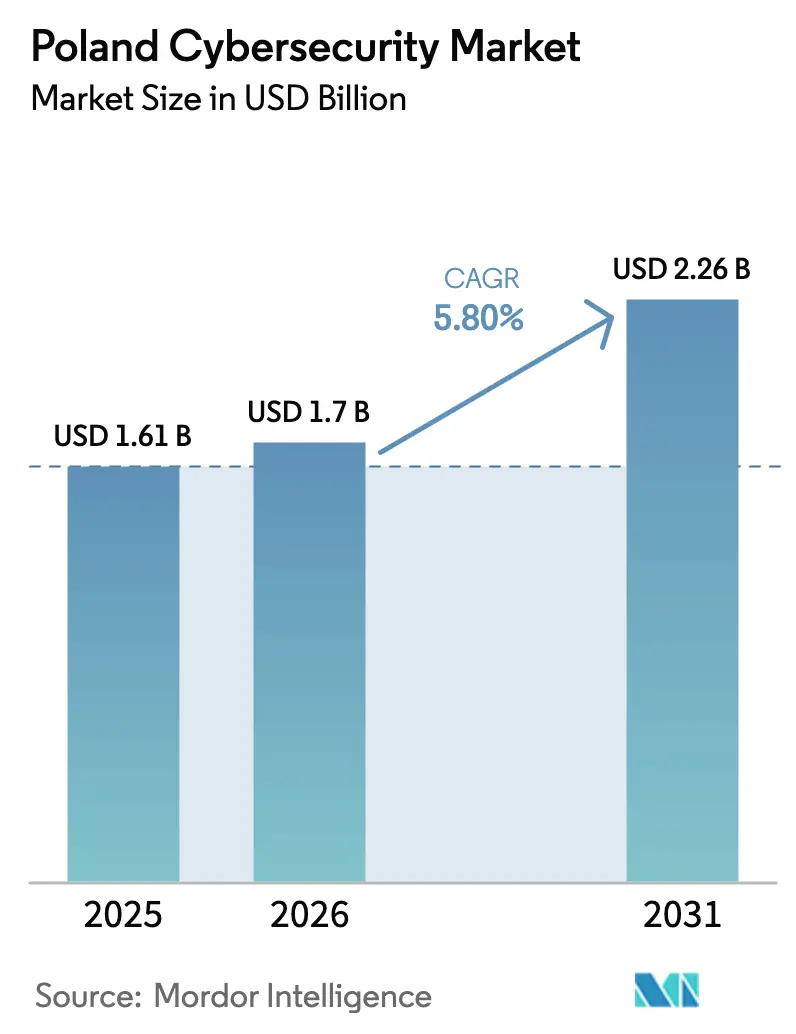
La taille du marché de la cybersécurité en Pologne devrait cro?tre de 1,61 milliard USD en 2025 à 1,7 milliard USD en 2026 et devrait atteindre 2,26 milliards USD d'ici 2031, à un TCAC de 5,80 % sur la période 2026-2031. L'acceptation au niveau des conseils d'administration de la sécurité comme une exigence opérationnelle fondamentale, plut?t que comme une mise à niveau technologique discrétionnaire, est désormais courante. Les équipes d'approvisionnement regroupent systématiquement les licences de protection contre les menaces avec chaque nouveau déploiement cloud, 5G ou d'intelligence artificielle, créant un rythme de commandes répétées qui témoigne d'une demande structurelle profondément enracinée. Les tensions géopolitiques ont accentué cet élan en anticipant les dépenses du secteur public consacrées aux plateformes de renseignement sur les menaces et aux clouds gouvernementaux sécurisés. Les fournisseurs locaux en bénéficient car la proximité avec les utilisateurs finaux raccourcit les délais d'intervention en cas d'incident, tandis que les fournisseurs internationaux investissent dans le support en langue polonaise et la gestion nationale des données pour satisfaire aux règles de conformité. Combinés, ces changements suggèrent que le marché de la cybersécurité en Pologne entre dans une phase où les contrats d'abonnement et de services gérés dominent les flux de trésorerie, générant des flux de revenus récurrents et prévisibles tout au long de la cha?ne de valeur.
Points clés du rapport
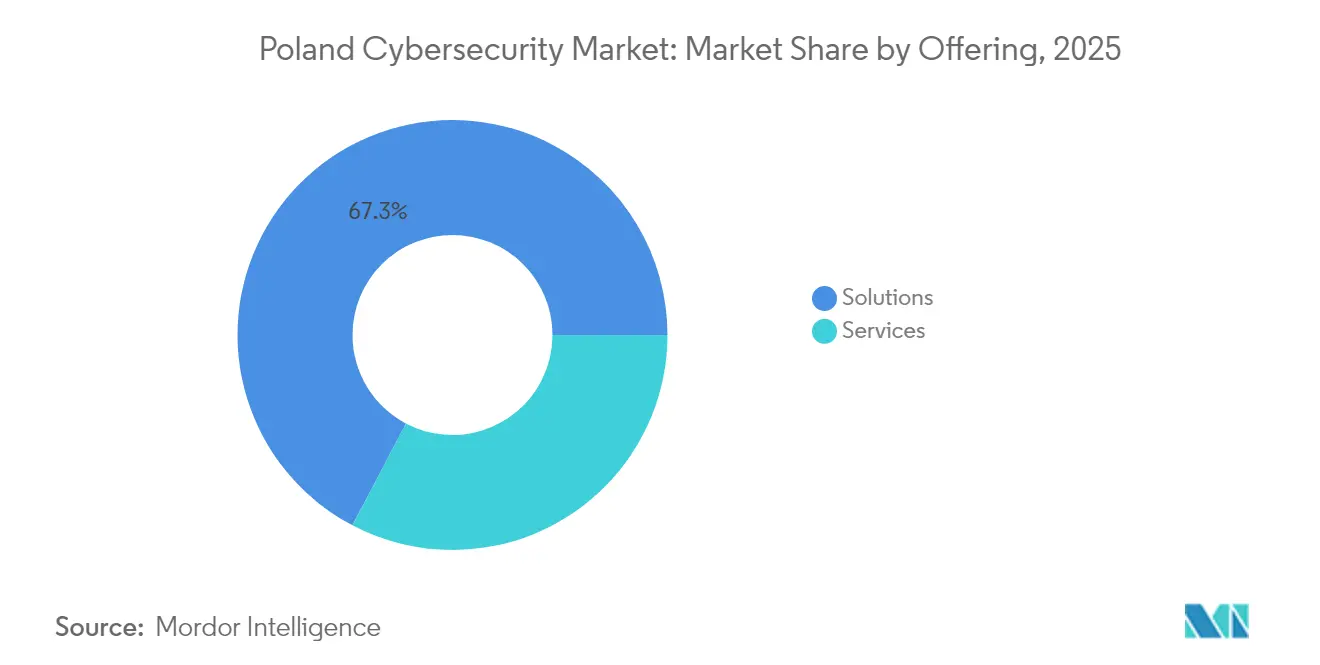
- Par offre, les solutions ont dominé avec une part de marché de 67,30 % sur le marché de la cybersécurité en Pologne en 2025, tandis que les services devraient progresser à un TCAC de 15,05 % jusqu'en 2031.
- Par mode de déploiement, le déploiement sur site a conservé 53,90 % de la taille du marché de la cybersécurité en Pologne en 2025 ; le cloud devrait cro?tre à un TCAC de 18,15 % entre 2026 et 2031.
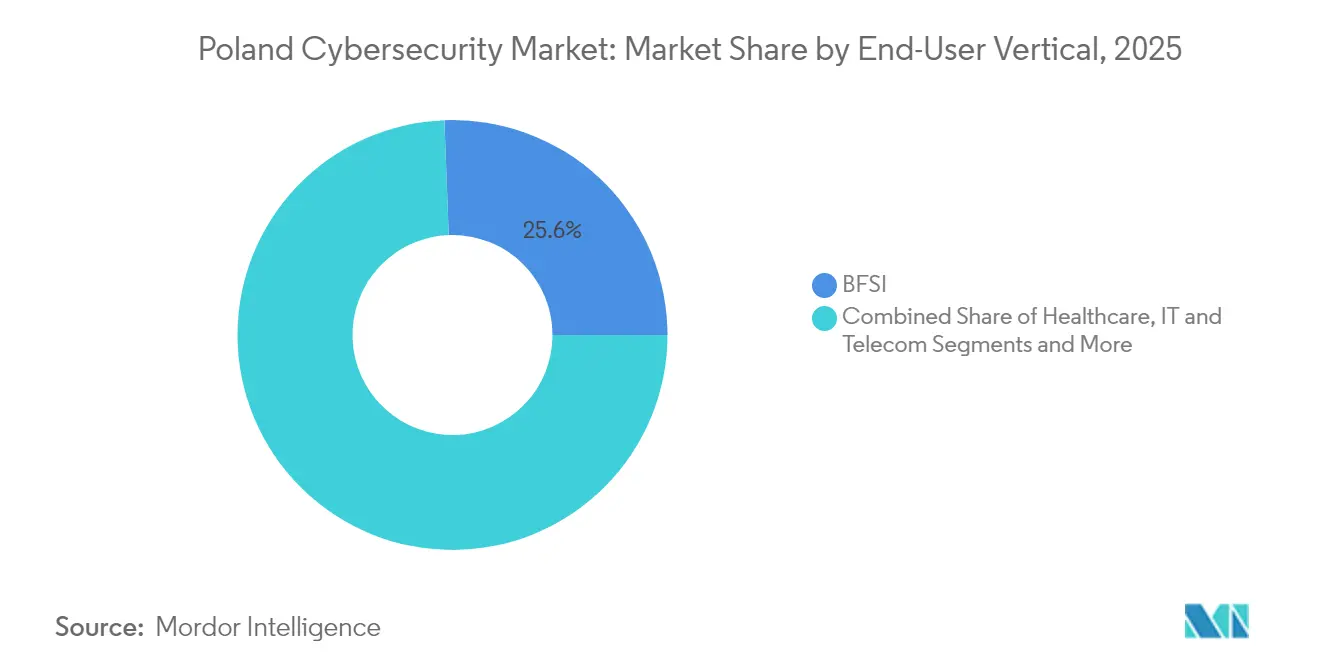
- Par secteur d'utilisation finale, le BFSI représentait 25,60 % de la part du marché de la cybersécurité en Pologne en 2025, tandis que le secteur de la santé progresse à un TCAC de 18,55 % jusqu'en 2031.
- Par taille d'entreprise utilisatrice finale, les grandes entreprises détenaient 70,80 % de la taille du marché de la cybersécurité en Pologne en 2025, tandis que les PME enregistrent le TCAC prévisionnel le plus élevé à 16,75 % sur la période 2026-2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité en Pologne
Analyse de l'impact des moteurs de croissance*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Migration vers le cloud public parmi les entreprises de taille intermédiaire | +1.8% | National ; Varsovie, Cracovie, Wroc?aw | Moyen terme (2 à 4 ans) |
| Attaques ciblant les OT dans la ceinture manufacturière | +1.5% | Silésie, Wielkopolska | Court terme (≤ 2 ans) |
| Adoption des services de sécurité gérés par les PME | +1.2% | National ; villes secondaires | Moyen terme (2 à 4 ans) |
| Dépenses gouvernementales motivées par la cyberespionnage | +2.0% | National ; régions orientales | Court terme (≤ 2 ans) |
| Expansion de la banque numérique et confiance zéro | +1.0% | National ; centres urbains | Moyen terme (2 à 4 ans) |
| Investissement national dans le cloud, la 5G et l'IA | +1.3% | National | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Accélération de la migration vers le cloud public parmi les entreprises polonaises de taille intermédiaire
Les entreprises de taille intermédiaire qui n'ont pas traversé de grands cycles sur site adoptent les clouds publics comme première grande plateforme d'infrastructure, accélérant les dépenses initiales en matière de contr?les de sécurité natifs du cloud. ? mesure que les factures d'utilisation augmentent, les conseils d'administration s'interrogent sur la suffisance des protections intégrées, poussant les fournisseurs spécialisés à intervenir plus t?t dans les étapes d'approvisionnement. Le marché de la cybersécurité en Pologne gagne ainsi un nouveau bassin d'acheteurs dont les calendriers d'adoption sont comprimés par rapport à ceux des acteurs plus importants. Les fournisseurs proposant une orchestration de politiques simplifiée s'imposent car les équipes légères ont besoin d'outils qui masquent la complexité du cloud [1]Thales Group, "?tude européenne sur la sécurité cloud 2024," thalesgroup.com.
Forte augmentation des attaques ciblant les OT dans la ceinture manufacturière polonaise
Les usines automobiles et de machines lourdes en Silésie et en Wielkopolska font face à un nombre croissant d'incidents liés aux technologies opérationnelles (OT), les attaquants exploitant les réseaux d'usine et d'entreprise convergents. Chaque nouveau bras robotique ajoute un point d'entrée, de sorte que les responsables d'usine incluent désormais la segmentation et la détection d'anomalies dans les budgets de modernisation. Les intégrateurs qui ouvrent des bureaux locaux soulignent à quel point le secteur manufacturier devient le prochain p?le de croissance après la finance et les télécommunications. Les rapports annuels qui divulguent désormais les temps d'arrêt des usines confirment que la cyber-résilience présente une matérialité financière évidente.
Forte augmentation de l'adoption des services de sécurité gérés par les PME face à la pénurie de talents
Les petites entreprises peinent à recruter du personnel de sécurité qualifié, ce qui les pousse à se tourner vers des services gérés de détection, de réponse et de gestion des incidents. Les contrats groupés convertissent les co?ts variables de licences en dépenses d'exploitation prévisibles et fournissent des niveaux de service (SLA) documentés que les auditeurs considèrent favorablement. Les PME représentant une grande part de l'emploi national, les revenus d'abonnements de milliers de petits clients apportent ampleur et stabilité aux portefeuilles des fournisseurs.
Préoccupations liées au cyberespionnage accentuant les dépenses gouvernementales
Des tentatives d'intrusion liées à des ?tats ont conduit Varsovie à allouer 760 millions USD à la cyberdéfense dans le cycle budgétaire actuel. Les appels d'offres publics exigent de plus en plus la transparence de la cha?ne d'approvisionnement et des clauses de transfert de connaissances, ce qui élève les barrières à l'entrée pour les produits opaques et développe un vivier national de spécialistes certifiés. L'injection directe de fonds stimule les volumes de licences à court terme et favorise indirectement le recrutement dans le secteur privé[3]Département d'?tat américain, "Mémorandum d'accord américano-polonais sur la cybersécurité," state.gov .
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Cycles d'approvisionnement fragmentés dans le secteur public | ?0.8% | National ; tous les niveaux administratifs | Long terme (≥ 5 ans) |
| Contraintes budgétaires des collectivités municipales | ?1.2% | Petites municipalités ; régions rurales | Moyen terme (2 à 4 ans) |
| Faible pénétration de la cyberassurance | ?0.5% | National ; notamment les PME | Long terme (≥ 5 ans) |
| Complexité d'intégration dans les environnements multi-fournisseurs | ?0.7% | National ; grandes entreprises | Moyen terme (2 à 4 ans) |
| Source: 麻豆视频 | |||
Cycles d'approvisionnement public fragmentés ralentissant la conclusion des contrats
Les structures d'achat décentralisées contraignent les fournisseurs à naviguer dans des révisions juridiques redondantes entre ministères, agences et conseils. Les délais qui en résultent augmentent les co?ts d'appel d'offres et peuvent décourager les petits fournisseurs, réduisant la diversité concurrentielle. Des initiatives visant à mettre en place des accords-cadres communs ont été amorcées, mais leur adoption est inégale, de sorte que les cycles de vente restent prolongés.
Contraintes budgétaires des collectivités municipales limitant l'adoption d'outils avancés
Les autorités locales jonglent entre les services essentiels aux citoyens et le co?t croissant des outils de sécurité. Les subventions nationales couvrent souvent le matériel mais pas les dépenses d'exploitation, ce qui incite les conseils à hésiter avant de s'engager dans des déploiements complets. Cela crée une protection inégale des services essentiels, les protections avancées étant plus répandues dans les villes que dans les zones rurales. Les fournisseurs proposant une tarification à l'usage signalent des cycles de vente plus courts dans les districts aux budgets contraints.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions de sécurité restent l'ancre des revenus
Les solutions ont capturé 67,30 % de la part du marché de la cybersécurité en Pologne en 2025, soulignant la domination durable des licences pour les pare-feu réseau, les suites de protection des terminaux et les courtiers d'accès cloud. Les mises à jour de périmètre à l'échelle de l'entreprise en vue de la conformité NIS2 soutiennent les pipelines de commandes, incitant les revendeurs à approfondir leurs capacités de support technique. ?tant donné que les cadres réglementaires remplacent rarement tous les outils en même temps, les mises à niveau progressives stabilisent les revenus des distributeurs.
Les services devraient progresser à un TCAC de 15,05 %, dépassant la croissance globale de la taille du marché de la cybersécurité en Pologne. Le conseil en conformité progresse le plus rapidement, les organisations cherchant des auditeurs externes ma?trisant les directives européennes. La détection et la réponse gérées attirent les entreprises de taille intermédiaire souhaitant une couverture permanente sans avoir à construire un centre opérationnel de sécurité (SOC) fonctionnant 24 heures sur 24. Les clients évaluent désormais les partenaires de services en fonction de la maturité de leurs cha?nes d'outils d'IA plut?t que du nombre d'employés, ce qui reflète un changement prononcé dans la valeur per?ue.


Par mode de déploiement : la trajectoire du cloud s'accélère
Les déploiements sur site représentaient 53,90 % de la taille du marché de la cybersécurité en Pologne en 2025. Les données sensibles dans la défense et l'énergie restent dans des centres de données privés, mais chaque renouvellement de matériel amène les architectes à remettre en question un nouveau cycle d'investissement en capital, réduisant progressivement la part du déploiement sur site même si les dépenses absolues restent stables.
La sécurité cloud bénéficie d'un TCAC de 18,15 %, le plus rapide parmi les modèles de déploiement. Les données de Thales indiquant que 61 % des organisations européennes classifient au moins 40 % de leurs données cloud comme sensibles accélèrent l'approbation par les conseils d'administration de services avancés de chiffrement et de gestion des clés. Les licences d'abonnement s'alignent sur les budgets de dépenses d'exploitation, réduisant les frictions par rapport aux appliances à fort capital et accélérant l'adoption.
Par secteur d'utilisation finale : la santé est en forte progression
Le segment BFSI représentait 25,60 % de la part du marché de la cybersécurité en Pologne en 2025, soulignant son r?le de référence en matière de meilleures pratiques. PKO Bank Polski a enregistré 8 millions d'utilisateurs mobiles actifs au T1-2024, stimulant l'adoption d'architectures de confiance zéro centrées sur l'identité qui se diffusent ensuite vers des secteurs moins réglementés.
Le secteur de la santé devrait cro?tre à un TCAC de 18,55 % jusqu'en 2031. Les dispositifs connectés de télémédecine et les dossiers de santé électroniques multiplient les points d'exposition, de sorte que les administrateurs hospitaliers allouent des budgets spécifiques à la protection contre les ran?ongiciels. La Fédération polonaise des h?pitaux recense environ 170 start-ups en santé numérique intégrant la sécurité dès la phase de conception, promettant un pipeline solide d'outils cliniques futurs.
Par taille d'entreprise utilisatrice finale : les PME affichent une forte dynamique à la hausse
Les grandes entreprises détenaient 70,80 % de la part du marché de la cybersécurité en Pologne en 2025, portées par des surfaces d'attaque complexes et des feuilles de route pluriannuelles dans les secteurs bancaire, des télécommunications et de l'énergie. Les plateformes intégrées qui réduisent la fatigue liée aux alertes donnent aux fournisseurs de suites un levier lors des renouvellements. Les décisions d'achat des grandes entreprises influencent la crédibilité des fournisseurs auprès des comptes plus petits.
Les PME devraient progresser à un TCAC de 16,75 %, signalant que la sécurité est désormais considérée comme un élément essentiel de la continuité des activités. La pénurie de talents pousse les dirigeants vers des services gérés clés en main, libérant le personnel interne pour travailler sur les applications métier. Les revenus récurrents de milliers de petits abonnements peuvent, au total, égaler les contrats des grandes entreprises, offrant aux fournisseurs une base de revenus diversifiée.
Analyse géographique
Varsovie détient la plus grande part des dépenses, abritant les sièges des principales banques, opérateurs de télécommunications et agences gouvernementales. Les fournisseurs internationaux établissent leurs centres de support régionaux dans la capitale, raccourcissant les délais d'intervention et améliorant la satisfaction des clients. Un réseau dense d'universités fournit des dipl?més qualifiés qui alimentent une scène de start-ups dynamique ciblant des niches en matière de sécurité.
Cracovie et Wroc?aw forment les p?les de cybersécurité de second rang en Pologne. Les centres de services partagés pour les grandes entreprises technologiques mondiales y testent de nouveaux outils avant des déploiements à l'échelle mondiale, donnant aux équipes locales une influence sur les feuilles de route produit. Des niveaux de salaires plus élevés encouragent les spécialistes à poursuivre des certifications avancées, approfondissant le vivier de talents disponible pour les entreprises de taille intermédiaire dans les régions adjacentes.
Les régions industrielles telles que la Silésie et la Wielkopolska concentrent des usines de machines lourdes et d'automobiles qui exigent désormais des mesures de protection spécifiques aux technologies opérationnelles (OT). Les fournisseurs qui ne servaient autrefois que les réseaux informatiques s'associent aux intégrateurs d'automatisation pour sécuriser les lignes de production. Les agences de développement régional offrent des subventions pour les audits de cyber-résilience, incitant les fournisseurs à combiner technologie et modules de formation des effectifs pour améliorer la maturité globale.
Paysage réglementaire
Le socle réglementaire polonais en matière de cybersécurité repose sur le cadre national KSC et sa mise à jour alignée sur NIS2. L'amendement à la loi sur le système national de cybersécurité est entré en vigueur le 3 avril 2026, modifiant la classification des anciens opérateurs de services essentiels vers une répartition plus large entre entités clés et entités importantes, élargissant ainsi le périmètre de conformité applicable au-delà des opérateurs d'infrastructures critiques traditionnels.
Dans le cadre du régime KSC modifié, les autorités de surveillance ont acquis des outils explicites pour identifier les fournisseurs à haut risque et émettre des directives de sécurité lors d'incidents critiques. Le cadre renforce également la responsabilisation par le biais de la responsabilité de la direction et de sanctions en cas de non-conformité, tout en fixant des jalons à court terme, notamment l'enregistrement via le système S46 avant le 3 octobre 2026 et la mise en ?uvre d'un système de gestion de la sécurité de l'information (SZBI) avant le 3 avril 2027. Ensemble, ces échéances réorientent les priorités d'achat vers des contr?les auditables, des processus documentés et une assurance externe.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la cybersécurité en Pologne s'étend des fournisseurs de plateformes mondiaux aux spécialistes locaux, la demande évoluant d'outils ponctuels vers une assurance continue, des tests et des opérations gérées. En amont, les fournisseurs internationaux fournissent des plateformes de terminaux, de réseau, de cloud et d'identité, tandis que les distributeurs et revendeurs localisent la livraison gr?ce à un support en langue polonaise et des configurations alignées sur la conformité, en particulier pour les acheteurs réglementés.
Le travail en aval et en milieu de cha?ne est de plus en plus mené par les prestataires de services professionnels, les intégrateurs de systèmes et les fournisseurs de sécurité gérée qui convertissent les obligations issues de KSC et NIS2 en architectures exploitables, en surveillance et en dossiers de preuves. Des entreprises locales telles que TestArmy Group (via ses services de cybersécurité CyberForces) interviennent à travers des tests d'intrusion, du red teaming et des audits ISO/sécurité. Des cabinets de conseil orientés ingénierie comme TraceRoute42 apportent une architecture d'infrastructure, un support DevOps et du conseil en sécurité cloud pour les environnements Kubernetes et Linux. Les normes et certifications (par exemple, ISO 27001/ISO 9001 et les compétences alignées ISTQB dans les écosystèmes QA adjacents) jouent le r?le de signaux de confiance lors de la sélection des fournisseurs, et les cycles répétés d'audit et de validation des contr?les soutiennent des engagements de service récurrents auprès des entreprises et des entités du secteur public.
Paysage concurrentiel
Les suites mondiales et les spécialistes locaux se font concurrence intensément sur les sous-segments. Cisco, Check Point et Palo Alto Networks dominent les grands projets de pare-feu et de protection des terminaux en s'appuyant sur des économies d'échelle et des structures de support établies. Des champions locaux comme Asseco et Comarch ripostent avec des modules de conformité spécifiques à la Pologne et des services d'assistance bilingues qui trouvent un écho auprès des acheteurs du secteur public.
Les partenariats stratégiques constituent une tactique de croissance clé. L'acquisition d'Infocomp par Asseco a élargi son empreinte dans le secteur de la santé et ouvert des opportunités de vente croisée, tandis que les fournisseurs mondiaux nouent des alliances de revendeurs qui intègrent leurs offres de sécurité cloud dans des offres de services gérés opérées par des opérateurs de télécommunications. Cette approche permet d'atteindre les PME qui procèdent rarement à des achats directs, estompant la frontière entre concurrent et partenaire.
Les flux d'investissements mettent en lumière le potentiel des espaces inexploités. Le capital-risque cible les start-ups dans la gestion des accès privilégiés et les technologies de leurre, témoignant de la confiance dans les talents d'ingénierie polonais. Les entreprises internationales ouvrent des laboratoires de recherche sur les menaces pour exploiter une main-d'?uvre qualifiée à des co?ts compétitifs, enrichissant davantage l'écosystème local et rehaussant la sophistication du marché de la cybersécurité en Pologne.
Leaders du secteur de la cybersécurité en Pologne
TestArmy Group
RED TEAM Sp. z o.o. Sp.k.
TraceRoute42 sp. z o.o.
Framework Security
Cyberlands
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
La loi KSC modifiée, entrée en vigueur le 3 avril 2026, élargit le bassin d'organisations réglementées via le modèle d'entités clés et d'entités importantes, créant un espace direct pour une modernisation de la sécurité axée sur la conformité. Les lots de travaux à court terme sont centrés sur l'enregistrement au système S46 avant le 3 octobre 2026 et la construction de modèles opérationnels alignés sur le SZBI avant le 3 avril 2027. Cette évolution se traduit par une demande de cartographie des contr?les, d'orchestration des politiques, de gouvernance des identités, de journalisation et de surveillance, et de gestion des preuves, aux c?tés des exigences liées à l'identification des fournisseurs à haut risque et au renforcement des obligations de traitement des incidents. En conséquence, les acheteurs élargissent la portée des évaluations de sécurité de la cha?ne d'approvisionnement, des programmes de risque tiers et des contrats de réponse aux incidents.
Un ensemble d'opportunités fortement axé sur les services émerge également de la cadence d'audit obligatoire, les entités clés étant tenues de mener des audits de cybersécurité réguliers, les premiers audits étant dus avant le 3 avril 2028. Cela soutient des pipelines pluriannuels pour l'assurance, le red teaming et la validation technique. Les prestataires déjà positionnés dans ces flux de travail, notamment TestArmy Group (CyberForces) pour les tests d'intrusion et les audits et des cabinets de conseil en ingénierie comme TraceRoute42 pour la sécurité des infrastructures cloud-natives, peuvent packager des modules de conformité reproductibles pour les entreprises de taille moyenne et les PME qui manquent de capacités internes. Cette impulsion réglementaire s'aligne également sur l'évolution du marché vers des contrats d'abonnement et de services gérés, soutenant la demande de détection et de réponse gérées, de rapports de conformité continus et de services de remédiation packagés qui réduisent la charge d'intégration multi-fournisseurs.
Développements récents du secteur
- Juillet 2026 : TestArmy Group a poursuivi sa participation au projet du p?le européen d'innovation numérique (EDIH) en Pologne, fournissant des services de tests de logiciels, d'audits de sécurité et de tests d'intrusion. Cet engagement soutient la demande en services de cybersécurité en Pologne et l'intégration de programmes financés par l'UE. Cette implication renforce l'empreinte de service locale et génère des revenus récurrents gr?ce à des offres d'évaluation de sécurité et de tests soutenues par l'UE.
- Avril 2026 : Le PDG de TestArmy Group a participé au East x West Forum organisé par la fondation BRIDGE. L'événement reflète l'engagement de l'entreprise dans le discours transrégional sur la cybersécurité. Il améliore la visibilité stratégique des services de sécurité polonais et crée des opportunités transfrontalières potentielles.
- Février 2025 : Microsoft a annoncé un investissement de 700 millions USD dans de nouvelles capacités de centres de données et des programmes de formation à la sécurité en Pologne. Cet investissement renforce l'infrastructure de cybersécurité polonaise et le développement des capacités locales. Il pose les bases d'une demande accrue de produits et services de sécurité de la part d'un fournisseur mondial en Pologne.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Aux fins de cette méthodologie, le marché polonais de la cybersécurité est défini comme les revenus générés en Pologne par les outils et services qui préviennent, détectent et répondent aux menaces cybernétiques à travers les réseaux, les terminaux, les charges de travail cloud, les identités et les données.
Exclusions de portée : ce dimensionnement exclut les cycles généraux de renouvellement de matériel informatique et l'externalisation informatique large qui n'est pas principalement achetée pour des résultats de sécurité.
Aper?u de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- ?quipements de sécurité réseau
- Sécurité des terminaux
- Autres services
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par secteur d'utilisation finale
- BFSI
- 厂补苍迟é
- Informatique et télécommunications
- Industrie et défense
- Fabrication
- Commerce de détail et commerce électronique
- ?nergie et services publics
- Autres
- Par taille d'entreprise utilisatrice finale
- Petites et moyennes entreprises (PME)
- Grandes entreprises
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par une cartographie de ce que les organisations en Pologne sont tenues de protéger et de ce qu'elles sont tenues de déclarer, car cela fa?onne les dépenses de sécurité récurrentes. Nous nous appuyons sur des sources publiques telles que les statistiques d'incidents du CERT Polska, les orientations et publications du ministère des Affaires numériques et des régulateurs nationaux compétents, les documents relatifs à la cybersécurité et à NIS2 de l'UE, ainsi que les ensembles de données de l'office statistique polonais pour les bases sectorielles et d'emploi qui aident à former le bassin de demande.
Pour traduire ces signaux en montants monétaires, nous examinons également les rapports annuels et les présentations aux investisseurs des fournisseurs actifs, une couverture de presse fiable sur les violations majeures et les programmes publics, ainsi que les sites d'associations qui traitent des schémas d'adoption dans des domaines comme le cloud et la gestion des identités. En complément, quelques abonnements payants sont utilisés de manière sélective pour les données financières et de renseignement des entreprises, ainsi que pour les vérifications de bases de données de brevets indiquant où se concentrent les investissements produits. Les sources documentaires mentionnées ici sont illustratives, et de nombreux autres documents publics ont également été utilisés pour collecter, valider et clarifier les données au cours du travail.
Entretiens et enquêtes primaires
Nous utilisons des entretiens et des enquêtes d'experts en Pologne auprès de fournisseurs de sécurité, d'intégrateurs, de prestataires gérés, d'acheteurs professionnels et d'utilisateurs de technologies du secteur public. Leurs retours aident à clarifier les niveaux d'adoption, la tarification, la demande cloud, les effets réglementaires, les lacunes de données et les hypothèses appliquées dans l'analyse finale.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Segment supérieur : 26 % | Cadres dirigeants (CXO) : 15 % |
| Segment intermédiaire : 49 % | Responsables fonctionnels/d'unité : 32 % |
| Petits acteurs : 25 % | Managers : 53 % |
Dimensionnement et prévision du marché
Le dimensionnement du marché est construit à l'aide de vérifications descendantes et ascendantes, de sorte que le chiffre final soit ancré à un bassin de demande réaliste puis vérifié de manière croisée. Du c?té descendant, nous reconstruisons le potentiel de dépenses de sécurité en Pologne en combinant des signaux d'intensité informatique au niveau sectoriel avec des indicateurs de priorité en cybersécurité, puis en appliquant des hypothèses de pénétration validées par des entretiens.
Ces totaux sont corroborés par des approximations ascendantes sélectives, comprenant des répartitions de revenus de fournisseurs échantillonnés attribuables à la Pologne, des vérifications de canal sur les tailles de transaction courantes, et une logique simple de prix de vente moyen multiplié par le volume pour les éléments récurrents tels que les abonnements et les services gérés. Lorsque des répartitions directes ne sont pas disponibles, les lacunes sont comblées en utilisant des clés d'allocation proxy telles que l'effectif desservi, le nombre de clients et la répartition sectorielle, suivies d'une correction basée sur des entretiens.
Quelques données de marché importantes dans ce modèle incluent les volumes d'incidents cyber signalés et la croissance des signalements, la couverture des entités réglementées et les échéances de conformité, le rythme de migration des charges de travail vers le cloud, l'adoption des services de sécurité gérée, et l'orientation des prix des offres de sécurité groupées. Pour les prévisions, nous utilisons une analyse de scénarios s'appuyant sur un petit ensemble de variables (croissance macroéconomique, calendrier d'adoption induit par la réglementation, et expansion de la part des services), puis nous alignons les pondérations des scénarios sur ce que les praticiens attendent pour les cycles de déblocage budgétaire en Pologne.
Validation des données et cycle de mise à jour
Les résultats sont validés par triangulation entre signaux indépendants, puis vérifiés pour détecter d'éventuelles anomalies avant leur finalisation. Nous comparons les dépenses implicites par organisation et par employé aux fourchettes budgétaires pratiques mentionnées lors des entretiens, et nous examinons également les évolutions d'une année sur l'autre pour confirmer qu'elles correspondent à des événements visibles tels que de nouvelles échéances de conformité ou des pics d'incidents majeurs.
Avant validation finale, le modèle est examiné en plusieurs étapes afin que les changements d'hypothèses soient tra?ables, et des écarts inhabituels déclenchent de nouvelles vérifications des définitions ainsi que de nouveaux contacts avec certains répondants. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs susceptibles de modifier le comportement de dépense se produisent. Avant la livraison, une nouvelle relecture par un analyste est effectuée afin que les clients re?oivent la vision la plus récente basée sur les derniers signaux publics et retours d'experts.
Estimation du marché polonais de la cybersécurité par 麻豆视频 comparée à d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité en Pologne peuvent sembler très éloignées les unes des autres, car chaque éditeur trace la limite du marché à un endroit légèrement différent, puis applique ses propres hypothèses de calendrier, de devise et de tarification. Les plus grandes différences proviennent généralement du fait de savoir si les dépenses sont comptabilisées comme des revenus de sécurité purs ou comme une enveloppe de protection informatique plus large, ainsi que de la manière dont les services sont traités (travail de projet par rapport aux contrats gérés récurrents).
Les volumes de signalement d'incidents provenant des organismes nationaux de réponse, ainsi que les répartitions budgétaires validées par les acheteurs par solution et par service, constituent les vérifications qui maintiennent l'estimation de 麻豆视频 alignée sur des revenus spécifiques à la sécurité, comptabilisés uniquement lorsque l'achat est clairement lié à la prévention, la détection ou la réponse aux menaces. Les écarts observés dans d'autres chiffres proviennent souvent d'une inclusion plus large des dépenses informatiques adjacentes, de conversions d'année de référence différentes, et d'un traitement moins cohérent des renouvellements d'abonnement par rapport aux projets ponctuels.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 1,61 milliard USD (2025) | |
| Rapport commercial gouvernemental A | 0,70 milliard USD (2024) | Souvent présenté comme des dépenses déclarées pouvant sous-estimer les contrats pluriannuels et les renouvellements, et pouvant refléter une couverture partielle de la pile de sécurité selon ce que les acheteurs classent comme cybersécurité. |
| Rapport de promotion des investissements B | 1,52 milliard USD (2024) | Compile généralement des estimations secondaires avec une visibilité limitée sur ce qui est inclus, et la comparabilité d'une année sur l'autre peut être affectée par le calendrier des taux de change et par le fait que la sécurité cloud et les services gérés soient pleinement pris en compte ou non. |
La comparaison montre que l'écart s'explique principalement par les limites de périmètre et par la manière dont les services de sécurité récurrents sont traités dans le temps. En rattachant le modèle à des signaux observables d'incidents et de conformité, puis en revérifiant la répartition des dépenses par le biais d'entretiens, nous maintenons une valeur de marché pratique qui peut être reproduite avec des hypothèses claires et des données actualisées.


Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché de la cybersécurité en Pologne d'ici 2031 ?
Le marché devrait atteindre 2,26 milliards USD d'ici 2031, porté par l'adoption du cloud, l'augmentation des investissements publics et l'escalade des niveaux de menaces.
Quel segment conna?t la croissance la plus rapide au sein du secteur de la cybersécurité en Pologne ?
Les services de sécurité gérés, notamment auprès des PME, mènent la croissance avec un TCAC prévisionnel de 15,05 % alors que les entreprises recherchent une surveillance et une réponse externalisées 24 heures sur 24.
Pourquoi la santé est-elle le secteur d'utilisation finale en expansion la plus rapide ?
La télémédecine, les dispositifs connectés et les règles strictes en matière de confidentialité des données poussent les h?pitaux à investir dans la protection contre les ran?ongiciels et la gestion des identités, aboutissant à un TCAC prévisionnel de 18,55 %.
Comment les tensions géopolitiques affectent-elles les dépenses en cybersécurité en Pologne ?
Des tentatives d'intrusion liées à des ?tats ont déclenché 760 millions USD d'allocations gouvernementales pour le renseignement sur les menaces, les réseaux sécurisés et la formation de spécialistes, stimulant les volumes de licences.
Dernière mise à jour de la page le:



