
Tama?o y Cuota del Mercado de Ciberseguridad de Polonia
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
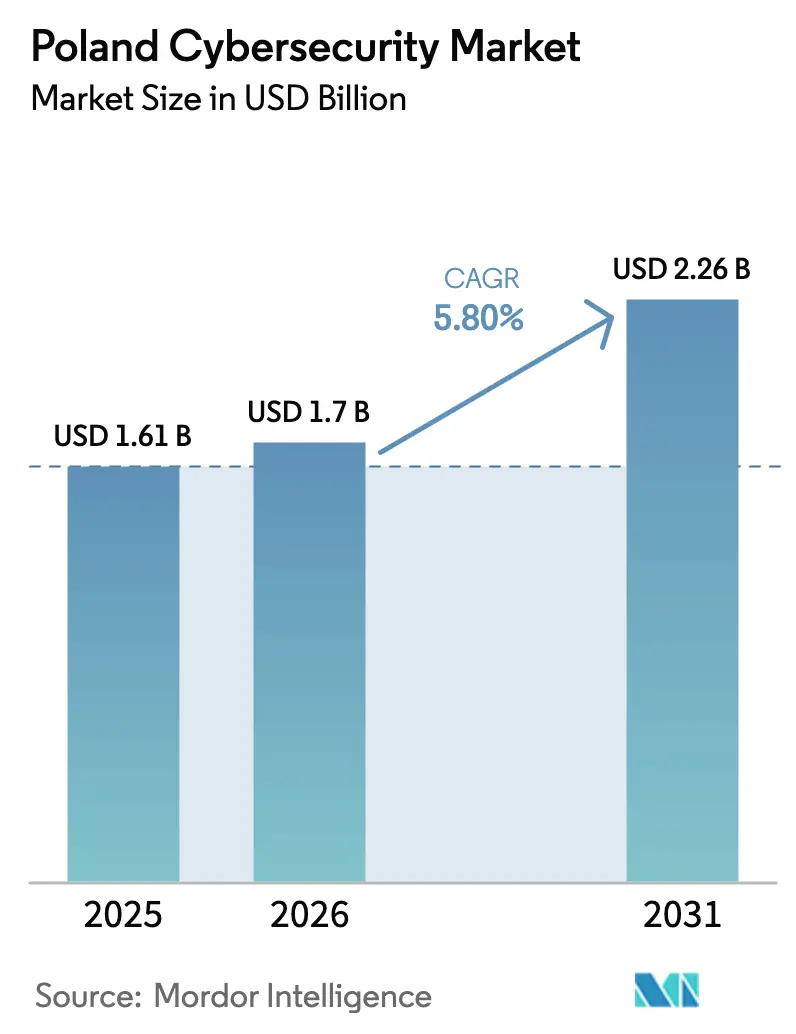
| Tama?o del mercado en el a?o base (2025) | 1.61 Mil millones de dólares |
| Tama?o del Mercado (2026) | 1.7 Mil millones de dólares |
| Tama?o del Mercado (2031) | 2.26 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 5.80 % |
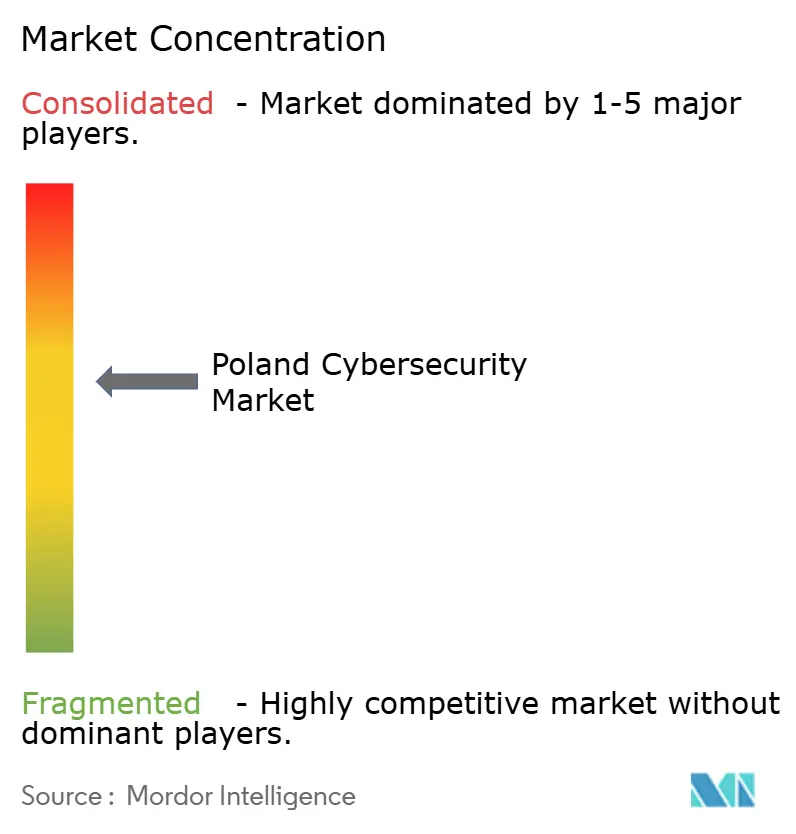
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Polonia por 麻豆视频
Se espera que el tama?o del mercado de ciberseguridad de Polonia crezca de USD 1,61 mil millones en 2025 a USD 1,7 mil millones en 2026 y se pronostica que alcanzará USD 2,26 mil millones en 2031 a una CAGR del 5,80% durante el período 2026-2031. La aceptación a nivel directivo de la seguridad como un requisito operativo fundamental, en lugar de una actualización tecnológica discrecional, es ahora habitual. Los equipos de adquisiciones integran de manera rutinaria licencias de protección contra amenazas en cada nuevo despliegue de nube, 5G o inteligencia artificial, creando un ritmo de pedidos recurrentes que apunta a una demanda estructural profundamente arraigada. La tensión geopolítica ha agudizado este impulso al adelantar el gasto del sector público en plataformas de inteligencia de amenazas y nubes gubernamentales seguras. Los proveedores locales se benefician porque la proximidad a los usuarios finales reduce los tiempos de respuesta a incidentes, mientras que los proveedores internacionales invierten en soporte en idioma polaco y gestión de datos en territorio nacional para cumplir con las normativas de cumplimiento. En conjunto, estos cambios sugieren que el mercado de ciberseguridad de Polonia está entrando en una fase en la que los contratos de suscripción y de servicios gestionados dominan los flujos de caja, impulsando flujos de ingresos recurrentes y predecibles a lo largo de la cadena de valor.
Conclusiones Clave del Informe
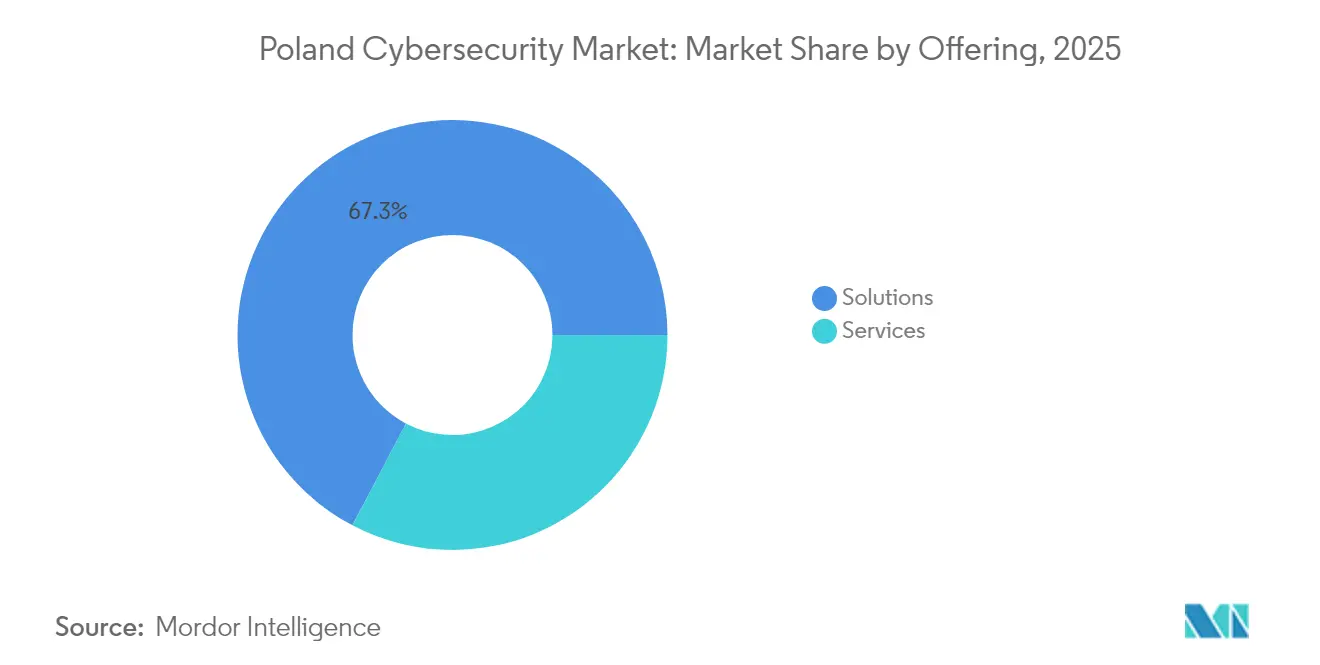
- Por oferta, las soluciones lideraron con un 67,30% de cuota del mercado de ciberseguridad de Polonia en 2025, mientras que se pronostica que los servicios se expandirán a una CAGR del 15,05% hasta 2031.
- Por modo de implementación, las implementaciones locales retuvieron el 53,90% del tama?o del mercado de ciberseguridad de Polonia en 2025; se proyecta que la nube crecerá a una CAGR del 18,15% entre 2026 y 2031.
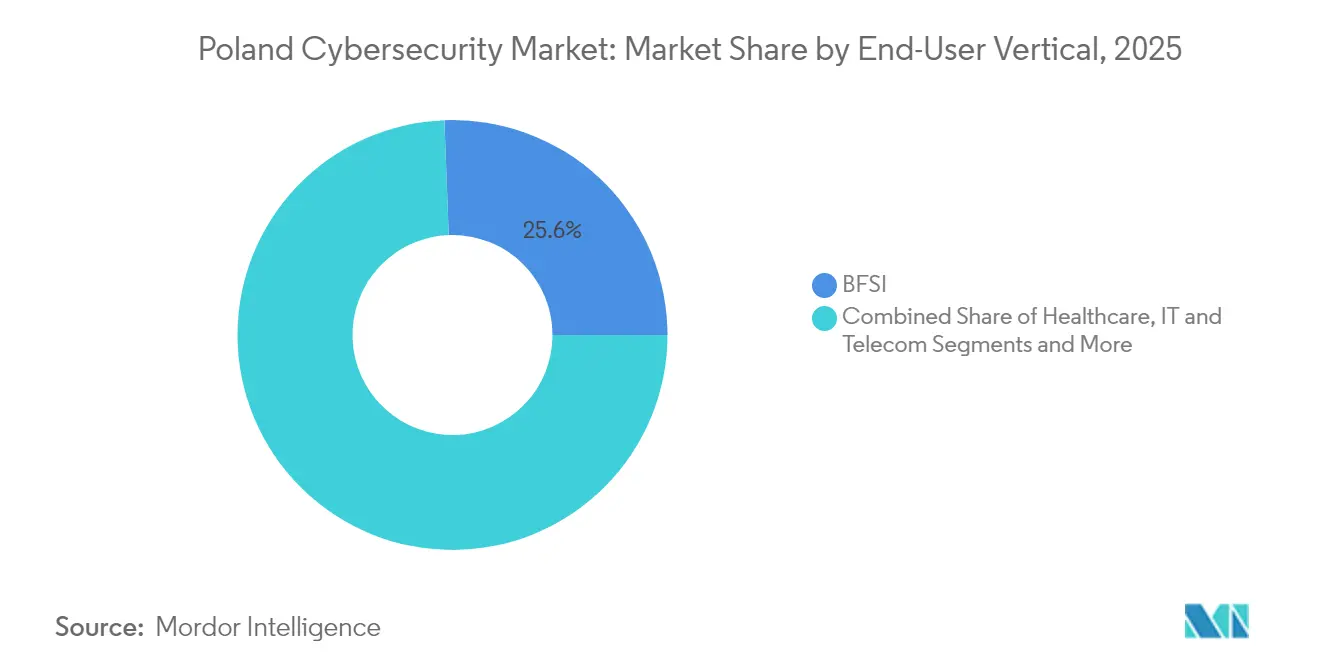
- Por vertical de usuario final, el segmento BFSI representó el 25,60% de la cuota del mercado de ciberseguridad de Polonia en 2025, mientras que la atención médica avanza a una CAGR del 18,55% hasta 2031.
- Por tama?o de empresa del usuario final, las grandes empresas mantuvieron el 70,80% de la cuota del tama?o del mercado de ciberseguridad de Polonia en 2025, mientras que las PyMEs registran la CAGR pronosticada más alta del 16,75% durante el período 2026-2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Polonia
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Migración a la nube pública entre empresas medianas | +1.8% | Nacional; Varsovia, Cracovia, Breslavia | Mediano plazo (2-4 a?os) |
| Ataques centrados en OT sobre el cinturón manufacturero | +1.5% | Silesia, Wielkopolska | Corto plazo (≤ 2 a?os) |
| Adopción de seguridad gestionada por las PyMEs | +1.2% | Nacional; ciudades secundarias | Mediano plazo (2-4 a?os) |
| Gasto gubernamental impulsado por el ciberespionaje | +2.0% | Nacional; regiones orientales | Corto plazo (≤ 2 a?os) |
| Expansión de la banca digital y confianza cero | +1.0% | Nacional; centros urbanos | Mediano plazo (2-4 a?os) |
| Inversión nacional en nube, 5G e IA | +1.3% | Nacional | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Aceleración de la Migración a la Nube Pública entre las Medianas Empresas Polacas
Las empresas medianas que omitieron grandes ciclos de infraestructura local están adoptando nubes públicas como su primera plataforma de infraestructura principal, acelerando los desembolsos iniciales en controles de seguridad nativos de la nube. A medida que las facturas de uso aumentan, los consejos de administración cuestionan si las salvaguardas integradas son suficientes, impulsando a proveedores especializados hacia etapas de adquisición más tempranas. El mercado de ciberseguridad de Polonia gana así un nuevo conjunto de compradores cuyos plazos de adopción están comprimidos en relación con los de sus pares de mayor tama?o. Los proveedores que ofrecen orquestación de políticas simplificada resultan ganadores, porque los equipos reducidos necesitan herramientas que oculten la complejidad de la nube [1]Thales Group, "Estudio Europeo de Seguridad en la Nube 2024," thalesgroup.com.
Fuerte Aumento de los Ataques Centrados en OT sobre el Cinturón Manufacturero de Polonia
Las plantas de automoción y maquinaria pesada en Silesia y Wielkopolska enfrentan un número creciente de incidentes de OT a medida que los atacantes explotan redes de fábrica y corporativas convergidas. Cada nuevo brazo robótico a?ade un punto de ingreso, por lo que los gestores de planta ahora incluyen la segmentación y la detección de anomalías en los presupuestos de modernización. Los integradores que abren oficinas locales subrayan cómo la manufactura se está convirtiendo en el siguiente segmento de crecimiento vertical después de las finanzas y las telecomunicaciones. Los informes anuales que ahora revelan tiempos de inactividad de las fábricas subrayan que la resiliencia cibernética tiene una materialidad financiera clara.
Auge en la Adopción de Seguridad Gestionada por las PyMEs en un Contexto de Escasez de Talento
Las peque?as empresas tienen dificultades para contratar personal de seguridad cualificado, lo que impulsa un giro hacia servicios gestionados de detección, respuesta y gestión de incidentes. Los contratos empaquetados convierten los costes variables de licencias en gastos operativos predecibles y proporcionan acuerdos de nivel de servicio documentados que los auditores consideran favorablemente. Dado que las PyMEs representan una gran proporción del empleo nacional, los ingresos por suscripción de miles de clientes más peque?os aportan amplitud y estabilidad a las carteras de los proveedores.
Las Preocupaciones por el Ciberespionaje Elevan el Gasto Gubernamental
Los intentos de intrusión vinculados a Estados han llevado a Varsovia a reservar USD 760 millones para ciberdefensas en el ciclo presupuestario actual. Las licitaciones públicas exigen cada vez más transparencia en la cadena de suministro y cláusulas de transferencia de conocimiento, lo que eleva las barreras de entrada para los productos de caja negra y construye un grupo nacional de especialistas certificados. La inyección directa de fondos eleva los volúmenes de licencias a corto plazo y, de manera indirecta, impulsa la contratación en el sector privado[3]Departamento de Estado de los Estados Unidos, "Memorando de Entendimiento de Ciberseguridad entre EE. UU. y Polonia," state.gov .
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ciclos de adquisición fragmentados en el sector público | ?0.8% | Nacional; todos los niveles administrativos | Largo plazo (≥ 5 a?os) |
| Restricciones presupuestarias entre los entes municipales | ?1.2% | Municipios más peque?os; regiones rurales | Mediano plazo (2-4 a?os) |
| Baja penetración del ciberseguro | ?0.5% | Nacional; especialmente PyMEs | Largo plazo (≥ 5 a?os) |
| Complejidad de integración en entornos de múltiples proveedores | ?0.7% | Nacional; grandes empresas | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Ciclos de Adquisición Fragmentados en el Sector Público que Ralentizan el Cierre de Acuerdos
Las estructuras de compra descentralizadas obligan a los proveedores a navegar por revisiones legales redundantes en ministerios, organismos y consejos. Los retrasos resultantes elevan los costes de las licitaciones y pueden disuadir a los proveedores más peque?os, reduciendo la diversidad competitiva. Las iniciativas de base orientadas hacia acuerdos marco conjuntos han comenzado, pero la adopción es desigual, por lo que los ciclos de ventas siguen siendo prolongados.
Restricciones Presupuestarias entre los Entes Municipales que Limitan la Adopción de Herramientas Avanzadas
Las autoridades locales equilibran los servicios ciudadanos esenciales frente al creciente coste de las herramientas de seguridad. Las subvenciones nacionales cubren a menudo el hardware, pero no los gastos operativos, por lo que los consejos dudan en comprometerse con implementaciones completas. Esto crea una protección desigual en los servicios críticos, con salvaguardas avanzadas más comunes en las ciudades que en las zonas rurales. Los proveedores que ofrecen precios basados en el uso reportan ciclos de ventas más cortos en los distritos con restricciones presupuestarias.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Soluciones de Seguridad Siguen Siendo el Ancla de los Ingresos
Las soluciones capturaron el 67,30% de la cuota del mercado de ciberseguridad de Polonia en 2025, lo que subraya el dominio perdurable de las licencias para cortafuegos de red, suites de endpoints y agentes de acceso a la nube. Las renovaciones perimetrales a nivel empresarial previas al cumplimiento de NIS2 mantienen las líneas de pedido, lo que lleva a los revendedores a profundizar en sus capacidades de soporte técnico. Dado que los marcos rara vez reemplazan todas las herramientas a la vez, las actualizaciones incrementales estabilizan los ingresos de los distribuidores.
Se pronostica que los servicios se expandirán a una CAGR del 15,05%, superando el crecimiento general del tama?o del mercado de ciberseguridad de Polonia. La consultoría de cumplimiento normativo crece con mayor rapidez a medida que las organizaciones buscan auditores externos versados en directivas europeas. La detección y respuesta gestionadas atraen a las empresas medianas que desean cobertura permanente sin necesidad de construir un SOC operativo las 24 horas. Los clientes ahora evalúan a los socios de servicios por la madurez de sus cadenas de herramientas de IA en lugar del número de empleados, lo que refleja un cambio pronunciado en el valor percibido.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe


Por Modo de Implementación: La Trayectoria de la Nube se Acelera
Las implementaciones locales representaron el 53,90% del tama?o del mercado de ciberseguridad de Polonia en 2025. Los datos sensibles en defensa y energía permanecen en centros de datos privados, pero cada renovación de hardware lleva a los arquitectos a cuestionar otro ciclo de capital, erosionando gradualmente la cuota local aunque el gasto absoluto se mantenga estable.
La seguridad en la nube disfruta de una perspectiva de CAGR del 18,15%, la más rápida entre los modelos de implementación. Los datos de Thales que muestran que el 61% de las organizaciones europeas clasifican al menos el 40% de sus datos en la nube como sensibles aceleran la aprobación por parte de los consejos de administración de servicios avanzados de cifrado y gestión de claves. Las licencias de suscripción se alinean con los presupuestos de gastos operativos, reduciendo la fricción en comparación con los dispositivos de alto capital y acelerando la adopción.
Por Vertical de Usuario Final: La Atención Médica Avanza con Fuerza
El segmento BFSI representó el 25,60% de la cuota del tama?o del mercado de ciberseguridad de Polonia en 2025, lo que subraya su papel como referente de mejores prácticas. PKO Bank Polski registró 8 millones de usuarios móviles activos en el primer trimestre de 2024, impulsando la adopción de arquitecturas de confianza cero centradas en la identidad que posteriormente se extendieron a sectores menos regulados.
Se estima que la atención médica crecerá a una CAGR del 18,55% hasta 2031. Los dispositivos conectados de telemedicina y los registros electrónicos de salud multiplican los puntos de exposición, por lo que los administradores hospitalarios asignan presupuestos específicos para la mitigación de ransomware. La Federación Hospitalaria Polaca cuenta con aproximadamente 170 empresas emergentes de salud digital que incorporan la seguridad en la fase de dise?o, lo que promete una sólida cartera de futuras herramientas clínicas.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe
Por Tama?o de Empresa del Usuario Final: Las PyMEs Muestran un Rápido Potencial al Alza
Las grandes empresas mantuvieron el 70,80% de la cuota del mercado de ciberseguridad de Polonia en 2025, impulsadas por superficies de ataque complejas y hojas de ruta plurianuales en la banca, las telecomunicaciones y la energía. Las plataformas integradas que reducen la fatiga de alertas otorgan ventaja a los proveedores de suites durante las renovaciones. Las decisiones de compra de las empresas de primer nivel influyen en la credibilidad del proveedor en las cuentas más peque?as.
Se proyecta que las PyMEs crecerán a una CAGR del 16,75%, lo que se?ala que la seguridad es ahora vista como un elemento esencial para la continuidad del negocio. La escasez de talento empuja a los propietarios hacia servicios gestionados llave en mano, liberando al personal interno para trabajar en las aplicaciones principales. Los ingresos recurrentes de miles de peque?as suscripciones pueden igualar en conjunto a los contratos de grandes empresas, ofreciendo a los proveedores una base de ingresos diversificada.
Análisis Geográfico
Varsovia concentra la mayor cuota del gasto, al albergar las sedes de los principales bancos, telecomunicaciones y organismos gubernamentales. Los proveedores internacionales establecen centros de soporte regional en la capital, reduciendo los tiempos de respuesta y mejorando la satisfacción del cliente. Una densa red de universidades proporciona titulados cualificados que alimentan un vibrante ecosistema de empresas emergentes orientado a cubrir nichos de seguridad específicos.
Cracovia y Breslavia conforman los centros de ciberseguridad de segundo nivel de Polonia. Los centros de servicios compartidos de empresas tecnológicas globales pilotan aquí nuevas herramientas antes de su despliegue mundial, lo que otorga a los equipos locales influencia sobre las hojas de ruta de productos. Los mayores referentes salariales impulsan a los especialistas a obtener certificaciones avanzadas, profundizando el conjunto de talento disponible para las empresas medianas de las regiones adyacentes.
Las regiones industriales como Silesia y Wielkopolska concentran plantas de maquinaria pesada y automoción que ahora demandan salvaguardas específicas para OT. Los proveedores que antes atendían únicamente redes de TI se asocian con integradores de automatización para proteger las líneas de producción. Las agencias de desarrollo regional ofrecen subvenciones para auditorías de resiliencia cibernética, impulsando a los proveedores a combinar tecnología con módulos de formación de la fuerza laboral que elevan la madurez general.
Panorama regulatorio
La línea base regulatoria de ciberseguridad de Polonia se basa en el marco nacional KSC y su actualización alineada con NIS2. La enmienda a la Ley del Sistema Nacional de Ciberseguridad entró en vigor el 3 de abril de 2026, cambiando la clasificación de los antiguos operadores de servicios esenciales hacia una división más amplia entre entidades clave y entidades importantes, ampliando el perímetro de cumplimiento abordable más allá de los operadores de infraestructura crítica tradicionales.
Bajo el régimen KSC enmendado, las autoridades de supervisión obtuvieron herramientas explícitas para identificar proveedores de alto riesgo y emitir directrices de seguridad durante incidentes críticos. El marco también refuerza la rendición de cuentas mediante la responsabilidad de la dirección y sanciones por incumplimiento, a la vez que establece hitos a corto plazo, incluyendo el registro a través del sistema S46 antes del 3 de octubre de 2026 y la implementación de un sistema de gestión de seguridad de la información (SZBI) antes del 3 de abril de 2027. En conjunto, estos plazos están desplazando las prioridades de adquisición hacia controles auditables, procesos documentados y garantías externas.
Análisis de la cadena de valor
La cadena de valor de ciberseguridad de Polonia abarca proveedores de plataformas globales y especialistas locales, con una demanda que se desplaza desde herramientas puntuales hacia garantías continuas, pruebas y operaciones gestionadas. Aguas arriba, los proveedores internacionales suministran plataformas de endpoints, redes, nube e identidad, mientras que distribuidores y revendedores localizan la entrega mediante soporte en idioma polaco y configuraciones alineadas con el cumplimiento normativo, particularmente para compradores regulados.
El trabajo intermedio y aguas abajo está cada vez más liderado por servicios profesionales, integradores de sistemas y proveedores de seguridad gestionada que convierten las obligaciones impulsadas por KSC y NIS2 en arquitecturas implementables, monitoreo y paquetes de evidencia. Empresas locales como TestArmy Group (a través de sus servicios de ciberseguridad CyberForces) participan mediante pruebas de penetración, red teaming y auditorías ISO/de seguridad. Consultoras enfocadas en ingeniería como TraceRoute42 contribuyen con arquitectura de infraestructura, soporte de DevOps y consultoría en seguridad en la nube para entornos Kubernetes y Linux. Los estándares y certificaciones (por ejemplo, ISO 27001/ISO 9001 y competencias alineadas con ISTQB en ecosistemas de QA adyacentes) funcionan como se?ales de confianza durante la selección de proveedores, y los ciclos recurrentes de auditoría y validación de controles respaldan compromisos de servicio recurrentes en empresas y entidades del sector público.
Panorama Competitivo
Las suites globales y los especialistas locales compiten intensamente en los subsegmentos. Cisco, Check Point y Palo Alto Networks dominan los grandes proyectos de cortafuegos y endpoints aprovechando las economías de escala y las estructuras de soporte consolidadas. Los referentes locales como Asseco y Comarch contrarrestan con módulos de cumplimiento normativo específicos para Polonia y mesas de soporte bilingüe que resuenan entre los compradores del sector público.
Las alianzas estratégicas son una táctica clave de crecimiento. La adquisición de Infocomp por parte de Asseco amplió su presencia en atención médica y abrió oportunidades de venta cruzada, mientras que los proveedores globales forjan alianzas de reventa que integran sus ofertas de seguridad en la nube en paquetes de servicios gestionados operados por telecomunicaciones. Este enfoque ayuda a llegar a las PyMEs que rara vez adquieren de manera directa, difuminando la línea entre competidor y socio.
Los flujos de inversión destacan el potencial de espacios sin explotar. El capital de riesgo apunta a empresas emergentes en gestión de acceso privilegiado y tecnología de enga?o, lo que refleja la confianza en el talento de ingeniería polaco. Las empresas internacionales abren laboratorios de investigación de amenazas para aprovechar mano de obra cualificada a costes competitivos, enriqueciendo aún más el ecosistema local y elevando la sofisticación del mercado de ciberseguridad de Polonia.
Líderes de la Industria de Ciberseguridad de Polonia
TestArmy Group
RED TEAM Sp. z o.o. Sp.k.
TraceRoute42 sp. z o.o.
Framework Security
Cyberlands
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La Ley KSC enmendada que entró en vigor el 3 de abril de 2026 amplía el grupo de organizaciones reguladas mediante el modelo de entidad clave y entidad importante, creando un espacio directo para la modernización de la seguridad impulsada por el cumplimiento normativo. Los paquetes de trabajo a corto plazo se centran en el registro en el sistema S46 antes del 3 de octubre de 2026 y en el desarrollo de modelos operativos alineados con SZBI antes del 3 de abril de 2027. Ese cambio se traduce en demanda de mapeo de controles, orquestación de políticas, gobernanza de identidad, registro y monitoreo, y gestión de evidencia, junto con requisitos vinculados a la identificación de proveedores de alto riesgo y obligaciones reforzadas de manejo de incidentes. Como resultado, los compradores están ampliando el alcance de las evaluaciones de seguridad de la cadena de suministro, los programas de riesgo de terceros y los contratos de respuesta a incidentes.
Un conjunto de oportunidades centrado en servicios también está surgiendo a partir de la cadencia de auditoría obligatoria, con entidades clave requeridas a realizar auditorías de ciberseguridad periódicas, cuyas primeras auditorías vencen el 3 de abril de 2028. Esto respalda canales plurianuales de garantía, red teaming y validación técnica. Los proveedores ya posicionados en estos flujos de trabajo, incluyendo TestArmy Group (CyberForces) para pruebas de penetración y auditorías, y consultoras de ingeniería como TraceRoute42 para seguridad de infraestructura nativa en la nube, pueden empaquetar módulos de cumplimiento repetibles para empresas medianas y pymes que carecen de capacidad interna. El impulso regulatorio también se alinea con el cambio del mercado hacia contratos de suscripción y servicios gestionados, sosteniendo la demanda de detección y respuesta gestionadas, informes de cumplimiento continuo y servicios de remediación empaquetados que reducen la carga de integración de múltiples proveedores.
Desarrollos recientes del sector
- Julio de 2026: TestArmy Group continuó su participación en el proyecto European Digital Innovation Hub (EDIH) en Polonia, proporcionando servicios de pruebas de software, auditorías de seguridad y pruebas de penetración. Este compromiso respalda la demanda de servicios de ciberseguridad de Polonia y la integración con programas financiados por la UE. Esta participación fortalece la presencia local de servicios y genera ingresos recurrentes a través de evaluaciones de seguridad y ofertas de pruebas respaldadas por la UE.
- Abril de 2026: El CEO de TestArmy Group participó en el East x West Forum organizado por la fundación BRIDGE. El evento refleja el compromiso a nivel de empresa en el discurso de ciberseguridad interregional. Mejora la visibilidad estratégica de los servicios de seguridad polacos y crea posibles oportunidades transfronterizas.
- Febrero de 2025: Microsoft anunció una inversión de 700 millones de USD en nueva capacidad de centros de datos y programas de formación en seguridad en Polonia. La inversión refuerza la infraestructura de ciberseguridad polaca y el desarrollo de capacidades locales. Sienta las bases para una demanda ampliada de productos y servicios de seguridad de un proveedor global en Polonia.


Marco de la metodología de investigación y alcance del informe
Definición y cobertura del mercado
Para esta metodología, el mercado de ciberseguridad de Polonia se define como los ingresos obtenidos en Polonia por herramientas y servicios que previenen, detectan y responden a amenazas cibernéticas en redes, endpoints, cargas de trabajo en la nube, identidades y datos.
Exclusiones de alcance: este dimensionamiento excluye los ciclos generales de renovación de hardware de TI y la subcontratación general de TI que no se compra principalmente para obtener resultados de seguridad.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructura
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Red
- Seguridad de Endpoints
- Otros Servicios
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Vertical de Usuario Final
- BFSI
- Atención Médica
- TI y Telecomunicaciones
- Industrial y Defensa
- Manufactura
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Otros
- Por Tama?o de Empresa del Usuario Final
- Peque?as y Medianas Empresas (PyMEs)
- Grandes Empresas
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
El trabajo documental comienza mapeando lo que las organizaciones en Polonia están obligadas a proteger, y lo que deben reportar, porque eso da forma al gasto en seguridad recurrente. Nos basamos en fuentes públicas como las estadísticas de incidentes de CERT Polska, orientaciones y publicaciones del Ministerio de Asuntos Digitales y reguladores nacionales relevantes, materiales relacionados con ciberseguridad y NIS2 de la UE, y conjuntos de datos de Statistics Poland para líneas base sectoriales y de empleo que ayudan a formar el conjunto de demanda.
Para traducir esas se?ales en cifras monetarias, también revisamos informes anuales y presentaciones para inversores de proveedores activos, cobertura de prensa confiable sobre brechas importantes y programas públicos, y sitios web de asociaciones que discuten patrones de adopción en áreas como la nube y la gestión de identidad. Además, se utilizan de manera selectiva algunas suscripciones pagas para datos financieros e inteligencia empresarial, y para verificaciones en bases de datos de patentes que indican dónde se está produciendo la inversión en productos. Las fuentes documentales mencionadas aquí son ilustrativas, y se utilizaron muchos otros documentos públicos para recopilar, validar y aclarar puntos de datos durante el trabajo.
Entrevistas y encuestas primarias
Utilizamos entrevistas y encuestas a expertos en Polonia con proveedores de seguridad, integradores, proveedores gestionados, compradores empresariales y usuarios de tecnología del sector público. Su retroalimentación ayuda a aclarar los niveles de adopción, los precios, la demanda de nube, los efectos regulatorios, los vacíos de datos y los supuestos aplicados en el análisis final.
Distribución de encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 26 % | Directivos (CXO): 15 % |
| Nivel medio: 49 % | Líderes funcionales/de unidad: 32 % |
| Actores más peque?os: 25 % | Gerentes: 53 % |
Dimensionamiento y pronóstico del mercado
El dimensionamiento del mercado se construye utilizando verificaciones de arriba hacia abajo y de abajo hacia arriba, de modo que la cifra final se ancla a un conjunto de demanda realista y luego se verifica de forma cruzada. En el enfoque de arriba hacia abajo, reconstruimos el potencial de gasto en seguridad en Polonia combinando se?ales de intensidad de TI a nivel sectorial con indicadores de prioridad de ciberseguridad, y luego aplicando supuestos de penetración que se validan mediante entrevistas.
Esos totales se corroboran con aproximaciones selectivas de abajo hacia arriba, que incluyen desgloses de ingresos de proveedores muestreados atribuibles a Polonia, verificaciones de canal sobre tama?os de operaciones comunes, y una lógica simple de precio medio de venta (ASP) por volumen para elementos recurrentes como suscripciones y servicios gestionados. Cuando no se dispone de desgloses directos, las brechas se manejan utilizando claves de asignación sustitutas, como personal atendido, número de clientes y combinación sectorial, seguido de una corrección basada en entrevistas.
Algunas de las entradas de mercado relevantes en este modelo incluyen los volúmenes reportados de incidentes cibernéticos y el crecimiento en la notificación, la cobertura de entidades reguladas y los plazos de cumplimiento, el ritmo de migración de cargas de trabajo a la nube, la adopción de servicios de seguridad gestionada, y la dirección de los precios para paquetes de seguridad combinados. Para el pronóstico, utilizamos análisis de escenarios respaldado por un conjunto breve de variables (crecimiento macroeconómico, momento de adopción impulsado por la regulación, y expansión de la participación de servicios), y luego alineamos las ponderaciones de los escenarios con lo que los profesionales esperan para los ciclos de liberación de presupuesto en Polonia.
Validación de datos y ciclo de actualización
Los resultados se validan mediante triangulación entre se?ales independientes, y luego se verifican en busca de anomalías antes de finalizarse. Comparamos el gasto implícito por organización y el gasto por empleado con los rangos presupuestarios prácticos escuchados en las entrevistas, y también revisamos los cambios de un a?o a otro para confirmar que coinciden con eventos visibles, como nuevos plazos de cumplimiento o picos importantes de incidentes.
Antes de la aprobación final, el modelo se revisa en múltiples pasos para que los cambios en los supuestos sean rastreables, y las variaciones inusuales desencadenan reverificaciones de definiciones y nuevos contactos con encuestados seleccionados. Los informes se actualizan anualmente, y se realizan actualizaciones provisionales cuando ocurren eventos materiales que pueden cambiar el comportamiento del gasto. Antes de la entrega, se completa una nueva revisión por parte de los analistas para que los clientes reciban la visión más actualizada, basada en las se?ales públicas más recientes y en la retroalimentación de expertos.
Estimación de 麻豆视频 del mercado de ciberseguridad de Polonia en comparación con otras estimaciones publicadas
Los tama?os de mercado publicados para la ciberseguridad de Polonia pueden parecer muy dispares porque cada editor traza el límite del mercado en un lugar ligeramente diferente y luego aplica sus propios supuestos de tiempo, moneda y precios. Las mayores diferencias suelen provenir de si el gasto se contabiliza como ingresos de seguridad puros o como un envolvente de protección de TI más amplio, y de cómo se tratan los servicios (trabajo por proyecto frente a contratos gestionados recurrentes).
Los volúmenes de notificación de incidentes de organismos de respuesta nacionales, junto con los desgloses presupuestarios validados por compradores por solución y servicio, son las verificaciones que mantienen la estimación de 麻豆视频 alineada con ingresos específicos de seguridad, contabilizados solo cuando la compra está claramente vinculada a la prevención, detección o respuesta ante amenazas. Las brechas observadas en otras cifras a menudo se deben a una inclusión más amplia de gasto de TI adyacente, diferentes conversiones de a?o base, y un tratamiento menos consistente de las renovaciones de suscripción frente a proyectos únicos.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 麻豆视频 | 1,61 mil millones de USD (2025) | |
| Informe Gubernamental de Comercio A | 0,70 mil millones de USD (2024) | A menudo se presenta como gasto reportado que puede subestimar contratos y renovaciones plurianuales, y puede reflejar una cobertura parcial de la pila de seguridad, dependiendo de lo que los compradores clasifiquen como ciberseguridad. |
| Informe de Promoción de Inversiones B | 1,52 mil millones de USD (2024) | Normalmente compila estimaciones secundarias con visibilidad limitada sobre lo que se incluye, y la comparabilidad de un a?o a otro puede verse afectada por el momento de conversión de divisas y por si la seguridad en la nube y los servicios gestionados están completamente capturados. |
La comparación muestra que la dispersión se explica principalmente por los límites de alcance y por cómo se tratan los servicios de seguridad recurrentes a lo largo del tiempo. Al vincular el modelo a se?ales observables de incidentes y cumplimiento normativo, y luego reverificar el desglose del gasto mediante entrevistas, mantenemos un valor de mercado práctico que puede replicarse con supuestos claros y datos actualizados.


Preguntas Clave Respondidas en el Informe
?Cuál es el tama?o proyectado del mercado de ciberseguridad de Polonia para 2031?
Se pronostica que el mercado alcanzará USD 2,26 mil millones en 2031 impulsado por la adopción de la nube, una mayor inversión del sector público y la escalada de los niveles de amenaza.
?Qué segmento crece más rápido dentro de la industria de ciberseguridad de Polonia?
Los servicios gestionados de seguridad, en particular entre las PyMEs, lideran el crecimiento con una CAGR proyectada del 15,05%, ya que las empresas buscan monitoreo y respuesta externalizados durante las 24 horas.
?Por qué la atención médica es el vertical de usuario final de más rápida expansión?
La telemedicina, los dispositivos conectados y las estrictas normas de privacidad de datos impulsan a los hospitales a invertir en mitigación de ransomware y gestión de identidades, lo que resulta en una CAGR pronosticada del 18,55%.
?Cómo afecta la tensión geopolítica al gasto en ciberseguridad en Polonia?
Los intentos de intrusión vinculados a Estados han desencadenado asignaciones gubernamentales de USD 760 millones para inteligencia de amenazas, redes seguras y formación especializada, impulsando los volúmenes de licencias.
?ltima actualización de la página el:



