
Marktgr??e und Marktanteil für drahtlose Netzwerksicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 25.46 Milliarden US-Dollar |
| Marktgr??e (2031) | 43.84 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 11.47 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Marktes für drahtlose Netzwerksicherheit von 麻豆视频
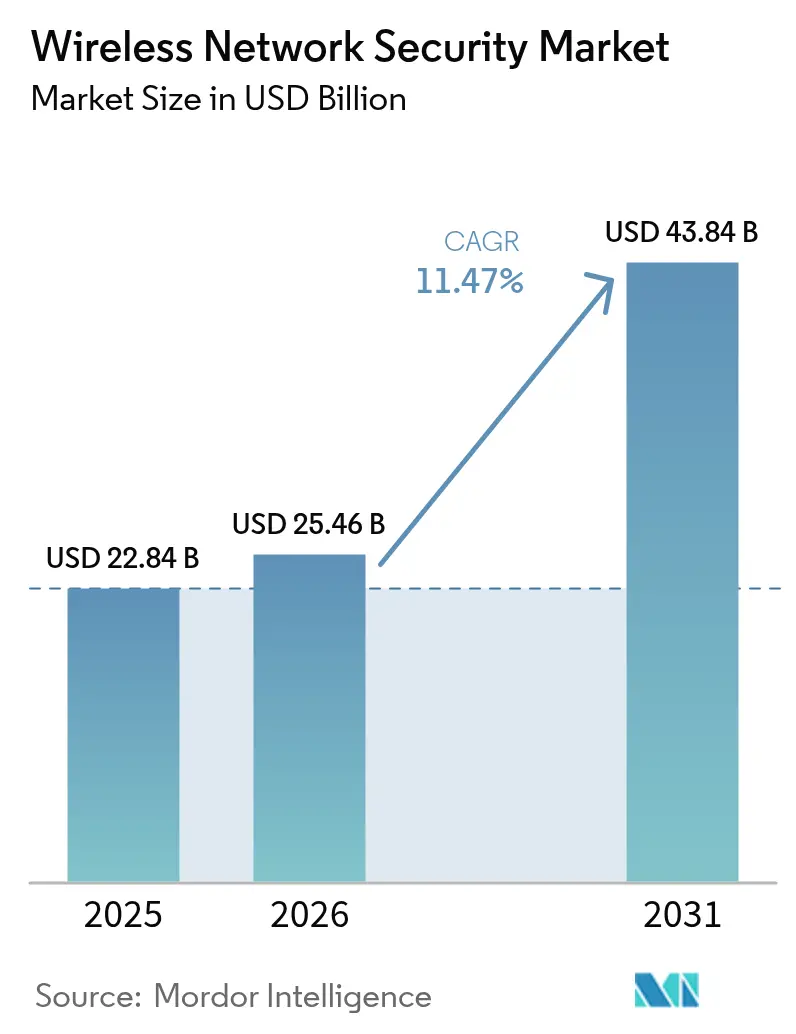
Die Marktgr??e für drahtlose Netzwerksicherheit wurde im Jahr 2025 auf USD 22,84 Milliarden gesch?tzt und soll von USD 25,46 Milliarden im Jahr 2026 auf USD 43,84 Milliarden bis 2031 wachsen, mit einer CAGR von 11,47 % w?hrend des Prognosezeitraums (2026–2031).
Die robuste Nachfrage resultiert aus der raschen Einführung von Wi-Fi 6E und Wi-Fi 7, Cloud-First-Strategien und privaten 5G-Rollouts, die gemeinsam die Angriffsfl?che vergr??ern und den Bedarf an Zero-Trust-Schutz der n?chsten Generation begründen. Unternehmen ersetzen perimeterbasierte Abwehrmechanismen durch integrierte Sicherheits-Stacks, die sich nahtlos in Secure Access Service Edge-Frameworks einfügen, w?hrend Mehrfaktor-Authentifizierungsvorschriften in den Vereinigten Staaten die Einführung einheitlicher drahtloser Schutzma?nahmen beschleunigen. Hardware-Erneuerungszyklen sind im Gange, da ?ltere Deep-Packet-Inspection-Engines keinen Multi-Gigabit-Durchsatz ohne Latenzeinbu?en aufrechterhalten k?nnen, was Anbieter dazu zwingt, Silizium speziell für den 6-GHz-Betrieb neu zu entwickeln. Nordamerika führt auf der Grundlage des USD 3 Milliarden Rip-and-Replace-Programms, w?hrend Asien-Pazifik die schnellste Expansion verzeichnet, da Mobile-First-Volkswirtschaften Kapital in die 5G-getriebene Digitalisierung investieren. Intensiver Wettbewerbsdruck treibt Anbieter zu KI-gestützter Anomalieerkennung, quantenresistenter 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 und Cloud-nativen Bereitstellungsmodellen, um Marge und Relevanz zu erhalten.
Wichtigste Erkenntnisse des Berichts
- Nach L?sung: Herk?mmliche Firewalls hielten im Jahr 2025 einen Marktanteil von 34,62 % am Markt für drahtlose Netzwerksicherheit, w?hrend Secure Access Service Edge (SASE)-Plattformen bis 2031 eine CAGR von 15,93 % verzeichnen sollen.
- Nach Bereitstellungsmodell: On-Premises-Architekturen machten im Jahr 2025 57,12 % der Marktgr??e für drahtlose Netzwerksicherheit aus, doch Cloud-basierte Bereitstellungen sollen bis 2031 mit einer CAGR von 15,55 % wachsen.
- Nach Endbenutzerbranche: Banking, Finanzdienstleistungen und Versicherungen hielten im Jahr 2025 einen Umsatzanteil von 23,64 % am Markt für drahtlose Netzwerksicherheit; kleine und mittlere Unternehmen sollen im Zeitraum 2026–2031 mit einer CAGR von 14,62 % wachsen.
- Nach Unternehmensgr??e: Gro?unternehmen kontrollierten im Jahr 2025 61,25 % des Marktanteils für drahtlose Netzwerksicherheit, wobei KMU die schnellste inkrementelle Nachfrage liefern.
- Nach Geografie: Nordamerika führte im Jahr 2025 mit einem Umsatzbeitrag von 37,54 %, w?hrend Asien-Pazifik bis 2031 eine CAGR von 15,18 % anstrebt.
- Unternehmenskonzentration: Cisco, Fortinet und Palo Alto Networks übertrafen zusammen im Jahr 2024 40 % des globalen Umsatzes, was eine moderate Konsolidierung innerhalb des Marktes für drahtlose Netzwerksicherheit unterstreicht.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für drahtlose Netzwerksicherheit
Analyse der Treiberwirkung*
| Treiber | ( ~ )% Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Exponentielles Wachstum des drahtlosen Datenverkehrs nach Wi-Fi 6E/7 | +2.1% | Global; am st?rksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Cloud- Migration und Mobile-First-Architekturen | +1.8% | Global; gewichtet auf entwickelte M?rkte | Kurzfristig (≤ 2 Jahre) |
| IoT/IIoT- Verbreitung mit Bedarf an Mikrosegmentierung | +2.3% | Asien-Pazifik als Kern, Ausweitung auf Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Private 5G und Wi-Fi 7 treiben Zero-Trust-Investitionen voran | +1.9% | Nordamerika und Europa, Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| SASE und Edge-Computing f?rdern integrierte WLAN-Sicherheit | +1.7% | Globale Unternehmensm?rkte | Kurzfristig (≤ 2 Jahre) |
| KI-gestütztes autonomes Penetrationstesting | +1.4% | Technologieführer in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: 麻豆视频 | |||
Exponentielles Wachstum des drahtlosen Datenverkehrs nach Wi-Fi 6E/7
Obligatorische WPA3-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳, 320-MHz-Kan?le und Multi-Link-Betrieb in Wi-Fi 7 heben den aggregierten Durchsatz auf über 30 Gbps, was ?ltere Inspektionsger?te überfordert und Unternehmen dazu veranlasst, Sicherheitshardware zu erneuern, die Echtzeit-Analysen bei 6 GHz erm?glicht. Feldversuche best?tigten einen anhaltenden 1-Gbps-Betrieb auf 12 Metern – doppelt so viel wie Wi-Fi 6E – und zwingen Anbieter, Hochgeschwindigkeits-TLS-Auslagerung und hardwarebeschleunigte Mustererkennung zu integrieren. Die automatisierte Frequenzkoordination erh?ht die Richtlinienkomplexit?t, da Bedrohungskontrollen über die B?nder 2,4, 5 und 6 GHz hinweg konsistent bleiben müssen. Unternehmen investieren daher in skalierbare, Cloud-verwaltete Firewalls, die rechenintensive Aufgaben auslagern und gleichzeitig die Benutzererfahrung erhalten. Die Umschulung von Mitarbeitern wird unerl?sslich, da Ingenieure sich an deterministische Planung, Multi-Link-Stack-Konfiguration und eine detailliertere Quality-of-Service-Durchsetzung anpassen müssen.
Cloud-Migration und Mobile-First-Unternehmensarchitekturen
Der Wegfall von Perimetern zwingt Unternehmen dazu, zustandsbehaftete Inspektion und 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 direkt in Access Points zu integrieren, wie der HPE CX 10040-Switch zeigt, der Inline-Firewalling ohne externe Ger?te bietet. Edge-basierte Sicherheit reduziert Backhaul-Kosten und Latenz und entspricht dem Mitarbeiterwunsch nach standortunabh?ngigem Zugang. Die Fusion von SD-WAN und WLAN-Sicherheit f?rdert das Wachstum verwalteter Dienste, da die Richtlinienorchestrierung über hybride Clouds interne Teams herausfordert. Der Aufwand für das ?nderungsmanagement steigt jedoch, da Administratoren Regelwerke synchronisieren müssen, die lokale Funkger?te, ?ffentliche IaaS und Edge-Computing-Knoten umfassen, was den Bedarf an KI-gestützter Konfigurationsvalidierung erh?ht.
Verbreitung von IoT/IIoT-Ger?ten mit Bedarf an Mikrosegmentierung
Fertigung, Gesundheitswesen und Logistik fügen Tausende von Sensoren hinzu, die jeweils potenzielle Einbruchspunkte darstellen. Intel bezifferte einen Nettogegenwartswert von USD 35 Millionen über fünf Jahre aus einer privaten 5G-Bereitstellung, die bisher isolierte Maschinen sicher verband. Dennoch betreiben 89 % der Gesundheitsdienstleister weiterhin anf?llige Ger?te, die Patientendaten gef?hrden, sofern die Kommunikation nicht durch Mikrosegmentierung isoliert wird. SIM-basierte Authentifizierung kombiniert mit dynamischer Richtliniendurchsetzung, wie sie Celonas Aerloc bietet, hilft Unternehmen, Zero-Trust-Kontrollen anzuwenden, ohne die betriebliche Kontinuit?t zu beeintr?chtigen. Die Skalierung zwingt Sicherheitsteams zur Automatisierung der Anomalieerkennung, da eine manuelle Protokollprüfung nicht mehr durchführbar ist, sobald die Ger?tezahl in die Zehntausende geht.
Private 5G und Wi-Fi 7-Rollouts beschleunigen Zero-Trust-Ausgaben für drahtlose Netzwerke
Dediziertes Spektrum und Netzwerk-Slicing rechtfertigen Premium-Sicherheitsbudgets für industrielle Automatisierung, Verteidigung und Campus-Bereitstellungen. Das US-Verteidigungsministerium schreibt Open-RAN-Konformit?t zusammen mit Multi-Vendor-Sicherheitsunterstützung in seinem privaten 5G-Blueprint vor und zieht Anbieter an, die strenge Lieferketten-Nachweisregeln zertifizieren k?nnen. Siemens prognostiziert einen Schwenk von Pilotprojekten zur Vollproduktion im Jahr 2025, was einen Anstieg der Infrastrukturauftr?ge signalisiert, die integrierte drahtlose Sicherheit bündeln. Da Unternehmen private 5G-Backbones mit Wi-Fi 7-Overlays kombinieren, werden einheitliche, auf Zero-Trust-Design basierende Richtlinienebenen unverzichtbar.
Analyse der Hemmnisauswirkungen*
| Hemmnis | ( ~ )% Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Hohe Implementierungs- und Integrationskosten | -1.6% | Global; belastet insbesondere KMU | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkr?ften | -1.2% | Global; akut in entwickelten Volkswirtschaften | Mittelfristig (2–4 Jahre) |
| Datenschutzrechtliche Einschr?nkungen bei der Deep-Packet-Inspection | -0.9% | Europa und Nordamerika, globale Ausbreitung | Langfristig (≥ 4 Jahre) |
| Energieverbrauch von Dauerbetriebs-Appliances | -0.7% | Global ESG-fokussierte Organisationen | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Hohe Implementierungs- und Integrationskosten
Gro? angelegte drahtlose Sicherheitsprojekte k?nnen USD 10 Millionen an Vorabkosten übersteigen, da Unternehmen Access-Point-Firmware, NAC-Server und SIEM-Analysen aufeinander abstimmen und gleichzeitig die Compliance aufrechterhalten müssen. High-End-Appliances wie Advantechs FWA-6183 verfügen über 192 Kerne, was die für Multi-Gigabit-Inspektion erforderliche Premium-Hardware unterstreicht. Die Gesamtbetriebskosten steigen erheblich, sobald professionelle Dienstleistungen, j?hrliche Wartung und Mitarbeiterqualifizierung hinzukommen, was KMU dazu veranlasst, abonnementbasierte verwaltete Angebote zu bevorzugen.
Mangel an Cybersicherheitsfachkr?ften
Die Nachfrage nach Ingenieuren, die sowohl in HF-Netzwerken als auch in der Sicherheit versiert sind, übersteigt das Angebot. Die National Science Foundation hat USD 15 Millionen zugesagt, um eine neue Kohorte von Spezialisten für drahtlose Netzwerksicherheit zu f?rdern, doch die Talentlücke wird mittelfristig bestehen bleiben. Gehaltsinflation und verl?ngerte Einstellungszyklen verz?gern Projekte und begünstigen das Entstehen von Managed-Service-Providern, die knappe Expertise bündeln. Anbieter f?rdern die Einführung durch die Integration von Richtlinienautomatisierung und geführten Workflows, doch Unternehmen ben?tigen weiterhin Grundkenntnisse, um Warnmeldungen zu interpretieren und Governance durchzusetzen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach L?sung: SASE-Plattformen treiben die Integration voran
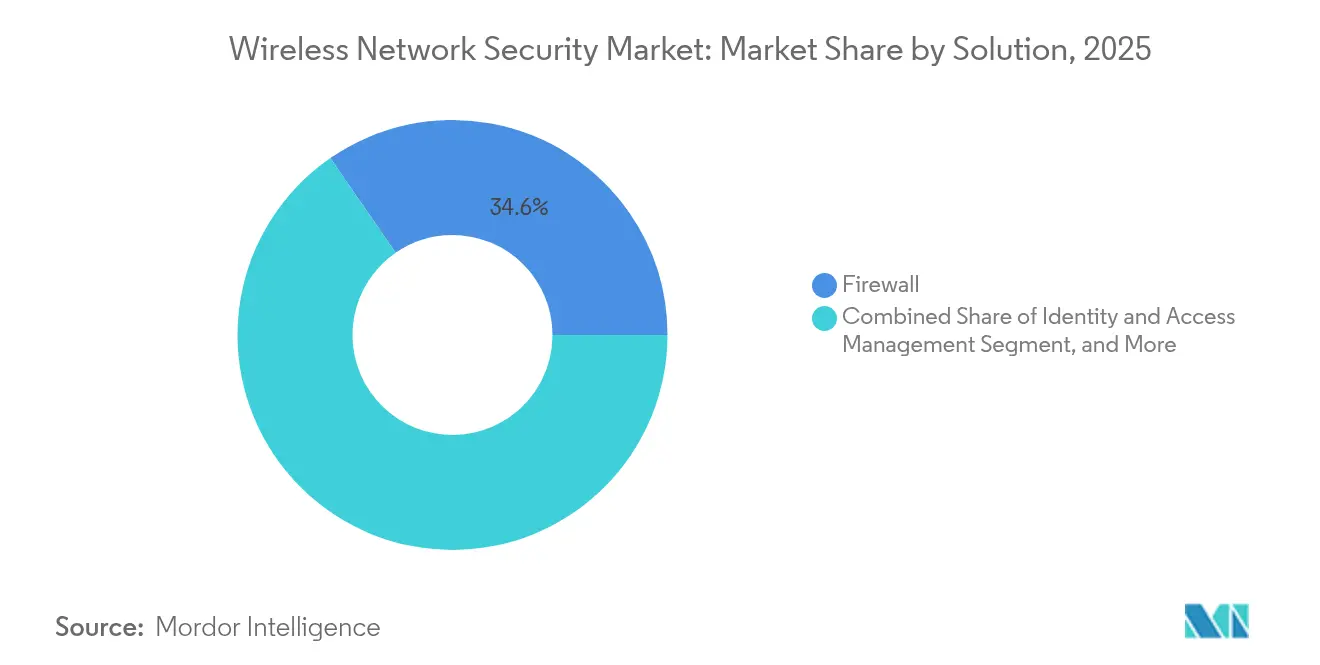
Firewall-Produkte hielten im Jahr 2025 einen Marktanteil von 34,62 % am Markt für drahtlose Netzwerksicherheit und best?tigten damit ihre Rolle als grundlegende Sicherheitskontrollen. SASE-Angebote sollen jedoch mit einer CAGR von 15,93 % wachsen und den Markt für drahtlose Netzwerksicherheit neu gestalten, da Unternehmen auf Single-Pass-Architekturen umsteigen, die Gateway-, CASB- und ZTNA-Funktionen konsolidieren. Fortinets FortiGate 700G unterstreicht diesen Wandel mit einer siebenfachen Durchsatzsteigerung und Post-Quanten-Bereitschaft. Unified Threat Management verliert an Bedeutung, da monolithische Designs nicht die Elastizit?t cloud-nativer Stacks aufweisen. 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳s-Suites bleiben aufgrund regulatorischer Anforderungen relevant, w?hrend identit?tsgesteuerte Segmentierung im Rahmen von Zero-Trust-Programmen an Bedeutung gewinnt. Mit zunehmender SASE-Akzeptanz differenzieren sich Anbieter durch KI-gestützte Korrelations-Engines und durchg?ngige Richtlinienvisualisierungen, die die Verweildauer von Bedrohungen reduzieren.
Die Marktgr??e für drahtlose Netzwerksicherheit bei SASE-Plattformen wird voraussichtlich stark ansteigen, da Unternehmen veraltete VPN-Konzentratoren durch cloud-bereitgestellte Edge-Knoten ersetzen. Bis 2030 ist SASE positioniert, Firewalls beim absoluten Umsatz zu rivalisieren, gestützt durch Service-Provider-Varianten wie Palo Alto Networks' Prisma SASE 5G, die SIM-basierte Identit?t in Richtlinienb?ume einbinden. Quantenresistente 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 und blockchain-authentifiziertes Onboarding befinden sich unterdessen im Bereich ?Sonstige L?sungen” und bieten Umsatzstr?me in einem frühen Stadium, die sich m?glicherweise erst gegen Ende des Prognosezeitraums entwickeln.


Nach Bereitstellung: Cloud-Beschleunigung gestaltet die Architektur um
On-Premises-Implementierungen machten im Jahr 2025 57,12 % der Marktgr??e für drahtlose Netzwerksicherheit aus, da Finanzdienstleister und Betreiber im ?ffentlichen Sektor die direkte Kontrolle über sensible Daten bevorzugen. Cloud-Varianten wachsen jedoch mit einer CAGR von 15,55 %, nachdem ?ffentliche Beh?rden wie die US-amerikanische FCC SaaS-Sicherheit in einem USD 200 Millionen Pilotprogramm gef?rdert haben. Elastische Kapazit?t, automatische Signaturaktualisierungen und verbrauchsbasierte Preisgestaltung sprechen IT-Manager stark an, die niedrigere Investitionsausgaben anstreben.
Hybride Bereitstellungsmodelle kristallisieren sich als dominantes Design für komplexe Unternehmen heraus: Kerndatenzentren halten hochsichere Inspektion lokal, w?hrend Zweigstellen und mobile Mitarbeiter Cloud-Gateways für Skalierbarkeit nutzen. Lieferkettenrisiken verlagern bestimmte Workloads zurück in lokale Umgebungen, doch die allgemeine Wachstumstrajektorie begünstigt die Cloud, da die Inspektion n?her an die Inhaltsquellen rückt. Weitergeleitete Telemetrie von Cloud-Konsolen speist unternehmensweite Machine-Learning-Modelle und verbessert die Erkennungsgenauigkeit im Vergleich zu isolierten Appliance-Daten.
Nach Endbenutzerbranche: BFSI-Führerschaft inmitten der KMU-Beschleunigung
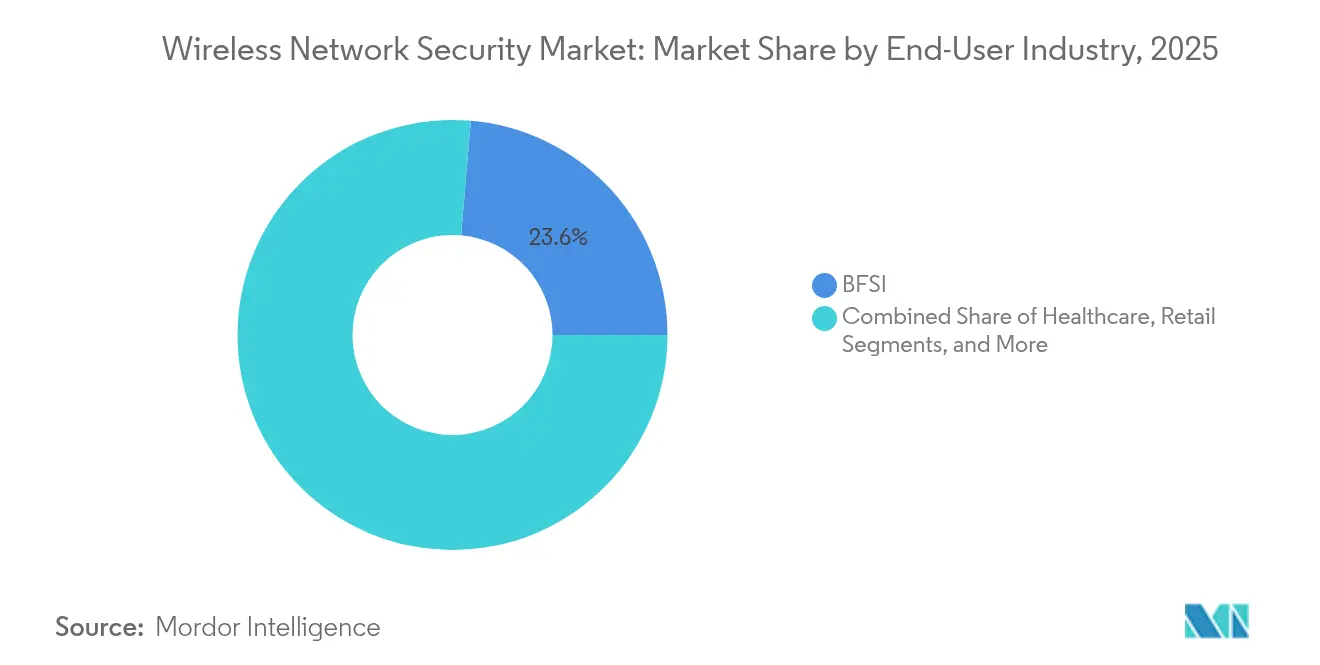
BFSI-Institute hielten im Jahr 2025 einen Umsatzanteil von 23,64 %, was auf strenge Compliance-Rahmenwerke wie PCI DSS und die hohen Kosten von Datenschutzverletzungen zurückzuführen ist. Strenge Prüfzyklen halten die Ausgaben auch in wirtschaftlichen Abschwungphasen stabil und sichern Premium-Margen für Anbieter mit hoher Sicherheitsgarantie. Das Gesundheitswesen verzeichnete eine stark steigende Nachfrage, nachdem 541 Datenschutzverletzungen im Jahr 2023 mehr als 100 Millionen Patientendatens?tze offenlegten und den Schutz von Internet-of-Medical-Things-Endpunkten anreizten. Einzelhandel und Fertigung investieren selektiv, um Betriebszeit und Risiko in Einklang zu bringen.
Kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 14,62 % die schnellste Wachstumstrajektorie. Cloud-gehostete Konsolen und Managed-Service-Bundles erm?glichen es KMU, Unternehmenssicherheit zu beschaffen, ohne ein Security Operations Center zu besetzen. Politische Entscheidungstr?ger verst?rken den Trend; OECD-Leitlinien dr?ngen kleine Unternehmen zur Verbesserung der Cyberhygiene und f?rdern Einführungszuschüsse und Steueranreize.
Nach Unternehmensgr??e: Unternehmensma?stab versus KMU-Agilit?t
Unternehmen mit mehr als 1.000 Mitarbeitern kontrollierten 61,25 % der Ausgaben im Jahr 2025, da sie weitl?ufige WLAN-Infrastrukturen betreiben, die zentralisierte Orchestrierung, benutzerdefinierte Regelwerke und 24 × 7-?berwachung erfordern. Budgets werden für KI-gestützte Bedrohungssuche und zukunftssichere 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 eingeplant. Umgekehrt treiben KMU das Volumenwachstum voran: Die Branche für drahtlose Netzwerksicherheit bietet nun Abonnement-Bundles an, die SD-WAN, Firewall und Endpunktkontrollen in einer einzigen Lizenz kombinieren und die Beschaffungskomplexit?t reduzieren. Rahmenwerke wie das Magna-Scientia-Compliance-Modell helfen Inhabern, Anbieterprüfungen ohne tiefgreifende technische Besetzung zu bestehen.
Geografische Analyse
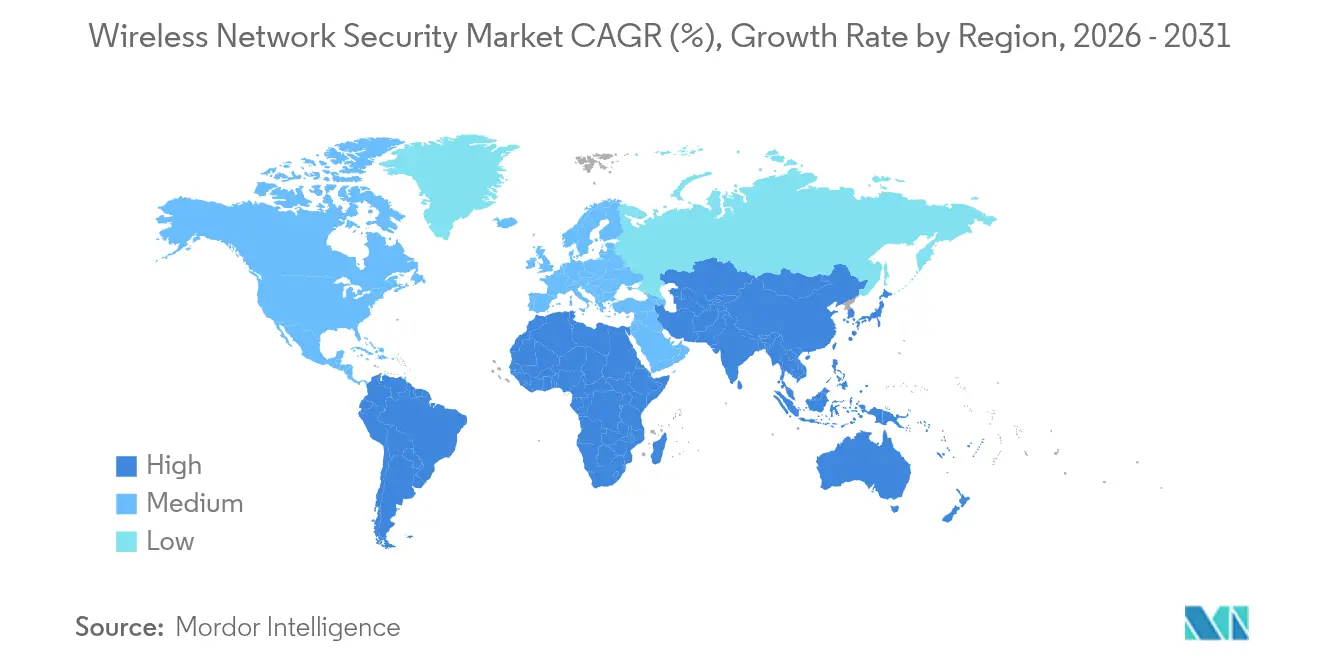
Nordamerika hielt im Jahr 2025 einen Anteil von 37,54 % am globalen Umsatz, katalysiert durch die Executive Order 14028, die Mehrfaktor-Authentifizierung und Zero-Trust-Implementierung in Bundesbeh?rden vorschreibt. Die Marktgr??e für drahtlose Netzwerksicherheit in der Region wird weiter wachsen, da das USD 3 Milliarden Rip-and-Replace-Programm anf?llige Hardware im ganzen Land ersetzt. Kanada und Mexiko orientieren sich an US-Standards und standardisieren die Beschaffung rund um FIPS-validierte Kryptografie und NIST-Post-Quanten-Algorithmen.
Asien-Pazifik soll mit einer CAGR von 15,18 % – der weltweit h?chsten – wachsen, getrieben durch steigende Mobilfunkteilnehmerzahlen und gro? angelegte private 5G-Fertigungskorridore. China, Japan und Indien stellen steuerliche Anreize für sichere Campus-Netzwerke bereit, w?hrend 厂ü诲办辞谤别补 landesweite Wi-Fi 7-Rollouts zur Unterstützung von Smart-City-Analysen vorantreibt. Regionale Regierungen kodifizieren Cybernormen, die auf lokale Datensouver?nit?tsregeln zugeschnitten sind, und treiben die Nachfrage nach Compliance-Modulen für mehrere Rechtssysteme an.
Europa zeigt eine stetige Dynamik, verankert durch die DSGVO-Durchsetzung und die NIS2-Richtlinie, die die obligatorische Meldepflicht bei Datenschutzverletzungen ausweitet. Anbieter bündeln Richtlinienvorlagen, die auf sektorspezifische Regeln wie EU DORA für Finanzinstitute zugeschnitten sind. Mittlerer Osten und Afrika sowie 厂ü诲补尘别谤颈办补 bleiben aufstrebende, aber vielversprechende M?rkte, da Telekommunikationsunternehmen mit Open-RAN modernisieren und Regierungen Konjunkturmittel in den Schutz kritischer Infrastrukturen lenken.

Regulatorisches Umfeld
Die Sicherheitsanforderungen für drahtlose Netzwerke verknüpfen zunehmend Cybersicherheit, Telekommunikationssicherheit und Marktzugangsvorschriften für Funkanlagen. In den Vereinigten Staaten hat die Executive Order 14028 die Erwartungen an Zero-Trust und Multifaktor-Authentifizierung in f?deralen Systemen erh?ht. Im April 2026 verabschiedete die FCC zus?tzliche, auf nationale Sicherheit ausgerichtete Ma?nahmen, die bestimmte Inhaber von Funklizenzen und -genehmigungen dazu verpflichten, eine potenzielle Kontrolle durch ausl?ndische Gegner zu best?tigen. Im Mai 2026 richtete die FCC au?erdem einen beschleunigten Vorrangprüfprozess für Antr?ge zur Ger?tezulassung ein, die in Trusted Test Labs getestet wurden. Das NIST pr?gt weiterhin die Umsetzungspraxis durch Leitlinien, die IoT-Onboarding (SP 1800-36, 2025 finalisiert) sowie 5G-Cybersicherheits- und Datenschutzfunktionen (CSWP 36, ver?ffentlicht im M?rz 2026) umfassen, was einen Wandel gegenüber ?lteren, protokollspezifischen Empfehlungen widerspiegelt.
In Europa wechselte die Cybersicherheit von Funkanlagen von freiwilliger Angleichung zu verbindlicher Compliance, als die Delegierte Verordnung (EU) 2022/30 am 1. August 2025 anwendbar wurde. Die Europ?ische Kommission aktualisierte die referenzierten Normen im Januar 2025 durch den Durchführungsbeschluss (EU) 2025/138. Die Region befindet sich zudem im ?bergang zu horizontalen Cybersicherheitspflichten für Produkte im Rahmen des Cyber Resilience Act, wodurch ein mehrj?hriger Compliance-Zeitraum entsteht, in dem Anbieter Secure-by-Design-Kontrollen, Schwachstellenmanagement und Dokumentation über Wi-Fi-, Bluetooth- und private 5G-verbundene Ger?te, die in Unternehmens-WLANs eingesetzt werden, hinweg abstimmen müssen.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette umfasst Silizium- und HF-Komponenten, sichere Access Points und Switches, Software- und Cloud-Sicherheitsplattformen (Firewalls, IAM/NAC, IDS/IPS und SASE) sowie Integrationsebenen, die Telemetriedaten mit SIEM/SOAR und Managed-Security-Operationen verbinden. Vorgelagerte Abh?ngigkeiten bestehen im Bereich Chipsatz- und Firmware-?kosysteme, wo Schwachstellenmeldungen und die Bereitstellung von Patches unmittelbar das Risikoprofil von Unternehmens-WLANs beeinflussen. Anbieter im mittleren Bereich der Kette differenzieren sich durch ASIC-Beschleunigung, cloudgesteuerte Richtlinienorchestrierung und integrierte Zero-Trust-Kontrollen am Netzwerkrand. Nachgelagert bündeln Channel-Partner, MSPs/MSSPs und Telekommunikationsbetreiber Abonnements und Lifecycle-Dienstleistungen, was für KMU, denen internes HF-Sicherheits-Know-how fehlt, ein entscheidender Zugangsweg ist.
Lieferkettensicherheit und Compliance werden zunehmend zu vorrangigen Beschaffungskriterien, was Anbieter zu Programmen für Herkunftsnachweise, Attestierung und Rückverfolgbarkeit dr?ngt. Beispielsweise erh?hen die 2025 anwendbar gewordenen EU-Cybersicherheitsanforderungen für Funkanlagen die Prüf- und Dokumentationspflichten für drahtlose Module und Ger?te. Initiativen wie die von der NTIA unterstützte Arbeit an Rückverfolgbarkeitsregistern für O-RAN-Lieferketten verst?rken zudem identit?tsbasierte Onboarding-Ans?tze und hochvertrauenswürdige Schlüsselverwaltungsmethoden. Auf technologischer Ebene beeinflussen Diskussionen zur Post-Quanten-Kryptografie sowie f?higkeitsorientierte 5G-Sicherheitsleitlinien (NIST CSWP 36) Produkt-Roadmaps, wobei Anbieter und Betreiber Gateway- und Proxy-Ans?tze prüfen, um Brownfield-Implementierungen zu sichern, ohne die Hardware vollst?ndig ersetzen zu müssen.
Wettbewerbslandschaft
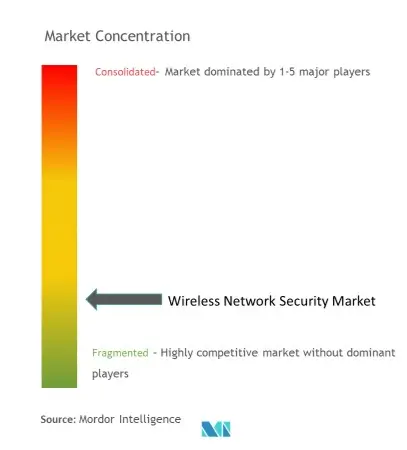
Der Markt für drahtlose Netzwerksicherheit weist eine moderate Konsolidierung auf. Cisco, Fortinet und Palo Alto Networks erzielten zusammen über 40 % des Umsatzes im Jahr 2024 und profitieren von End-to-End-Portfolios, die WLAN-Controller, KI-gestützte Analysen und verwaltete Bedrohungsdienste umfassen. Ciscos ?bernahmen von SnapAttack und Robust Intelligence veranschaulichen den Wettlauf um die Integration von Machine-Learning-Engines, die die Erkennungszeit für polymorphe Exploits verkürzen. Fortinets Nachhaltigkeitsbericht hebt energieeffiziente ASICs hervor, die eine 5-fache Leistung pro Watt liefern und bei ESG-bewussten K?ufern Anklang finden.
Strategische Transaktionen setzen sich fort: NETGEAR erwarb Exiums Mobile-Security-Plattform, um die Abdeckung von Heim-Wi-Fi auf Unternehmens-5G auszuweiten; HPE verfolgt die ?bernahme von Juniper, um KI-gestütztes Routing mit Aruba-WLAN-Assets zu verbinden, obwohl regulatorische Hürden bestehen bleiben. Nischen-Disruptoren konzentrieren sich auf quantensichere Schlüsselaustauschmechanismen und blockchain-verankerte Ger?teregistrierung und verkaufen Module in bestehende ?kosysteme, anstatt vollst?ndige Stacks zu verdr?ngen.
Der Preiswettbewerb bleibt im Hochpreissegment ged?mpft, da differenzierte KI-Analysen und Compliance-Zertifizierungen Premium-Preise stützen. Im Einstiegssegment entsteht jedoch Abw?rtsdruck, da White-Box-Hardware kombiniert mit Open-Source-Firmware bei preisbewussten KMU an Bedeutung gewinnt. Anbieter verteidigen ihren Marktanteil durch gebündelte Unterstützung, Bedrohungsintelligenz-Feeds und Lebenszyklusmanagement-Garantien.
Marktführer im Bereich drahtlose Netzwerksicherheit
Cisco Systems, Inc.
Fortinet, Inc.
Palo Alto Networks, Inc.
HPE (Aruba Networks)
Juniper Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Eine kurzfristige Marktlücke liegt in der operativen Absicherung von sicherem Wi-Fi-Roaming und f?deriertem Zugang über Passpoint- und OpenRoaming-Umgebungen hinweg, wo Authentifizierung, Zertifikatsverwaltung und Richtlinienkonsistenz zwischen Standorten weiterhin uneinheitlich sind. Im April 2026 ver?ffentlichte die Wireless Broadband Alliance aktualisierte Wi-Fi Security Guidelines, die Roaming-Sicherheitspraktiken und die Bereitschaft für Post-Quanten-Kryptografie abdecken. Dies bietet Unternehmen, Dienstanbietern und Standortbetreibern einen konkreten Leitfaden zur Standardisierung von Kontrollen über die grundlegende SSID-Sicherheit hinaus. Es unterstützt zudem Chancen für Anbieter, die identit?tszentriertes Onboarding (EAP-TLS/RadSec), kontinuierliche Zustandsbewertung und einheitliche Richtliniendurchsetzung über hybride On-Premises- und Cloud-Sicherheitsstacks hinweg liefern k?nnen.
Eine weitere Chance liegt in der Absicherung aufkommender Wi-Fi-7- und privater 5G-Overlays, da neue Leistungsmerkmale frische Angriffsfl?chen und operative Anforderungen mit sich bringen. Wi-Fi-7-Implementierungen im 6-GHz-Band erzwingen WPA3 und Protected Management Frames, w?hrend Multi-Link Operation die Sicherheitsgrenze über gleichzeitige Multiband-Verbindungen hinweg erweitert, was die Nachfrage nach hardwareverankertem Vertrauen, Segmentierung und durchsatzstarker Inspektion ohne zus?tzliche Latenz steigert. Parallel dazu heben 3GPP-Sicherheitsarbeiten für 5G-Advanced, einschlie?lich der Release-19-Spezifikationen wie TS 33.558 und TS 129 526, Bereiche wie Edge-Anwendungssicherheit und slice-spezifische Authentifizierung hervor, wodurch Raum für drahtlose Sicherheitsplattformen entsteht, um 5G-Identit?t, Slicing-Kontext und unternehmensweite Zero-Trust-Richtlinien in einer einzigen Kontrollebene zusammenzuführen.
Aktuelle Branchenentwicklungen
- Juli 2026: Veea begann, Ums?tze aus SecureConnect-Verk?ufen über den Internet-Gestionado-Dienst von Telcel in Mexiko zu erzielen, indem ein auf 5G basierendes verwaltetes Festnetz-Breitband-Angebot mit integrierter KI-gestützter Cybersicherheit gebündelt wurde. Diese ?nderung verbindet drahtlosen Zugang und Sicherheit in einem betreibergeführten Servicemodell, das die Einführung an dezentralen Standorten beschleunigen kann, die keine eigenst?ndigen Sicherheitsger?te wünschen. Sie verdeutlicht zudem, wie Telekommunikationskan?le Sicherheit als Teil verwalteter Konnektivit?t und nicht als Zusatzprodukt monetarisieren.
- Mai 2026: Fortinet erweiterte die FortiGate-G-Serie um leistungsst?rkere Modelle, die auf den Schutz KI-gestützter Workloads und die Inspektion gro?er Mengen verschlüsselten Datenverkehrs abzielen. Die Erweiterungen st?rken Fortinets Wettbewerbsf?higkeit in Multi-Gigabit-Campus- und Filialumgebungen, in denen der Durchsatz von Wi-Fi 6E/7 ?ltere Deep-Packet-Inspection-Kapazit?ten überfordern kann. Die Einführung unterstützt die Positionierung im Bereich konvergentes sicheres Networking neben SASE- und Security-Fabric-Betrieb.
- Mai 2024: Fortinet kündigte eine frühe Wi-Fi-7-f?hige L?sung für sicheres Networking an und erweiterte damit sein Portfolio für sicheren Zugang, um dem ?bergang zu 6-GHz-Unternehmens-WLANs zu entsprechen. Die Integration von Wi-Fi 7 in einen sicherheitsorientierten Netzwerk-Stack hilft K?ufern, Zugangs-Upgrades mit Richtliniendurchsetzung und Segmentierung in Einklang zu bringen, statt Wi-Fi-Erneuerungen rein als Konnektivit?tsprojekte zu behandeln. Der Zeitpunkt unterstrich zudem den Trend der Anbieter, Sicherheitskontrollen n?her an den Netzwerkrand zu bringen, w?hrend sich die Wi-Fi-Leistung erh?ht.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst Ums?tze aus Produkten und Plattformen zur Absicherung drahtloser Konnektivit?t, bei denen der Zugang authentifiziert, der Datenverkehr verschlüsselt und Bedrohungen in Unternehmens- und ?ffentlichen drahtlosen Netzwerken erkannt oder blockiert werden.
Ausschlüsse: Wir schlie?en Firewalls für Mobilfunk-Kernnetzwerke und eigenst?ndige Endpunkt-Antivirenprogramme aus, die nicht als drahtlose Netzwerksicherheit vermarktet werden.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
- Nach L?sung
- Firewall
- 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- Identit?ts- und Zugriffsmanagement
- Unified Threat Management
- Intrusion Prevention / Detection System
- Secure Access Service Edge (SASE)
- Andere L?sungen
- Nach Bereitstellung
- Lokal
- Cloud
- Nach Endbenutzerbranche
- BFSI
- Gesundheitswesen
- Einzelhandel
- Fertigung
- IT und Telekommunikation
- Regierung
- Luft- und Raumfahrt sowie Verteidigung
- Andere Endbenutzerbranchen
- Nach Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Vereinigtes K?nigreich
- Deutschland
- Frankreich
- Italien
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- ?briger Asien-Pazifik-Raum
- Mittlerer Osten
- Israel
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Mittlerer Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- ?gypten
- ?briges Afrika
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Nordamerika
- Wichtige Leistungsindikatoren
- Gesamtadressierbarer Markt (TAM)
- Durchschnittliche Transaktionsgr??e pro gesichertem Access Point
- Mittlere Erkennungszeit (MTTD)
- Mittlere Reaktionszeit (MTTR)
- % Zero-Trust-WLAN-Bereitstellungen
- Ger?tedichte pro gesichertem Access Point
Datenquellen, Marktgr??enbestimmung und Validierung
Desk-Research
Die Desk-Research begann mit der Abgrenzung der drahtlosen Netzwerksicherheit von angrenzenden Netzwerk- und Endpunktsicherheitsbereichen sowie der Erfassung der Nachfrage in ?ffentlichen Quellen. Wir haben NIST-Leitlinien zur Cybersicherheit, FCC-Ver?ffentlichungen zu Spektrum und drahtloser Kommunikation, NIST-NVD-Schwachstellenmeldungen sowie SEC-Einreichungen b?rsennotierter Anbieter herangezogen, um Produktkategorien und Ausgabenmuster zu verstehen.
Um das Modell geografisch realistisch zu halten, haben wir au?erdem Indikatoren wie Kommentare zu IT-Sicherheitsausgaben in Jahresberichten, ?ffentliche Ausschreibungsbekanntmachungen sowie offene Ver?ffentlichungen von Normungsgremien und Cybersicherheitsbeh?rden ausgewertet. Bei Bedarf nutzten wir ein kostenpflichtiges Abonnement mit Fokus auf Unternehmensfinanzdaten sowie eine Patentdatenbank, um Umsatzexposition und Innovationsaktivit?ten im Bereich drahtloser Sicherheitskontrollen zu überprüfen. Diese Quellen sind nicht abschlie?end; wir haben viele weitere ?ffentliche Dokumente und Datens?tze zur Erhebung, Validierung und Kl?rung herangezogen.
Prim?rinterviews und Umfragen
Prim?re Eingaben stammten aus Interviews und Kurzumfragen mit Sicherheitsentscheidungstr?gern, Administratoren drahtloser Netzwerke, Managed-Security-Anbietern und Kanalpartnern, die reale Implementierungen beobachten. Da es sich um einen globalen Markt handelt, haben wir Gespr?che in den wichtigsten Regionen geführt, um Annahmen zu Einführungszeitpunkten, dem Anteil cloud-bereitgestellter Sicherheit und Preisstufen zu überprüfen und das Modell anzupassen, wenn Desk-Signale mehrdeutig waren.
Verteilung der Befragten in der prim?ren Feldforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 37 % | CXOs: 13 % | APAC: 43 % |
| Mittlere Ebene: 47 % | Funktions-/Bereichsleiter: 31 % | EMEA: 30 % |
| Kleinere Marktteilnehmer: 16 % | Manager: 56 % | Amerika: 27 % |
Marktgr??enbestimmung und Prognose
Die Gr??enbestimmung erfolgte mithilfe eines Top-down-Ansatzes, bei dem Sicherheitsausgabenpools und Signale zur drahtlosen Akzeptanz zu einer adressierbaren Nachfragebasis zusammengeführt und anschlie?end in drahtlosspezifische Kontrollen aufgeteilt wurden. Um die Ergebnisse zu untermauern, wurden die Gesamtwerte durch selektive Bottom-up-Prüfungen best?tigt, beispielsweise durch Stichproben von durchschnittlichen Verkaufspreisen multipliziert mit wahrscheinlichen Volumina für wichtige L?sungstypen sowie durch Kanalprüfungen zu Auftragsgr??en.
Zu den wichtigsten Eingangsgr??en z?hlten das Wachstum des WLAN-Bestands in Unternehmen, der Wandel hin zu cloud-verwalteter Sicherheitsbereitstellung, Vorfallstrends aus ?ffentlichen Schwachstellendatenbanken für drahtlose Stacks, regulatorischer und Compliance-Druck in sensiblen Sektoren sowie das Tempo der Einführung privater 5G-Netze und neuerer WLAN-Standards. Wenn eine Bottom-up-Prüfung Lücken aufwies, wurden konservative Annahmen verwendet und die Stichprobe durch vergleichbare Peer-Mischungen nach Region und K?ufertyp (KMU gegenüber Gro?unternehmen) erweitert. Prognosen wurden mithilfe einer Szenarioanalyse abgeleitet, die auf der erwarteten Entwicklung dieser Variablen basiert; die Szenarien wurden mit Praktikermeinungen zu Budgetzyklen, Erneuerungszeitpunkten und Preisentwicklung auf Belastbarkeit geprüft.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Triangulation unabh?ngiger Signale validiert, beispielsweise Anbieterkommentare, Nachfragesignale aus dem ?ffentlichen Sektor und das Tempo drahtloser Implementierungen nach Region. Wenn eine Zahl auff?llig erschien, wurden die zugrunde liegenden Treiber bis zur relevanten Annahmeebene zurückverfolgt, und Varianzprüfungen wurden so lange wiederholt, bis die Ursache der Abweichung klar war.
Vor der Freigabe durchl?uft die Arbeit mehrstufige Analytikerprüfungen, und Rückkontakte werden ausgel?st, wenn prim?res Feedback mit Desk-Indikatoren in Konflikt steht oder wenn eine gro?e Sprungver?nderung bei Preisen oder der Akzeptanz auftritt. Der Bericht wird j?hrlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse die Nachfrage, Regulierung oder Technologieakzeptanz verschieben. Unmittelbar vor der Auslieferung wird ein abschlie?ender Durchgang durchgeführt, damit die Kunden die aktuellste Ansicht erhalten.
Vergleich der Marktgr??e für drahtlose Netzwerksicherheit von 麻豆视频 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Zahlen zur drahtlosen Netzwerksicherheit k?nnen weit auseinanderliegen, selbst wenn sie scheinbar denselben Bereich abdecken. Die Unterschiede ergeben sich in der Regel daraus, was jeder Herausgeber als drahtlose Sicherheit z?hlt, welches Jahr als Ausgangspunkt gilt und wie Preis- und Cloud-Mix-?nderungen in die Prognose einflie?en.
Die Tabelle zeigt eine Spanne, die sich gr??tenteils durch Unterschiede in Umfang und Jahresabgleich erkl?ren l?sst. Im Modell von 麻豆视频 ist der Markt an kommerziell vertriebene L?sungen für drahtlose Netzwerksicherheit und verwaltete Plattformen für Unternehmens- und ?ffentliche WLANs gebunden und schlie?t Firewalls für Mobilfunk-Kernnetzwerke sowie eigenst?ndige Endpunkt-Antivirenprogramme aus, deren Einbeziehung andere Gesamtwerte erh?hen kann.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 22,84 Milliarden USD (2025) | |
| Branchenherausgeber A | 24,70 Milliarden USD (2025) | Verwendet eine breitere Produktperspektive, die angrenzende drahtlose Sicherheitstools einschlie?en kann (beispielsweise antiviren?hnliche Kontrollen) und Ausschlüsse nicht klar benennt, was den erfassten Umsatzpool erh?hen kann. |
| Globaler Herausgeber B | 29,60 Milliarden USD (2024) | Abweichendes Basisjahr und eine breitere Definition, die explizit Dienstleistungen einschlie?t und drahtlose Sicherheit m?glicherweise als Teil eines übergeordneten Unternehmenssicherheitsausgaben-Bereichs behandelt, was den Ausgangswert nach oben verschiebt. |
Betrachtet man die drei Zahlen zusammen, liegt der Unterschied weniger in der Berechnung als vielmehr darin, was gez?hlt wird und wann es gez?hlt wird. Indem wir Annahmen auf Indikatoren zur drahtlosen Akzeptanz, das Budgetierungsverhalten der K?ufer und klare Einschlussregeln zurückführen, k?nnen wir jeden Treiber erl?utern und die Gr??enbestimmungsschritte konsistent wiederholen.


Im Bericht beantwortete Schlüsselfragen
Was treibt das aktuelle Wachstum des Marktes für drahtlose Netzwerksicherheit an?
Die Einführung von Wi-Fi 6E/7, private 5G-Bereitstellungen und Cloud-First-Netzwerke vergr??ern die Angriffsfl?che und veranlassen Unternehmen, Zero-Trust-Drahtlosabwehr einzuführen, was bis 2031 eine CAGR von 11,47 % antreibt.
Welche Region führt bei den Ausgaben für L?sungen zur drahtlosen Netzwerksicherheit?
Nordamerika hielt im Jahr 2025 37,54 % des globalen Umsatzes dank aggressiver Regierungsprogramme wie der USD 3 Milliarden Rip-and-Replace-Initiative und bundesweiter Zero-Trust-Mandate.
Wie schnell w?chst der Markt im Asien-Pazifik-Raum?
Die Region soll zwischen 2026 und 2031 eine CAGR von 15,18 % verzeichnen, da Mobile-First-Volkswirtschaften private 5G-Korridore und Smart-City-Netzwerke finanzieren.
Warum gewinnen SASE-Plattformen gegenüber herk?mmlichen Firewalls an Bedeutung?
Unternehmen wünschen integrierte, Cloud-bereitgestellte Sicherheit, die Gateway-, CASB- und ZTNA-Funktionen vereint; SASE-L?sungen weisen daher eine CAGR von 15,93 % auf und übertreffen eigenst?ndige Appliances.
Welche Herausforderungen behindern eine breitere Einführung bei KMU?
Hohe Vorabkosten und ein Mangel an qualifiziertem Personal bleiben die wichtigsten Hindernisse; Managed-Service-Bundles und Abonnementpreise helfen KMU, diese Hürden mit einer CAGR von 14,62 % zu überwinden.
Seite zuletzt aktualisiert am:



