
Taille et part du marché de la sécurité des réseaux sans fil
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 25.46 Milliards de dollars |
| Taille du Marché (2031) | 43.84 Milliards de dollars |
| Growth Rate (2026 - 2031) | 11.47 % |
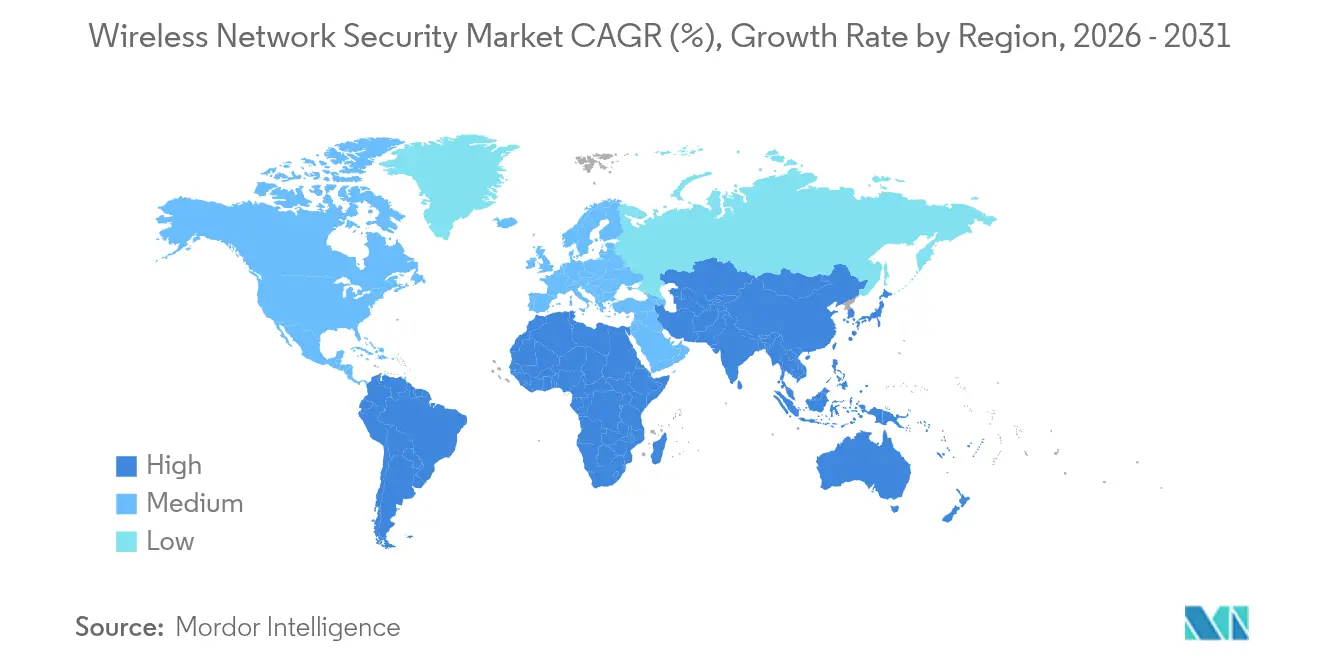
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
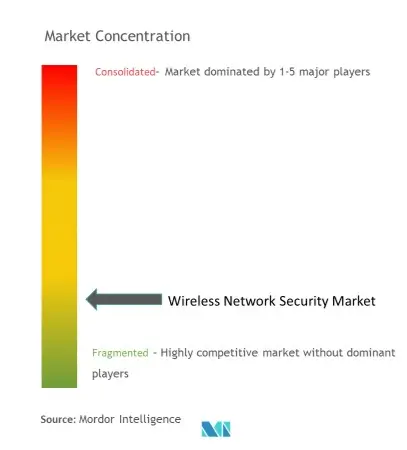
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des réseaux sans fil par 麻豆视频
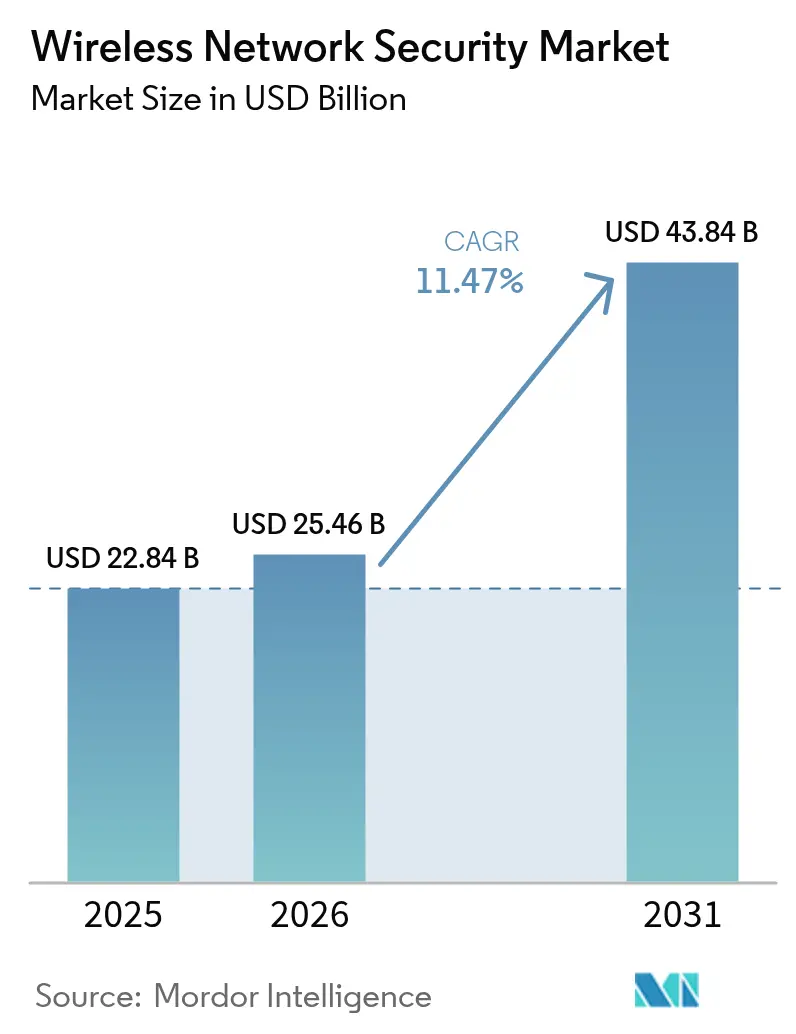
La taille du marché de la sécurité des réseaux sans fil était évaluée à 22,84 milliards USD en 2025 et devrait cro?tre de 25,46 milliards USD en 2026 pour atteindre 43,84 milliards USD d'ici 2031, à un CAGR de 11,47 % durant la période de prévision (2026-2031).
La demande robuste découle de l'adoption rapide du Wi-Fi 6E et du Wi-Fi 7, des stratégies axées sur le cloud et des déploiements de réseaux 5G privés qui, ensemble, élargissent la surface d'attaque et nécessitent une protection de nouvelle génération basée sur le principe de confiance zéro. Les entreprises remplacent les défenses centrées sur le périmètre par des piles de sécurité intégrées qui s'articulent parfaitement avec les cadres de type Secure Access Service Edge, tandis que les obligations d'authentification multifacteur aux ?tats-Unis accélèrent l'adoption de protections sans fil unifiées. Des cycles de renouvellement du matériel sont en cours, car les moteurs d'inspection approfondie des paquets hérités ne peuvent pas maintenir un débit multi-gigabit sans pénalités de latence, obligeant les fournisseurs à reconcevoir les puces spécifiquement pour les opérations à 6 GHz. L'Amérique du Nord est en tête gr?ce au programme de remplacement d'équipements de 3 milliards USD, tandis que l'Asie-Pacifique enregistre la croissance la plus rapide, les économies axées sur le mobile investissant massivement dans la numérisation portée par la 5G. L'intensification de la dynamique concurrentielle pousse les fournisseurs vers la détection d'anomalies basée sur l'IA, le chiffrement résistant aux technologies quantiques et les modèles de livraison natifs du cloud pour préserver leurs marges et leur pertinence.
Points clés du rapport
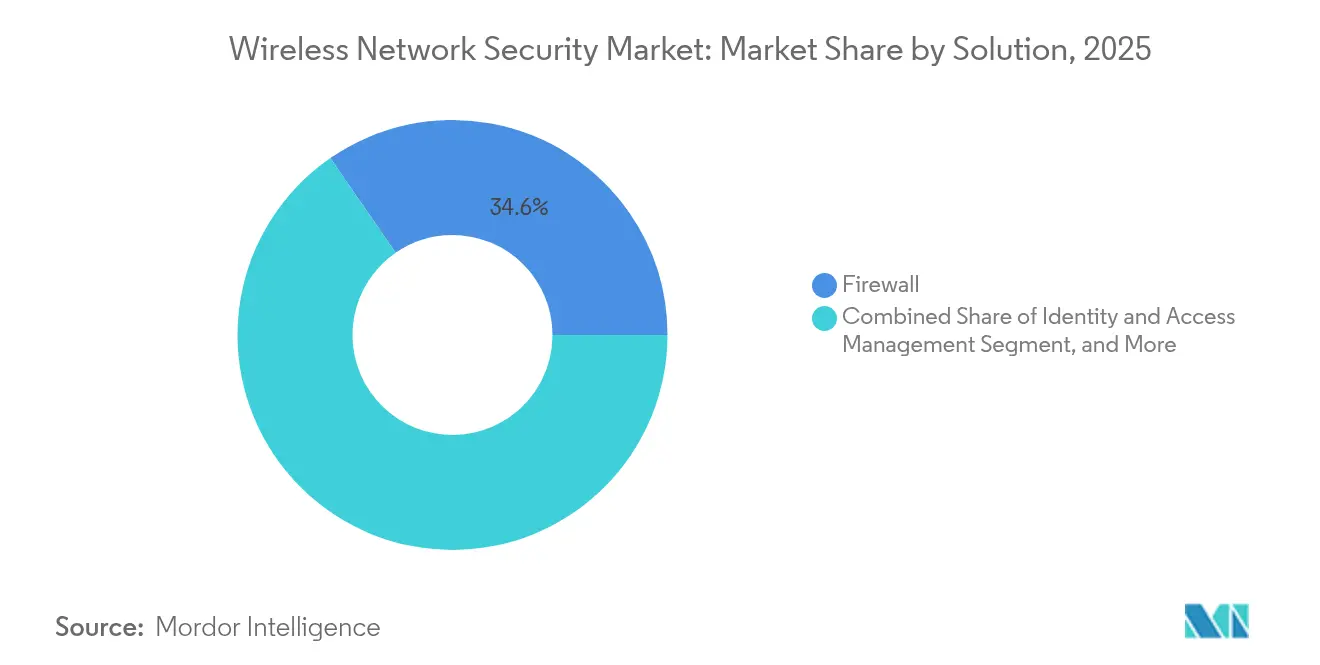
- Par solution : les pare-feu traditionnels ont conservé 34,62 % de la part de marché de la sécurité des réseaux sans fil en 2025, tandis que les plateformes Secure Access Service Edge (SASE) devraient afficher un CAGR de 15,93 % jusqu'en 2031.
- Par modèle de déploiement : les architectures sur site représentaient 57,12 % de la taille du marché de la sécurité des réseaux sans fil en 2025, mais les déploiements basés sur le cloud devraient se développer à un CAGR de 15,55 % jusqu'en 2031.
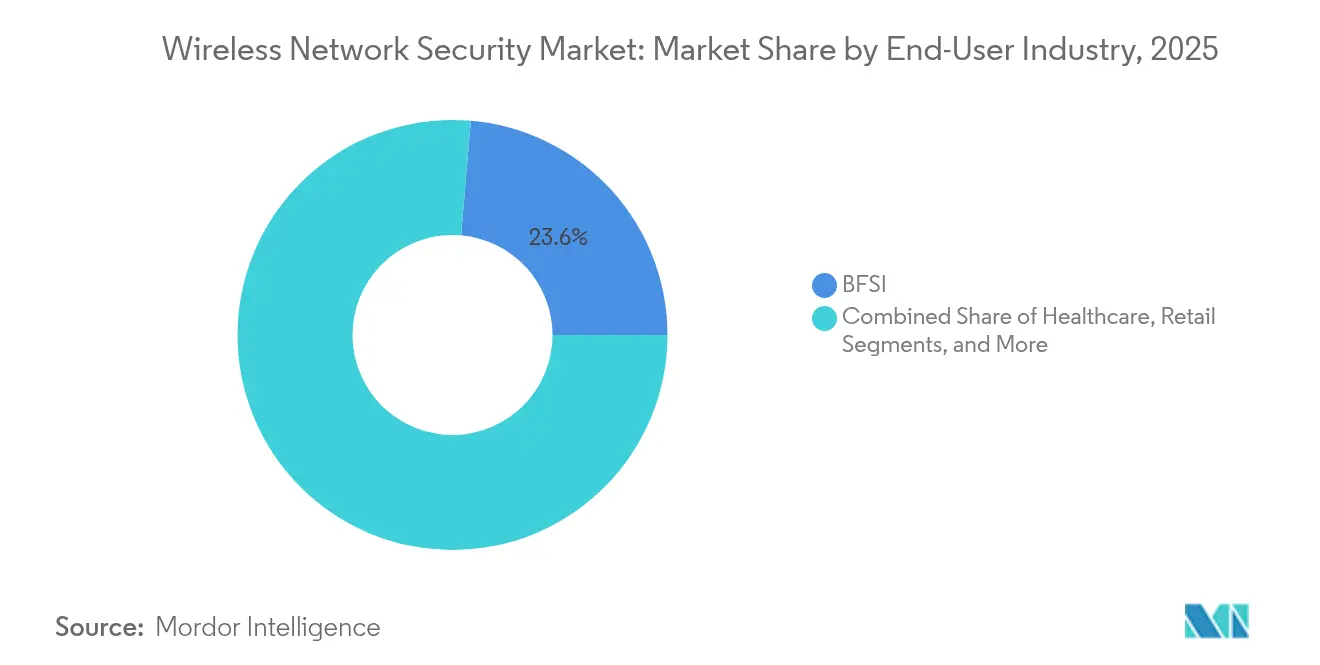
- Par secteur d'activité des utilisateurs finaux : les services bancaires, financiers et d'assurance détenaient 23,64 % de la part de revenus du marché de la sécurité des réseaux sans fil en 2025 ; les petites et moyennes entreprises devraient cro?tre à un CAGR de 14,62 % durant 2026-2031.
- Par taille d'organisation : les grandes entreprises représentaient 61,25 % de la part de marché de la sécurité des réseaux sans fil en 2025, les PME fournissant la demande incrémentale la plus rapide.
- Par géographie : l'Amérique du Nord était en tête avec une contribution aux revenus de 37,54 % en 2025, tandis que l'Asie-Pacifique est positionnée pour un CAGR de 15,18 % jusqu'en 2031.
- Concentration des entreprises : Cisco, Fortinet et Palo Alto Networks ont ensemble dépassé 40 % des revenus mondiaux en 2024, soulignant une consolidation modérée au sein du marché de la sécurité des réseaux sans fil.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché mondial de la sécurité des réseaux sans fil
Analyse de l'impact des moteurs*
| Moteur | ( ~ )% d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Croissance exponentielle du trafic sans fil après le Wi-Fi 6E/7 | +2.1% | Mondial ; plus fort en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Migration vers le cloud et architectures axées sur le mobile | +1.8% | Mondial ; pondéré vers les marchés développés | Court terme (≤ 2 ans) |
| Prolifération des objets connectés/IIoT nécessitant une micro-segmentation | +2.3% | C?ur Asie-Pacifique, débordement vers l'Amérique du Nord et l'Europe | Long terme (≥ 4 ans) |
| Déploiements de réseaux 5G privés et Wi-Fi 7 accélérant les investissements en confiance zéro | +1.9% | Amérique du Nord et Europe, expansion vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| SASE et calcul en périphérie favorisant la sécurité WLAN intégrée | +1.7% | Marchés d'entreprise mondiaux | Court terme (≤ 2 ans) |
| Tests de pénétration autonomes pilotés par l'IA | +1.4% | Leaders technologiques en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Croissance exponentielle du trafic sans fil après le Wi-Fi 6E/7
Le chiffrement WPA3 obligatoire, les canaux de 320 MHz et le fonctionnement multi-liaison du Wi-Fi 7 portent le débit agrégé au-delà de 30 Gbps, dépassant les capacités des appareils d'inspection hérités et incitant les entreprises à renouveler le matériel de sécurité capable d'effectuer des analyses en temps réel à 6 GHz. Des essais sur le terrain ont confirmé un débit soutenu de 1 Gbps à 12 mètres — le double du Wi-Fi 6E — obligeant les fournisseurs à intégrer le déchargement TLS haute vitesse et la correspondance de motifs accélérée par matériel. La coordination automatisée des fréquences ajoute une complexité de politique, car les contr?les des menaces doivent rester cohérents sur les bandes 2,4, 5 et 6 GHz. Les organisations allouent donc des capitaux vers des pare-feu évolutifs gérés dans le cloud qui déchargent les t?ches intensives en calcul tout en préservant l'expérience utilisateur. La requalification du personnel devient essentielle à mesure que les ingénieurs s'adaptent à la planification déterministe, à la configuration de la pile multi-liaison et à une application plus granulaire de la qualité de service.
Migration vers le cloud et architectures d'entreprise axées sur le mobile
L'effacement des périmètres oblige les entreprises à intégrer l'inspection avec état et le chiffrement directement dans les points d'accès, comme l'illustre le commutateur CX 10040 de HPE qui fournit un pare-feu en ligne sans appareils externes. La sécurité basée sur la périphérie réduit les co?ts de backhaul et la latence, répondant à la demande des employés pour un accès indépendant de la localisation. La fusion de la sécurité SD-WAN et WLAN stimule la croissance des services gérés, car l'orchestration des politiques sur les clouds hybrides représente un défi pour les équipes internes. Cependant, la charge liée à la gestion des changements augmente à mesure que les administrateurs synchronisent les ensembles de règles couvrant les radios sur site, les IaaS publics et les n?uds de calcul en périphérie, ce qui accro?t le besoin de validation de configuration pilotée par l'IA.
Prolifération des appareils IoT/IIoT nécessitant une micro-segmentation
Les secteurs de la fabrication, de la santé et de la logistique ajoutent des milliers de capteurs qui constituent chacun des points de violation potentiels. Intel a quantifié 35 millions USD de valeur actuelle nette sur cinq ans provenant d'un déploiement de réseau 5G privé qui a connecté en toute sécurité des machines jusqu'alors isolées. Pourtant, 89 % des opérateurs de santé utilisent encore des appareils vulnérables, exposant les données des patients à moins que les communications ne soient isolées par micro-segmentation. L'authentification basée sur la carte SIM combinée à l'application dynamique des politiques, telle que fournie par Aerloc de Celona, aide les entreprises à appliquer des contr?les de confiance zéro sans entraver la continuité opérationnelle. L'échelle oblige les équipes de sécurité à automatiser la détection des anomalies, car la révision manuelle des journaux est irréalisable lorsque le nombre d'appareils atteint des dizaines de milliers.
Déploiements de réseaux 5G privés et Wi-Fi 7 accélérant les dépenses en sécurité sans fil basée sur la confiance zéro
Le spectre dédié et le découpage du réseau justifient des budgets de sécurité premium pour l'automatisation industrielle, la défense et les déploiements sur campus. Le Département de la Défense des ?tats-Unis impose la conformité Open-RAN ainsi que la prise en charge de la sécurité multi-fournisseurs dans son plan directeur de réseau 5G privé, attirant des fournisseurs capables de certifier selon des règles strictes de cha?ne de custody. Siemens prévoit un passage des projets pilotes à la production complète en 2025, signalant une augmentation des commandes d'infrastructure qui intègrent la sécurité sans fil. ? mesure que les organisations combinent des dorsales de réseau 5G privé avec des superpositions Wi-Fi 7, des plans de politique unifiés ancrés dans la conception de confiance zéro deviennent incontournables.
Analyse de l'impact des contraintes*
| Contrainte | ( ~ )% d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Co?ts élevés de mise en ?uvre et d'intégration | -1.6% | Mondial ; pèse particulièrement sur les PME | Court terme (≤ 2 ans) |
| Pénurie de compétences en cybersécurité | -1.2% | Mondial ; aigu? dans les économies développées | Moyen terme (2-4 ans) |
| Restrictions des lois sur la vie privée concernant l'inspection approfondie des paquets | -0.9% | Europe et Amérique du Nord, se répandant à l'échelle mondiale | Long terme (≥ 4 ans) |
| Empreinte énergétique des appareils toujours actifs | -0.7% | Organisations mondiales axées sur les critères ESG | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Co?ts élevés de mise en ?uvre et d'intégration
Les projets de sécurité sans fil à grande échelle peuvent dépasser 10 millions USD de co?ts initiaux, car les entreprises doivent aligner le micrologiciel des points d'accès, les serveurs NAC et les analyses SIEM tout en maintenant la conformité. Les appareils haut de gamme tels que le FWA-6183 d'Advantech disposent de 192 c?urs, soulignant le matériel premium requis pour l'inspection multi-gigabit. Le co?t total de possession gonfle une fois que les services professionnels, la maintenance annuelle et la montée en compétences de la main-d'?uvre sont ajoutés, incitant les PME à préférer les offres gérées par abonnement.
Pénurie de compétences en cybersécurité
La demande d'ingénieurs ma?trisant à la fois les réseaux RF et la sécurité dépasse l'offre. La Fondation nationale des sciences a engagé 15 millions USD pour former une nouvelle cohorte de spécialistes en sécurité des réseaux sans fil, mais le déficit de talents persistera à moyen terme. L'inflation salariale et les cycles de recrutement prolongés retardent les projets, donnant naissance à des prestataires de services gérés qui agrègent les expertises rares. Les fournisseurs renforcent l'adoption en intégrant l'automatisation des politiques et des flux de travail guidés, mais les entreprises ont toujours besoin de connaissances de base pour interpréter les alertes et appliquer la gouvernance.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par solution : les plateformes SASE stimulent l'intégration
Les produits pare-feu ont capturé 34,62 % de la part de marché de la sécurité des réseaux sans fil en 2025, réaffirmant leur r?le de contr?les fondamentaux. Cependant, les offres SASE sont appelées à se développer à un CAGR de 15,93 %, remodelant le marché de la sécurité des réseaux sans fil à mesure que les organisations pivotent vers des architectures à passage unique qui consolident les fonctionnalités de passerelle, CASB et ZTNA. Le FortiGate 700G de Fortinet souligne ce changement avec des gains de débit multipliés par 7 et une préparation post-quantique. La Gestion unifiée des menaces est en recul car les conceptions monolithiques manquent de l'élasticité des piles cloud natives. Les suites de chiffrement restent pertinentes en raison des mandats réglementaires, tandis que la segmentation basée sur l'identité gagne du terrain dans le cadre des programmes de confiance zéro. ? mesure que l'adoption du SASE s'accélère, les fournisseurs se différencient par des moteurs de corrélation alimentés par l'IA et des visualisations de politiques de bout en bout qui réduisent le temps de présence.
La taille du marché de la sécurité des réseaux sans fil pour les plateformes SASE devrait grimper fortement à mesure que les entreprises remplacent les concentrateurs VPN vieillissants par des n?uds de périphérie fournis dans le cloud. D'ici 2030, le SASE est positionné pour rivaliser avec les pare-feu en termes de revenus absolus, soutenu par des variantes destinées aux fournisseurs de services tels que Prisma SASE 5G de Palo Alto Networks, qui injectent une identité basée sur la carte SIM dans les arbres de politiques. Parallèlement, le chiffrement résistant aux attaques quantiques et l'intégration authentifiée par blockchain se trouvent dans le compartiment ? Autres solutions ?, offrant des flux de revenus en phase initiale susceptibles de m?rir en fin d'horizon de prévision.


Par déploiement : l'accélération du cloud remodèle l'architecture
Les implémentations sur site représentaient 57,12 % de la taille du marché de la sécurité des réseaux sans fil en 2025, car les opérateurs des services financiers et du secteur public privilégient le contr?le direct des données sensibles. Pourtant, les variantes cloud progressent à un CAGR de 15,55 % après que des agences publiques telles que la FCC des ?tats-Unis ont promu la sécurité SaaS dans le cadre d'un programme pilote de 200 millions USD. La capacité élastique, les mises à jour automatiques des signatures et la tarification basée sur la consommation résonnent fortement auprès des responsables informatiques cherchant à réduire les dépenses d'investissement.
Les modèles de déploiement hybrides se cristallisent comme la conception dominante pour les entreprises complexes : les centres de données principaux maintiennent une inspection haute assurance en local, tandis que les sites de succursales et les effectifs mobiles transitent par des passerelles cloud pour bénéficier d'une mise à l'échelle. Les risques liés à la cha?ne d'approvisionnement poussent certaines charges de travail à revenir sur site, mais la trajectoire de croissance globale favorise le cloud à mesure que l'inspection se rapproche des sources de contenu. La télémétrie acheminée depuis les consoles cloud alimente des modèles d'apprentissage automatique à l'échelle des fournisseurs, améliorant la fidélité de détection par rapport aux données d'appareils cloisonnés.
Par secteur d'activité des utilisateurs finaux : leadership du BFSI au milieu de l'accélération des PME
Les institutions BFSI détenaient 23,64 % de la part de revenus en 2025, reflétant des cadres de conformité stricts tels que PCI DSS et le co?t élevé des violations. Des cycles d'audit rigoureux maintiennent les dépenses résilientes même lors des ralentissements économiques, soutenant des marges premium pour les fournisseurs à haute assurance. Le secteur de la santé a connu une demande croissante après que 541 violations en 2023 ont exposé plus de 100 millions de dossiers de patients, incitant à la protection des terminaux de l'Internet des objets médicaux. Le commerce de détail et la fabrication investissent de manière sélective pour équilibrer la disponibilité et le risque.
Les petites et moyennes entreprises enregistrent la trajectoire la plus rapide à un CAGR de 14,62 %. Les consoles hébergées dans le cloud et les offres de services gérés permettent aux PME de se procurer des défenses de niveau entreprise sans avoir à doter un centre d'opérations de sécurité. Les décideurs politiques renforcent cette tendance ; les orientations de l'OCDE incitent les petites entreprises à améliorer leur hygiène cybernétique, stimulant les subventions à l'adoption et les incitations fiscales.
Par taille d'organisation : échelle des grandes entreprises versus agilité des PME
Les entreprises employant plus de 1 000 personnes contr?laient 61,25 % des dépenses de 2025, car elles exploitent de vastes parcs WLAN qui nécessitent une orchestration centralisée, des ensembles de règles personnalisés et une surveillance 24 h/24 et 7 j/7. Les budgets sont alloués à la chasse aux menaces pilotée par l'IA et au chiffrement à l'épreuve du futur. ? l'inverse, les PME stimulent la croissance en volume : le secteur de la sécurité des réseaux sans fil propose désormais des offres groupées par abonnement qui combinent SD-WAN, pare-feu et contr?les des terminaux dans une seule licence, réduisant la complexité des achats. Des cadres tels que le modèle de conformité Magna Scientia aident les propriétaires à réussir les audits des fournisseurs sans personnel technique approfondi.
Analyse géographique
L'Amérique du Nord a maintenu une part de 37,54 % des revenus mondiaux en 2025, catalysée par le décret exécutif 14028 imposant l'authentification multifacteur et la mise en ?uvre de la confiance zéro dans les systèmes fédéraux. La taille du marché de la sécurité des réseaux sans fil dans la région continuera de cro?tre à mesure que le programme de remplacement d'équipements de 3 milliards USD supprime le matériel vulnérable à l'échelle nationale. Le Canada et le Mexique s'alignent sur les normes américaines, standardisant les achats autour de la cryptographie validée FIPS et des algorithmes post-quantiques du NIST.
L'Asie-Pacifique devrait afficher un CAGR de 15,18 %, le plus élevé au monde, gr?ce à la croissance du nombre d'abonnés mobiles et aux vastes corridors de fabrication de réseaux 5G privés. La Chine, le Japon et l'Inde allouent des incitations fiscales pour les réseaux de campus sécurisés, tandis que la Corée du Sud présente des déploiements Wi-Fi 7 à l'échelle nationale soutenant l'analyse des villes intelligentes. Les gouvernements régionaux codifient des normes cybernétiques adaptées aux règles locales de souveraineté des données, stimulant la demande de modules de conformité multi-juridictionnels.
L'Europe affiche une dynamique régulière ancrée par l'application du RGPD et la directive NIS2 qui élargit le signalement obligatoire des violations. Les fournisseurs proposent des modèles de politiques spécifiques aux règles sectorielles telles que le règlement DORA de l'UE pour les institutions financières. Pendant ce temps, le Moyen-Orient et l'Afrique ainsi que l'Amérique du Sud restent des poches émergentes mais prometteuses, les opérateurs de télécommunications modernisant leurs réseaux avec l'Open-RAN et les gouvernements canalisant des stimulus vers la défense des infrastructures critiques.

Paysage réglementaire
Les exigences en matière de sécurité des réseaux sans fil combinent de plus en plus la cybersécurité, la sécurité des télécommunications et les règles d'accès au marché des équipements radio. Aux ?tats-Unis, le décret exécutif 14028 a renforcé les attentes en matière de zero-trust et d'authentification multifactorielle dans l'ensemble des systèmes fédéraux. En avril 2026, la FCC a adopté des mesures supplémentaires axées sur la sécurité nationale exigeant que certains titulaires de licences et d'autorisations sans fil attestent d'un éventuel contr?le par un adversaire étranger. En mai 2026, la FCC a également créé un processus d'examen prioritaire accéléré pour les demandes d'autorisation d'équipement testées dans des laboratoires d'essai de confiance. Le NIST continue de fa?onner les pratiques de mise en ?uvre à travers des orientations couvrant l'intégration IoT (SP 1800-36, finalisée en 2025) et les capacités de cybersécurité et de confidentialité 5G (CSWP 36, publiée en mars 2026), reflétant une évolution par rapport aux recommandations héritées spécifiques à un protocole.
En Europe, la cybersécurité des équipements radio est passée d'un alignement volontaire à une conformité obligatoire lorsque le règlement délégué (UE) 2022/30 est devenu applicable le 1er ao?t 2025. La Commission européenne a mis à jour les normes référencées via la décision d'exécution (UE) 2025/138 en janvier 2025. La région évolue également vers des obligations horizontales de cybersécurité des produits dans le cadre du Cyber Resilience Act, créant un calendrier de conformité pluriannuel où les fournisseurs doivent aligner les contr?les de sécurité dès la conception, la gestion des vulnérabilités et la documentation pour les appareils Wi-Fi, Bluetooth et 5G privée connectés utilisés dans les WLAN d'entreprise.
Analyse de la cha?ne de valeur
La cha?ne de valeur couvre les composants silicium et RF, les points d'accès et commutateurs sécurisés, les plateformes logicielles et de sécurité cloud (pare-feux, IAM/NAC, IDS/IPS et SASE), ainsi que les couches d'intégration qui relient la télémétrie aux opérations SIEM/SOAR et de sécurité managée. Les dépendances en amont incluent les écosystèmes de puces et de firmware, où les divulgations de vulnérabilités et la livraison de correctifs affectent directement le profil de risque des WLAN d'entreprise. Les fournisseurs en milieu de cha?ne se différencient par l'accélération ASIC, l'orchestration de politiques gérées dans le cloud et les contr?les zero-trust intégrés en périphérie. En aval, les partenaires de distribution, les MSP/MSSP et les opérateurs télécoms conditionnent des abonnements et des services de cycle de vie, ce qui constitue un chemin critique pour les PME dépourvues d'expertise interne en sécurité RF.
L'assurance et la conformité de la cha?ne d'approvisionnement deviennent des critères de sélection prioritaires dans les achats, poussant les fournisseurs vers des programmes de provenance, d'attestation et de tra?abilité. Par exemple, les exigences de cybersécurité des équipements radio de l'UE, devenues applicables en 2025, accroissent les exigences de test et de documentation pour les modules et appareils sans fil. Des initiatives telles que les travaux soutenus par la NTIA sur les registres de tra?abilité de la cha?ne d'approvisionnement O-RAN renforcent également les approches d'intégration basées sur l'identité et de gestion des clés à haute confiance. Au niveau technologique, les discussions sur la cryptographie post-quantique et les orientations de sécurité 5G axées sur les capacités (NIST CSWP 36) influencent les feuilles de route produits, les fournisseurs et les opérateurs explorant des approches de passerelle et de proxy pour sécuriser les déploiements existants sans remplacement matériel complet.
Paysage concurrentiel
Le marché de la sécurité des réseaux sans fil présente une consolidation modérée. Cisco, Fortinet et Palo Alto Networks ont ensemble capturé plus de 40 % des revenus de 2024, bénéficiant de portefeuilles de bout en bout qui intègrent des contr?leurs WLAN, des analyses alimentées par l'IA et des services de menaces gérées. Les acquisitions de SnapAttack et Robust Intelligence par Cisco illustrent la course à l'intégration de moteurs d'apprentissage automatique qui réduisent le temps de détection des exploits polymorphes. Le rapport de développement durable de Fortinet met en avant des circuits intégrés spécifiques à l'application économes en énergie qui offrent des performances 5 fois supérieures par watt, répondant aux acheteurs soucieux des critères ESG.
Les transactions stratégiques se poursuivent : NETGEAR a acquis la plateforme de sécurité mobile d'Exium pour étendre la couverture du Wi-Fi résidentiel à la 5G d'entreprise ; HPE cherche à acquérir Juniper pour fusionner le routage piloté par l'IA avec les actifs WLAN d'Aruba, bien que des obstacles réglementaires subsistent. Les perturbateurs de niche se concentrent sur l'échange de clés à sécurité quantique et l'intégration des appareils authentifiée par blockchain, vendant des modules dans les écosystèmes des acteurs établis plut?t que de déplacer des piles complètes.
La concurrence par les prix reste modérée au niveau haut de gamme, car les analyses IA différenciées et les certifications de conformité soutiennent une tarification premium. Néanmoins, les segments d'entrée de gamme subissent une pression à la baisse à mesure que le matériel générique associé à des micrologiciels open source gagne du terrain auprès des PME axées sur la valeur. Les fournisseurs défendent leurs parts gr?ce à des offres groupées de support, des flux de renseignements sur les menaces et des garanties de gestion du cycle de vie.
Leaders du secteur de la sécurité des réseaux sans fil
Cisco Systems, Inc.
Fortinet, Inc.
Palo Alto Networks, Inc.
HPE (Aruba Networks)
Juniper Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Un espace vacant à court terme concerne le renforcement opérationnel de l'itinérance Wi-Fi sécurisée et de l'accès fédéré dans les environnements Passpoint et OpenRoaming, où l'authentification, la gestion des certificats et la cohérence des politiques entre les sites restent inégales. En avril 2026, la Wireless Broadband Alliance a publié des directives de sécurité Wi-Fi mises à jour couvrant les pratiques de sécurité d'itinérance et la préparation à la cryptographie post-quantique. Cela fournit un plan d'action concret permettant aux entreprises, aux fournisseurs de services et aux exploitants de sites de standardiser les contr?les au-delà de la simple sécurité SSID. Cela soutient également les opportunités pour les fournisseurs capables de proposer un onboarding centré sur l'identité (EAP-TLS/RadSec), une évaluation continue de la posture et une application unifiée des politiques dans des piles de sécurité hybrides sur site et cloud.
Une autre opportunité consiste à sécuriser les couches émergentes Wi-Fi 7 et 5G privée, car les nouvelles fonctionnalités de performance introduisent de nouvelles surfaces d'attaque et exigences opérationnelles. Les déploiements Wi-Fi 7 dans la bande 6 GHz imposent WPA3 et les trames de gestion protégées, tandis que le fonctionnement multi-liaisons étend le périmètre de sécurité sur des liaisons multibandes simultanées, augmentant la demande de confiance ancrée dans le matériel, de segmentation et d'inspection à haut débit sans ajout de latence. Parallèlement, les travaux de sécurité 3GPP pour la 5G-Advanced, y compris les spécifications de la Release 19 telles que TS 33.558 et TS 129 526, mettent en avant des domaines comme la sécurité des applications en périphérie et l'authentification spécifique aux tranches, créant un espace pour que les plateformes de sécurité sans fil cartographient l'identité 5G, le contexte de tranchage et les politiques zero-trust d'entreprise dans un plan de contr?le unique.
Développements récents du secteur
- Juillet 2026 : Veea a commencé à générer des revenus issus des ventes SecureConnect via le service Internet Gestionado de Telcel au Mexique, associant une offre de haut débit sans fil fixe géré basée sur la 5G à une cybersécurité intégrée pilotée par l'IA. Ce changement lie l'accès sans fil et la sécurité dans un modèle de service piloté par l'opérateur, susceptible d'accélérer l'adoption pour les sites distribués qui ne souhaitent pas d'appliances de sécurité autonomes. Cela illustre également la manière dont les canaux télécoms monétisent la sécurité dans le cadre de la connectivité managée plut?t que comme un produit complémentaire.
- Mai 2026 : Fortinet a élargi la série FortiGate G avec des modèles haut de gamme visant à protéger les charges de travail pilotées par l'IA et à inspecter de gros volumes de trafic chiffré. Ces ajouts renforcent la capacité de Fortinet à concurrencer dans les environnements de campus et de succursales multi-gigabit où le débit Wi-Fi 6E/7 peut dépasser la capacité d'inspection approfondie des paquets héritée. Le lancement soutient un positionnement de mise en réseau sécurisée convergente aux c?tés des opérations SASE et Security Fabric.
- Mai 2024 : Fortinet a annoncé une solution de mise en réseau sécurisée compatible Wi-Fi 7 parmi les premières du marché, étendant son portefeuille d'accès sécurisé pour accompagner la transition vers les WLAN d'entreprise en bande 6 GHz. Intégrer le Wi-Fi 7 dans une pile réseau axée sur la sécurité aide les acheteurs à aligner les mises à niveau d'accès sur l'application des politiques et la segmentation plut?t que de traiter les renouvellements Wi-Fi comme de simples projets de connectivité. Ce calendrier a également renforcé la volonté des fournisseurs d'intégrer les contr?les de sécurité plus près de la périphérie à mesure que la performance Wi-Fi progresse.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Ce marché couvre les revenus provenant des produits et plateformes utilisés pour sécuriser la connectivité sans fil, où l'accès est authentifié, le trafic est chiffré et les menaces sont détectées ou bloquées sur les réseaux sans fil d'entreprise et publics.
Exclusions du périmètre : Nous excluons les pare-feu de réseau c?ur cellulaire et les outils antivirus pour points de terminaison autonomes qui ne sont pas commercialisés en tant que sécurité des réseaux sans fil.
Aper?u de la segmentation
- Par solution
- Pare-feu
- Chiffrement
- Gestion des identités et des accès
- Gestion unifiée des menaces
- Système de prévention/détection des intrusions
- Secure Access Service Edge (SASE)
- Autres solutions
- Par déploiement
- Sur site
- Cloud
- Par secteur d'activité des utilisateurs finaux
- BFSI
- 厂补苍迟é
- Commerce de détail
- Fabrication
- Technologies de l'information et télécommunications
- Gouvernement
- Aérospatiale et défense
- Autres secteurs d'activité des utilisateurs finaux
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par géographie
- Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
- Europe
- Royaume-Uni
- Allemagne
- France
- Italie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Isra?l
- Arabie saoudite
- ?mirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- ?gypte
- Reste de l'Afrique
- Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
- Amérique du Nord
- Indicateurs clés de performance
- Marché total adressable (TAM)
- Taille moyenne des transactions par point d'accès sécurisé
- Temps moyen de détection (MTTD)
- Temps moyen de réponse (MTTR)
- % des déploiements WLAN basés sur la confiance zéro
- Densité des appareils par point d'accès sécurisé
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire a commencé par la séparation de la sécurité des réseaux sans fil de la sécurité des réseaux et des points de terminaison adjacents, puis par la cartographie des endroits où la demande appara?t dans les sources publiques. Nous avons consulté les orientations de cybersécurité du NIST, les publications de la FCC sur le spectre et les communications sans fil, les divulgations de vulnérabilités du NVD du NIST, ainsi que les dép?ts auprès de la SEC américaine pour les fournisseurs cotés, ce qui nous a aidés à comprendre les catégories de produits et les schémas de dépenses.
Pour maintenir le modèle réaliste par zone géographique, nous avons également examiné des indicateurs tels que les commentaires sur les dépenses de sécurité informatique dans les rapports annuels, les avis de marchés publics et les publications ouvertes des organismes de normalisation et des agences de cybersécurité. Le cas échéant, nous avons utilisé un abonnement payant axé sur les données financières des entreprises et une base de données de brevets pour recouper l'exposition aux revenus et l'activité d'innovation liée aux contr?les de sécurité sans fil. Ces sources ne sont pas exhaustives, et nous avons examiné de nombreux autres documents et ensembles de données publics à des fins de collecte, de validation et de clarification.
Entretiens primaires et enquêtes
Les données primaires proviennent d'entretiens et de courtes enquêtes menés auprès de décideurs en matière de sécurité, d'administrateurs de réseaux sans fil, de fournisseurs de services de sécurité gérés et de partenaires de distribution qui observent des déploiements réels. Ce marché étant mondial, nous avons échangé avec des interlocuteurs dans les principales régions afin de vérifier les hypothèses sur le calendrier d'adoption, la composition de la sécurité fournie dans le cloud et les niveaux de tarification, puis d'ajuster le modèle lorsque les signaux documentaires étaient ambigus.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier niveau : 37 % | Directeurs généraux (CXO) : 13 % | APAC : 43 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 31 % | EMEA : 30 % |
| Acteurs plus petits : 16 % | Managers : 56 % | Amériques : 27 % |
Dimensionnement du marché et prévisions
Le dimensionnement a été construit selon une approche descendante dans laquelle les réserves de dépenses de sécurité et les signaux d'adoption du sans-fil sont reconstruits en une base de demande adressable, puis répartis en contr?les spécifiques au sans-fil. Pour ancrer les résultats dans la réalité, nous avons corroboré les totaux par des vérifications ascendantes sélectives, telles que des prix de vente moyens échantillonnés multipliés par les volumes probables pour les principaux types de solutions, ainsi que des vérifications auprès des canaux de distribution sur les tailles des transactions.
Les données les plus déterminantes comprenaient la croissance du parc WLAN d'entreprise, le passage à la fourniture de sécurité gérée dans le cloud, les tendances d'incidence issues des bases de données publiques de vulnérabilités pour les piles sans fil, la pression réglementaire et de conformité dans les secteurs sensibles, ainsi que le rythme d'adoption du 5G privé et des nouvelles normes Wi-Fi. Lorsqu'une vérification ascendante présentait des lacunes, nous avons utilisé des hypothèses conservatrices et élargi l'échantillon en utilisant des compositions de pairs comparables par région et par type d'acheteur (PME par rapport aux grandes entreprises). Les prévisions ont été dérivées à l'aide d'une analyse de scénarios ancrée sur l'évolution attendue de ces variables, et les scénarios ont été soumis à des tests de résistance avec les points de vue des praticiens sur les cycles budgétaires, le calendrier de renouvellement et la progression des prix.
Validation des données et cycle de mise à jour
Les résultats sont validés par triangulation à partir de signaux indépendants tels que les commentaires des fournisseurs, les signaux de demande du secteur public et le rythme des déploiements sans fil par région. Si un chiffre semblait incorrect, nous avons retracé les facteurs sous-jacents jusqu'au niveau d'hypothèse pertinent, et nous avons répété les vérifications de variance jusqu'à ce que la source de l'anomalie soit clairement identifiée.
Avant la validation finale, le travail passe par des révisions analytiques en plusieurs étapes, et des reprises de contact sont déclenchées lorsque les retours primaires entrent en conflit avec les indicateurs documentaires ou lorsqu'un changement important appara?t dans les prix ou l'adoption. Le rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs modifient la demande, la réglementation ou l'adoption technologique. Juste avant la livraison, une passe finale est effectuée afin que les clients re?oivent la vue la plus récente et actualisée.
Taille du marché de la sécurité des réseaux sans fil selon 麻豆视频 comparée aux autres estimations publiées
Les chiffres publiés sur la sécurité des réseaux sans fil peuvent sembler très éloignés les uns des autres, même lorsqu'ils semblent couvrir le même périmètre. Les différences proviennent généralement de ce que chaque éditeur comptabilise comme sécurité sans fil, de l'année retenue comme point de départ et de la manière dont les évolutions de prix et de composition cloud sont répercutées dans les prévisions.
Le tableau met en évidence un écart largement expliqué par l'alignement du périmètre et de l'année. Dans le modèle de 麻豆视频, le marché est lié aux solutions de sécurité des réseaux sans fil vendues commercialement et aux plateformes gérées pour les WLAN d'entreprise et publics, et il exclut les pare-feu de réseau c?ur cellulaire et les outils antivirus pour points de terminaison autonomes, qui peuvent gonfler d'autres totaux lorsqu'ils sont inclus.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 22,84 milliards USD (2025) | |
| ?diteur sectoriel A | 24,70 milliards USD (2025) | Utilise un prisme produit plus large pouvant intégrer des outils de sécurité sans fil adjacents (par exemple des contr?les de type antivirus) et ne précise pas clairement les exclusions, ce qui peut augmenter le volume de revenus comptabilisés. |
| ?diteur mondial B | 29,60 milliards USD (2024) | Année de base différente et définition plus large qui inclut explicitement les services et peut traiter la sécurité sans fil comme faisant partie d'un compartiment de dépenses de sécurité d'entreprise plus large, ce qui décale la valeur de départ vers le haut. |
En lisant les trois chiffres ensemble, l'écart tient moins aux calculs qu'à ce qui est comptabilisé et au moment où cela l'est. En maintenant des hypothèses tra?ables jusqu'aux indicateurs d'adoption du sans-fil, au comportement budgétaire des acheteurs et à des règles d'inclusion claires, nous pouvons expliquer chaque facteur et répéter les étapes de dimensionnement de manière cohérente.


Questions clés auxquelles le rapport répond
Qu'est-ce qui stimule la croissance actuelle du marché de la sécurité des réseaux sans fil ?
L'adoption du Wi-Fi 6E/7, les déploiements de réseaux 5G privés et les réseaux axés sur le cloud élargissent la surface d'attaque, incitant les organisations à adopter des défenses sans fil basées sur la confiance zéro qui alimentent un CAGR de 11,47 % jusqu'en 2031.
Quelle région est en tête des dépenses en solutions de sécurité des réseaux sans fil ?
L'Amérique du Nord détenait 37,54 % des revenus mondiaux en 2025 gr?ce à des programmes gouvernementaux agressifs tels que l'initiative de remplacement d'équipements de 3 milliards USD et les mandats fédéraux de confiance zéro.
? quelle vitesse le marché Asie-Pacifique se développe-t-il ?
La région devrait afficher un CAGR de 15,18 % entre 2026 et 2031, les économies axées sur le mobile finan?ant des corridors de réseaux 5G privés et des réseaux de villes intelligentes.
Pourquoi les plateformes SASE gagnent-elles en dynamique par rapport aux pare-feu traditionnels ?
Les entreprises souhaitent une sécurité intégrée fournie dans le cloud qui unifie les fonctions de passerelle, CASB et ZTNA ; les solutions SASE affichent donc un CAGR de 15,93 %, dépassant les appareils autonomes.
Quels défis freinent une adoption plus large parmi les PME ?
Les co?ts initiaux élevés et la pénurie de personnel qualifié restent les principaux obstacles ; les offres groupées de services gérés et la tarification par abonnement aident les PME à surmonter ces obstacles à un CAGR de 14,62 %.
Dernière mise à jour de la page le:



