
Marktgr??e und Marktanteil im Bereich Anwendungssicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 14.83 Milliarden US-Dollar |
| Marktgr??e (2031) | 28.11 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 13.64 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Anwendungssicherheit von 麻豆视频
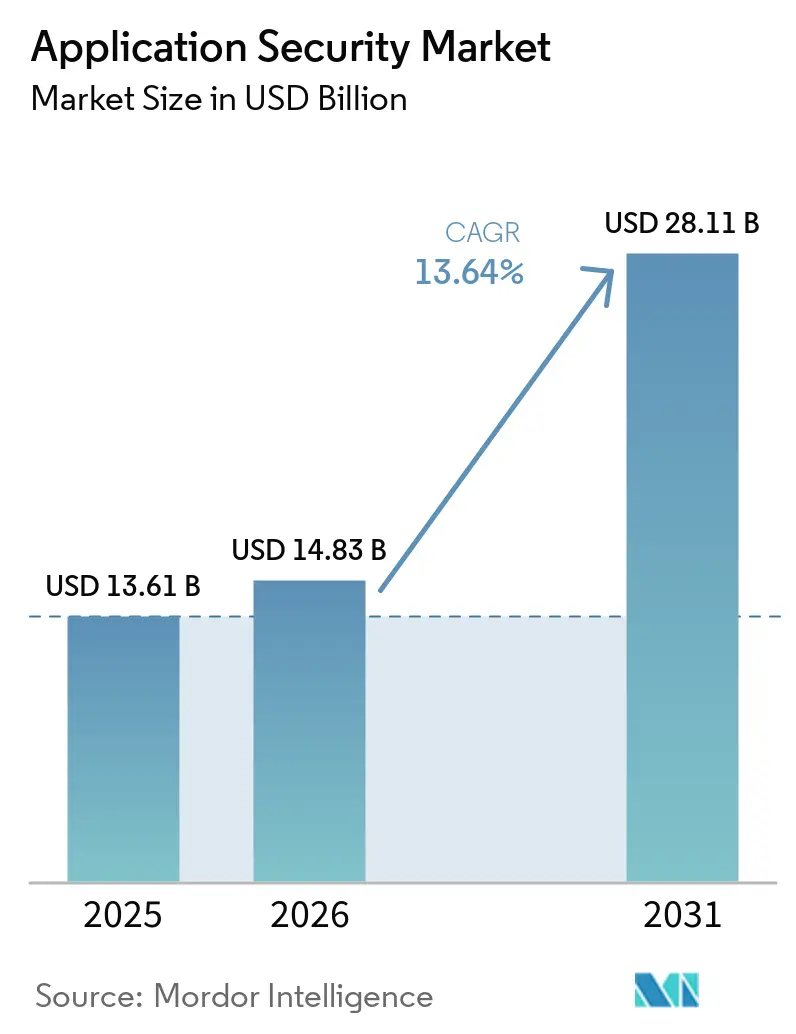
Die Marktgr??e für Anwendungssicherheit wird voraussichtlich von 13,61 Milliarden USD im Jahr 2025 auf 14,83 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 28,11 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 13,64 % über den Zeitraum 2026–2031 entspricht. Pipelines zur kontinuierlichen Integration betten nun bei jedem Commit eine Code-?berprüfung ein, was die Nutzung von Tools über Entwicklungs-, Staging- und Produktionsebenen hinweg vervielfacht. Unternehmen schwenken auf API-bewusstes Testen um, nachdem Regulierungsbeh?rden in den Vereinigten Staaten hervorgehoben haben, dass 42 % der Web-Vorf?lle im Jahr 2025 unsichere Schnittstellen betrafen. Fristen wie das Mandat vom M?rz 2025 für die vollst?ndige PCI-DSS-4.0-Konformit?t haben die Kaufzyklen verkürzt und die Einführung von Software-Kompositionsanalyse und Laufzeitschutz beschleunigt. Gleichzeitig verdr?ngen dynamische und interaktive Testsuiten eigenst?ndige statische Analysatoren, da Unternehmen versuchen, Fehler in der Gesch?ftslogik w?hrend der Live-Ausführung zu erkennen. Fusionen und ?bernahmen, insbesondere durch gro?e Plattformanbieter, die Nischenanbieter für API-, Container- und Lieferkettensicherheit aufkaufen, gestalten die Wettbewerbsdynamik neu und erweitern gebündelte DevSecOps-Suiten.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente entfielen 61,48 % des Umsatzes im Jahr 2025 auf L?sungen, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 13,67 % wachsen.
- Nach Bereitstellungsmodus hielten Cloud-Plattformen im Jahr 2025 einen Anteil von 57,81 % der Ausgaben, und das Segment expandiert bis 2031 mit einer CAGR von 13,77 %.
- Nach Unternehmensgr??e entfielen 60,58 % der Ausgaben im Jahr 2025 auf Gro?unternehmen, w?hrend kleine und mittlere Unternehmen im Zeitraum 2026–2031 mit einer CAGR von 13,72 % wachsen werden.
- Nach Sicherheitstesttyp sicherte sich die statische Anwendungssicherheitsprüfung einen Anteil von 36,38 % am Umsatz 2025, w?hrend die interaktive Anwendungssicherheitsprüfung bis 2031 voraussichtlich mit einer CAGR von 13,69 % wachsen wird.
- Nach Endbenutzerbranche führte das Bank-, Finanzdienstleistungs- und Versicherungswesen mit einem Anteil von 24,83 % im Jahr 2025, w?hrend das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 13,79 % expandieren wird.
- Nach Geografie entfielen 40,91 % des Umsatzes im Jahr 2025 auf Nordamerika, w?hrend der asiatisch-pazifische Raum über den Prognosezeitraum die h?chste CAGR von 13,83 % verzeichnet.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Anwendungssicherheit
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmendes Volumen und zunehmende Raffinesse von web-, mobil- und API-basierten Angriffen | +2.8% | Global, mit akutem Druck in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Schnelle Einführung von DevSecOps-Toolchains | +2.5% | Nordamerika und Europa führend; asiatisch-pazifischer Raum folgt | Mittelfristig (2–4 Jahre) |
| Ausweitung regulatorischer Vorgaben (PCI-DSS 4.0, DSGVO, DORA usw.) | +2.3% | Europa und Nordamerika; Ausstrahlungseffekte auf Finanzzentren im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachstum bei Drittanbieter-SaaS- und API-Integrationen | +1.9% | Global, insbesondere Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Verpflichtende SBOM-Offenlegung nach US-Pr?sidialerlass 14028 | +1.6% | Bundesauftragnehmer der Vereinigten Staaten; Ausweitung auf den kommerziellen Sektor | Mittelfristig (2–4 Jahre) |
| KI-generierter Code, der unbekannte Schwachstellen vergr??ert | +1.4% | Global, konzentriert in Technologiezentren, die generative KI-Tools einsetzen | Langfristig (≥ 4 Jahre) |
| Quelle: 麻豆视频 | |||
Zunehmendes Volumen und zunehmende Raffinesse von web-, mobil- und API-basierten Angriffen
Angreifer umgehen zunehmend Perimeterschutzma?nahmen, indem sie schlecht authentifizierte API-Endpunkte, fehlerhafte Autorisierung auf Objektebene und überm??ige Datenexposition ausnutzen – Schwachstellen, die im OWASP API Security Top 10 von 2024 aufgeführt sind. Finanzdienstleistungsunternehmen verzeichneten im Jahr 2025 einen Anstieg von 67 % bei API-gesteuerten Betrugsversuchen, da Angreifer unkontrollierte Eingabeparameter in mobilen Banking-Apps manipulierten.[1]Financial Services Information Sharing and Analysis Center, ?API-Betrugstrendbericht 2025”, FSISAC.com Unternehmen setzen daher dynamische und interaktive Tests ein, die sch?dliche Nutzdaten in laufenden Anwendungen wiedergeben, kombiniert mit Echtzeit-Gateways, die jede Anfrage prüfen. Mobile Software steht unter ?hnlicher Beobachtung, da Regulierungsbeh?rden nun biometrische Authentifizierung und verschlüsselte lokale Speicherung vorschreiben, was agile Teams dazu zwingt, Sicherheitsscans in jeden Sprint einzuplanen. Das unmittelbare Gesch?ftsrisiko durch Datenexfiltration und Kontoübernahme macht diesen Treiber zum gr??ten Einzelkatalysator für neue Ausgaben im Markt für Anwendungssicherheit.
Schnelle Einführung von DevSecOps-Toolchains
Automatisierte Sicherheitsscans, die in Pipelines zur kontinuierlichen Integration und kontinuierlichen Bereitstellung eingebettet sind, reduzierten die mittlere Zeit zur Erkennung von Schwachstellen von 21 Tagen im Jahr 2023 auf 4 Tage im Jahr 2025, wie die globale Umfrage von GitLab berichtet.[2]GitLab Inc., ?Globaler DevSecOps-Bericht 2025”, about.gitlab.com Kubernetes-Cluster erzwingen nun Richtlinien-Engines, die Container mit kritischen Fehlern blockieren und die Behebung vorgelagert erzwingen, bevor Code zusammengeführt werden kann. Cloud-Anbieter stellen native Dashboards bereit, die Schwachstellen auf Anwendungsebene neben Infrastruktur-Fehlkonfigurationen hervorheben und Entwicklern eine durchg?ngige Risikobewertung in vertrauten Konsolen bieten. Dennoch betreibt die durchschnittliche Organisation bereits sieben verschiedene Scanner, was zu Alarmmüdigkeit und Integrationsaufwand führt, den Anbieter durch einheitliche Orchestrierungsplattformen adressieren. Insgesamt erweitert die direkte Einbettung von Sicherheitskontrollen in Entwickler-Workflows die adressierbaren Nutzungsmomente und f?rdert ein kumulatives Lizenzwachstum im Markt für Anwendungssicherheit.
Ausweitung regulatorischer Vorgaben (PCI-DSS 4.0, DSGVO, DORA)
PCI-DSS 4.0 fügte mit Wirkung vom M?rz 2025 53 neue Prüfpunkte hinzu, darunter eine obligatorische Software-Kompositionsanalyse für jede Anwendung, die Kartendaten verarbeitet.[3]Payment Card Industry Security Standards Council, ?PCI DSS v4.0 Zusammenfassung der ?nderungen”, pcisecuritystandards.org Der Digital Operational Resilience Act der Europ?ischen Union verpflichtet Finanzunternehmen zu viertelj?hrlichen bedrohungsgesteuerten Penetrationstests und unver?nderlichen Prüfprotokollen jedes Code-Commits. Das Datenschutz-durch-Technikgestaltung-Prinzip der DSGVO f?rdert die Einführung statischer Analysatoren, die unsichere Datenverarbeitung zum Zeitpunkt des Commits kennzeichnen. Prüfer verlangen nun kontinuierliche Nachweise statt j?hrlicher Best?tigungen und belohnen Cloud-Testplattformen, die maschinenlesbare Compliance-Artefakte streamen. ?hnliche Regelungen entstehen im asiatisch-pazifischen Raum und im Nahen Osten und machen einst freiwillige Schutzma?nahmen zu nicht verhandelbaren Beschaffungskriterien. Diese regulatorische Kaskade erweitert stetig den Basisbedarf im Markt für Anwendungssicherheit.
Wachstum bei Drittanbieter-SaaS- und API-Integrationen
Moderne Software stützt sich durchschnittlich auf 23 externe APIs für Zahlungsabwicklung, Identit?tsverifizierung und Analysen, von denen jede die Angriffsfl?che erweitert. US-amerikanische Leitlinien aus dem Jahr 2024 verpflichten SaaS-Anbieter nun zur Deklaration von Abh?ngigkeitsrisiken vorgelagerter Lieferanten, was die Einführung von Lieferkettenscans beschleunigt. Aufsehenerregende Exploits, insbesondere der SolarWinds-Kompromiss, haben gezeigt, wie vergiftete Bibliotheken weitreichende Sicherheitsverletzungen erm?glichen, was Unternehmen dazu veranlasst, kontinuierliche Software-Kompositionsanalysen durchzuführen. API-Gateways integrieren zunehmend Laufzeit-Selbstschutzfunktionen und unterbinden anomale Aufrufe, bevor sie die Gesch?ftslogik erreichen. Automatisiertes Abh?ngigkeits-Mapping und bin?re Herkunftsverfolgung werden zu obligatorischen F?higkeiten und treiben den Markt in Richtung einer ganzheitlichen Sicherheit der Software-Lieferkette.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten und Tool-Komplexit?t | -1.2% | Global, besonders ausgepr?gt für KMU in kostenempfindlichen M?rkten | Kurzfristig (≤ 2 Jahre) |
| Globaler Mangel an Fachkr?ften für sicheres Programmieren | -1.0% | Nordamerika und Europa; aufkommend im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| ?berlastung durch falsch-positive Ergebnisse, die das Vertrauen der Entwickler untergr?bt | -0.9% | Global, insbesondere in Organisationen mit veralteten SAST-Implementierungen | Mittelfristig (2–4 Jahre) |
| Ermüdung durch Shift-Left-Ansatz und Tool-Wildwuchs | -0.7% | Nordamerika und Europa; erste Anzeichen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Hohe Gesamtbetriebskosten und Tool-Komplexit?t
Untersuchungen der National Cyber Security Alliance zeigten, dass 62 % der kleinen Unternehmen im Jahr 2025 die Kosten als gr??tes Hindernis für automatisiertes Testen nannten. ?ber Lizenzgebühren hinaus müssen Teams knappe Ingenieure für die Konfiguration von Scan-Regeln, die Integration von Ergebnissen in Ticketing-Systeme und die Triage von Tausenden von Befunden einsetzen – Rollen, die in wichtigen Zentren Geh?lter von über 120.000 USD erfordern. Migrationsprojekte hin zu einheitlichen Plattformen k?nnen 12–18 Monate in Anspruch nehmen, st?ren Release-Zyklen und veranlassen einige Unternehmen, die Modernisierung aufzuschieben. Verbrauchsbasierte Cloud-Preisgestaltung führt zu Budgetvolatilit?t und erschwert die Planung für finanziell eingeschr?nkte Organisationen zus?tzlich. Infolgedessen k?nnten potenzielle K?ufer, insbesondere KMU, eine vollst?ndige Abdeckung aufschieben, was das kurzfristige Wachstum im Markt für Anwendungssicherheit d?mpft.
Globaler Mangel an Fachkr?ften für sicheres Programmieren
Die Vereinigten Staaten erwarten bis 2026 einen j?hrlichen Fehlbedarf von 15 % an Ingenieuren für Anwendungssicherheit. Universit?ten weltweit bilden j?hrlich weniger als 10.000 Absolventen mit Kenntnissen in sicherer Software aus, w?hrend der Bedarf allein in Nordamerika 50.000 neue Stellen übersteigt. Unternehmen verlassen sich daher auf verwaltete Sicherheitsdienstleister für Code-Reviews, Penetrationstests und Behebungsberatung – Dienstleistungen, die die Betriebskosten erh?hen, aber Wissenslücken nur teilweise schlie?en. KI-basierte Programmierassistenten erh?hen die Komplexit?t, da unerfahrene Programmierer unwissentlich unsichere Code-Snippets akzeptieren k?nnen, was den Behebungsaufwand nachgelagert erh?ht. Anhaltender Fachkr?ftemangel verlangsamt die F?higkeit von Unternehmen, fortschrittliche Testmethoden zu operationalisieren, und schr?nkt das erreichbare Einführungstempo insbesondere in regulierten Branchen ein.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Dienstleistungen gewinnen, da Unternehmen die Triage auslagern
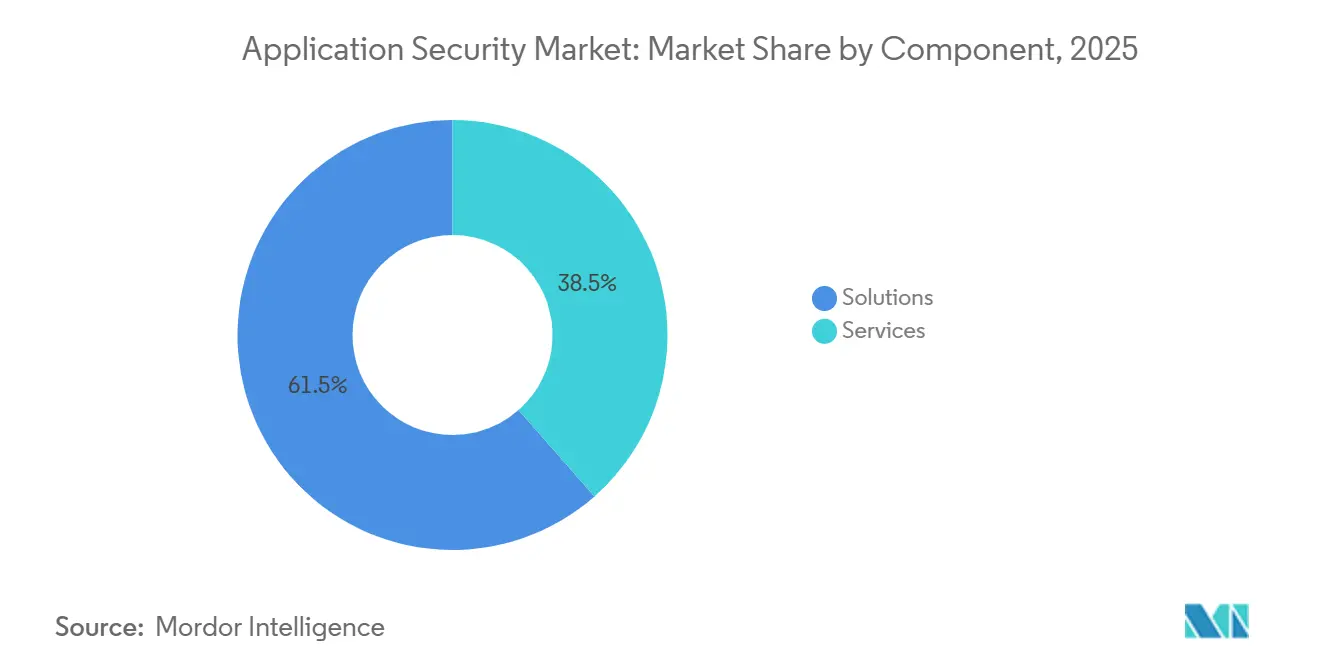
L?sungen hielten 61,48 % des Umsatzes im Jahr 2025 und best?tigen die fest verankerte Nachfrage nach Plattformen, die sich nahtlos in Quellcodeverwaltung und Pipelines zur kontinuierlichen Integration integrieren. Das Dienstleistungssegment w?chst mit einer CAGR von 13,67 %, da Organisationen Penetrationstests, Alarm-Triage und Entwickler-Weiterbildung an globale Beratungsunternehmen delegieren, um interne Talentengp?sse zu mildern. Professionelle Berater verhandeln komplexe sitzungsbasierte Lizenzen, konfigurieren Regelwerke und liefern prüfungsreife Nachweise, sodass Produktteams schneller Funktionen ausliefern k?nnen.
Verwaltete Dienste kombinieren auch automatisierte Scans mit einer 24/7-Validierung durch Menschen, wobei ausnutzbare Befunde gegenüber theoretischen Fehlern priorisiert werden – ein Modell, das von Zahlungsabwicklern und Gesundheitssystemen unter strengen Gesetzen zur Meldung von Datenschutzverletzungen gesch?tzt wird. L?sungsanbieter bündeln Beratungsstunden in Unternehmensvertr?ge, verwischen die Grenzen zwischen Software und Dienstleistungen und binden Kunden an langfristige Vertr?ge. Diese Konvergenz h?lt die Plattformausgaben stabil und beschleunigt gleichzeitig die Einführung von Zusatzangeboten für Incident-Response und Schulungen im Markt für Anwendungssicherheit.


Nach Bereitstellungsmodus: Cloud-Plattformen integrieren Sicherheit nativ
Die Cloud-Bereitstellung hielt im Jahr 2025 einen Umsatzanteil von 57,81 % und wird voraussichtlich bis 2031 mit 13,77 % wachsen, gestützt durch Amazon, Microsoft und Google, die Scanner in Entwicklerkonsolen integrieren. Echtzeit-Feedback, das direkt in Code-Editoren bereitgestellt wird, eliminiert Kontextwechsel, f?rdert kontinuierliches Scannen und erm?glicht nutzungsbasierte Preismodelle, die ideal für Startups und kleine Teams sind.
On-Premises-L?sungen bleiben unverzichtbar für Banken und Verteidigungsbeh?rden, die in luftgespaltenen Umgebungen arbeiten, die eine externe Code-Verarbeitung verbieten. Hybridmodelle nehmen zu, wobei containerisierte Test-Engines hinter Firewalls für sensible Module eingesetzt werden, w?hrend weniger kritische Microservices in ?ffentlichen Clouds laufen. Anbieter liefern nun identische Funktionsumf?nge für beide Modi, sodass Kunden schrittweise migrieren k?nnen, ohne den Tooling-Betrieb zu unterbrechen. Da regulatorische Datensouver?nit?tsklauseln strenger werden, bleibt eine flexible Bereitstellung ein Wettbewerbsvorteil im Markt für Anwendungssicherheit.
Nach Unternehmensgr??e: KMU setzen auf Cloud-native Sicherheit
Gro?unternehmen entfielen 60,58 % der Ausgaben im Jahr 2025, was auf umfangreiche Portfolios und Compliance-Aufwand zurückzuführen ist. Kleine und mittlere Unternehmen expandieren jedoch mit einer CAGR von 13,72 %, unterstützt durch verbrauchsbasierte Preisgestaltung und entwicklerzentrierte Oberfl?chen. KMU, die IDE-Plug-ins integrieren, erkennen Schwachstellen 40 % schneller als Mitbewerber, die auf eigenst?ndige Portale angewiesen sind, und verkürzen so die Behebungszyklen.
Fortune-500-Unternehmen k?mpfen mit polyglotten Technologie-Stacks, die durch Akquisitionen angeh?uft wurden, was eine breite Sprachabdeckung und Richtlinien-als-Code-Governance-Engines zur Durchsetzung einheitlicher Schwellenwerte erfordert. KMU hingegen standardisieren typischerweise auf modernen Frameworks, was die Konfigurationskomplexit?t reduziert. Cloud-gehostete Dashboards demokratisieren den Zugang weiter, indem sie die Scanner-Wartung abstrahieren. Da Lizenzstufen mit aktiven Nutzern skalieren, richten sich die Kosten eng nach der Mitarbeiterzahl aus, was budgetbewusste Gründer anzieht und eine organische Expansion des Marktes für Anwendungssicherheit f?rdert.
Nach Sicherheitstesttyp: IAST überbrückt die Lücken zwischen statischen und dynamischen Tests
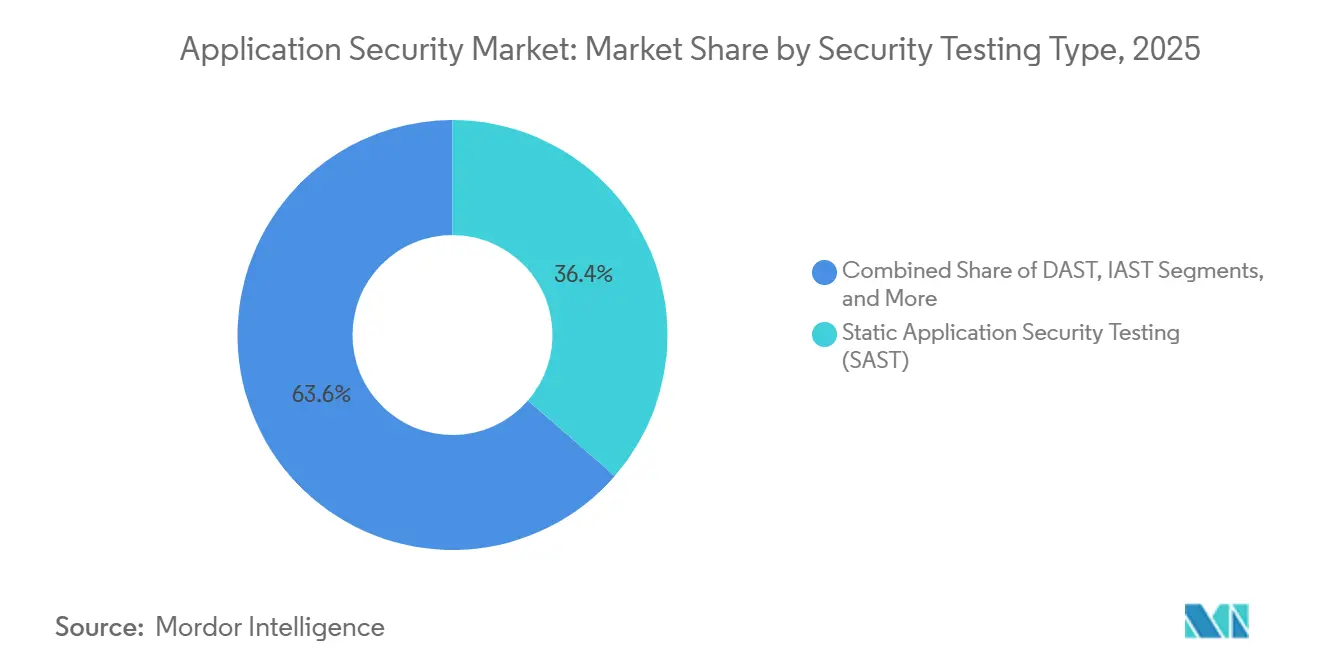
Statisches Testen der Anwendungssicherheit hielt im Jahr 2025 einen Anteil von 36,38 % und wird für die Analyse von propriet?rem Code im Ruhezustand gesch?tzt. Interaktives Testen der Anwendungssicherheit wird voraussichtlich mit einer CAGR von 13,69 % wachsen, da eingebettete Agenten aktive Ausführungspfade beobachten, erreichbare Schwachstellen identifizieren und Falschmeldungen reduzieren. Diese kontextreichen Erkenntnisse sprechen Teams an, die von unverifizierten SAST-Warnungen und engen Sprint-Zeitpl?nen ermüdet sind.
Dynamische Scanner bleiben für Black-Box-Bewertungen von Drittanbieterpaketen ohne Quellzugang unverzichtbar, w?hrend die Analyse der Softwarezusammensetzung das Open-Source-Lieferkettenrisiko nach Log4Shell mindert. Anbieter orchestrieren alle Modalit?ten über einheitliche Dashboards und korrelieren Risikobewertungen, damit Sicherheitsteams in der Produktion ausnutzbare Schwachstellen priorisieren k?nnen. Die Verknüpfung dieser Techniken bildet das Fundament für Mehrprodukt-Erweiterungen und st?rkt die Anbieterbindung, auch wenn spezialisierte Start-ups die Innovation im Markt für Anwendungssicherheit vorantreiben.

Nach Endbenutzerbranche: Gesundheitswesen beschleunigt nach Datenschutzverletzungen
Das Bank-, Finanzdienstleistungs- und Versicherungswesen bewahrte 24,83 % der Ausgaben im Jahr 2025 unter unerbittlicher regulatorischer Kontrolle, die viertelj?hrliche Penetrationstests und unver?nderliche Prüfpfade fordert. Das Gesundheitswesen ist auf dem Weg zu einer CAGR von 13,79 % bis 2031, nachdem 725 Meldungen über Datenschutzverletzungen im Jahr 2025 Anwendungsschwachstellen als 38 % der Einstiegspunkte nannten. Ransomware-Vorf?lle, die auf elektronische Gesundheitsakten abzielen, katalysieren Investitionen in automatisiertes Scannen und Laufzeit-Selbstschutz.
Einzelhandel und E-Commerce priorisieren API- und DAST-Abdeckung zum Schutz von Zahlungsdaten bei saisonalen Verkehrsspitzen, w?hrend Regierungsbeh?rden aufgrund von Einschr?nkungen bei klassifizierten Daten On-Premises-SAST-Arrays bevorzugen. Bildungsbeh?rden migrieren Schülerinformationssysteme auf SaaS und setzen leichtgewichtige Cloud-Scanner ein, um FERPA-Schutzma?nahmen zu erfüllen. Industrielle Hersteller integrieren Scanner in Projekte für Betriebstechnologie, da Web-Schnittstellen in Fabrikhallen zunehmen. Insgesamt diversifizieren branchenspezifische Anforderungen die Nachfragemuster und verbreitern den gesamten adressierbaren Markt für Anwendungssicherheit.
Geografische Analyse
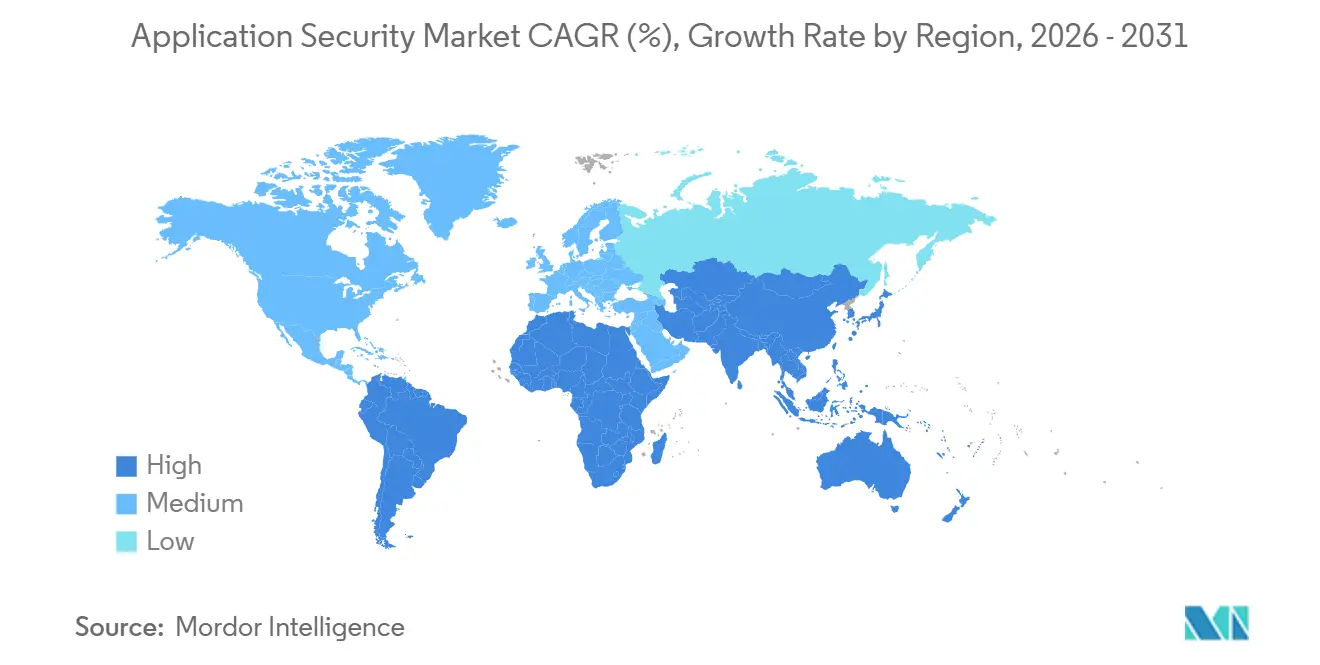
Nordamerika entfiel im Jahr 2025 auf 40,91 % des Umsatzes, angetrieben durch den Pr?sidialerlass 14028, der Anbieter verpflichtet, Software-Stücklisten für die Bundesbeschaffung bereitzustellen. Die Cybersecurity and Infrastructure Security Agency der Vereinigten Staaten ver?ffentlichte im Jahr 2024 grundlegende Standards für sichere Software und machte Anwendungssicherheitskontrollen damit faktisch zu vertraglichen Anforderungen für Gesch?fte mit dem ?ffentlichen Sektor. Risikokapitalfinanzierung f?rdert eine kontinuierliche Startup-Gründung, intensiviert den Wettbewerb zwischen etablierten Anbietern und Open-Source-Herausforderern und treibt eine schnelle Funktionsinnovation voran.
Der asiatisch-pazifische Raum liefert die schnellste CAGR von 13,83 % bis 2031, da Indiens Regeln für digitale Kreditvergabe und Indonesiens Bankmodernisierung unabh?ngige Sicherheitsprüfungen und sichere Entwicklungslebenszyklen erfordern. Chinas Multi-Level-Schutzschema 2.0 erzwingt Verschlüsselung auf Anwendungsebene und Offenlegung von Schwachstellen, was inl?ndische Plattformen dazu veranlasst, SAST- und DAST-Tools ab dem frühesten Sprint einzubetten. Compliance-?nderungen in Japan, 厂ü诲办辞谤别补 und Australien vereinheitlichen die regionale Nachfrage weiter und veranlassen globale Anbieter, lokale Datenspeicherung und Sprachpakete hinzuzufügen.
Europa profitiert vom Digital Operational Resilience Act, der seit Januar 2025 in Kraft ist und viertelj?hrliche Penetrationstests für den Finanzsektor vorschreibt und die Einführung von Prüfpfaden auf Versionskontrollebene vorantreibt. Der bevorstehende Cyber Resilience Act wird sichere Gestaltungspflichten auf alle innerhalb des Binnenmarkts verkaufte Software ausweiten und den Anwendungsbereich über traditionell regulierte Branchen hinaus erweitern. Die M?rkte im Nahen Osten und in Afrika sind noch im Entstehen, beschleunigen sich jedoch, da Souver?ne-Cloud-Mandate in Saudi-Arabien und den Vereinigten Arabischen Emiraten lokales Hosting in Verbindung mit zertifizierten Sicherheits-Tools erfordern. 厂ü诲补尘别谤颈办补 verzeichnet eine schrittweise Einführung, da Finanzregulatoren in Brasilien und Mexiko ihre Leitlinien mit PCI-DSS 4.0 harmonisieren und Banken sowie Fintechs zu kontinuierlichem Testen dr?ngen. Insgesamt konvergiert die Harmonisierung von Compliance-Anforderungen die regionalen Entwicklungen und vergr??ert den globalen Markt für Anwendungssicherheit.

Wettbewerbslandschaft
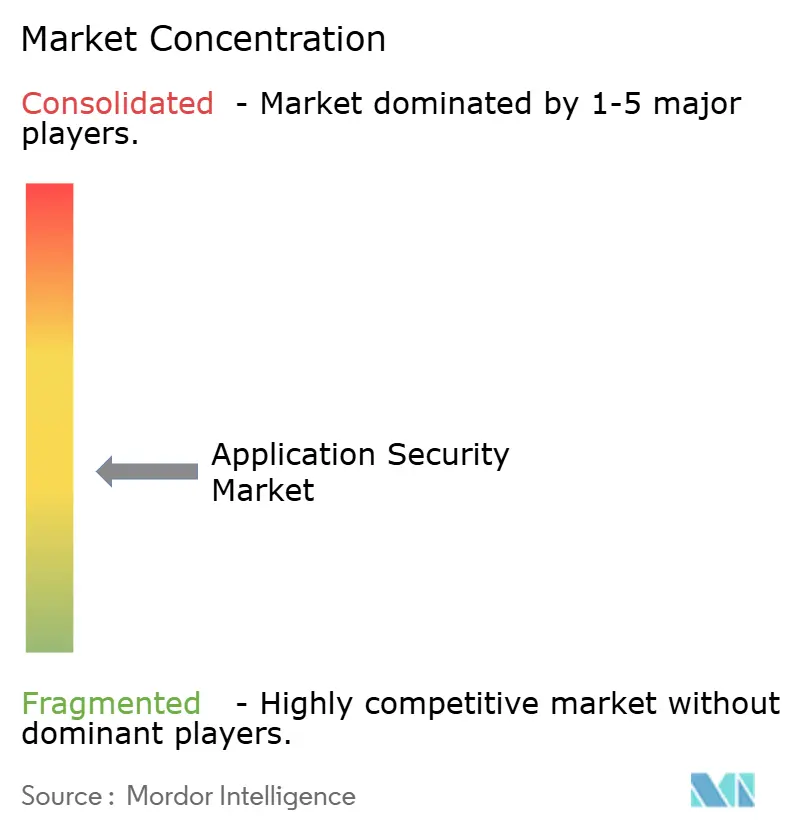
Der Markt für Anwendungssicherheit bleibt m??ig fragmentiert, da die fünf gr??ten Anbieter im Jahr 2025 rund 35 % des globalen Umsatzes hielten. Synopsys, Checkmarx und Veracode differenzieren sich durch die Bereitstellung von einheitlichem SAST, DAST, IAST und SCA innerhalb einer einzigen Lizenz. Synopsys beschleunigte die Konsolidierung mit drei Akquisitionen zwischen 2024 und 2025, zuletzt Apiiro, um risikobasierte Priorisierung und Software-Lieferkettenanalysen in seine Coverity-Plattform zu integrieren.
Open-Source-orientierte Herausforderer, insbesondere Snyk und GitLab, betten Scanner in Commit-Workflows ein, gewinnen die Gunst der Entwickler und senken die Wechselkosten. Cloud-Hyperscaler nutzen die Kontrolle über CI/CD-Infrastruktur, um Scanning als Mehrwert zu bündeln, und bedrohen damit traditionelle Lizenzmodelle. Gleichzeitig schaffen API-fokussierte Startups wie Salt Security und Traceable AI Nischen, indem sie Echtzeit-Verhaltensanalysen speziell für Schnittstellenmissbrauchsmuster anbieten – eine Lücke, die von Mehrzweck-Suiten nur teilweise geschlossen wird.
KI-gestützte Triage entwickelt sich zu einem wei?en Fleck; Machine-Learning-Engines analysieren historische Behebungsdaten, um ausnutzbare Defekte zu kennzeichnen und das falsch-positive Rauschen zu reduzieren, das das Vertrauen der Entwickler untergr?bt. Anbieter mit gro?en propriet?ren Schwachstellendatenbanken werden einen Vorteil beim Modelltraining haben. Patentaktivit?ten unterstreichen lebhafte Innovation: Die Vereinigten Staaten erteilten im Jahr 2025 127 testbezogene Patente, die ML-basierte Klassifizierung, automatisierte Behebungs-Pull-Requests und Laufzeit-Bedrohungskorrelation abdecken. Die Wettbewerbsintensit?t wird voraussichtlich hoch bleiben, da Marktführer Akquisitionen mit organischer Forschung und Entwicklung in Einklang bringen, um ihren Anteil am wachsenden Markt für Anwendungssicherheit zu sichern.
Marktführer im Bereich Anwendungssicherheit
IBM Corporation
Oracle Corporation
Veracode (Thoma Bravo)
Synopsys Inc.
Qualys Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- Januar 2026: Synopsys übernahm Apiiro, um risikobasierte Priorisierung und Lieferkettenanalysen in Coverity SAST zu integrieren.
- Dezember 2025: Palo Alto Networks startete Prisma Cloud Code Security 3.0 mit KI-gesteuerten Behebungs-Pull-Requests.
- November 2025: Snyk erhielt 200 Millionen USD in einer Series-G-Finanzierungsrunde, was das Unternehmen mit 7,4 Milliarden USD bewertet, um die Expansion in das Scannen von Infrastruktur als Code voranzutreiben.
- Oktober 2025: IBM integrierte den watsonx Code Assistant mit Application Security on Cloud für Anleitungen direkt im Editor.


Berichtsumfang des globalen Marktes für Anwendungssicherheit
Anwendungssicherheit umfasst Ma?nahmen zur Verbesserung der Sicherheit einer Anwendung, h?ufig durch das Auffinden, Beheben und Verhindern von Sicherheitsschwachstellen. Verschiedene Techniken decken Sicherheitsschwachstellen in verschiedenen Phasen des Lebenszyklus einer Anwendung auf, wie z. B. Design, Entwicklung, Bereitstellung, Upgrade und Wartung.
Der Bericht über den Markt für Anwendungssicherheit ist segmentiert nach Komponente (L?sungen, Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises), Unternehmensgr??e (kleine und mittlere Unternehmen, Gro?unternehmen), Sicherheitstesttyp (SAST, DAST, IAST, RASP, SCA), Endbenutzerbranche (BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, Regierung und Verteidigung, IT und Telekommunikation, Bildung, sonstige Endbenutzerindustrien) sowie Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Kleine und mittlere Unternehmen (KMU) |
| Gro?unternehmen |
| Statische Anwendungssicherheitsprüfung (SAST) |
| Dynamische Anwendungssicherheitsprüfung (DAST) |
| Interaktive Anwendungssicherheitsprüfung (IAST) |
| Laufzeit-Anwendungs-Selbstschutz (RASP) |
| Software-Kompositionsanalyse (SCA) |
| BFSI |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Bildung |
| Sonstige Endbenutzerindustrien |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| 厂ü诲补尘别谤颈办补 | Brasilien |
| Argentinien | |
| ?briges 厂ü诲补尘别谤颈办补 | |
| Europa | Deutschland |
| Vereinigtes K?nigreich | |
| Frankreich | |
| Spanien | |
| ?briges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| 厂ü诲办辞谤别补 | |
| ?briger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| 罢ü谤办别颈 | |
| ?briger Naher Osten | |
| Afrika | 厂ü诲补蹿谤颈办补 |
| Nigeria | |
| ?gypten | |
| ?briges Afrika |
| Nach Komponente | L?sungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen (KMU) | |
| Gro?unternehmen | ||
| Nach Sicherheitstesttyp | Statische Anwendungssicherheitsprüfung (SAST) | |
| Dynamische Anwendungssicherheitsprüfung (DAST) | ||
| Interaktive Anwendungssicherheitsprüfung (IAST) | ||
| Laufzeit-Anwendungs-Selbstschutz (RASP) | ||
| Software-Kompositionsanalyse (SCA) | ||
| Nach Endbenutzerbranche | BFSI | |
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Regierung und Verteidigung | ||
| IT und Telekommunikation | ||
| Bildung | ||
| Sonstige Endbenutzerindustrien | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Spanien | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?gypten | ||
| ?briges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Welcher Umsatz wird für den Markt für Anwendungssicherheit bis 2031 prognostiziert?
Der Sektor wird voraussichtlich bis 2031 einen Wert von 28,11 Milliarden USD erreichen.
Welcher Bereitstellungsmodus w?chst am schnellsten?
Die Cloud-Bereitstellung w?chst bis 2031 mit einer CAGR von 13,77 %, da Plattformen native Scanner integrieren.
Warum gewinnen Dienstleistungen im Bereich Anwendungssicherheit an Marktanteil?
Organisationen lagern die Triage von Schwachstellen und die Entwicklerschulung an verwaltete Anbieter aus, was Dienstleistungen mit einer CAGR von 13,67 % antreibt.
Welcher Testtyp wird voraussichtlich die anderen übertreffen?
Die interaktive Anwendungssicherheitsprüfung führt das Wachstum mit einer CAGR von 13,69 % an, da sie die Ausnutzbarkeit zur Laufzeit validiert.
Welche Region verzeichnet die h?chste Wachstumsrate?
Der asiatisch-pazifische Raum verzeichnet die h?chste CAGR von 13,83 %, angetrieben durch digitales Banking und strengere Datenschutzvorschriften.
Was ist das Haupthemmnis für die Einführung?
Hohe Gesamtbetriebskosten und Tool-Komplexit?t schrecken insbesondere kleine und mittlere Unternehmen ab.
Seite zuletzt aktualisiert am:



