
Taille et part du marché de la cybersécurité
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 264.43 Milliards de dollars |
| Taille du Marché (2031) | 471.88 Milliards de dollars |
| Growth Rate (2026 - 2031) | 12.28 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la cybersécurité par 麻豆视频
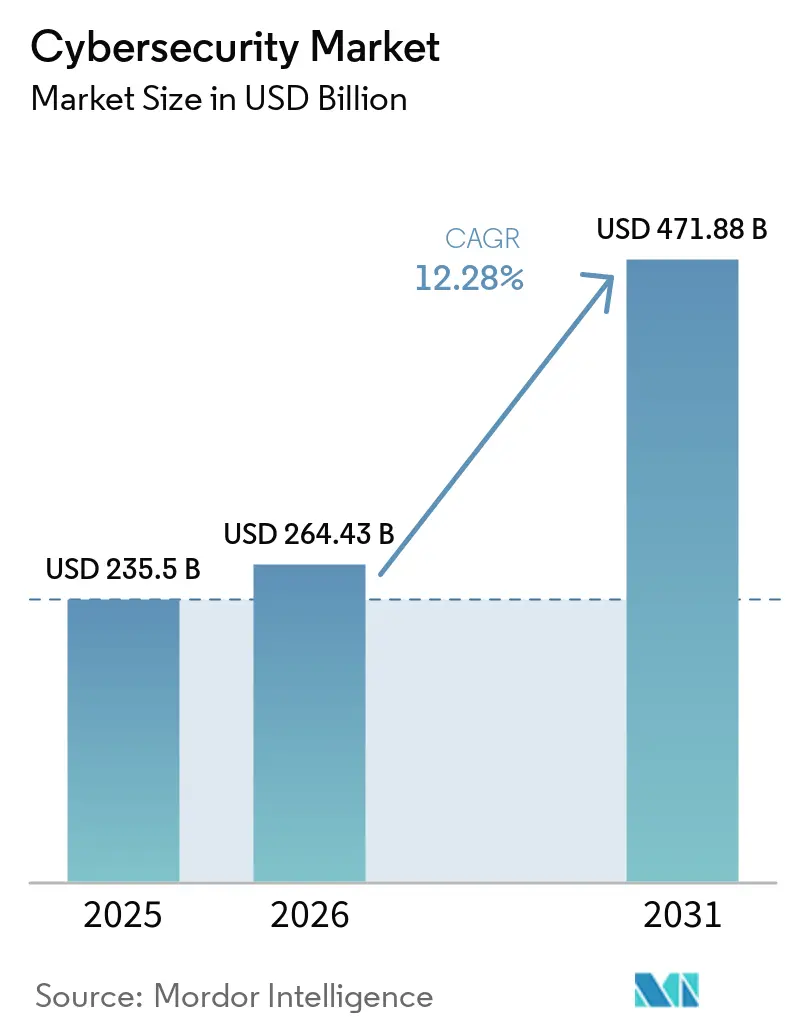
La taille du marché de la cybersécurité en 2026 est estimée à 264,43 milliards USD, en hausse par rapport à la valeur 2025 de 235,5 milliards USD, avec des projections pour 2031 indiquant 471,88 milliards USD, progressant à un TCAC de 12,28 % sur 2026-2031.
L'augmentation des dépenses consacrées aux architectures zéro confiance, l'intégration des défenses informatiques et des technologies opérationnelles (OT), ainsi que les préparatifs pour le chiffrement prêt au quantique constituent les principales forces à l'origine de cette expansion. L'Amérique du Nord conserve son leadership en matière de dépenses, tandis que l'Asie-Pacifique enregistre les gains les plus rapides à mesure que les entreprises migrent leurs charges de travail vers des environnements cloud-first. Les allocations budgétaires augmentent également car les souscripteurs d'assurance cybernétique exigent des contr?les vérifiables, poussant les organisations vers des plateformes de sécurité unifiées qui simplifient la supervision. Simultanément, la consolidation des plateformes par fusions et acquisitions s'intensifie alors que les fournisseurs cherchent à couvrir les vecteurs de menaces émergents.
Principaux enseignements du rapport
- Par offre, les solutions ont capturé 69,55 % de la part du marché de la cybersécurité en 2025, tandis que les services progressent jusqu'en 2031 à un TCAC de 12,85 %.
- Par mode de déploiement, le déploiement sur site a conservé 59,40 % de la taille du marché de la cybersécurité en 2025, mais la sécurité basée sur le cloud devrait progresser à un TCAC de 15,95 %.
- Par secteur d'utilisation finale, le BFSI était en tête avec 26,10 % de part de chiffre d'affaires en 2025 ; le commerce de détail et l'e-commerce devrait progresser à un TCAC de 15,05 % d'ici 2031.
- Par taille d'entreprise utilisatrice finale, les grandes organisations ont représenté 67,55 % de la taille du marché de la cybersécurité en 2025, tandis que les PME devraient cro?tre à un TCAC de 13,25 %.
- Par géographie, l'Amérique du Nord détenait 43,20 % de la part du marché de la cybersécurité en 2025 ; l'Asie-Pacifique devrait afficher un TCAC de 16,85 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Transformation numérique cloud-first accélérée | +2.1% | Mondial ; plus marquée en Amérique du Nord et en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Convergence de la sécurité informatique et OT dans les infrastructures critiques | +1.8% | Amérique du Nord, Europe et Asie industrielle | Long terme (≥ 4 ans) |
| Mandats d'architecture zéro confiance pour la main-d'?uvre hybride | +1.5% | Amérique du Nord et UE, en expansion en Asie-Pacifique | Court terme (≤ 2 ans) |
| Explosion des exigences de souscription en assurance cybernétique | +1.2% | Amérique du Nord et Europe, émergence en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Réglementations sur la souveraineté numérique favorisant des piles de sécurité localisées | +0.9% | Europe, Chine, Inde | Long terme (≥ 4 ans) |
| Calendriers de migration vers la cryptographie prête au quantique | +0.8% | Mondial ; adoption précoce dans les secteurs gouvernemental et financier | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Transformation numérique cloud-first accélérée
La migration vers le cloud redéfinit les priorités d'investissement en matière de sécurité de l'information, car les contr?les périmètriques échouent dans les environnements distribués. Le déploiement cloud est en pleine croissance, dépassant les allocations sur site et stimulant la demande de plateformes de protection des applications cloud natives qui intègrent les protections liées à l'identité, aux charges de travail et aux données. Les entreprises recherchent des consoles unifiées pour réduire la prolifération des outils, et les fournisseurs répondent avec des plateformes qui corrèlent la télémétrie à travers les environnements hybrides, améliorant ainsi la visibilité et l'efficacité de la réponse [1]Tenable Research Team, "?tat de la sécurité cloud 2025," tenable.com.
Convergence de la sécurité informatique et OT dans les infrastructures critiques
L'Industrie 4.0 force les systèmes autrefois isolés par air-gap à se connecter en ligne, exposant les réseaux de contr?le hérités aux mêmes adversaires qui ciblent les actifs informatiques, ce qui stimule une demande accrue sur le marché de la cybersécurité. Les cadres réglementaires tels qu'ISA/IEC 62443 exigent désormais des défenses intégrées couvrant les ateliers de production et les centres de données, encourageant l'investissement dans des outils spécialisés de détection des menaces OT et de segmentation. Les services d'énergie sont en tête de l'adoption, car des acteurs parrainés par des ?tats sondent les vulnérabilités des réseaux électriques, et le retour sur investissement des initiatives de sécurité axées sur l'OT dépasse désormais les projets informatiques comparables en termes de réduction des risques.
Mandats d'architecture zéro confiance pour la main-d'?uvre hybride
L'Ordonnance exécutive 14028 oblige les agences fédérales américaines et leurs sous-traitants à adopter des modèles zéro confiance d'ici 2025, incitant le secteur privé à suivre cet exemple. Les contr?les centrés sur l'identité, l'authentification continue et la micro-segmentation remplacent l'accès traditionnel par VPN, atténuant ainsi la compromission des informations d'identification qui est à l'origine de 38 % des violations. Les institutions financières allouent désormais 12 % de leurs budgets informatiques à la mise en ?uvre du modèle zéro confiance, contre 9,7 % il y a quatre ans, reflétant le r?le stratégique de la gouvernance des identités.
Explosion des exigences de souscription en assurance cybernétique
Les primes mondiales d'assurance cybernétique devraient progresser, et les souscripteurs exigent de plus en plus la preuve d'une protection des points de terminaison, d'une authentification multi-facteurs et d'une préparation à la réponse aux incidents. Cet achat guidé par la conformité influence les petites et moyennes entreprises, qui adoptent des piles de sécurité fournies par le cloud pour satisfaire aux exigences des assureurs et obtenir une couverture.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Déficit de talents en cybersécurité et inflation salariale | -1.4% | Mondial ; plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Complexité d'intégration avec les infrastructures héritées | -0.7% | Industrie manufacturière et finance à l'échelle mondiale | Moyen terme (2 à 4 ans) |
| Prolifération des API élargissant la complexité de la surface d'attaque | -0.6% | Entreprises cloud-first à l'échelle mondiale | Court terme (≤ 2 ans) |
| Fatigue des alertes du SOC et surcharge de faux positifs limitant le ROI | -0.5% | Organisations disposant de SOC matures | Moyen terme (2 à 4 ans) |
| Source: 麻豆视频 | |||
Déficit de talents en cybersécurité et inflation salariale
Le manque de 3,4 millions de professionnels grève les budgets alors que les salaires augmentent pour les compétences rares en matière de cloud, d'OT et de défense basée sur l'IA. Cette contrainte pousse à la consolidation du marché vers des plateformes nécessitant moins de personnel spécialisé pour fonctionner, tout en créant simultanément des opportunités pour les fournisseurs proposant des services de sécurité gérés et des outils d'automatisation basés sur l'IA. La situation est aggravée par des taux de rotation élevés, 64 % des professionnels de la cybersécurité envisageant des changements d'emploi en raison du stress lié à la charge de travail, créant un cycle continu de co?ts de recrutement et de formation qui impacte les budgets de sécurité organisationnels [2]Bitdefender Labs, "?tude mondiale sur la main-d'?uvre en cybersécurité 2025," bitdefender.com.
Complexité d'intégration avec les infrastructures héritées
Les fabricants et les banques peinent à greffer des contr?les avancés sur des systèmes vieux de plusieurs décennies tout en préservant la continuité de service. Seulement 31 % des dirigeants industriels estiment que leur pile informatique actuelle est prête pour l'avenir, et 70 % des institutions financières admettent sous-investir car l'intégration perturbe les opérations. Les fournisseurs qui proposent une découverte des actifs non intrusive et des parcours de migration par phases gagnent du terrain.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments du marché de la cybersécurité
Par offre : l'élan se déplace vers la consolidation des plateformes
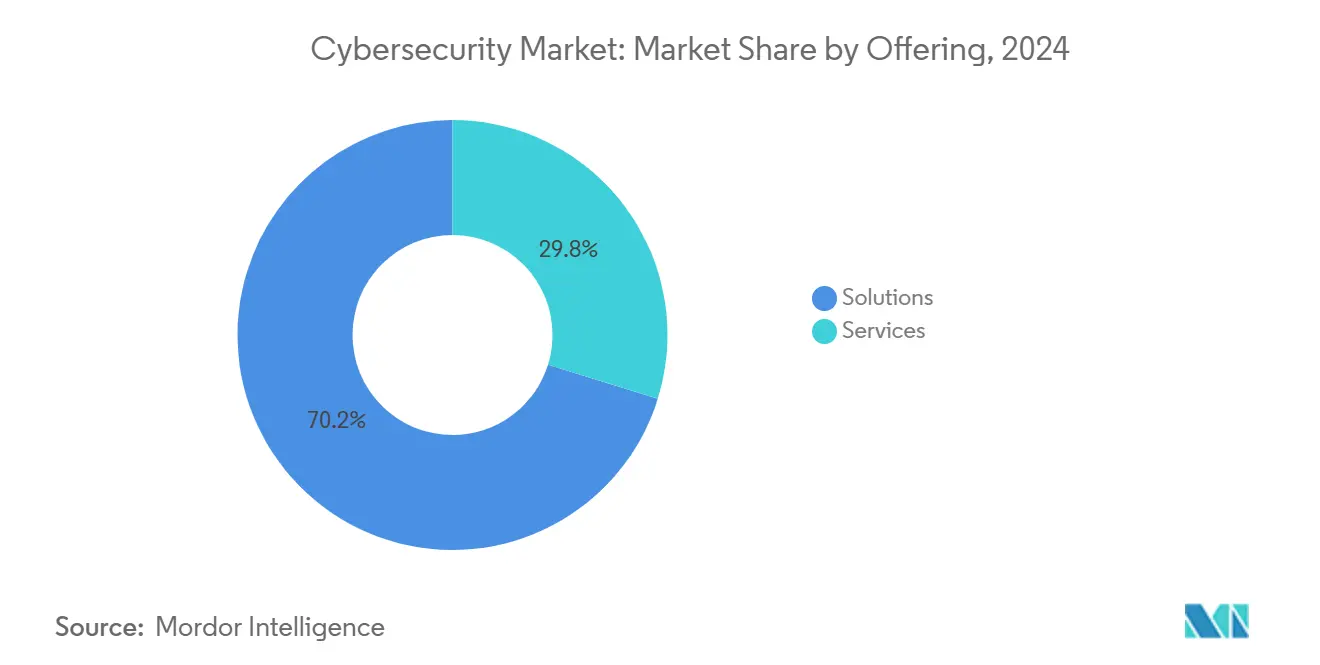
Les solutions ont conservé 70,2 % de la part du marché de la cybersécurité en 2024 et devraient progresser à un TCAC de 13,1 % à mesure que les entreprises abandonnent les outils isolés en faveur de suites convergées qui unifient les défenses cloud, d'identité et de réseau. Les protections des applications, du cloud et de l'identité affichent les gains les plus rapides, tandis que les contr?les de réseau et de points de terminaison progressent plus modestement, les couches XDR supplantant les produits autonomes. La protection des données gagne en importance dans le contexte des nouvelles règles de confidentialité, et la gestion intégrée des risques intègre directement les flux de travail de conformité dans les tableaux de bord de sécurité.
Les services ont généré 29,8 % du chiffre d'affaires 2024, les offres gérées bénéficiant du manque de talents même si l'automatisation tempère la croissance. Les missions de conseil restent essentielles pour les secteurs réglementés nécessitant des mises en ?uvre sur mesure. Les prestataires qui associent le conseil à des services récurrents de détection et de réponse gérées s'assurent des contrats à long terme, soutenant ainsi des flux de revenus prévisibles et des relations clients plus profondes. Le marché de la cybersécurité continue de favoriser les fournisseurs qui fusionnent produits et services en résultats fluides, rationalisant les achats pour les équipes de sécurité aux ressources limitées tout en réduisant le risque d'intégration.
Par mode de déploiement : l'adoption du cloud dépasse le contr?le sur site
Les déploiements sur site représentaient encore 60,1 % de la taille du marché de la cybersécurité en 2024, reflétant la préférence continue pour une supervision directe dans les secteurs hautement réglementés tels que le gouvernement et la santé. Cependant, le centre de gravité se déplace à mesure que la sécurité cloud native s'accélère à un TCAC de 16,4 %, portée par les promesses d'une élasticité à l'échelle, de cycles de mise à jour plus rapides et d'une veille sur les menaces intégrée.
Les petites et moyennes entreprises gravitent vers des suites entièrement hébergées qui éliminent les co?ts d'infrastructure, tandis que les grandes organisations adoptent des modèles hybrides qui maintiennent les charges de travail sensibles en interne tout en acheminant les données moins sensibles vers des clouds régionaux pour satisfaire aux mandats de souveraineté. Les fournisseurs répondent aux préoccupations de conformité gr?ce à des centres de données régionaux et à des contr?les de chiffrement prêts pour l'audit, supprimant les obstacles historiques à l'adoption. Les consoles unifiées offrant une visibilité sur les environnements sur site, privés et publics émergent comme des capacités indispensables, stimulant la demande de plateformes qui corrèlent les journaux provenant des points de terminaison, des identités et des flux réseau dans un seul moteur analytique.
Par secteur d'utilisation finale : le BFSI maintient son avance, le commerce de détail en plein essor
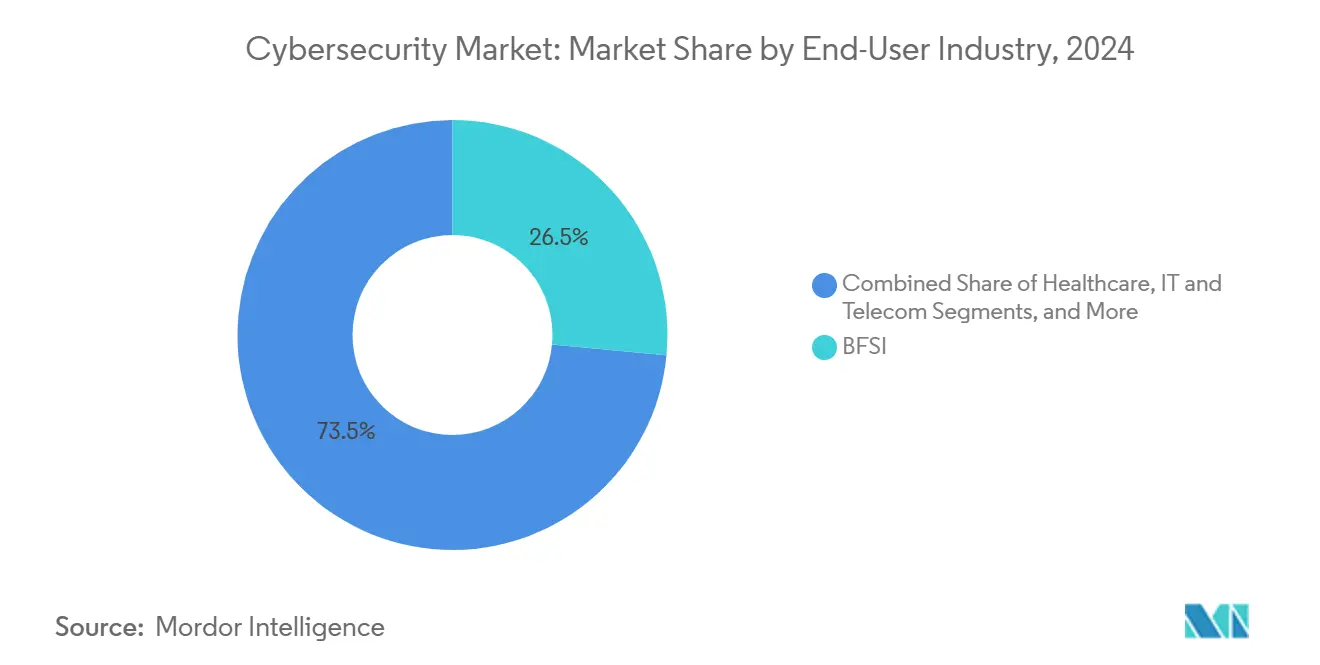
Le BFSI a maintenu 26,5 % de part du marché de la cybersécurité en 2024 en raison de réglementations strictes et de la valeur élevée des données financières. Les dépenses continuent d'augmenter à mesure que les institutions mettent en ?uvre l'accès zéro confiance, l'analyse de fraude en temps réel et la cryptographie prête au quantique pour protéger les rails de paiement.
Le commerce de détail et l'e-commerce constituent le secteur vertical à la croissance la plus rapide, progressant à un TCAC de 15,5 % gr?ce aux stratégies omnicanales qui élargissent les surfaces d'attaque numériques. Les co?ts liés aux violations associées à l'exposition des données clients et à la fraude aux paiements stimulent l'investissement dans la tokenisation, le blindage des applications et la sécurité des API. Les entités industrielles et de défense investissent massivement pour sécuriser les environnements OT, tandis que les acteurs de l'informatique et des télécommunications protègent les réseaux de télécommunications qui sous-tendent la connectivité nationale. Les fabricants augmentent également leurs dépenses car 25,7 % des incidents cybernétiques de 2024 ont ciblé les systèmes de production, stimulant le déploiement de détection d'anomalies centrée sur les actifs qui fait le pont entre les zones informatiques et OT.
Note: Les parts de segments de tous les segments individuels sont disponibles à l'achat du rapport
Par taille d'entreprise utilisatrice finale : les PME misent sur la simplicité du cloud
Les grandes entreprises ont généré 68,3 % du chiffre d'affaires en 2024 et continuent de consacrer 12 % de leurs budgets informatiques à la sécurité, en se concentrant sur l'analyse basée sur l'IA et les services de détection et de réponse étendues gérées pour contrer les adversaires sophistiqués.
Les PME ont contribué à hauteur de 31,7 % mais dépasseront leurs homologues plus grandes à un TCAC de 13,6 %. Les assureurs exigent désormais des contr?les de base avant d'émettre des cyber-polices, ce qui incite les petites entreprises à adopter des plateformes cloud regroupant des protections des points de terminaison, de la messagerie et de l'identité avec des portails de gestion simplifiés. Des co?ts initiaux réduits et une tarification par abonnement suppriment les obstacles aux dépenses d'investissement, tandis que les modèles de responsabilité partagée transfèrent une grande partie de la charge opérationnelle aux prestataires. Les tableaux de bord de conformité partagés qui cartographient les contr?les selon des cadres tels qu'ISO 27001 et SOC 2 séduisent les dirigeants cherchant une assurance au niveau du conseil d'administration sans augmenter les effectifs.
Analyse géographique
Marché de la cybersécurité en Amérique du Nord
L'Amérique du Nord a contr?lé 43,20 % des revenus de 2025 sur le marché de la cybersécurité, soutenue par des réglementations matures et la présence de grands fournisseurs. Les dépenses régionales devraient dépasser 137,6 milliards USD d'ici 2027, car le décret exécutif 14028 impose une migration étendue vers le modèle zéro confiance. Les ?tats-Unis ont signalé 9 036 cyberincidents en 2023, éclipsant les 2 557 événements enregistrés en Europe et soutenant la demande de flux avancés de renseignements sur les menaces et de services SOC grés. Le Canada et le Mexique contribuent à la croissance gr?ce à des programmes public-privé conjoints qui harmonisent le signalement transfrontalier des violations et la réponse aux incidents.
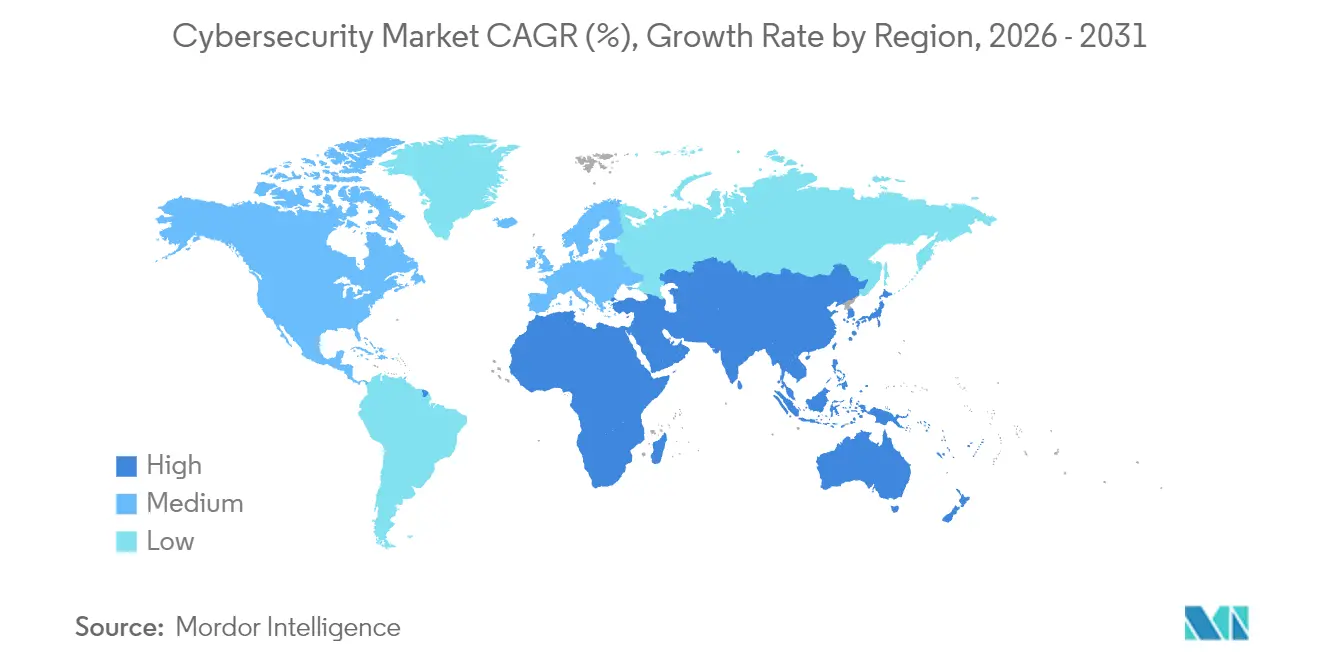


Marché de la cybersécurité en Asie-Pacifique
L'Asie-Pacifique est la zone à la croissance la plus rapide avec un CAGR de 16,85 %, les plans de nation numérique soutenus par l'?tat élevant la sécurité au rang d'infrastructure critique. La Chine, l'Inde, le Japon et la Corée du Sud allouent des budgets pluriannuels à des stratégies nationales en matière de cybersécurité, tandis que l'Australie et la Nouvelle-Zélande mettent en ?uvre des cadres de résilience complets exigeant la divulgation obligatoire des incidents. Les acheteurs régionaux franchissent souvent les contr?les hérités en adoptant d'emblée la sécurité native dans le cloud, accélérant l'adoption de l'analytique centrée sur l'identité et pilotée par l'IA.
Marché de la cybersécurité en Europe
La croissance de la région européenne est portée par l'application du RGPD et la prochaine directive NIS2 qui étend la couverture à davantage de secteurs. L'Allemagne, le Royaume-Uni et la France dominent les dépenses, tandis que les marchés d'Europe centrale et orientale progressent à partir d'une base plus modeste en s'alignant sur les exigences de l'UE. Les initiatives de cloud souverain en France et en Espagne stimulent la demande de piles de sécurité hébergées localement, tandis que les restrictions sur les transferts transfrontaliers de données accélèrent l'adoption de techniques de chiffrement renfor?ant la confidentialité.
Paysage réglementaire
Les modèles d'achat et d'exploitation en cybersécurité sont fa?onnés par la maturation des exigences en matière de divulgation, de sécurité des produits et d'infrastructures critiques dans les principales régions. Aux ?tats-Unis, les règles de la SEC relatives à la gestion des risques, à la stratégie, à la gouvernance et à la divulgation des incidents de cybersécurité continuent de renforcer la responsabilité au niveau des conseils d'administration et un reporting plus structuré, appuyées en 2026 par les lettres types de commentaires actualisées de la Division of Corporation Finance de la SEC et par la taxonomie SEC Cybersecurity Disclosure (CYD) pour Inline XBRL (version 2026 publiée le 16 mars 2026). Au niveau des normes, le NIST a publié le Cybersecurity Framework (CSF) 2.0 le 26 février 2024, élargissant l'accent au-delà des infrastructures critiques et actualisant la référence pour les programmes d'entreprise et la gestion des risques fournisseurs.
En Europe, les exigences de sécurité des produits et de la cha?ne d'approvisionnement influencent de plus en plus les feuilles de route des fournisseurs et les achats des entreprises. Le règlement (UE) 2024/2847 (Cyber Resilience Act) introduit des obligations de sécurité dès la conception pour les produits comportant des éléments numériques, avec des jalons clés en 2026, notamment la date limite du 11 juin 2026 pour que les ?tats membres désignent les autorités notifiantes, et l'obligation de signalement des incidents et des vulnérabilités activement exploitées au titre de l'article 14 à partir du 11 septembre 2026. Ces échéances accroissent la demande en gestion des vulnérabilités, en processus de divulgation coordonnée, en mécanismes de mise à jour sécurisés et en preuves prêtes pour l'audit à travers les piles de cybersécurité liées aux appareils, aux logiciels et au cloud.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la cybersécurité couvre les intrants fondamentaux (infrastructure de calcul, mise en réseau et sources de télémétrie de sécurité), les fournisseurs de technologies clés (gestion des identités et des accès, contr?les des terminaux et du réseau, sécurité du cloud et des applications, protection des données et gestion des risques), et les couches de livraison (intégrateurs de systèmes, fournisseurs MSSP/MDR, évaluateurs alignés sur la cyber-assurance et spécialistes de la réponse aux incidents). Les hyperscalers et les éditeurs de plateformes agissent de plus en plus comme points d'agrégation en intégrant des contr?les de sécurité et des analyses dans les environnements cloud et hybrides, tandis que les intégrateurs et les fournisseurs de services gérés opérationnalisent ces outils pour compenser le déficit de talents en cybersécurité et la fatigue liée aux alertes des SOC.
L'assurance de la cha?ne d'approvisionnement est désormais une dépendance de premier ordre dans cette cha?ne, à mesure que les composants logiciels, les services tiers et l'infrastructure télécoms et cloud élargissent la surface d'attaque. Les organismes gouvernementaux et de normalisation renforcent les pratiques de gestion des risques de la cha?ne d'approvisionnement TIC via des programmes tels que les initiatives de la CISA sur la sécurité de la cha?ne d'approvisionnement TIC et les actions au niveau de l'UE, notamment la bo?te à outils européenne pour la sécurité de la cha?ne d'approvisionnement TIC et la proposition de la Commission européenne en 2026 visant à actualiser le cadre du Cybersecurity Act de l'UE (souvent désignée comme une orientation Cybersecurity Act 2). Ces initiatives renforcent les stratégies multi-fournisseurs, une évaluation plus rigoureuse des fournisseurs et une documentation de sécurité plus formalisée, incitant les fournisseurs à proposer une transparence de type SBOM, une réponse aux vulnérabilités sur l'ensemble du cycle de vie, et des artefacts prêts pour la certification pouvant accompagner les produits et services à travers les zones géographiques.
Paysage concurrentiel
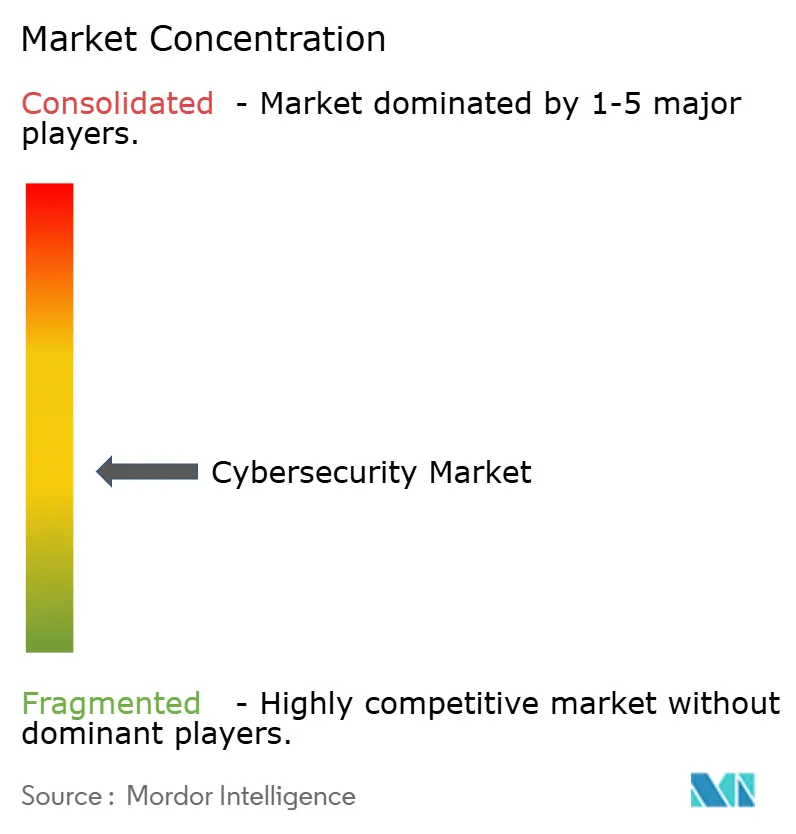
Le marché de la cybersécurité reste modérément fragmenté, bien que la consolidation progresse à mesure que les acheteurs préfèrent les plateformes intégrées aux solutions ponctuelles déconnectées. L'offre de 23 milliards USD de Google pour Wiz, l'acquisition par Palo Alto Networks de l'unité QRadar d'IBM pour 500 millions USD, et l'acquisition par CyberArk de Venafi pour 1,54 milliard USD illustrent la course à l'expansion des capacités cloud et d'identité [3]Douglas W. Hubbard, "Consolidation des plateformes en cybersécurité," journalofcyberpolicy.com.
Les entreprises émergentes exploitent les espaces vierges dans le chiffrement prêt au quantique, la défense OT et l'orchestration basée sur l'IA. Les jeunes pousses qui con?oivent des contr?les spécifiquement pour Kubernetes, les charges de travail sans serveur ou les pipelines d'apprentissage automatique gagnent du terrain auprès des entreprises natives du numérique. Les dép?ts de brevets pour les protocoles d'échange de clés post-quantiques et la détection d'anomalies basée sur l'apprentissage par renforcement ont augmenté de 28 % d'une année sur l'autre, soulignant le rythme d'innovation du secteur.
Les partenariats entre les fournisseurs de services cloud et les fournisseurs de sécurité s'approfondissent à mesure que les hyperscalers intègrent nativement l'analyse des menaces, les outils de conformité et les options de réponse gérée directement dans leurs plateformes. Ces alliances accélèrent les cycles de mise sur le marché pour les petits fournisseurs et fournissent aux hyperscalers des positions de sécurité différenciées qui séduisent les clients réglementés.
Leaders du secteur de la cybersécurité
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee LLC
- Darktrace plc
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Trellix Holdings LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware, Inc.
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.

Opportunités de marché et perspectives d'avenir
L'adoption des agents d'IA et l'expansion des identités, y compris les identités non humaines, créent un espace vierge pour des contr?les appliquant des politiques déterministes, surveillant le comportement des agents et sécurisant la confiance machine-à-machine à grande échelle. Cela se traduit en 2026 par des mouvements de plateforme tels que le renforcement par Cisco de la sécurité des identités pour les agents d'IA via l'acquisition d'Astrix Security, et la finalisation par Palo Alto Networks d'acquisitions visant à sécuriser les passerelles d'IA et les terminaux agentiques. ? mesure que ces capacités s'intègrent dans des plateformes plus larges, les acheteurs disposent de voies plus claires vers la rationalisation des outils, un déploiement plus rapide dans les parcs hybrides et des résultats gérés axés sur des réductions mesurables de la prolifération des outils et des délais de réponse plus courts.
La cryptographie post-quantique et la sécurité des identités machine émergent également comme des axes d'investissement plus nets, alors que les organisations se préparent à la migration vers un chiffrement adapté au quantique et à une meilleure auditabilité. En juillet 2026, Keyfactor a annoncé un investissement de croissance stratégique de plus de 1 milliard USD mené par Summit Partners pour développer la sécurité des identités machine et la cryptographie post-quantique, signalant l'afflux de capitaux vers les capacités de cycle de vie des certificats, de gestion des clés et d'agilité cryptographique. Parallèlement, les pressions réglementaires et de souveraineté, notamment les obligations de sécurité des produits à l'échelle européenne au titre du Cyber Resilience Act avec des jalons de reporting en 2026, soutiennent la demande pour des piles de sécurité localisées et conformes, pour l'automatisation des preuves de sécurité, et pour des flux de travail de réponse aux vulnérabilités pouvant être démontrés aux régulateurs, aux assureurs et aux comités de risque d'entreprise.
Recent Industry Developments in Marché de la cybersécurité
- Juin 2026 : IBM, Red Hat et Palo Alto Networks ont étendu le Project Lightwell pour relier la remédiation logicielle au patch virtuel de Palo Alto Networks, aidant les organisations à réduire les fenêtres d'exposition lorsque des vulnérabilités apparaissent. Cet effort relie le renseignement sur les vulnérabilités à l'exécution de la remédiation à travers les environnements hybrides, soutenant des processus de réponse plus rapides et plus standardisés pour les entreprises opérant à grande échelle.
- Mai 2026 : Palo Alto Networks a finalisé l'acquisition de Portkey afin d'ajouter des capacités de sécurité des passerelles d'IA à son portefeuille, alors que les entreprises adoptent des applications d'IA et des flux de travail agentiques. Cette acquisition soutient la consolidation de la plateforme en étendant la protection aux flux de trafic d'IA et aux points de gouvernance entre les modèles, les outils et les données d'entreprise.
- Juillet 2025 : Accenture et Microsoft se sont engagés dans un financement conjoint pour développer des outils cyber basés sur l'IA générative visant à réduire la prolifération des outils et les co?ts d'exploitation pour les équipes de sécurité. Cet engagement met en évidence la fa?on dont les grands fournisseurs de services et les écosystèmes d'hyperscalers transforment en produits les opérations de sécurité assistées par l'IA afin d'améliorer l'efficacité dans un contexte de contraintes persistantes sur la main-d'?uvre.


Marché de la cybersécurité Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Pour cette étude, le marché de la cybersécurité est défini comme la valeur des solutions et services utilisés pour prévenir, détecter, répondre et se remettre des cybermenaces au sein des organisations et des organismes publics.
Exclusions du périmètre : Nous excluons le renouvellement général du matériel informatique, le conseil informatique non lié à la sécurité qui n'est pas rattaché à un résultat en matière de sécurité, et les frais de connectivité télécom purs.
Aper?u de la segmentation
-
Par offre
-
Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité des réseaux
- Sécurité des points de terminaison
-
Services
- Services professionnels
- Services gérés
-
Solutions
-
Par mode de déploiement
- Cloud
- Sur site
-
Par secteur d'utilisation finale
- BFSI
- 厂补苍迟é
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- ?nergie et services aux collectivités
- Industrie manufacturière
- Autres
-
Par taille d'entreprise utilisatrice finale
- Grandes entreprises
- Petites et moyennes entreprises (PME)
-
Par géographie
-
Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
-
Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
-
Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
-
Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
-
Moyen-Orient et Afrique
-
Moyen-Orient
- Arabie saoudite
- ?mirats arabes unis
- Turquie
- Reste du Moyen-Orient
-
Afrique
- Afrique du Sud
- 狈颈驳é谤颈补
- ?gypte
- Reste de l'Afrique
-
Moyen-Orient
-
Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché, comprendre les schémas de dépenses typiques et collecter des points d'ancrage pouvant être mesurés de manière cohérente entre les régions et les secteurs. Nous avons principalement consulté des sources publiques telles que les publications du NIST, les avis de la CISA, les divulgations de la FCC et de la SEC le cas échéant, ainsi que les indicateurs de l'OCDE et de la Banque mondiale qui aident à expliquer l'intensité informatique et l'adoption numérique.
Pour maintenir des hypothèses ancrées dans la réalité, nous avons également examiné des documents tels que les rapports annuels d'entreprises et les présentations aux investisseurs, les bases de données d'incidents de cybersécurité et les mises à jour nationales sur la préparation en matière de cybersécurité, ainsi que la couverture presse réputée des grandes violations et des changements réglementaires. Nous avons utilisé un abonnement payant pour les données financières des entreprises et un autre pour les bases de données de brevets, de manière sélective, afin de recouper l'exposition des fournisseurs et les tendances d'activité des produits. Les sources mentionnées ici sont illustratives, et nous avons également utilisé de nombreuses autres références publiques pour la collecte, la validation et la clarification des données au cours du processus de recherche.
Entretiens primaires et enquêtes
Des discussions primaires ont été menées avec des acheteurs de solutions de sécurité, des partenaires de distribution, des prestataires de services de sécurité gérés et des spécialistes produits afin de vérifier l'adoption des solutions et la composition des services dans les principales régions. Nous avons utilisé ces échanges pour confirmer les évolutions tarifaires, les durées des contrats, les migrations de déploiement vers le cloud, et la manière dont le budget est réparti entre l'identité, les terminaux, le réseau et les opérations de sécurité. Lorsque les données secondaires étaient incohérentes, des appels de suivi ont permis de combler les écarts et d'aligner les hypothèses sur ce qui est réellement acheté dans les transactions réelles.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Niveau supérieur : 25 % | Directeurs (CXO) : 13 % | APAC : 41 % |
| Niveau intermédiaire : 61 % | Responsables fonctionnels/d'unité : 40 % | EMEA : 34 % |
| Acteurs de plus petite taille : 14 % | Managers : 47 % | Amériques : 25 % |
Dimensionnement du marché et prévisions
Le dimensionnement a été réalisé selon une approche descendante dans laquelle les dépenses informatiques, la croissance des charges de travail cloud et les hypothèses relatives à la part du budget de sécurité ont été utilisées pour reconstituer le bassin de demande par région, puis répartis entre les principaux segments de solutions et de services. Ces totaux ont ensuite été corroborés par des approximations ascendantes sélectives, telles que des valeurs moyennes de contrats échantillonnées multipliées par des estimations du nombre d'acheteurs, des vérifications auprès des canaux de distribution sur le comportement de renouvellement, et des vérifications de l'orientation des revenus des fournisseurs, ce qui a permis d'ajuster toute surestimation dans les premières itérations.
Les principaux paramètres utilisés dans le modèle comprenaient la fréquence déclarée des divulgations de violations et les signaux de pression réglementaire, le rythme de migration vers le cloud des entreprises, les niveaux de travail à distance et hybride, la pénétration des services de sécurité gérés, et l'évolution des prix pour les abonnements courants et les services de surveillance. Pour les prévisions, nous nous sommes appuyés sur une analyse de scénarios étaye par les avis d'experts sur les budgets informatiques macroéconomiques et l'intensité des menaces, puis nous avons appliqué des courbes d'adoption reflétant les cycles de remplacement et le calendrier de renouvellement des contrats. Lorsqu'une vue ascendante ne pouvait pas être construite pour une catégorie de niche en raison d'une visibilité limitée, l'écart a été traité en utilisant les ratios des catégories adjacentes, puis revalidé par des entretiens avant la finalisation.
Validation des données et cycle de mise à jour
Les résultats ont été recoupés par triangulation à partir de signaux indépendants, puis examinés pour détecter les valeurs aberrantes telles que des sauts régionaux soudains, des parts de services irréalistes ou des variations de prix ne correspondant pas aux retours des acheteurs. Nous avons également comparé les résultats à des indicateurs connexes tels que l'orientation des dépenses cloud et en logiciels d'entreprise, les tendances de déclaration publique des incidents et les mouvements de recrutement en sécurité, afin que les totaux restent connectés à une base de demande réaliste.
Avant validation finale, le modèle fait l'objet d'une révision analytique en plusieurs étapes, et les répondants sont recontactés lorsque le modèle présente un écart important par rapport aux cycles précédents ou lorsqu'un événement majeur modifie le comportement d'achat. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des changements significatifs surviennent (par exemple, une nouvelle règle de divulgation ou un changement notable dans les schémas d'attaque). Juste avant la livraison, nous effectuons une nouvelle passe afin que les clients re?oivent la vue la plus récente disponible à ce moment-là.
Taille du marché de la cybersécurité selon 麻豆视频 comparée aux autres estimations publiées
Les valeurs publiées du marché de la cybersécurité diffèrent souvent parce que le périmètre est défini différemment, et parce que chaque étude fait ses propres choix concernant l'année de référence, le calendrier de conversion des devises et la manière dont les services sont comptabilisés. Certaines estimations s'appuient davantage sur des échantillons de revenus de fournisseurs, tandis que d'autres reposent sur des signaux de budgétisation c?té demande, ce qui peut faire varier le total à la hausse ou à la baisse.
Les principaux facteurs d'écart dans ce marché proviennent généralement de la question de savoir si les services gérés, les services professionnels et les travaux adjacents de gestion des risques informatiques sont regroupés dans le même chiffre, et si les produits de sécurité grand public sont traités comme faisant partie des dépenses de cybersécurité des entreprises. Des différences apparaissent également lorsqu'une croissance agressive de la sécurité cloud est appliquée sans vérification du comportement de renouvellement, ou lorsque la conversion des devises est effectuée à des taux nominaux ne correspondant pas à la période de tarification utilisée dans les contrats.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 麻豆视频 | 264,43 milliards USD (2026) | |
| Journal professionnel A | 208,10 milliards USD (2023) | Utilise une année de référence antérieure et une fenêtre de prévision différente, et l'extrait publié ne précise pas quelle part des services gérés et des contrats de réponse aux incidents est incluse dans le total. |
| Groupe de recherche sectorielle B | 200,10 milliards USD (2024) | Affiche une valeur inférieure en partie parce que la couverture des services n'est pas clairement indiquée et que le périmètre est présenté principalement par types de sécurité, ce qui peut omettre les revenus groupés de plateformes et de services déclarés dans le cadre de contrats plus larges. |
Le tableau montre un écart qui s'explique en grande partie par le calendrier et ce qui est comptabilisé comme dépense de cybersécurité, et dans le modèle de 麻豆视频, le total inclut à la fois les solutions et les services dans tous les secteurs avec un point de valeur 2026 cohérent avant que la croissance ne soit projetée. Lorsque le périmètre est rendu explicite et que les paramètres sont rattachés à des signaux de dépenses et d'adoption mesurables, le chiffre final devient plus facile à interpréter et à réutiliser dans les cycles de planification.


Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché de la cybersécurité ?
La taille du marché de la cybersécurité est de 264,43 milliards USD en 2026 et devrait atteindre 471,88 milliards USD d'ici 2031.
Quelle région conna?t la croissance la plus rapide ?
L'Asie-Pacifique devrait enregistrer un TCAC de 16,85 % entre 2026 et 2031, le plus élevé parmi toutes les régions.
Quel mode de déploiement se développe le plus rapidement ?
La sécurité basée sur le cloud est le mode à la croissance la plus rapide, attendu à un TCAC de 15,95 % jusqu'en 2031, à mesure que les entreprises recherchent une protection évolutive.
Pourquoi l'architecture zéro confiance gagne-t-elle en importance ?
Les mandats gouvernementaux, l'augmentation des attaques basées sur les informations d'identification et les modèles de travail hybride poussent les organisations à passer des défenses périmètriques aux cadres zéro confiance centrés sur l'identité.
Dernière mise à jour de la page le:


