
Tamanho e Participa??o do Mercado de Ciberseguran?a
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 264.43 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 471.88 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 12.28 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 麻豆视频. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Ciberseguran?a por 麻豆视频
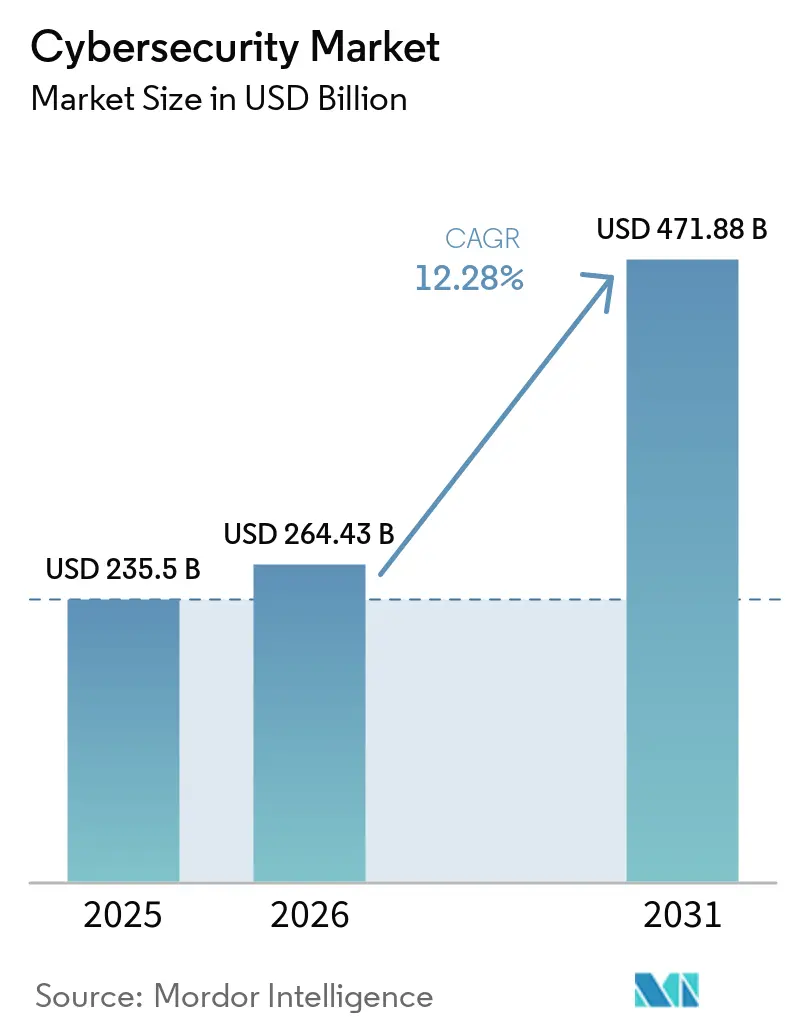
O tamanho do mercado de ciberseguran?a em 2026 é estimado em USD 264,43 mil milh?es, crescendo a partir do valor de 2025 de USD 235,5 mil milh?es, com proje??es para 2031 a mostrar USD 471,88 mil milh?es, crescendo a uma CAGR de 12,28% no período 2026-2031.
O aumento dos gastos em arquiteturas de confian?a zero, a integra??o das defesas de TI e tecnologia operacional (TO), e os preparativos para encripta??o preparada para a era qu?ntica s?o as principais for?as motrizes desta expans?o. A América do Norte mantém a lideran?a em gastos, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 regista os ganhos mais rápidos à medida que as empresas migram cargas de trabalho para ambientes centrados na nuvem. As aloca??es or?amentais est?o também a crescer, uma vez que as seguradoras de ciber-seguro exigem controlos verificáveis, empurrando as organiza??es para plataformas de seguran?a unificadas que simplificam a supervis?o. Simultaneamente, a consolida??o de plataformas através de fus?es e aquisi??es está a intensificar-se, à medida que os fornecedores competem para cobrir vetores de amea?as emergentes.
Principais Conclus?es do Relatório
- Por oferta, as solu??es capturaram 69,55% da participa??o do mercado de ciberseguran?a em 2025, enquanto os servi?os se expandem até 2031 a uma CAGR de 12,85%.
- Por modo de implementa??o, o local reteve 59,40% da participa??o do tamanho do mercado de ciberseguran?a em 2025, embora a seguran?a baseada na nuvem seja projetada para crescer a uma CAGR de 15,95%.
- Por setor do utilizador final, o BFSI liderou com 26,10% de participa??o de receita em 2025; prevê-se que o retalho e o comércio eletrónico avance a uma CAGR de 15,05% até 2031.
- Por dimens?o da empresa utilizadora final, as grandes organiza??es detinham 67,55% do tamanho do mercado de ciberseguran?a em 2025, enquanto as PMEs dever?o crescer a uma CAGR de 13,25%.
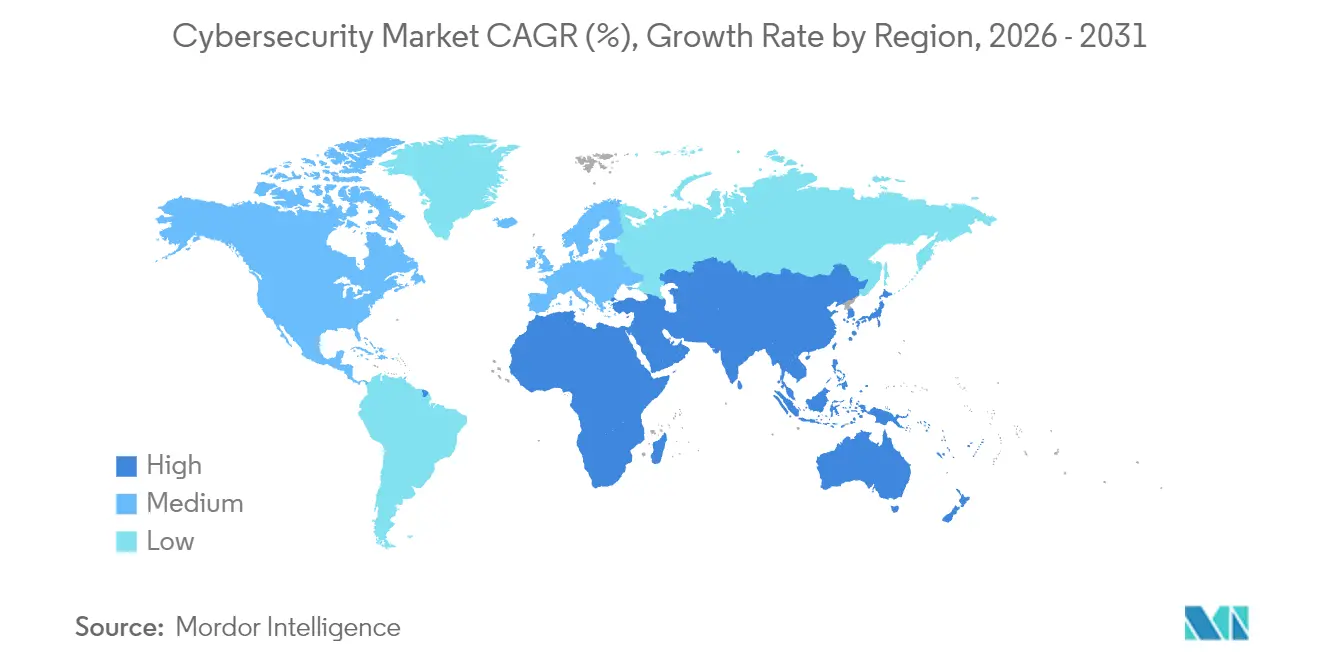
- Por geografia, a América do Norte detinha 43,20% da participa??o do mercado de ciberseguran?a em 2025; prevê-se que a ?蝉颈补-笔补肠í蹿颈肠辞 registe uma CAGR de 16,85% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 麻豆视频, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o da CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Transforma??o digital acelerada centrada na nuvem | +2.1% | Global; mais forte na América do Norte e ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Convergência de seguran?a TI-TO em infraestruturas críticas | +1.8% | América do Norte, Europa e ?sia industrial | Longo prazo (≥4 anos) |
| Mandatos de arquitetura de confian?a zero para for?a de trabalho híbrida | +1.5% | América do Norte e UE, em expans?o na ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤2 anos) |
| Aumento dos requisitos de subscri??o de ciber-seguros | +1.2% | América do Norte e Europa, emergente na ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Regulamentos de soberania digital a impulsionar pilhas de seguran?a localizadas | +0.9% | Europa, China, ?ndia | Longo prazo (≥4 anos) |
| Prazos para a migra??o de criptografia preparada para a era qu?ntica | +0.8% | Global; ado??o antecipada no governo e nas finan?as | Longo prazo (≥4 anos) |
| Fonte: 麻豆视频 | |||
Transforma??o Digital Acelerada Centrada na Nuvem
A migra??o para a nuvem está reformulando as prioridades de investimento em seguran?a da informa??o à medida que os controles de perímetro falham em ambientes distribuídos. A implanta??o em nuvem está crescendo, superando as aloca??es em infraestrutura local e impulsionando a demanda por plataformas de prote??o de aplica??es nativas em nuvem que integram salvaguardas de identidade, carga de trabalho e dados. As empresas buscam consoles unificados para reduzir a prolifera??o de ferramentas, e os fornecedores respondem com plataformas que correlacionam telemetria em ambientes híbridos, melhorando a visibilidade e a eficiência de resposta [1]Tenable Research Team, "State of Cloud Security 2025," tenable.com.
Convergência de Seguran?a TI-TO em Infraestruturas Críticas
A Indústria 4.0 coloca sistemas anteriormente isolados em linha, expondo redes de controlo legadas aos mesmos adversários que visam os ativos de TI, impulsionando uma procura acrescida no mercado de ciberseguran?a. Quadros regulatórios como a ISA/IEC 62443 exigem agora defesas integradas que abranjam ch?os de fábrica e centros de dados, incentivando o investimento em ferramentas especializadas de dete??o de amea?as TO e segmenta??o. As empresas de energia est?o a liderar a ado??o, uma vez que atores patrocinados por estados sondavam as vulnerabilidades das redes elétricas, e os retornos de iniciativas de seguran?a focadas em TO excedem agora os projetos de TI comparáveis em valor de redu??o de risco.
Mandatos de Arquitetura de Confian?a Zero para For?a de Trabalho Híbrida
A Ordem Executiva 14028 obriga as agências federais e contratantes dos EUA a transitarem para modelos de confian?a zero até 2025, promovendo a emula??o pelo setor privado. Controlos centrados na identidade, autentica??o contínua e microssegmenta??o substituem o acesso legado baseado em VPN, mitigando o uso indevido de credenciais que está na base de 38% das viola??es. As institui??es financeiras alocam agora 12% dos or?amentos de TI para a implementa??o de confian?a zero, acima dos 9,7% de há quatro anos, refletindo o papel estratégico da governa??o de identidade.
Aumento dos Requisitos de Subscri??o de Ciber-Seguros
Os prémios do ciber-seguro global est?o projetados para crescer, e as seguradoras exigem cada vez mais prova de prote??o de terminais, autentica??o multifator e prontid?o de resposta a incidentes. Esta compra orientada pela conformidade influencia as pequenas e médias empresas, que adotam pilhas de seguran?a fornecidas pela nuvem para satisfazer as seguradoras e garantir cobertura.
Análise do Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o da CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Défice de talento em ciberseguran?a e infla??o salarial | -1.4% | Global; mais agudo na América do Norte e Europa | Curto prazo (≤2 anos) |
| Complexidade de integra??o com infraestrutura legada | -0.7% | Fabrica??o e finan?as a nível mundial | 惭é诲颈辞 prazo (2 a 4 anos) |
| Prolifera??o de API a expandir a complexidade da superfície de ataque | -0.6% | Empresas centradas na nuvem a nível global | Curto prazo (≤2 anos) |
| Fadiga de alertas no SOC e sobrecarga de falsos positivos a limitar o ROI | -0.5% | Organiza??es com SOCs maduros | 惭é诲颈辞 prazo (2 a 4 anos) |
| Fonte: 麻豆视频 | |||
Défice de Talento em Ciberseguran?a e Infla??o Salarial
A escassez de 3,4 milh?es de profissionais pressiona os or?amentos à medida que os salários sobem para competências escassas em nuvem, TO e defesa baseada em IA. Esta restri??o está a impulsionar a consolida??o do mercado em dire??o a plataformas que requerem menos pessoal especializado para operar, criando simultaneamente oportunidades para fornecedores que oferecem servi?os de seguran?a geridos e ferramentas de automa??o baseadas em IA. A situa??o é agravada pelas elevadas taxas de rotatividade, com 64% dos profissionais de ciberseguran?a a considerar mudan?as de emprego devido ao stress da carga de trabalho, criando um ciclo contínuo de custos de recrutamento e forma??o que impacta os or?amentos de seguran?a organizacional [2]Bitdefender Labs, "Estudo Global da For?a de Trabalho em Ciberseguran?a 2025," bitdefender.com.
Complexidade de Integra??o com Infraestrutura Legada
Os fabricantes e bancos debatem-se para adicionar controlos avan?ados a sistemas com décadas de existência, preservando o tempo de atividade. Apenas 31% dos executivos industriais acreditam que a sua pilha de TI atual está preparada para o futuro, e 70% das institui??es financeiras admitem subestimar os gastos porque a integra??o perturba as opera??es. Os fornecedores que oferecem descoberta de ativos n?o intrusiva e percursos de migra??o faseada est?o a ganhar for?a.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos do Mercado de Ciberseguran?a
Por Oferta: O Impulso Caminha para a Consolida??o de Plataformas
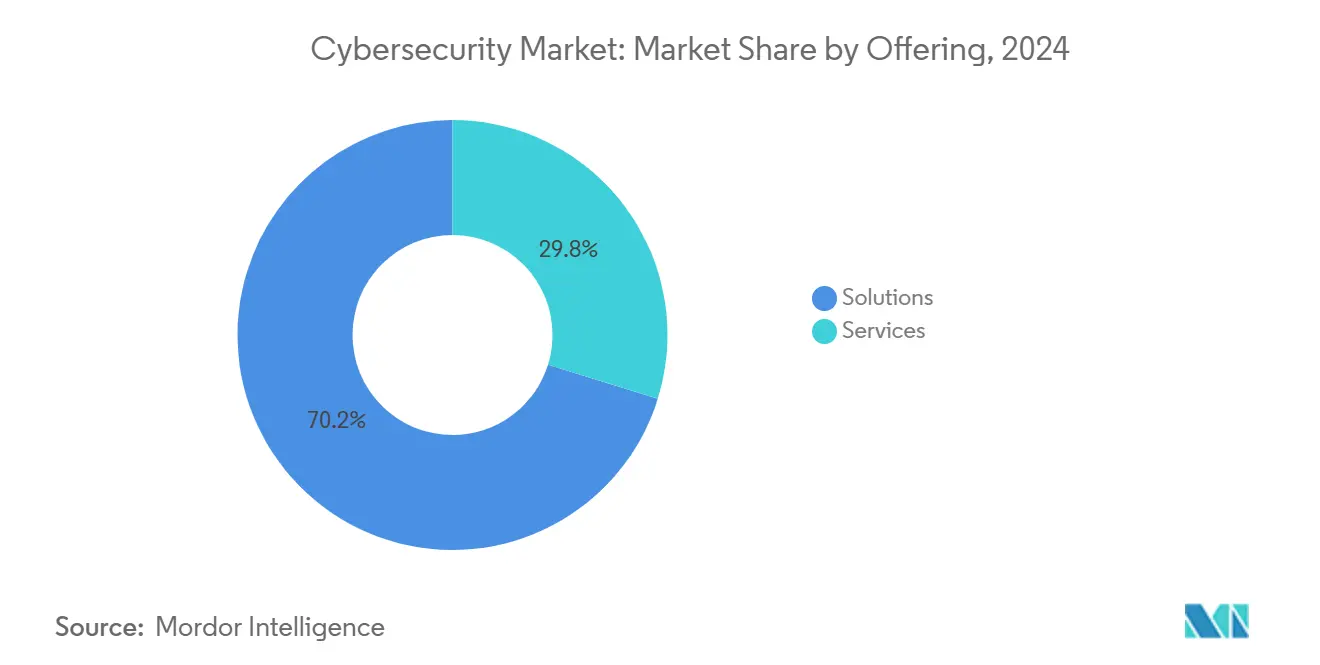
As solu??es retiveram 70,2% da participa??o do mercado de ciberseguran?a em 2024 e dever?o expandir-se a uma CAGR de 13,1%, à medida que as empresas abandonam ferramentas isoladas em favor de suites convergidas que unificam defesas de nuvem, identidade e rede. A seguran?a de aplica??es, nuvem e identidade regista os ganhos mais rápidos, enquanto os controlos de rede e terminal crescem de forma mais modesta à medida que as sobreposi??es XDR substituem produtos autónomos. A prote??o de dados ganha relev?ncia em meio a novas regras de privacidade, e a gest?o integrada de riscos incorpora fluxos de trabalho de conformidade diretamente nos painéis de seguran?a.
Os servi?os geraram 29,8% da receita de 2024, com as ofertas geridas a beneficiar da escassez de talentos, mesmo que a automa??o tempere o crescimento. Os compromissos de consultoria permanecem essenciais para os segmentos verticais regulados que requerem implementa??es personalizadas. Os fornecedores que associam a consultoria a servi?os recorrentes de dete??o e resposta geridos fidelizam contratos de longo prazo, sustentando fluxos de receita previsíveis e rela??es mais profundas com os clientes. O mercado de ciberseguran?a continua a favorecer os fornecedores que fundem produtos e servi?os em resultados integrados, simplificando as aquisi??es para equipas de seguran?a com recursos limitados e reduzindo o risco de integra??o.
Por Modo de Implementa??o: A Ado??o da Nuvem Ultrapassa o Controlo Local
As implementa??es locais ainda representavam 60,1% do tamanho do mercado de ciberseguran?a em 2024, refletindo a preferência continuada pela supervis?o direta em setores altamente regulados, como o governo e a saúde. No entanto, o centro de gravidade está a deslocar-se, uma vez que a seguran?a nativa da nuvem acelera a uma CAGR de 16,4%, com promessas de escala elástica, ciclos de atualiza??o mais rápidos e inteligência de amea?as integrada.
As pequenas e médias empresas gravitam para suites totalmente alojadas que eliminam a sobrecarga de infraestrutura, enquanto as grandes organiza??es seguem modelos híbridos que mantêm cargas de trabalho sensíveis internamente, ao mesmo tempo que encaminham dados menos sensíveis para nuvens regionais para satisfazer mandatos de soberania. Os fornecedores abordam as preocupa??es de conformidade através de centros de dados na regi?o e controlos de encripta??o prontos para auditoria, eliminando as barreiras históricas à ado??o. As consolas unificadas que fornecem visibilidade em implementa??es locais, nuvens privadas e públicas est?o a emergir como capacidades indispensáveis, impulsionando a procura de plataformas que correlacionam registos de terminais, identidades e fluxos de rede num único motor analítico.
Por Setor do Utilizador Final: O BFSI Mantém a Lideran?a, o Retalho Cresce Rapidamente
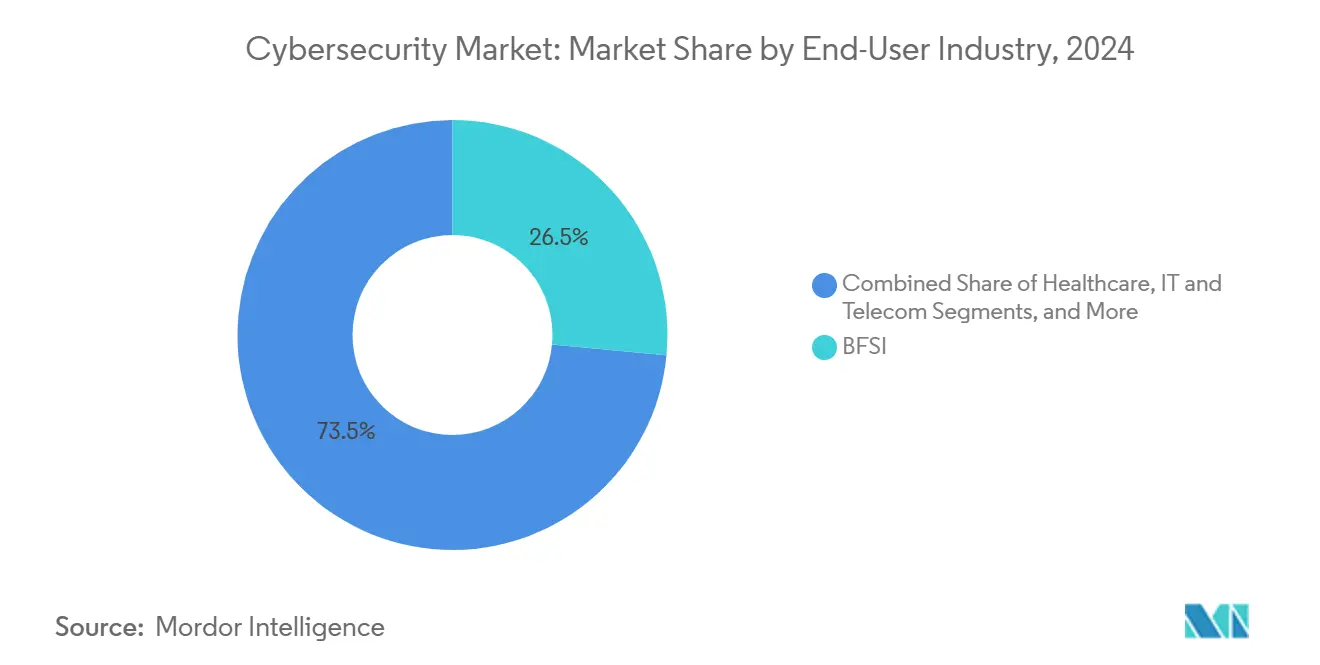
O BFSI manteve 26,5% da participa??o do mercado de ciberseguran?a em 2024, devido a regulamenta??es rigorosas e ao elevado valor dos dados financeiros. Os gastos continuam a crescer à medida que as institui??es implementam acesso de confian?a zero, análises de fraude em tempo real e criptografia preparada para a era qu?ntica para proteger os canais de pagamento.
O retalho e o comércio eletrónico é o segmento vertical de crescimento mais rápido, avan?ando a uma CAGR de 15,5%, gra?as a estratégias omnicanal que expandem as superfícies de ataque digital. Os custos de viola??es ligados à exposi??o de dados de clientes e à fraude de pagamentos estimulam o investimento em tokeniza??o, prote??o de aplica??es e seguran?a de API. As entidades industriais e de defesa investem fortemente na prote??o de ambientes TO, enquanto os operadores de TI e telecomunica??es protegem as redes de operadores que sustentam a conectividade nacional. Os fabricantes também aumentam os gastos porque 25,7% dos incidentes cibernéticos de 2024 visaram sistemas de produ??o, impulsionando implementa??es de dete??o de anomalias centradas em ativos que une zonas de TI e TO.
Nota: As participa??es de segmentos de todos os segmentos individuais est?o disponíveis após a compra do relatório
Por Dimens?o da Empresa Utilizadora Final: As PMEs Apostam na Simplicidade da Nuvem
As grandes empresas geraram 68,3% da receita em 2024 e continuam a canalizar 12% dos or?amentos de TI para a seguran?a, focando-se em análises baseadas em IA e servi?os geridos de dete??o e resposta alargada para combater adversários sofisticados.
As PMEs contribuíram com 31,7%, mas v?o ultrapassar as suas contrapartes maiores a uma CAGR de 13,6%. As seguradoras exigem agora controlos de base antes de emitir apólices de ciber-seguro, motivando as empresas mais pequenas a adotar plataformas na nuvem que agrupam prote??es de terminal, e-mail e identidade com portais de gest?o simplificados. Os custos iniciais mais baixos e os pre?os de subscri??o eliminam os obstáculos de despesas de capital, enquanto os modelos de responsabilidade partilhada transferem grande parte da carga operacional para os fornecedores. Os painéis de conformidade partilhados que mapeiam os controlos para quadros como a ISO 27001 e a SOC 2 atraem os diretores que procuram garantias a nível do conselho de administra??o sem aumentar o número de colaboradores.
Análise Geográfica
Mercado de Ciberseguran?a da América do Norte
A América do Norte controlou 43,20% da receita de 2025 no mercado de ciberseguran?a, sustentada por regulamenta??es maduras e pela presen?a de grandes fornecedores. Os gastos regionais devem superar 137,6 bilh?es de USD até 2027, à medida que a Ordem Executiva 14028 obriga a uma ampla migra??o para o modelo de confian?a zero. Os Estados Unidos registraram 9.036 incidentes cibernéticos em 2023, superando amplamente os 2.557 eventos da Europa e sustentando a demanda por feeds avan?ados de inteligência de amea?as e servi?os gerenciados de SOC. 颁补苍补诲á e 惭é虫颈肠辞 contribuem para o crescimento por meio de programas público-privados conjuntos que harmonizam a notifica??o transfronteiri?a de viola??es e a resposta a incidentes.


Mercado de Ciberseguran?a da ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 é a área de crescimento mais rápido, com CAGR de 16,85%, com planos de na??o digital apoiados pelo Estado elevando a seguran?a ao status de infraestrutura crítica. China, ?ndia, Jap?o e Coreia do Sul alocam or?amentos plurianuais para estratégias nacionais de seguran?a cibernética, enquanto Austrália e Nova Zel?ndia implementam estruturas abrangentes de resiliência que exigem divulga??o obrigatória de incidentes. Os compradores regionais frequentemente superam os controles legados ao adotar seguran?a nativa em nuvem desde o início, acelerando a ado??o de análises centradas em identidade e orientadas por inteligência artificial.
Mercado de Ciberseguran?a da Europa
O crescimento da regi?o europeia é impulsionado pela aplica??o do GDPR e pela próxima diretiva NIS2, que amplia a cobertura para mais setores. Alemanha, Reino Unido e Fran?a lideram os gastos, enquanto os mercados da Europa Central e Oriental crescem a partir de uma base menor à medida que se alinham aos requisitos da UE. As iniciativas de nuvem soberana na Fran?a e na Espanha estimulam a demanda por pilhas de seguran?a hospedadas domesticamente, enquanto as restri??es à transferência transfronteiri?a de dados aceleram a ado??o de técnicas de criptografia que aprimoram a privacidade.
Panorama regulatório
Os modelos de compra e opera??o de seguran?a cibernética est?o sendo moldados por requisitos cada vez mais maduros de divulga??o, seguran?a de produtos e infraestrutura crítica nas principais regi?es. Nos Estados Unidos, as regras da SEC sobre gest?o de riscos, estratégia, governan?a e divulga??o de incidentes de seguran?a cibernética continuam a impulsionar a responsabiliza??o em nível de conselho e relatórios mais estruturados, refor?adas em 2026 por cartas-modelo de comentários atualizadas da Divis?o de Finan?as Corporativas da SEC e pela Taxonomia de Divulga??o de Ciberseguran?a (CYD) da SEC para Inline XBRL (vers?o 2026, publicada em 16 de mar?o de 2026). No nível de normas, o NIST lan?ou o Cybersecurity Framework (CSF) 2.0 em 26 de fevereiro de 2024, ampliando a ênfase além da infraestrutura crítica e atualizando a referência para programas corporativos e gest?o de risco de fornecedores.
Na Europa, os requisitos de seguran?a de produtos e da cadeia de suprimentos afetam cada vez mais os roteiros dos fornecedores e as aquisi??es corporativas. O Regulamento (UE) 2024/2847 (Lei de Resiliência Cibernética) introduz obriga??es de seguran?a desde a concep??o para produtos com elementos digitais, com marcos importantes em 2026, incluindo o prazo de 11 de junho de 2026 para que os Estados-Membros designem autoridades notificadoras e a obrigatoriedade de relato de incidentes e vulnerabilidades ativamente exploradas nos termos do Artigo 14, a partir de 11 de setembro de 2026. Esses prazos aumentam a demanda por gest?o de vulnerabilidades, processos de divulga??o coordenada, mecanismos de atualiza??o seguros e evidências prontas para auditoria em toda a pilha de seguran?a cibernética de dispositivos, software e ambientes adjacentes à nuvem.
Análise da cadeia de valor
A cadeia de valor da seguran?a cibernética abrange insumos fundamentais (infraestrutura de computa??o, redes e fontes de telemetria de seguran?a), fornecedores de tecnologia essencial (gest?o de identidade e acesso, controles de endpoint e rede, seguran?a em nuvem e de aplica??es, prote??o de dados e gest?o de riscos) e camadas de entrega (integradores de sistemas, provedores de MSSP/MDR, avaliadores alinhados a seguros cibernéticos e especialistas em resposta a incidentes). Hyperscalers e fornecedores de plataformas atuam cada vez mais como pontos de agrega??o ao incorporar controles de seguran?a e análises em ambientes de nuvem e híbridos, enquanto integradores e provedores de servi?os gerenciados operacionalizam essas ferramentas para compensar o déficit de talentos em seguran?a cibernética e a fadiga de alertas nos SOCs.
A garantia da cadeia de suprimentos é agora uma dependência de primeira ordem nessa cadeia, à medida que componentes de software, servi?os de terceiros e infraestrutura de telecomunica??es e nuvem expandem a superfície de ataque. ?rg?os governamentais e de normaliza??o est?o elevando as práticas de gest?o de risco da cadeia de suprimentos de TIC por meio de programas como as iniciativas da CISA sobre seguran?a da cadeia de suprimentos de TIC e a??es no nível da UE, incluindo o Conjunto de Ferramentas de Seguran?a da Cadeia de Suprimentos de TIC da UE e a proposta da Comiss?o Europeia em 2026 para atualizar o marco da Lei de Ciberseguran?a da UE (frequentemente referenciada como uma dire??o da Lei de Ciberseguran?a 2). Essas iniciativas refor?am estratégias multifornecedor, avalia??o mais rigorosa de fornecedores e documenta??o de seguran?a mais formalizada, levando os fornecedores a oferecer transparência semelhante ao SBOM, resposta a vulnerabilidades ao longo do ciclo de vida e artefatos prontos para certifica??o que podem acompanhar produtos e servi?os em diferentes geografias.
Panorama Competitivo
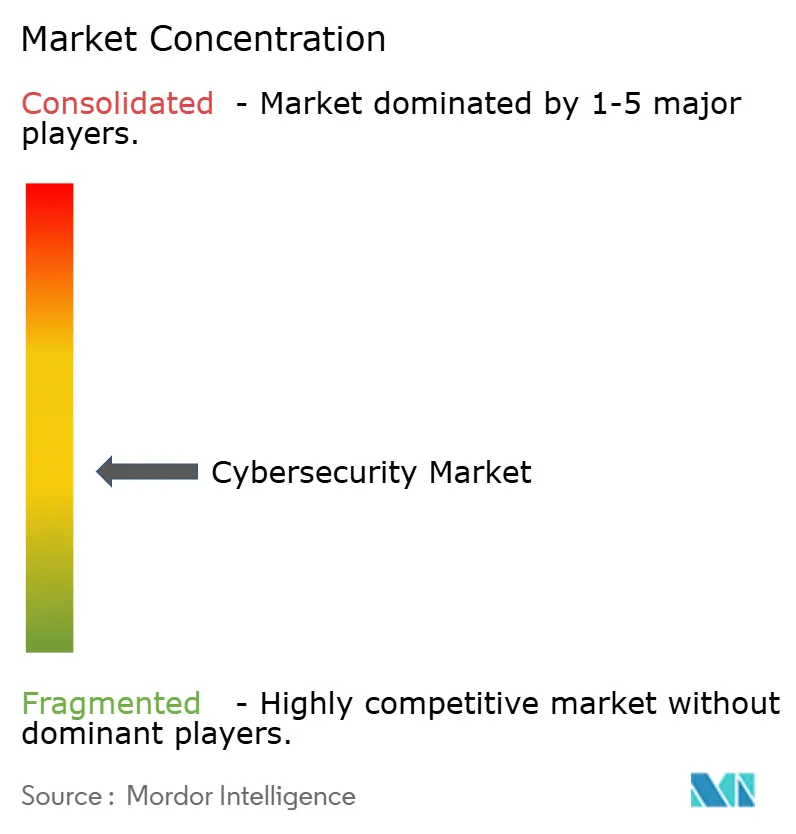
O mercado de ciberseguran?a permanece moderadamente fragmentado, embora a consolida??o esteja a aumentar, uma vez que os compradores preferem plataformas integradas em detrimento de solu??es pontuais desconectadas. A oferta da Google de USD 23 mil milh?es pela Wiz, a aquisi??o de USD 500 milh?es da unidade QRadar da IBM pela Palo Alto Networks, e a aquisi??o de USD 1,54 mil milh?es da Venafi pela CyberArk exemplificam a corrida para expandir as capacidades de nuvem e identidade [3]Douglas W. Hubbard, "Consolida??o de Plataformas em Ciberseguran?a," journalofcyberpolicy.com.
As empresas emergentes exploram espa?os em branco na encripta??o preparada para a era qu?ntica, defesa TO e orquestra??o baseada em IA. As start-ups que concebem controlos especificamente para Kubernetes, cargas de trabalho sem servidor ou pipelines de aprendizagem automática ganham for?a entre as empresas digitalmente nativas. As submiss?es de patentes para protocolos de troca de chaves pós-qu?nticas e dete??o de anomalias baseada em aprendizagem por refor?o cresceram 28% em termos homólogos, sublinhando o ritmo de inova??o do setor.
As parcerias entre fornecedores de servi?os na nuvem e fornecedores de seguran?a aprofundam-se à medida que os hiperescaladores incorporam análises de amea?as nativas, ferramentas de conformidade e op??es de resposta gerida diretamente nas suas plataformas. Estas alian?as aceleram os ciclos de entrada no mercado para fornecedores mais pequenos e fornecem aos hiperescaladores posturas de seguran?a diferenciadas que atraem clientes regulados.
Líderes do Setor de Ciberseguran?a
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Ciberseguran?a
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee LLC
- Darktrace plc
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Trellix Holdings LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware, Inc.
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.

Oportunidades de mercado e perspectivas futuras
A ado??o de agentes de IA e a expans?o de identidades, incluindo identidades n?o humanas, est?o criando espa?o para controles que imp?em políticas determinísticas, monitoram o comportamento dos agentes e protegem a confian?a máquina a máquina em escala. Isso se reflete em movimentos de plataforma em 2026, como o fortalecimento da seguran?a de identidade da Cisco para agentes de IA por meio da aquisi??o da Astrix Security, e a conclus?o pela Palo Alto Networks de aquisi??es voltadas para a prote??o de gateways de IA e endpoints agênticos. ? medida que essas capacidades se integram a plataformas mais amplas, os compradores têm caminhos mais claros para a racionaliza??o de ferramentas, implanta??o mais rápida em ambientes híbridos e resultados gerenciados com foco em redu??es mensuráveis na prolifera??o de ferramentas e tempos de resposta mais rápidos.
A criptografia pós-qu?ntica e a seguran?a de identidade de máquinas também est?o surgindo como vetores de investimento mais claros, à medida que as organiza??es se preparam para a migra??o para criptografia pronta para a era qu?ntica e maior auditabilidade. Em julho de 2026, a Keyfactor anunciou um investimento estratégico de crescimento superior a 1 bilh?o de dólares, liderado pela Summit Partners, para escalar a seguran?a de identidade de máquinas e a criptografia pós-qu?ntica, sinalizando a entrada de capital em capacidades de ciclo de vida de certificados, gest?o de chaves e agilidade criptográfica. Além disso, press?es regulatórias e de soberania, incluindo obriga??es de seguran?a de produtos em toda a Europa nos termos da Lei de Resiliência Cibernética, com marcos de relatório em 2026, sustentam a demanda por pilhas de seguran?a localizadas e mapeadas para conformidade, automa??o de evidências de seguran?a e fluxos de trabalho de resposta a vulnerabilidades que possam ser demonstrados a reguladores, seguradoras e comitês de risco corporativo.
Recent Industry Developments in Mercado de Ciberseguran?a
- Junho de 2026: IBM, Red Hat e Palo Alto Networks expandiram o Project Lightwell para conectar a corre??o de software com a aplica??o de patches virtuais da Palo Alto Networks, ajudando as organiza??es a reduzir as janelas de exposi??o quando surgem vulnerabilidades. O esfor?o vincula a inteligência de vulnerabilidades à execu??o de corre??es em ambientes híbridos, apoiando processos de resposta mais rápidos e padronizados para empresas que operam em escala.
- Maio de 2026: A Palo Alto Networks concluiu a aquisi??o da Portkey para adicionar capacidades de seguran?a de gateway de IA ao seu portfólio, à medida que as empresas adotam aplica??es de IA e fluxos de trabalho agênticos. A aquisi??o apoia a consolida??o de plataforma ao estender a prote??o aos fluxos de tráfego de IA e aos pontos de governan?a entre modelos, ferramentas e dados corporativos.
- Julho de 2025: Accenture e Microsoft comprometeram financiamento conjunto para desenvolver ferramentas cibernéticas de IA generativa voltadas para reduzir a prolifera??o de ferramentas e os custos operacionais das equipes de seguran?a. O compromisso destaca como grandes provedores de servi?os e ecossistemas de hyperscalers est?o transformando em produtos as opera??es de seguran?a assistidas por IA, para melhorar a eficiência em meio a restri??es contínuas de for?a de trabalho.


Mercado de Ciberseguran?a Escopo do relatório e metodologia de pesquisa
Defini??o e Abrangência do Mercado
Para este estudo, o mercado de ciberseguran?a é definido como o valor das solu??es e servi?os utilizados para prevenir, detectar, responder e recuperar de amea?as cibernéticas em organiza??es e órg?os públicos.
Exclus?es de escopo: Excluímos a renova??o geral de hardware de TI, consultoria de TI n?o relacionada à seguran?a que n?o esteja vinculada a um resultado de seguran?a, e encargos de conectividade de telecomunica??es puras.
Vis?o Geral da Segmenta??o
-
Por Oferta
-
Solu??es
- Seguran?a de Aplica??es
- Seguran?a na Nuvem
- Seguran?a de Dados
- Gest?o de Identidade e Acesso
- Prote??o de Infraestrutura
- Gest?o Integrada de Riscos
- Seguran?a de Rede
- Seguran?a de Terminal
-
Servi?os
- Servi?os Profissionais
- Servi?os Geridos
-
Solu??es
-
Por Modo de Implementa??o
- Nuvem
- Local
-
Por Setor do Utilizador Final
- BFSI
- 厂补ú诲别
- TI e Telecomunica??es
- Industrial e Defesa
- Retalho e Comércio Eletrónico
- Energia e Utilidades
- Fabrica??o
- Outros
-
Por Dimens?o da Empresa Utilizadora Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
-
Por Geografia
-
América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
-
América do Sul
- Brasil
- Argentina
- Resto da América do Sul
-
Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Espanha
- 搁ú蝉蝉颈补
- Resto da Europa
-
?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- ?ndia
- Coreia do Sul
- Austrália e Nova Zel?ndia
- Resto da ?蝉颈补-笔补肠í蹿颈肠辞
-
惭é诲颈辞 Oriente e ?frica
-
惭é诲颈辞 Oriente
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Resto do 惭é诲颈辞 Oriente
-
?frica
- ?frica do Sul
- 狈颈驳é谤颈补
- Egito
- Resto de ?frica
-
惭é诲颈辞 Oriente
-
América do Norte
Fontes de Dados, Dimensionamento de Mercado e Valida??o
Pesquisa Documental
A pesquisa documental foi utilizada para estabelecer os limites do mercado, compreender os padr?es típicos de gastos e coletar referências que possam ser mensuradas de forma consistente entre regi?es e setores. Consultamos principalmente fontes públicas como publica??es do NIST, comunicados do CISA, divulga??es da FCC e da SEC quando relevantes, além de indicadores da OCDE e do Banco Mundial que ajudam a explicar a intensidade de TI e a ado??o digital.
Para manter as premissas fundamentadas, também revisamos materiais como relatórios anuais de empresas e apresenta??es para investidores, bases de dados de incidentes de ciberseguran?a e atualiza??es nacionais de prontid?o cibernética, juntamente com cobertura jornalística de referência sobre grandes viola??es e mudan?as regulatórias. Utilizamos uma assinatura paga para dados financeiros de empresas e outra para bases de dados de patentes, de forma seletiva, para verificar a exposi??o dos fornecedores e as tendências de atividade de produtos. As fontes aqui listadas s?o ilustrativas, e também utilizamos muitas outras referências públicas para coleta de dados, valida??o e esclarecimentos ao longo do processo de pesquisa.
Entrevistas Primárias e Pesquisas de Campo
Discuss?es primrias foram realizadas com compradores de seguran?a, parceiros de canal, provedores de seguran?a gerenciada e especialistas em produtos para verificar a ado??o de solu??es e o mix de servi?os nas principais regi?es. Utilizamos essas conversas para confirmar movimentos de pre?os, prazos de contratos, mudan?as de implanta??o em dire??o à nuvem e como o or?amento é distribuído entre identidade, endpoint, rede e opera??es de seguran?a. Quando os dados secundários eram inconsistentes, liga??es de acompanhamento ajudaram a fechar lacunas e alinhar as premissas ao que está sendo adquirido em negocia??es reais.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 25% | CXOs: 13% | APAC: 41% |
| Nível intermediário: 61% | Líderes funcionais/de unidade: 40% | EMEA: 34% |
| Players menores: 14% | Gerentes: 47% | Américas: 25% |
Dimensionamento de Mercado e Previs?o
O dimensionamento foi realizado por meio de uma abordagem de cima para baixo, na qual os gastos com TI, o crescimento de cargas de trabalho em nuvem e as premissas de participa??o do or?amento de seguran?a foram utilizados para reconstruir o conjunto de demanda por regi?o, dividido em seguida entre os principais segmentos de solu??es e servi?os. Esses totais foram ent?o corroborados por meio de aproxima??es seletivas de baixo para cima, como valores médios de contratos amostrados multiplicados por contagens estimadas de compradores, verifica??es de canal sobre o comportamento de renova??o e verifica??es da dire??o de receita dos fornecedores, o que ajudou a ajustar qualquer superestima??o nas primeiras rodadas.
Os principais insumos utilizados no modelo incluíram a frequência de divulga??o de viola??es reportadas e sinais de press?o regulatória, o ritmo de migra??o para a nuvem nas empresas, os níveis de for?a de trabalho remota e híbrida, a penetra??o de servi?os de seguran?a gerenciada e o movimento de pre?os para assinaturas e servi?os de monitoramento comuns. Para as previs?es, baseamo-nos em análises de cenários apoiadas por vis?es de especialistas sobre or?amentos macro de TI e intensidade de amea?as, aplicando em seguida curvas de ado??o que refletem ciclos de substitui??o e o momento de renova??o de contratos. Quando uma vis?o de baixo para cima n?o p?de ser construída para uma categoria de nicho devido à visibilidade limitada, a lacuna foi tratada utilizando propor??es de categorias adjacentes e, em seguida, revalidada por meio de entrevistas antes da finaliza??o.
Ciclo de Valida??o e Atualiza??o de Dados
Os resultados foram verificados por meio de triangula??o entre sinais independentes e, em seguida, revisados em busca de valores discrepantes, como saltos regionais repentinos, participa??es de servi?os irrealistas ou varia??es de pre?os que n?o correspondiam ao feedback dos compradores. Também comparamos os resultados com indicadores relacionados, como a dire??o dos gastos com nuvem e software empresarial, tendências de relatórios públicos de incidentes e movimentos de contrata??o em seguran?a, de modo que os totais permanecessem conectados a uma base de demanda realista.
Antes da aprova??o final, o modelo passa por uma revis?o analítica em múltiplas etapas, e os respondentes s?o recontactados quando o modelo apresenta uma grande varia??o em rela??o a ciclos anteriores ou quando um evento relevante altera o comportamento de compra. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o realizadas quando ocorrem mudan?as materiais (por exemplo, uma nova regra de divulga??o ou uma mudan?a significativa nos padr?es de ataque). Imediatamente antes da entrega, realizamos uma revis?o atualizada para que os clientes recebam a vis?o mais atual disponível naquele momento.
Tamanho do Mercado de Ciberseguran?a da 麻豆视频 Comparado com Outras Estimativas Publicadas
Os valores publicados do mercado de ciberseguran?a frequentemente diferem porque a linha de escopo é tra?ada de forma diferente, e porque cada estudo faz suas próprias escolhas sobre o ano-base, o momento da convers?o cambial e a forma como os servi?os s?o contabilizados. Algumas estimativas também se baseiam mais em amostras de receita de fornecedores, enquanto outras dependem de sinais de or?amento pelo lado da demanda, o que pode elevar ou reduzir o total.
Os principais fatores de divergência neste mercado geralmente decorrem de se os servi?os gerenciados, os servi?os profissionais e os trabalhos adjacentes de risco de TI est?o agrupados no mesmo número, e de se os produtos de seguran?a para consumidores s?o tratados como parte dos gastos corporativos com ciberseguran?a. As diferen?as também surgem quando um crescimento agressivo em seguran?a na nuvem é aplicado sem verificar o comportamento de renova??o, ou quando a convers?o cambial é feita com taxas nominais que n?o correspondem ao período de precifica??o utilizado nos contratos.
Compara??o de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| 麻豆视频 | 264,43 bilh?es de USD (2026) | |
| Publica??o Setorial A | 208,10 bilh?es de USD (2023) | Utiliza um ano-base anterior e uma janela de previs?o diferente, e o trecho publicado n?o esclarece quanto dos servi?os gerenciados e dos contratos de resposta a incidentes está incluído no total. |
| Grupo de Pesquisa Setorial B | 200,10 bilh?es de USD (2024) | Apresenta um valor inferior em parte porque a cobertura de servi?os n?o está claramente definida e o escopo é apresentado principalmente por tipos de seguran?a, o que pode deixar de fora receitas de plataformas e servi?os agrupados reportadas sob contratos mais amplos. |
A tabela mostra uma varia??o que é amplamente explicada pelo momento e pelo que é contabilizado como gasto com ciberseguran?a, e no modelo da 麻豆视频 o total inclui tanto solu??es quanto servi?os em todos os setores, com um ponto de valor consistente para 2026 antes de o crescimento ser projetado. Quando o escopo é explicitado e os insumos s?o vinculados a sinais mensuráveis de gastos e ado??o, o número final torna-se mais fácil de interpretar e reutilizar nos ciclos de planejamento.


Principais Quest?es Respondidas no Relatório
Qual é o tamanho atual do mercado de ciberseguran?a?
O tamanho do mercado de ciberseguran?a é de USD 264,43 mil milh?es em 2026 e está previsto atingir USD 471,88 mil milh?es até 2031.
Qual é a regi?o de crescimento mais rápido?
Prevê-se que a ?蝉颈补-笔补肠í蹿颈肠辞 registe uma CAGR de 16,85% entre 2026 e 2031, a mais elevada entre todas as regi?es.
Qual é o modo de implementa??o que está a crescer mais rapidamente?
A seguran?a baseada na nuvem é o modo de crescimento mais rápido, com crescimento previsto a 15,95% até 2031, à medida que as empresas procuram prote??o escalável.
Por que raz?o a arquitetura de confian?a zero está a ganhar impulso?
Os mandatos governamentais, o aumento dos ataques baseados em credenciais e os modelos de trabalho híbrido est?o a levar as organiza??es a transitar das defesas de perímetro para quadros de confian?a zero centrados na identidade.
Página atualizada pela última vez em:


