
Taille et parts du marché de la sécurité des applications
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 14.83 Milliards de dollars |
| Taille du Marché (2031) | 28.11 Milliards de dollars |
| Growth Rate (2026 - 2031) | 13.64 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des applications par 麻豆视频
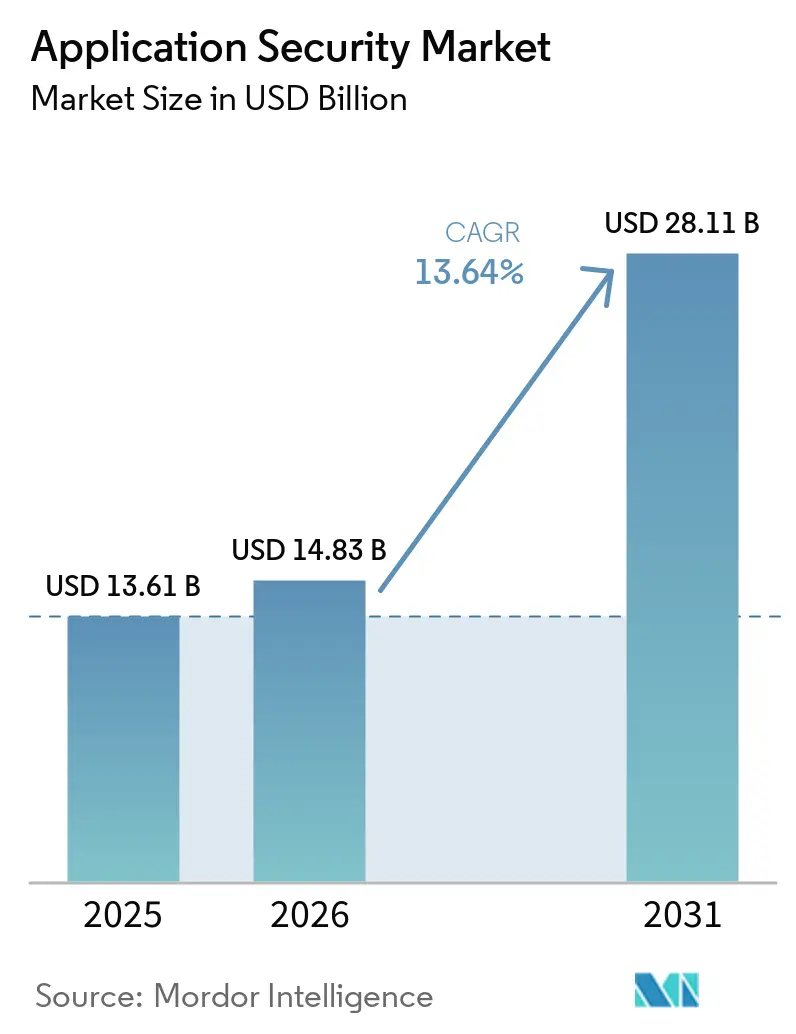
La taille du marché de la sécurité des applications devrait passer de 13,61 milliards USD en 2025 à 14,83 milliards USD en 2026 et atteindre 28,11 milliards USD d'ici 2031, avec un TCAC de 13,64 % sur la période 2026-2031. Les pipelines d'intégration continue intègrent désormais l'analyse de code à chaque validation, multipliant l'utilisation des outils dans les couches de développement, de préproduction et de production. Les entreprises se tournent vers les tests tenant compte des API après que les régulateurs américains ont souligné que 42 % des incidents web de 2025 impliquaient des interfaces non sécurisées. Des échéances telles que le mandat de mars 2025 pour la conformité totale à PCI-DSS 4.0 ont comprimé les cycles d'achat, accélérant l'adoption de l'analyse de composition logicielle et de la protection à l'exécution. Parallèlement, les suites de tests dynamiques et interactifs supplantent les analyseurs statiques autonomes, les organisations cherchant à détecter les failles de logique métier lors de l'exécution en direct. Les fusions, notamment par de grands éditeurs de plateformes rachetant des spécialistes de niche en matière d'API, de conteneurs et de cha?ne d'approvisionnement logicielle, reconfigurent la dynamique concurrentielle et élargissent les suites DevSecOps groupées.
Principaux enseignements du rapport
- Par composant, les solutions ont représenté 61,48 % du chiffre d'affaires 2025, tandis que les services progressent à un TCAC de 13,67 % jusqu'en 2031.
- Par mode de déploiement, les plateformes cloud ont représenté 57,81 % des dépenses en 2025, et ce segment se développe à un TCAC de 13,77 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont capté 60,58 % des dépenses de 2025, tandis que les petites et moyennes entreprises devraient cro?tre à un TCAC de 13,72 % durant 2026-2031.
- Par type de test de sécurité, les tests de sécurité des applications statiques ont représenté 36,38 % du chiffre d'affaires 2025, tandis que les tests de sécurité des applications interactifs devraient cro?tre à un TCAC de 13,69 % jusqu'en 2031.
- Par secteur d'utilisateur final, les services bancaires, financiers et d'assurance ont été en tête avec une part de 24,83 % en 2025, tandis que la santé devrait se développer à un TCAC de 13,79 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a représenté 40,91 % du chiffre d'affaires 2025, tandis que l'Asie-Pacifique enregistre le TCAC le plus élevé de 13,83 % sur l'horizon de prévision.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 麻豆视频, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché mondial de la sécurité des applications
Analyse de l'impact des moteurs*
| Moteur | (~) % Impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Volume croissant et sophistication des attaques basées sur le web, le mobile et les API | +2.8% | Mondial, avec une pression aigu? en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption rapide des cha?nes d'outils DevSecOps | +2.5% | L'Amérique du Nord et l'Europe sont en tête ; l'Asie-Pacifique suit | Moyen terme (2-4 ans) |
| Expansion des mandats réglementaires (PCI-DSS 4.0, RGPD, DORA, etc.) | +2.3% | Europe et Amérique du Nord ; répercussions sur les p?les financiers de l'APAC | Moyen terme (2-4 ans) |
| Croissance des intégrations SaaS et API tierces | +1.9% | Mondial, notamment en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Divulgation obligatoire des nomenclatures logicielles (SBOM) suite au décret exécutif américain 14028 | +1.6% | Contractants fédéraux américains ; extension au secteur commercial | Moyen terme (2-4 ans) |
| Code généré par l'IA gonflant les vulnérabilités inconnues | +1.4% | Mondial, concentré dans les p?les technologiques adoptant des outils d'IA générative | Long terme (≥ 4 ans) |
| Source: 麻豆视频 | |||
Volume croissant et sophistication des attaques basées sur le web, le mobile et les API
Les attaquants contournent de plus en plus les contr?les périmètriques en exploitant des points de terminaison API mal authentifiés, des autorisations au niveau des objets défaillantes et une exposition excessive des données, des vulnérabilités signalées dans le Top 10 de la sécurité des API OWASP 2024. Les entreprises de services financiers ont enregistré une hausse de 67 % des tentatives de fraude pilotées par API en 2025, les adversaires manipulant des paramètres d'entrée non contr?lés dans les applications bancaires mobiles.[1]Centre de partage et d'analyse d'informations sur les services financiers, ? Rapport sur les tendances de la fraude par API 2025 ?, FSISAC.com Les entreprises déploient par conséquent des tests dynamiques et interactifs qui rejouent des charges utiles malveillantes à l'intérieur des applications en cours d'exécution, combinés à des passerelles en temps réel inspectant chaque requête. Les logiciels mobiles font l'objet d'un examen similaire, car les régulateurs imposent désormais l'authentification biométrique et le stockage local chiffré, obligeant les équipes agiles à planifier des analyses de sécurité dans chaque sprint. Le risque commercial immédiat d'exfiltration de données et de prise de contr?le de comptes fait de ce moteur le principal catalyseur de nouvelles dépenses sur le marché de la sécurité des applications.
Adoption rapide des cha?nes d'outils DevSecOps
Les analyses de sécurité automatisées intégrées dans les pipelines d'intégration continue et de livraison continue ont réduit le délai médian de détection des vulnérabilités de 21 jours en 2023 à 4 jours en 2025, selon l'enquête mondiale de GitLab.[2]GitLab Inc., ? Rapport mondial DevSecOps 2025 ?, about.gitlab.com Les clusters Kubernetes appliquent désormais des moteurs de politique qui bloquent les conteneurs présentant des failles critiques, poussant la remédiation en amont avant que le code puisse être fusionné. Les fournisseurs cloud proposent des tableaux de bord natifs mettant en évidence les faiblesses de la couche applicative aux c?tés des mauvaises configurations d'infrastructure, offrant aux développeurs une posture de risque de bout en bout dans des consoles familières. Néanmoins, l'organisation moyenne utilise déjà sept analyseurs distincts, créant une fatigue des alertes et une surcharge d'intégration que les éditeurs traitent via des plateformes d'orchestration unifiées. Dans l'ensemble, l'intégration des contr?les de sécurité directement dans les flux de travail des développeurs élargit les moments d'utilisation adressables et alimente une croissance composée des licences sur le marché de la sécurité des applications.
Expansion des mandats réglementaires (PCI-DSS 4.0, RGPD, DORA)
PCI-DSS 4.0 a ajouté 53 nouveaux points de contr?le effectifs en mars 2025, incluant l'analyse de composition logicielle obligatoire pour toute application traitant des données de carte.[3]Conseil des normes de sécurité de l'industrie des cartes de paiement, ? Résumé des modifications PCI DSS v4.0 ?, pcisecuritystandards.org La loi européenne sur la résilience opérationnelle numérique oblige à des tests de pénétration trimestriels pilotés par les menaces et à des journaux d'audit immuables de chaque validation de code pour les entités financières. Le principe de protection de la vie privée dès la conception du RGPD favorise l'adoption d'analyseurs statiques qui signalent les traitements de données non sécurisés au moment de la validation. Les auditeurs exigent désormais des preuves continues plut?t que des attestations annuelles, récompensant les plateformes de test cloud qui diffusent des artefacts de conformité lisibles par machine. Des règles similaires émergent en Asie-Pacifique et au Moyen-Orient, transformant des mesures de protection autrefois volontaires en critères d'achat non négociables. Cette cascade réglementaire élargit régulièrement les achats de base sur le marché de la sécurité des applications.
Croissance des intégrations SaaS et API tierces
Les logiciels modernes s'appuient en moyenne sur 23 API externes pour le paiement, la vérification d'identité et l'analyse, chacune élargissant la surface d'attaque. Les directives américaines de 2024 obligent désormais les éditeurs SaaS à déclarer le risque lié aux dépendances en amont, accélérant l'adoption de l'analyse de la cha?ne d'approvisionnement logicielle. Des exploits très médiatisés, notamment la compromission de SolarWinds, ont mis en évidence comment des bibliothèques empoisonnées permettent des brèches à large rayon d'impact, incitant les entreprises à exécuter une analyse de composition logicielle en continu. Les passerelles API intègrent de plus en plus des fonctions d'autoprotection à l'exécution, bloquant les appels anormaux avant qu'ils n'atteignent la logique métier. La cartographie automatisée des dépendances et le suivi de la provenance binaire deviennent des capacités obligatoires, faisant progresser le marché vers une sécurité holistique de la cha?ne d'approvisionnement logicielle.
Analyse de l'impact des freins*
| Frein | (~) % Impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Co?t total de possession élevé et complexité des outils | -1.2% | Mondial, particulièrement aigu pour les PME dans les marchés sensibles aux co?ts | Court terme (≤ 2 ans) |
| Pénurie mondiale de talents en codage sécurisé | -1.0% | Amérique du Nord et Europe ; émergence en Asie-Pacifique | Long terme (≥ 4 ans) |
| Surcharge de faux positifs érodant la confiance des développeurs | -0.9% | Mondial, notamment dans les organisations avec des déploiements SAST hérités | Moyen terme (2-4 ans) |
| Fatigue du décalage vers la gauche et prolifération des outils | -0.7% | Amérique du Nord et Europe ; premiers signes en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Co?t total de possession élevé et complexité des outils
Les recherches de l'Alliance nationale de cybersécurité ont montré que 62 % des petites entreprises citaient le co?t comme principal obstacle aux tests automatisés en 2025. Au-delà des frais de licence, les équipes doivent allouer des ingénieurs rares à la configuration des règles d'analyse, à l'intégration des résultats dans les systèmes de gestion des tickets et au triage de milliers de résultats, des r?les exigeant des salaires supérieurs à 120 000 USD dans les principaux p?les. Les projets de migration vers des plateformes unifiées peuvent s'étendre sur 12 à 18 mois, perturbant les cadences de publication et incitant certaines entreprises à différer la modernisation. La tarification cloud basée sur la consommation introduit une volatilité budgétaire, compliquant davantage la planification pour les organisations à trésorerie limitée. En conséquence, les acheteurs potentiels, notamment les PME, peuvent reporter une couverture complète, tempérant la croissance à court terme sur le marché de la sécurité des applications.
Pénurie mondiale de talents en codage sécurisé
Les ?tats-Unis anticipent un déficit annuel de 15 % d'ingénieurs en sécurité des applications jusqu'en 2026. Les universités du monde entier dipl?ment moins de 10 000 étudiants par an ma?trisant le développement logiciel sécurisé, tandis que la demande dépasse 50 000 nouveaux postes en Amérique du Nord seulement. Les entreprises s'appuient donc sur des prestataires de sécurité gérés pour la revue de code, les tests de pénétration et les conseils en remédiation, des services qui gonflent les co?ts opérationnels tout en ne comblant que partiellement les lacunes de compétences. Les assistants de codage basés sur l'IA générative ajoutent de la complexité, car des programmeurs peu qualifiés peuvent accepter inconsciemment des extraits de code non sécurisés, augmentant la charge de remédiation en aval. La pénurie persistante de main-d'?uvre ralentit la capacité des entreprises à opérationnaliser des modalités de test avancées, limitant le rythme d'adoption réalisable, notamment dans les secteurs réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les services progressent à mesure que les entreprises externalisent le triage
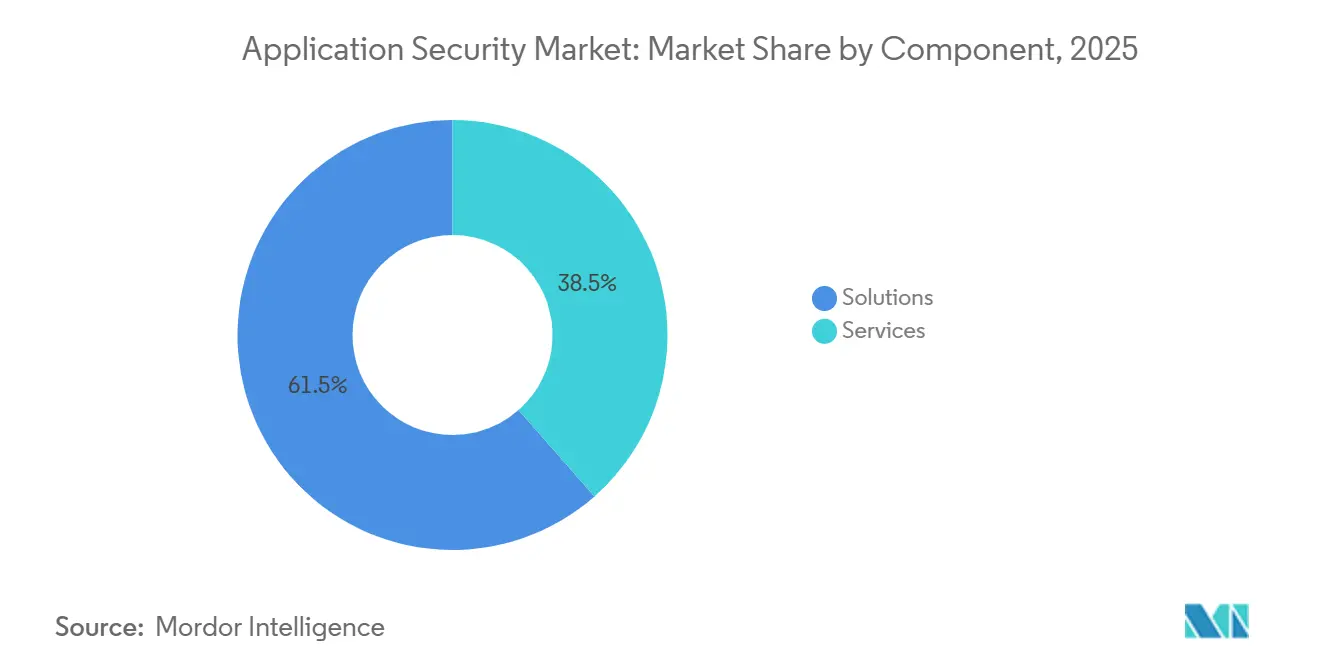
Les solutions ont maintenu 61,48 % du chiffre d'affaires 2025, confirmant une demande ancrée pour des plateformes s'intégrant parfaitement aux flux de contr?le des sources et d'intégration continue. Le segment des services cro?t à un TCAC de 13,67 % car les organisations délèguent les tests de pénétration, le triage des alertes et la montée en compétences des développeurs à des cabinets de conseil mondiaux, atténuant les pénuries de talents internes. Les conseillers professionnels négocient des licences complexes basées sur les postes, configurent les ensembles de règles et fournissent des preuves prêtes pour l'audit, libérant les équipes produit pour livrer des fonctionnalités plus rapidement.
Les services gérés combinent également des analyses automatisées avec une validation humaine 24h/24 et 7j/7, classant les résultats exploitables au-dessus des failles théoriques, un modèle prisé par les processeurs de paiement et les systèmes de santé soumis à des lois strictes sur la notification des violations. Les éditeurs de solutions intègrent des heures de conseil dans les contrats d'entreprise, brouillant les frontières entre logiciels et services et fidélisant les clients dans des contrats à long terme. Cette convergence maintient les dépenses en plateformes stables tout en accélérant l'adoption d'offres complémentaires de réponse aux incidents et de formation sur le marché de la sécurité des applications.


Par mode de déploiement : les plateformes cloud intègrent la sécurité nativement
Le déploiement cloud a représenté 57,81 % du chiffre d'affaires en 2025 et devrait progresser à un taux composé de 13,77 % jusqu'en 2031, soutenu par Amazon, Microsoft et Google qui intègrent des analyseurs dans les consoles des développeurs. Les retours en temps réel fournis dans les éditeurs de code éliminent les changements de contexte, encourageant l'analyse continue et facilitant une économie à la consommation idéale pour les startups et les petites équipes.
Les solutions sur site restent indispensables pour les banques et les agences de défense opérant dans des environnements isolés qui interdisent le traitement externe du code. Les modèles hybrides se développent, avec des moteurs de test conteneurisés déployés derrière des pare-feux pour les modules sensibles, tandis que les microservices moins critiques fonctionnent dans des clouds publics. Les éditeurs proposent désormais des ensembles de fonctionnalités identiques dans les deux modes, permettant aux clients une migration progressive sans perturbation des outils. ? mesure que les clauses réglementaires de souveraineté des données se resserrent, la flexibilité du déploiement reste un facteur de différenciation concurrentielle sur le marché de la sécurité des applications.
Par taille d'organisation : les PME adoptent la sécurité native cloud
Les grandes entreprises ont capté 60,58 % des dépenses de 2025, reflétant des portefeuilles importants et des contraintes de conformité. Les petites et moyennes entreprises, cependant, se développent à un TCAC de 13,72 %, portées par la tarification à la consommation et les interfaces centrées sur les développeurs. Les PME intégrant des plug-ins d'environnement de développement intégré détectent les vulnérabilités 40 % plus rapidement que leurs homologues s'appuyant sur des portails autonomes, réduisant les boucles de remédiation.
Les entreprises du Fortune 500 font face à des piles polyglotes accumulées par des acquisitions, nécessitant une large couverture linguistique et des moteurs de gouvernance par politique en tant que code pour appliquer des seuils uniformes. ? l'inverse, les PME se standardisent généralement sur des frameworks modernes, réduisant la complexité de configuration. Les tableaux de bord hébergés dans le cloud démocratisent davantage l'accès en faisant abstraction de la maintenance des analyseurs. Comme les niveaux de licence s'adaptent aux utilisateurs actifs, le co?t s'aligne étroitement sur les effectifs, attirant des fondateurs aux budgets contraints et alimentant l'expansion organique du marché de la sécurité des applications.
Par type de test de sécurité : les tests interactifs comblent les lacunes entre les tests statiques et dynamiques
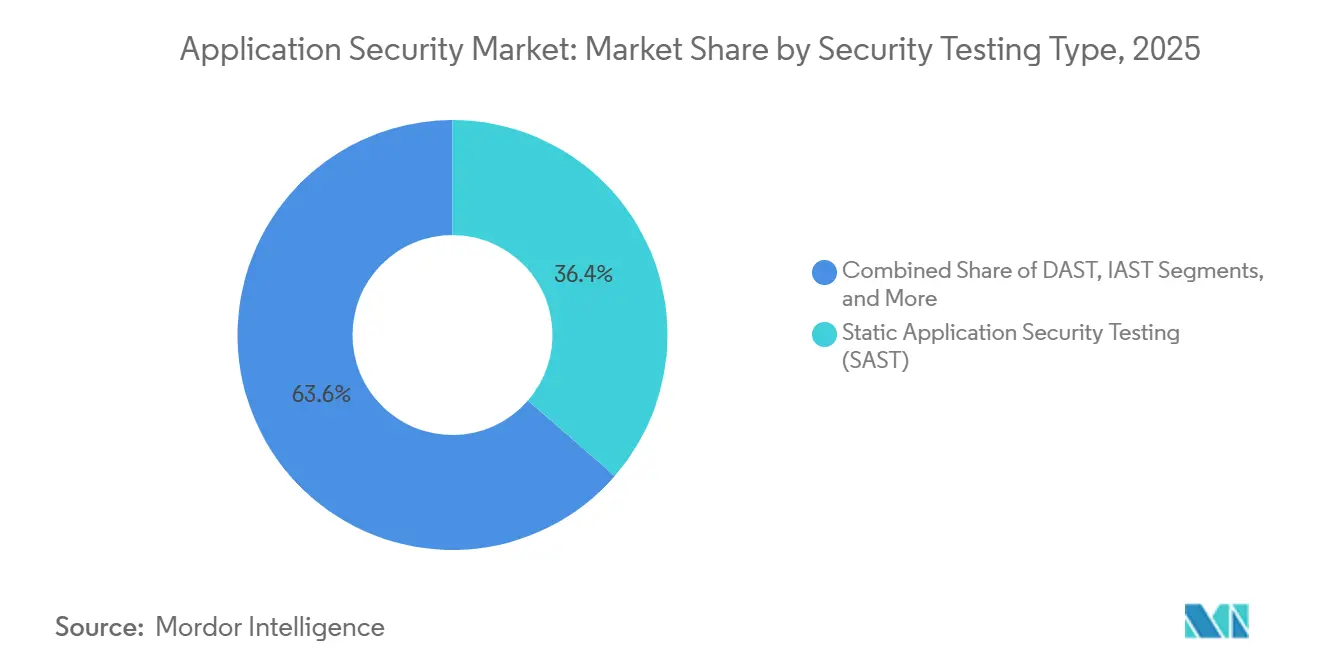
Les tests de sécurité des applications statiques représentaient 36,38 % de part de marché en 2025, reconnus pour leur capacité à analyser le code propriétaire au repos. Les tests de sécurité des applications interactifs devraient progresser à un CAGR de 13,69 %, car les agents intégrés observent les chemins d'exécution en temps réel, identifiant les vulnérabilités accessibles et réduisant les faux positifs. Cette analyse riche en contexte séduit les équipes lassées par les alertes SAST non vérifiées et les calendriers de sprint serrés.
Les scanners dynamiques restent indispensables pour les évaluations en bo?te noire des packages tiers dont le code source est inaccessible, tandis que l'analyse de la composition logicielle atténue les risques liés à la cha?ne d'approvisionnement open source après Log4Shell. Les éditeurs orchestrent toutes les modalités depuis des tableaux de bord unifiés, en corrélant les scores de risque afin que les équipes de sécurité puissent prioriser les défauts exploitables en production. L'intersection de ces techniques ancre les expansions multiproduits, renfor?ant la dépendance aux fournisseurs même lorsque des startups spécialisées stimulent l'innovation sur le marché de la sécurité des applications.

Par secteur d'utilisateur final : la santé accélère après les violations
Les services bancaires, financiers et d'assurance ont préservé 24,83 % des dépenses de 2025, sous une surveillance réglementaire implacable exigeant des tests de pénétration trimestriels et des pistes d'audit immuables. La santé est en bonne voie pour un TCAC de 13,79 % jusqu'en 2031 après que 725 divulgations de violations en 2025 ont cité les vulnérabilités applicatives comme 38 % des points d'entrée. Les incidents de ran?ongiciels ciblant les dossiers de santé électroniques catalysent les investissements dans l'analyse automatisée et l'autoprotection à l'exécution.
Le commerce de détail et l'e-commerce privilégient la couverture API et DAST pour protéger les données de paiement lors des pics de trafic saisonniers, tandis que les agences gouvernementales préfèrent les tableaux SAST sur site en raison des contraintes liées aux données classifiées. Les établissements d'enseignement migrent les systèmes d'information des étudiants vers le SaaS, adoptant des analyseurs cloud légers pour satisfaire aux protections FERPA. Les fabricants industriels intègrent des analyseurs dans les projets de technologie opérationnelle à mesure que les interfaces web prolifèrent sur les planchers d'usine. Collectivement, les pressions spécifiques aux secteurs verticaux diversifient les schémas de demande tout en élargissant la taille totale adressable du marché de la sécurité des applications.
Analyse géographique
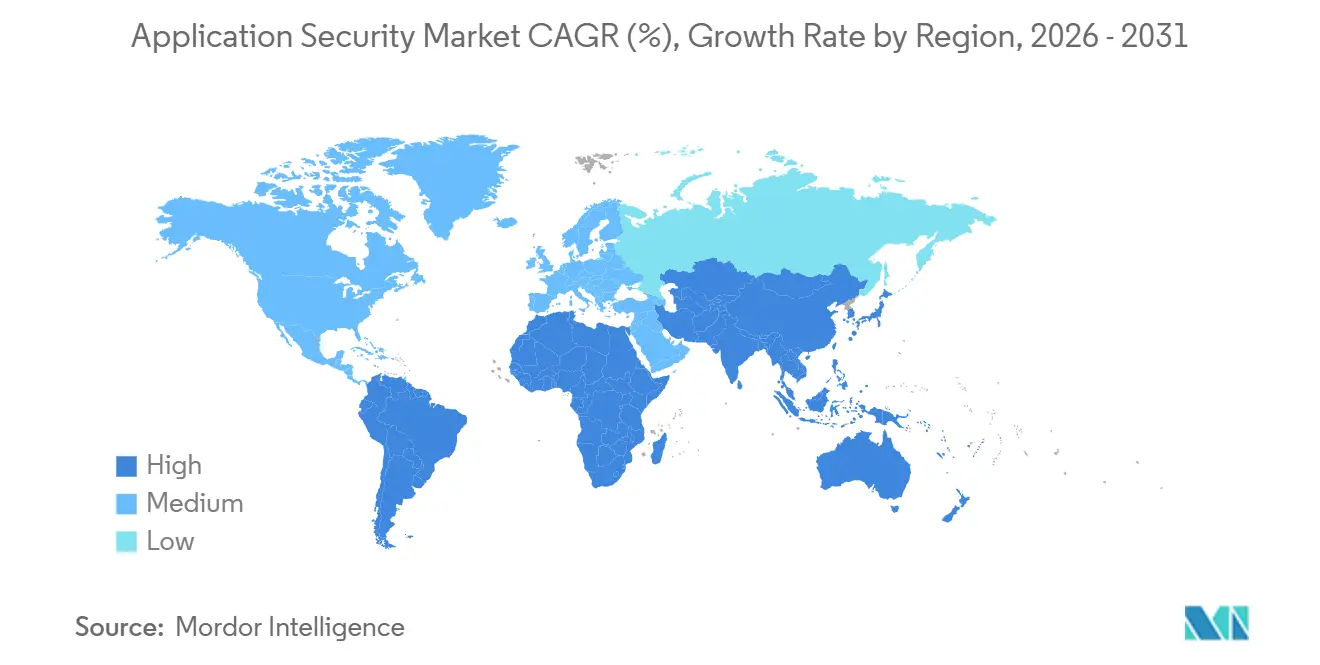
L'Amérique du Nord a représenté 40,91 % du chiffre d'affaires 2025, portée par le décret exécutif 14028, qui oblige les fournisseurs à fournir des nomenclatures logicielles pour les marchés publics fédéraux. L'Agence américaine de cybersécurité et de sécurité des infrastructures a publié des normes de base pour les logiciels sécurisés en 2024, faisant effectivement des contr?les de sécurité des applications des exigences contractuelles pour les marchés du secteur public. Le financement par capital-risque favorise la création constante de startups, intensifiant la concurrence entre les acteurs établis et les challengers open source tout en stimulant une innovation rapide des fonctionnalités.
L'Asie-Pacifique affiche le TCAC le plus rapide de 13,83 % jusqu'en 2031, les règles indiennes sur le prêt numérique et la modernisation bancaire indonésienne exigeant des audits de sécurité indépendants et des cycles de vie sécurisés dès la conception. Le Schéma de protection multiniveaux 2.0 de la Chine impose le chiffrement de la couche applicative et la divulgation des vulnérabilités, amenant les plateformes nationales à intégrer des outils SAST et DAST dès le premier sprint. Les changements de conformité au Japon, en Corée du Sud et en Australie unifient davantage la demande régionale, incitant les éditeurs mondiaux à ajouter des options de résidence locale des données et des packs linguistiques.
L'Europe bénéficie de la loi sur la résilience opérationnelle numérique entrée en vigueur en janvier 2025, imposant des tests de pénétration trimestriels pour la finance et favorisant l'adoption de pistes d'audit au niveau du contr?le de version. La prochaine loi sur la cyberrésilience étendra les obligations de sécurité dès la conception à tous les logiciels vendus sur le marché unique, élargissant la portée au-delà des secteurs réglementés traditionnels. Les marchés du Moyen-Orient et d'Afrique restent naissants mais s'accélèrent à mesure que les mandats de cloud souverain en Arabie saoudite et aux ?mirats arabes unis exigent un hébergement local associé à des outils de sécurité certifiés. L'Amérique du Sud conna?t une adoption progressive à mesure que les régulateurs financiers au 叠谤é蝉颈濒 et au Mexique harmonisent leurs directives avec PCI-DSS 4.0, incitant les banques et les fintechs vers des tests continus. Collectivement, l'harmonisation de la conformité fait converger les trajectoires régionales, élargissant le marché mondial de la sécurité des applications.

Paysage concurrentiel
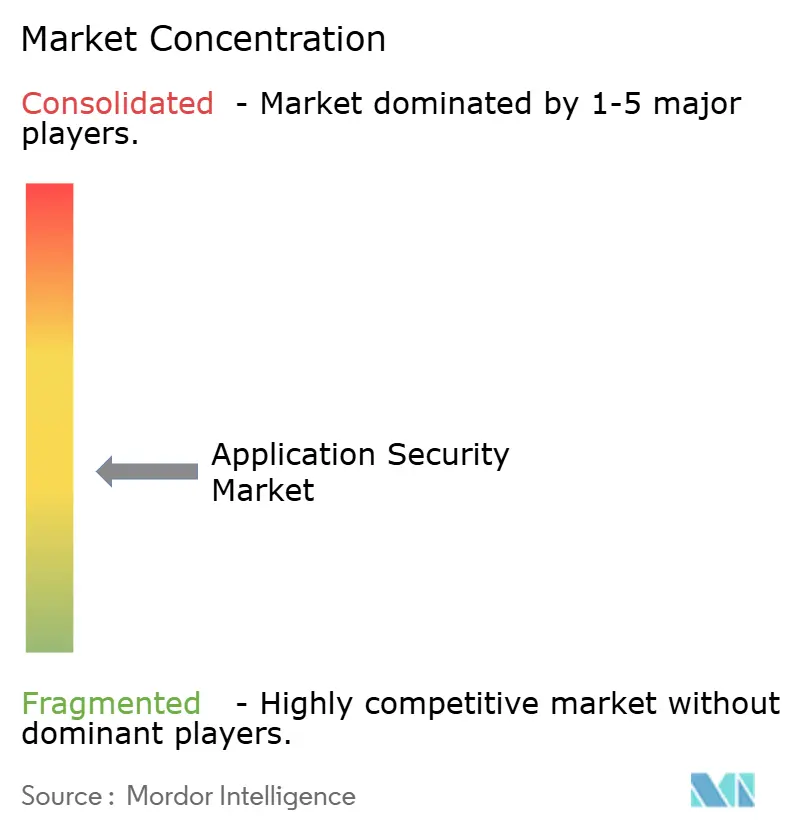
Le marché de la sécurité des applications reste modérément fragmenté, les cinq premiers éditeurs ayant détenu environ 35 % du chiffre d'affaires mondial en 2025. Synopsys, Checkmarx et Veracode se différencient en proposant SAST, DAST, IAST et SCA unifiés dans une seule licence. Synopsys a accéléré la consolidation avec trois acquisitions entre 2024 et 2025, notamment Apiiro, pour intégrer la priorisation basée sur les risques et l'analyse de la cha?ne d'approvisionnement logicielle dans sa plateforme Coverity.
Les challengers centrés sur l'open source, notamment Snyk et GitLab, intègrent des analyseurs dans les flux de validation, gagnant l'adhésion des développeurs et réduisant les co?ts de changement. Les hyperscalers cloud exploitent le contr?le de l'infrastructure CI/CD pour proposer l'analyse comme valeur ajoutée, mena?ant les modèles de licence traditionnels. Pendant ce temps, des startups spécialisées dans les API telles que Salt Security et Traceable AI se taillent des niches en fournissant des analyses comportementales en temps réel spécialisées dans les schémas d'abus d'interfaces, une lacune seulement partiellement comblée par les suites polyvalentes.
Le triage assisté par intelligence artificielle émerge comme un espace blanc ; les moteurs d'apprentissage automatique analysent les données historiques de correction pour signaler les défauts exploitables, réduisant le bruit des faux positifs qui érode la confiance des développeurs. Les éditeurs possédant de grandes bases de données propriétaires de vulnérabilités bénéficieront d'un avantage dans l'entra?nement des modèles. L'activité de brevets souligne une innovation dynamique : les ?tats-Unis ont accordé 127 brevets liés aux tests en 2025, couvrant la classification basée sur l'apprentissage automatique, les demandes de tirage de remédiation automatisées et la corrélation des menaces à l'exécution. L'intensité concurrentielle devrait rester élevée à mesure que les leaders du marché équilibrent acquisitions et R&D organique pour préserver leurs parts sur le marché de la sécurité des applications en expansion.
Leaders du secteur de la sécurité des applications
IBM Corporation
Oracle Corporation
Veracode (Thoma Bravo)
Synopsys Inc.
Qualys Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Janvier 2026 : Synopsys a acquis Apiiro pour ajouter la priorisation basée sur les risques et l'analyse de la cha?ne d'approvisionnement logicielle à Coverity SAST.
- Décembre 2025 : Palo Alto Networks a lancé Prisma Cloud Code Security 3.0, introduisant des demandes de tirage de remédiation pilotées par l'IA.
- Novembre 2025 : Snyk a levé 200 millions USD lors d'un financement de série G, valorisant l'entreprise à 7,4 milliards USD pour s'étendre à l'analyse de l'infrastructure en tant que code.
- Octobre 2025 : IBM a intégré watsonx Code Assistant avec Application Security on Cloud pour des conseils dans l'éditeur.


Portée du rapport mondial sur le marché de la sécurité des applications
La sécurité des applications englobe les mesures prises pour améliorer la sécurité d'une application, souvent en trouvant, corrigeant et prévenant les vulnérabilités de sécurité. Différentes techniques révèlent les vulnérabilités de sécurité à différentes étapes du cycle de vie d'une application, telles que la conception, le développement, le déploiement, la mise à niveau et la maintenance.
Le rapport sur le marché de la sécurité des applications est segmenté par composant (solutions, services), mode de déploiement (cloud, sur site), taille d'organisation (petites et moyennes entreprises, grandes entreprises), type de test de sécurité (SAST, DAST, IAST, RASP, SCA), secteur d'utilisateur final (BFSI, santé, commerce de détail et e-commerce, gouvernement et défense, informatique et télécommunications, éducation, autres secteurs d'utilisateurs finaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions |
| Services |
| Cloud |
| Sur site |
| Petites et moyennes entreprises (PME) |
| Grandes entreprises |
| Tests de sécurité des applications statiques (SAST) |
| Tests de sécurité des applications dynamiques (DAST) |
| Tests de sécurité des applications interactifs (IAST) |
| Autoprotection des applications à l'exécution (RASP) |
| Analyse de composition logicielle (SCA) |
| BFSI |
| 厂补苍迟é |
| Commerce de détail et e-commerce |
| Gouvernement et défense |
| Informatique et télécommunications |
| ?ducation |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | ?tats-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | 叠谤é蝉颈濒 |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| ?mirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| 狈颈驳é谤颈补 | |
| ?gypte | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Petites et moyennes entreprises (PME) | |
| Grandes entreprises | ||
| Par type de test de sécurité | Tests de sécurité des applications statiques (SAST) | |
| Tests de sécurité des applications dynamiques (DAST) | ||
| Tests de sécurité des applications interactifs (IAST) | ||
| Autoprotection des applications à l'exécution (RASP) | ||
| Analyse de composition logicielle (SCA) | ||
| Par secteur d'utilisateur final | BFSI | |
| 厂补苍迟é | ||
| Commerce de détail et e-commerce | ||
| Gouvernement et défense | ||
| Informatique et télécommunications | ||
| ?ducation | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | ?tats-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | 叠谤é蝉颈濒 | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| ?mirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| 狈颈驳é谤颈补 | ||
| ?gypte | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quel est le chiffre d'affaires prévu pour le marché de la sécurité des applications d'ici 2031 ?
Le secteur devrait atteindre 28,11 milliards USD d'ici 2031.
Quel mode de déploiement conna?t la croissance la plus rapide ?
Le déploiement cloud progresse à un TCAC de 13,77 % jusqu'en 2031, les plateformes intégrant des analyseurs natifs.
Pourquoi les services gagnent-ils des parts dans la sécurité des applications ?
Les organisations externalisent le triage des vulnérabilités et la formation des développeurs à des prestataires gérés, propulsant les services à un TCAC de 13,67 %.
Quel type de test devrait surpasser les autres ?
Les tests de sécurité des applications interactifs mènent la croissance avec un TCAC de 13,69 % car ils valident l'exploitabilité à l'exécution.
Quelle région affiche le taux de croissance le plus élevé ?
L'Asie-Pacifique enregistre le TCAC le plus élevé de 13,83 %, portée par la banque numérique et des règles de protection des données plus strictes.
Quel est le principal frein à l'adoption ?
Le co?t total de possession élevé et la complexité des outils dissuadent notamment les petites et moyennes entreprises.
Dernière mise à jour de la page le:



