
Marktgr??e und Marktanteil für Cybersicherheit für KI-Modelle und LLMs
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 3.62 Milliarden US-Dollar |
| Marktgr??e (2031) | 14.47 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 31.93 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Cybersicherheit für KI-Modelle und LLMs von 麻豆视频
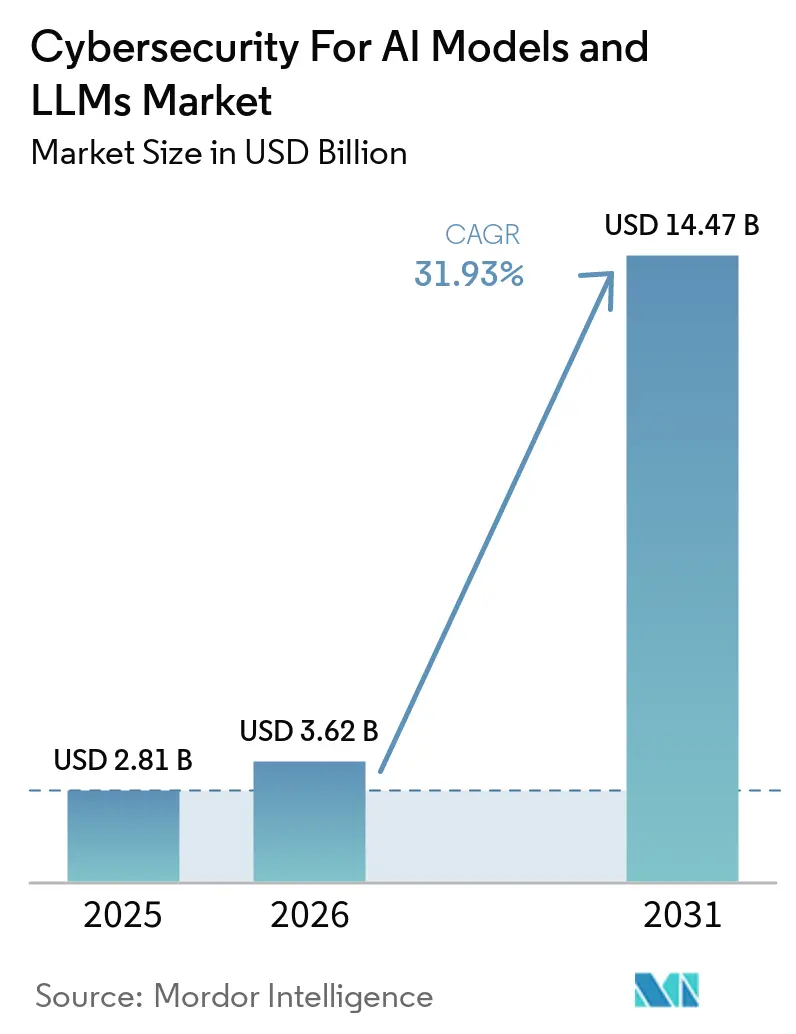
Die Marktgr??e für Cybersicherheit für KI-Modelle und LLMs wird für 2025 auf 2,81 Milliarden USD, für 2026 auf 3,62 Milliarden USD gesch?tzt und soll bis 2031 14,47 Milliarden USD erreichen, mit einer CAGR von 31,93 % von 2026 bis 2031. Der Markt für Cybersicherheit für KI-Modelle und LLMs expandiert, weil KI-Tools nun im Mittelpunkt von Arbeitsabl?ufen stehen und jede Modellinteraktion einen neuen Angriffspunkt schafft. Die Einführung von KI in Unternehmen verlief schneller als die Entwicklung von Sicherheits-Tools, was dazu führte, dass viele Organisationen über Produktionsbereitstellungen, aber schwache Prompt-, Laufzeit- und Governance-Kontrollen verfügten. Der Markt für Cybersicherheit für KI-Modelle und LLMs profitiert auch von der K?uferpr?ferenz für Plattformen, die Prompt-Schutz, Laufzeitüberwachung und Governance in einer einzigen Umgebung kombinieren, anstatt auf unverbundene Tools zu verteilen. Gro?e Unternehmen machen nach wie vor den gr??ten Teil der aktuellen Ausgaben aus, aber die Nachfragebasis weitet sich aus, da auch kleinere Unternehmen KI-Dienste von Drittanbietern ohne ausgereifte Kontrollen nutzen. Der Markt für Cybersicherheit für KI-Modelle und LLMs steht noch unter dem Druck schneller Modell?nderungen, uneinheitlicher Standards und Qualifikationslücken, doch diese Reibungspunkte treiben Organisationen auch dazu an, früher in dauerhafte Kontrollen und externe Expertise zu investieren.
Wichtigste Erkenntnisse des Berichts
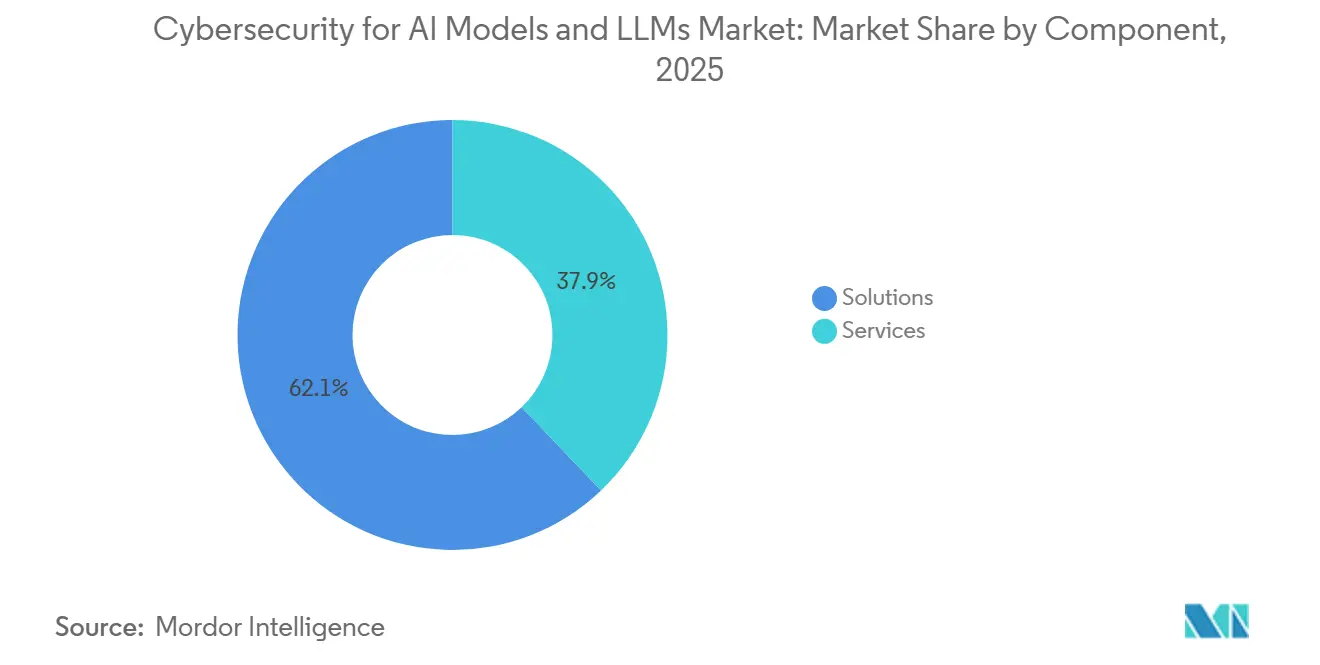
- Nach Komponente hielten L?sungen im Jahr 2025 einen Anteil von 62,14 % am Markt für Cybersicherheit für KI-Modelle und LLMs, w?hrend Dienstleistungen voraussichtlich mit einer CAGR von 32,98 % wachsen werden.
- Nach Sicherheitstyp hielt Modellsicherheit im Jahr 2025 einen Anteil von 28,21 %, w?hrend Governance, Risiko und Compliance voraussichtlich mit einer CAGR von 33,09 % bis 2031 wachsen wird.
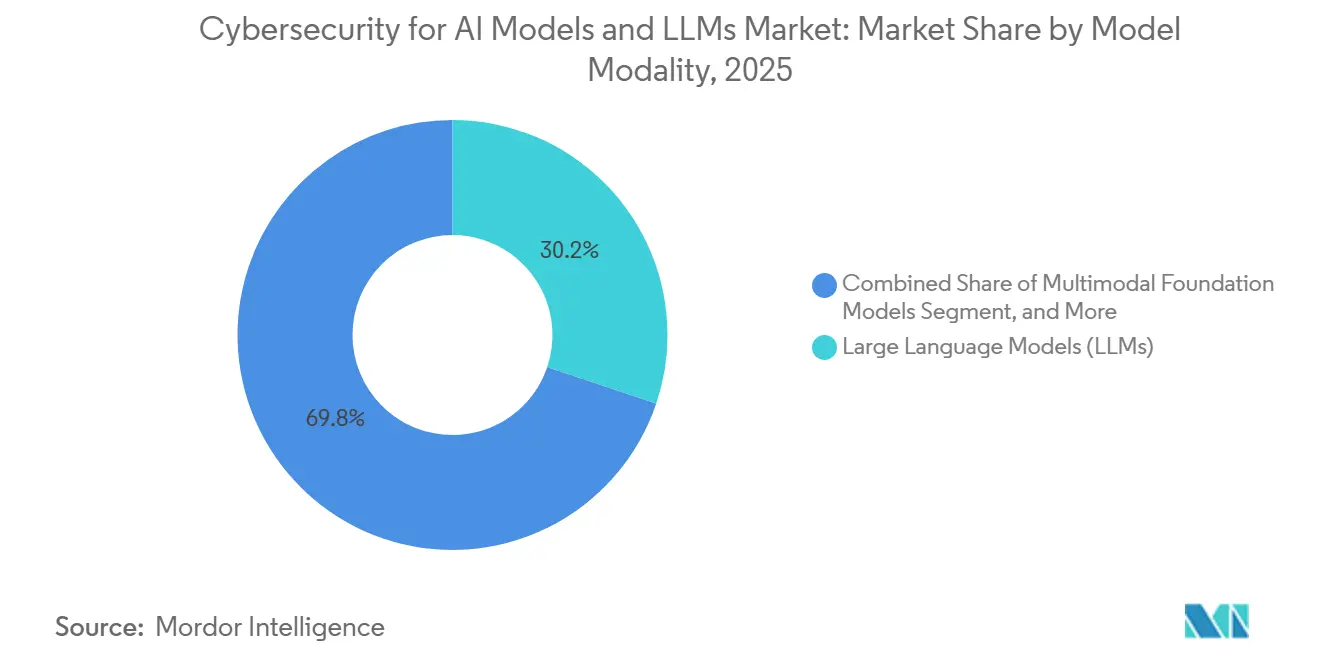
- Nach Modell-Modalit?t hielten Large Language Models im Jahr 2025 einen Anteil von 30,17 % am Markt für Cybersicherheit für KI-Modelle und LLMs, w?hrend multimodale Grundlagenmodelle voraussichtlich mit einer CAGR von 33,20 % bis 2031 wachsen werden.
- Nach Bereitstellung hielt Cloud im Jahr 2025 einen Anteil von 55,18 %, w?hrend die hybride Bereitstellung voraussichtlich mit einer CAGR von 33,31 % bis 2031 wachsen wird.
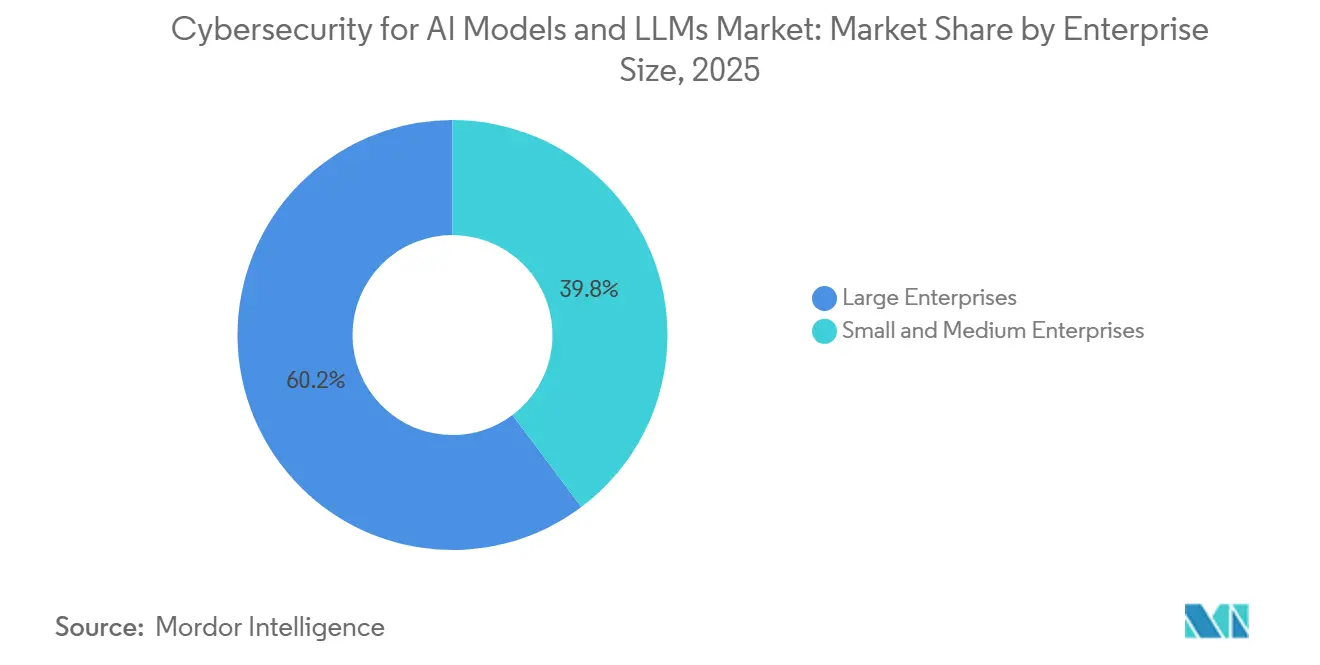
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 60,23 % am Markt für Cybersicherheit für KI-Modelle und LLMs, w?hrend KMU voraussichtlich mit einer CAGR von 33,42 % bis 2031 wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 17,19 %, w?hrend das Gesundheitswesen und die Biowissenschaften voraussichtlich mit einer CAGR von 33,53 % bis 2031 wachsen werden.
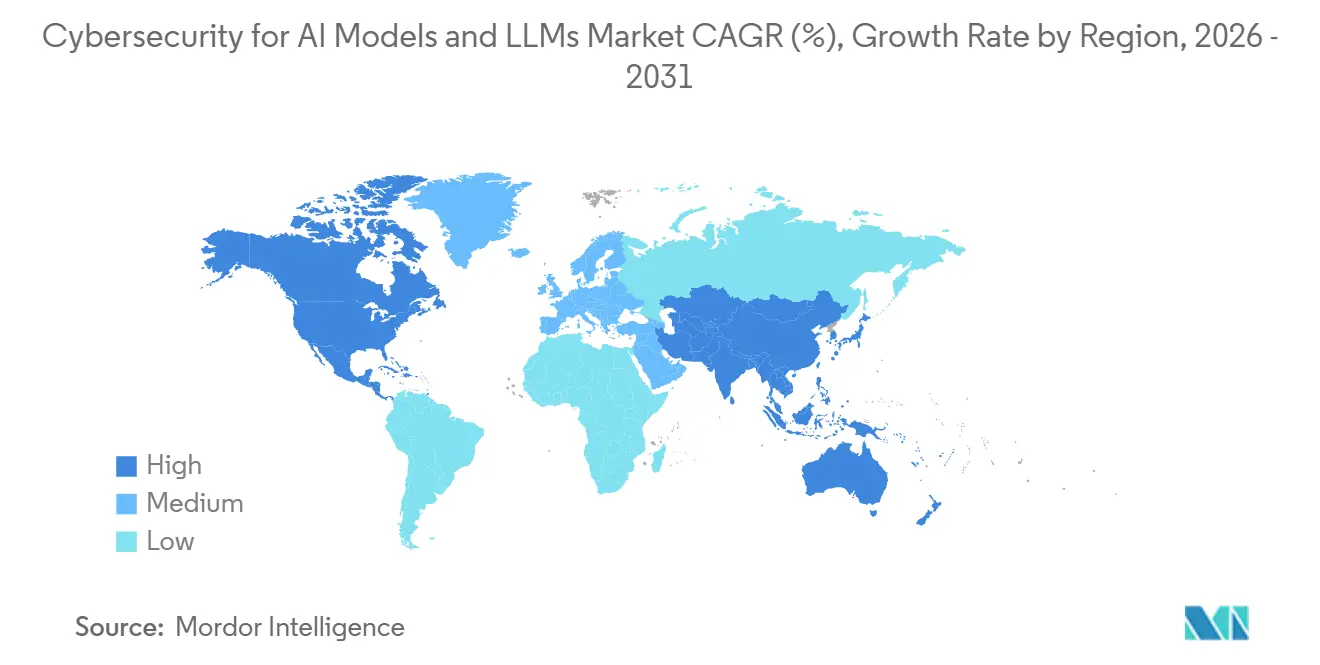
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 33,14 %, w?hrend der asiatisch-pazifische Raum voraussichtlich mit einer CAGR von 33,64 % bis 2031 im Markt für Cybersicherheit für KI-Modelle und LLMs wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Prompt-Injection- und Jailbreak-Versuche | +5.2% | Global, mit h?chster Inzidenz in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der Angriffsfl?che von KI-Modellen über Unternehmensarbeitsabl?ufe hinweg | +4.8% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für KI-Governance und Modellverantwortlichkeit | +4.5% | Europa, Nordamerika, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Gegnerischer Einsatz von generativer KI für automatisiertes Social Engineering | +3.8% | Global, mit hoher Exposition im BFSI- und Regierungssektor | Kurzfristig (≤ 2 Jahre) |
| Risiken in der Modell-Lieferkette über APIs, Plugins und Open-Source-Gewichte hinweg | +3.2% | Asiatisch-pazifischer Raum als Kern, Nordamerika, Ausstrahlungseffekte auf Europa | Mittelfristig (2–4 Jahre) |
| Nachfrage nach kontinuierlichem KI-Red-Teaming und Laufzeit-Richtliniendurchsetzung | +2.9% | Nordamerika und Europa, mit früher Einführung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Zunehmende Prompt-Injection- und Jailbreak-Versuche
Prompt-Injection hat sich zur sichtbarsten Schwachstelle in eingesetzten generativen KI-Systemen entwickelt, und die Exposition weitet sich aus, da Unternehmen Modelle mit Datenspeichern, Tools und Agenten verbinden. OWASP stufte Prompt-Injection für 2025 als LLM01 ein und stellte fest, dass 53 % der KI-Unternehmensbereitstellungen auf Retrieval-Augmented Generation oder agentische Pipelines setzen, die besonders anf?llig für indirekte Injection über abgerufene Inhalte sind.[1]OWASP Gen AI Security Project, "LLM01 2025 Prompt Injection," OWASP, genai.owasp.org Eine ?berprüfung aus dem Jahr 2026 beschrieb eine im Juni 2025 offengelegte GitHub Copilot Chat-Schwachstelle mit CVSS 9,6, die die Exfiltration von Geheimnissen und Quellcode aus privaten Repositories über indirekte Prompt-Injection erm?glichte. Im Januar 2026 verbreitete Forschungsergebnisse beschrieben Prompt-Injection auch als mehrstufigen Mechanismus zur Malware-Auslieferung, der sich nun in einem gro?en Teil der beobachteten Vorf?lle auf Persistenz und laterale Bewegung ausweitet. Deshalb verzeichnet der Markt für Cybersicherheit für KI-Modelle und LLMs eine stetige Nachfrage nach Prompt-Firewalls, Laufzeit-Schutzma?nahmen und gegnerischen Red-Teaming-Tools, die testen k?nnen, wie sich Angriffe über verkettete Arbeitsabl?ufe hinweg entwickeln.
Ausweitung der Angriffsfl?che von KI-Modellen über Unternehmensarbeitsabl?ufe hinweg
KI-Modelle sind nun in die Codegenerierung, juristische Prüfung, Kundensupport und Finanzanalyse eingebettet, sodass sich die Angriffsfl?che nun über jeden Prozess erstreckt, der Informationen in ein Modell sendet oder auf dessen Ausgabe reagiert. CrowdStrike gab an, dass seine Plattform-Telemetrie im Jahr 2026 mehr als 1.800 KI-Anwendungen in Kundenumgebungen identifizierte, die fast 160 Millionen einzigartige Anwendungsinstanzen abdeckten.[2]CrowdStrike Holdings, Inc., "CrowdStrike Establishes the Endpoint as the Epicenter for AI Security," CrowdStrike Investor Relations, ir.crowdstrike.com Ein Check Point-Bericht aus dem Jahr 2026 stellte fest, dass nur 17 % der Organisationen Laufzeit-LLM-Kontrollen wie Eingabevalidierung, Ausgabefilterung und Tool-Nutzungsautorisierung über KI-verbundene Anwendungen hinweg umfassend eingesetzt hatten. Da agentische Systeme beginnen, Aktionen über Model Context Protocol-Server zu leiten, fügt jede Drittanbieterverbindung einen weiteren Lieferkettenpunkt hinzu, den viele Asset-Inventare noch nicht verfolgen. Der Markt für Cybersicherheit für KI-Modelle und LLMs profitiert daher von der steigenden Nachfrage nach KI-Asset-Erkennung, Shadow-KI-Governance und endpunktbasiertem Laufzeitschutz.
Regulatorischer Druck für KI-Governance und Modellverantwortlichkeit
Regulatorische Fristen verwandeln KI-Governance von einem politischen Thema in einen direkten Ausl?ser für den Kauf von Software und Dienstleistungen. Die Europ?ische Kommission erkl?rte, dass Hochrisikopflichten gem?? dem EU-KI-Gesetz ab dem 2. August 2026 durchsetzbar werden, mit Strafen, die bis zu 35 Millionen EUR oder 7 % des weltweiten Jahresumsatzes erreichen k?nnen.[3]Europ?ische Kommission, "KI-Gesetz – Gestaltung der digitalen Zukunft Europas," Europ?ische Kommission, digital-strategy.ec.europa.eu In Indien forderten im April 2026 und Juni 2026 herausgegebene Leitlinien Kontrollen über Prompt-Injection, Datenvergiftung, Modellmanipulation und dokumentierte KI-Governance bei Banken und Zahlungsdienstleistern. China setzte ebenfalls am 1. Januar 2026 ge?nderte Cybersicherheitsvorschriften in Kraft und fügte einen expliziten Fokus auf KI-Systemrisiken hinzu, w?hrend nationale Standards für die Sicherheit generativer KI bereits Ende 2025 in Kraft getreten waren. Der Markt für Cybersicherheit für KI-Modelle und LLMs entwickelt sich weiter, weil Organisationen nun prüfbare Kontrollen ben?tigen, die einer regulatorischen ?berprüfung standhalten k?nnen, selbst wenn Modelle über Tools und Agenten betrieben werden.
Gegnerischer Einsatz von generativer KI für automatisiertes Social Engineering
Generative KI ver?ndert Social Engineering, indem sie den Aufwand für die Erstellung gro?er Mengen überzeugender K?der eliminiert. Microsoft Threat Intelligence berichtete im Juni 2026, dass Bedrohungsakteure KI-Markenimitationskampagnen durchführten, die bis zu 100.000 Phishing-E-Mails pro Tag verteilten, und eine auf Claude ausgerichtete Operation zielte auf mehr als 2.000 Organisationen ab, von denen 62 % in den Vereinigten Staaten ans?ssig waren.[4]Microsoft Security Blog, "KI-Marken als K?der: Wie Bedrohungsakteure den KI-Hype im Social Engineering nutzen," Microsoft, microsoft.com Akademische Forschungsergebnisse aus dem Jahr 2025 ergaben, dass Empf?nger LLM-generierte Spear-Phishing-E-Mails, die aus ?ffentlichen Social-Media-Daten erstellt wurden, über fünf Modelle und fast 18.000 E-Mails hinweg als überzeugender und weniger verd?chtig einstuften als echte Phishing-Nachrichten. Angreifer nutzen auch die Nachfrage der Mitarbeiter nach neuen KI-Tools als K?der und verwandeln vertrauenswürdige Modellmarken in einen Weg zur Malware-Auslieferung. Dies unterstützt den Markt für Cybersicherheit für KI-Modelle und LLMs, da Unternehmen st?rkere Kontrollen über den KI-Anwendungszugang, die Prompt-Inspektion auf Browser-Ebene und Belegschaftssimulationsprogramme ben?tigen, die an KI-markenbezogenes Phishing geknüpft sind.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Sich schnell ?ndernde Modellarchitekturen überholen Sicherheitskontrollen | -3.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Begrenzte Standardisierung für KI-Sicherheits-Benchmarks und -Tests | -2.8% | Global, mit h?herer Reibung in Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Hohe Falsch-Positiv-Raten bei der Ausgabefilterung und Erkennung | -2.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Fachkr?ftemangel in KI-Sicherheit, MLOps und Bedrohungsforschung | -3.2% | Global, am akutesten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Sich schnell ?ndernde Modellarchitekturen überholen Sicherheitskontrollen
Sicherheits-Tools, die für eine Modellgeneration funktionierten, ben?tigen oft gr??ere Anpassungen, wenn sich die Architektur ?ndert. Der ?bergang von reinen Textsystemen zu multimodalen Modellen führte zu bildbasierter Prompt-Injection, gegnerischem Audio und modalit?tsübergreifenden Jailbreaks, die textfokussierte Scanner nicht erkennen konnten. Im M?rz 2026 ver?ffentlichte Forschungsergebnisse identifizierten auch Schwachstellen in einem einheitlichen multimodalen Modell, bei dem Generierungs- und Verst?ndnisfunktionen bidirektionale Angriffspfade innerhalb desselben Systems erzeugen. H?ufige Modellaktualisierungen verkürzen auch die Haltbarkeit von Red-Team-Erkenntnissen, da ein Test gegen eine Version nach der n?chsten Ver?ffentlichung m?glicherweise nicht mehr gilt. Dies verlangsamt den Markt für Cybersicherheit für KI-Modelle und LLMs, weil K?ufer z?gern, wenn sich die Tool-Anforderungen mit dem Modelldesign, dem Modellverhalten und neuen Modalit?ten st?ndig ?ndern.
Fachkr?ftemangel in KI-Sicherheit, MLOps und Bedrohungsforschung
Der Mangel an Fachkr?ften, die KI-Systeme absichern k?nnen, w?chst schneller, als normale Einstellungskan?le ihn auffüllen k?nnen. Fortinet berichtete im Jahr 2026, dass 60 % der Organisationen KI-spezifische Cybersicherheitstalente als ihre prim?re Einstellungsherausforderung nannten, w?hrend 71 % angaben, dass die breitere Qualifikationslücke ein wesentliches Risiko für ihre Organisationen darstelle. Die Linux Foundation erkl?rte im Jahr 2026, dass Sicherheitsbedenken als Hindernis für die KI-Einführung stark gestiegen seien, und 57 % der Organisationen berichteten von einer erheblichen Kapazit?tslücke in der KI-Sicherheit und im Risikomanagement. KI-Red-Teaming, MLOps-Sicherheit und gegnerische ML-Arbeit erfordern eine Mischung aus Ingenieur-, Daten- und offensiven Sicherheitsf?higkeiten, die formale Ausbildungswege noch nicht im erforderlichen Ma?stab produzieren. Dies begrenzt die Geschwindigkeit, mit der der Markt für Cybersicherheit für KI-Modelle und LLMs die Softwarenachfrage in eine vollst?ndige operative Einführung umwandeln kann, da viele K?ufer noch externe Hilfe ben?tigen, um die von ihnen erworbenen Tools zu betreiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen werden L?sungen beim Wachstum übertreffenL?sungen hielten im Jahr 2025 62,14 % des Marktanteils für Cybersicherheit für KI-Modelle und LLMs, was darauf hindeutet, dass K?ufer sich zun?chst auf die Bereitstellung dedizierter Prompt-Sicherheits-, Laufzeitüberwachungs-, Ausgabefilterungs- und Governance-Produkte konzentrierten. Dieses frühe Ausgabemuster spiegelte auch die Dringlichkeit wider, sichtbare Kontrollücken zu schlie?en, bevor Unternehmen langfristige Servicebeziehungen rund um KI-Sicherheitsoperationen aufbauten. KI-Red-Teaming- und Validierungsplattformen sowie KI-Governance- und Compliance-Tools zogen eine starke Nachfrage an, da Organisationen wiederholte Tests statt einmaliger Prüfungen ben?tigen. Die L?sungsseite des Marktes für Cybersicherheit für KI-Modelle und LLMs profitierte auch von K?ufern, die eine schnelle Bereitstellung und direkte Richtlinienkontrolle wünschten. Dies hielt L?sungen in Führung, auch als die Dienstleistungsnachfrage weiter stieg.
Dienstleistungen werden voraussichtlich mit einer CAGR von 32,98 % bis 2031 wachsen und L?sungen beim Wachstum übertreffen, da Kunden externe Expertise suchen, die sie intern nicht einstellen k?nnen. Die hier erforderliche Arbeit unterscheidet sich von traditionellen verwalteten Sicherheitsdiensten, da Teams gegnerische Prompts erstellen, Ausgabedrift bewerten und das Modellverhalten KI-Risikotaxonomien in realen Unternehmensumgebungen zuordnen müssen. SplxAI berichtete von einem Wachstum von 127 % im Quartalsvergleich nach dem Start im August 2024 und folgte dieser Leistung mit einer Seed-Finanzierungsrunde von 7 Millionen USD im M?rz 2025, um seine Kapazit?ten auszubauen. Eine SANS-Forschungszusammenfassung aus dem Jahr 2026 wies auch auf einen starken Anstieg der Nachfrage nach spezialisierten KI-Sicherheitsrollen von 2025 bis 2026 hin. Aus diesem Grund wird der Markt für Cybersicherheit für KI-Modelle und LLMs voraussichtlich ein schnelleres Wachstum bei verwalteten Red-Teaming-, Governance-Beratungs- und KI-Incident-Response-Diensten verzeichnen, als viele K?ufer zu Beginn der gro? angelegten LLM-Einführung erwartet hatten.


Nach Sicherheitstyp:
GRC entwickelt sich von einer Compliance-Aufgabe zur BetriebsschichtModellsicherheit hielt im Jahr 2025 mit 28,21 % den gr??ten Anteil, was das unmittelbare K?uferinteresse an Prompt-Injection, Modellintegrit?t und gegnerischer Manipulation widerspiegelt. Diese Kontrollen waren am dringendsten, da sie dem Modell am n?chsten lagen und sichtbare Fehlermodi in eingesetzten Anwendungen direkt adressierten. Der Markt für Cybersicherheit für KI-Modelle und LLMs verzeichnete auch eine stetige Nachfrage nach Datensicherheit und Anwendungssicherheit, da Retrieval-Augmented Generation den Datenzugang und das Anwendungsverhalten im selben Arbeitsablauf miteinander verknüpft. Infolgedessen behandelten K?ufer die Modellgrenze, die Anwendungsschicht und den Datenpfad zunehmend als eine einzige Risikooberfl?che statt als separate Beschaffungsbereiche. Dies unterstützte eine breitere Mischung von Kontrollen über den Sicherheitstyp-Stack hinweg.
Governance, Risiko und Compliance wird voraussichtlich mit einer CAGR von 33,09 % bis 2031 wachsen und damit der am schnellsten wachsende Sicherheitstyp im Markt für Cybersicherheit für KI-Modelle und LLMs sein. Der Wandel ist mit dem Beschaffungsverhalten verbunden, da Vorst?nde, Rechtsteams und Risikofunktionen nun Nachweise verlangen, dass KI-Systeme vor der breiten Bereitstellung getestet, dokumentiert und überwacht wurden. Indiens Leitlinie von 2026 beschrieb KI-Agenten als privilegierte nicht-menschliche Identit?ten, was Identit?ts-, Zugangs- und Governance-Bedenken im Unternehmenskontrolldesign enger zusammenrückte. Unternehmen fordern von Anbietern auch Nachweise über gegnerische Tests, KI-Incident-Playbooks und die Ausrichtung an NIST AI RMF-Funktionen, bevor sie Kaufentscheidungen treffen. Deshalb hat sich GRC von einer Back-Office-Anforderung zu einer zentralen Betriebsschicht für Unternehmens-KI-Sicherheitsprogramme entwickelt.
Nach Modell-Modalit?t:
LLMs behalten die Führung, w?hrend multimodale Risiken zunehmenLarge Language Models hielten im Jahr 2025 30,17 % des Marktes, unterstützt durch breite Unternehmensnutzung in Kundensupport, Codierungsassistenz, Zusammenfassung und internen Wissens-Tools. LLMs blieben auch die am meisten erforschte Modalit?t, sodass K?ufer einen klareren ?berblick über Prompt-Injection-, Jailbreak- und Ausgabefilterungsrisiken hatten als bei anderen Modelltypen. Diese Klarheit half dem Markt für Cybersicherheit für KI-Modelle und LLMs, zun?chst praktische Kontrollen für textbasierte Bereitstellungen aufzubauen. Es bedeutete auch, dass Anbieter definiertere Schutzfunktionen in Unternehmensbudgets verpacken und verkaufen konnten. Die LLM-Basis verankerte daher weiterhin die aktuellen Ausgaben, auch als andere Modalit?ten an Boden gewannen.
Multimodale Grundlagenmodelle werden voraussichtlich mit einer CAGR von 33,20 % bis 2031 wachsen, angetrieben durch Anwendungsf?lle in der Bildgebung, der Analyse von Finanzdokumenten und agentischen Systemen, die Text, Bilder und Audio gemeinsam verarbeiten. Die Cloud Security Alliance berichtete im Jahr 2025, dass getestete multimodale Systeme unter gegnerischen Bedingungen 18 bis 40 Mal wahrscheinlicher sch?dliche Informationen generierten als Einzelmodalit?tsmodelle. Forschungsergebnisse aus dem Jahr 2026 zeigten auch, dass multimodale Architekturen Angriffspfade einführen, die in reinen Textsystemen nicht existieren, was die Kontrollkomplexit?t am Bereitstellungspunkt erh?ht. Bild-, Audio-, Sprach- und Videogenerierungsmodelle sind noch ein kleiner Teil des Marktes für Cybersicherheit für KI-Modelle und LLMs, bieten aber Raum für Anbieter, die modalit?tsübergreifend scannen k?nnen, anstatt nur Texteingaben zu schützen. Das verschafft der modalit?tsübergreifenden Erkennung und Richtliniendurchsetzung einen Vorteil, da sich KI-Portfolios in Unternehmen diversifizieren.
Nach Bereitstellung:
Hybride Einführung steigt mit zunehmendem Governance-BedarfDie Cloud-Bereitstellung machte im Jahr 2025 55,18 % des Marktes aus, was die Tatsache widerspiegelt, dass die meisten KI-Unternehmensanwendungen zun?chst über APIs und Cloud-native Software-Stacks in Betrieb gingen. Gro?e Hyperscaler-?kosysteme beherbergten einen gro?en Teil dieser Workloads, aber die Infrastruktursicherheit auf Host-Ebene beseitigte nicht die Notwendigkeit für Modellsicherheit auf Anwendungsebene, Prompt-Inspektion oder Ausgabefilterung. Dies lie? Cloud-Kunden mit klarer Verantwortung auf der Modellinteraktionsebene zurück, was kurzfristige Softwareausgaben im Markt für Cybersicherheit für KI-Modelle und LLMs unterstützte. On-Premises-Bereitstellungen blieben für regulierte Anwendungsf?lle wichtig, bei denen Datenresidenz, Latenz oder interne Richtlinien die Cloud-Nutzung einschr?nkten. Das Cloud-Segment führte daher bei der installierten Nachfrage, auch als sich die Architekturentscheidungen weiterentwickelten.
Die hybride Bereitstellung wird voraussichtlich mit einer CAGR von 33,31 % in der Marktgr??e für Cybersicherheit für KI-Modelle und LLMs bis 2031 wachsen und damit das am schnellsten wachsende Bereitstellungsmodell sein. Viele Organisationen halten sensible, fein abgestimmte Modelle oder datenintensive Workloads On-Premises, verbinden sich aber weiterhin mit Cloud-APIs für allgemeine Inferenz und breitere Funktionalit?t. Dieses Design erh?ht die Flexibilit?t, schafft aber auch Richtlinien- und Protokollierungsherausforderungen, da Eingabekontrollen und Ausgabeprüfungen in beiden Umgebungen gleich funktionieren müssen. Cisco erkl?rte, dass seine KI-Defense-Erweiterung vom Februar 2026 KI-Lieferketten-Governance, agentische Schutzma?nahmen und breitere Kontrollfunktionen hinzufügte, die auf diese gemischte Bereitstellungsrealit?t abzielen. Infolgedessen verschiebt sich der Markt für Cybersicherheit für KI-Modelle und LLMs hin zu Tools, die eine einheitliche Richtlinienstruktur über Cloud-, On-Premises- und hybride Bereitstellungen hinweg durchsetzen k?nnen.
Nach Unternehmensgr??e:
KMU werden zur n?chsten EinführungswelleGro?unternehmen hielten im Jahr 2025 60,23 % des Marktes, da sie KI früher einführten, über interne Sicherheitsteams verfügten und Einzell?sungen finanzieren konnten, bevor die Plattformkonsolidierung einsetzte. Diese Unternehmen waren auch in Sektoren wie Banken, Gesundheitswesen und Regierung einem gr??eren regulatorischen und reputationsbezogenen Risiko ausgesetzt, was KI-Sicherheitsausgaben schwer aufzuschieben machte. Ihre Kaufaktivit?t gab dem Markt für Cybersicherheit für KI-Modelle und LLMs eine frühe Umsatzbasis und half dabei, Funktionspriorit?ten für Anbieter zu definieren. In vielen F?llen verlangten gro?e K?ufer auch mehr Nachweise zu Tests, ?berwachung und Reaktionsbereitschaft als kleinere Unternehmen. Das hielt Unternehmenskonten im Mittelpunkt aktueller Anbieter-Roadmaps.
KMU werden voraussichtlich mit einer CAGR von 33,42 % bis 2031 wachsen, was auf eine breitere adressierbare Basis für den Markt für Cybersicherheit für KI-Modelle und LLMs in den n?chsten Jahren hindeutet. Viele kleinere Unternehmen nutzen KI über Drittanbieter-APIs und SaaS-Produkte, tun dies jedoch oft ohne Prompt-Inspektion, Ausgabefilterung oder dedizierte Datenleck-Kontrollen. Eine BigID-Studie aus dem Jahr 2025 ergab, dass nur 6 % der Organisationen eine fortgeschrittene KI-Sicherheitsstrategie eingesetzt hatten, wobei die Bereitschaft stark auf gr??ere Unternehmen ausgerichtet war. Anbieter reagieren mit einfacherem Onboarding, API-nativen Integrationen und nutzungsbasierter Preisgestaltung, die unterhalb der schweren Unternehmensbeschaffungsschwellen liegt. Dies senkt die Einführungshürden und macht KMU zu einer bedeutenden Quelle inkrementeller Nachfrage statt zu einem entfernten sekund?ren Segment.
Nach Endnutzerbranche:
Gesundheitswesen und Biowissenschaften bauen das schnellste Momentum aufBFSI machte im Jahr 2025 17,19 % des Marktes für Cybersicherheit für KI-Modelle und LLMs aus und war damit das gr??te Endnutzersegment. Banken, Versicherer und Zahlungsdienstleister waren frühe Nutzer von KI in Know-Your-Customer-Workflows, Anti-Geldw?sche-Screening, Kreditmodellen und Betrugssystemen, und jeder dieser Anwendungsf?lle erfordert prüfbare Ausgaben und getestete Kontrollen. Das regulierte Institut bleibt auch für das Ergebnis verantwortlich, selbst wenn ein Modellanbieter das Tool geliefert hat, was den Gesch?ftsfall für Modellsicherheit direkt und unmittelbar macht. Diese Verantwortungsstruktur half BFSI, ein stabiler Nachfrageanker in der Branche für Cybersicherheit für KI-Modelle und LLMs zu werden. Es erkl?rt auch, warum Finanzabnehmer weiterhin Nachweise über Governance, Tests und Reaktionsdisziplin verlangen, bevor sie die Produktionsnutzung skalieren.
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 33,53 % bis 2031 wachsen, was ihnen das schnellste Tempo unter den Endnutzergruppen im Markt für Cybersicherheit für KI-Modelle und LLMs verleiht. Der klinische LLM-Einsatz führt ein anderes Problem ein, da Retrieval-Workflows vollst?ndige Patientenakten in Kontextfenster ziehen k?nnen, was dem Mindestnotwendigkeitsstandard für geschützte Gesundheitsinformationen widerspricht. Eine ?berprüfung aus dem Jahr 2026 in Frontiers in Artificial Intelligence identifizierte Retrieval-Augmented-Generation-Pipelines und die Abh?ngigkeit von KI-Diensten Dritter als die zwei h?chsten Risikoexpositionspunkte für PHI-Lecks in LLM-Bereitstellungen im Gesundheitswesen. Informationstechnologie und Telekommunikation, Einzel- und E-Commerce, industrielle Fertigung und Regierung bewegen sich ebenfalls nach oben, da sie KI zu Kundenschnittstellen, Betrieb und Servicebereitstellung hinzufügen. Dennoch bewegt sich das Gesundheitswesen schneller, weil die Kosten schwacher Kontrollen Datenschutzrisiken, klinische Risiken und regulatorische Haftung in einer einzigen Bereitstellung schnell kombinieren k?nnen.
Geografische Analyse
Markt für Cybersicherheit für KI-Modelle und LLMs in Nordamerika und Europa
Nordamerika hielt im Jahr 2025 einen Anteil von 33,14 % am Markt für Cybersicherheit für KI-Modelle und LLMs und war damit die gr??te regionale Umsatzbasis. Die Vereinigten Staaten blieben der Kernmarkt, da sie eine dichte Unternehmens-KI-Adoption, bedeutende Plattformanbieter und aktive Branchenorientierung in Finanz- und ?ffentlichen Institutionen vereinen. Kanada leistete durch eine starke Akzeptanz im Gesundheitswesen und in Finanzdienstleistungen einen Beitrag, w?hrend Mexiko ein kleinerer, aber sich entwickelnder Markt blieb. Europa folgte, wobei die Nachfrage durch Compliance-Dringlichkeit gepr?gt wurde und Deutschland die regionalen Ausgaben durch aktive Leitlinien des Bundesamtes für Sicherheit in der Informationstechnik sowie dessen Arbeit zu KI-Designprinzipien und KI-Software-Stücklisten anführte. Der Markt für Cybersicherheit für KI-Modelle und LLMs in Europa wird zudem durch den EU AI Act, DORA und nationale Cyber-Vorschriften gest?rkt, die KI-Sicherheit in umfassendere IT-Risikobudgets integrieren.
Markt für Cybersicherheit für KI-Modelle und LLMs im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einem CAGR von 33,64 % im Markt für Cybersicherheit für KI-Modelle und LLMs wachsen und ist damit die am schnellsten wachsende Region. China ist ein wesentlicher Grund dafür, da ge?nderte Cybersicherheitsvorschriften, die am 1. Januar 2026 in Kraft traten, explizit auf KI-Systemrisiken eingingen, w?hrend Sicherheitsstandards für generative KI bereits Ende 2025 in Kraft getreten waren. Indien bewegt sich ebenfalls schnell, nachdem die Reserve Bank of India im Jahr 2026 branchenspezifische Empfehlungen herausgegeben hat, die Prompt-Injection, Modellmanipulation und Governance-Dokumentation abdecken. Japan und 厂ü诲办辞谤别补 gewinnen durch industrielle KI-Eins?tze an Dynamik, die st?rkere Sicherheitskontrollen erfordern, da die Nutzung in unternehmensweiten Arbeitsabl?ufen zunimmt. Diese Kombination aus Regulierung und Einsatzumfang verschafft dem asiatisch-pazifischen Raum einen schnelleren Wachstumspfad als reiferen Regionen.
Markt für Cybersicherheit für KI-Modelle und LLMs in 厂ü诲补尘别谤颈办补 und dem Nahen Osten und Afrika
厂ü诲补尘别谤颈办补 blieb im Jahr 2025 ein kleinerer regionaler Markt für Cybersicherheit für KI-Modelle und LLMs, wobei Brasilien aufgrund seiner Fintech-Basis und seines etablierten Datenschutzrahmens der klare Marktführer war. Argentinien trug durch eine aktive Technologie-Community zum regionalen Bewusstsein bei, obwohl die allgemeinen wirtschaftlichen Bedingungen schwierig blieben. Der Nahe Osten und Afrika befanden sich noch in einem früheren Stadium, doch die Vereinigten Arabischen Emirate und Saudi-Arabien machten durch nationale KI-Strategien Fortschritte, die Cybersicherheit-by-Design-Anforderungen für souver?ne KI-Vorhaben umfassen. 厂ü诲补蹿谤颈办补 und Nigeria blieben Nascent-M?rkte, in denen die Nachfrage an die breitere Nutzung cloudbasierter KI-Anwendungen in Finanzdienstleistungen und anderen dienstleistungsorientierten Sektoren geknüpft ist.

Wettbewerbslandschaft
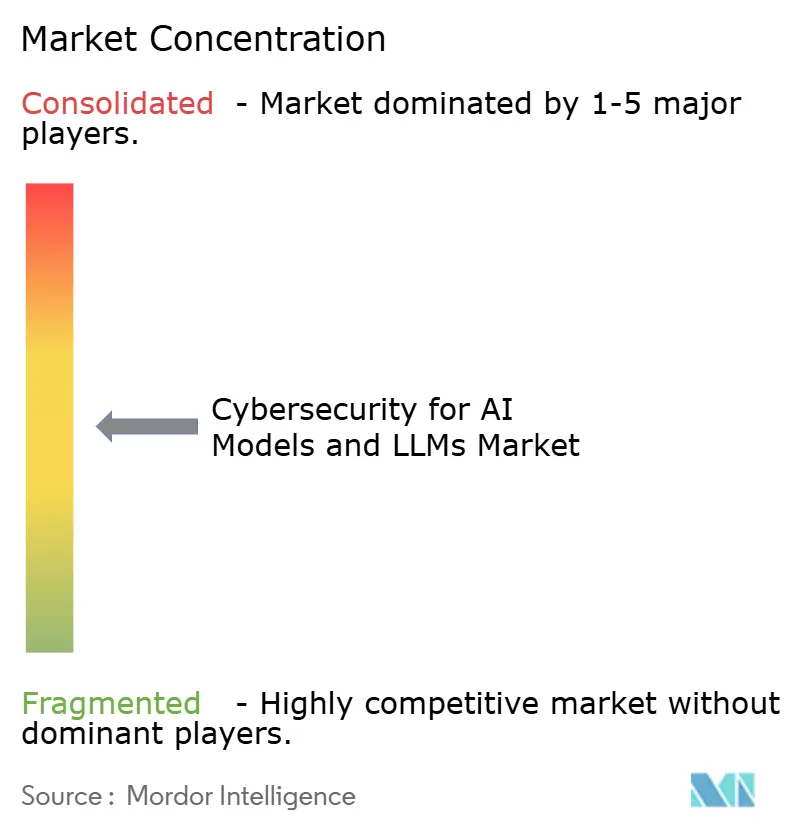
Der Markt für Cybersicherheit für KI-Modelle und LLMs bleibt m??ig fragmentiert, wobei gro?e Plattformanbieter und KI-native Spezialisten über überlappende Kontrollschichten hinweg konkurrieren. Etablierte Cybersicherheitsunternehmen expandieren durch Produktentwicklung und engere Plattformverpackung, w?hrend jngere Unternehmen sich auf tiefe Modellschicht- oder agentische System-Anwendungsf?lle konzentrieren. Palo Alto Networks verfolgte diesen Ansatz, als es im M?rz 2026 Prisma AIRS 3.0 einführte und Agent-Erkennung, Risikobewertung, gegnerisches Red-Teaming, Laufzeit-Governance und ein KI-Agent-Gateway in einer einzigen Architektur kombinierte. Dieser Schritt zeigte, dass K?ufer zunehmend weniger Tools und eine breitere Abdeckung über den gesamten KI-Lebenszyklus hinweg wünschen. Er verst?rkte auch den Wandel im Markt für Cybersicherheit für KI-Modelle und LLMs hin zur Plattformkonsolidierung statt zu isolierten Einzelprodukten.
CrowdStrike verfolgte im M?rz 2026 eine ?hnliche Strategie und fügte endpunktfokussierten KI-Laufzeitschutz, Shadow-KI-Erkennung und Prompt-Schichtschutz für Desktop-KI-Anwendungen hinzu, darunter ChatGPT, Gemini, Claude und Microsoft Copilot. Cisco erweiterte auch KI-Defense im Februar 2026 um KI-Lieferketten-Governance, algorithmisches Red-Teaming, Echtzeit-agentische Schutzma?nahmen und eine KI-bewusste SASE-Schicht. Diese Schritte sind wichtig, weil sie bestehende Infrastruktur-Footprints als Kontrollebenen für KI-Risiken positionieren und gro?en Anbietern einen Kanalvorteil verschaffen, da Unternehmensbudgets enger werden. Gleichzeitig l?sst der Markt für Cybersicherheit für KI-Modelle und LLMs noch Raum für Spezialisten, die engere Probleme besser l?sen k?nnen als breite Plattformen. Deshalb bleiben neue Marktteilnehmer trotz wachsender Konsolidierung sichtbar.
Wei?er Raum existiert noch in Bereichen wie MCP-Server-Sicherheit, Multi-Agenten-Vertrauensverifizierung und KI-spezifischer forensischer Bereitschaft, wo eine tiefere technische Abdeckung noch begrenzt ist. SplxAI ist ein Beispiel dafür und konzentriert sich auf offensive Sicherheit für agentische KI-Systeme und ein kommerzielles Modell, das auf automatisiertem Red-Teaming und Governance-Bedürfnissen aufbaut. Palo Alto Networks Unit 42 dokumentierte auch den Model Namespace Reuse-Angriff im Jahr 2025 und demonstrierte, wie Lieferkettenschw?chen Remote-Code-Ausführung über KI-Entwicklungsumgebungen hinweg erm?glichen k?nnen. Anbieter, die ihr Produktdesign an OWASP-LLM-Risiken und gegnerischen ML-Taxonomien ausrichten, gewinnen Beschaffungszugkraft, weil sie Produktfunktionen mit anerkannten Kontrollrahmen verknüpfen k?nnen. Dies h?lt den Markt für Cybersicherheit für KI-Modelle und LLMs wettbewerbsf?hig, begünstigt aber auch Unternehmen, die technische Tiefe mit unternehmensgerechter Governance und Bereitstellungsumfang kombinieren k?nnen.
Marktführer in der Branche für Cybersicherheit für KI-Modelle und LLMs
Microsoft Corporation
Amazon Web Services, Inc.
Google LLC
International Business Machines Corporation
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cybersicherheit für KI-Modelle und LLMs
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Darktrace Holdings Limited
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Cisco Systems, Inc.
- HiddenLayer
- BigID, Inc.
- Protect AI
- Snyk Limited
- Qualys, Inc.
- Tenable, Inc.
- Rapid7, Inc.
- SplxAI Inc.

Recent Industry Developments in Markt für Cybersicherheit für KI-Modelle und LLMs
- Juni 2026: Die Reserve Bank of India (RBI) erweitert die KI-Cyber-Leitlinie auf Zahlungssystemoperatoren. Im Anschluss an ihre Leitlinie vom April 2026 an alle Gesch?ftsbanken gab die RBI am 1. Juni 2026 die Leitlinien zu KI-beschleunigten Cyber-Bedrohungen und damit verbundenen Schutzma?nahmen (AI-ACT&RS) an alle autorisierten Nicht-Bank-Zahlungssystemoperatoren heraus und schrieb Kontrollen für Prompt-Injection, Datenvergiftung, Modellmanipulation, KI-Agenten-Governance und Drittanbieter-KI-Risikomanagement vor. Dies macht Indien zum ersten gro?en Schwellenmarkt, der sektorweite verbindliche KI-Modellsicherheitsanforderungen sowohl für Bank- als auch für Zahlungsinstitutionen einführt.
- Juni 2026: Hochrisikopflichten des EU-KI-Gesetzes und politische Einigung zum KI-Omnibus treten in Kraft. Hochrisiko-KI-Systemregeln gem?? Anhang III des EU-KI-Gesetzes wurden ab dem 2. August 2026 durchsetzbar. Eine politische Einigung zum Vereinfachungspaket des ?KI-Omnibus” wurde am 7. Mai 2026 erzielt, nach der Annahme des Vorschlags durch die Europ?ische Kommission am 19. November 2025. Strafen für verbotene Praktiken erreichen 35 Millionen EUR (39,5 Millionen USD) oder 7 % des weltweiten Jahresumsatzes. Dieser regulatorische Meilenstein stellt das gr??te einzelne compliance-getriebene Beschaffungsereignis in der Geschichte des KI-Sicherheitsmarktes dar.
- M?rz 2026: Palo Alto Networks führt Prisma AIRS 3.0 mit vollst?ndiger KI-Agenten-Lebenszyklussicherheit ein. Die Plattform umfasst Agent-Erkennung, Risikobewertung, gegnerisches Red-Teaming, das den OWASP Top 10 für agentische Anwendungen (2026) zugeordnet ist, Laufzeit-Governance und ein KI-Agent-Gateway. Zu den Funktionen geh?ren über 50 Angriffstechniken, die auf OWASP und NIST AI RMF ausgerichtet sind, mit mehrstufigem Red-Teaming und Unterstützung für autonome und Multi-Agenten-Systeme.


Globaler Berichtsumfang für den Markt für Cybersicherheit für KI-Modelle und LLMs
Der Markt für Cybersicherheit für KI-Modelle und LLMs umfasst L?sungen und Dienstleistungen, die Large Language Models (LLMs) und andere KI-Grundlagenmodelle vor gegnerischen Angriffen, Missbrauch und systemischen Schwachstellen schützen. Er umfasst Prompt-Sicherheit, Laufzeitüberwachung, Ausgabemoderation, Datenleckpr?vention, KI-Red-Teaming und Governance-Rahmenwerke, um die Integrit?t, Zuverl?ssigkeit und Compliance fortschrittlicher KI-Systeme über Text-, Bild-, Audio- und Video-Modalit?ten hinweg sicherzustellen. Der Markt wird durch die schnelle Einführung generativer KI, steigende Risiken wie Prompt-Injection, Modelldiebstahl, Datenvergiftung und Missbrauch synthetischer Inhalte sowie durch die wachsende Nachfrage nach regulatorischer Compliance und vertrauenswürdiger KI-Governance angetrieben. Organisationen aus BFSI, Gesundheitswesen, IT, Fertigung, Einzelhandel und Regierung setzen diese L?sungen ein, um KI-Pipelines zu sichern, sensible Daten zu schützen und die Resilienz aufrechtzuerhalten. Sein prim?res Ziel ist es, sichere, transparente und vertrauenswürdige KI-?kosysteme zu erm?glichen, indem proaktive Abwehrma?nahmen, kontinuierliche ?berwachung und Governance-Rahmenwerke integriert werden, die Risiken mindern und gleichzeitig eine sichere Innovation und Bereitstellung fortschrittlicher KI-Technologien unterstützen.
Der Bericht über den Markt für Cybersicherheit für KI-Modelle und LLMs ist segmentiert nach Komponente (L?sungen [Prompt-Sicherheitsl?sungen, Laufzeitsicherheit und ?berwachung, Ausgabesicherheit und Inhaltsmoderation, Datensicherheit und Datenleckpr?vention, KI-Red-Teaming- und Validierungsplattformen, KI-Governance- und Compliance-Plattformen] und Dienstleistungen), Sicherheitstyp (Modellsicherheit, Datensicherheit, Anwendungssicherheit, Identit?ts- und Zugangssicherheit, Governance, Risiko und Compliance (GRC)), Modell-Modalit?t (Large Language Models (LLMs), multimodale Grundlagenmodelle, Bildgenerierungsmodelle, Audio- und Sprachmodelle, Videogenerierungsmodelle), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzel- und E-Commerce, industrielle Fertigung, Regierung und ?ffentlicher Sektor sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Prompt-Sicherheitsl?sungen |
| Laufzeitsicherheit und ?berwachung | |
| Ausgabesicherheit und Inhaltsmoderation | |
| Datensicherheit und Datenleckpr?vention | |
| KI-Red-Teaming- und Validierungsplattformen | |
| KI-Governance- und Compliance-Plattformen | |
| Dienstleistungen |
| Modellsicherheit |
| Datensicherheit |
| Anwendungssicherheit |
| Identit?ts- und Zugangssicherheit |
| Governance, Risiko und Compliance (GRC) |
| Large Language Models (LLMs) |
| Multimodale Grundlagenmodelle |
| Bildgenerierungsmodelle |
| Audio- und Sprachmodelle |
| Videogenerierungsmodelle |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzel- und E-Commerce |
| Industrielle Fertigung |
| Regierung und ?ffentlicher Sektor |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | Prompt-Sicherheitsl?sungen | |
| Laufzeitsicherheit und ?berwachung | |||
| Ausgabesicherheit und Inhaltsmoderation | |||
| Datensicherheit und Datenleckpr?vention | |||
| KI-Red-Teaming- und Validierungsplattformen | |||
| KI-Governance- und Compliance-Plattformen | |||
| Dienstleistungen | |||
| Nach Sicherheitstyp | Modellsicherheit | ||
| Datensicherheit | |||
| Anwendungssicherheit | |||
| Identit?ts- und Zugangssicherheit | |||
| Governance, Risiko und Compliance (GRC) | |||
| Nach Modell-Modalit?t | Large Language Models (LLMs) | ||
| Multimodale Grundlagenmodelle | |||
| Bildgenerierungsmodelle | |||
| Audio- und Sprachmodelle | |||
| Videogenerierungsmodelle | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Informationstechnologie und Telekommunikation | |||
| Einzel- und E-Commerce | |||
| Industrielle Fertigung | |||
| Regierung und ?ffentlicher Sektor | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Indien | |||
| Japan | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der Wert des Marktes für Cybersicherheit für KI-Modelle und LLMs im Jahr 2026?
Der Markt für Cybersicherheit für KI-Modelle und LLMs wird für 2026 auf 3,62 Milliarden USD gesch?tzt und soll bis 2031 bei einer CAGR von 31,93 % 14,47 Milliarden USD erreichen.
Was treibt die Einführung von Cybersicherheits-Tools für KI-Modelle und LLMs an?
Die st?rksten Treiber sind zunehmende Prompt-Injection-Versuche, eine breitere KI-Nutzung über Unternehmensarbeitsabl?ufe hinweg, strengere Governance-Regeln und der Einsatz generativer KI bei Social-Engineering-Angriffen.
Welche Komponente führt beim Umsatz und welche w?chst schneller?
L?sungen führten im Jahr 2025 mit einem Anteil von 62,14 %, w?hrend Dienstleistungen voraussichtlich schneller mit einer CAGR von 32,98 % bis 2031 wachsen werden.
Welche Region w?chst am schnellsten bei der Cybersicherheit in KI-Bereitstellungen?
Der asiatisch-pazifische Raum wird voraussichtlich das schnellste Wachstum mit einer CAGR von 33,64 % bis 2031 verzeichnen, unterstützt durch strengere Regeln in China und Indien sowie eine breitere KI-Einführung in Unternehmen.
Welche Endnutzergruppe expandiert am schnellsten?
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 33,53 % wachsen, da klinische LLM-Bereitstellungen ein hohes Datenschutz- und Governance-Risiko schaffen, insbesondere im Umgang mit geschützten Gesundheitsinformationen.
Wie wettbewerbsintensiv ist das Anbieterumfeld für die Absicherung von KI-Modellen und LLMs?
Das Feld ist m??ig fragmentiert. Gro?e Anbieter wie Palo Alto Networks, CrowdStrike und Cisco erweitern die Plattformabdeckung, w?hrend Spezialisten noch Raum in Modellschicht- und agentischen Sicherheitsanwendungsf?llen halten.
Seite zuletzt aktualisiert am:



