
Taille et Part du Marché de la Cybersécurité pour les Modèles d'IA et les LLMs
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 3.62 Milliards de dollars |
| Taille du Marché (2031) | 14.47 Milliards de dollars |
| Growth Rate (2026 - 2031) | 31.93 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 麻豆视频. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Cybersécurité pour les Modèles d'IA et les LLMs par 麻豆视频
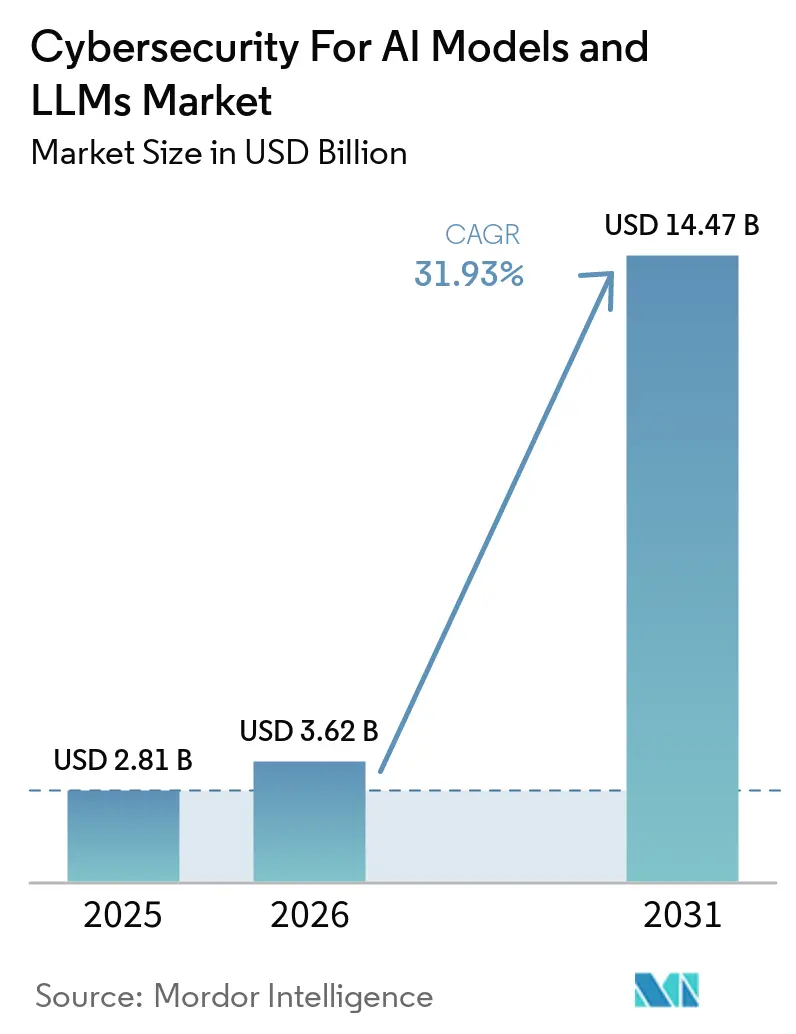
La taille du marché de la cybersécurité pour les modèles d'IA et les LLMs est projetée à 2,81 milliards USD en 2025, 3,62 milliards USD en 2026, et devrait atteindre 14,47 milliards USD d'ici 2031, avec un CAGR de 31,93 % de 2026 à 2031. Le marché de la cybersécurité pour les modèles d'IA et les LLMs est en expansion parce que les outils d'IA occupent désormais une place centrale dans les flux de travail, et chaque interaction avec un modèle crée un nouveau point d'exposition. L'adoption de l'IA en entreprise a progressé plus vite que les outils de sécurité, ce qui a laissé de nombreuses organisations avec des déploiements en production mais des contr?les faibles en matière de prompt, d'exécution et de gouvernance. Le marché de la cybersécurité pour les modèles d'IA et les LLMs bénéficie également de la préférence des acheteurs pour des plateformes combinant protection des prompts, surveillance de l'exécution et gouvernance dans un environnement unique plut?t qu'à travers des outils déconnectés. Les grandes entreprises représentent encore la majeure partie des dépenses actuelles, mais la base de demande s'élargit à mesure que les petites entreprises utilisent également des services d'IA tiers sans contr?les matures. Le marché de la cybersécurité pour les modèles d'IA et les LLMs subit encore des pressions dues aux changements rapides de modèles, à l'absence de normes uniformes et aux lacunes en compétences, mais ces mêmes frictions poussent également les organisations à investir plus t?t dans des contr?les durables et une expertise externe.
Principaux Enseignements du Rapport
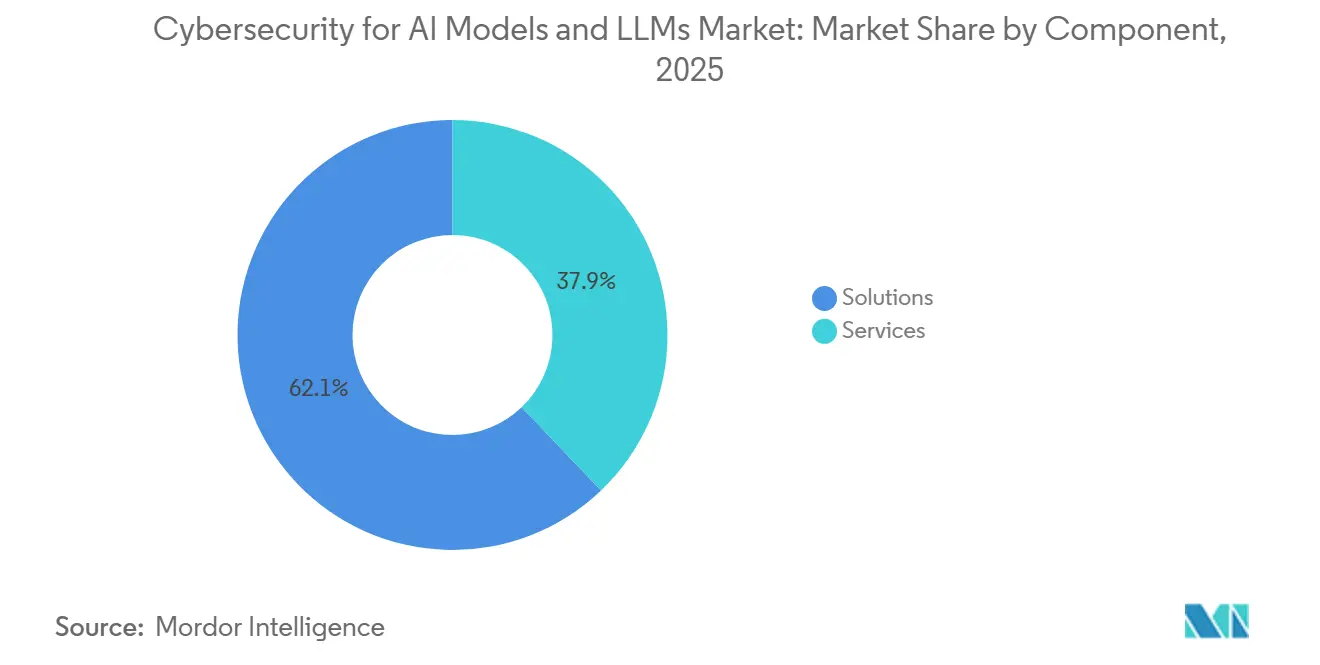
- Par composant, les solutions détenaient 62,14 % de la part du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2025, tandis que les services devraient se développer à un CAGR de 32,98 % jusqu'en
- Par type de sécurité, la sécurité des modèles détenait 28,21 % de part en 2025, tandis que la gouvernance, le risque et la conformité devraient se développer à un CAGR de 33,09 % jusqu'en 2031.
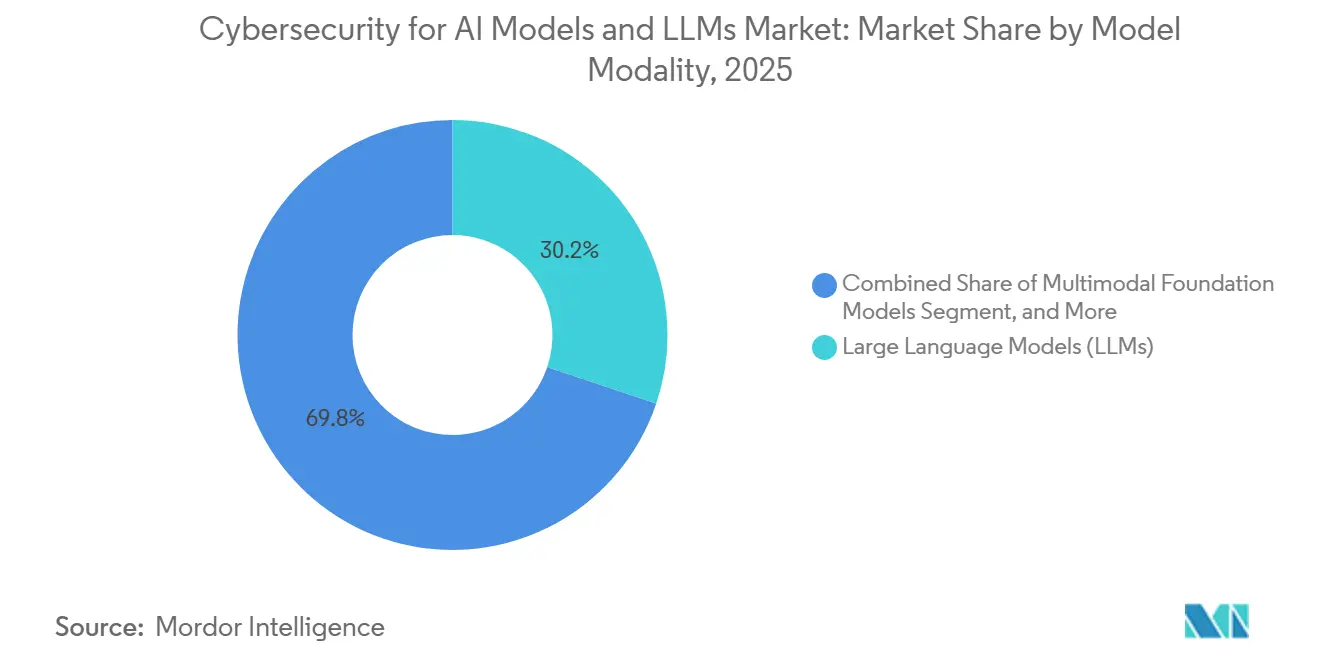
- Par modalité de modèle, les grands modèles de langage détenaient 30,17 % de la part du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2025, tandis que les modèles de fondation multimodaux devraient se développer à un CAGR de 33,20 % jusqu'en 2031.
- Par déploiement, le cloud détenait 55,18 % de part en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 33,31 % jusqu'en 2031.
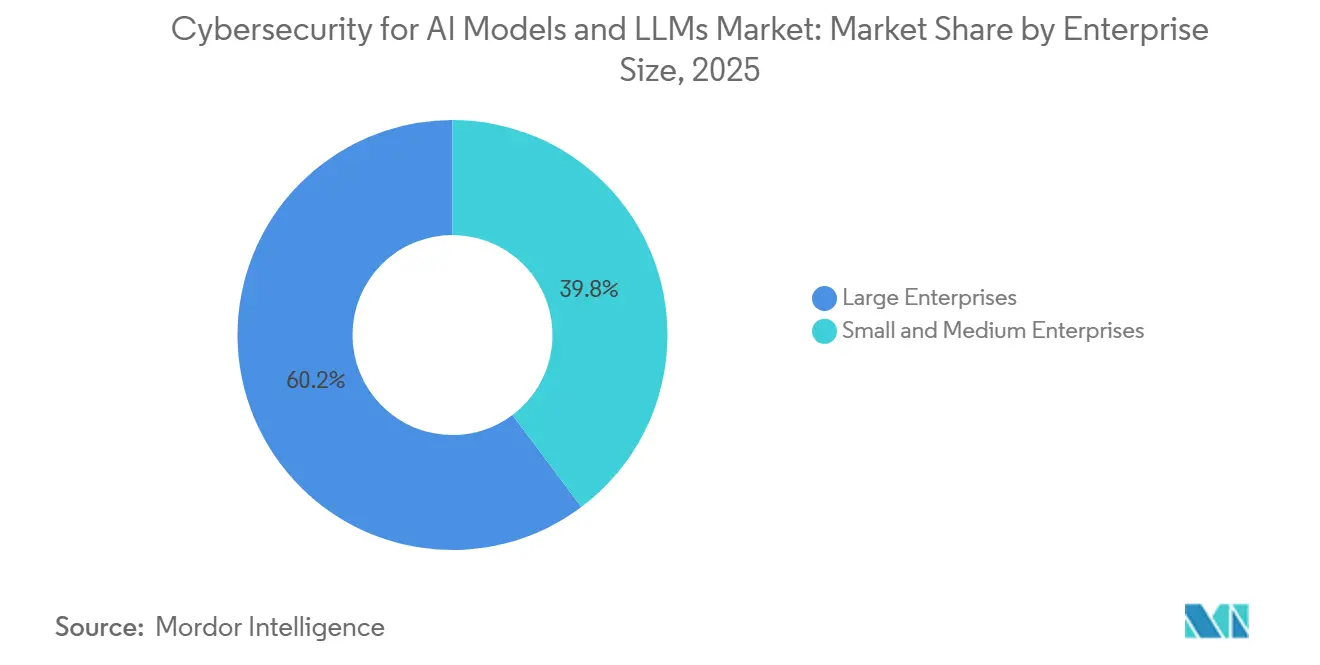
- Par taille d'entreprise, les grandes entreprises détenaient 60,23 % de la part du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2025, tandis que les PME devraient se développer à un CAGR de 33,42 % jusqu'en 2031.
- Par secteur d'utilisation finale, le BFSI détenait 17,19 % de part en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 33,53 % jusqu'en 2031.
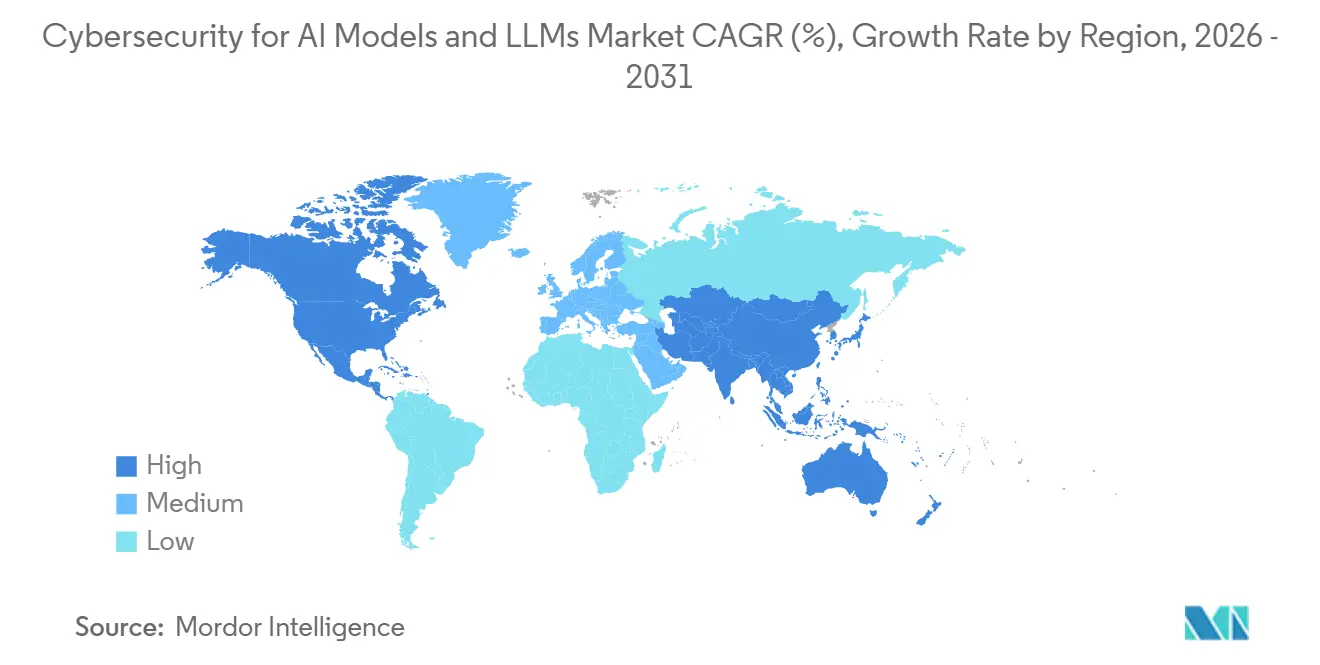
- Par géographie, l'Amérique du Nord détenait 33,14 % de part en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 33,64 % jusqu'en 2031 sur le marché de la cybersécurité pour les modèles d'IA et les LLMs.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 麻豆视频, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs*
| Facteur Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel d'Impact |
|---|---|---|---|
| Augmentation des Tentatives d'Injection de Prompts et de Contournement des Restrictions | +5.2% | Mondial, avec la plus forte incidence en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| ?largissement de la Surface d'Attaque des Modèles d'IA dans les Flux de Travail des Entreprises | +4.8% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pression Réglementaire pour la Gouvernance de l'IA et la Responsabilité des Modèles | +4.5% | Europe, Amérique du Nord, Asie-Pacifique | Moyen terme (2-4 ans) |
| Utilisation Adversariale de l'IA Générative pour l'Ingénierie Sociale Automatisée | +3.8% | Mondial, avec une forte exposition dans les secteurs BFSI et gouvernemental | Court terme (≤ 2 ans) |
| Risque dans la Cha?ne d'Approvisionnement des Modèles via les API, les Plugins et les Poids Open Source | +3.2% | C?ur Asie-Pacifique, Amérique du Nord, débordement vers l'Europe | Moyen terme (2-4 ans) |
| Demande de Tests Adversariaux Continus des Modèles d'IA et d'Application des Politiques d'Exécution | +2.9% | Amérique du Nord et Europe, avec une adoption précoce en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
Augmentation des Tentatives d'Injection de Prompts et de Contournement des Restrictions
L'injection de prompts est devenue la vulnérabilité la plus visible dans les systèmes d'IA générative déployés, et l'exposition s'élargit à mesure que les entreprises connectent les modèles à des entrep?ts de données, des outils et des agents. L'OWASP a classé l'injection de prompts en tant que LLM01 pour 2025 et a noté que 53 % des déploiements d'IA en entreprise reposent sur la génération augmentée par récupération ou des pipelines agentiques, qui sont particulièrement vulnérables à l'injection indirecte via le contenu récupéré.[1]Projet de Sécurité IA Générative de l'OWASP, "LLM01 2025 Injection de Prompts," OWASP, genai.owasp.org Une revue de 2026 a décrit une divulgation de juin 2025 d'une faille CVSS 9,6 dans GitHub Copilot Chat qui permettait l'exfiltration de secrets et de code source depuis des dép?ts privés via une injection de prompts indirecte. Des recherches diffusées en janvier 2026 ont également décrit l'injection de prompts comme un mécanisme de livraison de logiciels malveillants en plusieurs étapes qui s'étend désormais à la persistance et au mouvement latéral dans une grande partie des incidents observés. C'est pourquoi le marché de la cybersécurité pour les modèles d'IA et les LLMs conna?t une demande soutenue pour des pare-feux de prompts, des garde-fous d'exécution et des outils de tests adversariaux qui peuvent tester l'évolution des attaques dans des flux de travail encha?nés.
?largissement de la Surface d'Attaque des Modèles d'IA dans les Flux de Travail des Entreprises
Les modèles d'IA sont désormais intégrés dans la génération de code, la révision juridique, le support client et l'analyse financière, de sorte que la surface d'attaque s'étend désormais à chaque processus qui envoie des informations à un modèle ou agit sur sa sortie. CrowdStrike Holdings, Inc. a indiqué que la télémétrie de sa plateforme a identifié plus de 1 800 applications d'IA dans les environnements clients en 2026, couvrant près de 160 millions d'instances d'applications uniques.[2]CrowdStrike Holdings, Inc., "CrowdStrike ?tablit le Point de Terminaison comme ?picentre de la Sécurité IA," Relations Investisseurs CrowdStrike, ir.crowdstrike.com Un rapport Check Point Software Technologies Ltd. de 2026 a indiqué que seulement 17 % des organisations avaient largement déployé des contr?les LLM d'exécution tels que la validation des entrées, le filtrage des sorties et l'autorisation d'utilisation des outils dans les applications connectées à l'IA. ? mesure que les systèmes agentiques commencent à acheminer des actions via des serveurs de protocole de contexte de modèle, chaque connexion tierce ajoute un point supplémentaire dans la cha?ne d'approvisionnement que de nombreux inventaires d'actifs ne suivent toujours pas. Le marché de la cybersécurité pour les modèles d'IA et les LLMs bénéficie donc d'une demande croissante pour la découverte d'actifs IA, la gouvernance de l'IA fant?me et la protection d'exécution au niveau des points de terminaison.
Pression Réglementaire pour la Gouvernance de l'IA et la Responsabilité des Modèles
Les échéances réglementaires transforment la gouvernance de l'IA d'un sujet de politique en un déclencheur direct d'achats de logiciels et de services. La Commission européenne a déclaré que les obligations à haut risque au titre de la loi européenne sur l'IA seront applicables à partir du 2 ao?t 2026, avec des pénalités pouvant atteindre 35 millions EUR ou 7 % du chiffre d'affaires annuel mondial.[3]Commission européenne, "La loi sur l'IA fa?onne l'avenir numérique de l'Europe," Commission européenne, digital-strategy.ec.europa.eu En Inde, des avis émis en avril 2026 et juin 2026 ont appelé à des contr?les sur l'injection de prompts, l'empoisonnement des données, la manipulation des modèles et une gouvernance documentée de l'IA dans les banques et les opérateurs de paiement. La Chine a également mis en vigueur des dispositions de cybersécurité modifiées le 1er janvier 2026, avec un accent explicite sur les risques des systèmes d'IA, tandis que les normes nationales pour la sécurité de l'IA générative étaient déjà entrées en vigueur fin 2025. Le marché de la cybersécurité pour les modèles d'IA et les LLMs progresse parce que les organisations ont désormais besoin de contr?les auditables capables de résister à l'examen réglementaire, même lorsque les modèles fonctionnent via des outils et des agents.
Utilisation Adversariale de l'IA Générative pour l'Ingénierie Sociale Automatisée
L'IA générative transforme l'ingénierie sociale en éliminant l'effort nécessaire pour créer de grands volumes d'app?ts convaincants. Microsoft Threat Intelligence a rapporté en juin 2026 que des acteurs malveillants menaient des campagnes d'usurpation de marques d'IA distribuant jusqu'à 100 000 courriels d'hame?onnage par jour, et une opération sur le thème de Claude a ciblé plus de 2 000 organisations dont 62 % aux ?tats-Unis.[4]Blog de Sécurité Microsoft, "Les Marques d'IA comme App?ts : Comment les Acteurs Malveillants Exploitent l'Engouement pour l'IA dans l'Ingénierie Sociale," Microsoft, microsoft.com Des recherches académiques publiées en 2025 ont révélé que les destinataires évaluaient les courriels d'hame?onnage ciblé générés par des LLMs à partir de données de réseaux sociaux publics comme plus persuasifs et moins suspects que les vrais courriels d'hame?onnage, sur cinq modèles et près de 18 000 courriels. Les attaquants utilisent également la demande des employés pour de nouveaux outils d'IA comme app?t, transformant les marques de modèles de confiance en vecteur de livraison de logiciels malveillants. Cela soutient le marché de la cybersécurité pour les modèles d'IA et les LLMs parce que les entreprises ont besoin de contr?les plus stricts sur l'accès aux applications d'IA, l'inspection des prompts au niveau du navigateur et des programmes de simulation de la main-d'?uvre liés à l'hame?onnage aux couleurs de l'IA.
Analyse de l'Impact des Facteurs Limitants*
| Facteur Limitant | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel d'Impact |
|---|---|---|---|
| ?volution Rapide des Architectures de Modèles Dépassant les Contr?les de Sécurité | -3.6% | Mondial | Court terme (≤ 2 ans) |
| Standardisation Limitée pour les Référentiels et les Tests de Sécurité IA | -2.8% | Mondial, avec une friction plus élevée en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Taux ?levés de Faux Positifs dans le Filtrage des Sorties et la Détection | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de Talents en Sécurité IA, MLops et Recherche sur les Menaces | -3.2% | Mondial, plus aigu? en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Source: 麻豆视频 | |||
?volution Rapide des Architectures de Modèles Dépassant les Contr?les de Sécurité
Les outils de sécurité qui fonctionnaient pour une génération de modèles nécessitent souvent des ajustements majeurs lorsque l'architecture change. Le passage des systèmes textuels uniquement aux modèles multimodaux a introduit l'injection de prompts par image, l'audio adversarial et les contournements inter-modalités que les scanners axés sur le texte n'étaient pas con?us pour détecter. Des recherches publiées en mars 2026 ont également identifié des faiblesses dans un modèle multimodal unifié, dans lequel les fonctions de génération et de compréhension créent des chemins d'attaque bidirectionnels au sein du même système. Les mises à jour fréquentes des modèles raccourcissent également la durée de vie des résultats des tests adversariaux, car un test effectué sur une version peut ne plus être valable après la prochaine version. Cela ralentit le marché de la cybersécurité pour les modèles d'IA et les LLMs parce que les acheteurs hésitent lorsque les exigences en matière d'outils continuent d'évoluer avec la conception des modèles, le comportement des modèles et les nouvelles modalités.
Pénurie de Talents en Sécurité IA, MLops et Recherche sur les Menaces
La pénurie de personnes capables de sécuriser les systèmes d'IA cro?t plus vite que les canaux de recrutement habituels ne peuvent combler. Fortinet, Inc. a rapporté en 2026 que 60 % des organisations citaient les talents en cybersécurité spécifiques à l'IA comme leur principal défi de recrutement, tandis que 71 % indiquaient que le déficit de compétences plus large représentait un risque matériel pour leurs organisations. La Fondation Linux a déclaré en 2026 que les préoccupations en matière de sécurité avaient fortement augmenté comme obstacle à l'adoption de l'IA, et 57 % des organisations ont signalé un déficit de capacité significatif en matière de sécurité et de gestion des risques liés à l'IA. Les tests adversariaux des modèles d'IA, la sécurité MLops et le travail sur l'apprentissage automatique adversarial nécessitent un mélange de compétences en ingénierie, en données et en sécurité offensive que les filières formelles ne produisent toujours pas à grande échelle. Cela limite la vitesse à laquelle le marché de la cybersécurité pour les modèles d'IA et les LLMs peut convertir la demande de logiciels en adoption opérationnelle complète, car de nombreux acheteurs ont encore besoin d'aide extérieure pour utiliser les outils qu'ils achètent.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Services Devraient Dépasser les Solutions en Termes de Taux de CroissanceLes solutions détenaient 62,14 % de la part du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2025, indiquant que les acheteurs se sont initialement concentrés sur le déploiement de produits dédiés à la sécurité des prompts, à la surveillance de l'exécution, au filtrage des sorties et à la gouvernance. Ce schéma de dépenses précoces reflétait également l'urgence de combler les lacunes de contr?le visibles avant que les entreprises ne construisent de longues relations de service autour des opérations de sécurité IA. Les plateformes de tests adversariaux et de validation des modèles d'IA, ainsi que les outils de gouvernance et de conformité IA, ont attiré une forte demande parce que les organisations ont besoin de tests répétés plut?t que de vérifications ponctuelles. Le volet solutions du marché de la cybersécurité pour les modèles d'IA et les LLMs a également bénéficié de la volonté des acheteurs d'un déploiement rapide et d'un contr?le direct des politiques. Cela a maintenu les solutions en tête même si la demande de services a continué d'augmenter.
Les services devraient se développer à un CAGR de 32,98 % jusqu'en 2031, dépassant les solutions en termes de croissance à mesure que les clients recherchent une expertise externe qu'ils ne peuvent pas recruter en interne. Le travail requis ici diffère de la sécurité gérée traditionnelle, car les équipes doivent élaborer des prompts adversariaux, évaluer la dérive des sorties et cartographier le comportement des modèles selon des taxonomies de risques IA dans des environnements d'entreprise réels. SplxAI Inc. a rapporté une croissance de 127 % d'un trimestre à l'autre après son lancement en ao?t 2024, et a suivi cette performance avec un tour de table d'amor?age de 7 millions USD en mars 2025 pour développer ses capacités. Un résumé de recherche SANS de 2026 a également signalé une forte hausse de la demande pour des r?les spécialisés en sécurité IA de 2025 à 2026. Pour cette raison, le marché de la cybersécurité pour les modèles d'IA et les LLMs devrait voir les tests adversariaux gérés, le conseil en gouvernance et la réponse aux incidents IA cro?tre plus vite que beaucoup d'acheteurs ne l'anticipaient au début de l'adoption à grande échelle des LLMs.


Par Type de Sécurité :
La GRC Passe de T?che de Conformité à Couche OpérationnelleLa sécurité des modèles détenait la plus grande part à 28,21 % en 2025, reflétant la préoccupation immédiate des acheteurs concernant l'injection de prompts, l'intégrité des modèles et la manipulation adversariale. Ces contr?les étaient les plus urgents car ils se situaient au plus près du modèle et traitaient directement les modes de défaillance visibles dans les applications déployées. Le marché de la cybersécurité pour les modèles d'IA et les LLMs a également connu une demande soutenue pour la sécurité des données et la sécurité des applications, car la génération augmentée par récupération lie l'accès aux données et le comportement des applications dans le même flux de travail. En conséquence, les acheteurs ont de plus en plus traité la frontière du modèle, la couche applicative et le chemin des données comme une surface de risque unique plut?t que comme des pistes d'approvisionnement séparées. Cela a soutenu un mélange plus large de contr?les dans la pile des types de sécurité.
La gouvernance, le risque et la conformité devraient cro?tre à un CAGR de 33,09 % jusqu'en 2031, ce qui en fait le type de sécurité à la croissance la plus rapide sur le marché de la cybersécurité pour les modèles d'IA et les LLMs. Ce changement est lié au comportement d'achat car les conseils d'administration, les équipes juridiques et les fonctions de risque veulent désormais des preuves que les systèmes d'IA ont été testés, documentés et surveillés avant un déploiement à grande échelle. L'avis indien de 2026 a décrit les agents IA comme des identités non humaines privilégiées, ce qui a rapproché les préoccupations relatives à l'identité, à l'accès et à la gouvernance dans la conception des contr?les d'entreprise. Les entreprises demandent également aux fournisseurs des preuves de tests adversariaux, des guides de réponse aux incidents IA et un alignement avec les fonctions du cadre de gestion des risques IA du NIST avant de prendre des décisions d'achat. C'est pourquoi la GRC est passée d'une exigence de back-office à une couche opérationnelle centrale pour les programmes de sécurité IA des entreprises.
Par Modalité de Modèle :
Les LLMs Conservent la Tête Tandis que le Risque Multimodal s'?largitLes grands modèles de langage détenaient 30,17 % du marché en 2025, soutenus par une large utilisation en entreprise dans le support client, l'assistance au codage, la synthèse et les outils de gestion des connaissances internes. Les LLMs sont également restés la modalité la plus étudiée, de sorte que les acheteurs avaient une vision plus claire des risques d'injection de prompts, de contournement des restrictions et de filtrage des sorties que pour les autres types de modèles. Cette clarté a aidé le marché de la cybersécurité pour les modèles d'IA et les LLMs à se construire autour de contr?les pratiques pour les déploiements textuels en premier. Cela signifiait également que les fournisseurs pouvaient conditionner et vendre des fonctionnalités de protection plus définies dans les budgets des entreprises. La base LLM a donc continué d'ancrer les dépenses actuelles même si d'autres modalités ont gagné du terrain.
Les modèles de fondation multimodaux devraient se développer à un CAGR de 33,20 % jusqu'en 2031, portés par des cas d'usage dans l'imagerie, l'analyse de documents financiers et les systèmes agentiques qui traitent ensemble du texte, des images et de l'audio. La Cloud Security Alliance a rapporté en 2025 que les systèmes multimodaux testés étaient 18 à 40 fois plus susceptibles de générer des informations nuisibles dans des conditions adversariales que les modèles à modalité unique. Des recherches de 2026 ont également montré que les architectures multimodales introduisent des chemins d'attaque qui n'existent pas dans les systèmes purement textuels, ce qui augmente la complexité des contr?les au point de déploiement. Les modèles de génération d'images, d'audio, de parole et de vidéo représentent encore une petite partie du marché de la cybersécurité pour les modèles d'IA et les LLMs, mais ils offrent de la place aux fournisseurs capables d'analyser toutes les modalités plut?t que de protéger uniquement les entrées textuelles. Cela donne à la détection inter-modalités et à l'application des politiques un avantage à mesure que les portefeuilles d'IA des entreprises se diversifient.
Par Déploiement :
L'Adoption Hybride Augmente à Mesure que les Besoins de Gouvernance s'ApprofondissentLe déploiement cloud représentait 55,18 % du marché en 2025, reflétant le fait que la plupart des applications d'IA en entreprise ont d'abord été mises en ligne via des API et des piles logicielles natives du cloud. Les principaux écosystèmes d'hyperscalers hébergeaient une grande partie de ces charges de travail, mais la sécurité de l'infrastructure au niveau de l'h?te n'éliminait pas le besoin de sécurité des modèles au niveau applicatif, d'inspection des prompts ou de filtrage des sorties. Cela a laissé les clients cloud avec une responsabilité claire au niveau de la couche d'interaction avec le modèle, ce qui a soutenu les dépenses logicielles à court terme sur le marché de la cybersécurité pour les modèles d'IA et les LLMs. Les déploiements sur site sont restés importants pour les cas d'usage réglementés où la résidence des données, la latence ou la politique interne limitaient l'utilisation du cloud. Le segment cloud a donc mené en termes de demande installée, même si les choix architecturaux ont continué d'évoluer.
Le déploiement hybride devrait se développer à un CAGR de 33,31 % sur la taille du marché de la cybersécurité pour les modèles d'IA et les LLMs jusqu'en 2031, ce qui en fait le modèle de déploiement à la croissance la plus rapide. De nombreuses organisations conservent désormais des modèles sensibles et affinés ou des charges de travail à forte intensité de données sur site tout en se connectant aux API cloud pour l'inférence générale et des fonctionnalités plus larges. Cette conception augmente la flexibilité, mais elle crée également des défis en matière de politique et de journalisation car les contr?les des entrées et les révisions des sorties doivent fonctionner de la même manière dans les deux environnements. Cisco Systems, Inc. a indiqué que son expansion d'AI Defense de février 2026 a ajouté la gouvernance de la cha?ne d'approvisionnement IA, des garde-fous agentiques et des fonctionnalités de contr?le plus larges visant cette réalité de déploiement mixte. En conséquence, le marché de la cybersécurité pour les modèles d'IA et les LLMs évolue vers des outils capables d'appliquer un tissu de politique unique dans les déploiements cloud, sur site et hybrides.
Par Taille d'Entreprise :
Les PME Deviennent la Prochaine Vague d'AdoptionLes grandes entreprises détenaient 60,23 % du marché en 2025 parce qu'elles ont adopté l'IA plus t?t, disposaient d'équipes de sécurité internes et pouvaient financer des solutions ponctuelles avant que la consolidation des plateformes ne s'impose. Ces entreprises étaient également confrontées à une plus grande exposition réglementaire et de réputation dans des secteurs tels que la banque, la santé et le gouvernement, rendant les dépenses de sécurité IA difficiles à différer. Leur activité d'achat a donné au marché de la cybersécurité pour les modèles d'IA et les LLMs une base de revenus précoce et a aidé à définir les priorités de fonctionnalités pour les fournisseurs. Dans de nombreux cas, les grands acheteurs ont également exigé davantage de preuves concernant les tests, la surveillance et la préparation à la réponse que les petites entreprises. Cela a maintenu les comptes d'entreprise au centre des feuilles de route actuelles des fournisseurs.
Les PME devraient se développer à un CAGR de 33,42 % jusqu'en 2031, indiquant une base adressable plus large pour le marché de la cybersécurité pour les modèles d'IA et les LLMs au cours des prochaines années. De nombreuses petites entreprises utilisent l'IA via des API tierces et des produits SaaS, mais elles le font souvent sans inspection des prompts, filtrage des sorties ou contr?les dédiés contre les fuites. Une étude BigID, Inc. de 2025 a indiqué que seulement 6 % des organisations avaient déployé une stratégie avancée de sécurité IA, la préparation étant fortement orientée vers les grandes entreprises. Les fournisseurs répondent avec une intégration simplifiée, des intégrations natives aux API et une tarification à l'usage qui s'inscrit en dessous des seuils d'approvisionnement lourds des grandes entreprises. Cela réduit les frictions à l'adoption et transforme les PME en une source significative de demande incrémentale plut?t qu'en un segment secondaire lointain.
Par Secteur d'Utilisation Finale :
La Santé et les Sciences de la Vie Construisent le Momentum le Plus RapideLe BFSI représentait 17,19 % du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2025, ce qui en fait le plus grand secteur d'utilisation finale. Les banques, les assureurs et les sociétés de paiement ont été des utilisateurs précoces de l'IA dans les flux de travail de connaissance du client, le filtrage anti-blanchiment d'argent, les modèles de crédit et les systèmes de détection de fraude, et chacun de ces cas d'usage nécessite des sorties auditables et des contr?les testés. L'institution réglementée reste également responsable du résultat, même si un fournisseur de modèle a fourni l'outil, ce qui maintient l'argument commercial pour la sécurité des modèles direct et immédiat. Cette structure de responsabilité a aidé le BFSI à devenir une ancre de demande stable dans le secteur de la cybersécurité pour les modèles d'IA et les LLMs. Cela explique également pourquoi les acheteurs financiers continuent de demander des preuves de gouvernance, de tests et de discipline de réponse avant de développer l'utilisation en production.
La santé et les sciences de la vie devraient cro?tre à un CAGR de 33,53 % jusqu'en 2031, ce qui lui confère le rythme le plus rapide parmi les groupes d'utilisateurs finaux sur le marché de la cybersécurité pour les modèles d'IA et les LLMs. L'utilisation clinique des LLMs introduit un problème différent car les flux de travail de récupération peuvent extraire des dossiers complets de patients dans des fenêtres de contexte, ce qui va à l'encontre de la norme du minimum nécessaire pour les informations de santé protégées. Une revue de 2026 dans Frontiers in Artificial Intelligence a identifié les pipelines de génération augmentée par récupération et la dépendance aux services d'IA tiers comme les deux points d'exposition les plus risqués pour la fuite d'informations de santé protégées dans les déploiements de LLMs en santé. Les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, la fabrication industrielle et le gouvernement progressent également à mesure qu'ils ajoutent l'IA aux interfaces clients, aux opérations et à la prestation de services. Même ainsi, la santé progresse plus vite parce que le co?t de contr?les faibles peut rapidement combiner des risques de confidentialité, des risques cliniques et une responsabilité réglementaire dans un seul déploiement.
Analyse Géographique
Marché de la Cybersécurité pour les Modèles d'IA et les LLMs en Amérique du Nord et en Europe
L'Amérique du Nord détenait 33,14 % de la part de marché de la Cybersécurité pour les Modèles d'IA et les LLMs en 2025, ce qui en fait la plus grande base de revenus régionale. Les ?tats-Unis sont restés le marché central, car ils combinent une adoption dense de l'IA en entreprise, des fournisseurs de plateformes majeurs et des orientations sectorielles actives dans les institutions financières et publiques. Le Canada a apporté un soutien supplémentaire gr?ce à une forte adoption dans les secteurs de la santé et des services financiers, tandis que le Mexique est resté un marché plus modeste mais en développement. L'Europe a suivi, avec une demande fa?onnée par l'urgence de la conformité, et l'Allemagne a mené les dépenses régionales gr?ce aux orientations actives de l'Office fédéral de la sécurité des systèmes d'information et à ses travaux sur les principes de conception de l'IA et la nomenclature logicielle de l'IA. Le marché de la Cybersécurité pour les Modèles d'IA et les LLMs en Europe est également stimulé par la loi européenne sur l'IA, le DORA et les réglementations nationales en matière de cybersécurité qui intègrent la sécurité de l'IA dans les budgets de risque informatique plus larges.
Marché de la Cybersécurité pour les Modèles d'IA et les LLMs en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 33,64 % sur le marché de la Cybersécurité pour les Modèles d'IA et les LLMs jusqu'en 2031, ce qui en fait la région à la croissance la plus rapide. La Chine en est une raison majeure, car les règles de cybersécurité amendées entrées en vigueur le 1er janvier 2026 ont explicitement abordé les risques liés aux systèmes d'IA, tandis que les normes de sécurité de l'IA générative étaient déjà entrées en vigueur fin 2025. L'Inde progresse également rapidement après que la Reserve Bank of India a émis des avis sectoriels en 2026 couvrant l'injection de prompts, la manipulation de modèles et la documentation de gouvernance. Le Japon et la Corée du Sud ajoutent de l'élan gr?ce aux déploiements d'IA industrielle qui nécessitent des contr?les de sécurité renforcés à mesure que l'utilisation s'étend aux flux de travail des entreprises. Cette combinaison de réglementation et d'échelle de déploiement confère à l'Asie-Pacifique une trajectoire de croissance plus rapide que les régions plus matures.
Marché de la Cybersécurité pour les Modèles d'IA et les LLMs en Amérique du Sud et au Moyen-Orient et en Afrique
L'Amérique du Sud est restée un marché régional plus modeste pour la Cybersécurité pour les Modèles d'IA et les LLMs en 2025, avec le 叠谤é蝉颈濒 comme leader incontesté gr?ce à sa base fintech et à son cadre établi de protection des données. L'Argentine a contribué à la sensibilisation régionale gr?ce à une communauté technologique active, même si les conditions économiques générales sont restées difficiles. Le Moyen-Orient et l'Afrique en étaient encore à un stade précoce, mais les ?mirats arabes unis et l'Arabie saoudite ont progressé gr?ce à des stratégies nationales d'IA incluant des exigences de cybersécurité dès la conception pour les initiatives d'IA souveraine. L'Afrique du Sud et le 狈颈驳é谤颈补 sont restés des marchés naissants, où la demande est liée à une utilisation plus large des applications d'IA hébergées dans le cloud dans les services financiers et d'autres secteurs orientés vers les services.

Paysage Concurrentiel
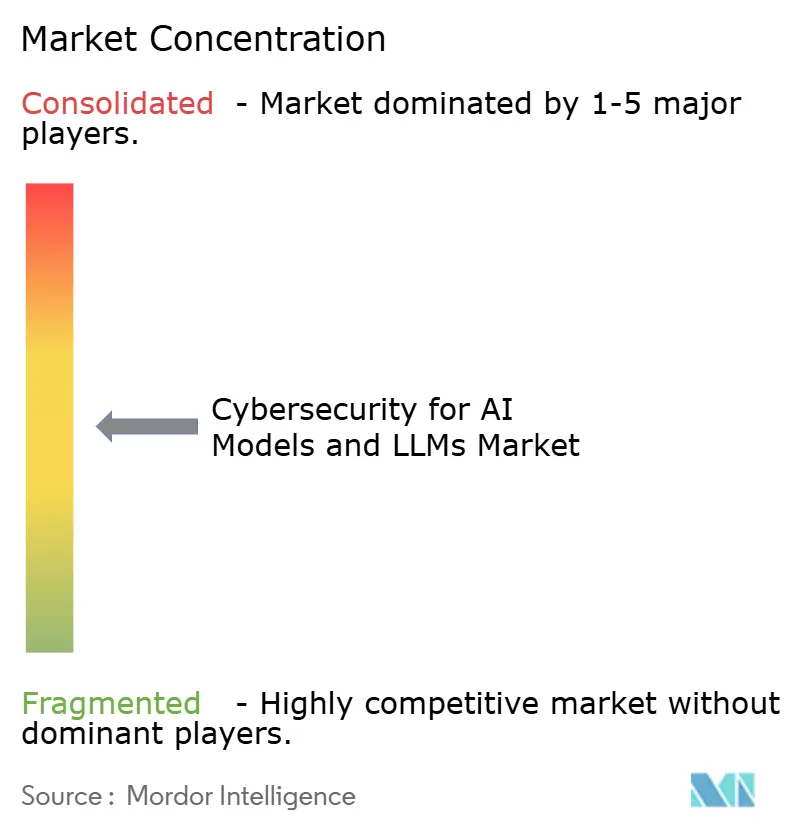
Le marché de la cybersécurité pour les modèles d'IA et les LLMs reste modérément fragmenté, avec de grands fournisseurs de plateformes et des spécialistes natifs de l'IA en concurrence sur des couches de contr?le qui se chevauchent. Les entreprises de cybersécurité établies s'étendent par le développement de produits et un conditionnement de plateforme plus étroit, tandis que les jeunes entreprises se concentrent sur des cas d'usage de couche de modèle profond ou de systèmes agentiques. Palo Alto Networks, Inc. a utilisé cette approche lorsqu'elle a lancé Prisma AIRS 3.0 en mars 2026, combinant la découverte d'agents, l'évaluation des risques, les tests adversariaux, la gouvernance d'exécution et une passerelle d'agents IA dans une architecture unique. Cette démarche a montré que les acheteurs veulent de plus en plus moins d'outils et une couverture plus large sur l'ensemble du cycle de vie de l'IA. Elle a également renforcé le virage sur le marché de la cybersécurité pour les modèles d'IA et les LLMs vers la consolidation des plateformes plut?t que vers des produits ponctuels isolés.
CrowdStrike Holdings, Inc. a poussé une stratégie similaire en mars 2026, ajoutant une protection d'exécution IA axée sur les points de terminaison, la découverte de l'IA fant?me et la protection de la couche de prompts pour les applications d'IA de bureau, notamment ChatGPT, Gemini, Claude et Microsoft Copilot. Cisco Systems, Inc. a également étendu AI Defense en février 2026 avec la gouvernance de la cha?ne d'approvisionnement IA, les tests adversariaux algorithmiques, les garde-fous agentiques en temps réel et une couche SASE adaptée à l'IA. Ces mouvements sont importants car ils positionnent les empreintes d'infrastructure existantes comme des plans de contr?le pour le risque IA, donnant aux grands fournisseurs un avantage de canal à mesure que les budgets des entreprises se resserrent. En même temps, le marché de la cybersécurité pour les modèles d'IA et les LLMs laisse encore de la place aux spécialistes capables de résoudre des problèmes plus étroits mieux que les grandes plateformes. C'est pourquoi les nouveaux entrants restent visibles malgré une consolidation croissante.
Des espaces blancs existent encore dans des domaines tels que la sécurité des serveurs de protocole de contexte de modèle, la vérification de confiance multi-agents et la préparation forensique spécifique à l'IA, où la couverture technique approfondie est encore limitée. SplxAI Inc. en est un exemple, se concentrant sur la sécurité offensive pour les systèmes d'IA agentiques et un modèle commercial construit autour des tests adversariaux automatisés et des besoins de gouvernance. Palo Alto Networks Unit 42 a également documenté l'attaque de réutilisation d'espace de noms de modèle en 2025, démontrant comment les faiblesses de la cha?ne d'approvisionnement peuvent exposer l'exécution de code à distance dans les environnements de développement IA. Les fournisseurs qui alignent la conception de leurs produits sur les risques LLM de l'OWASP et les taxonomies d'apprentissage automatique adversarial gagnent en traction dans les appels d'offres car ils peuvent lier les fonctionnalités des produits à des cadres de contr?le reconnus. Cela maintient le marché de la cybersécurité pour les modèles d'IA et les LLMs compétitif, mais favorise également les entreprises capables de combiner profondeur technique avec gouvernance prête pour l'entreprise et échelle de déploiement.
Leaders du Secteur de la Cybersécurité pour les Modèles d'IA et les LLMs
Microsoft Corporation
Amazon Web Services, Inc.
Google LLC
International Business Machines Corporation
Palo Alto Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Cybersécurité pour les Modèles d'IA et les LLMs
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Darktrace Holdings Limited
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Cisco Systems, Inc.
- HiddenLayer
- BigID, Inc.
- Protect AI
- Snyk Limited
- Qualys, Inc.
- Tenable, Inc.
- Rapid7, Inc.
- SplxAI Inc.

Recent Industry Developments in Marché de la Cybersécurité pour les Modèles d'IA et les LLMs
- Juin 2026 : La Banque de réserve de l'Inde (RBI) étend son avis sur la cybersécurité IA aux opérateurs de systèmes de paiement. Suite à son avis d'avril 2026 à toutes les banques commerciales, la RBI a émis les directives sur les cybermenaces accélérées par l'IA et les mesures de protection associées (AI-ACT&RS) à tous les opérateurs de systèmes de paiement non bancaires autorisés le 1er juin 2026, imposant des contr?les pour l'injection de prompts, l'empoisonnement des données, la manipulation des modèles, la gouvernance des agents IA et la gestion des risques liés à l'IA tierce. Cela fait de l'Inde le premier grand marché émergent à imposer des exigences de sécurité des modèles d'IA contraignantes à l'échelle sectorielle aux institutions bancaires et de paiement.
- Juin 2026 : Les obligations à haut risque de la loi européenne sur l'IA et l'accord politique sur l'omnibus IA entrent en vigueur. Les règles relatives aux systèmes d'IA à haut risque au titre de l'Annexe III de la loi européenne sur l'IA sont devenues applicables à partir du 2 ao?t 2026. Un accord politique sur le paquet de simplification ? omnibus IA ? a été conclu le 7 mai 2026, suite à l'adoption de la proposition par la Commission européenne le 19 novembre 2025. Les pénalités pour les pratiques interdites atteignent 35 millions EUR (39,5 millions USD) ou 7 % du chiffre d'affaires annuel mondial. Cette étape réglementaire représente le plus grand événement d'approvisionnement unique motivé par la conformité dans l'histoire du marché de la sécurité IA.
- Mars 2026 : Palo Alto Networks, Inc. lance Prisma AIRS 3.0 avec une sécurité complète du cycle de vie des agents IA. La plateforme comprend la découverte d'agents, l'évaluation des risques, les tests adversariaux cartographiés sur le Top 10 OWASP pour les applications agentiques (2026), la gouvernance d'exécution et une passerelle d'agents IA. Les capacités incluent plus de 50 techniques d'attaque alignées sur l'OWASP et le cadre de gestion des risques IA du NIST, avec des tests adversariaux multi-tours et la prise en charge des systèmes autonomes et multi-agents.


Portée du Rapport Mondial sur le Marché de la Cybersécurité pour les Modèles d'IA et les LLMs
Le marché de la cybersécurité pour les modèles d'IA et les LLMs couvre les solutions et services qui protègent les grands modèles de langage (LLMs) et autres modèles d'IA de fondation contre les attaques adversariales, les abus et les vulnérabilités systémiques. Il comprend la sécurité des prompts, la surveillance de l'exécution, la modération des sorties, la prévention des fuites de données, les tests adversariaux des modèles d'IA et les cadres de gouvernance pour assurer l'intégrité, la fiabilité et la conformité des systèmes d'IA avancés dans les modalités texte, image, audio et vidéo. Le marché est porté par l'adoption rapide de l'IA générative, des risques croissants tels que l'injection de prompts, le vol de modèles, l'empoisonnement des données et l'utilisation abusive de contenu synthétique, ainsi que par une demande croissante de conformité réglementaire et de gouvernance IA digne de confiance. Les organisations des secteurs BFSI, santé, technologies de l'information, fabrication, commerce de détail et gouvernement déploient ces solutions pour sécuriser les pipelines IA, protéger les données sensibles et maintenir la résilience. Son objectif principal est de permettre des écosystèmes IA sécurisés, transparents et dignes de confiance en intégrant des défenses proactives, une surveillance continue et des cadres de gouvernance qui atténuent les risques tout en soutenant l'innovation sécurisée et le déploiement de technologies d'IA avancées.
Le rapport sur le marché de la cybersécurité pour les modèles d'IA et les LLMs est segmenté par composant (solutions [solutions de sécurité des prompts, sécurité d'exécution et surveillance, sécurité des sorties et modération du contenu, sécurité des données et prévention des fuites, plateformes de tests adversariaux et de validation des modèles d'IA, plateformes de gouvernance et de conformité IA] et services), type de sécurité (sécurité des modèles, sécurité des données, sécurité des applications, sécurité des identités et des accès, gouvernance, risque et conformité (GRC)), modalité de modèle (grands modèles de langage (LLMs), modèles de fondation multimodaux, modèles de génération d'images, modèles audio et de parole, modèles de génération vidéo), déploiement (cloud, sur site et hybride), taille d'entreprise (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, commerce de détail et commerce électronique, fabrication industrielle, gouvernement et secteur public, et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | Solutions de Sécurité des Prompts |
| Sécurité d'Exécution et Surveillance | |
| Sécurité des Sorties et Modération du Contenu | |
| Sécurité des Données et Prévention des Fuites | |
| Plateformes de Tests Adversariaux et de Validation des Modèles d'IA | |
| Plateformes de Gouvernance et de Conformité IA | |
| Services |
| Sécurité des Modèles |
| Sécurité des Données |
| Sécurité des Applications |
| Sécurité des Identités et des Accès |
| Gouvernance, Risque et Conformité (GRC) |
| Grands Modèles de Langage (LLMs) |
| Modèles de Fondation Multimodaux |
| Modèles de Génération d'Images |
| Modèles Audio et de Parole |
| Modèles de Génération Vidéo |
| Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| BFSI |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Commerce de Détail et Commerce ?lectronique |
| Fabrication Industrielle |
| Gouvernement et Secteur Public |
| Autres Secteurs d'Utilisation Finale |
| Amérique du Nord | ?tats-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | 叠谤é蝉颈濒 | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite |
| ?mirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| 狈颈驳é谤颈补 | ||
| Reste de l'Afrique | ||
| Par Composant | Solutions | Solutions de Sécurité des Prompts | |
| Sécurité d'Exécution et Surveillance | |||
| Sécurité des Sorties et Modération du Contenu | |||
| Sécurité des Données et Prévention des Fuites | |||
| Plateformes de Tests Adversariaux et de Validation des Modèles d'IA | |||
| Plateformes de Gouvernance et de Conformité IA | |||
| Services | |||
| Par Type de Sécurité | Sécurité des Modèles | ||
| Sécurité des Données | |||
| Sécurité des Applications | |||
| Sécurité des Identités et des Accès | |||
| Gouvernance, Risque et Conformité (GRC) | |||
| Par Modalité de Modèle | Grands Modèles de Langage (LLMs) | ||
| Modèles de Fondation Multimodaux | |||
| Modèles de Génération d'Images | |||
| Modèles Audio et de Parole | |||
| Modèles de Génération Vidéo | |||
| Par Déploiement | Cloud | ||
| Sur Site | |||
| Hybride | |||
| Par Taille d'Entreprise | Grandes Entreprises | ||
| Petites et Moyennes Entreprises | |||
| Par Secteur d'Utilisation Finale | BFSI | ||
| Santé et Sciences de la Vie | |||
| Technologies de l'Information et Télécommunications | |||
| Commerce de Détail et Commerce ?lectronique | |||
| Fabrication Industrielle | |||
| Gouvernement et Secteur Public | |||
| Autres Secteurs d'Utilisation Finale | |||
| Par Géographie | Amérique du Nord | ?tats-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | 叠谤é蝉颈濒 | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Espagne | |||
| Russie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Inde | |||
| Japon | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite | |
| ?mirats Arabes Unis | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| 狈颈驳é谤颈补 | |||
| Reste de l'Afrique | |||


Questions Clés Répondues dans le Rapport
Quelle est la valeur du marché de la cybersécurité pour les modèles d'IA et les LLMs en 2026 ?
Le marché de la cybersécurité pour les modèles d'IA et les LLMs est projeté à 3,62 milliards USD en 2026 et devrait atteindre 14,47 milliards USD d'ici 2031 à un CAGR de 31,93 %.
Qu'est-ce qui stimule l'adoption des outils de cybersécurité pour les modèles d'IA et les LLMs ?
Les facteurs moteurs les plus importants sont l'augmentation des tentatives d'injection de prompts, l'utilisation plus large de l'IA dans les flux de travail des entreprises, des règles de gouvernance plus strictes et l'utilisation de l'IA générative dans les attaques d'ingénierie sociale.
Quel composant mène en termes de revenus et lequel cro?t le plus vite ?
Les solutions ont mené avec 62,14 % de part en 2025, tandis que les services devraient se développer plus rapidement à un CAGR de 32,98 % jusqu'en 2031.
Quelle région conna?t la croissance la plus rapide pour la cybersécurité dans les déploiements d'IA ?
L'Asie-Pacifique devrait enregistrer la croissance la plus rapide à un CAGR de 33,64 % jusqu'en 2031, soutenue par des règles plus strictes en Chine et en Inde et une adoption plus large de l'IA en entreprise.
Quel groupe d'utilisateurs finaux se développe le plus rapidement ?
La santé et les sciences de la vie devraient cro?tre à un CAGR de 33,53 % parce que les déploiements cliniques de LLMs créent une forte exposition en matière de confidentialité et de gouvernance, notamment autour de la gestion des informations de santé protégées.
Quel est le niveau de concurrence dans l'environnement des fournisseurs pour la sécurisation des modèles d'IA et des LLMs ?
Le domaine est modérément fragmenté. Les grands fournisseurs tels que Palo Alto Networks, Inc., CrowdStrike Holdings, Inc. et Cisco Systems, Inc. élargissent la couverture de leurs plateformes, tandis que les spécialistes conservent encore de la place dans les cas d'usage de sécurité de couche de modèle et de systèmes agentiques.
Dernière mise à jour de la page le:



