
Tamanho e Participa??o do Mercado de Ciberseguran?a para Modelos de IA e LLMs
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
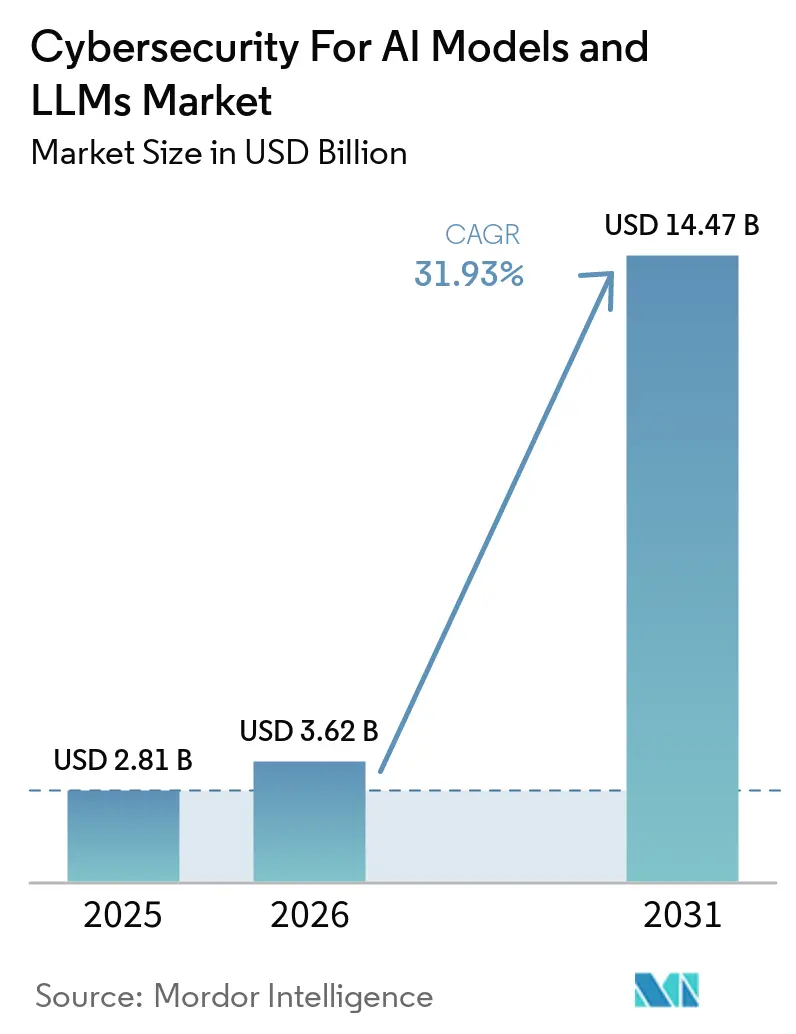
| Tamanho do Mercado (2026) | 3.62 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 14.47 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 31.93 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 麻豆视频. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Ciberseguran?a para Modelos de IA e LLMs por 麻豆视频
O tamanho do Mercado de Ciberseguran?a para Modelos de IA e LLMs está projetado em 2,81 bilh?es de USD em 2025, 3,62 bilh?es de USD em 2026, e deve atingir 14,47 bilh?es de USD até 2031, crescendo a um CAGR de 31,93% de 2026 a 2031. O Mercado de Ciberseguran?a para Modelos de IA e LLMs está em expans?o porque as ferramentas de IA agora est?o no núcleo dos fluxos de trabalho, e cada intera??o com um modelo cria um novo ponto de exposi??o. A ado??o de IA empresarial avan?ou mais rapidamente do que as ferramentas de seguran?a, o que deixou muitas organiza??es com implanta??es em produ??o, mas com controles fracos de prompt, tempo de execu??o e governan?a. O Mercado de Ciberseguran?a para Modelos de IA e LLMs também está se beneficiando da preferência dos compradores por plataformas que combinam prote??o de prompt, monitoramento em tempo de execu??o e governan?a em um único ambiente, em vez de ferramentas desconectadas. Grandes empresas ainda respondem pela maior parte dos gastos atuais, mas a base de demanda está se ampliando à medida que empresas menores também utilizam servi?os de IA de terceiros sem controles maduros. O Mercado de Ciberseguran?a para Modelos de IA e LLMs ainda enfrenta press?o de mudan?as rápidas nos modelos, padr?es desiguais e lacunas de competências, mas essas mesmas fric??es também est?o levando as organiza??es a investir mais cedo em controles duráveis e expertise externa.
Principais Conclus?es do Relatório
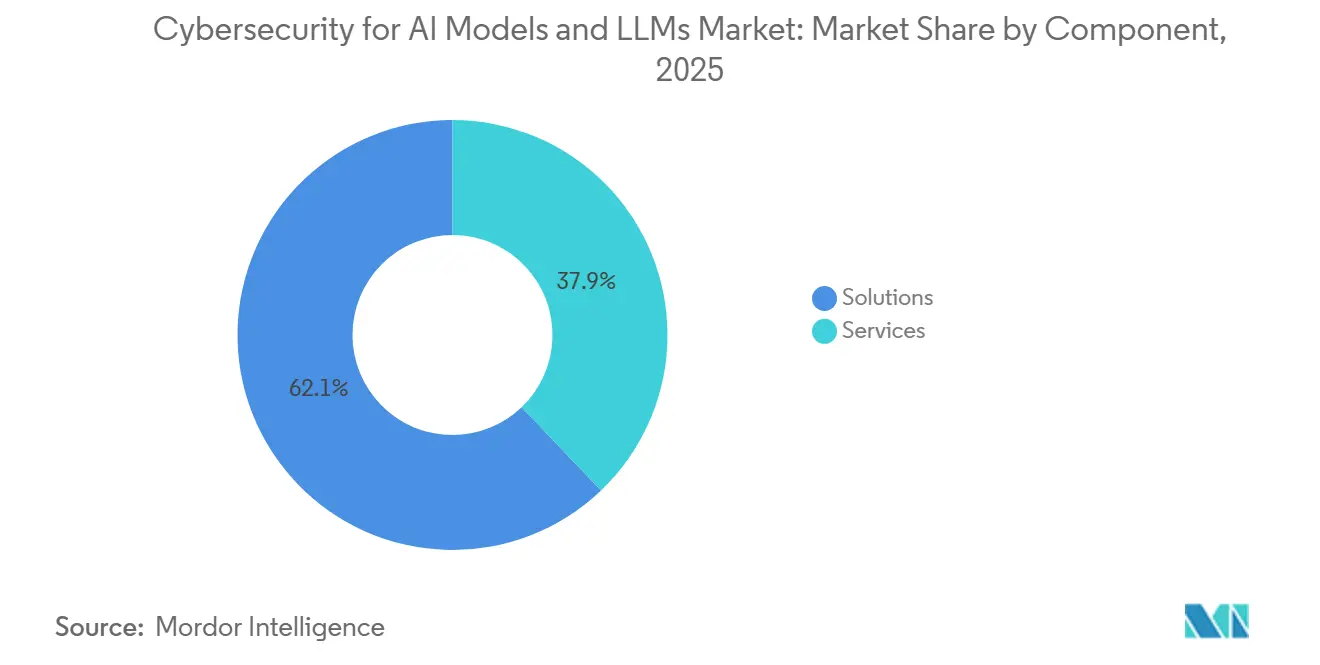
- Por componente, as solu??es detinham 62,14% da participa??o do Mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, enquanto os servi?os est?o projetados para expandir a um CAGR de 32,98% até
- Por tipo de seguran?a, a seguran?a de modelos detinha 28,21% da participa??o em 2025, enquanto governan?a, risco e conformidade está projetada para expandir a um CAGR de 33,09% até 2031.
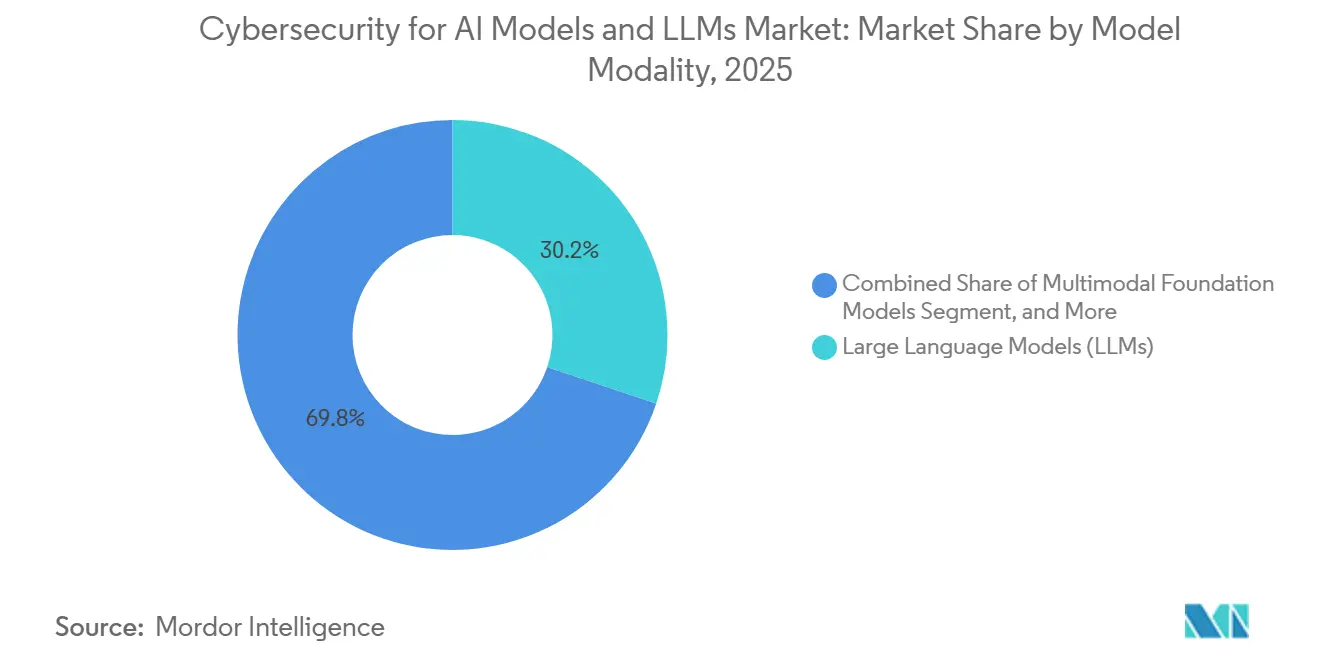
- Por modalidade de modelo, os grandes modelos de linguagem detinham 30,17% da participa??o do Mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, enquanto os modelos de funda??o multimodais est?o projetados para expandir a um CAGR de 33,20% até 2031.
- Por implanta??o, a nuvem detinha 55,18% da participa??o em 2025, enquanto a implanta??o híbrida está projetada para expandir a um CAGR de 33,31% até 2031.
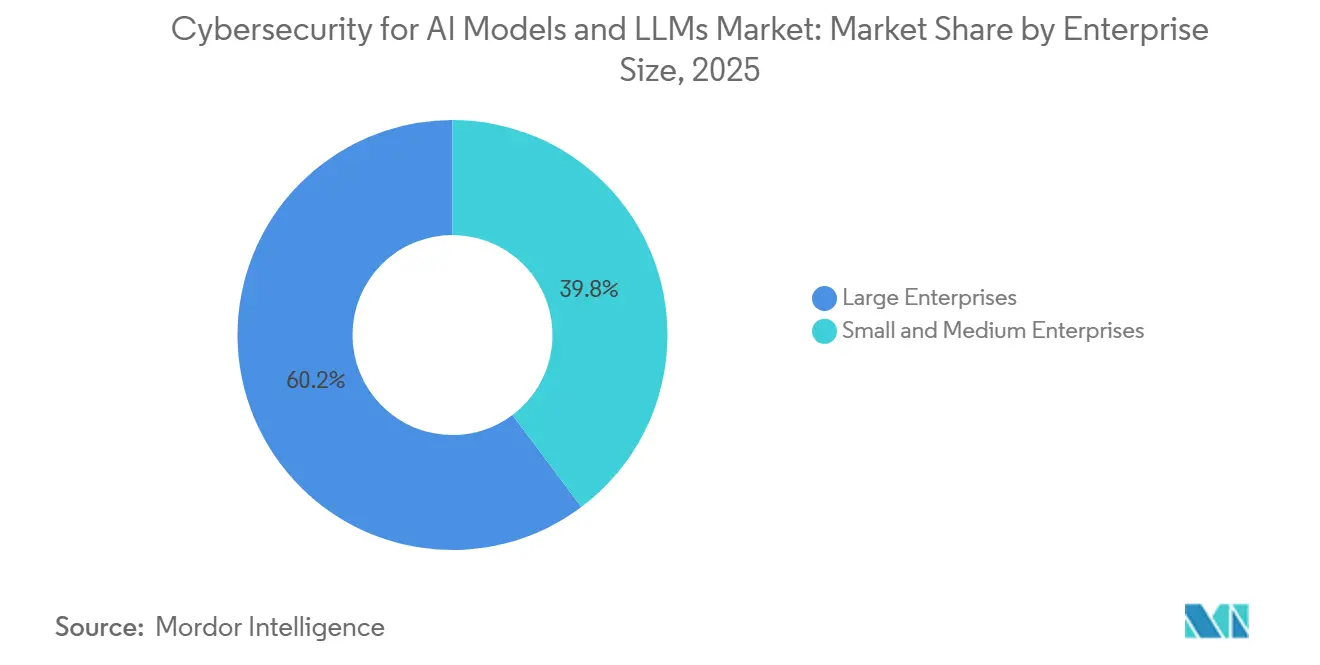
- Por porte empresarial, as grandes empresas detinham 60,23% da participa??o do Mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, enquanto as PMEs est?o projetadas para expandir a um CAGR de 33,42% até 2031.
- Por setor do usuário final, o BFSI detinha 17,19% da participa??o em 2025, enquanto saúde e ciências da vida est?o projetadas para expandir a um CAGR de 33,53% até 2031.
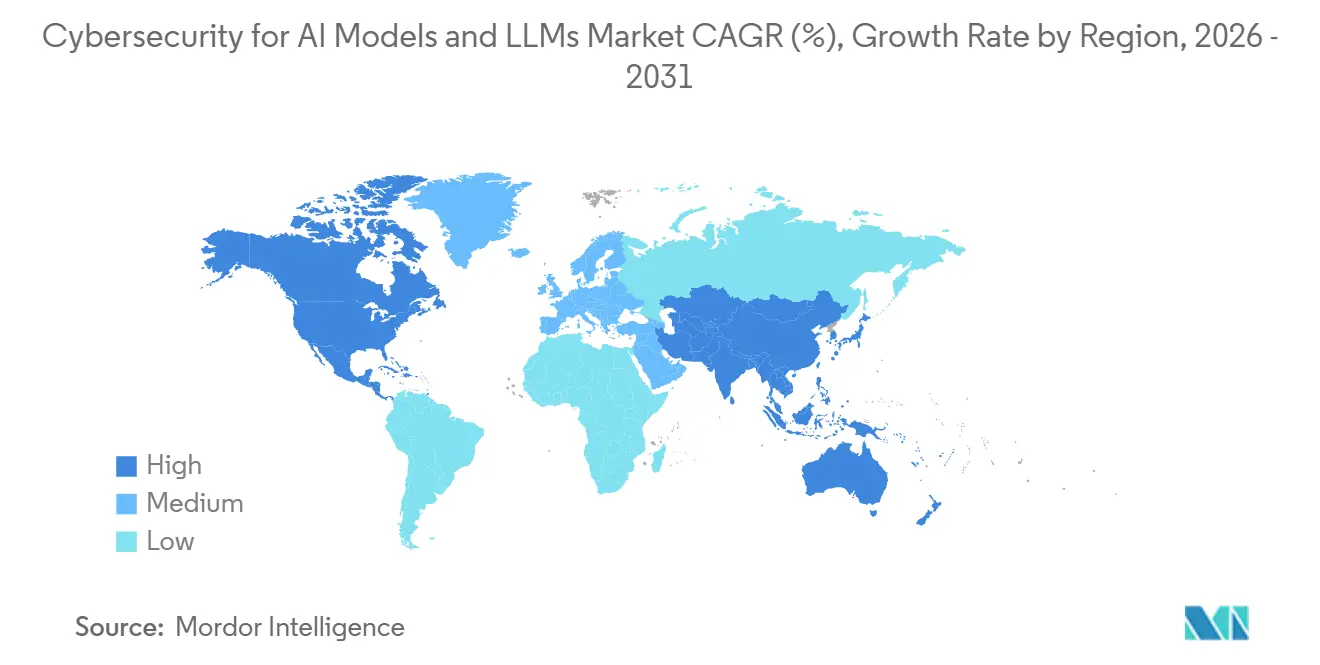
- Por geografia, a América do Norte detinha 33,14% da participa??o em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 está projetada para expandir a um CAGR de 33,64% até 2031 no Mercado de Ciberseguran?a para Modelos de IA e LLMs.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 麻豆视频, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Aumento de Tentativas de Inje??o de Prompt e Jailbreak | +5.2% | Global, com maior incidência na América do Norte e ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Expans?o da Superfície de Ataque a Modelos de IA em Fluxos de Trabalho Empresariais | +4.8% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Press?o Regulatória por Governan?a de IA e Responsabiliza??o de Modelos | +4.5% | Europa, América do Norte, ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Uso Adversarial de IA Generativa para Engenharia Social Automatizada | +3.8% | Global, com alta exposi??o nos setores de BFSI e governo | Curto prazo (≤ 2 anos) |
| Risco na Cadeia de Suprimentos de Modelos em APIs, Plugins e Pesos de Código Aberto | +3.2% | Núcleo na ?蝉颈补-笔补肠í蹿颈肠辞, América do Norte, com extens?o à Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Demanda por Red-Teaming Contínuo de IA e Aplica??o de Políticas em Tempo de Execu??o | +2.9% | América do Norte e Europa, com ado??o inicial na ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 麻豆视频 | |||
Aumento de Tentativas de Inje??o de Prompt e Jailbreak
A inje??o de prompt tornou-se a vulnerabilidade mais visível em sistemas de IA generativa implantados, e a exposi??o está se ampliando à medida que as empresas conectam modelos a repositórios de dados, ferramentas e agentes. A OWASP classificou a inje??o de prompt como LLM01 para 2025 e observou que 53% das implanta??es de IA empresarial dependem de gera??o aumentada por recupera??o ou pipelines agênticos, que s?o particularmente vulneráveis à inje??o indireta por meio de conteúdo recuperado.[1]Projeto de Seguran?a de IA Generativa da OWASP, "LLM01 2025 Inje??o de Prompt," OWASP, genai.owasp.org Uma revis?o de 2026 descreveu uma divulga??o de junho de 2025 de uma falha CVSS 9,6 no GitHub Copilot Chat que permitia a exfiltra??o de segredos e código-fonte de repositórios privados por meio de inje??o indireta de prompt. Pesquisas divulgadas em janeiro de 2026 também descreveram a inje??o de prompt como um mecanismo de entrega de malware em múltiplas etapas que agora se estende à persistência e ao movimento lateral em grande parte dos incidentes observados. ? por isso que o Mercado de Ciberseguran?a para Modelos de IA e LLMs está registrando demanda constante por firewalls de prompt, barreiras de prote??o em tempo de execu??o e ferramentas de red-teaming adversarial capazes de testar como os ataques evoluem em fluxos de trabalho encadeados.
Expans?o da Superfície de Ataque a Modelos de IA em Fluxos de Trabalho Empresariais
Os modelos de IA est?o agora incorporados na gera??o de código, revis?o jurídica, suporte ao cliente e análise financeira, de modo que a superfície de ataque se estende por todos os processos que enviam informa??es a um modelo ou atuam com base em seus resultados. A CrowdStrike Holdings, Inc. afirmou que a telemetria de sua plataforma identificou mais de 1.800 aplica??es de IA em ambientes de clientes em 2026, cobrindo quase 160 milh?es de inst?ncias únicas de aplica??es.[2]CrowdStrike Holdings, Inc., "CrowdStrike Estabelece o Endpoint como Epicentro da Seguran?a de IA," Rela??es com Investidores da CrowdStrike, ir.crowdstrike.com Um relatório da Check Point Software Technologies Ltd. de 2026 afirmou que apenas 17% das organiza??es haviam implantado amplamente controles de LLM em tempo de execu??o, como valida??o de entrada, filtragem de saída e autoriza??o de uso de ferramentas em aplica??es conectadas a IA. ? medida que os sistemas agênticos come?am a rotear a??es por meio de servidores de Protocolo de Contexto de Modelo, cada conex?o de terceiros adiciona mais um ponto na cadeia de suprimentos que muitos inventários de ativos ainda n?o rastreiam. O Mercado de Ciberseguran?a para Modelos de IA e LLMs está, portanto, se beneficiando da crescente demanda por descoberta de ativos de IA, governan?a de IA paralela e prote??o em tempo de execu??o no nível do endpoint.
Press?o Regulatória por Governan?a de IA e Responsabiliza??o de Modelos
Os prazos regulatórios est?o transformando a governan?a de IA de um tema de política em um gatilho direto para a aquisi??o de software e servi?os. A Comiss?o Europeia declarou que as obriga??es de alto risco previstas na Lei de IA da UE passar?o a ser aplicáveis a partir de 2 de agosto de 2026, com penalidades que podem chegar a 35 milh?es de EUR ou 7% do volume de negócios anual global.[3]Comiss?o Europeia, "Lei de IA Moldando o Futuro Digital da Europa," Comiss?o Europeia, digital-strategy.ec.europa.eu Na ?ndia, orienta??es emitidas em abril de 2026 e junho de 2026 exigiram controles sobre inje??o de prompt, envenenamento de dados, manipula??o de modelos e governan?a documentada de IA em bancos e operadores de pagamento. A China também colocou em vigor disposi??es de ciberseguran?a alteradas em 1? de janeiro de 2026, com foco explícito nos riscos de sistemas de IA, enquanto os padr?es nacionais para seguran?a de IA generativa já haviam entrado em vigor no final de 2025. O Mercado de Ciberseguran?a para Modelos de IA e LLMs está em alta porque as organiza??es agora precisam de controles auditáveis que possam resistir à revis?o regulatória, mesmo quando os modelos operam por meio de ferramentas e agentes.
Uso Adversarial de IA Generativa para Engenharia Social Automatizada
A IA generativa está transformando a engenharia social ao eliminar o esfor?o necessário para criar grandes volumes de iscas convincentes. A Microsoft Threat Intelligence relatou em junho de 2026 que agentes de amea?as estavam executando campanhas de falsifica??o de identidade de marcas de IA que distribuíam até 100.000 e-mails de phishing por dia, e uma opera??o com o tema Claude visou mais de 2.000 organiza??es, com 62% nos Estados Unidos.[4]Blog de Seguran?a da Microsoft, "Marcas de IA como Isca: Como Agentes de Amea?as Est?o Usando o Hype de IA em Engenharia Social," Microsoft, microsoft.com Pesquisas acadêmicas publicadas em 2025 constataram que os destinatários classificaram e-mails de spear-phishing gerados por LLMs, construídos a partir de dados públicos de redes sociais, como mais persuasivos e menos suspeitos do que phishing genuíno, em cinco modelos e quase 18.000 e-mails. Os atacantes também est?o usando a demanda dos funcionários por novas ferramentas de IA como isca, transformando marcas confiáveis de modelos em um caminho para a entrega de malware. Isso sustenta o Mercado de Ciberseguran?a para Modelos de IA e LLMs porque as empresas precisam de controles mais robustos sobre o acesso a aplica??es de IA, inspe??o de prompt no nível do navegador e programas de simula??o de for?a de trabalho vinculados a phishing com marca de IA.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Arquiteturas de Modelos em Rápida Mudan?a Superando os Controles de Seguran?a | -3.6% | Global | Curto prazo (≤ 2 anos) |
| Padroniza??o Limitada para Benchmarks e Testes de Seguran?a de IA | -2.8% | Global, com maior fric??o na Europa e ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Altas Taxas de Falsos Positivos na Filtragem de Saída e Detec??o | -2.1% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Seguran?a de IA, MLops e Pesquisa de Amea?as | -3.2% | Global, mais aguda na América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 麻豆视频 | |||
Arquiteturas de Modelos em Rápida Mudan?a Superando os Controles de Seguran?a
As ferramentas de seguran?a que funcionavam para uma gera??o de modelos frequentemente precisam de grandes ajustes quando a arquitetura muda. A transi??o de sistemas apenas de texto para modelos multimodais introduziu inje??o de prompt baseada em imagem, áudio adversarial e jailbreaks entre modalidades que os scanners focados em texto n?o foram desenvolvidos para detectar. Pesquisas publicadas em mar?o de 2026 também identificaram vulnerabilidades em um modelo multimodal unificado, no qual as fun??es de gera??o e compreens?o criam caminhos de ataque bidirecionais dentro do mesmo sistema. Atualiza??es frequentes de modelos também encurtam a vida útil dos resultados de red-team, porque um teste contra uma vers?o pode n?o ser mais válido após a próxima vers?o. Isso desacelera o Mercado de Ciberseguran?a para Modelos de IA e LLMs porque os compradores hesitam quando os requisitos das ferramentas continuam mudando com o design do modelo, o comportamento do modelo e as novas modalidades.
Escassez de Talentos em Seguran?a de IA, MLops e Pesquisa de Amea?as
A escassez de profissionais capazes de proteger sistemas de IA está crescendo mais rapidamente do que os canais normais de contrata??o conseguem suprir. A Fortinet, Inc. relatou em 2026 que 60% das organiza??es apontaram talentos em ciberseguran?a específicos para IA como seu principal desafio de recrutamento, enquanto 71% afirmaram que a lacuna mais ampla de competências representava um risco material para suas organiza??es. A Linux Foundation declarou em 2026 que as preocupa??es com seguran?a haviam aumentado acentuadamente como barreira à ado??o de IA, e 57% das organiza??es relataram uma lacuna significativa de capacidade em seguran?a de IA e gest?o de riscos. O red-teaming de IA, a seguran?a de MLops e o trabalho de aprendizado de máquina adversarial exigem uma combina??o de competências em engenharia, dados e seguran?a ofensiva que os pipelines formais ainda n?o produzem em escala. Isso limita a velocidade com que o Mercado de Ciberseguran?a para Modelos de IA e LLMs pode converter a demanda por software em ado??o operacional plena, porque muitos compradores ainda precisam de ajuda externa para operar as ferramentas que adquirem.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
Servi?os Devem Superar Solu??es em Taxa de CrescimentoAs solu??es detinham 62,14% da participa??o do mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, indicando que os compradores inicialmente se concentraram na implanta??o de produtos dedicados de seguran?a de prompt, monitoramento em tempo de execu??o, filtragem de saída e governan?a. Esse padr?o inicial de gastos também refletiu a urgência de fechar lacunas de controle visíveis antes que as empresas construíssem relacionamentos de servi?o duradouros em torno das opera??es de seguran?a de IA. As plataformas de red-teaming e valida??o de IA, juntamente com as ferramentas de governan?a e conformidade de IA, atraíram forte demanda porque as organiza??es precisam de testes repetidos, e n?o de verifica??es únicas. O lado das solu??es do Mercado de Ciberseguran?a para Modelos de IA e LLMs também se beneficiou do desejo dos compradores por implanta??o rápida e controle direto de políticas. Isso manteve as solu??es na lideran?a mesmo com a demanda por servi?os continuando a crescer.
Os servi?os est?o projetados para expandir a um CAGR de 32,98% até 2031, superando as solu??es em crescimento à medida que os clientes buscam expertise externa que n?o conseguem contratar internamente. O trabalho necessário aqui difere da seguran?a gerenciada tradicional, pois as equipes precisam elaborar prompts adversariais, avaliar a deriva de saída e mapear o comportamento do modelo para taxonomias de risco de IA em ambientes empresariais reais. A SplxAI Inc. relatou crescimento de 127% trimestre a trimestre após seu lan?amento em agosto de 2024, e seguiu esse desempenho com uma rodada semente de 7 milh?es de USD em mar?o de 2025 para escalar suas capacidades. Um resumo de pesquisa da SANS de 2026 também apontou para um aumento acentuado na demanda por fun??es especializadas em seguran?a de IA de 2025 a 2026. Por essa raz?o, o Mercado de Ciberseguran?a para Modelos de IA e LLMs provavelmente verá o red-teaming gerenciado, a consultoria de governan?a e a resposta a incidentes de IA crescerem mais rapidamente do que muitos compradores esperavam no início da ado??o em larga escala de LLMs.


Por Tipo de Seguran?a:
GRC Passa de Tarefa de Conformidade a Camada OperacionalA seguran?a de modelos detinha a maior participa??o, com 28,21% em 2025, refletindo a preocupa??o imediata dos compradores com inje??o de prompt, integridade do modelo e manipula??o adversarial. Esses controles eram os mais urgentes porque estavam mais próximos do modelo e abordavam diretamente os modos de falha visíveis em aplica??es implantadas. O Mercado de Ciberseguran?a para Modelos de IA e LLMs também registrou demanda constante por seguran?a de dados e seguran?a de aplica??es, porque a gera??o aumentada por recupera??o vincula o acesso a dados e o comportamento das aplica??es no mesmo fluxo de trabalho. Como resultado, os compradores passaram a tratar cada vez mais o limite do modelo, a camada de aplica??o e o caminho de dados como uma única superfície de risco, em vez de trilhas de aquisi??o separadas. Isso sustentou uma combina??o mais ampla de controles em toda a pilha de tipos de seguran?a.
Governan?a, risco e conformidade está projetada para crescer a um CAGR de 33,09% até 2031, tornando-se o tipo de seguran?a de crescimento mais rápido no Mercado de Ciberseguran?a para Modelos de IA e LLMs. A mudan?a está ligada ao comportamento de aquisi??o porque conselhos de administra??o, equipes jurídicas e fun??es de risco agora querem evidências de que os sistemas de IA foram testados, documentados e monitorados antes da implanta??o ampla. A orienta??o da ?ndia de 2026 descreveu agentes de IA como identidades n?o humanas privilegiadas, o que aproximou as preocupa??es com identidade, acesso e governan?a no design de controles empresariais. As empresas também est?o pedindo aos fornecedores evidências de testes adversariais, manuais de resposta a incidentes de IA e alinhamento com as fun??es do NIST AI RMF antes de avan?ar com as decis?es de compra. ? por isso que o GRC passou de um requisito de back-office para uma camada operacional central nos programas de seguran?a de IA empresarial.
Por Modalidade de Modelo:
LLMs Mantêm a Lideran?a Enquanto o Risco Multimodal se AmpliaOs grandes modelos de linguagem detinham 30,17% do mercado em 2025, sustentados pelo amplo uso empresarial em suporte ao cliente, assistência de codifica??o, sumariza??o e ferramentas de conhecimento interno. Os LLMs também permaneceram como a modalidade mais pesquisada, de modo que os compradores tinham uma vis?o mais clara dos riscos de inje??o de prompt, jailbreaks e filtragem de saída do que para outros tipos de modelos. Essa clareza ajudou o Mercado de Ciberseguran?a para Modelos de IA e LLMs a se estruturar em torno de controles práticos para implanta??es baseadas em texto primeiro. Também significou que os fornecedores podiam empacotar e vender recursos de prote??o mais definidos nos or?amentos empresariais. A base de LLMs, portanto, continuou a ancorar os gastos atuais mesmo com outras modalidades ganhando terreno.
Os modelos de funda??o multimodais est?o projetados para expandir a um CAGR de 33,20% até 2031, impulsionados por casos de uso em imagens, análise de documentos financeiros e sistemas agênticos que processam texto, imagens e áudio juntos. A Alian?a de Seguran?a em Nuvem relatou em 2025 que sistemas multimodais testados eram de 18 a 40 vezes mais propensos a gerar informa??es prejudiciais sob condi??es adversariais do que modelos de modalidade única. Pesquisas de 2026 também mostraram que as arquiteturas multimodais introduzem caminhos de ataque que n?o existem em sistemas puramente de texto, o que aumenta a complexidade dos controles no ponto de implanta??o. Modelos de gera??o de imagem, áudio, fala e vídeo ainda representam uma pequena parte do Mercado de Ciberseguran?a para Modelos de IA e LLMs, mas oferecem espa?o para fornecedores que conseguem varrer entre modalidades em vez de proteger apenas entradas de texto. Isso confere à detec??o entre modalidades e à aplica??o de políticas uma vantagem à medida que os portfólios de IA empresarial se diversificam.
Por Implanta??o:
Ado??o Híbrida Cresce à Medida que as Necessidades de Governan?a se AprofundamA implanta??o em nuvem respondeu por 55,18% do mercado em 2025, refletindo o fato de que a maioria das aplica??es de IA empresarial entrou em opera??o primeiro por meio de APIs e pilhas de software nativas de nuvem. Os principais ecossistemas de hiperescaladores hospedaram grande parte dessas cargas de trabalho, mas a seguran?a de infraestrutura no nível do host n?o eliminou a necessidade de seguran?a de modelo no nível da aplica??o, inspe??o de prompt ou filtragem de saída. Isso deixou os clientes de nuvem com responsabilidade clara na camada de intera??o com o modelo, o que sustentou os gastos com software no curto prazo no Mercado de Ciberseguran?a para Modelos de IA e LLMs. As implanta??es locais permaneceram importantes para casos de uso regulamentados onde a residência de dados, a latência ou a política interna limitavam o uso da nuvem. O segmento de nuvem, portanto, liderou em demanda instalada, mesmo com as escolhas arquitet?nicas continuando a evoluir.
A implanta??o híbrida está projetada para expandir a um CAGR de 33,31% no tamanho do mercado de Ciberseguran?a para Modelos de IA e LLMs até 2031, tornando-se o modelo de implanta??o de crescimento mais rápido. Muitas organiza??es agora mantêm modelos sensíveis e ajustados ou cargas de trabalho com uso intensivo de dados localmente, enquanto ainda se conectam a APIs de nuvem para inferência geral e funcionalidade mais ampla. Esse design aumenta a flexibilidade, mas também cria desafios de política e registro porque os controles de entrada e as revis?es de saída devem funcionar da mesma forma em ambos os ambientes. A Cisco Systems, Inc. afirmou que sua expans?o do AI Defense em fevereiro de 2026 adicionou governan?a da cadeia de suprimentos de IA, barreiras de prote??o agênticas e recursos de controle mais amplos voltados para essa realidade de implanta??o mista. Como resultado, o Mercado de Ciberseguran?a para Modelos de IA e LLMs está se deslocando em dire??o a ferramentas que podem aplicar uma única estrutura de políticas em implanta??es em nuvem, locais e híbridas.
Por Porte Empresarial:
PMEs Tornam-se a Próxima Onda de Ado??oAs grandes empresas detinham 60,23% do mercado em 2025 porque adotaram IA mais cedo, tinham equipes internas de seguran?a e podiam financiar solu??es pontuais antes que a consolida??o de plataformas se estabelecesse. Essas empresas também enfrentavam maior exposi??o regulatória e reputacional em setores como bancos, saúde e governo, tornando os gastos com seguran?a de IA difíceis de adiar. Sua atividade de compra deu ao Mercado de Ciberseguran?a para Modelos de IA e LLMs uma base de receita inicial e ajudou a definir as prioridades de funcionalidades para os fornecedores. Em muitos casos, os grandes compradores também exigiram mais evidências sobre testes, monitoramento e prontid?o de resposta do que as empresas menores. Isso manteve as contas empresariais no centro dos roteiros atuais dos fornecedores.
As PMEs est?o projetadas para expandir a um CAGR de 33,42% até 2031, indicando uma base endere?ável mais ampla para o Mercado de Ciberseguran?a para Modelos de IA e LLMs nos próximos anos. Muitas empresas menores usam IA por meio de APIs de terceiros e produtos de software como servi?o, mas frequentemente o fazem sem inspe??o de prompt, filtragem de saída ou controles dedicados de preven??o de vazamento. Um estudo da BigID, Inc. de 2025 afirmou que apenas 6% das organiza??es haviam implantado uma estratégia avan?ada de seguran?a de IA, com a prontid?o fortemente inclinada para as grandes empresas. Os fornecedores est?o respondendo com integra??o mais simples, integra??es nativas de API e pre?os baseados em uso que se encaixam abaixo dos limites pesados de aquisi??o empresarial. Isso reduz a fric??o de ado??o e transforma as PMEs em uma fonte significativa de demanda incremental, em vez de um segmento secundário distante.
Por Setor do Usuário Final:
厂补ú诲别 e Ciências da Vida Constrói o Momentum Mais RápidoO BFSI respondeu por 17,19% do Mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, tornando-se o maior segmento vertical de usuário final. Bancos, seguradoras e empresas de pagamento foram usuários iniciais de IA em fluxos de trabalho de conhe?a seu cliente, triagem de preven??o à lavagem de dinheiro, modelos de crédito e sistemas de fraude, e cada um desses casos de uso requer saídas auditáveis e controles testados. A institui??o regulamentada também permanece responsável pelo resultado, mesmo que um fornecedor de modelos tenha fornecido a ferramenta, o que mantém o caso de negócio para a seguran?a de modelos direto e imediato. Essa estrutura de responsabiliza??o ajudou o BFSI a se tornar uma ?ncora de demanda estável no setor de Ciberseguran?a para Modelos de IA e LLMs. Também explica por que os compradores financeiros continuam a pedir evidências de governan?a, testes e disciplina de resposta antes de escalar o uso em produ??o.
厂补ú诲别 e ciências da vida est?o projetadas para crescer a um CAGR de 33,53% até 2031, o que lhe confere o ritmo mais rápido entre os grupos de usuários finais no Mercado de Ciberseguran?a para Modelos de IA e LLMs. O uso clínico de LLMs introduz um problema diferente porque os fluxos de trabalho de recupera??o podem puxar registros completos de pacientes para janelas de contexto, o que contraria o padr?o do mínimo necessário para informa??es de saúde protegidas. Uma revis?o de 2026 na Frontiers in Artificial Intelligence identificou os pipelines de gera??o aumentada por recupera??o e a dependência de servi?os de IA de terceiros como os dois pontos de exposi??o de maior risco para vazamento de informa??es de saúde protegidas em implanta??es de LLMs na área de saúde. Tecnologia da informa??o e telecomunica??es, varejo e comércio eletr?nico, manufatura industrial e governo também est?o avan?ando à medida que adicionam IA a interfaces de clientes, opera??es e presta??o de servi?os. Mesmo assim, a saúde está avan?ando mais rapidamente porque o custo de controles fracos pode rapidamente combinar riscos de privacidade, riscos clínicos e responsabilidade regulatória em uma única implanta??o.
Análise Geográfica
Mercado de Ciberseguran?a para Modelos de IA e LLMs na América do Norte e Europa
A América do Norte deteve 33,14% da participa??o de mercado de Ciberseguran?a para Modelos de IA e LLMs em 2025, tornando-se a maior base regional de receita. Os Estados Unidos permaneceram como o mercado central, pois combinam alta densidade de ado??o empresarial de IA, grandes fornecedores de plataformas e orienta??o setorial ativa em institui??es financeiras e públicas. O 颁补苍补诲á contribuiu com forte ado??o nos setores de saúde e servi?os financeiros, enquanto o 惭é虫颈肠辞 permaneceu como um mercado menor, porém em desenvolvimento. A Europa seguiu, com a demanda moldada pela urgência de conformidade, e a Alemanha liderou os gastos regionais por meio de orienta??es ativas do Escritório Federal de Seguran?a da Informa??o e seu trabalho sobre princípios de design de IA e lista de materiais de software de IA. O Mercado de Ciberseguran?a para Modelos de IA e LLMs na Europa também está sendo impulsionado pela Lei de IA da UE, pela DORA e por regulamenta??es nacionais de seguran?a cibernética que est?o integrando a seguran?a de IA em or?amentos mais amplos de risco de TI.
Mercado de Ciberseguran?a para Modelos de IA e LLMs na APAC
Espera-se que a ?蝉颈补-笔补肠í蹿颈肠辞 se expanda a um CAGR de 33,64% no mercado de Ciberseguran?a para Modelos de IA e LLMs até 2031, tornando-se a regi?o de crescimento mais rápido. A China é um dos principais motivos, pois regras de seguran?a cibernética alteradas que entraram em vigor em 1? de janeiro de 2026 abordaram explicitamente os riscos de sistemas de IA, enquanto os padr?es de seguran?a de IA generativa já haviam entrado em vigor no final de 2025. A ?ndia também avan?a rapidamente após o Banco de Reserva da ?ndia emitir orienta??es setoriais em 2026 que abrangeram inje??o de prompt, manipula??o de modelos e documenta??o de governan?a. O Jap?o e a Coreia do Sul est?o adicionando impulso por meio de implanta??es de IA industrial que exigem controles de seguran?a mais robustos à medida que o uso se expande pelos fluxos de trabalho empresariais. Essa combina??o de regulamenta??o e escala de implanta??o confere à ?蝉颈补-笔补肠í蹿颈肠辞 um caminho de crescimento mais rápido do que regi?es mais maduras.
Mercado de Ciberseguran?a para Modelos de IA e LLMs na América do Sul e MEA
A América do Sul permaneceu como um mercado regional menor para Ciberseguran?a para Modelos de IA e LLMs em 2025, com o Brasil como líder indiscutível devido à sua base de fintech e ao sólido arcabou?o de prote??o de dados. A Argentina contribuiu para a conscientiza??o regional por meio de uma comunidade tecnológica ativa, mesmo que as condi??es econ?micas mais amplas tenham permanecido difíceis. O Oriente 惭é诲颈辞 e a ?frica ainda se encontravam em um estágio inicial, mas os Emirados ?rabes Unidos e a Arábia Saudita avan?aram por meio de estratégias nacionais de IA que incluem requisitos de seguran?a cibernética por design para iniciativas soberanas de IA. A ?frica do Sul e a 狈颈驳é谤颈补 permaneceram como mercados incipientes, onde a demanda está vinculada ao uso mais amplo de aplica??es de IA hospedadas em nuvem nos setores de servi?os financeiros e outros setores orientados a servi?os.

Cenário Competitivo
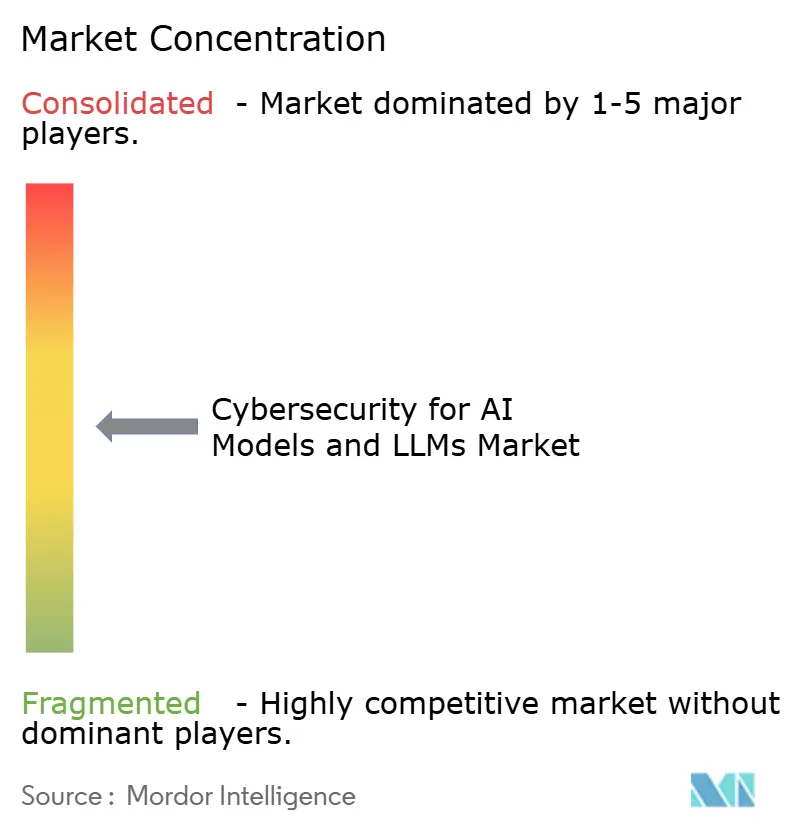
O Mercado de Ciberseguran?a para Modelos de IA e LLMs permanece moderadamente fragmentado, com grandes fornecedores de plataformas e especialistas nativos de IA competindo em camadas de controle sobrepostas. As empresas de ciberseguran?a estabelecidas est?o se expandindo por meio do desenvolvimento de produtos e de um empacotamento de plataforma mais integrado, enquanto as empresas mais jovens est?o se concentrando em casos de uso de camada de modelo profundo ou sistemas agênticos. A Palo Alto Networks, Inc. usou essa abordagem quando lan?ou o Prisma AIRS 3.0 em mar?o de 2026, combinando descoberta de agentes, avalia??o de riscos, red-teaming adversarial, governan?a em tempo de execu??o e um Gateway de Agente de IA em uma única arquitetura. Esse movimento mostrou que os compradores querem cada vez mais menos ferramentas e cobertura mais ampla em todo o ciclo de vida da IA. Também refor?ou a mudan?a no Mercado de Ciberseguran?a para Modelos de IA e LLMs em dire??o à consolida??o de plataformas, em vez de produtos pontuais isolados.
A CrowdStrike Holdings, Inc. adotou uma estratégia semelhante em mar?o de 2026, adicionando prote??o em tempo de execu??o de IA focada em endpoint, descoberta de IA paralela e prote??o na camada de prompt para aplica??es de IA de desktop, incluindo ChatGPT, Gemini, Claude e Microsoft Copilot. A Cisco Systems, Inc. também expandiu o AI Defense em fevereiro de 2026 com governan?a da cadeia de suprimentos de IA, red-teaming algorítmico, barreiras de prote??o agênticas em tempo real e uma camada SASE com reconhecimento de IA. Esses movimentos importam porque posicionam as pegadas de infraestrutura existentes como planos de controle para o risco de IA, dando aos grandes fornecedores uma vantagem de canal à medida que os or?amentos empresariais se apertam. Ao mesmo tempo, o Mercado de Ciberseguran?a para Modelos de IA e LLMs ainda deixa espa?o para especialistas que conseguem resolver problemas mais específicos melhor do que as plataformas amplas. ? por isso que os novos entrantes permanecem visíveis apesar da crescente consolida??o.
Ainda existem espa?os em branco em áreas como seguran?a de servidores de Protocolo de Contexto de Modelo, verifica??o de confian?a entre múltiplos agentes e prontid?o forense específica para IA, onde a cobertura técnica mais profunda ainda é limitada. A SplxAI Inc. é um exemplo, com foco em seguran?a ofensiva para sistemas de IA agênticos e um modelo comercial construído em torno de red-teaming automatizado e necessidades de governan?a. A Palo Alto Networks Unit 42 também documentou o ataque de Reutiliza??o de Namespace de Modelo em 2025, demonstrando como as vulnerabilidades da cadeia de suprimentos podem expor a execu??o remota de código em ambientes de desenvolvimento de IA. Os fornecedores que alinham o design de produtos com os riscos de LLM da OWASP e as taxonomias de aprendizado de máquina adversarial est?o ganhando tra??o em aquisi??es porque conseguem vincular os recursos do produto a estruturas de controle reconhecidas. Isso mantém o Mercado de Ciberseguran?a para Modelos de IA e LLMs competitivo, mas também favorece as empresas que conseguem combinar profundidade técnica com governan?a pronta para empresas e escala de implanta??o.
Líderes do Setor de Ciberseguran?a para Modelos de IA e LLMs
Microsoft Corporation
Amazon Web Services, Inc.
Google LLC
International Business Machines Corporation
Palo Alto Networks, Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Ciberseguran?a para Modelos de IA e LLMs
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Darktrace Holdings Limited
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Cisco Systems, Inc.
- HiddenLayer
- BigID, Inc.
- Protect AI
- Snyk Limited
- Qualys, Inc.
- Tenable, Inc.
- Rapid7, Inc.
- SplxAI Inc.

Recent Industry Developments in Mercado de Ciberseguran?a para Modelos de IA e LLMs
- Junho de 2026: O Banco de Reserva da ?ndia (RBI) amplia a orienta??o de ciberseguran?a de IA para operadores de sistemas de pagamento. Após sua orienta??o de abril de 2026 a todos os bancos comerciais, o RBI emitiu as diretrizes de Amea?as Cibernéticas Aceleradas por IA e Salvaguardas Relacionadas (AI-ACT&RS) a todos os operadores autorizados de sistemas de pagamento n?o bancários em 1? de junho de 2026, exigindo controles para inje??o de prompt, envenenamento de dados, manipula??o de modelos, governan?a de agentes de IA e gest?o de riscos de IA de terceiros. Isso torna a ?ndia o primeiro grande mercado emergente a impor requisitos vinculantes de seguran?a de modelos de IA em todo o setor tanto para institui??es bancárias quanto para institui??es de pagamento.
- Junho de 2026: As obriga??es de alto risco da Lei de IA da UE e o acordo político do pacote omnibus de IA entram em vigor. As regras para sistemas de IA de alto risco previstas no Anexo III da Lei de IA da UE tornaram-se aplicáveis a partir de 2 de agosto de 2026. Um acordo político sobre o pacote de simplifica??o "omnibus de IA" foi alcan?ado em 7 de maio de 2026, após a ado??o da proposta pela Comiss?o Europeia em 19 de novembro de 2025. As penalidades por práticas proibidas chegam a 35 milh?es de EUR (39,5 milh?es de USD) ou 7% do volume de negócios anual global. Este marco regulatório representa o maior evento único de aquisi??o impulsionado por conformidade na história do mercado de seguran?a de IA.
- Mar?o de 2026: A Palo Alto Networks, Inc. lan?a o Prisma AIRS 3.0 com seguran?a completa do ciclo de vida do agente de IA. A plataforma inclui descoberta de agentes, avalia??o de riscos, red-teaming adversarial mapeado para o OWASP Top 10 para Aplica??es Agênticas (2026), governan?a em tempo de execu??o e um Gateway de Agente de IA. As capacidades incluem mais de 50 técnicas de ataque alinhadas ao OWASP e ao NIST AI RMF, com red-teaming de múltiplos turnos e suporte para sistemas aut?nomos e de múltiplos agentes.


Escopo do Relatório Global do Mercado de Ciberseguran?a para Modelos de IA e LLMs
O mercado de Ciberseguran?a para Modelos de IA e LLMs abrange solu??es e servi?os que protegem grandes modelos de linguagem (LLMs) e outros modelos de IA de funda??o contra ataques adversariais, uso indevido e vulnerabilidades sistêmicas. Inclui seguran?a de prompt, monitoramento em tempo de execu??o, modera??o de saída, preven??o de vazamento de dados, red-teaming de IA e estruturas de governan?a para garantir a integridade, a confiabilidade e a conformidade de sistemas avan?ados de IA em modalidades de texto, imagem, áudio e vídeo. O mercado é impulsionado pela rápida ado??o de IA generativa, riscos crescentes como inje??o de prompt, roubo de modelos, envenenamento de dados e uso indevido de conteúdo sintético, juntamente com a crescente demanda por conformidade regulatória e governan?a confiável de IA. Organiza??es de BFSI, saúde, TI, manufatura, varejo e governo est?o implantando essas solu??es para proteger pipelines de IA, salvaguardar dados sensíveis e manter a resiliência. Seu objetivo principal é possibilitar ecossistemas de IA seguros, transparentes e confiáveis, integrando defesas proativas, monitoramento contínuo e estruturas de governan?a que mitigam riscos enquanto apoiam a inova??o segura e a implanta??o de tecnologias avan?adas de IA.
O relatório do mercado de Ciberseguran?a para Modelos de IA e LLMs é segmentado por Componente (Solu??es [Solu??es de Seguran?a de Prompt, Seguran?a e Monitoramento em Tempo de Execu??o, Seguran?a de Saída e Modera??o de Conteúdo, Seguran?a de Dados e Preven??o de Vazamento, Plataformas de Red-Teaming e Valida??o de IA, Plataformas de Governan?a e Conformidade de IA] e Servi?os), Tipo de Seguran?a (Seguran?a de Modelos, Seguran?a de Dados, Seguran?a de Aplica??es, Seguran?a de Identidade e Acesso, Governan?a, Risco e Conformidade (GRC)), Modalidade de Modelo (Grandes Modelos de Linguagem (LLMs), Modelos de Funda??o Multimodais, Modelos de Gera??o de Imagem, Modelos de ?udio e Fala, Modelos de Gera??o de Vídeo), Implanta??o (Nuvem, Local e 贬í产谤颈诲辞), Porte Empresarial (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, 厂补ú诲别 e Ciências da Vida, Tecnologia da Informa??o e Telecomunica??es, Varejo e Comércio Eletr?nico, Manufatura Industrial, Governo e Setor Público e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, ?蝉颈补-笔补肠í蹿颈肠辞, Oriente 惭é诲颈辞 e ?frica). As Previs?es de Mercado s?o Fornecidas em Termos de Valor (USD).
| Solu??es | Solu??es de Seguran?a de Prompt |
| Seguran?a e Monitoramento em Tempo de Execu??o | |
| Seguran?a de Saída e Modera??o de Conteúdo | |
| Seguran?a de Dados e Preven??o de Vazamento | |
| Plataformas de Red-Teaming e Valida??o de IA | |
| Plataformas de Governan?a e Conformidade de IA | |
| Servi?os |
| Seguran?a de Modelos |
| Seguran?a de Dados |
| Seguran?a de Aplica??es |
| Seguran?a de Identidade e Acesso |
| Governan?a, Risco e Conformidade (GRC) |
| Grandes Modelos de Linguagem (LLMs) |
| Modelos de Funda??o Multimodais |
| Modelos de Gera??o de Imagem |
| Modelos de ?udio e Fala |
| Modelos de Gera??o de Vídeo |
| Nuvem |
| Local |
| 贬í产谤颈诲辞 |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| 厂补ú诲别 e Ciências da Vida |
| Tecnologia da Informa??o e Telecomunica??es |
| Varejo e Comércio Eletr?nico |
| Manufatura Industrial |
| Governo e Setor Público |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| ?ndia | ||
| Jap?o | ||
| Coreia do Sul | ||
| 础耻蝉迟谤á濒颈补 | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Restante da ?frica | ||
| Por Componente | Solu??es | Solu??es de Seguran?a de Prompt | |
| Seguran?a e Monitoramento em Tempo de Execu??o | |||
| Seguran?a de Saída e Modera??o de Conteúdo | |||
| Seguran?a de Dados e Preven??o de Vazamento | |||
| Plataformas de Red-Teaming e Valida??o de IA | |||
| Plataformas de Governan?a e Conformidade de IA | |||
| Servi?os | |||
| Por Tipo de Seguran?a | Seguran?a de Modelos | ||
| Seguran?a de Dados | |||
| Seguran?a de Aplica??es | |||
| Seguran?a de Identidade e Acesso | |||
| Governan?a, Risco e Conformidade (GRC) | |||
| Por Modalidade de Modelo | Grandes Modelos de Linguagem (LLMs) | ||
| Modelos de Funda??o Multimodais | |||
| Modelos de Gera??o de Imagem | |||
| Modelos de ?udio e Fala | |||
| Modelos de Gera??o de Vídeo | |||
| Por Implanta??o | Nuvem | ||
| Local | |||
| 贬í产谤颈诲辞 | |||
| Por Porte Empresarial | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Setor do Usuário Final | BFSI | ||
| 厂补ú诲别 e Ciências da Vida | |||
| Tecnologia da Informa??o e Telecomunica??es | |||
| Varejo e Comércio Eletr?nico | |||
| Manufatura Industrial | |||
| Governo e Setor Público | |||
| Outros Setores do Usuário Final | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| ?ndia | |||
| Jap?o | |||
| Coreia do Sul | |||
| 础耻蝉迟谤á濒颈补 | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é o valor do Mercado de Ciberseguran?a para Modelos de IA e LLMs em 2026?
O Mercado de Ciberseguran?a para Modelos de IA e LLMs está projetado em 3,62 bilh?es de USD em 2026 e deve atingir 14,47 bilh?es de USD até 2031 a um CAGR de 31,93%.
O que está impulsionando a ado??o de ferramentas de ciberseguran?a para modelos de IA e LLMs?
Os principais impulsionadores s?o o aumento das tentativas de inje??o de prompt, o uso mais amplo de IA em fluxos de trabalho empresariais, regras de governan?a mais rígidas e o uso de IA generativa em ataques de engenharia social.
Qual componente lidera a receita e qual está crescendo mais rapidamente?
As solu??es lideraram com 62,14% de participa??o em 2025, enquanto os servi?os est?o projetados para expandir mais rapidamente a um CAGR de 32,98% até 2031.
Qual regi?o está crescendo mais rapidamente em ciberseguran?a para implanta??es de IA?
A ?蝉颈补-笔补肠í蹿颈肠辞 está projetada para registrar o crescimento mais rápido a um CAGR de 33,64% até 2031, sustentada por regras mais rígidas na China e na ?ndia e pela ado??o mais ampla de IA empresarial.
Qual grupo de usuários finais está se expandindo mais rapidamente?
厂补ú诲别 e ciências da vida está projetada para crescer a um CAGR de 33,53% porque as implanta??es clínicas de LLMs criam alta exposi??o de privacidade e governan?a, especialmente em rela??o ao tratamento de informa??es de saúde protegidas.
Qu?o competitivo é o ambiente de fornecedores para proteger modelos de IA e LLMs?
O campo é moderadamente fragmentado. Grandes fornecedores como Palo Alto Networks, Inc., CrowdStrike Holdings, Inc. e Cisco Systems, Inc. est?o ampliando a cobertura de plataformas, enquanto os especialistas ainda têm espa?o em casos de uso de seguran?a na camada de modelo e agêntica.
Página atualizada pela última vez em:



