
Marktgr??e und Marktanteil für Benutzeraktivit?tsüberwachung
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 3.61 Milliarden US-Dollar |
| Marktgr??e (2031) | 7.65 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 16.23 % |
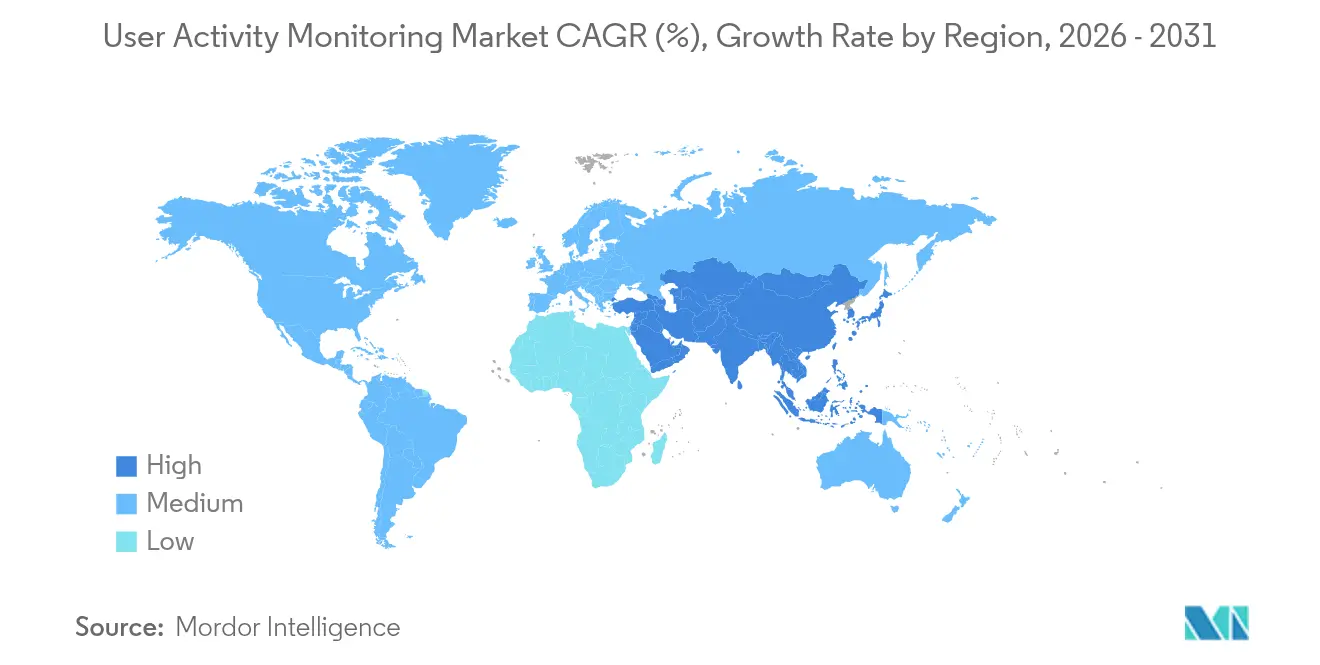
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
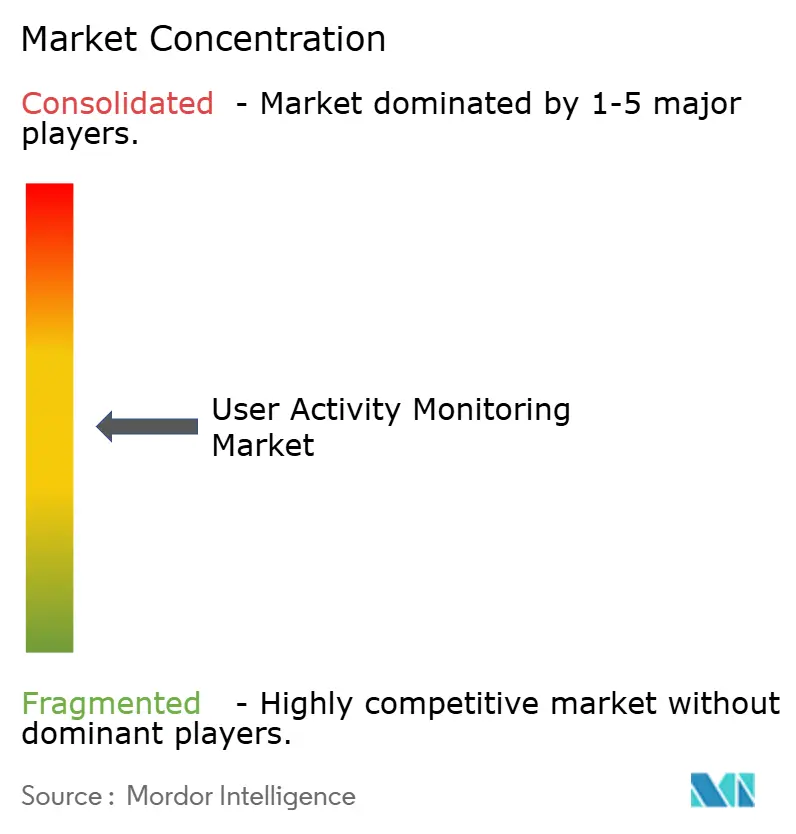
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 麻豆视频. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Benutzeraktivit?tsüberwachung von 麻豆视频
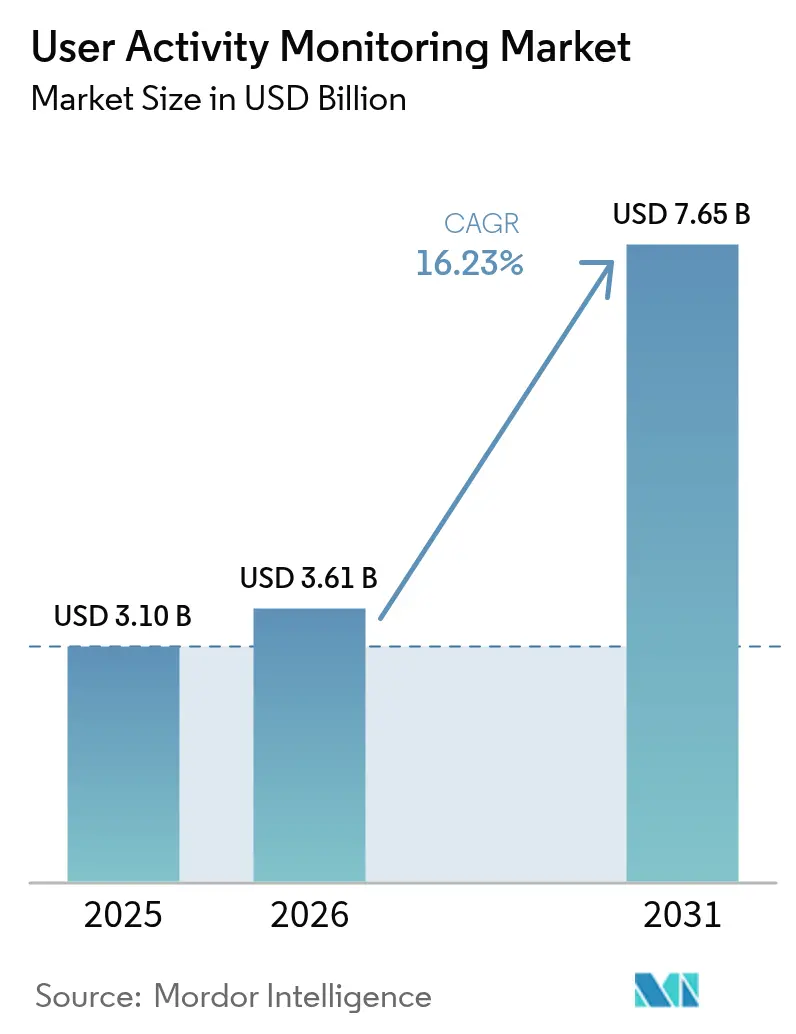
Die Marktgr??e für Benutzeraktivit?tsüberwachung im Jahr 2026 wird auf 3,61 Milliarden USD gesch?tzt und w?chst ausgehend vom Wert des Jahres 2025 in H?he von 3,1 Milliarden USD mit Projektionen für 2031 von 7,65 Milliarden USD bei einer CAGR von 16,23 % über den Zeitraum 2026–2031. Der Wachstumspfad signalisiert eine klare Verlagerung von perimeterorientierten Sicherheitsma?nahmen hin zur kontinuierlichen Verifikation, da Zero-Trust-Programme die Echtzeit-?berprüfung jeder privilegierten Aktion in hybriden Umgebungen f?rdern. Rasante Cloud-Migration, steigende Anforderungen der Cyberversicherungen sowie die Konvergenz von Betriebstechnologie mit herk?mmlichen IT-Netzwerken erweitern gemeinsam die adressierbare Nachfrage im Markt für Benutzeraktivit?tsüberwachung, insbesondere in Branchen mit engen Prüfungsfristen. Unterdessen differenzieren sich Anbieter durch integrierte Analysen, regulierungsspezifisches Reporting und offene APIs, die es Unternehmen erm?glichen, ?berwachungs-Feeds in umfassendere Observierbarkeits-Pipelines einzubetten. Diese Verschiebung begünstigt L?sungen, die elastisch skalieren, den Alarmkontext automatisch anreichern und regionale Datenschutzvorgaben einhalten, ohne die Erkennungstiefe zu beeintr?chtigen.
Wichtigste Erkenntnisse des Berichts
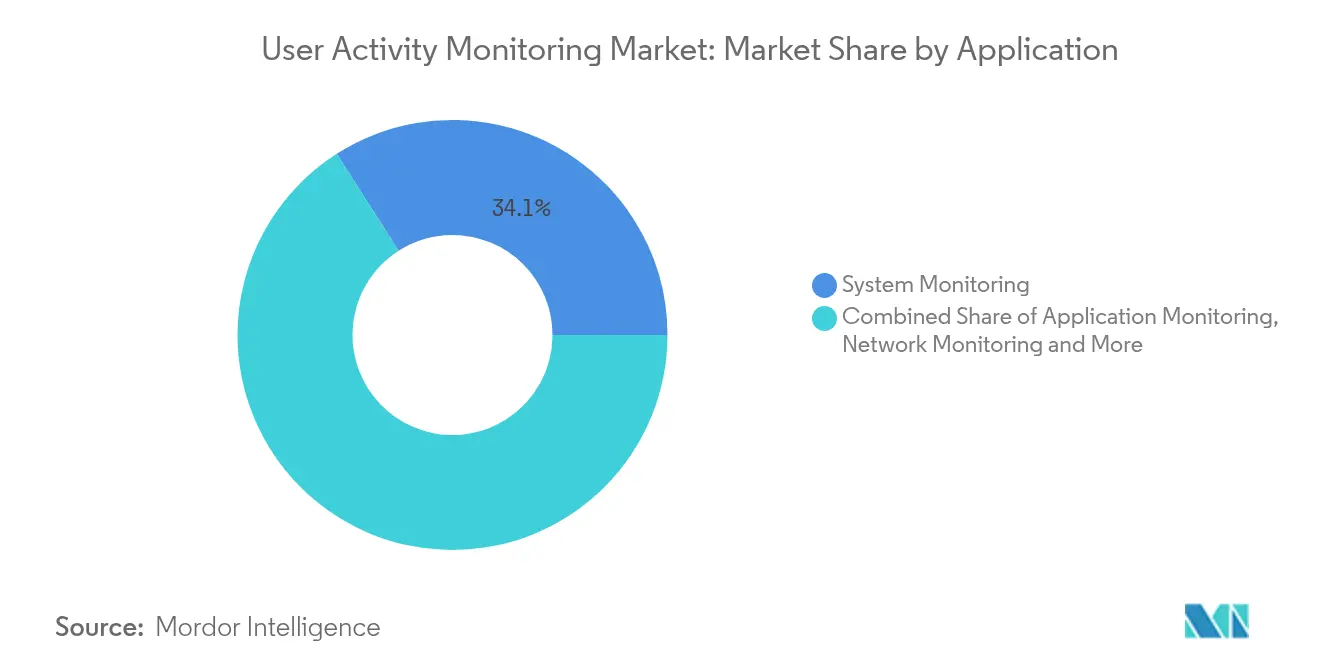
- Nach Anwendung führte die 厂测蝉迟别尘ü产别谤飞补肠丑耻苍驳 im Jahr 2025 mit einem Marktanteil von 34,05 % im Markt für Benutzeraktivit?tsüberwachung, w?hrend die 顿补迟别苍产补苍办ü产别谤飞补肠丑耻苍驳 bis 2031 mit einer CAGR von 18,05 % wachsen soll.
- Nach Bereitstellungsmodell behielt On-Premise im Jahr 2025 einen Anteil von 50,75 % an der Marktgr??e für Benutzeraktivit?tsüberwachung, w?hrend die Cloud-Bereitstellung bis 2031 mit einer CAGR von 23,18 % expandieren soll.
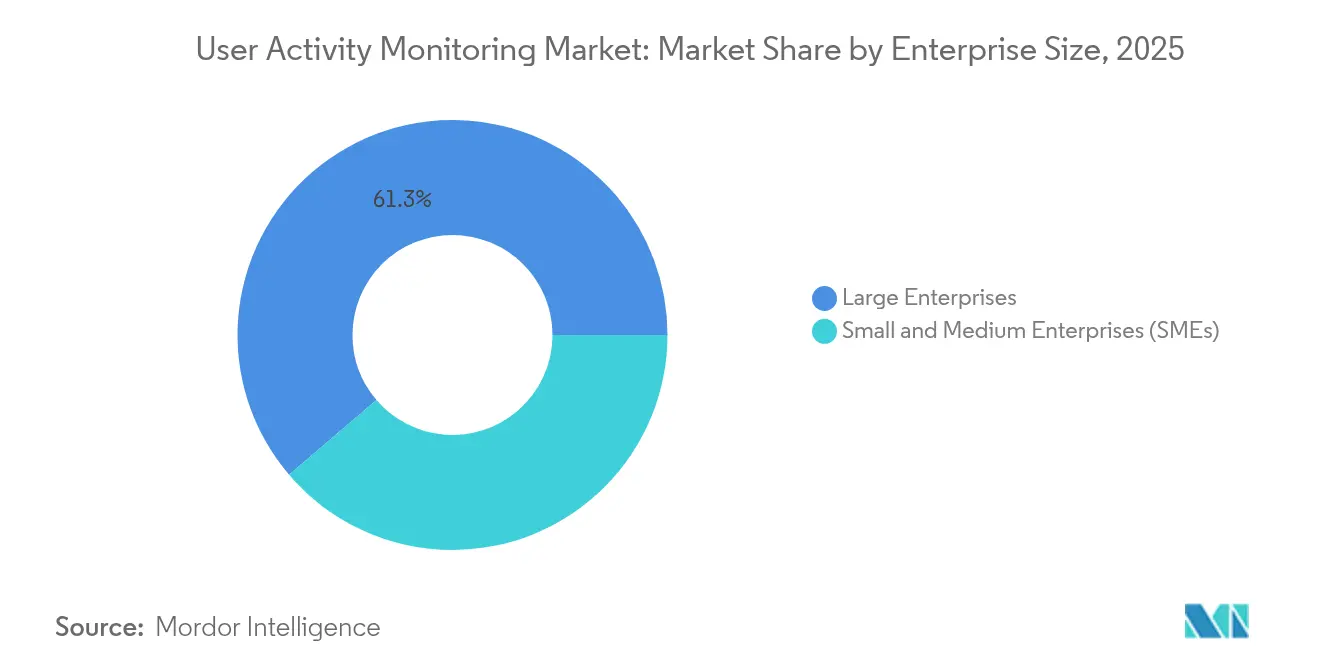
- Nach Unternehmensgr??e entfielen 61,25 % des Marktanteils für Benutzeraktivit?tsüberwachung im Jahr 2025 auf Gro?unternehmen; kleine und mittlere Unternehmen wachsen bis 2031 mit einer CAGR von 19,65 %.
- Nach Endbenutzerbranche hielt das BFSI-Segment im Jahr 2025 einen Anteil von 29,15 % an der Marktgr??e für Benutzeraktivit?tsüberwachung, w?hrend das Gesundheitswesen bis 2031 mit einer prognostizierten CAGR von 19,12 % wachsen soll.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Umsatzanteil von 44,15 %, w?hrend die Region Asien-Pazifik über den Prognosezeitraum eine CAGR von 17,74 % erzielen soll.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 麻豆视频 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Expansion von Remote- und Hybrid-Belegschaften | +3.2% | Global; st?rkste Auspr?gung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Insider-Bedrohungen und Compliance-Anforderungen | +4.1% | Global; BFSI- und Gesundheitssektor führend | Kurzfristig (≤ 2 Jahre) |
| Verlagerung zu Zero-Trust-Sicherheitsarchitekturen | +3.8% | Nordamerika und EU führend; Asien-Pazifik folgt | Mittelfristig (2–4 Jahre) |
| Bedarf an einheitlichen Observierbarkeits-Stacks | +2.9% | Unternehmenseinsatz weltweit | Langfristig (≥ 4 Jahre) |
| Durch Cyberversicherungen angetriebene Echtzeit-Risikobewertung | +2.1% | Vorwiegend Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| KI-native Monetarisierung von Produktivit?tsanalysen | +1.4% | Technologiesektor weltweit | Langfristig (≥ 4 Jahre) |
| Quelle: 麻豆视频 | |||
Expansion von Remote- und Hybrid-Belegschaften
Staatliche und private Arbeitgeber unterstützen inzwischen dauerhafte verteilte Personalmodelle, was zu Transparenzlücken führt, die herk?mmliche Perimeterwerkzeuge nicht schlie?en k?nnen. Das Verteidigungsministerium der Vereinigten Staaten stellte im Haushaltsjahr 2025 469,8 Millionen USD für Programme zur kontinuierlichen Diagnose und Schadensbegrenzung bereit, die Aktivit?ten in Heimbüros und klassifizierten Einrichtungen gleicherma?en überwachen. ?hnliche Entwicklungen im Bankensektor zwingen Institutionen, Cloud-native Plattformen zur Benutzeraktivit?tsüberwachung einzuführen, die das Verhalten unabh?ngig vom Standort als Ausgangsbasis erfassen k?nnen. Anbieter reagieren mit leichtgewichtigen Agenten, die Schwellenwerte dynamisch anpassen, wenn Mitarbeiter zwischen Netzwerken, Coworking-Spaces und nicht verwalteten Ger?ten wechseln. Die damit verbundenen Produktivit?tsgewinne schaffen Unterstützung auf Vorstandsebene für Investitionen, die legitime Fernarbeit in Echtzeit von Credential-Missbrauch unterscheiden.
Steigende Insider-Bedrohungen und Compliance-Anforderungen
Finanzregulatoren, darunter die SIFMA (Securities Industry and Financial Markets Association), überarbeiteten im Jahr 2024 ihre Best-Practice-Leitf?den, um eine detaillierte Nachverfolgung des Verhaltens privilegierter Benutzer für die Prüfungsverteidigung zu verlangen. Analysen von Bankverlusten führen erhebliche Teile des Betrugs auf Insider zurück, was das Interesse an KI-gestützter Anomalieerkennung steigert, die subtile Abweichungen wie Datenabrufe au?erhalb der Gesch?ftszeiten hervorhebt. Im verarbeitenden Gewerbe besteht eine ?hnliche Dringlichkeit, da 52 % der Malware-Vorf?lle Ransomware beinhalten, die h?ufig mit kompromittierten internen Konten beginnt. Compliance-Teams fordern daher detaillierte Prüfpfade, die jeden Tastendruck w?hrend Untersuchungen rekonstruieren k?nnen, was Organisationen dazu veranlasst, die Benutzeraktivit?tsüberwachung als Betriebskosten ?hnlich wie Firewalls zu betrachten und nicht als optionales Werkzeug.
Verlagerung zu Zero-Trust-Sicherheitsarchitekturen
Die Exekutivverordnung 14028 verpflichtet US-Bundesbeh?rden zur Implementierung von Zero-Trust bis 2027 und bettet die Analyse von Benutzerverhalten in Echtzeit-Richtlinienentscheidungen ein. Benchmarks zeigen, dass kombinierte Single-Sign-On- und Zero-Trust-Designs sich in 30,03 Millisekunden authentifizieren und dabei zweistellige Anomalien innerhalb von Stunden kennzeichnen, was belegt, dass wirksame Kontrollen nahtlose Analysen statt geplanter Audits erfordern. Japanische Unternehmen schlagen eine ?hnliche Richtung ein, da 77,7 % Cloud-Dienste nutzen, jedoch Schwierigkeiten haben, automatisierte Service-Identit?ten zu überwachen, was die Nachfrage nach Plattformen steigert, die das Identit?tsmanagement mit kontinuierlicher Kontextbewertung verknüpfen. Anbieter, die offene API-Schnittstellen für Identit?tsplattformen und Endpunkt-Telemetrie bereitstellen, gewinnen einen Vorteil, da sie Sicherheitsteams erm?glichen, Ablehnung oder Eskalationsma?nahmen sofort zu orchestrieren.
Bedarf an einheitlichen Observierbarkeits-Stacks
Splunks Cloud-ARR im Gesch?ftsjahr 2024 stieg um 23 % auf 2,186 Milliarden USD, da Kunden eine einzige Konsole für Leistungs- und Sicherheitsanalysen anstrebten. Betreiber m?chten direkte Korrelationen zwischen einem fehlgeschlagenen Datenbankschreibvorgang, einem CPU-Anstieg und dem Benutzer, der beides innerhalb von Millisekunden ausgel?st hat, herstellen, anstatt zwischen isolierten Dashboards zu wechseln. Ciscos 28-Milliarden-USD-Angebot für Splunk verdeutlicht die Nachfrage nach der Konvergenz von SIEM (Security Information and Event Management), Anwendungsperformance-Management und F?higkeiten des Marktes für Benutzeraktivit?tsüberwachung. Diese Ausrichtung erleichtert die Compliance, da Prüfer zunehmend den Nachweis verlangen, dass Unternehmen den gesamten Stack und nicht nur isolierte Schichten überwachen.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Widerstand von Mitarbeitern und Betriebsr?ten gegen Datenschutzeingriffe | -2.8% | Europa, mit Auswirkungen auf multinationale Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Hohe Gesamtbetriebskosten für multimodale Datenerfassung | -1.9% | Weltweit; KMU-Budgets am st?rksten betroffen | Mittelfristig (2–4 Jahre) |
| Quelle: 麻豆视频 | |||
Widerstand von Mitarbeitern und Betriebsr?ten gegen Datenschutzeingriffe
Das KI-Gesetz der EU (EU AI Act) kategorisiert viele ?berwachungsl?sungen als hochriskant und verpflichtet Unternehmen zur Durchführung von Folgenabsch?tzungen, zur Gew?hrleistung menschlicher Aufsicht und zur Zahlung von Bu?geldern von bis zu 35 Millionen EUR bei Verst??en.[1]Europ?ische Kommission, ?Cloud Computing – Statistiken zur Nutzung durch Unternehmen”, Eurostat, ec.europa.eu Betriebsr?te stellen h?ufig Bereitstellungen in Frage, die detaillierte Tastatureingaben ohne Mitarbeiterbeteiligung protokollieren, und zwingen Unternehmen, Datenschutz-by-Design-Modelle einzusetzen, die Daten anonymisieren, bis ein Untersuchungsausl?ser eintritt. Multinationale Unternehmen orientieren sich dann an der strengsten Rechtsordnung, um Richtlinienfragmentierung zu vermeiden, und reduzieren gelegentlich die Analysetiefe in Regionen, die tats?chlich tiefgreifendere ?berprüfungen erlauben. Anbieter investieren in Differenzielle Privatsph?re, lokale Speicherarchitekturen und rollenbasierte Maskierung, um die europ?ische Marktf?higkeit aufrechtzuerhalten und dabei akzeptable Richtig-Positiv-Raten bei der Erkennung andernorts zu bewahren.
Hohe Gesamtbetriebskosten für multimodale Datenerfassung
Umfassende Transparenz erfordert Endpunkt-, Netzwerk-, Datei- und Datenbanktelemetrie, die in Echtzeit gestreamt wird, was Rechen-, Speicher- und Lizenzkosten verursacht, die kleinere Organisationen abschrecken k?nnen.[2]Organisation für wirtschaftliche Zusammenarbeit und Entwicklung, ?KMU-Digitalisierung 2024: Bew?ltigung von Schocks und ?berg?ngen”, OECD, oecd.org Engp?sse in der Halbleiter-Lieferkette k?nnen die Hardwarekosten erh?hen, da die weltweiten Ausgaben für die Wafer-Fertigung zwischen 2024 und 2032 2,3 Billionen USD erreichen. Obwohl Cloud-Modelle Investitionen von Kapital- auf Betriebsbudgets verlagern, k?nnen Datensouver?nit?tsvorschriften die lokale Datenspeicherung vorschreiben und Unternehmen zu hybriden Architekturen zwingen, die Erfassungs-Pipelines sowohl lokal als auch in der ?ffentlichen Cloud replizieren. KMUs priorisieren daher modulare Pakete, die es ihnen erm?glichen, mit hochwertigen Assets wie Datenbanken zu beginnen und die Abdeckung bei ausreichendem Budget auf den gesamten Stack auszuweiten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Anwendung:
顿补迟别苍产补苍办ü产别谤飞补肠丑耻苍驳 treibt Innovationen voranDie 顿补迟别苍产补苍办ü产别谤飞补肠丑耻苍驳 weist bis 2031 mit 18,05 % die h?chste CAGR auf, obwohl die 厂测蝉迟别尘ü产别谤飞补肠丑耻苍驳 im Jahr 2025 mit 34,05 % den gr??ten Marktanteil im Markt für Benutzeraktivit?tsüberwachung innehatte. Die Marktgr??e für Benutzeraktivit?tsüberwachung im Bereich der Datenbankaufsicht soll sich rasch ausweiten, da strukturierte Datens?tze regulierte Kunden- und Finanzdaten enthalten, die bei Datenschutzverletzungen hohe Strafen nach sich ziehen. Anbieter integrieren Abfrage-Profiling und Berechtigungseskalationsalarme, um den Erwartungen der Prüfer an pr?zise Beweiskette-Nachweise gerecht zu werden. Erg?nzende Modalit?ten – Datei-, Netzwerk- und 础苍飞别苍诲耻苍驳蝉ü产别谤飞补肠丑耻苍驳 – reifen weiter heran, doch K?ufer bestehen zunehmend auf einer einheitlichen Konsole, die eine Transaktion vom ersten Antrag bis zum abschlie?enden Schreibvorgang nachverfolgen kann.
Organisationen übernehmen daher Plattformen, die Benutzeridentit?ten, Prozess-IDs und SQL-Anweisungen in einer einzigen Zeitachse zusammenführen, wodurch die mittlere Vorfallsbehebungszeit verkürzt und die Berichtserstellung für Standards wie PCI DSS und Basel III verbessert wird. Die 厂测蝉迟别尘ü产别谤飞补肠丑耻苍驳 bleibt relevant, da sie jeden Endpunkt abdeckt, einschlie?lich nicht verwalteter privater Ger?te, die inzwischen im Rahmen von Bring-your-own-Device-Richtlinien zugelassen sind. Die 础苍飞别苍诲耻苍驳蝉ü产别谤飞补肠丑耻苍驳 gewinnt innerhalb von DevSecOps-Pipelines an Bedeutung und erm?glicht es Entwicklungsteams, durch die Erkennung riskanter Verhaltensweisen in der Staging-Phase statt nach der Produktionser?ffnung früher einzugreifen.


Nach Bereitstellungsmodell:
Cloud-Beschleunigung gestaltet Architektur neuDie Cloud-Bereitstellung weist eine CAGR von 23,18 % auf, da Unternehmen Telemetrie-Workloads parallel zur umfassenderen Software-Modernisierung aus dem lokalen Betrieb verlagern. On-Premise machte im Jahr 2025 noch immer 50,75 % der Marktgr??e für Benutzeraktivit?tsüberwachung aus, da traditionelle Branchen und Regierungen sensible Workloads h?ufig hinter strengen Firewalls vorhalten. Die Adoptionsraten beschleunigen sich in Europa, wo 45,2 % der Unternehmen im Jahr 2023 Cloud-Dienste erwarben. Hybridmodelle entwickeln sich zum Standard: Sensible Protokolldaten werden lokal gespeichert, um Souver?nit?tsanforderungen zu erfüllen, w?hrend weniger risikoreiche Datenstr?me in regionale Cloud-Zonen für elastische Verarbeitung geleitet werden.
Diese geteilte Architektur veranlasst Anbieter, agentenbasierte Erfassung zu entwickeln, die Daten selektiv basierend auf Tagging-Regeln weiterleitet. Innovationen wie Edge-native Vorverarbeitung komprimieren Nutzdaten, bevor sie die Kollektoren erreichen, und senken so Ausgangsgebühren und Latenz. Mit sinkenden Netzwerkbandbreitenkosten und der Einführung von Datenschutztresoren durch Hyperscaler migrieren immer mehr Kunden den Kaltdatenspeicher in Objekt-Repositories, w?hrend analytische Hot-Cluster in der N?he von Echtzeit-Datenquellen verbleiben.
Nach Unternehmensgr??e:
KMU-Adoption beschleunigt sichGro?unternehmen erzielten im Jahr 2025 einen Umsatzanteil von 61,25 %, w?hrend KMUs mit einer CAGR von 19,65 % wachsen und damit die K?uferstruktur des Marktes für Benutzeraktivit?tsüberwachung verschieben. Die Erschwinglichkeit verbesserte sich durch Abonnementmodelle, die unterhalb dreistelliger monatlicher USD-Betr?ge beginnen und die hohen Vorablizengebühren beseitigen, die kleinere Unternehmen früher ausschlossen. Cyberversicherungsanbieter erwarten inzwischen Protokollaufbewahrung und ?berwachung privilegierter Zugriffe als Mindestvoraussetzungen für Versicherungsschutz, was selbst Kleinstunternehmen zur Einführung von Basistelemetrie verpflichtet.
Unternehmensk?ufer geben weiterhin absolut gesehen am meisten aus und verlangen native Integration mit Sicherheitsorchestrierungsplattformen, Asset-Management-Datenbanken und Data Lakes. Erweiterte Funktionen wie Container-f?hige Nachverfolgung und Videoaufzeichnung von Remote-Sitzungen sind für KMUs optional, für multinationale Konzerne mit Tausenden privilegierter Auftragnehmer jedoch Standard. Die beobachtete Konvergenz von Compliance und Betrieb l?sst darauf schlie?en, dass künftige Pakete Governance-Dashboards bündeln werden, die für Finanz- und Rechtsteams ohne separate Werkzeuge zug?nglich sind.
Nach Endbenutzerbranche:
Gesundheitswesen führt beim WachstumBFSI blieb im Jahr 2025 mit einem Umsatzanteil von 29,15 % das gr??te vertikale Segment, gestützt durch umfangreiche regulatorische Rahmenbedingungen wie den New York DFS Part 500-Regelrahmen. Das Gesundheitswesen soll jedoch bis 2031 mit einer CAGR von 19,12 % wachsen, nachdem vorgeschlagene Aktualisierungen der HIPAA-Sicherheitsregel im Januar 2025 Multi-Faktor-Authentifizierung und erweiterte Prüfkontrollen vorschreiben. Anbieter übernehmen agentenlose Erkennung, die den Zugriff auf elektronische Patientendaten (ePHI) in elektronischen Krankenaktensystemen, medizinischen IoT-Ger?ten und Drittanbieter-Abrechnungsportalen erfasst.
Das verarbeitende Gewerbe steht vor einem eigenen Bedrohungsprofil, das von Ransomware-Gruppen dominiert wird, die auf Betriebstechnologie abzielen. Energieversorger investieren stark in Sicherheitsprogramme zur Netzmodernisierung und integrieren Benutzeraktivit?tstelemetrie von SCADA-Konsolen und Feldlaptops, um die Implementierungspl?ne des Energieministeriums zu erfüllen. Regierungsbeh?rden entsprechen den Anforderungen des 10 USC 2224-Mandats für automatisierte Insider-Erkennung in klassifizierten Netzwerken, was weiter belegt, dass sektorspezifische Vorschriften die wichtigsten Budgettreiber bleiben.
Geografische Analyse
Markt für Benutzeraktivit?tsüberwachung in Nordamerika
Nordamerika erwirtschaftete 44,15 % des Umsatzes im Jahr 2025 und profitierte dabei von frühen Zero-Trust-Mandaten, einer starken Verbreitung von Cyber-Versicherungen sowie einer Vielzahl von Gesetzen auf Bundesstaatsebene, die mittlerweile eine kontinuierliche ?berwachung im Rahmen von Vertr?gen mit dem ?ffentlichen Sektor vorschreiben. Bundesbeh?rden richten sich nach der Executive Order 14144, und der Energy Modernization Cybersecurity Implementation Plan umrei?t 32 Initiativen, die Telemetriesensoren in Umspannwerken und Cloud-Edge-Knoten finanzieren. Anbieter-?kosysteme konzentrieren sich rund um Washington, D.C., und das Silicon Valley, was eine schnelle Weiterentwicklung von Funktionen und robuste Kundenerfolgs-Communities f?rdert, die Bereitstellungszeiten verkürzen.
Markt für Benutzeraktivit?tsüberwachung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einer CAGR von 17,74 % bis 2031. Chinas Verordnung zur Verwaltung der Netzwerkdatensicherheit, die im Januar 2025 in Kraft trat, verpflichtet nahezu jedes gro?e Unternehmen zur Durchführung von Risikobewertungen und zur Führung von Benutzeraktivit?tsprotokollen, w?hrend Indiens Gesetz zum Schutz digitaler personenbezogener Daten die Meldefristen bei Datenschutzverletzungen verkürzt und eine Einwilligungsverfolgung vorschreibt. Umfragen der Cloud Security Alliance in Japan ergeben, dass 46 % der Unternehmen Schwierigkeiten haben, nicht-menschliche Identit?ten zu überwachen, was das Interesse an identit?tszentrierten L?sungen f?rdert, die in Public-Cloud-?kosysteme integriert sind. Start-ups aus Singapur und 厂ü诲办辞谤别补 konzentrieren sich auf mehrsprachige Suchoberfl?chen in natürlicher Sprache, die für heterogene IT-Umgebungen in der gesamten Region geeignet sind.
Markt für Benutzeraktivit?tsüberwachung in EMEA und LATAM
Europa verzeichnet eine stetige Akzeptanz inmitten datenschutzrechtlicher Komplexit?ten. Die Marktgr??e für Benutzeraktivit?tsüberwachung in Deutschland, Frankreich und den nordischen L?ndern w?chst, da Unternehmen Betriebsratsgenehmigungen durch den Einsatz datenschutzfreundlicher Analysen aushandeln. Mit dem Inkrafttreten des EU-KI-Gesetzes im August 2026 investieren Anbieter frühzeitig in algorithmische Erkl?rbarkeit und Kontrollen mit menschlicher Aufsicht, um den Zugang zu kontinentalen K?ufern zu sichern. Schwellenl?nder in Lateinamerika, dem Nahen Osten und Afrika verankern zunehmend ?berwachungsklauseln in Datenschutzrichtlinien, obwohl Budgetbeschr?nkungen die Pr?ferenz auf SaaS-Plattformen lenken, die in regionalen Rechenzentren gehostet werden.

Regulatorisches Umfeld
Bereitstellungen von User Activity Monitoring (UAM) liegen an der Schnittstelle von Kontrollkatalogen der Cybersicherheit und Vorschriften zum Schutz der Privatsph?re von Arbeitnehmern. In den Vereinigten Staaten enth?lt NIST SP 800-53 Rev. 5 Kontrollen, die eine ?berwachung auf untypische Kontonutzung und die Meldung verd?chtiger Aktivit?ten vorschreiben und so auditf?higes UAM in staatsnahen Umgebungen unterstützen. In der Europ?ischen Union ordnet der EU AI Act (Verordnung 2024/1689) viele KI-gestützte Anwendungsf?lle der Arbeitsplatzüberwachung der Hochrisikokategorie zu. Seine Pflichten, einschlie?lich menschlicher Aufsicht, Transparenz und Aufzeichnungspflicht, werden ab dem 2. August 2026 wirksam und pr?gen, wie Anbieter Analysefunktionen bündeln und wie K?ufer ihre Governance dokumentieren.
Auch Datenschutz- und arbeitsrechtliche Einschr?nkungen beeinflussen die Gestaltung von Funktionen und die Rollout-Praxis. Auf der DSGVO basierende Anforderungen lenken Organisationen zu einer Rechtsgrundlage für die Verarbeitung, zu mitarbeiterseitiger Transparenz und zu Datenschutz-Folgenabsch?tzungen bei systematischer ?berwachung. Dies erh?ht wiederum die Nachfrage nach Privacy-by-Design-Kontrollen wie rollenbasierter Maskierung und minimierter Erfassung. Branchenvorschriften sorgen für zus?tzliche Spezifit?t, darunter im Gesundheitswesen ausgel?ste Erweiterungen von Audits im Zusammenhang mit vorgeschlagenen Aktualisierungen der HIPAA Security Rule (Januar 2025), sowie Regelungen zur operativen Resilienz und zum Finanzdatenschutz, die die Erwartungen an beweiskr?ftige Protokolle und Aufbewahrungsdisziplin erh?hen. Dies festigt UAM als Compliance-Kontrolle und nicht als optionales Werkzeug.
Wettbewerbslandschaft
Der Markt für Benutzeraktivit?tsüberwachung bleibt m??ig fragmentiert, wobei bekannte Namen wie Microsoft, IBM, Cisco, Splunk und Broadcom gegen Spezialisten wie CyberArk, Forcepoint und ObserveIT konkurrieren. Ciscos geplante Integration von Splunk signalisiert eine strategische Wette, dass Sicherheitsk?ufer eine durchg?ngige Observierbarkeit gegenüber Einzell?sungen bevorzugen. Etablierte Anbieter erweitern ihre F?higkeiten im Bereich maschinelles Lernen und fügen Kontext von Identit?tsanbietern und Konfigurationsmanagement-Datenbanken hinzu, um die Alarmmüdigkeit zu reduzieren.
Spezialisten differenzieren sich durch Tiefe statt Breite. CyberArk legt den Schwerpunkt auf die Aufzeichnung privilegierter Sitzungen und die Just-in-Time-Ausstellung von Anmeldeinformationen und sichert damit Vertr?ge in Verteidigungs- und Energiesektoren, die die Einhaltung der Standards des Nationalen Instituts für Standards und Technologie (National Institute of Standards and Technology) fordern. Newcomer im Bereich Insider-Risiken nutzen lokale Algorithmen für Differenzielle Privatsph?re, sodass pers?nliche Identifikatoren verschlüsselt bleiben, bis ein Alarmschwellenwert überschritten wird, was europ?ische Betriebsr?te zufriedenstellt und gleichzeitig die forensische Integrit?t wahrt.
Open-Source-Projekte, darunter Wazuh und Elastic Security, dringen in kostensensitive Segmente vor, insbesondere bei KMUs, die grundlegende Dateiintegrit?tsüberwachung ben?tigen. Partnerschaften sind entscheidend: Cloud-Anbieter bündeln grundlegende Protokollaufbewahrung in umfassendere Workload-Schutzplattformen, was unabh?ngige Anbieter vor die Herausforderung stellt, zus?tzliche Ausgaben zu rechtfertigen. Insgesamt h?ngen erfolgreiche Strategien von der Interoperabilit?t mit SIEM-Systemen (Security Information and Event Management), Niedriglatenzverarbeitung und transparenten Preismodellen ab, die vorhersehbar mit dem Datenvolumen skalieren und nicht auf statischen Benutzeranzahlen basieren.
Marktführer im Bereich Benutzeraktivit?tsüberwachung
Micro Focus International PLC
Splunk Inc.
Imperva Inc.
CyberArk Software Ltd.
Centrify Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Benutzeraktivit?tsüberwachung
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation
Lesen Sie die Analyse der Benutzeraktivit?tsüberwachung-Unternehmen

Marktchancen und Zukunftsaussichten
Eine zentrale Marktlücke ist datenschutzfreundliches Monitoring, das dennoch belastbare forensische Analysen über hybride Endpunkte, SaaS- und Cloud-Workloads hinweg unterstützt. Die Compliance-Belastung durch den EU AI Act, einschlie?lich der Hochrisiko-Governance ab August 2026 für viele besch?ftigungsbezogene KI-Systeme, sowie die durch DSGVO-Datenschutz-Folgenabsch?tzungen ausgel?ste Prüfung dr?ngen K?ufer zu Ans?tzen, die die Erfassung roher personenbezogener Inhalte reduzieren und dabei Verhaltenssignale bewahren. Dies schafft Spielraum für Anbieter, die konfigurierbare Datenminimierung, Erkl?rbarkeit und regionsbewusste Standardaufbewahrungsfristen liefern k?nnen, ohne Workflows zur Vorfallsrekonstruktion zu beeintr?chtigen.
Eine weitere Chance ist die tiefere Konvergenz von UAM-Telemetrie mit breiterer Observability und automatisierten Betriebsabl?ufen. Ciscos Schritt zur Integration von Splunk spiegelt die anhaltende K?uferpr?ferenz für konsolidierte Analysen wider, bei denen Nutzeraktionen, Anwendungsverhalten und Infrastruktursignale innerhalb eines Workflows korrelieren. Dies begünstigt UAM-Produkte mit offenen APIs und nativen Konnektoren zu SIEM- und Observability-Stacks. Auf der Erkennungsseite erweitert sich sitzungsbasierte Verhaltenstelemetrie über Mitarbeiter- und privilegierte Zugriffskontexte hinaus auf Web- und Anwendungsinteraktionen. Cloudflares Einführung von Precursor im Juli 2026, das auf vollst?ndiger, sitzungsbasierter Verhaltensvalidierung mittels Echtzeit-Browser-Telemetrie aufbaut, deutet auf den Bedarf von Unternehmen an kontinuierlicher verhaltensbasierter Erkennung hin, die ohne Erfassung von Tastatureingaben funktionieren kann – ein Muster, das UAM-Anbieter in breitere Anwendungsf?lle für Sitzungsüberwachung und Anomalieerkennung übertragen k?nnen.
Recent Industry Developments in Markt für Benutzeraktivit?tsüberwachung
- Juli 2026: Splunk kündigte die allgemeine Verfügbarkeit von Splunk Agent Launchpad an, einer No-Code-Funktion zum Erstellen von KI-Agenten innerhalb der Splunk-Umgebung. Dies erweitert Automatisierungspfade für Sicherheits- und IT-Workflows, indem Maschinendaten, einschlie?lich Aktivit?ts- und Ereignistelemetrie, durch konfigurierbare Agenten statt manueller Playbooks in Aktionen umgewandelt werden.
- April 2026: Thales stellte Imperva für Google Cloud vor und bringt Imperva-Funktionen für Anwendungssicherheit direkt in Google Cloud mittels cloud-nativer Traffic-Integration ein. Dieser Schritt richtet UAM-nahes Monitoring und Schutz an dem Ort aus, an dem Workloads ausgeführt werden, und reduziert die Reibung für cloud-first-K?ufer, die integrierte Sichtbarkeit und Durchsetzung ohne separate Routing-Architekturen wünschen.
- Januar 2025: HHS schlug Aktualisierungen der HIPAA Security Rule vor, die die Anforderungen an Multi-Faktor-Authentifizierung und Audit-Kontrollen für ePHI-Systeme versch?rfen. Gesundheitsdienstleister und ihre Anbieter stehen vor einem klareren Mandat, Audit-Trails und Zugriffsüberwachung über klinische Anwendungen und verbundene Umgebungen hinweg auszubauen, was die Nachfrage nach Monitoring erh?ht, das Compliance-Berichterstattung und Untersuchungen unterstützt.


Markt für Benutzeraktivit?tsüberwachung Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Software und zugeh?rige Dienstleistungen, die Nutzeraktionen an Endpunkten und Gesch?ftssystemen aufzeichnen und analysieren, um Sicherheitsüberwachung, Compliance-Nachweise und Untersuchungen zu Insider-Risiken in Organisationen zu unterstützen.
Ausschlüsse des Geltungsbereichs: Ausgeschlossen sind einfache Zeiterfassungs- und Anwesenheitstools, die keine sicherheitsrelevante Ereignisprotokollierung, Alarmierung oder Unterstützung bei Untersuchungen bieten.
?bersicht der Segmentierung
- Nach Anwendung
- 厂测蝉迟别尘ü产别谤飞补肠丑耻苍驳
- 础苍飞别苍诲耻苍驳蝉ü产别谤飞补肠丑耻苍驳
- 顿补迟别颈ü产别谤飞补肠丑耻苍驳
- 狈别迟锄飞别谤办ü产别谤飞补肠丑耻苍驳
- 顿补迟别苍产补苍办ü产别谤飞补肠丑耻苍驳
- Sonstige
- Nach Bereitstellungsmodell
- On-Premise
- Cloud
- Hybrid
- Nach Unternehmensgr??e
- Kleine und Mittlere Unternehmen (KMU)
- Gro?unternehmen
- Nach Endbenutzerbranche
- BFSI
- Einzelhandel und E-Commerce
- IT und Telekommunikation
- Gesundheitswesen und Biowissenschaften
- Verarbeitendes Gewerbe
- Regierung und Verteidigung
- Energie und Versorgungsunternehmen
- Sonstige
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Vereinigtes K?nigreich
- Deutschland
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Indien
- Japan
- 厂ü诲办辞谤别补
- Australien
- ?briger Asien-Pazifik-Raum
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- ?gypten
- Nigeria
- ?briges Afrika
- Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Desk Research
Die Schreibtischarbeit beginnt mit ?ffentlichen Signalen, die zeigen, wie sich die Nachfrage nach Nutzersichtbarkeit und Audit-Trails regional und branchenübergreifend ver?ndert. Wir prüfen Materialien wie NIST-Leitlinien, CISA-Hinweise, SEC-Offenlegungspflichten zur Cybersicherheit sowie Erwartungen an Datenschutz und Arbeitsplatzüberwachung, die sich in Ressourcen der FTC und der EEOC widerspiegeln, welche helfen zu verstehen, welche Kontrollen K?ufer als notwendig erachten.
Um den Kontext für Adoption und Budgetierung zu untermauern, ziehen wir zudem ?ffentliche Berichte über Sicherheitsverletzungen und Erkenntnisse aus Vorf?llen heran, einschlie?lich staatlicher und ?ffentlicher Sicherheitsmitteilungen, sowie arbeits- und datenschutzrechtliche Vorschriften und, soweit verfügbar, begutachtete Forschung zu Sicherheit und digitaler Forensik. Unternehmensmeldungen, Investorenpr?sentationen, Produktdokumentationen und seri?se Presseberichterstattung werden genutzt, um ?nderungen bei der Paketierung und Bereitstellungsmuster zu verstehen. Anschlie?end führen wir selektive Prüfungen mittels kostenpflichtiger Abonnements für Unternehmensfinanzdaten und -informationen, Patentdatenbanken und einen globalen Datensatz zu Vertr?gen und Ausschreibungen durch. Die hier aufgeführten Quellen sind lediglich beispielhaft, und viele weitere ?ffentliche Referenzen wurden verwendet, um Daten zu sammeln, Annahmen gegenzuprüfen und Lücken zu kl?ren.
Prim?rinterviews und Umfragen
Prim?rforschung wird genutzt, um das, was wir in ?ffentlichen Quellen sehen, auf die Probe zu stellen, insbesondere dort, wo Preisgestaltung, Bereitstellungsmix und Kaufausl?ser nicht direkt sichtbar sind. Wir sprechen mit einer Mischung aus L?sungsanbietern, Vertriebspartnern und Unternehmensk?ufern, einschlie?lich Sicherheitsverantwortlichen, IT-Betrieb und Compliance-Verantwortlichen, über die Regionen Amerika, EMEA und APAC hinweg. Dies tr?gt dazu bei, dass regionale Adoptionsmuster und Budgetzeitpl?ne im endgültigen Modell abgebildet werden.
Verteilung der Befragten der Prim?rforschung im Feld
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 26% | CXOs: 13% | APAC: 43% |
| Mid-Tier: 60% | Funktions-/Bereichsleiter: 34% | EMEA: 34% |
| Kleinere Akteure: 14% | Manager: 53% | Amerika: 23% |
Marktdimensionierung & Prognose
Die Dimensionierung beginnt mit einem Top-down-Ansatz, bei dem die Ausgaben für Sicherheits- und Compliance-Software von Unternehmen auf den Anteil gefiltert werden, der realistisch durch User Activity Monitoring adressierbar ist. Die Aufteilung wird anhand von Indikatoren wie der Intensit?t von Remote- und Hybrid-Arbeitskr?ften, dem Anteil regulierter Branchen an den IT-Ausgaben, dem Wachstum der Endpunkt- und Identit?tsbasis sowie dem Reifegrad von Insider-Risiko- und Audit-Programmen geformt.
Diese Summen werden anschlie?end durch selektive Bottom-up-Prüfungen best?tigt. Wir erheben Stichproben typischer Preise pro Nutzer oder Endpunkt, erwartete Lizenzanzahlen nach Unternehmensgr??e und Feedback des Vertriebskanals zu Verl?ngerungs- und Erweiterungszyklen. Wir passen zudem an, wenn ?ffentliche Umsatzlinien benachbarte Sicherheitsprodukte bündeln. Für die Prognose wird eine Szenarioanalyse verwendet, deren Annahmen durch Expertenfeedback zu politikgetriebener Nachfrage, dem Zeitpunkt der Cloud-Migration und der Geschwindigkeit gepr?gt sind, mit der K?ufer von einfacher Protokollierung zu h?herwertigen Analysen und Alarmierung wechseln. Das Modell wird aktualisiert, wenn sich klare Signale ver?ndern, einschlie?lich regulatorischer Fristen, schneller ?nderungen bei Vorschriften zur Arbeitsplatzüberwachung oder eines sprunghaften Anstiegs der durchschnittlichen Vertragsgr??e.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden anhand unabh?ngiger Signale überprüft, wie etwa Trends bei Budgets für Sicherheitssoftware, ver?ffentlichte Muster von Sicherheitsverletzungen und Insider-Vorf?llen sowie Hinweise auf Adoption aus Stellenausschreibungen und Beschaffungssprache. Wenn eine Zahl über Regionen hinweg oder im Jahresvergleich unstimmig wirkt, überprüfen wir die Eingaben erneut, best?tigen das Timing der W?hrungsumrechnung und überarbeiten die Annahmen, die Adoption und Preisgestaltung bestimmen.
Vor der endgültigen Freigabe durchl?uft das Modell eine mehrstufige interne ?berprüfung, bei der Berechnungen, Quellenangaben und Logik von einem weiteren Analysten erneut gelesen und dann mit der Marktdefinition abgeglichen werden. Berichte werden j?hrlich aktualisiert, und bei bedeutenden Ereignissen werden Zwischenaktualisierungen vorgenommen. Nach solchen Aktualisierungen k?nnen Befragte erneut kontaktiert werden, um zu best?tigen, ob die ?nderung vorübergehend oder struktureller Natur ist. Kurz vor der Auslieferung führen wir einen letzten Durchgang durch, damit die neuesten ?ffentlichen Aktualisierungen in den Zahlen berücksichtigt sind.
Marktgr??e von 麻豆视频 für User Activity Monitoring im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktwerte für User Activity Monitoring k?nnen stark variieren, da jeder Herausgeber die Grenze unterschiedlich zieht, was als Monitoring gilt im Vergleich zu breiterem Insider-Risiko, Analytik oder sogar HR-Tracking. Unterschiede zeigen sich auch, wenn eine Sch?tzung von anbieterseitig gemeldeten Kategorieums?tzen ausgeht, w?hrend eine andere sich st?rker auf die Kaufabsicht der K?ufer oder eine einzelne Region stützt und diese dann hochskaliert.
Wichtige Ursachen für Abweichungen sind meist der Geltungsbereich und die Preislogik, etwa ob Sitzungsaufzeichnung und forensische Protokollierung erforderlich sind, wie Cloud-Abonnements annualisiert werden und wie Dienstleistungen im Vergleich zu reinen Software-Summen behandelt werden. Einige Sch?tzungen aktualisieren sich zudem schneller oder langsamer, was von Bedeutung ist, wenn sich Vertragsgr??en und Bereitstellungsmix nach politischen ?nderungen schnell verschieben, und deshalb zeigt die untenstehende Tabelle eine Bandbreite.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 麻豆视频 | 3,61 Mrd. USD (2026) | |
| Globale Beratungsgesellschaft A | 4,78 Mrd. USD (2025) | Verwendet eine breitere Definition, die benachbarte F?higkeiten zu Insider-Risiko und Verhaltensanalytik in die Gesamtsumme einbeziehen kann, und die Jahresausrichtung unterscheidet sich, was den zeitpunktbezogenen Wert im Vergleich zu einer engeren, nur auf UAM ausgerichteten Berechnung erh?hen kann. |
| Branchenverleger B | 4,74 Mrd. USD (2025) | Stützt sich auf ein schnelleres Adoptionsszenario und eine breitere Interpretation von Cloud-Software, und es ist weniger klar, wie gebündelte Sicherheitssuiten und Dienstleistungen getrennt werden, was den impliziten Durchschnittspreis und die Gesamtausgaben ver?ndert. |
Die Spanne erkl?rt sich haupts?chlich dadurch, ob einfache Zeiterfassungstools zusammen mit sicherheitsrelevantem Monitoring gez?hlt werden und wie Abonnementpreise auf ein einzelnes Jahr normalisiert werden. Diese Prüfung h?lt den Geltungsbereich für 麻豆视频 konsistent.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Benutzeraktivit?tsüberwachung?
Der Markt für Benutzeraktivit?tsüberwachung hat im Jahr 2026 einen Wert von 3,61 Milliarden USD und soll bis 2031 7,65 Milliarden USD erreichen.
Welches Anwendungssegment w?chst am schnellsten?
Die 顿补迟别苍产补苍办ü产别谤飞补肠丑耻苍驳 soll bis 2031 mit einer CAGR von 18,05 % wachsen, da Unternehmen sich auf den Schutz strukturierter Daten-Repositories konzentrieren.
Warum setzen kleine und mittlere Unternehmen jetzt auf Benutzeraktivit?tsüberwachung?
KMUs sehen sich steigenden Anforderungen der Cyberversicherungen gegenüber und k?nnen kostengünstige Cloud-native Plattformen nutzen, die hohe Vorabkosten für Hardware eliminieren, was eine CAGR von 19,65 % in dieser K?ufergruppe unterstützt.
Wie wirken sich Datenschutzvorschriften in Europa auf die Bereitstellung aus?
Das KI-Gesetz der EU (EU AI Act) stuft viele ?berwachungswerkzeuge als hochriskant ein und verlangt strenge Governance, Folgenabsch?tzungen und datenschutzerhaltende Analysen vor der Einführung.
Welche Rolle spielt die Zero-Trust-Architektur für die künftige Nachfrage?
Zero-Trust-Programme betten Verhaltensanalysen in Zugriffsentscheidungen ein, wodurch die Echtzeit-Benutzeraktivit?tsüberwachung zur grundlegenden Schicht für jede privilegierte Operation in hybriden Umgebungen wird.
Seite zuletzt aktualisiert am:



