
Tamanho e Participa??o do Mercado de Monitoramento de Atividade do Usuário
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
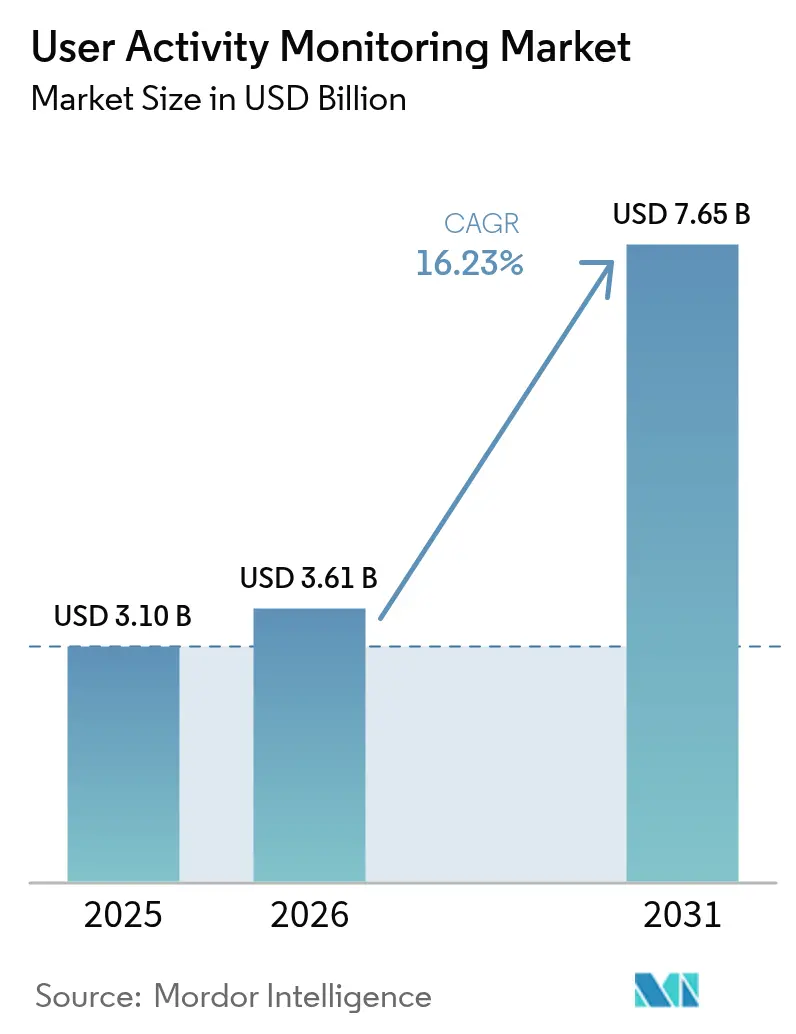
| Tamanho do Mercado (2026) | 3.61 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 7.65 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 16.23 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 麻豆视频. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Monitoramento de Atividade do Usuário por 麻豆视频
O tamanho do mercado de monitoramento de atividade do usuário em 2026 é estimado em USD 3,61 bilh?es, crescendo a partir do valor de 2025 de USD 3,1 bilh?es, com proje??es para 2031 mostrando USD 7,65 bilh?es, crescendo a um CAGR de 16,23% no período 2026-2031. O caminho de crescimento sinaliza uma clara mudan?a de prote??es centradas no perímetro em dire??o à verifica??o contínua, à medida que os programas de confian?a zero incentivam a inspe??o em tempo real de cada a??o privilegiada em ambientes híbridos. A rápida migra??o para a nuvem, os pré-requisitos crescentes de ciberseguro e a convergência da tecnologia operacional com as redes de TI tradicionais combinam-se para expandir a demanda endere?ável do mercado de monitoramento de atividade do usuário, particularmente entre os setores que enfrentam prazos rigorosos de auditoria. Enquanto isso, os fornecedores se diferenciam por meio de análises integradas, relatórios específicos por regulamenta??o e APIs abertas que permitem às empresas incorporar feeds de monitoramento em pipelines de observabilidade mais amplos. Essa mudan?a favorece solu??es que escalam elasticamente, enriquecem o contexto de alertas automaticamente e respeitam as restri??es de privacidade regionais sem sacrificar a profundidade de detec??o.
Principais Conclus?es do Relatório
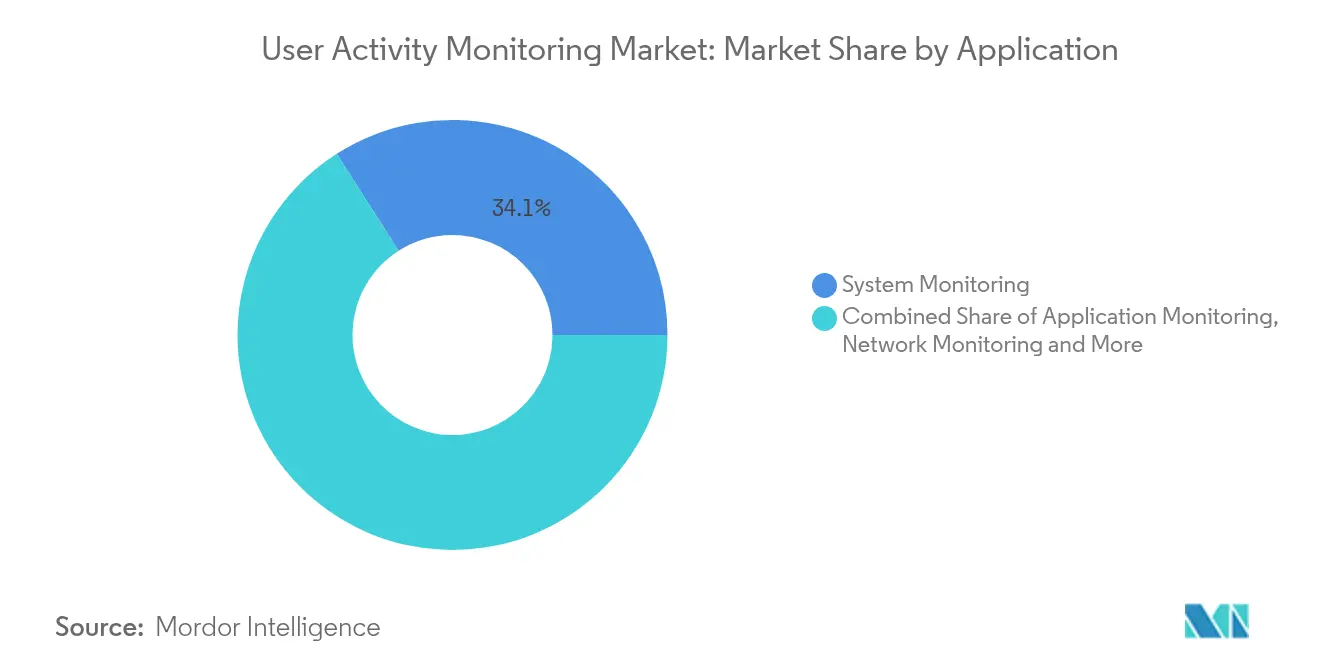
- Por aplica??o, o monitoramento de sistema liderou com 34,05% da participa??o do mercado de monitoramento de atividade do usuário em 2025, enquanto o monitoramento de banco de dados está a caminho de crescer a um CAGR de 18,05% até 2031.
- Por modelo de implanta??o, o on-premise reteve 50,75% do tamanho do mercado de monitoramento de atividade do usuário em 2025, mas a implanta??o em nuvem está projetada para expandir a um CAGR de 23,18% até 2031.
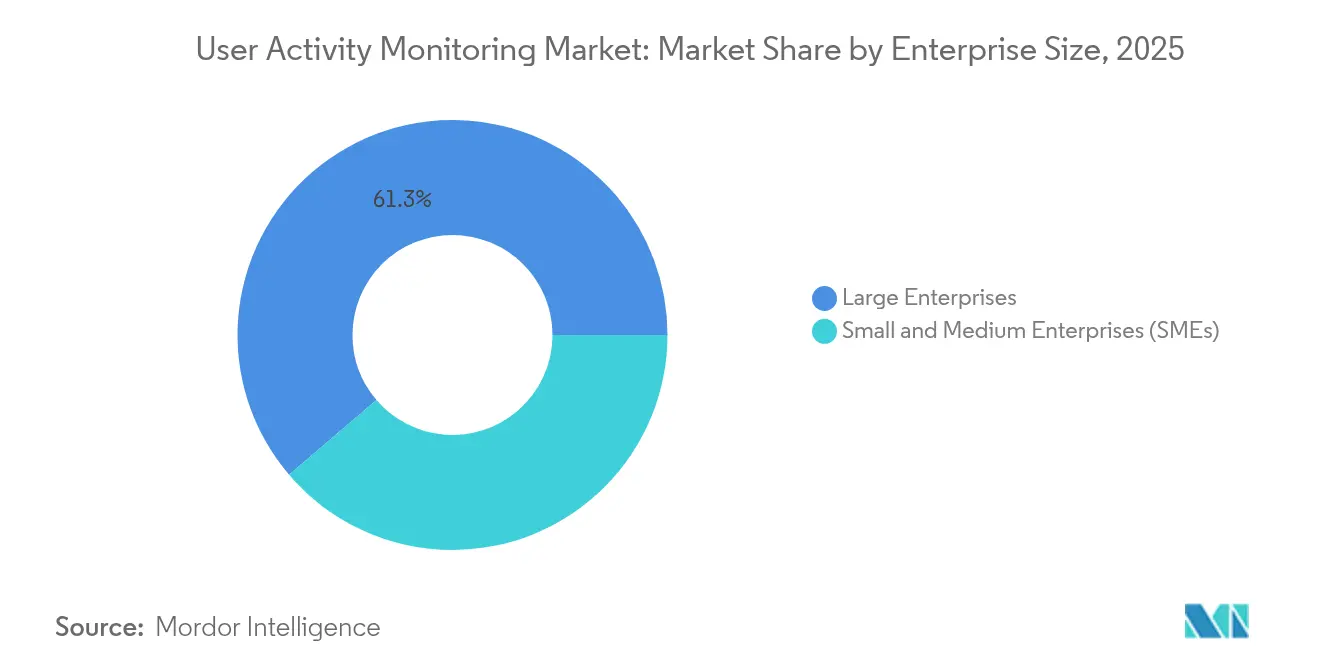
- Por porte de empresa, as grandes empresas representaram 61,25% da participa??o do mercado de monitoramento de atividade do usuário em 2025; as pequenas e médias empresas est?o avan?ando a um CAGR de 19,65% até 2031.
- Por setor de usuário final, o segmento BFSI deteve 29,15% do tamanho do mercado de monitoramento de atividade do usuário em 2025, enquanto a saúde tem previs?o de crescer a um CAGR de 19,12% até 2031.
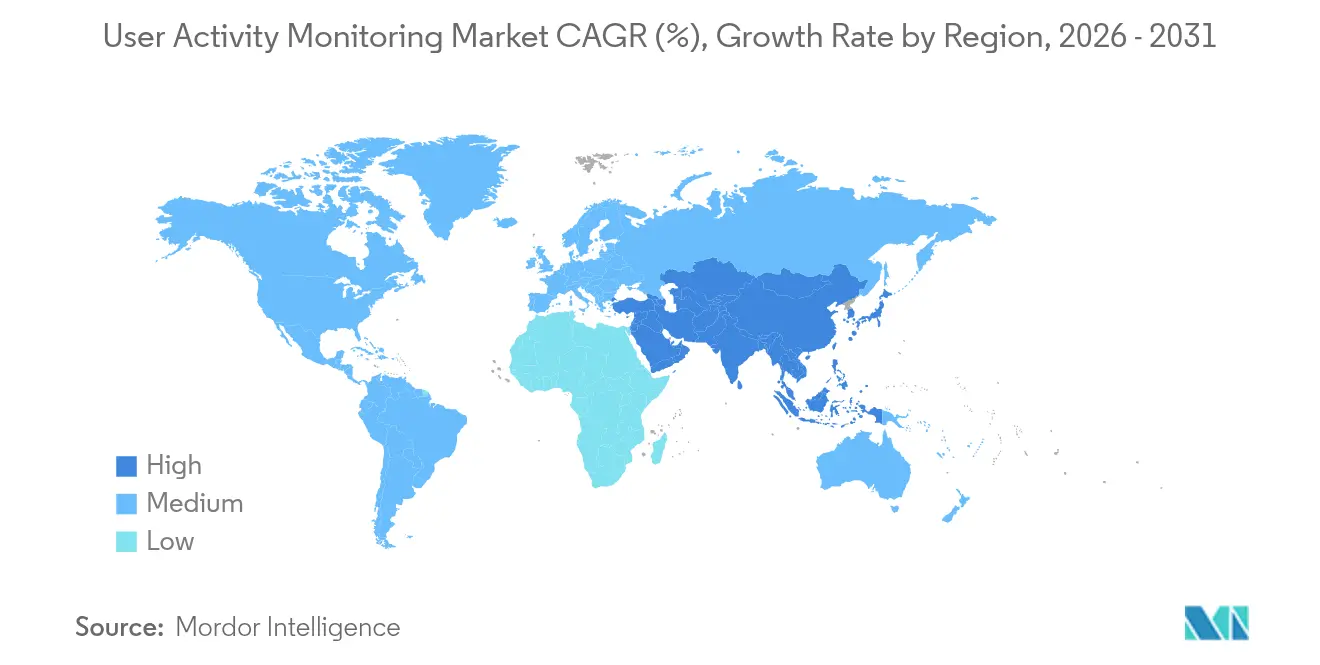
- Por geografia, a América do Norte comandou 44,15% da participa??o de receita em 2025, enquanto a regi?o ?蝉颈补-笔补肠í蹿颈肠辞 deverá registrar um CAGR de 17,74% ao longo do período de previs?o.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 麻豆视频, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Cronograma de Impacto |
|---|---|---|---|
| Expans?o da for?a de trabalho remota e híbrida | +3.2% | Global; mais forte na América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento das amea?as internas e mandatos de conformidade | +4.1% | Global; setores de BFSI e saúde lideram | Curto prazo (≤ 2 anos) |
| Migra??o para arquiteturas de seguran?a de confian?a zero | +3.8% | América do Norte e UE lideram; APAC segue | 惭é诲颈辞 prazo (2-4 anos) |
| Necessidade de pilhas de observabilidade unificadas | +2.9% | Implanta??es empresariais em todo o mundo | Longo prazo (≥ 4 anos) |
| Pontua??o de risco em tempo real impulsionada por ciberseguro | +2.1% | Principalmente América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Monetiza??o de análises de produtividade nativas de IA | +1.4% | Setor de tecnologia globalmente | Longo prazo (≥ 4 anos) |
| Fonte: 麻豆视频 | |||
Expans?o da For?a de Trabalho Remota e Híbrida
Os empregadores governamentais e privados agora apoiam modelos permanentes de pessoal distribuído, gerando lacunas de visibilidade que as ferramentas tradicionais centradas no perímetro n?o conseguem preencher. O Departamento de Defesa dos Estados Unidos alocou USD 469,8 milh?es no Ano Fiscal de 2025 para programas de Diagnóstico e Mitiga??o Contínuos que monitoram atividades em escritórios domésticos e instala??es classificadas igualmente. Padr?es semelhantes no setor bancário for?am as institui??es a adotar plataformas de monitoramento de atividade do usuário nativas da nuvem, capazes de estabelecer a linha de base do comportamento independentemente da localiza??o. Os fornecedores respondem com agentes leves que ajustam os limites dinamicamente à medida que os funcionários transitam entre redes, espa?os de coworking e dispositivos n?o gerenciados. Os ganhos de produtividade associados criam suporte em nível de diretoria para investimentos que separam o trabalho remoto legítimo do uso indevido de credenciais em tempo real.
Aumento das Amea?as Internas e Mandatos de Conformidade
Os reguladores financeiros, incluindo a SIFMA, revisaram os guias de melhores práticas em 2024 para exigir o rastreamento granular do comportamento de usuários privilegiados para defesa em auditorias. As análises de perdas bancárias atribuem parcelas significativas de fraude a agentes internos, acelerando o interesse na detec??o de anomalias baseada em IA que destaca desvios sutis, como extra??es de dados fora do horário. O setor manufatureiro enfrenta urgência semelhante, pois 52% dos incidentes com malware envolvem ransomware que frequentemente come?a com contas internas comprometidas. As equipes de conformidade, portanto, exigem trilhas de auditoria detalhadas capazes de reconstruir cada pressionamento de tecla durante as investiga??es, levando as organiza??es a tratar o monitoramento de atividade do usuário como um custo operacional semelhante a firewalls, em vez de uma ferramenta discricionária.
Migra??o para Arquiteturas de Seguran?a de Confian?a Zero
A Ordem Executiva 14028 obriga as agências federais dos Estados Unidos a implementar a confian?a zero até 2027, incorporando a análise de comportamento do usuário nas decis?es de política em tempo real. Os benchmarks mostram que os designs combinados de logon único e confian?a zero autenticam em 30,03 milissegundos, enquanto sinalizam anomalias de dois dígitos em horas, demonstrando que controles eficazes precisam de análises integradas, em vez de auditorias programadas. As empresas japonesas ecoam essa dire??o, com 77,7% adotando servi?os em nuvem, mas enfrentando dificuldades para monitorar identidades de servi?o automatizadas, elevando a demanda por plataformas que vinculam o gerenciamento de identidade à avalia??o contínua de contexto. Os fornecedores que disponibilizam ganchos de API aberta para plataformas de identidade e telemetria de endpoint ganham vantagem porque permitem que as equipes de seguran?a orquestrem a??es de nega??o ou autentica??o adicional instantaneamente.
Necessidade de Pilhas de Observabilidade Unificadas
O ARR de Nuvem do Ano Fiscal de 2024 da Splunk Inc. cresceu 23% para USD 2,186 bilh?es, à medida que os clientes buscavam um único console para análises de desempenho e seguran?a. Os operadores desejam correla??o direta entre uma falha de grava??o em banco de dados, um pico de CPU e o usuário que acionou ambos em milissegundos, em vez de alternar entre painéis isolados. A oferta de USD 28 bilh?es da Cisco pela Splunk Inc. ilustra a demanda pela convergência de SIEM, gerenciamento de desempenho de aplica??es e capacidades do mercado de monitoramento de atividade do usuário. Esse alinhamento auxilia a conformidade, pois os auditores cada vez mais solicitam provas de que as empresas supervisionam a pilha completa, e n?o camadas isoladas.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Cronograma de Impacto |
|---|---|---|---|
| Resistência de privacidade dos funcionários e comitês de empresa | -2.8% | Europa, com repercuss?o em multinacionais | Curto prazo (≤ 2 anos) |
| Alto TCO para captura de dados multimodal | -1.9% | Em todo o mundo; or?amentos de PMEs mais afetados | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 麻豆视频 | |||
Resistência de Privacidade dos Funcionários e Comitês de Empresa
A Lei de IA da UE categoriza muitas solu??es de monitoramento como de alto risco, obrigando as empresas a realizar avalia??es de impacto, preservar a supervis?o humana e pagar multas de até EUR 35 milh?es por viola??es.[1]Comiss?o Europeia, "Computa??o em Nuvem – Estatísticas sobre o Uso por Empresas," Eurostat, ec.europa.eu Os comitês de empresa comumente contestam implanta??es que registram pressionamentos de tecla granulares sem consulta aos trabalhadores, for?ando as empresas a adotar modelos de privacidade desde a concep??o que anonimizam os dados até que ocorram gatilhos de investiga??o. As multinacionais ent?o padronizam na jurisdi??o mais restrita para evitar a fragmenta??o de políticas, reduzindo ocasionalmente a profundidade analítica em regi?es que realmente permitem inspe??o mais profunda. Os fornecedores investem em privacidade diferencial, arquiteturas de armazenamento local e mascaramento baseado em fun??o para manter a viabilidade europeia enquanto mantêm as taxas de verdadeiro positivo de detec??o aceitáveis em outros lugares.
Alto TCO para Captura de Dados Multimodal
A visibilidade abrangente requer telemetria de endpoint, rede, arquivo e banco de dados transmitida em tempo real, gerando custos de computa??o, armazenamento e licen?a que podem dissuadir organiza??es menores.[2]Organiza??o para a Coopera??o e Desenvolvimento Econ?mico, "Digitaliza??o de PMEs em 2024: Gerenciando Choques e Transi??es," OCDE, oecd.org A press?o na cadeia de suprimentos de semicondutores pode elevar as despesas com hardware à medida que os gastos globais com fabrica??o de wafers atingem USD 2,3 trilh?es entre 2024 e 2032. Embora os modelos em nuvem transfiram o investimento de capital para or?amentos operacionais, as regras de soberania de dados podem exigir reten??o local, levando as empresas a adotar constru??es híbridas que replicam pipelines de ingest?o tanto on-premise quanto na nuvem pública. As PMEs, portanto, priorizam pacotes modulares que lhes permitem come?ar com ativos de alto valor, como bancos de dados, expandindo-se para cobertura de pilha completa quando os or?amentos permitirem.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Aplica??o:
O Monitoramento de Banco de Dados Impulsiona a Inova??oO monitoramento de banco de dados detém o CAGR mais rápido de 18,05% até 2031, mesmo que o monitoramento de sistema tenha comandado 34,05% da participa??o do mercado de monitoramento de atividade do usuário em 2025. O tamanho do mercado de monitoramento de atividade do usuário vinculado à supervis?o de bancos de dados está previsto para expandir rapidamente porque os registros estruturados contêm dados regulamentados de clientes e financeiros que apresentam altas penalidades por viola??o. Os fornecedores incorporam perfis de consulta e alertas de escalada de privilégios para atender às expectativas dos auditores em rela??o a evidências precisas de cadeia de custódia. As modalidades complementares — monitoramento de arquivo, rede e aplica??o — continuam a amadurecer, mas os compradores insistem cada vez mais em um console unificado capaz de rastrear uma transa??o desde a solicita??o inicial até a grava??o final.
As organiza??es, portanto, adotam plataformas que vinculam identidades de usuários, IDs de processos e instru??es SQL em uma única linha do tempo, reduzindo o tempo médio de resolu??o de incidentes e melhorando a gera??o de relatórios para padr?es como PCI DSS e Basileia III. O monitoramento de sistema mantém relev?ncia ao cobrir cada endpoint, incluindo dispositivos pessoais n?o gerenciados agora admitidos sob políticas de traga seu próprio dispositivo. O monitoramento de aplica??o ganha tra??o nos pipelines de DevSecOps, permitindo que as equipes de desenvolvimento desloquem à esquerda ao detectar comportamentos de risco durante a fase de testes em vez de após o lan?amento em produ??o.


Por Modo de Implanta??o:
A Acelera??o da Nuvem Reformula a ArquiteturaA entrega em nuvem exibe um CAGR de 23,18% à medida que as empresas transferem cargas de trabalho de telemetria para fora do ambiente on-premise em conjunto com a moderniza??o mais ampla de software. O on-premise ainda representou 50,75% do tamanho do mercado de monitoramento de atividade do usuário em 2025, porque indústrias legadas e governos frequentemente retêm cargas de trabalho sensíveis atrás de firewalls rigorosos. As taxas de ado??o aceleram na Europa, onde 45,2% das empresas compraram servi?os em nuvem em 2023. Os modelos híbridos emergem como o padr?o: os dados de log sensíveis s?o gravados localmente para cumprir as regras de soberania, enquanto os fluxos de menor risco entram em zonas de nuvem regionais para processamento elástico.
Essa arquitetura dividida incentiva os fornecedores a projetar coleta baseada em agentes que encaminha dados seletivamente com base em regras de marca??o. Inova??es como o pré-processamento nativo de borda comprimem as cargas úteis antes de chegarem aos coletores, reduzindo as taxas de saída e a latência. ? medida que os custos de largura de banda de rede diminuem e os hiperescaladores introduzem cofres de privacidade, mais clientes migram o armazenamento frio para repositórios de objetos, mantendo os clusters analíticos quentes próximos às fontes de dados em tempo real.
Por Porte de Empresa:
A Ado??o por PMEs AceleraAs grandes empresas detiveram 61,25% da receita em 2025, mas as PMEs est?o crescendo a um CAGR de 19,65%, alterando o perfil do comprador no mercado de monitoramento de atividade do usuário. A acessibilidade melhorou por meio de modelos de assinatura que come?am abaixo de três dígitos em USD mensais, eliminando as taxas de licen?a antecipadas que antes impediam empresas menores. As seguradoras de ciberseguro agora esperam a reten??o de logs e o monitoramento de acesso privilegiado como requisitos mínimos para cobertura, obrigando até as microempresas a adotar telemetria básica.
Os compradores empresariais continuam a gastar mais em termos absolutos, exigindo integra??o nativa com plataformas de orquestra??o de seguran?a, bancos de dados de gerenciamento de ativos e data lakes. Recursos avan?ados, como rastreamento com consciência de contêiner e grava??o de vídeo de sess?o remota, permanecem opcionais para PMEs, mas s?o padr?o para corpora??es multinacionais que gerenciam milhares de prestadores de servi?os privilegiados. A convergência observada entre conformidade e opera??es sugere que os pacotes futuros incluir?o painéis de governan?a acessíveis às equipes financeiras e jurídicas sem ferramentas separadas.
Por Setor de Usuário Final:
A 厂补ú诲别 Lidera o CrescimentoO BFSI permaneceu como o maior setor vertical com 29,15% da receita em 2025, apoiado por extensos marcos regulatórios como o conjunto de regras da Parte 500 do DFS de Nova York. A saúde, no entanto, tem previs?o de registrar um CAGR de 19,12% após as atualiza??es propostas da Regra de Seguran?a da HIPAA em janeiro de 2025, que exigem autentica??o multifator e controles de auditoria expandidos. Os provedores adotam a descoberta sem agente que captura o acesso a informa??es de saúde eletr?nicas protegidas (ePHI) em sistemas de registros médicos eletr?nicos, dispositivos médicos de IoT e portais de faturamento de terceiros.
O setor manufatureiro enfrenta um perfil de amea?a distinto dominado por grupos de ransomware que visam a tecnologia operacional. As concessionárias de energia investem pesadamente em programas de seguran?a de moderniza??o da rede, integrando telemetria de atividade do usuário de consoles SCADA e laptops de campo para satisfazer os planos de implementa??o do Departamento de Energia. As agências governamentais cumprem os mandatos do 10 USC 2224 para detec??o automatizada de amea?as internas em redes confidenciais, evidenciando ainda mais que as regras específicas do setor permanecem os principais impulsionadores de or?amento.
Análise Geográfica
Mercado de Monitoramento de Atividade do Usuário na América do Norte
A América do Norte gerou 44,15% da receita de 2025, beneficiando-se de mandatos antecipados de confian?a zero, forte penetra??o de ciberseguros e prolífica legisla??o em nível estadual que agora exige monitoramento contínuo em contratos do setor público. Os departamentos federais se alinham à Ordem Executiva 14144, e o Plano de Implementa??o de Ciberseguran?a para Moderniza??o da Energia delineia 32 iniciativas que financiam sensores de telemetria em subesta??es e nós de borda em nuvem. Os ecossistemas de fornecedores se concentram em Washington, D.C., e no Vale do Silício, fomentando rápida itera??o de funcionalidades e robustas comunidades de sucesso do cliente que reduzem os prazos de implanta??o.
Mercado de Monitoramento de Atividade do Usuário na ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido, com CAGR de 17,74% até 2031. Os Regulamentos de Gest?o de Seguran?a de Dados de Rede da China, em vigor desde janeiro de 2025, obrigam praticamente todas as grandes empresas a implementar avalia??o de riscos e registros de atividade do usuário, enquanto a Lei de Prote??o de Dados Pessoais Digitais da ?ndia reduz os prazos de notifica??o de viola??es e exige o rastreamento de consentimento. Pesquisas da Cloud Security Alliance no Jap?o revelam que 46% das empresas têm dificuldade em monitorar identidades n?o humanas, impulsionando o interesse em solu??es centradas em identidade integradas a ecossistemas de nuvem pública. Startups de Singapura e da Coreia do Sul concentram-se em interfaces de pesquisa em linguagem natural multilíngue, adequadas às implanta??es heterogêneas de TI em toda a regi?o.
Mercado de Monitoramento de Atividade do Usuário na EMEA e LATAM
A Europa mantém uma ado??o moderada em meio às complexidades de privacidade. O tamanho do mercado de monitoramento de atividade do usuário na Alemanha, Fran?a e países nórdicos se expande à medida que as empresas negociam aprova??es de conselhos de trabalhadores adotando análises que preservam a privacidade. Com a entrada em vigor da Lei de IA da UE em agosto de 2026, os fornecedores investem antecipadamente em explicabilidade algorítmica e controles com participa??o humana para manter o acesso aos compradores continentais. As economias emergentes da América Latina, do Oriente 惭é诲颈辞 e da ?frica incorporam cada vez mais cláusulas de monitoramento em diretivas de prote??o de dados, embora restri??es or?amentárias redirecionem a preferência para plataformas SaaS hospedadas em centros de dados regionais.

Panorama regulatório
As implementa??es de monitoramento de atividade do usuário (UAM) situam-se na interse??o entre catálogos de controles de ciberseguran?a e regras de privacidade dos trabalhadores. Nos Estados Unidos, o NIST SP 800-53 Rev. 5 inclui controles que exigem o monitoramento de uso atípico de contas e a comunica??o de atividades suspeitas, apoiando um UAM pronto para auditoria em ambientes alinhados ao governo. Na Uni?o Europeia, o EU AI Act (Regulamento 2024/1689) coloca muitos casos de uso de monitoramento no local de trabalho habilitados por IA na categoria de alto risco. Suas obriga??es, incluindo supervis?o humana, transparência e manuten??o de registros, entram em vigor a partir de 2 de agosto de 2026, moldando a forma como os fornecedores empacotam análises e como os compradores documentam a governan?a.
As restri??es de privacidade e de direito trabalhista também influenciam o design de recursos e os manuais de implementa??o. Os requisitos baseados no GDPR orientam as organiza??es para uma base legal para o processamento, transparência voltada aos funcionários e Avalia??es de Impacto sobre a Prote??o de Dados para monitoramento sistemático. Isso, por sua vez, aumenta a demanda por controles de privacidade por concep??o, como mascaramento baseado em fun??o e captura minimizada. Regras setoriais adicionam maior especificidade, incluindo expans?es de auditoria impulsionadas pela área de saúde, vinculadas às atualiza??es propostas para a HIPAA Security Rule (janeiro de 2025), além de regimes de resiliência operacional e privacidade financeira que elevam as expectativas quanto a registros probatórios e disciplina de reten??o. Isso refor?a o UAM como um controle de conformidade, e n?o como uma ferramenta opcional.
Cenário Competitivo
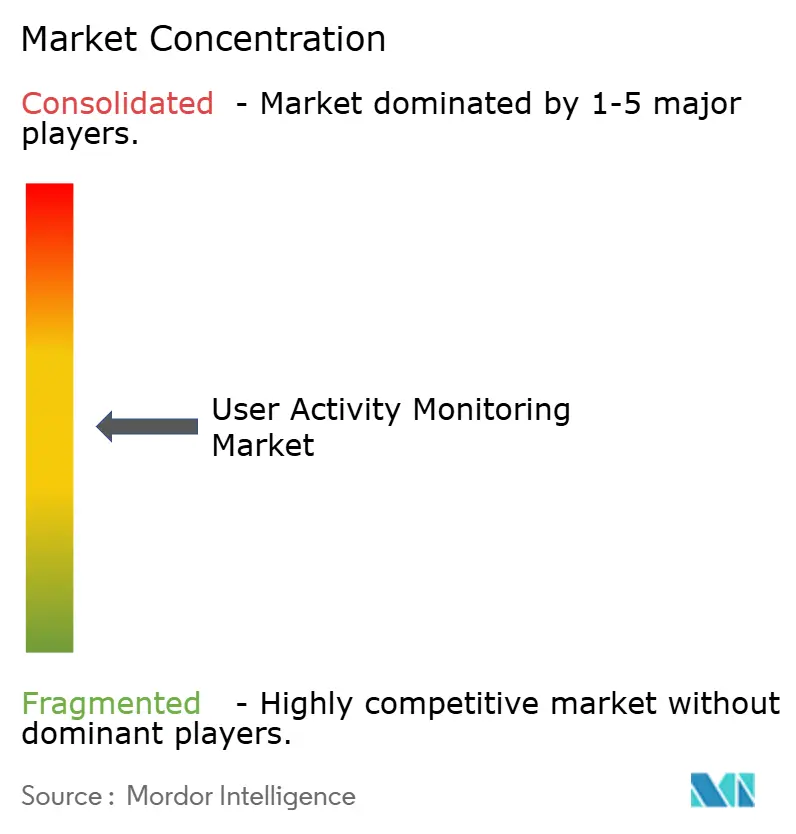
O mercado de monitoramento de atividade do usuário permanece moderadamente fragmentado, com nomes estabelecidos — Microsoft Corporation, IBM Corporation, Cisco, Splunk Inc. e Broadcom — competindo contra especialistas como CyberArk Software Ltd., Forcepoint LLC e ObserveIT. A integra??o planejada da Splunk Inc. pela Cisco indica uma aposta estratégica de que os compradores de seguran?a preferem observabilidade de ponta a ponta a solu??es pontuais. Os fornecedores estabelecidos expandem as capacidades de aprendizado de máquina, adicionando contexto de provedores de identidade e bancos de dados de gerenciamento de configura??o para reduzir a fadiga de alertas.
Os especialistas se diferenciam pela profundidade, n?o pela amplitude. A CyberArk Software Ltd. enfatiza a grava??o de sess?es privilegiadas e a emiss?o de credenciais just-in-time, garantindo contratos nos setores de defesa e energia que exigem conformidade com o Instituto Nacional de Padr?es e Tecnologia. Os novos entrantes no setor de risco interno aproveitam algoritmos locais de privacidade diferencial para que os identificadores pessoais permane?am criptografados até que um limiar de alerta seja atingido, satisfazendo os comitês de empresa europeus enquanto preservam a integridade forense.
Projetos de código aberto, incluindo Wazuh e Elastic Security, penetram em segmentos sensíveis ao custo, especialmente PMEs que requerem monitoramento básico de integridade de arquivos. As parcerias importam: os provedores de nuvem agrupam a reten??o básica de logs em plataformas mais amplas de prote??o de carga de trabalho, criando desafios para fornecedores independentes que devem justificar gastos adicionais. No geral, as estratégias vencedoras dependem da interoperabilidade com sistemas de gerenciamento de informa??es e eventos de seguran?a, processamento de baixa latência e pre?os transparentes que escalam previsivelmente com o volume de dados, em vez de contagens estáticas de licen?as por usuário.
Líderes do Setor de Monitoramento de Atividade do Usuário
Micro Focus International PLC
Splunk Inc.
Imperva Inc.
CyberArk Software Ltd.
Centrify Corporation
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Monitoramento de Atividade do Usuário
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation

Oportunidades de mercado e perspectivas futuras
Um espa?o em branco importante é o monitoramento que preserva a privacidade e ainda assim oferece suporte a análises forenses defensáveis em endpoints híbridos, SaaS e cargas de trabalho em nuvem. O ?nus de conformidade do EU AI Act, incluindo a governan?a de alto risco a partir de agosto de 2026 para muitos sistemas de IA relacionados ao emprego, e o escrutínio impulsionado pelas DPIAs do GDPR est?o levando os compradores a adotar abordagens que reduzam a captura de conteúdo pessoal bruto, preservando ao mesmo tempo os sinais comportamentais. Isso cria espa?o para fornecedores que possam oferecer minimiza??o de dados configurável, explicabilidade e padr?es de reten??o sensíveis à regi?o, sem comprometer os fluxos de reconstru??o de incidentes.
Outra oportunidade é uma convergência mais profunda da telemetria de UAM com uma observabilidade mais ampla e opera??es automatizadas. A iniciativa da Cisco de integrar o Splunk reflete a preferência contínua dos compradores por análises consolidadas, nas quais as a??es dos usuários, o comportamento das aplica??es e os sinais de infraestrutura se correlacionam em um único fluxo de trabalho. Isso favorece produtos de UAM com APIs abertas e conectores nativos para pilhas de SIEM e observabilidade. No lado da detec??o, a telemetria comportamental em nível de sess?o está se estendendo além dos contextos de funcionários e acesso privilegiado, chegando a intera??es web e de aplica??es. O lan?amento do Precursor pela Cloudflare em julho de 2026, construído em torno da valida??o comportamental de sess?o completa usando telemetria de navegador em tempo real, aponta para o apetite empresarial por detec??o contínua baseada em comportamento que pode operar sem coletar conteúdo de teclas digitadas, um padr?o que os fornecedores de UAM podem traduzir em casos de uso mais amplos de monitoramento de sess?o e detec??o de anomalias.
Recent Industry Developments in Mercado de Monitoramento de Atividade do Usuário
- Julho de 2026: a Splunk anunciou a disponibilidade geral do Splunk Agent Launchpad, um recurso sem código para construir agentes de IA dentro do ambiente Splunk. Isso expande os caminhos de automa??o para fluxos de trabalho de seguran?a e TI, transformando dados de máquina, incluindo telemetria de atividades e eventos, em a??es por meio de agentes configuráveis, em vez de manuais manuais.
- Abril de 2026: a Thales apresentou o Imperva para Google Cloud, levando os recursos de seguran?a de aplica??es da Imperva diretamente para o Google Cloud usando integra??o de tráfego nativa da nuvem. A iniciativa alinha o monitoramento e a prote??o adjacentes ao UAM com o local onde as cargas de trabalho s?o executadas, reduzindo o atrito para compradores focados em nuvem que desejam visibilidade e aplica??o integradas sem arquiteturas de roteamento separadas.
- Janeiro de 2025: o HHS prop?s atualiza??es à HIPAA Security Rule que fortalecem os requisitos de autentica??o multifator e controles de auditoria para sistemas de ePHI. Prestadores de servi?os de saúde e seus fornecedores enfrentam um mandato mais claro para expandir trilhas de auditoria e supervis?o de acesso em aplica??es clínicas e ambientes conectados, elevando a demanda por monitoramento que apoie relatórios de conformidade e investiga??es.


Mercado de Monitoramento de Atividade do Usuário Escopo do relatório e metodologia de pesquisa
Defini??o e abrangência do mercado
Este mercado abrange software e servi?os relacionados que registram e analisam a??es dos usuários em endpoints e sistemas empresariais para apoiar o monitoramento de seguran?a, evidências de conformidade e investiga??es de risco interno nas organiza??es.
Exclus?es de escopo: excluímos ferramentas básicas de controle de ponto e frequência que n?o fornecem registro de eventos, alertas ou suporte à investiga??o em nível de seguran?a.
Vis?o geral da segmenta??o
- Por Aplica??o
- Monitoramento de Sistema
- Monitoramento de Aplica??o
- Monitoramento de Arquivo
- Monitoramento de Rede
- Monitoramento de Banco de Dados
- Outros
- Por Modo de Implanta??o
- On-Premise
- Nuvem
- 贬í产谤颈诲辞
- Por Porte de Empresa
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
- Por Setor de Usuário Final
- BFSI
- Varejo e Comércio Eletr?nico
- TI e Telecomunica??es
- 厂补ú诲别 e Ciências da Vida
- Manufatura
- Governo e Defesa
- Energia e Utilidades
- Outros
- Por Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Reino Unido
- Alemanha
- Fran?a
- 滨迟á濒颈补
- Espanha
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- ?ndia
- Jap?o
- Coreia do Sul
- 础耻蝉迟谤á濒颈补
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- Egito
- 狈颈驳é谤颈补
- Restante da ?frica
- América do Norte
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
O trabalho documental come?a com sinais públicos que mostram como a demanda por visibilidade do usuário e trilhas de auditoria está mudando entre regi?es e setores. Analisamos materiais como diretrizes do NIST, avisos do CISA, requisitos de divulga??o de ciberseguran?a da SEC e expectativas de privacidade e monitoramento no local de trabalho refletidas em recursos da FTC e da EEOC, que ajudam a definir o que os compradores consideram controles necessários.
Para fundamentar o contexto de ado??o e or?amento, também nos referimos a relatórios públicos de viola??es e aprendizados de incidentes, incluindo boletins governamentais e de seguran?a pública, além de estatutos trabalhistas e de privacidade, e pesquisas revisadas por pares em seguran?a e forense digital, quando disponíveis. Registros de empresas, apresenta??es a investidores, documenta??o de produtos e cobertura de imprensa confiável s?o usados para entender mudan?as de empacotamento e padr?es de implementa??o. Em seguida, realizamos verifica??es seletivas usando assinaturas pagas para dados financeiros e inteligência de empresas, bases de dados de patentes e um conjunto de dados global de contratos e licita??es. As fontes listadas aqui s?o apenas ilustrativas, e muitas outras referências públicas foram usadas para coletar dados, verificar premissas de forma cruzada e esclarecer lacunas.
Entrevistas e pesquisas primárias
O trabalho primário é usado para testar sob press?o o que observamos em fontes públicas, especialmente onde pre?os, mix de implementa??o e gatilhos de compra n?o s?o diretamente visíveis. Conversamos com uma combina??o de provedores de solu??es, parceiros de canal e compradores empresariais, incluindo líderes de seguran?a, opera??es de TI e responsáveis por conformidade, nas Américas, EMEA e APAC. Isso ajuda a garantir que os padr?es de ado??o regional e o momento or?amentário apare?am no modelo final.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 26% | Diretores executivos (CXOs): 13% | APAC: 43% |
| Nível médio: 60% | Líderes funcionais/de unidade: 34% | EMEA: 34% |
| Empresas menores: 14% | Gerentes: 53% | Américas: 23% |
Dimensionamento e previs?o de mercado
O dimensionamento come?a com uma constru??o top-down em que os gastos com software de seguran?a e conformidade empresarial s?o filtrados para a parcela que é realisticamente endere?ável pelo monitoramento de atividade do usuário. A divis?o é moldada usando indicadores como a intensidade da for?a de trabalho remota e híbrida, a participa??o de setores regulados nos gastos com TI, o crescimento da pegada de endpoints e identidades, e a maturidade dos programas de risco interno e auditoria.
Esses totais s?o ent?o corroborados com verifica??es seletivas de baixo para cima. Amostramos o pre?o típico por usuário ou endpoint, as contagens de licen?as esperadas por porte de organiza??o, e o feedback de canal sobre ciclos de renova??o e expans?o. Também ajustamos quando linhas de receita públicas agrupam produtos de seguran?a adjacentes. Para previs?es, é utilizada análise de cenários, com premissas moldadas por feedback de especialistas sobre demanda impulsionada por políticas, momento de migra??o para a nuvem e a rapidez com que os compradores migram de registro básico para análises e alertas de maior valor. O modelo é atualizado quando sinais claros se movem, incluindo prazos regulatórios, mudan?as rápidas nas regras de monitoramento no local de trabalho, ou uma mudan?a abrupta no tamanho médio dos contratos.
Valida??o de dados e ciclo de atualiza??o
Os resultados s?o verificados em rela??o a sinais independentes, como tendências de or?amento de software de seguran?a, padr?es publicados de viola??es e incidentes internos, e indícios de ado??o a partir de anúncios de vagas e linguagem de contrata??o. Quando um número parece fora de linha entre regi?es ou no crescimento ano a ano, revisamos os dados de entrada, confirmamos o momento da convers?o de moeda e reavaliamos as premissas que impulsionam a ado??o e a precifica??o.
Antes da aprova??o final, o modelo passa por uma revis?o interna em várias etapas, na qual os cálculos, as notas de fonte e a lógica s?o revisados por outro analista e, em seguida, reconciliados com a defini??o de mercado. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o feitas quando ocorrem eventos materiais. Após essas atualiza??es, os respondentes podem ser recontatados para confirmar se a mudan?a é temporária ou estrutural. Pouco antes da entrega, realizamos uma revis?o final para garantir que as últimas atualiza??es públicas estejam refletidas nos números.
Tamanho do mercado de monitoramento de atividade do usuário segundo a 麻豆视频 em compara??o com outras estimativas publicadas
Os valores de mercado publicados para monitoramento de atividade do usuário podem variar amplamente porque cada editor tra?a a linha de forma diferente sobre o que conta como monitoramento em compara??o com risco interno mais amplo, análises ou até mesmo rastreamento de RH. As diferen?as também aparecem quando uma estimativa usa a receita de categoria relatada pelo fornecedor, enquanto outra se baseia mais na inten??o de gastos do comprador ou em uma única regi?o, projetando-a em escala.
Os principais fatores de discrep?ncia geralmente s?o o escopo e a lógica de precifica??o, como se a grava??o de sess?o e o registro forense s?o exigidos, como as assinaturas em nuvem s?o anualizadas, e como os servi?os s?o tratados em compara??o com totais apenas de software. Algumas estimativas também se movem mais rápido ou mais lentamente em seu ciclo de atualiza??o, o que importa quando o tamanho dos contratos e o mix de implementa??o mudam rapidamente após atualiza??es de políticas, e é por isso que a tabela abaixo mostra uma dispers?o.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 麻豆视频 | 3,61 bilh?es de USD (2026) | |
| Consultoria global A | 4,78 bilh?es de USD (2025) | Utiliza uma defini??o mais ampla que pode incorporar ao total capacidades adjacentes de risco interno e análise comportamental, e o alinhamento do ano é diferente, o que pode elevar o valor pontual em compara??o com uma contagem mais restrita, exclusiva de UAM. |
| Editora do setor B | 4,74 bilh?es de USD (2025) | Baseia-se em um cenário de ado??o mais rápida e em uma interpreta??o mais ampla de software em nuvem, e n?o está claro como suítes e servi?os de seguran?a agrupados s?o separados, o que altera o pre?o médio implícito e o gasto total. |
A dispers?o é explicada principalmente por se as ferramentas básicas de controle de tempo s?o contadas junto com o monitoramento em nível de seguran?a e como a precifica??o por assinatura é normalizada para um único ano. Essa verifica??o mantém o escopo consistente para a 麻豆视频.


Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de monitoramento de atividade do usuário?
O mercado de monitoramento de atividade do usuário está em USD 3,61 bilh?es em 2026 e está configurado para atingir USD 7,65 bilh?es até 2031.
Qual segmento de aplica??o está crescendo mais rapidamente?
O monitoramento de banco de dados está projetado para expandir a um CAGR de 18,05% até 2031, à medida que as empresas se concentram na prote??o de repositórios de dados estruturados.
Por que as pequenas e médias empresas est?o adotando agora o monitoramento de atividade do usuário?
As PMEs enfrentam requisitos crescentes de ciberseguro e podem aproveitar plataformas nativas da nuvem acessíveis que eliminam custos iniciais de hardware, apoiando um CAGR de 19,65% neste grupo de compradores.
Como as regulamenta??es de privacidade na Europa afetam a implanta??o?
A Lei de IA da UE designa muitas ferramentas de monitoramento como de alto risco, exigindo governan?a rigorosa, avalia??es de impacto e análises que preservam a privacidade antes da implanta??o.
Qual papel a arquitetura de confian?a zero desempenha na demanda futura?
Os programas de confian?a zero incorporam análises comportamentais nas decis?es de acesso, tornando o monitoramento de atividade do usuário em tempo real uma camada fundamental para cada opera??o privilegiada em ambientes híbridos.
Página atualizada pela última vez em:



