
Tama?o y Cuota del Mercado de Monitoreo de Actividad de Usuario
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 3.61 Mil millones de dólares |
| Tama?o del Mercado (2031) | 7.65 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 16.23 % |
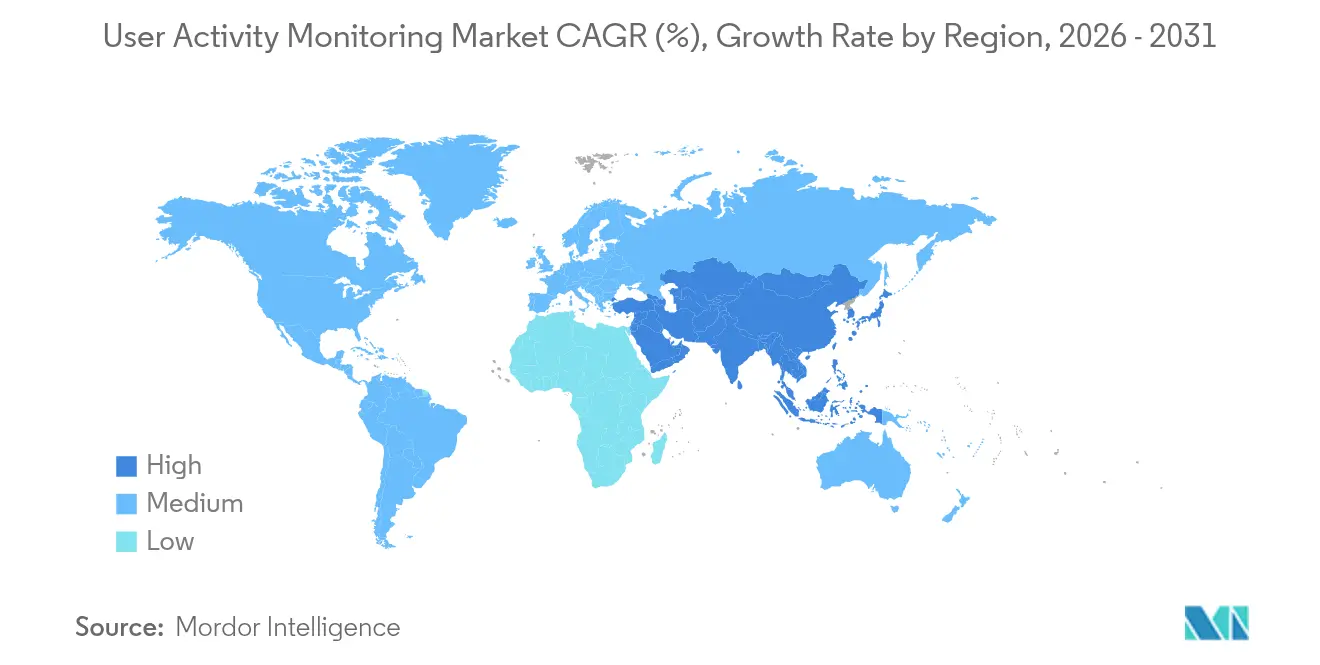
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
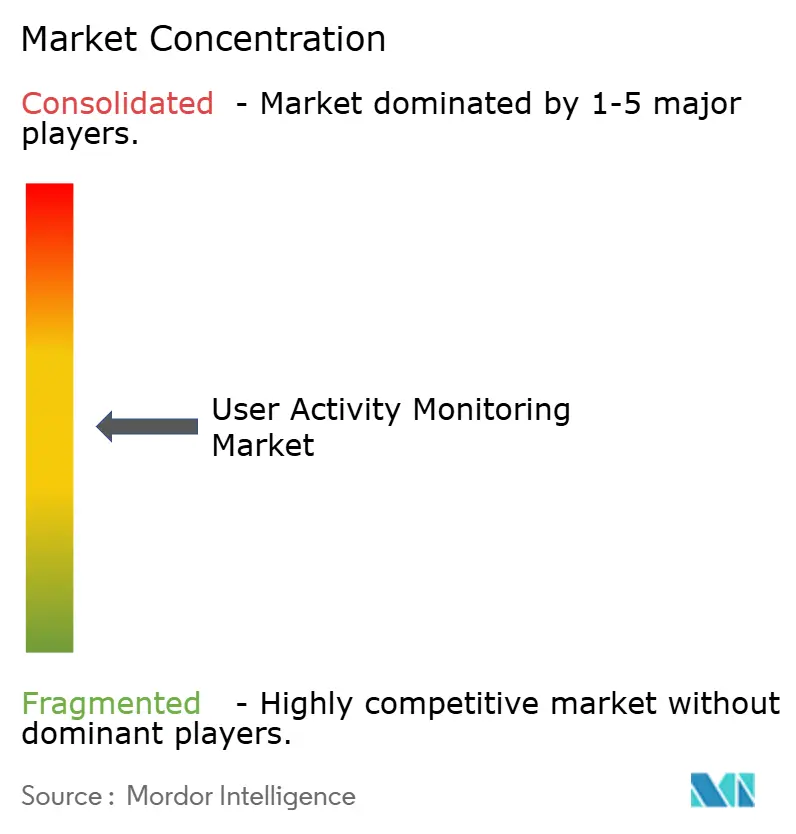
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Monitoreo de Actividad de Usuario por 麻豆视频
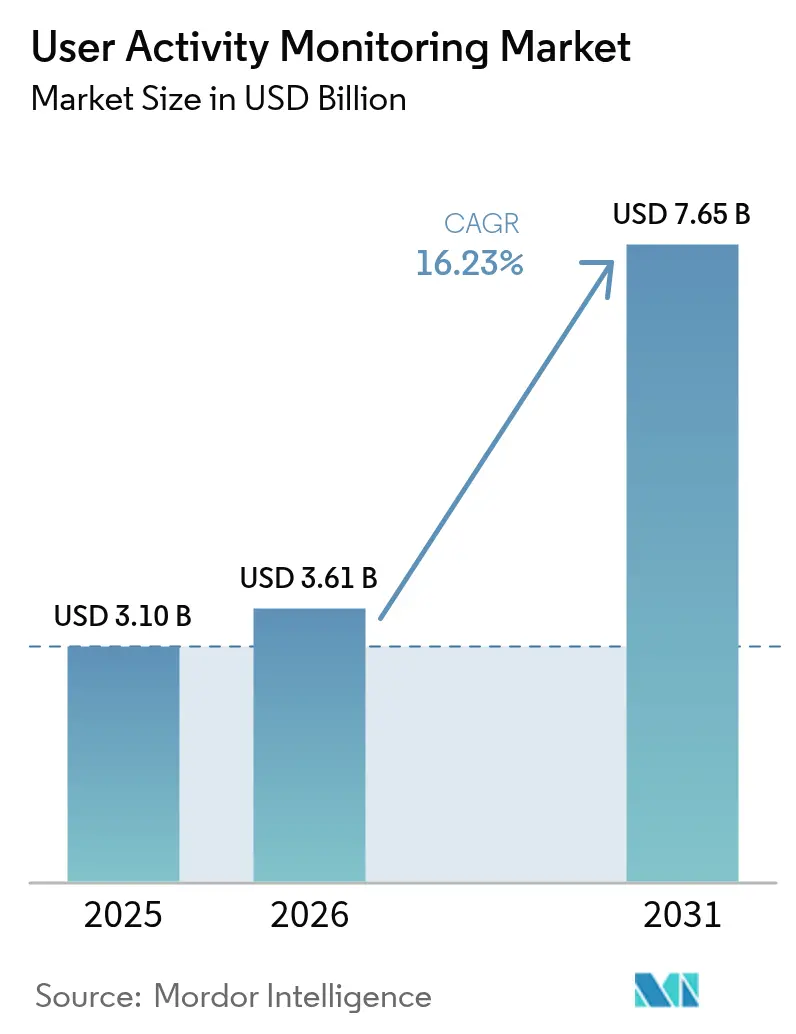
El tama?o del mercado de monitoreo de actividad de usuario en 2026 se estima en USD 3.610 millones, creciendo desde el valor de 2025 de USD 3.100 millones con proyecciones para 2031 que muestran USD 7.650 millones, creciendo a una CAGR del 16,23% entre 2026 y 2031. La trayectoria de crecimiento se?ala un giro claro desde las protecciones centradas en el perímetro hacia la verificación continua, ya que los programas de confianza cero fomentan la inspección en tiempo real de cada acción privilegiada en entornos híbridos. La rápida migración a la nube, el aumento de los requisitos previos del ciberseguro y la convergencia de la tecnología operacional con las redes de TI tradicionales se combinan para ampliar la demanda potencial del mercado de monitoreo de actividad de usuario, especialmente entre los sectores que enfrentan plazos de auditoría estrictos. Mientras tanto, los proveedores se diferencian a través de análisis integrados, informes específicos para cada regulación y API abiertas que permiten a las empresas incorporar flujos de monitoreo en canalizaciones de observabilidad más amplias. Este cambio favorece las soluciones que escalan de manera elástica, enriquecen el contexto de alertas automáticamente y respetan las restricciones de privacidad regionales sin sacrificar la profundidad de detección.
Conclusiones Clave del Informe
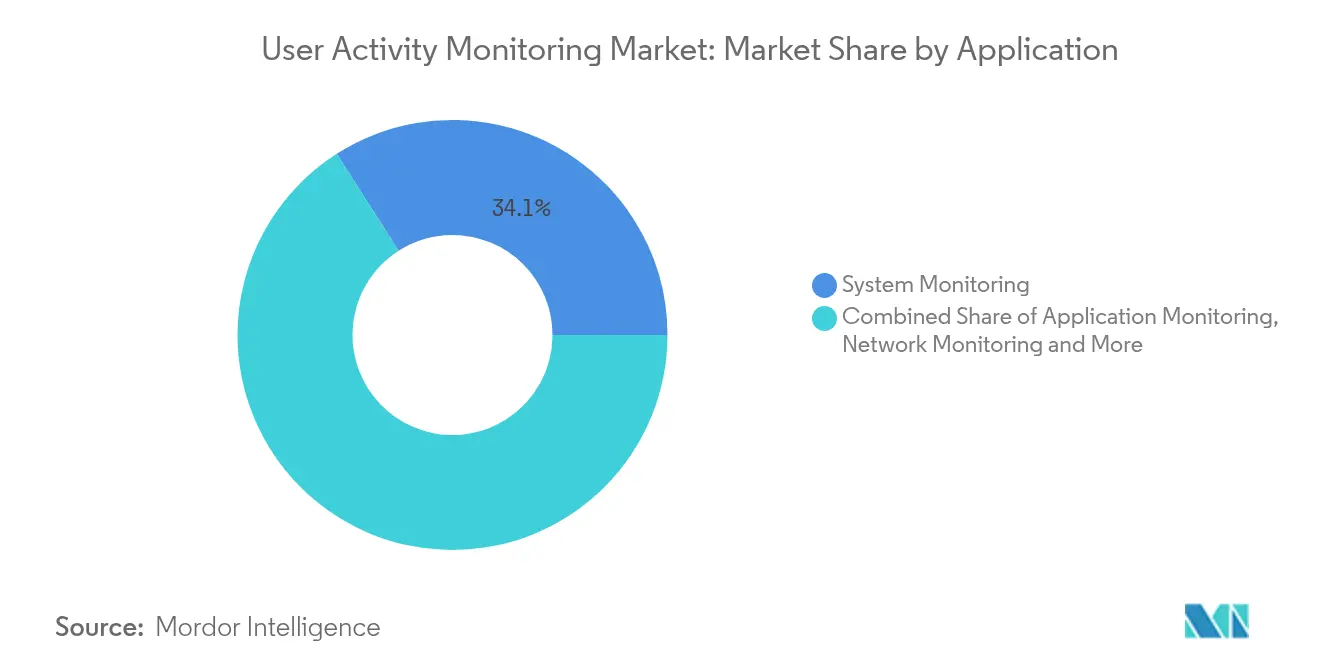
- Por aplicación, el monitoreo de sistemas lideró con el 34,05% de la cuota del mercado de monitoreo de actividad de usuario en 2025, mientras que el monitoreo de bases de datos está en camino de crecer a una CAGR del 18,05% hasta 2031.
- Por modelo de implementación, el modo local retuvo el 50,75% de la cuota del tama?o del mercado de monitoreo de actividad de usuario en 2025, aunque se proyecta que la implementación en nube se expanda a una CAGR del 23,18% hasta 2031.
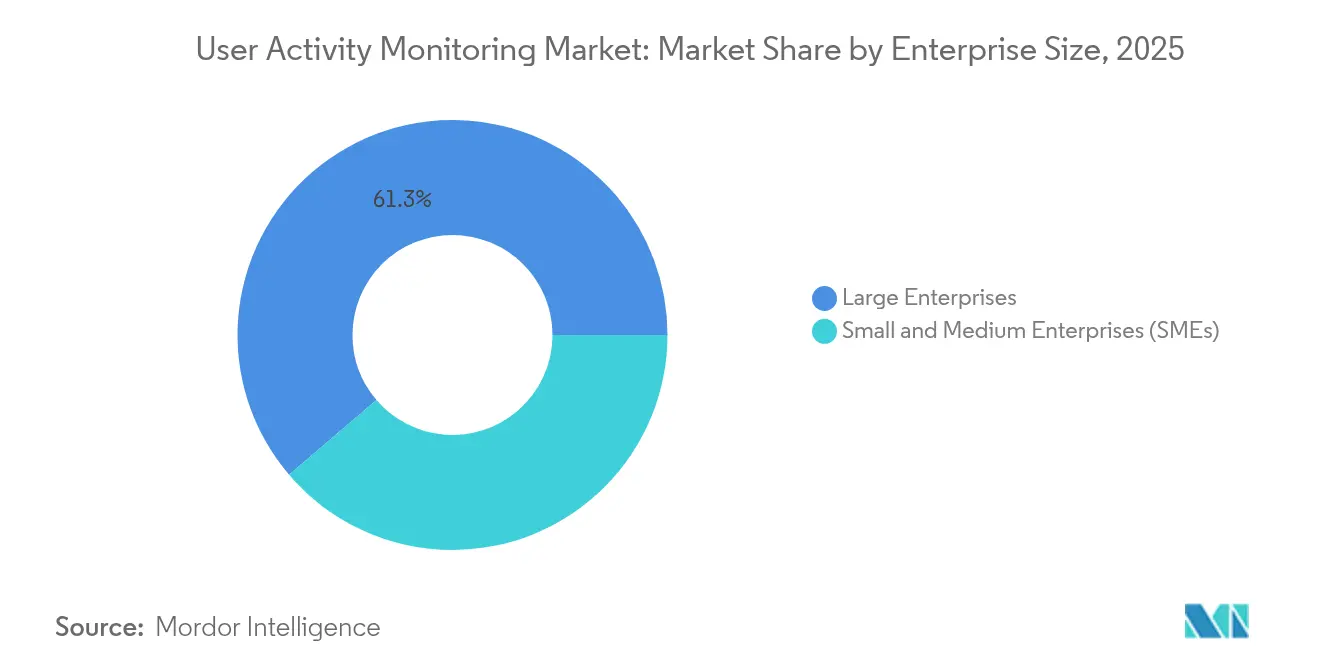
- Por tama?o de empresa, las grandes empresas representaron el 61,25% de la cuota del mercado de monitoreo de actividad de usuario en 2025; las peque?as y medianas empresas avanzan a una CAGR del 19,65% hasta 2031.
- Por industria de usuario final, el segmento BFSI mantuvo el 29,15% del tama?o del mercado de monitoreo de actividad de usuario en 2025, mientras que se prevé que el sector de la salud crezca a una CAGR del 19,12% hasta 2031.
- Por geografía, América del Norte dominó con el 44,15% de la cuota de ingresos en 2025, mientras que se espera que la región de 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 17,74% durante el período de previsión.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Expansión de la fuerza laboral remota e híbrida | +3.2% | Global; más fuerte en América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Aumento de las amenazas internas y los mandatos de cumplimiento | +4.1% | Global; los sectores BFSI y de salud lideran | Corto plazo (≤ 2 a?os) |
| Transición hacia arquitecturas de seguridad de confianza cero | +3.8% | América del Norte y la UE lideran; APAC sigue | Mediano plazo (2-4 a?os) |
| Necesidad de plataformas de observabilidad unificadas | +2.9% | Implementaciones empresariales en todo el mundo | Largo plazo (≥ 4 a?os) |
| Puntuación de riesgo en tiempo real impulsada por el ciberseguro | +2.1% | Principalmente América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Monetización de análisis de productividad nativos de IA | +1.4% | Sector tecnológico a nivel global | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Expansión de la Fuerza Laboral Remota e Híbrida
Los empleadores gubernamentales y privados ahora apoyan modelos permanentes de dotación de personal distribuida, lo que genera brechas de visibilidad que las herramientas de perímetro tradicionales no pueden cubrir. El Departamento de Defensa de los Estados Unidos asignó USD 469,8 millones en el a?o fiscal 2025 a los programas de Diagnóstico y Mitigación Continuos que supervisan la actividad en oficinas domésticas e instalaciones clasificadas por igual. Patrones similares en el sector bancario obligan a las instituciones a adoptar plataformas de monitoreo de actividad de usuario nativas de la nube capaces de establecer una línea base de comportamiento independientemente de la ubicación. Los proveedores responden con agentes ligeros que ajustan los umbrales dinámicamente a medida que los empleados transitan entre redes, espacios de trabajo compartido y dispositivos no administrados. Las ganancias de productividad asociadas generan apoyo a nivel directivo para inversiones que distinguen el trabajo remoto legítimo del uso indebido de credenciales en tiempo real.
Aumento de las Amenazas Internas y los Mandatos de Cumplimiento
Los reguladores financieros, incluido SIFMA, revisaron las guías de mejores prácticas en 2024 para exigir un seguimiento detallado del comportamiento de los usuarios privilegiados a efectos de defensa en auditorías. Los análisis de pérdidas bancarias atribuyen porciones significativas del fraude a personal interno, lo que acelera el interés en la detección de anomalías impulsada por IA que destaca desviaciones sutiles, como extracciones de datos fuera del horario habitual. La industria manufacturera enfrenta una urgencia similar, ya que el 52% de los incidentes de malware involucran ransomware que a menudo comienza con cuentas internas comprometidas. Los equipos de cumplimiento exigen, por tanto, pistas de auditoría detalladas capaces de reconstruir cada pulsación de tecla durante las investigaciones, lo que impulsa a las organizaciones a tratar el monitoreo de actividad de usuario como un costo operativo equiparable a los firewalls, en lugar de una herramienta discrecional.
Transición hacia Arquitecturas de Seguridad de Confianza Cero
La Orden Ejecutiva 14028 obliga a las agencias federales de los Estados Unidos a implementar la confianza cero para 2027, incorporando análisis del comportamiento del usuario en las decisiones de política en tiempo real. Los benchmarks muestran que los dise?os combinados de inicio de sesión único y confianza cero autentican en 30,03 milisegundos y se?alan anomalías de dos dígitos en pocas horas, lo que demuestra que los controles eficaces requieren análisis fluidos en lugar de auditorías programadas. Las empresas japonesas siguen esta dirección, ya que el 77,7% adopta servicios en la nube pero tiene dificultades para supervisar identidades de servicio automatizadas, lo que eleva la demanda de plataformas que vinculan la gestión de identidades con la evaluación continua del contexto. Los proveedores que ofrecen conexiones de API abiertas para plataformas de identidad y telemetría de endpoints ganan ventaja porque permiten a los equipos de seguridad orquestar acciones de denegación o autenticación reforzada de manera instantánea.
Necesidad de Plataformas de Observabilidad Unificadas
El ARR en la nube de Splunk para el a?o fiscal 2024 creció un 23% hasta USD 2.186 millones a medida que los clientes buscaban una sola consola para análisis de rendimiento y seguridad. Los operadores desean una correlación directa entre un error de escritura en la base de datos, un pico en la CPU y el usuario que desencadenó ambos en milisegundos, en lugar de alternar entre paneles de control aislados. La oferta de USD 28.000 millones de Cisco por Splunk ilustra la demanda de convergencia de SIEM, gestión del rendimiento de aplicaciones y las capacidades del mercado de monitoreo de actividad de usuario. Esta alineación facilita el cumplimiento, ya que los auditores solicitan cada vez más pruebas de que las empresas supervisan la pila completa, no capas aisladas.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Resistencia a la privacidad de los empleados y los comités de empresa | -2.8% | Europa, con repercusión en las multinacionales | Corto plazo (≤ 2 a?os) |
| Alto TCO por captura de datos multimodal | -1.9% | Mundial; los presupuestos de las pymes son los más afectados | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Resistencia a la Privacidad de los Empleados y los Comités de Empresa
La Ley de IA de la UE categoriza muchas soluciones de monitoreo como de alto riesgo, lo que obliga a las empresas a realizar evaluaciones de impacto, preservar la supervisión humana y pagar multas de hasta EUR 35 millones por infracciones.[1]Comisión Europea, "Computación en Nube – Estadísticas sobre el Uso por parte de las Empresas," Eurostat, ec.europa.eu Los comités de empresa suelen impugnar las implementaciones que registran pulsaciones de teclas detalladas sin consulta previa a los trabajadores, lo que obliga a las empresas a desplegar modelos de privacidad por dise?o que anonimizan los datos hasta que se producen disparadores de investigación. Las multinacionales estandarizan en la jurisdicción más estricta para evitar la fragmentación de políticas, lo que en ocasiones reduce la profundidad analítica en regiones que en realidad permiten una inspección más profunda. Los proveedores invierten en privacidad diferencial, arquitecturas de almacenamiento local y enmascaramiento basado en roles para mantener la viabilidad en Europa y, al mismo tiempo, mantener tasas de verdaderos positivos de detección aceptables en otras regiones.
Alto TCO por Captura de Datos Multimodal
La visibilidad integral requiere telemetría de endpoints, redes, archivos y bases de datos transmitida en tiempo real, lo que genera costos de cómputo, almacenamiento y licencias que pueden disuadir a las organizaciones más peque?as.[2]Organización para la Cooperación y el Desarrollo Económicos, "Digitalización de las Pymes en 2024: Gestión de Shocks y Transiciones," OCDE, oecd.org La tensión en la cadena de suministro de semiconductores puede incrementar los gastos en hardware a medida que los desembolsos globales en fabricación de obleas alcanzan USD 2,3 billones entre 2024 y 2032. Aunque los modelos en la nube trasladan la inversión del presupuesto de capital al operativo, las normas de soberanía de datos pueden exigir la retención local, lo que empuja a las empresas hacia arquitecturas híbridas que replican las canalizaciones de ingesta tanto en instalaciones locales como en la nube pública. Las pymes priorizan, por tanto, paquetes modulares que les permitan comenzar con activos de alto valor como las bases de datos, expandiéndose hacia una cobertura de pila completa cuando el presupuesto lo permita.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Aplicación:
El Monitoreo de Bases de Datos Impulsa la InnovaciónEl monitoreo de bases de datos registra la CAGR más rápida del 18,05% hasta 2031, incluso cuando el monitoreo de sistemas comandó el 34,05% de la cuota del mercado de monitoreo de actividad de usuario en 2025. Se prevé que el tama?o del mercado de monitoreo de actividad de usuario vinculado a la supervisión de bases de datos se expanda rápidamente porque los registros estructurados contienen datos regulados de clientes y financieros que presentan elevadas penalizaciones por incumplimiento. Los proveedores incorporan perfiles de consultas y alertas de escalada de privilegios para cumplir con las expectativas de los auditores de contar con pruebas precisas de la cadena de custodia. Las modalidades complementarias —monitoreo de archivos, redes y aplicaciones— continúan madurando, pero los compradores insisten cada vez más en una consola unificada capaz de rastrear una transacción desde la solicitud inicial hasta la escritura final.
Las organizaciones adoptan, por tanto, plataformas que integran identidades de usuario, ID de procesos y sentencias SQL en una única línea de tiempo, reduciendo el tiempo medio de resolución de incidentes y mejorando la generación de informes para estándares como PCI DSS y Basilea III. El monitoreo de sistemas mantiene su relevancia al cubrir todos los endpoints, incluidos los dispositivos personales no administrados ahora admitidos en virtud de las políticas de uso de dispositivos propios (BYOD). El monitoreo de aplicaciones gana terreno dentro de las canalizaciones de DevSecOps, lo que permite a los equipos de desarrollo detectar comportamientos de riesgo durante la fase de preparación en lugar de después del lanzamiento en producción.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación:
La Aceleración en la Nube Remodela la ArquitecturaLa entrega en la nube exhibe una CAGR del 23,18% a medida que las empresas trasladan las cargas de trabajo de telemetría fuera de sus instalaciones en consonancia con una modernización más amplia del software. Las instalaciones locales representaron todavía el 50,75% del tama?o del mercado de monitoreo de actividad de usuario en 2025, porque las industrias tradicionales y los gobiernos a menudo retienen cargas de trabajo sensibles detrás de firewalls estrictos. Las tasas de adopción se aceleran en Europa, donde el 45,2% de las empresas adquirió servicios en la nube en 2023. Los modelos híbridos emergen como el estándar: los datos de registro sensibles se escriben localmente para cumplir con las normas de soberanía, mientras que los flujos de menor riesgo ingresan a zonas de nube regionales para su procesamiento elástico.
Esta arquitectura dividida insta a los proveedores a dise?ar una recopilación basada en agentes que reenvíe datos de forma selectiva según las reglas de etiquetado. Las innovaciones como el preprocesamiento nativo en el borde comprimen las cargas antes de que lleguen a los recopiladores, reduciendo los costos de salida y la latencia. A medida que los costos de ancho de banda de red disminuyen y los hiperescaladores introducen bóvedas de privacidad, más clientes migran el almacenamiento en frío a repositorios de objetos mientras mantienen los clústeres analíticos activos cerca de las fuentes de datos en tiempo real.
Por Tama?o de Empresa:
La Adopción en las Pymes se AceleraLas grandes empresas representaron el 61,25% de los ingresos en 2025, aunque las pymes crecen a una CAGR del 19,65%, lo que desplaza el perfil de compradores del mercado de monitoreo de actividad de usuario. La asequibilidad mejoró gracias a los modelos de suscripción que comienzan por debajo de los tres dígitos en USD mensuales, eliminando las tarifas de licencia iniciales que antes excluían a las empresas más peque?as. Las aseguradoras de ciberseguro ahora exigen la retención de registros y el monitoreo de acceso privilegiado como requisitos mínimos de cobertura, lo que obliga incluso a las microempresas a adoptar telemetría básica.
Los compradores empresariales siguen siendo los que más gastan en términos absolutos, exigiendo integración nativa con plataformas de orquestación de seguridad, bases de datos de gestión de activos y lagos de datos. Las funciones avanzadas como el rastreo con reconocimiento de contenedores y la grabación de vídeo de sesiones remotas siguen siendo opcionales para las pymes, pero son predeterminadas para las corporaciones multinacionales que gestionan miles de contratistas privilegiados. La convergencia observada entre cumplimiento y operaciones sugiere que los paquetes futuros incluirán paneles de control de gobernanza accesibles para los equipos de finanzas y legal sin necesidad de herramientas separadas.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final:
El Sector Salud Lidera el CrecimientoBFSI se mantuvo como el mayor segmento vertical con el 29,15% de los ingresos en 2025, respaldado por marcos regulatorios extensos como el conjunto de normas de la Parte 500 del DFS de Nueva York. Sin embargo, se prevé que el sector de la salud registre una CAGR del 19,12% tras las actualizaciones propuestas a la Norma de Seguridad de HIPAA en enero de 2025, que exigen autenticación multifactor y controles de auditoría ampliados. Los proveedores adoptan el descubrimiento sin agente que captura el acceso a ePHI en sistemas de registros médicos electrónicos, dispositivos IoT médicos y portales de facturación de terceros.
La industria manufacturera enfrenta un perfil de amenaza diferenciado dominado por grupos de ransomware que atacan la tecnología operacional. Las empresas de servicios de energía invierten fuertemente en programas de seguridad para la modernización de la red eléctrica, integrando telemetría de actividad de usuario de consolas SCADA y computadoras portátiles de campo para satisfacer los planes de implementación del Departamento de Energía. Las agencias gubernamentales cumplen con los mandatos del 10 USC 2224 para la detección automatizada de amenazas internas en redes autorizadas, lo que evidencia aún más que las normas específicas de cada sector siguen siendo los principales impulsores del presupuesto.
Análisis Geográfico
Mercado de Monitoreo de Actividad de Usuarios en América del Norte
América del Norte generó el 44,15% de los ingresos de 2025, beneficiándose de los mandatos tempranos de confianza cero, una sólida penetración del ciberseguro y una prolífica legislación a nivel estatal que ahora exige el monitoreo continuo en los contratos del sector público. Los departamentos federales se alinean con la Orden Ejecutiva 14144, y el Plan de Implementación de Ciberseguridad para la Modernización Energética describe 32 iniciativas que financian sensores de telemetría en subestaciones y nodos perimetrales en la nube. Los ecosistemas de proveedores se concentran en Washington D.C. y Silicon Valley, fomentando una iteración ágil de funcionalidades y sólidas comunidades de éxito del cliente que acortan los plazos de implementación.
Mercado de Monitoreo de Actividad de Usuarios en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 es la región de mayor crecimiento, con una CAGR del 17,74% hasta 2031. Las Regulaciones de Gestión de Seguridad de Datos de Red de China, vigentes desde enero de 2025, obligan a casi todas las grandes empresas a implementar evaluaciones de riesgo y registros de actividad de usuarios, mientras que la Ley de Protección de Datos Personales Digitales de India endurece los plazos de notificación de brechas y exige el seguimiento del consentimiento. Las encuestas de la Cloud Security Alliance en 闯补辫ó苍 revelan que el 46% de las empresas tiene dificultades para monitorear identidades no humanas, lo que impulsa el interés en soluciones centradas en la identidad integradas en ecosistemas de nube pública. Las empresas emergentes de Singapur y Corea del Sur se centran en interfaces de búsqueda en lenguaje natural multilingüe que se adaptan a los heterogéneos entornos de TI de la región.
Mercado de Monitoreo de Actividad de Usuarios en EMEA y LATAM
Europa mantiene una adopción moderada en medio de complejidades relacionadas con la privacidad. El tama?o del mercado de monitoreo de actividad de usuarios en Alemania, Francia y los países nórdicos se expande a medida que las empresas negocian aprobaciones de comités de empresa adoptando análisis que preservan la privacidad. Con la entrada en vigor de la Ley de IA de la UE en agosto de 2026, los proveedores invierten de forma anticipada en la explicabilidad algorítmica y los controles con intervención humana para mantener el acceso a los compradores del continente. Las economías emergentes de América Latina, Oriente Medio y ?frica incorporan cada vez más cláusulas de monitoreo en sus directivas de protección de datos, aunque las restricciones presupuestarias redirigen la preferencia hacia plataformas SaaS alojadas en centros de datos regionales.

Panorama regulatorio
Las implementaciones de monitoreo de la actividad de los usuarios (UAM) se encuentran en la intersección de los catálogos de control de ciberseguridad y las normas de privacidad de los trabajadores. En Estados Unidos, NIST SP 800-53 Rev. 5 incluye controles que exigen monitorear el uso atípico de cuentas e informar actividad sospechosa, lo que respalda un UAM listo para auditoría en entornos alineados con el gobierno. En la Unión Europea, la Ley de IA de la UE (Reglamento 2024/1689) ubica muchos casos de uso de monitoreo laboral habilitado por IA en la categoría de alto riesgo. Sus obligaciones, incluidas la supervisión humana, la transparencia y el mantenimiento de registros, entran en vigor a partir del 2 de agosto de 2026, lo que determina cómo los proveedores empaquetan la analítica y cómo los compradores documentan la gobernanza.
Las restricciones de privacidad y de derecho laboral también influyen en el dise?o de funciones y en los planes de implementación. Los requisitos basados en el GDPR orientan a las organizaciones hacia una base legal para el tratamiento, transparencia hacia los empleados y evaluaciones de impacto de protección de datos para el monitoreo sistemático. Esto, a su vez, aumenta la demanda de controles de privacidad por dise?o, como el enmascaramiento basado en roles y la captura minimizada. Las normas sectoriales a?aden mayor especificidad, incluidas ampliaciones de auditoría impulsadas por el sector salud vinculadas a las actualizaciones propuestas de la Regla de Seguridad de HIPAA (enero de 2025), junto con regímenes de resiliencia operativa y privacidad financiera que elevan las expectativas de registros probatorios y disciplina de retención. Esto refuerza al UAM como un control de cumplimiento y no como una herramienta opcional.
Panorama Competitivo
El mercado de monitoreo de actividad de usuario sigue siendo moderadamente fragmentado, con nombres consolidados —Microsoft, IBM, Cisco, Splunk y Broadcom— compitiendo contra especialistas como CyberArk, Forcepoint y ObserveIT. La integración planificada de Splunk por parte de Cisco indica una apuesta estratégica de que los compradores de seguridad prefieren la observabilidad de extremo a extremo a las soluciones puntuales. Los proveedores establecidos amplían las capacidades de aprendizaje automático, a?adiendo contexto de proveedores de identidad y bases de datos de gestión de configuración para reducir la fatiga por alertas.
Los especialistas se diferencian por la profundidad más que por la amplitud. CyberArk enfatiza la grabación de sesiones privilegiadas y la emisión de credenciales en el momento justo, asegurando contratos en los sectores de defensa y energía que exigen el cumplimiento del Instituto Nacional de Estándares y Tecnología. Los nuevos actores en el ámbito del riesgo interno aprovechan los algoritmos locales de privacidad diferencial para que los identificadores personales permanezcan cifrados hasta que se supere un umbral de alerta, satisfaciendo a los comités de empresa europeos y preservando al mismo tiempo la integridad forense.
Los proyectos de código abierto, incluidos Wazuh y Elastic Security, penetran en los segmentos más sensibles al costo, especialmente las pymes que requieren un monitoreo básico de la integridad de los archivos. Las asociaciones son fundamentales: los proveedores de nube incluyen la retención básica de registros dentro de plataformas de protección de cargas de trabajo más amplias, lo que crea desafíos para los proveedores independientes que deben justificar el gasto adicional. En general, las estrategias ganadoras dependen de la interoperabilidad con los sistemas de gestión de información y eventos de seguridad (SIEM), el procesamiento de baja latencia y una fijación de precios transparente que escale de manera predecible con el volumen de datos en lugar de basarse en recuentos estáticos de puestos.
Líderes de la Industria de Monitoreo de Actividad de Usuario
Micro Focus International PLC
Splunk Inc.
Imperva Inc.
CyberArk Software Ltd.
Centrify Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Monitoreo de Actividad de Usuarios
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation
Lea el análisis de las empresas de monitoreo de actividad de usuarios

Oportunidades de mercado y perspectivas futuras
Un espacio clave sin explotar es el monitoreo que preserva la privacidad y que, aun así, admite análisis forenses defendibles en endpoints híbridos, SaaS y cargas de trabajo en la nube. La carga de cumplimiento de la Ley de IA de la UE, incluida la gobernanza de alto riesgo a partir de agosto de 2026 para muchos sistemas de IA relacionados con el empleo, y el escrutinio impulsado por las DPIA del GDPR, están llevando a los compradores hacia enfoques que reducen la captura de contenido personal en bruto mientras preservan las se?ales de comportamiento. Esto genera espacio para proveedores que puedan ofrecer minimización de datos configurable, explicabilidad y valores predeterminados de retención sensibles a la región sin romper los flujos de trabajo de reconstrucción de incidentes.
Otra oportunidad es una convergencia más profunda de la telemetría de UAM con la observabilidad más amplia y las operaciones automatizadas. La medida de Cisco de integrar Splunk refleja la preferencia continua de los compradores por analítica consolidada donde las acciones de los usuarios, el comportamiento de las aplicaciones y las se?ales de infraestructura se correlacionan dentro de un solo flujo de trabajo. Esto favorece a los productos de UAM con API abiertas y conectores nativos hacia pilas de SIEM y observabilidad. En el lado de la detección, la telemetría de comportamiento a nivel de sesión se está extendiendo más allá de los contextos de empleados y acceso privilegiado hacia interacciones web y de aplicaciones. El lanzamiento de Precursor por parte de Cloudflare en julio de 2026, construido en torno a la validación del comportamiento de la sesión completa mediante telemetría del navegador en tiempo real, apunta a un apetito empresarial por la detección continua basada en comportamiento que puede operar sin recopilar contenido de pulsaciones de teclas, un patrón que los proveedores de UAM pueden traducir en casos de uso más amplios de monitoreo de sesiones y detección de anomalías.
Recent Industry Developments in Mercado de Monitoreo de Actividad de Usuarios
- Julio de 2026: Splunk anunció la disponibilidad general de Splunk Agent Launchpad, una capacidad sin código para crear agentes de IA dentro del entorno Splunk. Esto amplía las vías de automatización para los flujos de trabajo de seguridad y TI al convertir los datos de máquina, incluida la telemetría de actividad y eventos, en acciones mediante agentes configurables en lugar de guías manuales.
- Abril de 2026: Thales presentó Imperva para Google Cloud, llevando las capacidades de seguridad de aplicaciones de Imperva directamente a Google Cloud mediante integración de tráfico nativa de la nube. Esta medida alinea el monitoreo y la protección relacionados con UAM con el lugar donde se ejecutan las cargas de trabajo, reduciendo la friction para los compradores centrados en la nube que desean visibilidad y aplicación integradas sin arquitecturas de enrutamiento separadas.
- Enero de 2025: El HHS propuso actualizaciones a la Regla de Seguridad de HIPAA que refuerzan los requisitos en torno a la autenticación multifactor y los controles de auditoría para los sistemas de ePHI. Los proveedores de atención médica y sus proveedores tecnológicos enfrentan un mandato más claro para ampliar los registros de auditoría y la supervisión de acceso en aplicaciones clínicas y entornos conectados, elevando la demanda de monitoreo que respalde la elaboración de informes de cumplimiento y las investigaciones.


Mercado de Monitoreo de Actividad de Usuarios Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca el software y los servicios relacionados que registran y analizan las acciones de los usuarios en endpoints y sistemas empresariales para respaldar el monitoreo de seguridad, la evidencia de cumplimiento y las investigaciones de riesgo interno en las organizaciones.
Exclusiones de alcance: excluimos las herramientas básicas de control de horario y asistencia que no proporcionan registro de eventos de nivel de seguridad, alertas ni soporte de investigación.
Descripción general de la segmentación
- Por Aplicación
- Monitoreo de Sistemas
- Monitoreo de Aplicaciones
- Monitoreo de Archivos
- Monitoreo de Redes
- Monitoreo de Bases de Datos
- Otros
- Por Modo de Implementación
- Local
- Nube
- 贬í产谤颈诲辞
- Por Tama?o de Empresa
- Peque?as y Medianas Empresas (Pymes)
- Grandes Empresas
- Por Industria de Usuario Final
- BFSI
- Comercio Minorista y Comercio Electrónico
- TI y Telecomunicaciones
- Salud y Ciencias de la Vida
- Manufactura
- Gobierno y Defensa
- Energía y Servicios Públicos
- Otros
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Reino Unido
- Alemania
- Francia
- Italia
- Espa?a
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- India
- 闯补辫ó苍
- Corea del Sur
- Australia
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Medio Oriente
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Medio Oriente
- ?frica
- 厂耻诲á蹿谤颈肠补
- Egipto
- Nigeria
- Resto de ?frica
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
El trabajo documental comienza con se?ales públicas que muestran cómo está cambiando la demanda de visibilidad de usuarios y registros de auditoría en distintas regiones e industrias. Revisamos materiales como las guías de NIST, los avisos de CISA, los requisitos de divulgación de ciberseguridad de la SEC, y las expectativas de privacidad y monitoreo laboral reflejadas en los recursos de la FTC y la EEOC, que ayudan a delinear qué controles consideran necesarios los compradores.
Para fundamentar el contexto de adopción y presupuesto, también hacemos referencia a informes públicos de brechas de seguridad y aprendizajes de incidentes, incluidos boletines gubernamentales y de seguridad pública, además de estatutos laborales y de privacidad e investigación revisada por pares sobre seguridad y forense digital cuando está disponible. Se utilizan presentaciones de empresas, presentaciones a inversionistas, documentación de productos y coberturas de prensa confiables para comprender los cambios de empaquetado y los patrones de implementación. Luego realizamos verificaciones selectivas utilizando suscripciones pagas para datos financieros e inteligencia empresarial, bases de datos de patentes y un conjunto de datos global de contratos y licitaciones. Las fuentes aquí mencionadas son solo ilustrativas, y se utilizaron muchas otras referencias públicas para recopilar datos, verificar supuestos y aclarar vacíos.
Entrevistas y encuestas primarias
El trabajo primario se utiliza para poner a prueba lo que observamos en las fuentes públicas, especialmente en aquellos casos donde los precios, la combinación de implementaciones y los desencadenantes de compra no son directamente visibles. Hablamos con una combinación de proveedores de soluciones, socios de canal y compradores empresariales, incluidos líderes de seguridad, operaciones de TI y responsables de cumplimiento, en América, EMEA y APAC. Esto ayuda a garantizar que los patrones de adopción regional y el momento de asignación presupuestaria se reflejen en el modelo final.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 26% | CXOs: 13% | APAC: 43% |
| Nivel medio: 60% | Líderes funcionales/de unidad: 34% | EMEA: 34% |
| Actores más peque?os: 14% | Gerentes: 53% | América: 23% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con una construcción de arriba hacia abajo en la que el gasto en software de seguridad y cumplimiento empresarial se filtra hasta la porción que es realísticamente abordable mediante el monitoreo de la actividad de los usuarios. La división se conforma utilizando indicadores como la intensidad de la fuerza laboral remota e híbrida, la participación de las industrias reguladas en el gasto de TI, el crecimiento de la huella de endpoints e identidad, y la madurez de los programas de riesgo interno y auditoría.
Esos totales luego se corroboran con verificaciones selectivas de abajo hacia arriba. Muestreamos precios típicos por usuario o endpoint, los recuentos de licencias esperados según el tama?o de la organización, y la retroalimentación del canal sobre los ciclos de renovación y expansión. También ajustamos los casos en que las líneas de ingresos públicas agrupan productos de seguridad adyacentes. Para la previsión, se utiliza análisis de escenarios, con supuestos determinados por la retroalimentación de expertos sobre la demanda impulsada por políticas, el momento de la migración a la nube y la rapidez con que los compradores pasan del registro básico a la analítica y las alertas de mayor valor. El modelo se actualiza cuando surgen se?ales claras, incluidos plazos regulatorios, cambios rápidos en las normas de monitoreo laboral, o un cambio significativo en el tama?o promedio de los contratos.
Validación de datos y ciclo de actualización
Los resultados se verifican contra se?ales independientes, como las tendencias de presupuesto de software de seguridad, los patrones publicados de brechas e incidentes internos, y las se?ales de adopción provenientes de las ofertas de empleo y el lenguaje de contratación pública. Cuando una cifra parece estar desalineada entre regiones o en el crecimiento interanual, revisamos los insumos, confirmamos el momento de la moneda y reexaminamos los supuestos que impulsan la adopción y los precios.
Antes de la aprobación final, el modelo pasa por una revisión interna de varios pasos en la que otro analista relee los cálculos, las notas de las fuentes y la lógica, y luego se conciliaen con la definición del mercado. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales. Después de esas actualizaciones, es posible que se vuelva a contactar a los encuestados para confirmar si el cambio es temporal o estructural. Justo antes de la entrega, realizamos una revisión final para que las últimas actualizaciones públicas queden reflejadas en las cifras.
Tama?o del mercado de monitoreo de la actividad de los usuarios de 麻豆视频 frente a otras estimaciones publicadas
Los valores de mercado publicados para el monitoreo de la actividad de los usuarios pueden variar ampliamente porque cada editor traza la línea de manera diferente sobre qué cuenta como monitoreo frente a un riesgo interno, analítica o incluso seguimiento de RR. HH. más amplios. Las diferencias también aparecen cuando una estimación utiliza ingresos de categoría informados por proveedores, mientras que otra se apoya más en la intención de gasto de los compradores o en una sola región y luego la escala hacia arriba.
Los principales factores de la brecha suelen ser el alcance y la lógica de precios, como si se requiere grabación de sesiones y registro forense, cómo se anualizan las suscripciones en la nube, y cómo se tratan los servicios frente a los totales de solo software. Algunas estimaciones también se actualizan más rápida o lentamente en su cadencia de actualización, lo cual importa cuando el tama?o de los contratos y la combinación de implementaciones cambian rápidamente después de actualizaciones de políticas, y es por eso que la tabla a continuación muestra un rango.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 麻豆视频 | 3,61 mil millones USD (2026) | |
| Consultora Global A | 4,78 mil millones USD (2025) | Utiliza una definición más amplia que puede incorporar capacidades adyacentes de riesgo interno y analítica de comportamiento en el total, y la alineación de a?os difiere, lo que puede elevar el valor puntual en comparación con un cálculo más estricto solo de UAM. |
| Editorial de la Industria B | 4,74 mil millones USD (2025) | Se apoya en un caso de adopción más rápido y una interpretación más amplia del software en la nube, y es menos claro cómo se separan las suites de seguridad agrupadas y los servicios, lo que cambia el precio promedio implícito y el gasto total. |
La dispersión se explica principalmente por si las herramientas básicas de control de horario se cuentan junto con el monitoreo de nivel de seguridad y cómo se normaliza el precio de suscripción a un solo a?o. Esta verificación mantiene el alcance coherente para 麻豆视频.


Preguntas Clave Respondidas en el Informe
?Cuál es el valor actual del mercado de monitoreo de actividad de usuario?
El mercado de monitoreo de actividad de usuario se sitúa en USD 3.610 millones en 2026 y está en camino de alcanzar USD 7.650 millones en 2031.
?Qué segmento de aplicación crece más rápido?
Se proyecta que el monitoreo de bases de datos se expanda a una CAGR del 18,05% hasta 2031, a medida que las empresas se centran en proteger los repositorios de datos estructurados.
?Por qué las peque?as y medianas empresas adoptan ahora el monitoreo de actividad de usuario?
Las pymes enfrentan requisitos crecientes de ciberseguro y pueden aprovechar plataformas nativas de la nube asequibles que eliminan los costos iniciales de hardware, lo que respalda una CAGR del 19,65% en este grupo de compradores.
?Cómo afectan las regulaciones de privacidad en Europa a la implementación?
La Ley de IA de la UE clasifica muchas herramientas de monitoreo como de alto riesgo, lo que requiere una gobernanza estricta, evaluaciones de impacto y análisis que preserven la privacidad antes de la implementación.
?Qué papel desempe?a la arquitectura de confianza cero en la demanda futura?
Los programas de confianza cero incorporan análisis del comportamiento en las decisiones de acceso, convirtiendo el monitoreo de actividad de usuario en tiempo real en una capa fundamental para cada operación privilegiada en entornos híbridos.
?ltima actualización de la página el:



