
Tama?o y Cuota del Mercado de Seguridad de Aplicaciones
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 14.83 Mil millones de dólares |
| Tama?o del Mercado (2031) | 28.11 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 13.64 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 麻豆视频. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Aplicaciones por 麻豆视频
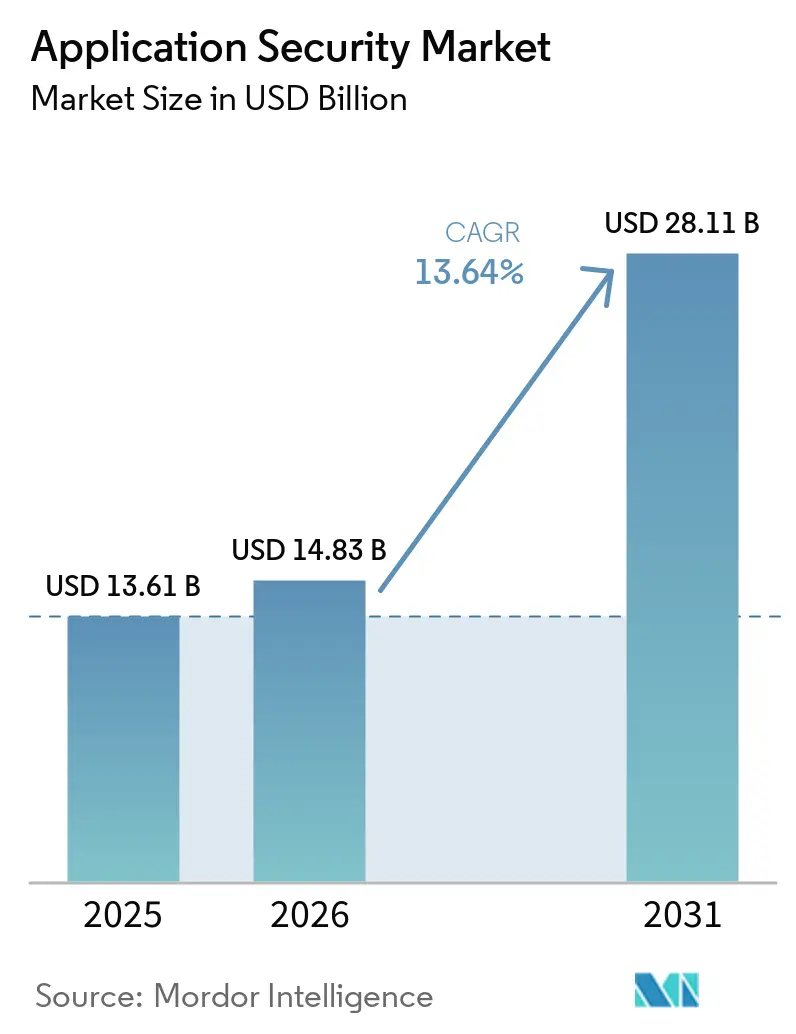
Se espera que el tama?o del mercado de seguridad de aplicaciones aumente de USD 13,61 mil millones en 2025 a USD 14,83 mil millones en 2026 y alcance USD 28,11 mil millones en 2031, creciendo a una CAGR del 13,64% durante 2026-2031. Las canalizaciones de integración continua ahora incorporan el escaneo de código en cada confirmación, multiplicando el uso de herramientas en las capas de desarrollo, preparación y producción. Las empresas están pivotando hacia pruebas con reconocimiento de API tras que los reguladores de Estados Unidos destacaran que el 42% de los incidentes web de 2025 involucraron interfaces inseguras. Los plazos como el mandato de marzo de 2025 para el cumplimiento total de PCI-DSS 4.0 comprimieron los ciclos de compra, acelerando la adopción del análisis de composición de software y la protección en tiempo de ejecución. Mientras tanto, los conjuntos de pruebas dinámicas e interactivas están desplazando a los analizadores estáticos independientes a medida que las organizaciones buscan detectar fallas de lógica de negocio durante la ejecución en vivo. Las fusiones, especialmente por parte de grandes proveedores de plataformas que adquieren especialistas en API, contenedores y cadena de suministro de nicho, están reformando la dinámica competitiva y ampliando los conjuntos integrados de DevSecOps.
Conclusiones Clave del Informe
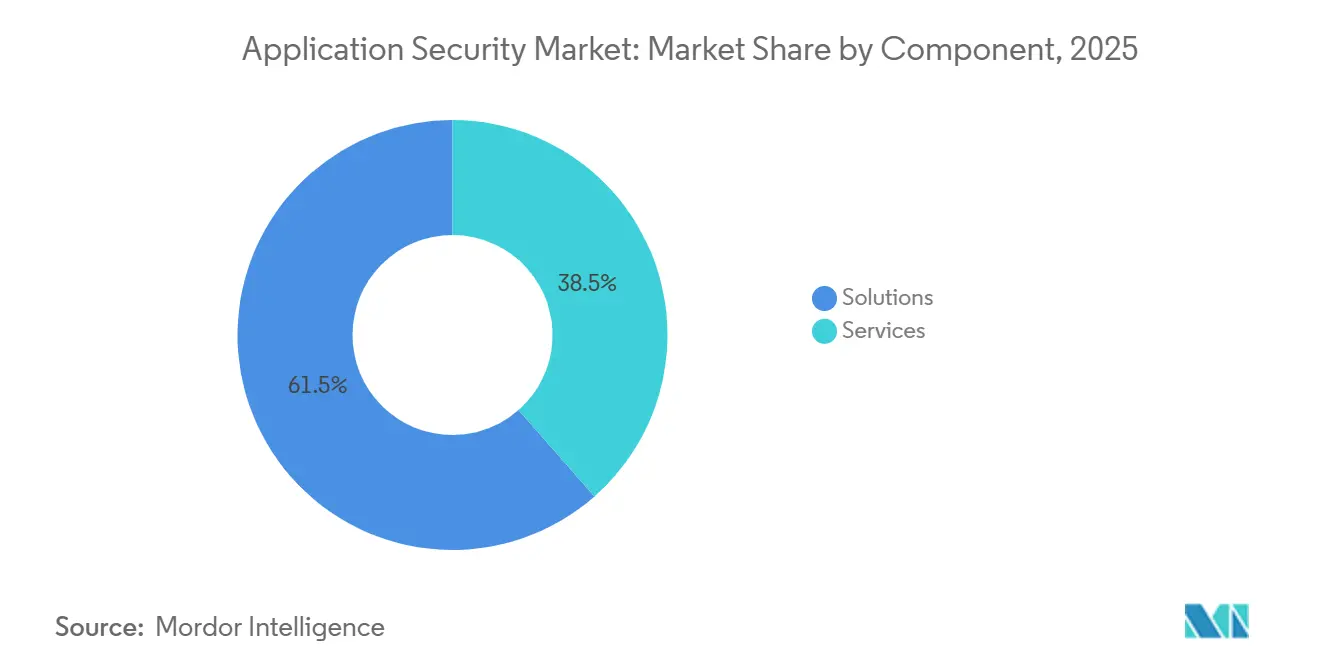
- Por componente, las soluciones representaron el 61,48% de los ingresos de 2025, mientras que los servicios avanzan a una CAGR del 13,67% hasta 2031.
- Por modo de implementación, las plataformas en la nube representaron el 57,81% del gasto en 2025, y el segmento se expande a una CAGR del 13,77% hasta 2031.
- Por tama?o de organización, las grandes empresas captaron el 60,58% de los desembolsos de 2025, mientras que las peque?as y medianas empresas están proyectadas a crecer a una CAGR del 13,72% durante 2026-2031.
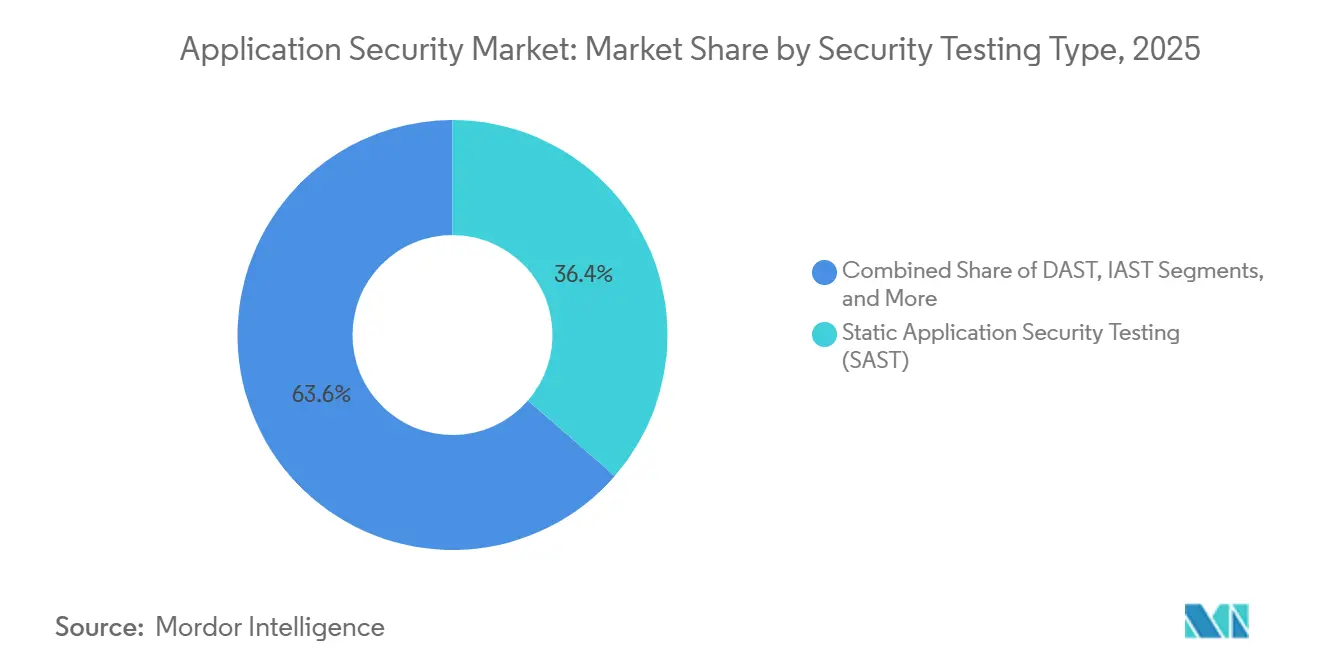
- Por tipo de prueba de seguridad, las pruebas de seguridad de aplicaciones estáticas aseguraron el 36,38% de los ingresos de 2025, mientras que se proyecta que las pruebas de seguridad de aplicaciones interactivas crezcan a una CAGR del 13,69% hasta 2031.
- Por industria de usuario final, la banca, los servicios financieros y los seguros lideraron con una cuota del 24,83% en 2025, mientras que se prevé que la salud se expanda a una CAGR del 13,79% hasta 2031.
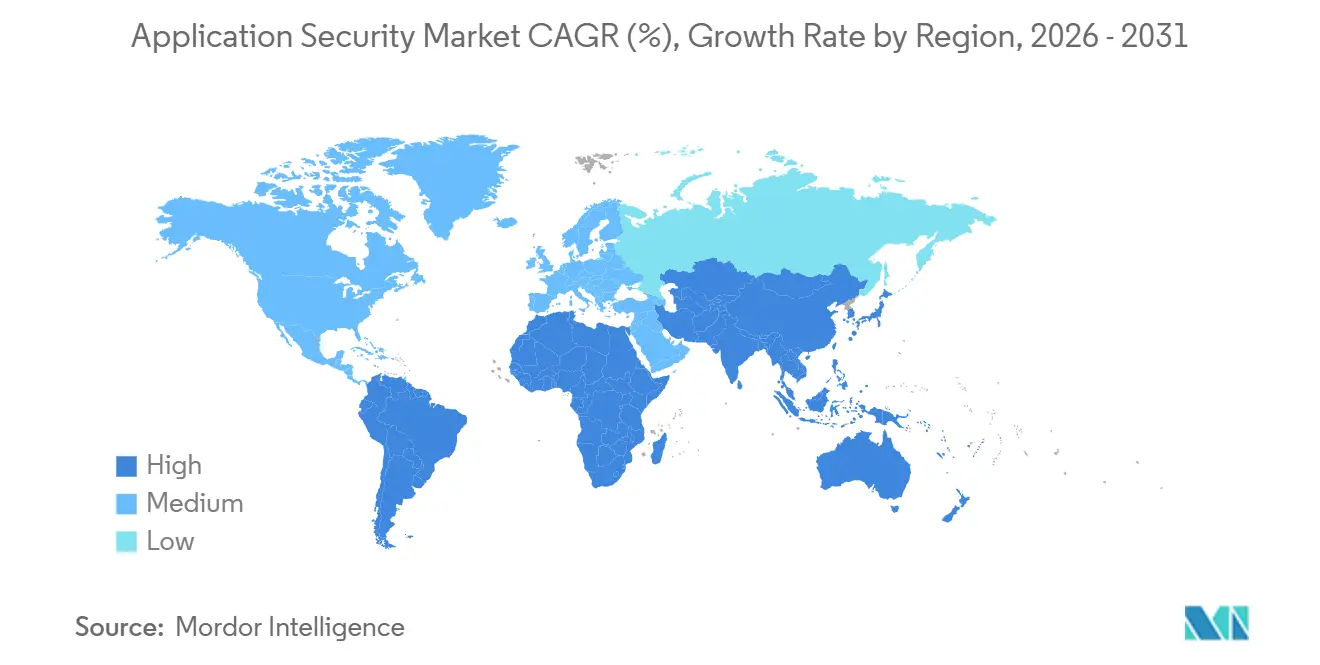
- Por geografía, América del Norte representó el 40,91% de los ingresos de 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR más alta del 13,83% durante el horizonte de pronóstico.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 麻豆视频, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado Global de Seguridad de Aplicaciones
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento del Volumen y la Sofisticación de los Ataques Basados en Web, Móviles y API | +2.8% | Global, con presión aguda en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Adopción Rápida de Cadenas de Herramientas DevSecOps | +2.5% | América del Norte y Europa lideran; 础蝉颈补-笔补肠í蹿颈肠辞 les sigue | Mediano plazo (2-4 a?os) |
| Expansión de Mandatos Regulatorios (PCI-DSS 4.0, GDPR, DORA, etc.) | +2.3% | Europa y América del Norte; extensión a centros financieros de APAC | Mediano plazo (2-4 a?os) |
| Crecimiento en Integraciones de SaaS y API de Terceros | +1.9% | Global, especialmente América del Norte y Europa | Largo plazo (≥ 4 a?os) |
| Divulgación Obligatoria de SBOM tras la Orden Ejecutiva 14028 de EE. UU. | +1.6% | Contratistas federales de Estados Unidos; expansión al sector comercial | Mediano plazo (2-4 a?os) |
| Código Generado por IA que Infla Vulnerabilidades Desconocidas | +1.4% | Global, concentrado en centros tecnológicos que adoptan herramientas de IA generativa | Largo plazo (≥ 4 a?os) |
| Fuente: 麻豆视频 | |||
Aumento del Volumen y la Sofisticación de los Ataques Basados en Web, Móviles y API
Los atacantes eluden cada vez más los controles perimetrales explotando puntos de conexión de API con autenticación deficiente, autorización a nivel de objeto rota y exposición excesiva de datos, vulnerabilidades se?aladas en el OWASP API Security Top 10 de 2024. Las empresas de servicios financieros registraron un salto del 67% en intentos de fraude impulsados por API durante 2025, ya que los adversarios manipularon parámetros de entrada no verificados en aplicaciones de banca móvil.[1]Centro de Intercambio y Análisis de Información de Servicios Financieros, "Informe de Tendencias de Fraude en API 2025," FSISAC.com Las empresas, en consecuencia, implementan pruebas dinámicas e interactivas que reproducen cargas maliciosas dentro de aplicaciones en ejecución, combinadas con puertas de enlace en tiempo real que inspeccionan cada solicitud. El software móvil enfrenta un escrutinio similar porque los reguladores ahora exigen autenticación biométrica y almacenamiento local cifrado, lo que obliga a los equipos ágiles a programar análisis de seguridad dentro de cada sprint. El riesgo empresarial inmediato de exfiltración de datos y apropiación de cuentas convierte a este impulsor en el mayor catalizador individual de nuevo gasto en el mercado de seguridad de aplicaciones.
Adopción Rápida de Cadenas de Herramientas DevSecOps
Los análisis de seguridad automatizados integrados en las canalizaciones de integración continua y entrega continua redujeron el tiempo medio de detección de vulnerabilidades de 21 días en 2023 a 4 días en 2025, según lo informado por la encuesta global de GitLab.[2]GitLab Inc., "Informe Global de DevSecOps 2025," about.gitlab.com Los clústeres de Kubernetes ahora aplican motores de políticas que bloquean contenedores con fallas críticas, impulsando la corrección hacia arriba antes de que el código pueda fusionarse. Los proveedores de nube suministran paneles de control nativos que destacan las debilidades de la capa de aplicación junto con las configuraciones incorrectas de infraestructura, brindando a los desarrolladores una postura de riesgo integral dentro de consolas familiares. Sin embargo, la organización promedio ya ejecuta siete escáneres distintos, lo que genera fatiga de alertas y sobrecarga de integración que los proveedores abordan mediante plataformas de orquestación unificadas. En general, incorporar controles de seguridad directamente dentro de los flujos de trabajo de los desarrolladores amplía los momentos de uso direccionables e impulsa el crecimiento compuesto de licencias en el mercado de seguridad de aplicaciones.
Expansión de Mandatos Regulatorios (PCI-DSS 4.0, GDPR, DORA)
PCI-DSS 4.0 a?adió 53 nuevos puntos de control efectivos en marzo de 2025, incluido el análisis de composición de software obligatorio para cualquier aplicación que maneje datos de tarjetas.[3]Consejo de Estándares de Seguridad de la Industria de Tarjetas de Pago, "Resumen de Cambios de PCI DSS v4.0," pcisecuritystandards.org La Ley de Resiliencia Operativa Digital de Europa obliga a realizar pruebas de penetración trimestrales dirigidas por amenazas y registros de auditoría inmutables de cada confirmación de código para las entidades financieras. El principio de privacidad por dise?o del GDPR impulsa la adopción de analizadores estáticos que se?alan el manejo inseguro de datos en el momento de la confirmación. Los auditores ahora exigen evidencia continua en lugar de atestaciones anuales, recompensando las plataformas de pruebas en la nube que transmiten artefactos de cumplimiento legibles por máquina. Reglas similares emergen en 础蝉颈补-笔补肠í蹿颈肠辞 y Oriente Medio, convirtiendo las salvaguardas antes voluntarias en criterios de adquisición no negociables. Esta cascada regulatoria expande constantemente las compras de referencia en el mercado de seguridad de aplicaciones.
Crecimiento en Integraciones de SaaS y API de Terceros
El software moderno depende de un promedio de 23 API externas para pagos, verificación de identidad y análisis, cada una de las cuales amplía la superficie de ataque. La orientación de Estados Unidos en 2024 ahora obliga a los proveedores de SaaS a declarar el riesgo de dependencia ascendente, acelerando la adopción del escaneo de cadena de suministro. Los exploits de alto perfil, en particular el compromiso de SolarWinds, destacaron cómo las bibliotecas envenenadas permiten amplios radios de explosión de brechas, alentando a las empresas a ejecutar análisis de composición de software continuo. Las puertas de enlace de API integran cada vez más funciones de autoprotección en tiempo de ejecución, cerrando llamadas anómalas antes de que lleguen a la lógica de negocio. El mapeo automatizado de dependencias y el seguimiento de procedencia binaria se convierten en capacidades obligatorias, avanzando el mercado hacia una seguridad holística de la cadena de suministro de software.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto Costo Total de Propiedad y Complejidad de Herramientas | -1.2% | Global, agudo para las pymes en mercados sensibles al costo | Corto plazo (≤ 2 a?os) |
| Escasez Global de Talento en Codificación Segura | -1.0% | América del Norte y Europa; emergente en 础蝉颈补-笔补肠í蹿颈肠辞 | Largo plazo (≥ 4 a?os) |
| Sobrecarga de Falsos Positivos que Erosiona la Confianza de los Desarrolladores | -0.9% | Global, especialmente en organizaciones con implementaciones heredadas de SAST | Mediano plazo (2-4 a?os) |
| Fatiga del Enfoque Preventivo y Proliferación de Herramientas | -0.7% | América del Norte y Europa; primeras se?ales en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Fuente: 麻豆视频 | |||
Alto Costo Total de Propiedad y Complejidad de Herramientas
La investigación de la Alianza Nacional de Ciberseguridad mostró que el 62% de las peque?as empresas citaron el costo como la principal barrera para las pruebas automatizadas en 2025. Más allá de las tarifas de licencia, los equipos deben asignar ingenieros escasos para configurar reglas de escaneo, integrar resultados en sistemas de gestión de incidencias y clasificar miles de hallazgos, roles que exigen salarios superiores a USD 120.000 en los principales centros. Los proyectos de migración hacia plataformas unificadas pueden abarcar de 12 a 18 meses, interrumpiendo los ciclos de lanzamiento y llevando a algunas empresas a diferir la modernización. Los precios en la nube basados en consumo introducen volatilidad presupuestaria, lo que complica aún más la planificación para las organizaciones con restricciones de efectivo. Como resultado, los compradores potenciales, en particular las pymes, pueden posponer la cobertura completa, moderando el crecimiento a corto plazo en el mercado de seguridad de aplicaciones.
Escasez Global de Talento en Codificación Segura
Estados Unidos anticipa un déficit anual del 15% de ingenieros de seguridad de aplicaciones hasta 2026. Las universidades a nivel internacional gradúan a menos de 10.000 estudiantes anuales versados en software seguro, mientras que la demanda supera las 50.000 nuevas posiciones solo en América del Norte. Las empresas, por lo tanto, dependen de proveedores de seguridad gestionada para revisión de código, pruebas de penetración y orientación de corrección, servicios que inflan el costo operativo pero solo llenan parcialmente las brechas de conocimiento. Los asistentes de codificación basados en IA generativa a?aden complejidad porque los programadores no calificados pueden aceptar inadvertidamente fragmentos inseguros, aumentando la carga de trabajo de corrección en etapas posteriores. La escasez persistente de mano de obra ralentiza la capacidad de las empresas para operacionalizar modalidades de prueba avanzadas, restringiendo el ritmo alcanzable de adopción, especialmente en los sectores regulados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Los Servicios Ganan Terreno a Medida que las Empresas Externalizan la Clasificación
Las soluciones mantuvieron el 61,48% de los ingresos de 2025, confirmando la demanda arraigada de plataformas que se integran perfectamente con el control de código fuente y los flujos de integración continua. El segmento de servicios crece a una CAGR del 13,67% porque las organizaciones delegan las pruebas de penetración, la clasificación de alertas y la capacitación de desarrolladores a empresas de consultoría globales, mitigando la escasez de talento interno. Los asesores profesionales negocian licencias complejas basadas en puestos, configuran conjuntos de reglas y entregan evidencia lista para auditoría, liberando a los equipos de producto para lanzar funciones más rápido.
Los servicios gestionados también combinan análisis automatizados con validación humana las 24 horas del día, los 7 días de la semana, clasificando los hallazgos explotables por encima de las fallas teóricas, un modelo apreciado por los procesadores de pagos y los sistemas de salud bajo estrictas leyes de notificación de brechas. Los proveedores de soluciones agrupan horas de asesoría en acuerdos empresariales, difuminando las líneas entre software y servicios y vinculando a los clientes en contratos a largo plazo. Esta convergencia mantiene estable el gasto en plataformas mientras acelera la adopción de ofertas adicionales de respuesta a incidentes y capacitación en el mercado de seguridad de aplicaciones.


Por Modo de Implementación: Las Plataformas en la Nube Incorporan Seguridad de Forma Nativa
La implementación en la nube representó el 57,81% de los ingresos en 2025 y se proyecta que se componga al 13,77% hasta 2031, impulsada por Amazon, Microsoft y Google que integran escáneres dentro de las consolas de desarrolladores. La retroalimentación en tiempo real entregada dentro de los editores de código elimina el cambio de contexto, fomentando el escaneo continuo y facilitando una economía de pago por uso ideal para startups y equipos peque?os.
Las soluciones locales siguen siendo indispensables para los bancos y las agencias de defensa que operan entornos con aislamiento de red que prohíben el procesamiento externo de código. Los modelos híbridos están en aumento, con motores de prueba en contenedores implementados detrás de cortafuegos para módulos sensibles, mientras que los microservicios menos críticos se ejecutan en nubes públicas. Los proveedores ahora envían conjuntos de funciones idénticos en ambos modos, lo que permite a los clientes una migración gradual sin interrupciones en las herramientas. A medida que las cláusulas regulatorias de soberanía de datos se endurecen, la implementación flexible sigue siendo un diferenciador competitivo dentro del mercado de seguridad de aplicaciones.
Por Tama?o de Organización: Las Pymes Adoptan la Seguridad Nativa en la Nube
Las grandes empresas captaron el 60,58% del gasto de 2025, lo que refleja carteras considerables y sobrecarga de cumplimiento. Las peque?as y medianas empresas, sin embargo, se están expandiendo a una CAGR del 13,72%, impulsadas por precios de consumo y interfaces centradas en el desarrollador. Las pymes que integran complementos de entorno de desarrollo integrado detectan vulnerabilidades un 40% más rápido que sus pares que dependen de portales independientes, reduciendo los ciclos de corrección.
Las empresas de Fortune 500 lidian con pilas poliglotas acumuladas a través de adquisiciones, lo que requiere una amplia cobertura de lenguajes y motores de gobernanza de política como código para aplicar umbrales uniformes. Por el contrario, las pymes generalmente se estandarizan en marcos modernos, lo que reduce la complejidad de configuración. Los paneles de control alojados en la nube democratizan aún más el acceso al abstraer el mantenimiento del escáner. A medida que los niveles de licencia escalan con los usuarios activos, el costo se alinea estrechamente con la plantilla, atrayendo a fundadores con presupuesto limitado e impulsando la expansión de base del mercado de seguridad de aplicaciones.
Por Tipo de Prueba de Seguridad: Las Pruebas de Seguridad de Aplicaciones Interactivas Cierran las Brechas entre Estático y Dinámico
Las pruebas de seguridad de aplicaciones estáticas acapararon el 36,38% de la participación en 2025, valoradas por el análisis del código propietario en reposo. Se prevé que las pruebas de seguridad de aplicaciones interactivas escalen a un CAGR del 13,69%, dado que los agentes integrados observan las rutas de ejecución en tiempo real, identificando vulnerabilidades alcanzables y reduciendo los falsos positivos. Esta visión rica en contexto resulta atractiva para los equipos fatigados por las alertas no verificadas de las pruebas de seguridad de aplicaciones estáticas y los ajustados calendarios de sprint.
Los escáneres dinámicos siguen siendo fundamentales para las evaluaciones de caja negra de paquetes de terceros que carecen de acceso al código fuente, mientras que el análisis de composición de software mitiga el riesgo de la cadena de suministro de código abierto tras el incidente de Log4Shell. Los proveedores orquestan todas las modalidades desde paneles de control unificados, correlacionando puntuaciones de riesgo para que los equipos de seguridad puedan priorizar los defectos explotables en producción. La intersección de estas tcnicas ancla las expansiones de múltiples productos, reforzando la dependencia del proveedor incluso cuando las startups especializadas impulsan la innovación en el mercado de seguridad de aplicaciones.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles al adquirir el informe
Por Industria de Usuario Final: La Salud Acelera tras las Brechas
La banca, los servicios financieros y los seguros preservaron el 24,83% de los desembolsos de 2025, bajo un escrutinio regulatorio implacable que exige pruebas de penetración trimestrales y registros de auditoría inmutables. La salud está en camino de alcanzar una CAGR del 13,79% hasta 2031 después de que 725 divulgaciones de brechas en 2025 citaran vulnerabilidades de aplicaciones como el 38% de los puntos de entrada. Los incidentes de ransomware dirigidos a registros de salud electrónicos catalizan la inversión en escaneo automatizado y autoprotección en tiempo de ejecución.
El comercio minorista y el comercio electrónico priorizan la cobertura de API y DAST para proteger los datos de pago durante los picos de tráfico estacional, mientras que las agencias gubernamentales prefieren matrices SAST locales debido a las restricciones de datos clasificados. Las juntas de educación migran los sistemas de información estudiantil a SaaS, adoptando escáneres en la nube ligeros para satisfacer las salvaguardas de FERPA. Los fabricantes industriales integran escáneres en proyectos de tecnología operativa a medida que las interfaces web proliferan en los pisos de fábrica. Colectivamente, las presiones específicas de cada sector diversifican los patrones de demanda mientras amplían el tama?o total del mercado de seguridad de aplicaciones direccionable.
Análisis Geográfico
América del Norte representó el 40,91% de los ingresos de 2025, impulsada por la Orden Ejecutiva 14028, que obliga a los proveedores a suministrar listas de materiales de software para la adquisición federal. La Agencia de Ciberseguridad e Infraestructura de Estados Unidos publicó estándares de software seguro de referencia en 2024, convirtiendo efectivamente los controles de seguridad de aplicaciones en requisitos contractuales para los acuerdos del sector público. La financiación de capital de riesgo fomenta la formación constante de startups, intensificando la competencia entre los titulares y los competidores de código abierto, al tiempo que impulsa una rápida innovación de funciones.
础蝉颈补-笔补肠í蹿颈肠辞 ofrece la CAGR más rápida del 13,83% hasta 2031, ya que las reglas de préstamos digitales de India y la modernización bancaria de Indonesia requieren auditorías de seguridad independientes y ciclos de vida seguros por dise?o. El Esquema de Protección Multinivel 2.0 de China aplica el cifrado de la capa de aplicación y la divulgación de vulnerabilidades, lo que lleva a las plataformas nacionales a incorporar herramientas SAST y DAST desde el sprint más temprano. Los cambios de cumplimiento en 闯补辫ó苍, Corea del Sur y Australia unifican aún más la demanda regional, lo que lleva a los proveedores globales a a?adir residencia de datos local y paquetes de idiomas.
Europa se beneficia de la Ley de Resiliencia Operativa Digital vigente desde enero de 2025, que exige pruebas de penetración trimestrales para las finanzas y promueve la adopción de registros de auditoría a nivel de control de versiones. La próxima Ley de Resiliencia Cibernética extenderá los deberes de seguridad por dise?o a todo el software vendido dentro del mercado único, ampliando el alcance más allá de los sectores regulados tradicionales. Los mercados de Oriente Medio y ?frica siguen siendo incipientes pero se aceleran a medida que los mandatos de nube soberana en Arabia Saudita y los Emiratos ?rabes Unidos requieren alojamiento local combinado con herramientas de seguridad certificadas. América del Sur experimenta una adopción gradual a medida que los reguladores financieros de Brasil y 惭é虫颈肠辞 armonizan la orientación con PCI-DSS 4.0, impulsando a los bancos y fintechs hacia las pruebas continuas. Colectivamente, la armonización del cumplimiento converge las trayectorias regionales, ampliando el mercado global de seguridad de aplicaciones.

Panorama Competitivo
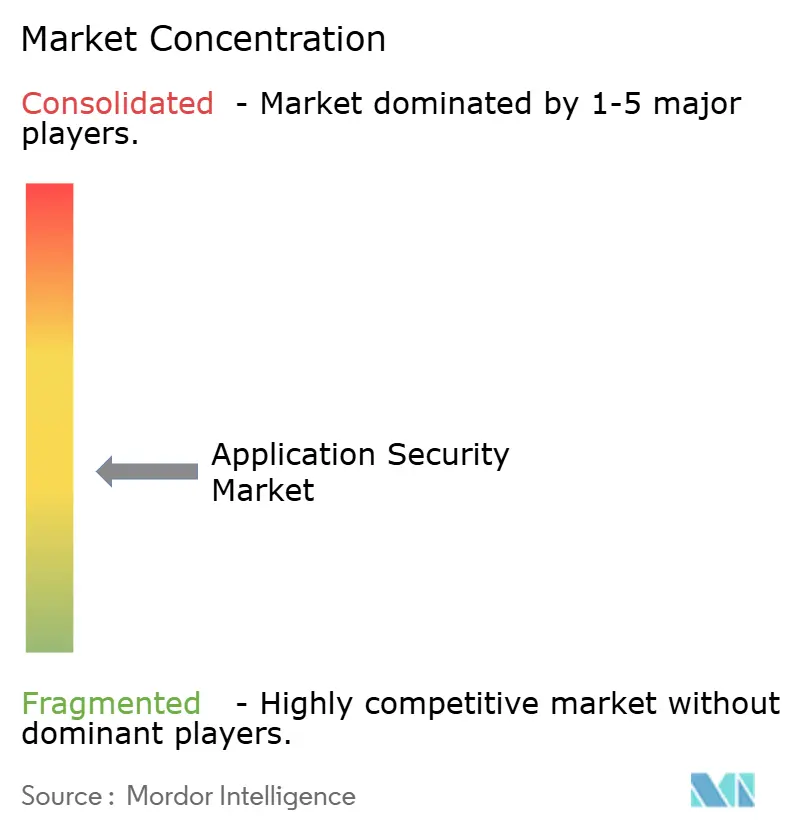
El mercado de seguridad de aplicaciones sigue siendo moderadamente fragmentado porque los cinco principales proveedores representaron aproximadamente el 35% de los ingresos globales de 2025. Synopsys, Checkmarx y Veracode se diferencian al ofrecer SAST, DAST, IAST y SCA unificados dentro de una sola licencia. Synopsys aceleró la consolidación con tres adquisiciones entre 2024-2025, más recientemente Apiiro, para incorporar la priorización basada en riesgos y el análisis de la cadena de suministro de software en su plataforma Coverity.
Los competidores centrados en código abierto, en particular Snyk y GitLab, incorporan escáneres dentro de los flujos de trabajo de confirmación, ganando la preferencia de los desarrolladores y reduciendo los costos de cambio. Los hiperescaladores de nube aprovechan el control de la infraestructura de integración continua y entrega continua para agrupar el escaneo como valor a?adido, amenazando los modelos de licencia tradicionales. Mientras tanto, las startups enfocadas en API como Salt Security y Traceable AI se abren paso en nichos al proporcionar análisis de comportamiento en tiempo real especializados en patrones de abuso de interfaces, una brecha solo parcialmente abordada por los conjuntos multipropósito.
La clasificación asistida por inteligencia artificial emerge como espacio en blanco; los motores de aprendizaje automático analizan datos históricos de correcciones para se?alar defectos explotables, reduciendo el ruido de falsos positivos que erosiona la confianza de los desarrolladores. Los proveedores que poseen grandes bases de datos de vulnerabilidades propietarias tendrán una ventaja en el entrenamiento de modelos. La actividad de patentes subraya una innovación vibrante: Estados Unidos otorgó 127 patentes relacionadas con pruebas en 2025, que cubren la clasificación basada en aprendizaje automático, las solicitudes de extracción de corrección automatizada y la correlación de amenazas en tiempo de ejecución. Es probable que la intensidad competitiva se mantenga alta a medida que los líderes del mercado equilibren las adquisiciones con la investigación y el desarrollo orgánico para preservar la cuota en el creciente mercado de seguridad de aplicaciones.
Líderes de la Industria de Seguridad de Aplicaciones
IBM Corporation
Oracle Corporation
Veracode (Thoma Bravo)
Synopsys Inc.
Qualys Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Enero de 2026: Synopsys adquirió Apiiro para a?adir priorización basada en riesgos y análisis de cadena de suministro a Coverity SAST.
- Diciembre de 2025: Palo Alto Networks lanzó Prisma Cloud Code Security 3.0, introduciendo solicitudes de extracción de corrección impulsadas por IA.
- Noviembre de 2025: Snyk recaudó USD 200 millones en financiación de la Serie G, valorando la empresa en USD 7,4 mil millones para expandirse en el escaneo de infraestructura como código.
- Octubre de 2025: IBM integró el Asistente de Código watsonx con Seguridad de Aplicaciones en la Nube para orientación dentro del editor.


Alcance del Informe del Mercado Global de Seguridad de Aplicaciones
La seguridad de aplicaciones abarca las medidas adoptadas para mejorar la seguridad de una aplicación, a menudo mediante la búsqueda, corrección y prevención de vulnerabilidades de seguridad. Diferentes técnicas revelan vulnerabilidades de seguridad en diversas etapas del ciclo de vida de una aplicación, como el dise?o, el desarrollo, la implementación, la actualización y el mantenimiento.
El Informe del Mercado de Seguridad de Aplicaciones está Segmentado por Componente (Soluciones, Servicios), Modo de Implementación (Nube, Local), Tama?o de Organización (Peque?as y Medianas Empresas, Grandes Empresas), Tipo de Prueba de Seguridad (SAST, DAST, IAST, RASP, SCA), Industria de Usuario Final (BFSI, Salud, Comercio Minorista y Electrónico, Gobierno y Defensa, TI y Telecomunicaciones, 贰诲耻肠补肠颈ó苍, Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, 础蝉颈补-笔补肠í蹿颈肠辞, Oriente Medio, ?frica). Las Previsiones del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones |
| Servicios |
| Nube |
| Local |
| Peque?as y Medianas Empresas (Pymes) |
| Grandes Empresas |
| Pruebas de Seguridad de Aplicaciones Estáticas (SAST) |
| Pruebas de Seguridad de Aplicaciones Dinámicas (DAST) |
| Pruebas de Seguridad de Aplicaciones Interactivas (IAST) |
| Autoprotección de Aplicaciones en Tiempo de Ejecución (RASP) |
| Análisis de Composición de Software (SCA) |
| BFSI |
| Salud |
| Comercio Minorista y Electrónico |
| Gobierno y Defensa |
| TI y Telecomunicaciones |
| 贰诲耻肠补肠颈ó苍 |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| 颁补苍补诲á | |
| 惭é虫颈肠辞 | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Espa?a | |
| Resto de Europa | |
| 础蝉颈补-笔补肠í蹿颈肠辞 | China |
| 闯补辫ó苍 | |
| India | |
| Corea del Sur | |
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |
| Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | |
| 罢耻谤辩耻í补 | |
| Resto de Oriente Medio | |
| ?frica | 厂耻诲á蹿谤颈肠补 |
| Nigeria | |
| Egipto | |
| Resto de ?frica |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Por Tama?o de Organización | Peque?as y Medianas Empresas (Pymes) | |
| Grandes Empresas | ||
| Por Tipo de Prueba de Seguridad | Pruebas de Seguridad de Aplicaciones Estáticas (SAST) | |
| Pruebas de Seguridad de Aplicaciones Dinámicas (DAST) | ||
| Pruebas de Seguridad de Aplicaciones Interactivas (IAST) | ||
| Autoprotección de Aplicaciones en Tiempo de Ejecución (RASP) | ||
| Análisis de Composición de Software (SCA) | ||
| Por Industria de Usuario Final | BFSI | |
| Salud | ||
| Comercio Minorista y Electrónico | ||
| Gobierno y Defensa | ||
| TI y Telecomunicaciones | ||
| 贰诲耻肠补肠颈ó苍 | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Espa?a | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Egipto | ||
| Resto de ?frica | ||


Preguntas Clave Respondidas en el Informe
?Cuáles son los ingresos proyectados para el mercado de seguridad de aplicaciones en 2031?
Se prevé que el sector alcance USD 28,11 mil millones en 2031.
?Qué modo de implementación está creciendo más rápido?
La implementación en la nube avanza a una CAGR del 13,77% hasta 2031 a medida que las plataformas incorporan escáneres nativos.
?Por qué los servicios están ganando cuota dentro de la seguridad de aplicaciones?
Las organizaciones externalizan la clasificación de vulnerabilidades y la capacitación de desarrolladores a proveedores gestionados, impulsando los servicios a una CAGR del 13,67%.
?Qué tipo de prueba se espera que supere al resto?
Las pruebas de seguridad de aplicaciones interactivas lideran el crecimiento con una CAGR del 13,69% porque validan la explotabilidad en tiempo de ejecución.
?Qué región registra la tasa de crecimiento más alta?
础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR más alta del 13,83%, impulsada por la banca digital y reglas más estrictas de protección de datos.
?Cuál es la principal restricción que dificulta la adopción?
El alto costo total de propiedad y la complejidad de las herramientas disuaden especialmente a las peque?as y medianas empresas.
?ltima actualización de la página el:



